
X86 下的SSDT HOOK
SSDTHOOK
1.SSDTHOOK 原理.
x32下,直接获取系统描述符表.以及调用号.就可以进行HOOK了.
x64下可以设置回调来进行过滤我们想要的功能.当然如果你简单的过一下PatchGuard也可以设置SSDT HOOK.
1.x32下的SSDT HOOK
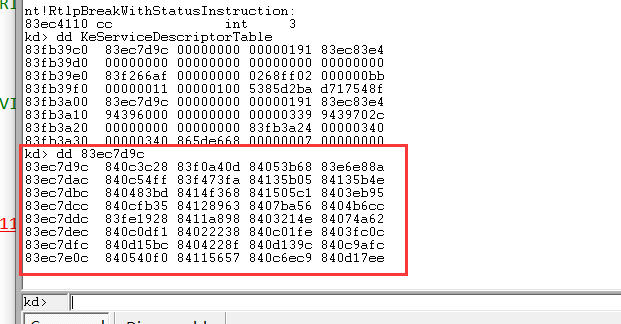
首先SSDT 我们是可以在windbg下看到的

SSDT表的结构如下:
typedef struct _KSERVICE_TABLE_DESCRIPTOR {

    PULONG_PTR Base;

    PULONG Count;

    ULONG Limit;

    PUCHAR Number;

} KSERVICE_TABLE_DESCRIPTOR, *PKSERVICE_TABLE_DESCRIPTOR;
在WRK中的 ke.h中可以看到.
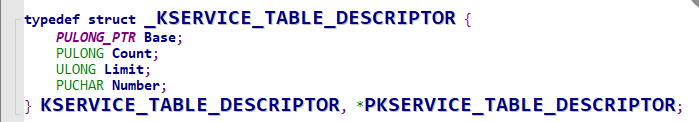
查看定义

在wrk中也可以看到定义的地方. 所以我们只需要在我们的函数中引用这个全局变量即可.
其中这个结构第一项是表的首地址 第二项是表的个数. *表 + n = 第某个函数的地址
也就是 base[10]就是第十项的地址.
KeServiceDescriptorTable
对应PCHunter查看.
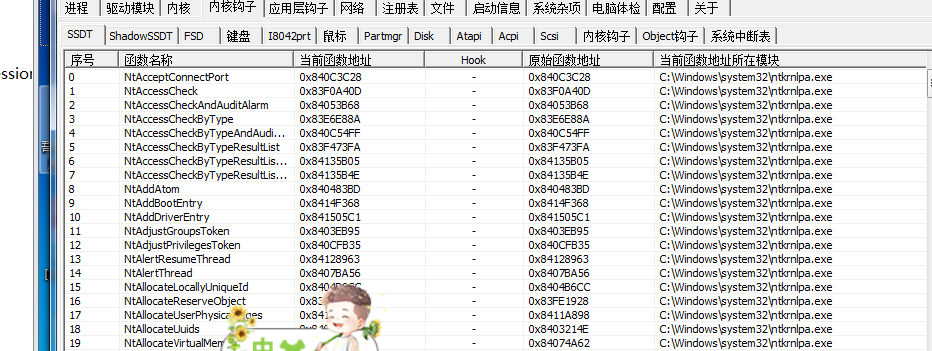
所以我们想要HOOK就很简单了.
- 导入全局变量. 则获得SSDT表的地址
- 获取你想HOOK函数的位置
- 进行HOOK
- HOOK之前关闭一下CR0得写保护
代码如下:
2.SSDT HOOK代码
#include "Driver.h"

NTKERNELAPI UCHAR* PsGetProcessImageFileName(IN PEPROCESS Process);

void UnHook();

void DriverUnLoad(PDRIVER_OBJECT pDriverObj)

{

	UnHook();

	KdPrint(("驱动卸载成功"));

}

typedef struct _KSERVICE_TABLE_DESCRIPTOR {

	PULONG_PTR Base;

	PULONG Count;

	ULONG Limit;

	PUCHAR Number;

} KSERVICE_TABLE_DESCRIPTOR, *PKSERVICE_TABLE_DESCRIPTOR;

__declspec(dllimport) KSERVICE_TABLE_DESCRIPTOR KeServiceDescriptorTable; //导入全局变量

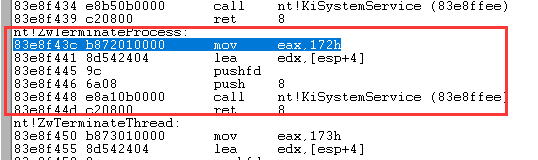
// sizeof(base) + 370 * 4 = NtTerMinateProcess

//extern KSERVICE_TABLE_DESCRIPTOR KeServiceDescriptorTable

typedef NTSTATUS(*PfnZwTerminateProcess)(

	IN HANDLE              ProcessHandle OPTIONAL,

	IN NTSTATUS            ExitStatus);

PfnZwTerminateProcess OldZwTerminateProcess;

NTSTATUS Hook_ZwTerminateProcess(

	IN HANDLE              ProcessHandle OPTIONAL,

	IN NTSTATUS            ExitStatus)

{

	NTSTATUS rc;

	PEPROCESS pRocess;

	UCHAR *pszProcessName;

	//UCHAR *pszProcessName = PsGetProcessImageFileName();

	rc = ObReferenceObjectByHandle(ProcessHandle, GENERIC_ALL, *PsProcessType, KernelMode, &pRocess, NULL);

	if (!NT_SUCCESS(rc))

	{

		return OldZwTerminateProcess(ProcessHandle, ExitStatus);

	}

	pszProcessName = PsGetProcessImageFileName(pRocess);

	if (strstr(pszProcessName, "calc"))

	{

		return STATUS_ACCESS_DENIED;

		ObDereferenceObject(pRocess);

	}

	ObDereferenceObject(pRocess);

	rc = OldZwTerminateProcess(ProcessHandle, ExitStatus);

	return rc;

}

//关闭写保护 1111 1111 1111 1110 1111 1111 1111 1111

VOID _CloseWriteProtected()

{

	__asm

	{

		push eax

		mov eax, cr0

		and eax, 0xFFFEFFFF

		mov cr0,eax

		pop eax

	}

	return;

}

VOID _OpenTheWriteProtected()

{

	__asm

	{

		push    eax

		mov        eax, cr0

		or eax, NOT 0xFFFEFFFF

		mov        cr0, eax

		pop        eax

	}

	return;

}

void HOOK()

{

	//370是ntTerminateProcess 也可以写成 base + sizeof(type) *n = *(KeServiceDescriptorTable.Base) + 4 * 370 = NtTinminateProcess的地址

	/*

	OldZwTerminateProcess = (PfnZwTerminateProcess)(*(KeServiceDescriptorTable.Base) + 370 * 4);

	*/

	OldZwTerminateProcess = (PfnZwTerminateProcess)KeServiceDescriptorTable.Base[370];

	_CloseWriteProtected();

	//

	KeServiceDescriptorTable.Base[370] = (int)Hook_ZwTerminateProcess;

	_OpenTheWriteProtected();

}

void UnHook()

{

	_CloseWriteProtected();

	//

	KeServiceDescriptorTable.Base[370] = (int)OldZwTerminateProcess;

	_OpenTheWriteProtected();

}

NTSTATUS DriverEntry(PDRIVER_OBJECT pDriverObj, PUNICODE_STRING pRegPath)

{

	pDriverObj->DriverUnload = DriverUnLoad;

	HOOK();

	return STATUS_SUCCESS;

}
3.结果

4.总结
总的来说如果按照服务号来HOOK是很简单的.如果没有服务号你怎么HOOK?
其实在32位下.你调用的函数.里面就有调用号.内核也跟应用层的调用号是息息相关的.我们可以取得函数调用号进行HOOK也可以.
如:
未测试.

KeServiceDescriptorTable.Base[*(PULONG)((PUCHAR)_FUNCTION +1)];
其中_FUNCTION用名字修改即可.
X86 下的SSDT HOOK的更多相关文章
- HOOK技术之SSDT hook(x86/x64)
x86 SSDT Hook 32位下进行SSDT Hook比较简单,通过修改SSDT表中需要hook的系统服务为自己的函数,在自己的函数中进行过滤判断达到hook的目的. 获取KeServiceDes ...
- SSDT Hook结构
目录 SSDT Hook效果图 SSDT简介 SSDT结构 SSDT HOOK原理 Hook前准备 如何获得SSDT中函数的地址呢 SSDT Hook流程 SSDT Hook实现进程保护 Ring3与 ...
- SSDT Hook实现内核级的进程保护
目录 SSDT Hook效果图 SSDT简介 SSDT结构 SSDT HOOK原理 Hook前准备 如何获得SSDT中函数的地址呢 SSDT Hook流程 SSDT Hook实现进程保护 Ring3与 ...
- SSDT Hook实现简单的进程隐藏和保护【转载】
原文链接:http://www.blogfshare.com/ssdthook-hide-protect.html 原文作者:AloneMonkey SSDT Hook实现简单的进程隐藏和保护 Alo ...
- 进程隐藏与进程保护(SSDT Hook 实现)(二)
文章目录: 1. 引子 – Demo 实现效果: 2. 进程隐藏与进程保护概念: 3. SSDT Hook 框架搭建: 4. Ring0 实现进程隐藏: 5. Ri ...
- 进程隐藏与进程保护(SSDT Hook 实现)(一)
读了这篇文章终于明白大致怎么回事了 文章目录: 1. 引子 – Hook 技术: 2. SSDT 简介: 3. 应用层调用 Win32 API 的完整执行流程: 4 ...
- MinHook测试与分析(x86下 E8,E9,EB,CALL指令测试,且逆推测试微软热补丁)
依稀记得第一次接触Hook的概念是在周伟民先生的书中-><<多任务下的数据结构与算法>>,当时觉得Hook的本质就是拦截,就算到现在也是如此认为. 本篇文章是在x86下测 ...
- 进程隐藏与进程保护(SSDT Hook 实现)(三)
文章目录: 1. 引子: 2. 获取当前系统下所有进程: 3. 服务管理(安装,启动,停止,卸载): 4. 应用程序和内核程序通信: 5. 小结: 1. 引子: 关于这个 SSDT Hook 实现进程 ...
- x64下进程保护HOOK
目录 x64(32)下的进程保护回调. 一丶进程保护线程保护 1.简介以及原理 1.2 代码 1.3注意的问题 二丶丶回调函数写法 2.1 遇到的问题. 2.2 回调代码 x64(32)下的进程保护回 ...
随机推荐
- protoc文件生成cs文件
1.下载protoc工具 点击下载 2.下载解压后打开文件,其中有一个.bat文件,里面对应命令行如下: 编写如下命令行 protoc.exe -I=. --csharp_out=. --grpc_ ...
- mvc_第一遍_业务逻辑层和模型
常用的动态网页对象: 之前我们提到了,使用request对象可以获得和用户请求相关的一系列信息.这一节,我们来看看另外两个常用对象的常规用途. response对象:用于向客户回应.最常用的用法类似于 ...
- springboot整合docker部署
环境安装 首先,需要安装Docker(例如:docker for windows) 下载地址:https://download.docker.com/win/stable/Docker%20for%2 ...
- Java基础篇(上)
1.简介 Java是由Sun Microsystems公司于1995年5月推出的Java面向对象程序设计语言和Java 平台的总称.由James Gosling和同事们共同研发,并在1995年正式推出 ...
- Socker编程之UDP
一:socket简介 1. 不同电脑上的进程之间如何通信 首要解决的问题是如何唯一标识一个进程,否则通信无从谈起! 在1台电脑上可以通过进程号(PID)来唯一标识一个进程,但是在网络中这是行不通的. ...
- Java自学-面向对象 方法
Java类的方法 在LOL中,一个英雄可以做很多事情,比如超神,超鬼,坑队友 能做什么在类里面就叫做方法 示例 1 : 什么是方法 比如队友残血正在逃跑,你过去把路给别人挡住了,导致他被杀掉. 这就是 ...
- Servlet入门和HTTP。
Servlet: 1.概念:Servlet:server applet ,运行在服务器端的小程序. 浏览器在访问服务器的动态资源时,访问的是具有逻辑性的Java代码(Java类),而这里的Jav ...
- Bootstrap。
bootstrap: 1.概念:前端开发框架. 2.快速入门:下载bootstrap.导入文件. 3.响应式布局: * 同一套页面可以兼容不同分辨率的设备. * 实现:依赖于栅格系统:将一行平均分成1 ...
- nginx配置ssl证书流程及常见问题
背景: 项目开发中用到了微信小程序,但是服务器配置URL必须是HTTPS,所以需要通过配置nginx的SSL模块来支持HTTPS访问,也就是说,要做一个网站域名为 dmsdbj.com ...
- 【Spring Boot】Spring Boot之利用Logstash将日志转换成以JSON的格式存储和输出
一.Logstash的作用 Logstash是一个完全开源的工具,它可以对日志进行收集.过滤,能非常方便地将日志转换成以JSON的格式存储和输出,并将其存储供以后使用. 二.整合Logstash的步骤 ...