
nginx - 反向代理 - 配置文件模板 - nginx 代理tcp的服务 - 部署示意图
danjan01deiMac:~ danjan01$ cat  /usr/local/etc/nginx/nginx.conf|grep -v '^$'

worker_processes  1;

events {

    worker_connections  1024;

}

http {

    include       mime.types;

    default_type  application/octet-stream;

    sendfile        on;

    keepalive_timeout  65;

    server {

        listen       8888;

        server_name  localhost;

       location / {

            index  index.html index.htm;

            proxy_pass http://10.253.124.15:8080;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

       }

}

    server {

        listen       15672;

        server_name  localhost;

       location / {

            index  index.html index.htm;

proxy_pass http://10.253.124.25:15672;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

       }

}

    server {

        listen       8081;

        server_name  localhost;

       location / {

            index  index.html index.htm;

            proxy_pass http://10.253.124.94;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

       }

}

    server {

        listen       12345;

        server_name  localhost;

       location / {

            index  index.html index.htm;

            proxy_pass http://10.253.124.21:80;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

       }

      location /zabbix {

            index  index.html index.htm;

            proxy_pass http://10.248.78.193:8080/zabbix;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

      location /jenkins {

            index  index.html index.htm;

            proxy_pass http://10.253.124.15:8080;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

      location /rabbitmq {

            index  index.html index.htm;

            proxy_pass http://10.253.124.25:15672;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

      location /203/8080/druid {

            index  index.html index.htm;

            proxy_pass http://10.248.78.203:8080/druid;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

      location /204/8080/druid {

            index  index.html index.htm;

            proxy_pass http://10.248.78.204:8080/druid;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

      location /205/8080/druid {

            index  index.html index.htm;

            proxy_pass http://10.248.78.205:8080/druid;

            proxy_connect_timeout 3000s;

            proxy_send_timeout 3000s;

            proxy_read_timeout 3000s;

            proxy_set_header Upgrade $http_upgrade;

            proxy_set_header Connection "upgrade";

            proxy_http_version 1.1;

            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

            proxy_set_header Host $host;

            client_max_body_size    100m;

      }

        error_page   500 502 503 504  /50x.html;

        location = /50x.html {

            root   html;

        }

    }

    include servers/*;

}

danjan01deiMac:~ danjan01$
##############################################
参考:
https://tonybai.com/2018/09/10/setup-service-discovery-and-load-balance-based-on-consul/
基于consul实现微服务的服务发现和负载均衡
##############################################
部署原理示意图
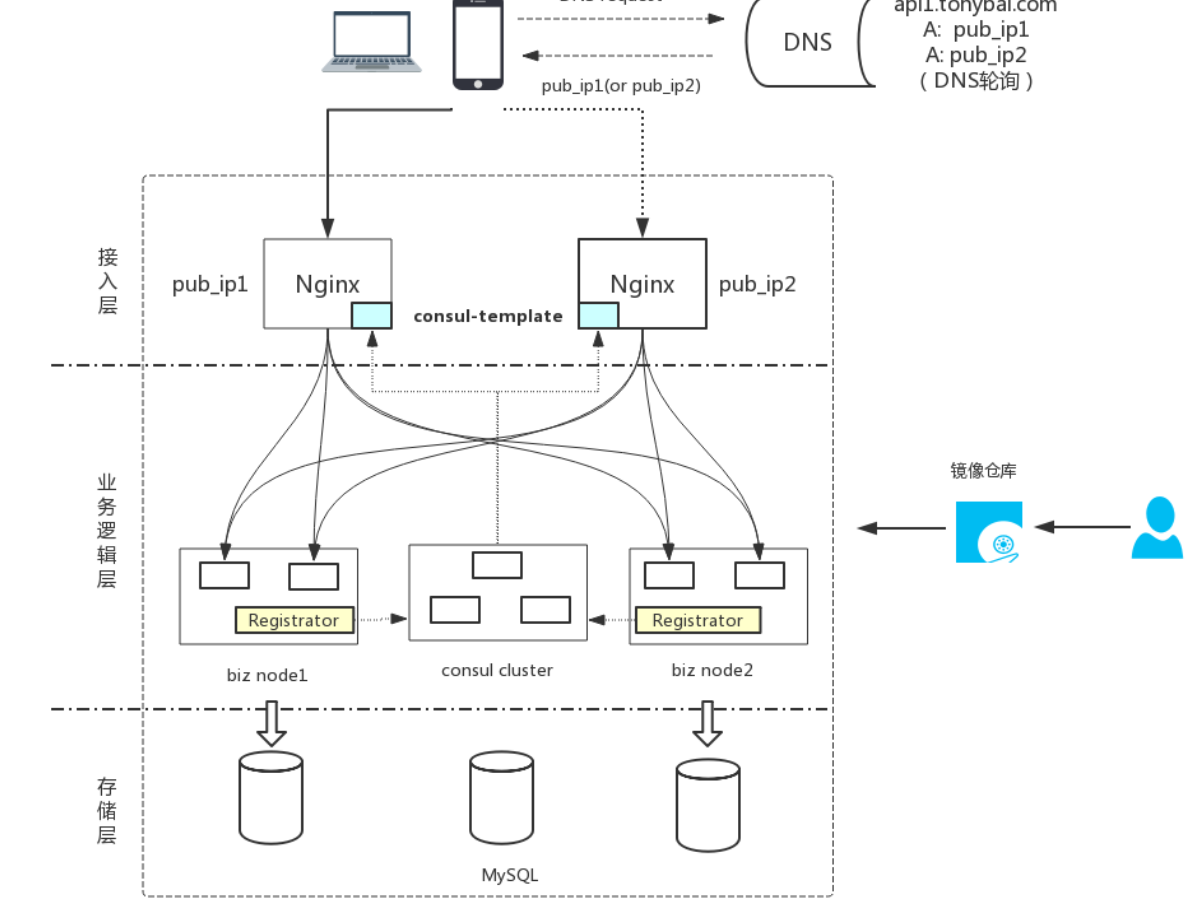
参考:https://tonybai.com/2018/09/10/setup-service-discovery-and-load-balance-based-on-consul/
原理示意图 -- demo 后有个原理说明,我认为这种表达方式让自己和别人都容易理解
nginx - 反向代理 - 配置文件模板 - nginx 代理tcp的服务 - 部署示意图的更多相关文章
- Linux(7)- Nginx.conf主配置文件、Nginx虚拟主机/访问日志/限制访问IP/错误页面优化、Nginx反向代理、Nginx负载均衡
一.Nginx.conf主配置文件 Nginx主配置文件conf/nginx.conf是一个纯文本类型的文件,整个配置文件是以区块的形式组织的.一般,每个区块以一对大括号{}来表示开始与结束. 核心模 ...
- Nginx反向代理实现Tomcat负载均衡
这篇短文主要介绍Tomcat的集群和用Nginx反向代理实现Tomcat负载均衡. 1.首先需要对一些知识点进行扫盲(对自己进行扫盲,囧): 集群(Cluster) 简单来说就是用N台服务器构成一个松 ...
- 搭建nginx反向代理用做内网域名转发
先上一个我的正常使用的配置 location / { proxy_pass http://192.168.1.84:80; proxy_redirect off; proxy_set_header H ...
- 把www.domain.com均衡到本机不同的端口 反向代理 隐藏端口 Nginx做非80端口转发 搭建nginx反向代理用做内网域名转发 location 规则
负载均衡-Nginx中文文档 http://www.nginx.cn/doc/example/loadbanlance.html 负载均衡 一个简单的负载均衡的示例,把www.domain.com均衡 ...
- Nginx反向代理与负载均衡[转]
nginx启动和关闭(centos平台) /usr/local/nginx/sbin/nginx #启动 /usr/local/nginx/sbin/nginx -s reload #平滑启动 vi ...
- 搭建Nginx反向代理做内网域名转发
由于公司内网有多台服务器的 http 服务要映射到公司外网静态 IP,如果用路由的端口映射来做,就只能一台内网服务器的 80 端口映射到外网 80 端口,其他服务器的 80 端口只能映射到外网的非 8 ...
- 端口被占用通过域名的处理 把www.domain.com均衡到本机不同的端口 反向代理 隐藏端口 Nginx做非80端口转发 搭建nginx反向代理用做内网域名转发 location 规则
负载均衡-Nginx中文文档 http://www.nginx.cn/doc/example/loadbanlance.html 负载均衡 一个简单的负载均衡的示例,把www.domain.com均衡 ...
- 使用Nginx反向代理和proxy_cache缓存搭建CDN服务器加快Web访问速度
碰到问题:移动用户访问web服务器www.osyunwei.com很慢解决办法:1.在移动机房放置一台nginx反向代理服务器2.通过域名DNS智能解析,所有移动用户访问www.osyunwei.co ...
- Linux CentOS7部署ASP.NET Core应用程序,并配置Nginx反向代理服务器
前言: 本篇文章主要讲解的是如何在Linux CentOS7操作系统搭建.NET Core运行环境并发布ASP.NET Core应用程序,以及配置Nginx反向代理服务器.因为公司的项目一直都是托管在 ...
随机推荐
- beautifulsoap常用取节点方法
取某个class的元素 soup.find('div', {'class', 'description'}) 取某个属性的值 download_content.find('li').find('a') ...
- 题解 合并 union
合并 union Description 给出一个 1 ∼ N 的序列 A ( A 1 , A 2 , ..., A N ) .你每次可以将两个相邻的元素合并,合并后的元素权值即为 这两个元素的权值之 ...
- 2019.12.12网页设计大赛&2019.12.13程序设计大赛观后感
有幸参加了一次网页设计大赛和程序设计大赛,其实在大一的时候就参加过一次程序设计大赛,那时候也没怎么听,现在又有了一次机会来听,这次就认真的听了这两次的比赛,也有很多的感悟. 1.要学习完成一个任务的多 ...
- Java线程之Timer
简述 java.util.Timer是一个定时器,用来调度线程在某个时间执行.在初始化Timer时,开启一个线程循环提取TaskQueue任务数组中的任务, 如果任务数组为空,线程等待直到添加任务: ...
- <% 拼写页面
js中 function udSelect(obj){ var val = $("#"+obj.id).val(); $("select[cd="+obj.id ...
- Java 全栈知识体系 - 个人博客
摘自:https://www.pdai.tech/ 著作权归https://www.pdai.tech所有. 链接:https://www.pdai.tech/ Java 全栈知识体系 包含: Jav ...
- tomcat配置加密的连接器https
对称加密:加密和解密用的是同样的密钥. 非对称加密:使用一对密钥,公钥和私钥,私钥只由一方保管,不能外泄:公钥可以发给任何请求它的人 那么得到公钥的一方怎么确定这个公钥是服务器发过来的呢? 这个就需要 ...
- Oracle、SQLServer 删除表中的重复数据,只保留一条记录
原文地址: https://blog.csdn.net/yangwenxue_admin/article/details/51742426 https://www.cnblogs.com/spring ...
- 微信小程序之阻止冒泡事件
众所周知,在微信小程序给标签绑定点击方法大家都会想到 "bindtap" 但是在页面中会遇到 点击 会冒泡而触发其他元素的时间发生 那么怎么办呢 就把引发冒泡事件的始作俑者的 bi ...
- DP&图论 DAY 5 下午
DP&图论 DAY 5 下午 树链剖分 每一条边要么属于重链要么轻边 证明: https://www.cnblogs.com/sagitta/p/5660749.html 轻边重链都是交 ...