
Go_gin权限验证
权限管理
Casbin是用于Golang项目的功能强大且高效的开源访问控制库。
1. 特征
Casbin的作用:
以经典{subject, object, action}形式或您定义的自定义形式实施策略,同时支持允许和拒绝授权。
处理访问控制模型及其策略的存储。
管理角色用户映射和角色角色映射(RBAC中的角色层次结构)。
支持内置的超级用户,例如root或administrator。超级用户可以在没有显式权限的情况下执行任何操作。
多个内置运算符支持规则匹配。例如,keyMatch可以将资源键映射/foo/bar到模式/foo*。
Casbin不执行的操作:身份验证(又名验证username以及password用户登录时)
管理用户或角色列表。我相信项目本身管理这些实体会更方便。用户通常具有其密码,而Casbin并非设计为密码- 容器。但是,Casbin存储RBAC方案的用户角色映射。
2. 怎么运行的
在Casbin中,基于PERM元模型(策略,效果,请求,匹配器)将访问控制模型抽象为CONF文件。因此,切换或升级项目的授权机制就像修改配置一样简单。您可以通过组合可用的模型来定制自己的访问控制模型。例如,您可以在一个模型中同时获得RBAC角色和ABAC属性,并共享一组策略规则。
Casbin中最基本,最简单的模型是ACL。ACL的CONF模型为:
#请求定义

[request_definition]

r = sub, obj, act

[policy_definition]

p = sub, obj, act

[role_definition]

g = _, _

[policy_effect]

e = some(where (p.eft == allow))

[matchers]

m = g(r.sub, p.sub) && r.obj == p.obj && r.act == p.act
ACL模型的示例策略如下:
p, alice, data1, read

p, bob, data2, write
3. 安装
go get github.com/casbin/casbin
4. 示例代码
package main

import (

    "fmt"

    "log"

    "github.com/casbin/casbin"

    xormadapter "github.com/casbin/xorm-adapter"

    "github.com/gin-gonic/gin"

    _ "github.com/go-sql-driver/mysql"

)

func main() {

    // 要使用自己定义的数据库rbac_db,最后的true很重要.默认为false,使用缺省的数据库名casbin,不存在则创建

    a, err := xormadapter.NewAdapter("mysql", "root:root@tcp(127.0.0.1:3306)/goblog?charset=utf8", true)

    if err != nil {

        log.Printf("连接数据库错误: %v", err)

        return

    }

    e, err := casbin.NewEnforcer("./rbac_models.conf", a)

    if err != nil {

        log.Printf("初始化casbin错误: %v", err)

        return

    }

    //从DB加载策略

    e.LoadPolicy()

    //获取router路由对象

    r := gin.New()

    r.POST("/api/v1/add", func(c *gin.Context) {

        fmt.Println("增加Policy")

        if ok, _ := e.AddPolicy("admin", "/api/v1/hello", "GET"); !ok {

            fmt.Println("Policy已经存在")

        } else {

            fmt.Println("增加成功")

        }

    })

    //删除policy

    r.DELETE("/api/v1/delete", func(c *gin.Context) {

        fmt.Println("删除Policy")

        if ok, _ := e.RemovePolicy("admin", "/api/v1/hello", "GET"); !ok {

            fmt.Println("Policy不存在")

        } else {

            fmt.Println("删除成功")

        }

    })

    //获取policy

    r.GET("/api/v1/get", func(c *gin.Context) {

        fmt.Println("查看policy")

        list := e.GetPolicy()

        for _, vlist := range list {

            for _, v := range vlist {

                fmt.Printf("value: %s, ", v)

            }

        }

    })

    //使用自定义拦截器中间件

    r.Use(Authorize(e))

    //创建请求

    r.GET("/api/v1/hello", func(c *gin.Context) {

        fmt.Println("Hello 接收到GET请求..")

    })

    r.Run(":9000") //参数为空 默认监听8080端口

}

//拦截器

func Authorize(e *casbin.Enforcer) gin.HandlerFunc {

    return func(c *gin.Context) {

        //获取请求的URI

        obj := c.Request.URL.RequestURI()

        //获取请求方法

        act := c.Request.Method

        //获取用户的角色

        sub := "admin"

        //判断策略中是否存在

        if ok, _ := e.Enforce(sub, obj, act); ok {

            fmt.Println("恭喜您,权限验证通过")

            c.Next()

        } else {

            fmt.Println("很遗憾,权限验证没有通过")

            c.Abort()

        }

    }

}
rbac_models.conf里面的内容如下:
[request_definition]

r = sub, obj, act

[policy_definition]

p = sub, obj, act

[role_definition]

g = _, _

[policy_effect]

e = some(where (p.eft == allow))

[matchers]

m = g(r.sub, p.sub) && r.obj == p.obj && r.act == p.act
配置链接数据库不需要手动创建数据库,系统自动创建casbin_rule表
使用postman请求http://localhost:9000/api/v1/hello
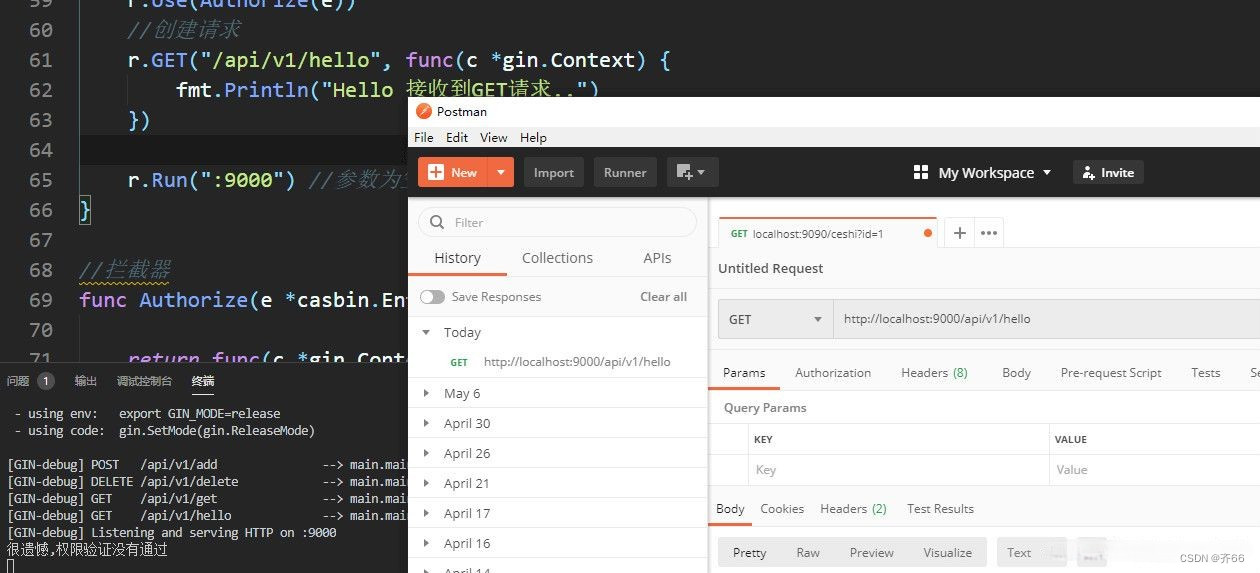
运行解决结果显示为很遗憾,权限验证没有通过
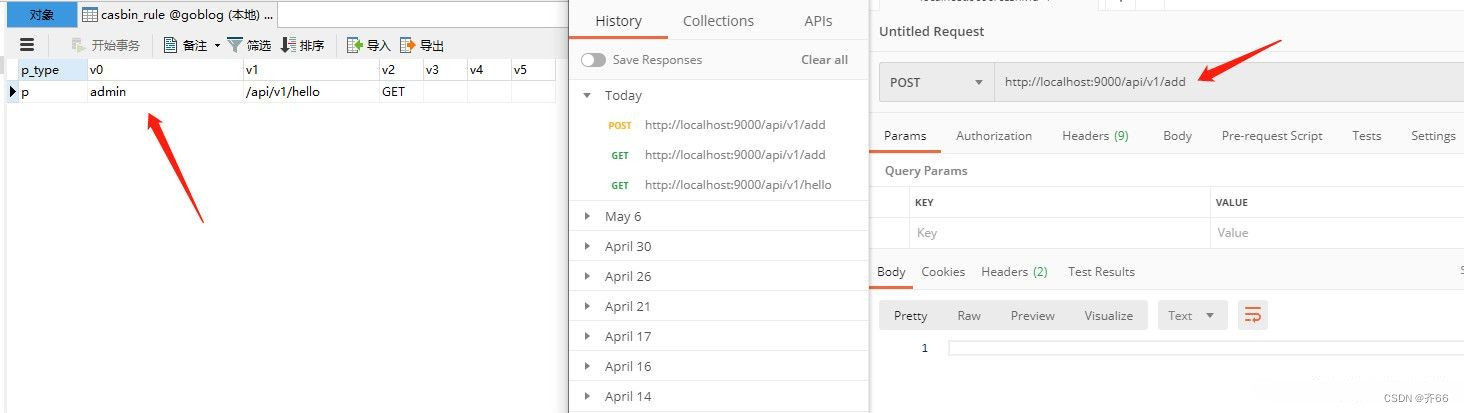
下面我在数据表中添加数据在演示的时候可以直接手动按照图片的格式直接添加数据表,或者使用postman POST方式请求http://localhost:9000/api/v1/add
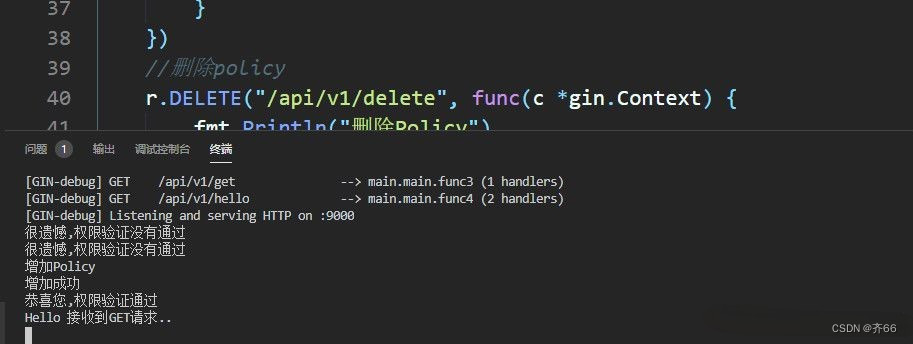
然后继续请求http://localhost:9000/api/v1/hello
Go_gin权限验证的更多相关文章
- ABP(现代ASP.NET样板开发框架)系列之18、ABP应用层——权限验证
点这里进入ABP系列文章总目录 ABP(现代ASP.NET样板开发框架)系列之18.ABP应用层——权限验证 ABP是“ASP.NET Boilerplate Project (ASP.NET样板项目 ...
- ASP.NET MVC View 和 Web API 的基本权限验证
ASP.NET MVC 5.0已经发布一段时间了,适应了一段时间,准备把原来的MVC项目重构了一遍,先把基本权限验证这块记录一下. 环境:Windows 7 Professional SP1 + Mi ...
- 2_MVC+EF+Autofac(dbfirst)轻型项目框架_用户权限验证
前言 接上面两篇 0_MVC+EF+Autofac(dbfirst)轻型项目框架_基本框架 与 1_MVC+EF+Autofac(dbfirst)轻型项目框架_core层(以登陆为例) .在第一篇中介 ...
- struts2学习笔记--拦截器(Interceptor)和登录权限验证Demo
理解 Interceptor拦截器类似于我们学过的过滤器,是可以在action执行前后执行的代码.是我们做web开发是经常使用的技术,比如权限控制,日志.我们也可以把多个interceptor连在一起 ...
- 从零开始学 Java - Spring AOP 实现用户权限验证
每个项目都会有权限管理系统 无论你是一个简单的企业站,还是一个复杂到爆的平台级项目,都会涉及到用户登录.权限管理这些必不可少的业务逻辑.有人说,企业站需要什么权限管理阿?那行吧,你那可能叫静态页面,就 ...
- Web用户的身份验证及WebApi权限验证流程的设计和实现
5. WebApi 服务端代码示例 5.1 控制器基类ApiControllerBase [csharp] view plaincopy /// /// Controller的基类,用于实现适合业 ...
- 基于 Annotation 拦截的 Spring AOP 权限验证方法
基于 Annotation 拦截的 Spring AOP 权限验证方法 转自:http://www.ibm.com/developerworks/cn/java/j-lo-springaopfilte ...
- mvc 4 ActionFilterAttribute 特性,进行权限验证
权限验证: /// <summary> /// 管理员身份验证 /// </summary> public class BasicAuthenticationAttribute ...
- MVc Forms Membership rolemanage 角色权限验证管理
Forms 登录验证Membership 权限验证rolemanage 角色管理 以往的项目中只有单纯的Forms 验证今天想把这三个结合到mvc 中发现要导入aspnet_ 相关表,但是有个问题验 ...
随机推荐
- Docker容器保姆:在centos7.6上利用docker-compose统一管理容器和服务
原文转载自「刘悦的技术博客」https://v3u.cn/a_id_108 众所周知,一个大型的Docker容器组成的微服务应用中,容器的数量是非常巨大的,如果依赖传统的人工配置方式进行维护,对于开发 ...
- Rust 从入门到精通03-helloworld
安装完成 Rust 之后,我们可以编写 Rust 的 Hello Word.这里介绍两种方式,一种是rust原生方式,一种是利用 cargo 工具(重要) 1.rustc 方式 1.1 创建项目目录 ...
- Linux 用户管理相关命令
1 sudo adduser username # 添加用户 2 sudo adduser --system username # 添加系统用户 3 sudo deluser username # 删 ...
- odoo 14 一些常见问题集
1 # 当你往tree或者form视图中增加action的时候 2 # 记住!千万别重名 3 # 一旦重名,Export.Delete.Archive.Unarchive都会消失不见 4 # tree ...
- 11. MGR技术架构及数据同步、认证机制 | 深入浅出MGR
GreatSQL社区原创内容未经授权不得随意使用,转载请联系小编并注明来源. GreatSQL是MySQL的国产分支版本,使用上与MySQL一致. 目录 1. MGR架构 2. 事务数据同步.认证过程 ...
- 用VS Code搞Qt6:至简窗口部件——QWidget
在正题开始之前,老周照例扯点别的.嗯,咱们扯一下在 VS 2022 下结合 CMake 开发 Qt6 时的环境变量设置问题.在VS Code 中,通够通过 CMake Tools 扩展的配置来设置环境 ...
- 深入解析Flutter下一代渲染引擎Impeller
作者 魏国梁:字节 Flutter Infra 工程师, Flutter Member,长期专注 Flutter 引擎技术 袁 欣:字节 Flutter Infra 工程师, 长期关注渲染技术发 ...
- Codeforces 1503C Travelling Salesman Problem(Dynamic Programming)
题意 大家都是优秀生,这点英文还是看得懂的:点此看题 题解 由于旅行路线成一个环,所以从哪里出发不重要,我们把景点按照 a i a_i ai 排序,不妨就从左边最小的出发.基础的旅行费用 c i c ...
- HTML创建访问加密代码
在</head>前面加入即可 普通方式 此方法屏蔽F12查看源码但是屏蔽不了Ctrl+U查看源码 解决方式加密html即可注意!解密比较繁琐切记要记住自己设置的密码 <SCRIPT ...
- 【mido】python的midi处理库
安装mido库:pip install mido pipy地址:https://pypi.org/project/mido/ mido官方文档:https://mido.readthedocs.io/ ...