
OAuth2.0-3客户端授权放到数据库
授权得客户端信息、授权码信息全都存在数据库

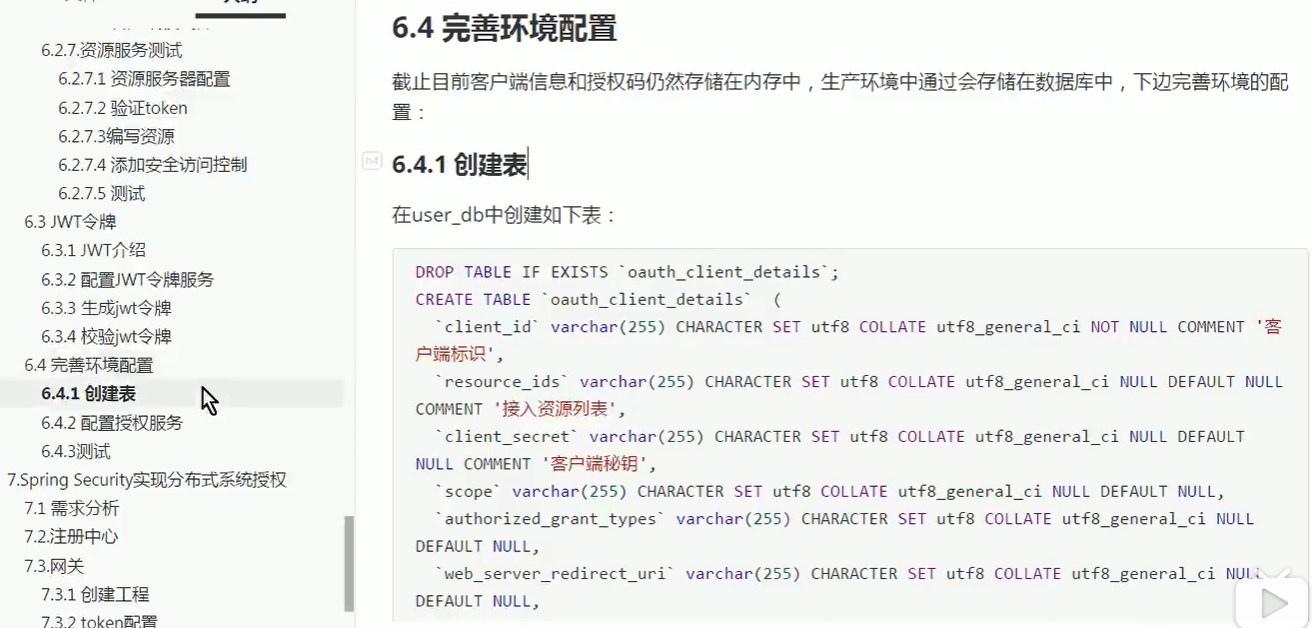
1.建表
官方给了个sql文件:https://github.com/spring-projects/spring-security-oauth/blob/master/spring-security-oauth2/src/test/resources/schema.sql
 create table oauth_client_details (

      client_id VARCHAR(128) PRIMARY KEY,

      resource_ids VARCHAR(128),

      client_secret VARCHAR(128),

      scope VARCHAR(128),

      authorized_grant_types VARCHAR(128),

      web_server_redirect_uri VARCHAR(128),

      authorities VARCHAR(128),

      access_token_validity INTEGER,

      refresh_token_validity INTEGER,

      additional_information VARCHAR(4096),

      autoapprove VARCHAR(128)

    );

    create table oauth_client_token (

      token_id VARCHAR(128),

      token BLOB,

      authentication_id VARCHAR(128) PRIMARY KEY,

      user_name VARCHAR(128),

      client_id VARCHAR(128)

    );

    create table oauth_access_token (

      token_id VARCHAR(128),

      token BLOB,

      authentication_id VARCHAR(128) PRIMARY KEY,

      user_name VARCHAR(128),

      client_id VARCHAR(128),

      authentication BLOB,

      refresh_token VARCHAR(128)

    );

    create table oauth_refresh_token (

      token_id VARCHAR(128),

      token BLOB,

      authentication BLOB

    );

    create table oauth_code (

      code VARCHAR(128), authentication BLOB

    );

    create table oauth_approvals (

        userId VARCHAR(128),

        clientId VARCHAR(128),

        scope VARCHAR(128),

        status VARCHAR(10),

        expiresAt TIMESTAMP,

        lastModifiedAt TIMESTAMP

    );
//造点测试数据
/*
INSERT INTO `oauth_client_details` VALUES ('client1', 'resource1', '$2a$10$YEpRG0cFXz5yfC/lKoCHJ.83r/K3vaXLas5zCeLc.EJsQ/gL5Jvum', 'scope1,scope2', 'authorization_code,password,client_credentials,implicit,refresh_token', 'http://www.baidu.com', null, '300', '1500', null, 'false');*/
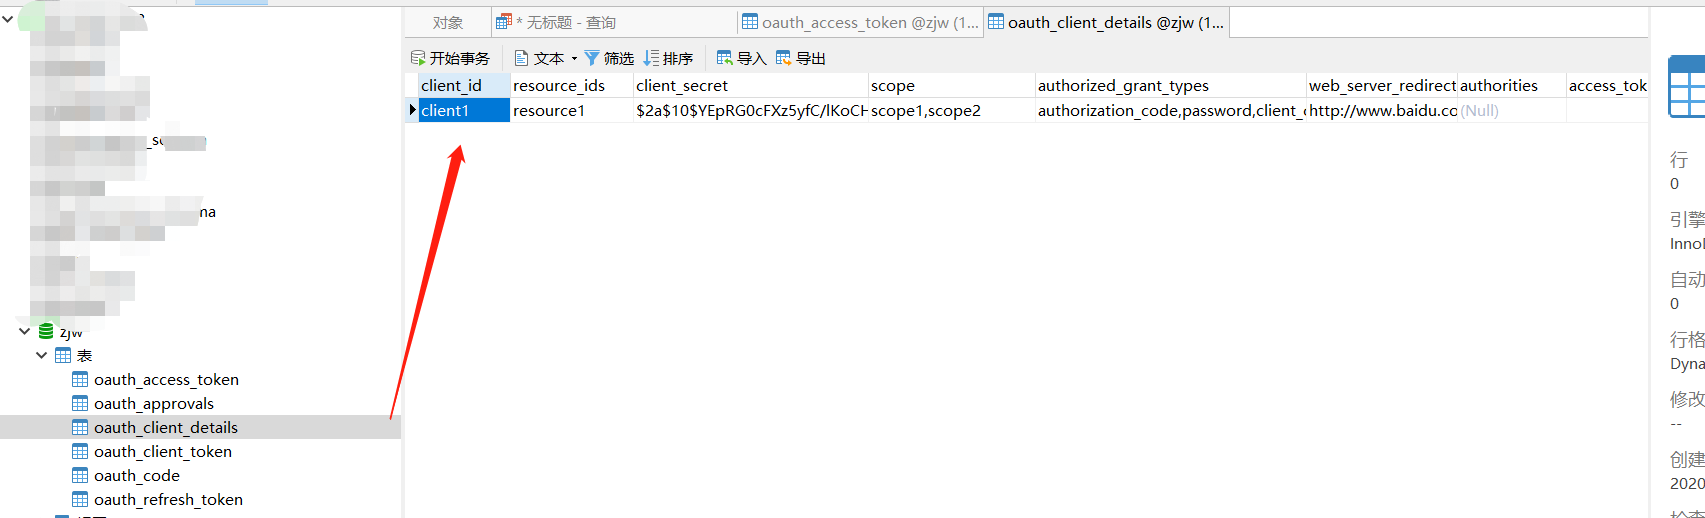
2.配置数据源 yml里配置后注入到clientDetailService
server:

  port: 8001

spring:

  datasource:

    driver-class-name: com.mysql.cj.jdbc.Driver

    username: root

    password: root

    url: mysql://192.168.3.158:3306/test?&useUnicode=true&characterEncoding=utf-8
3.配置clientDetailService
    @Autowired

    private DataSource dataSource;

    //配置客户端

    @Override

    public void configure(ClientDetailsServiceConfigurer clients) throws Exception {

        //配置客户端存储到db 代替原来得内存模式

        JdbcClientDetailsService clientDetailsService = new JdbcClientDetailsService(dataSource);

        clientDetailsService.setPasswordEncoder(passwordEncoder);

        clients.withClientDetails(clientDetailsService);

    }
4.授权码存到数据库
@Configuration

public class TokenConfig {

    @Autowired

    private DataSource dataSource;

    //配置token的存储方法

    @Bean

    public TokenStore tokenStore() {

        //配置token存储在数据库

        return new JdbcTokenStore(dataSource);

    }

}
    //配置token管理服务

    @Bean

    public AuthorizationServerTokenServices tokenServices() {

        DefaultTokenServices defaultTokenServices = new DefaultTokenServices();

        defaultTokenServices.setClientDetailsService(clientDetailsService);

        defaultTokenServices.setSupportRefreshToken(true);

        //配置token的存储方法

        defaultTokenServices.setTokenStore(tokenStore);

        defaultTokenServices.setAccessTokenValiditySeconds(300);

        defaultTokenServices.setRefreshTokenValiditySeconds(1500);

        return defaultTokenServices;

    }
以上完整代码:
AuthorizationServerConfig
@Configuration

//开启oauth2,auth server模式

@EnableAuthorizationServer

public class AuthorizationServerConfig extends AuthorizationServerConfigurerAdapter {

    @Autowired

    private PasswordEncoder passwordEncoder;

    @Autowired

    private DataSource dataSource;

    //配置客户端

    @Override

    public void configure(ClientDetailsServiceConfigurer clients) throws Exception {

        //配置客户端存储到db

        JdbcClientDetailsService clientDetailsService = new JdbcClientDetailsService(dataSource);

        clientDetailsService.setPasswordEncoder(passwordEncoder);

        clients.withClientDetails(clientDetailsService);

    }

    @Autowired

    private ClientDetailsService clientDetailsService;

    @Autowired

    private TokenStore tokenStore;

    //配置token管理服务

    @Bean

    public AuthorizationServerTokenServices tokenServices() {

        DefaultTokenServices defaultTokenServices = new DefaultTokenServices();

        defaultTokenServices.setClientDetailsService(clientDetailsService);

        defaultTokenServices.setSupportRefreshToken(true);

        //配置token的存储方法

        defaultTokenServices.setTokenStore(tokenStore);

        defaultTokenServices.setAccessTokenValiditySeconds(300);

        defaultTokenServices.setRefreshTokenValiditySeconds(1500);

        return defaultTokenServices;

    }

    //密码模式才需要配置,认证管理器

    @Autowired

    private AuthenticationManager authenticationManager;

    //把上面的各个组件组合在一起

    @Override

    public void configure(AuthorizationServerEndpointsConfigurer endpoints) throws Exception {

        endpoints.authenticationManager(authenticationManager)//认证管理器

                //配置授权码存储到db

                .authorizationCodeServices(new JdbcAuthorizationCodeServices(dataSource))//授权码管理

                .tokenServices(tokenServices())//token管理

                .allowedTokenEndpointRequestMethods(HttpMethod.POST);

    }

    //配置哪些接口可以被访问

    @Override

    public void configure(AuthorizationServerSecurityConfigurer security) throws Exception {

        security.tokenKeyAccess("permitAll()")///oauth/token_key公开

                .checkTokenAccess("permitAll()")///oauth/check_token公开

                .allowFormAuthenticationForClients();//允许表单认证

    }

}
TokenConfig
@Configuration

public class TokenConfig {

    @Autowired

    private DataSource dataSource;

    //配置token的存储方法

    @Bean

    public TokenStore tokenStore() {

        //配置token存储在内存中,这种是普通token,每次都需要远程校验,性能较差

        return new JdbcTokenStore(dataSource);

    }

}
WebSecurityConfig
@Configuration

@EnableGlobalMethodSecurity(securedEnabled = true, prePostEnabled = true)

public class WebSecurityConfig extends WebSecurityConfigurerAdapter {

    @Bean

    public PasswordEncoder passwordEncoder() {

        return new BCryptPasswordEncoder();

    }

    //密码模式才需要配置,认证管理器

    @Bean

    @Override

    protected AuthenticationManager authenticationManager() throws Exception {

        return super.authenticationManager();

    }

    @Override

    protected void configure(HttpSecurity http) throws Exception {

        http.csrf().disable()

                .authorizeRequests()

                .anyRequest().permitAll()

                .and()

                .formLogin()

                .and()

                .logout();

    }

    @Bean

    public UserDetailsService userDetailsService() {

        return s -> {

            if ("admin".equals(s) || "user".equals(s)) {

                return new MyUserDetails(s, passwordEncoder().encode(s), s);

            }

            return null;

        };

    }

}
验证:
//授权码模式
//浏览器访问
http://127.0.0.1:8001/oauth/authorize?client_id=client1&response_type=code&scope=scope1&redirect_uri=http://www.baidu.com
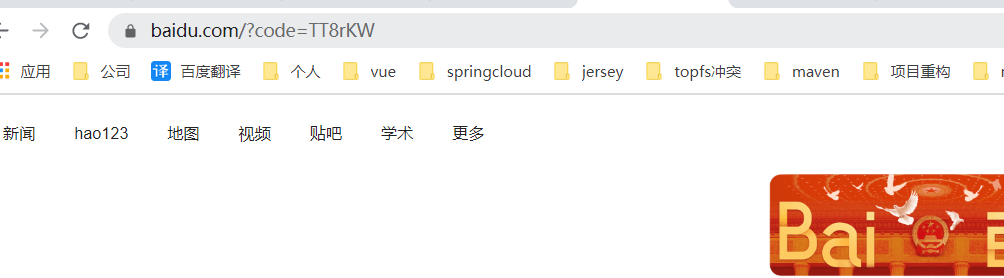
授权码也存入了数据库:
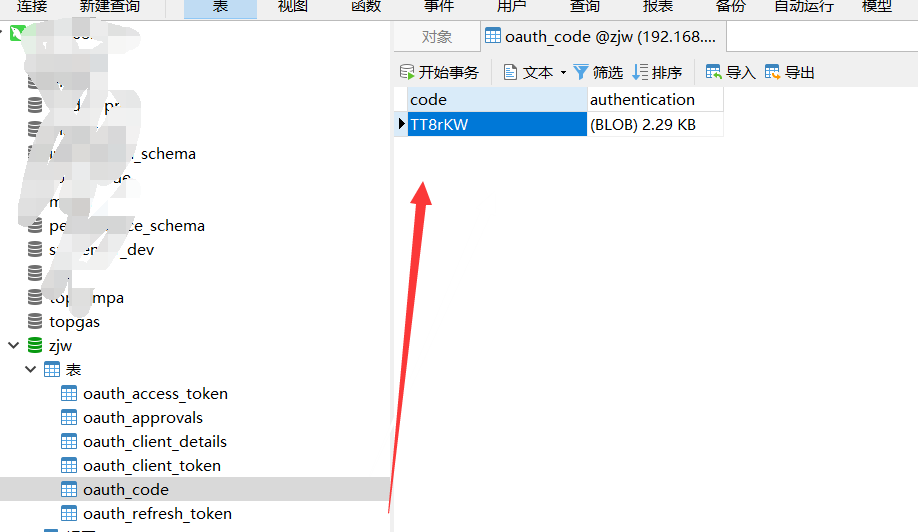
postman申请令牌

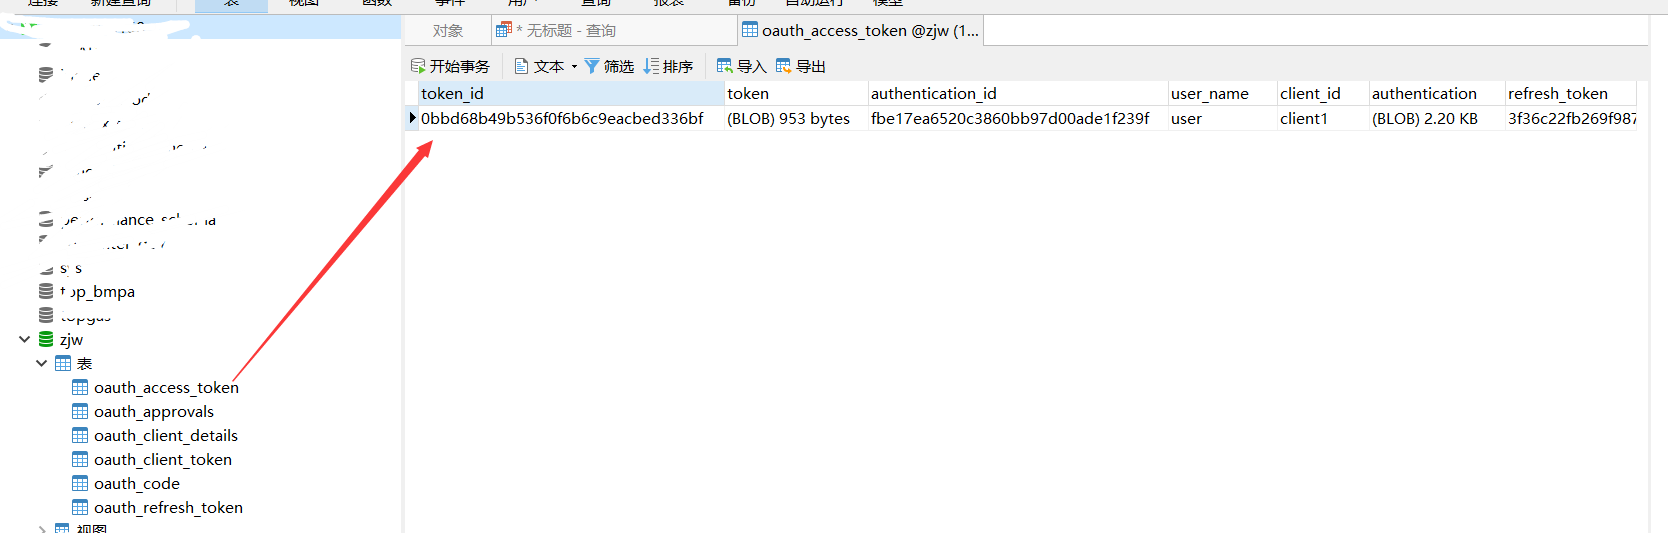
已经存入了数据库

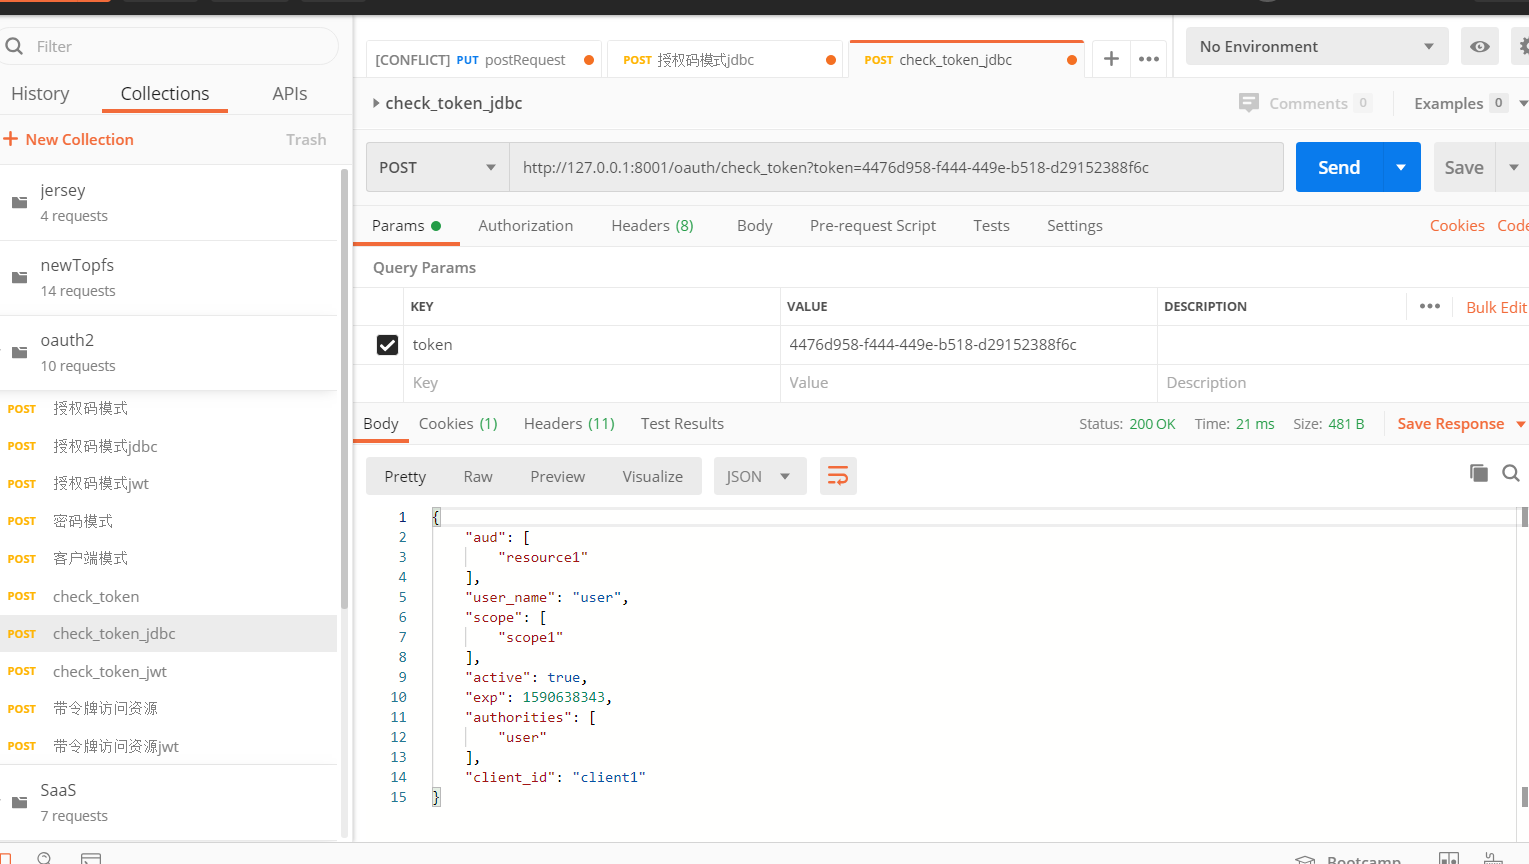
验证令牌
OAuth2.0-3客户端授权放到数据库的更多相关文章
- OAuth2.0 四种授权模式
OAuth2.0简单笔记(四种授权模式) 金天:坚持写东西,不是一件容易的事,换句话说其实坚持本身都不是一件容易的事.如果学习有捷径,那就是不断实践,不断积累.写笔记,其实是给自己看的,是体现积累的一 ...
- OAuth2.0和SSO授权的区别
OAuth2.0和SSO授权 一.OAuth2.0授权协议 一种安全的登陆协议,用户提交的账户密码不提交到本APP,而是提交到授权服务器,待服务器确认后,返回本APP一个访问令牌,本APP即可用该 ...
- OAuth2.0认证和授权以及单点登录
https://www.cnblogs.com/shizhiyi/p/7754721.html OAuth2.0认证和授权机制讲解 2017-10-30 15:33 by shizhiyi, 2273 ...
- OAuth2.0和SSO授权
一.OAuth2.0授权协议 一种安全的登陆协议,用户提交的账户密码不提交到本APP,而是提交到授权服务器,待服务器确认后,返回本APP一个访问令牌,本APP即可用该访问令牌访问资源服务器的资源.由于 ...
- OAuth2.0认证和授权原理
什么是OAuth授权? 一.什么是OAuth协议 OAuth(开放授权)是一个开放标准. 允许第三方网站在用户授权的前提下访问在用户在服务商那里存储的各种信息. 而这种授权无需将用户提供用户名和密 ...
- [转载] OAuth2.0认证和授权原理
转载自http://www.tuicool.com/articles/qqeuE3 什么是OAuth授权? 一.什么是OAuth协议 OAuth(开放授权)是一个开放标准,允许第三方网站在用户授权的前 ...
- 一步步搭建最简单oauth2.0认证和授权
oauth2.0 最早接触这个概念是在做微信订阅号开发.当时还被深深的绕进去,关于oauth2.0的解释网上有好多,而且都讲解的比较详细,下面给大家价格参考资料. http://owin.org/ h ...
- OAuth2.0 用户验证授权标准 理解
OAuth2.0是一套标准. 一.问题 这个标准解决了这样的一个问题. 允许用户让第三方应用访问该用户在某一网站上存储的私密的资源(如照片,视频,联系人列表),而无需将用户名和密码提供给第三方应用. ...
- 微信Oauth2.0网页开放授权
网页授权获取用户基本信息 如果用户在微信中(Web微信除外)访问公众号的第三方网页,公众号开发者可以通过此接口获取当前用户基本信息(包括昵称.性别.城市.国家).利用用户信息,可以实现体验优化.用户来 ...
随机推荐
- day09总结
with 上下文管理 # f = open(r"文件路径", mode="rt", encoding="utf-8")# data = f. ...
- 【DevCloud · 敏捷智库】两种你必须了解的常见敏捷估算方法
背景 在某开发团队辅导的回顾会议上,团队成员对于优化估计具体方法上达成了一致意见.询问是否有什么具体的估计方法来做估算. 问题分析 回顾意见上大家对本次Sprint的效果做回顾,其中80%的成员对于本 ...
- 用svg实现一个环形进度条
svg实现环形进度条需要用到的知识: 1.会使用path的d属性画一个圆环 //用svg的path元素的A命令画圆 <path d=" M cx cy m 0 -r a r r 0 1 ...
- java 基础(四)搭建vim作为java开发环境
分享在Ubuntu 14.04在Vim上配置Java开发环境的过程步骤,希望对大家有所帮助. A 首先下载javacomplete.zip 到Linux公社资源站下载: --------------- ...
- 数据可视化之DAX篇(二十一)连接表的几个DAX函数,一次全掌握
https://zhuanlan.zhihu.com/p/67015995 编写DAX代码进行业务分析时,经常会用到表与表之间的连接计算,比如在之前的产品关联分析一文中(如何用Power BI分析产品 ...
- SpringBoot学习笔记(十七:异步调用)
@ 目录 1.@EnableAsync 2.@Async 2.1.无返回值的异步方法 2.1.有返回值的异步方法 3. Executor 3.1.方法级别重写Executor 3.2.应用级别重写Ex ...
- toad for oracle 小技巧
在SQL*LOADER 工具上(或者称为SQLLDR,读为:“sequel loader”),因为它仍然是装载数据的主要方法,SQLLDR 能够在极短的时间内装 载庞大数量的数据. 我也是初使用,理解 ...
- 013.Nginx动静分离
一 动静分离概述 1.1 动静分离介绍 为了提高网站的响应速度,减轻程序服务器(Tomcat,Jboss等)的负载,对于静态资源,如图片.js.css等文件,可以在反向代理服务器中进行缓存,这样浏览器 ...
- python 中文乱码 list 乱码处理
list 乱码 data_list = ["中文"] print str(data_list).decode("string_escape") mysql 获取 ...
- C++与正则表达式入门
什么是正则表达式? 正则表达式是一组由字母和符号组成的特殊文本, 当你想要判断许多字符串是否符合某个特定格式:当你想在一大段文本中查找出所有的日期和时间:当你想要修改大量日志中所有的时间格式,在这些情 ...