
笔记:Python防止SQL注入
非安全的方式,使用动态拼接SQL
输入' or 1 = 1 or '1
sql ="""SELECT * FROM goods WHERE name = '%s';""" % find_name
from pymysql import connect

class JD(object):

    def __init__(self):

                     # 创建connect连接

        self.conn = connect(host='127.0.0.1', port=3306, user='root',

                            password='123456', database='jing_dong', charset='utf8')

        # 获得cursor对象

        self.cursor = self.conn.cursor()

    def execute_sql(self, sql):

        self.cursor.execute(sql)

        for temp in self.cursor.fetchall():

            print(temp)

    def get_info_by_name(self):

        """根据名字查询一个商品"""

        find_name = input('请输入想要查询的商品名称: ')

        sql = """SELECT * FROM goods where name = '%s'""" % find_name

        # 打印拼接出的字符串

        print('------>%s<------' % sql)

        self.execute_sql(sql)

    @staticmethod

    def print_menu():

        print('-----京东-----')

        print('1.查询商品信息')

        return input('请输入功能对应的序号: ')

    def run(self):

        while True:

            op = self.print_menu()

            if op == '1':

                self.get_info_by_name()

            else:

                print('输入错误...')

def main():

    jd = JD()

    jd.run()

if __name__ == '__main__':

    main()
SQL注入执行效果
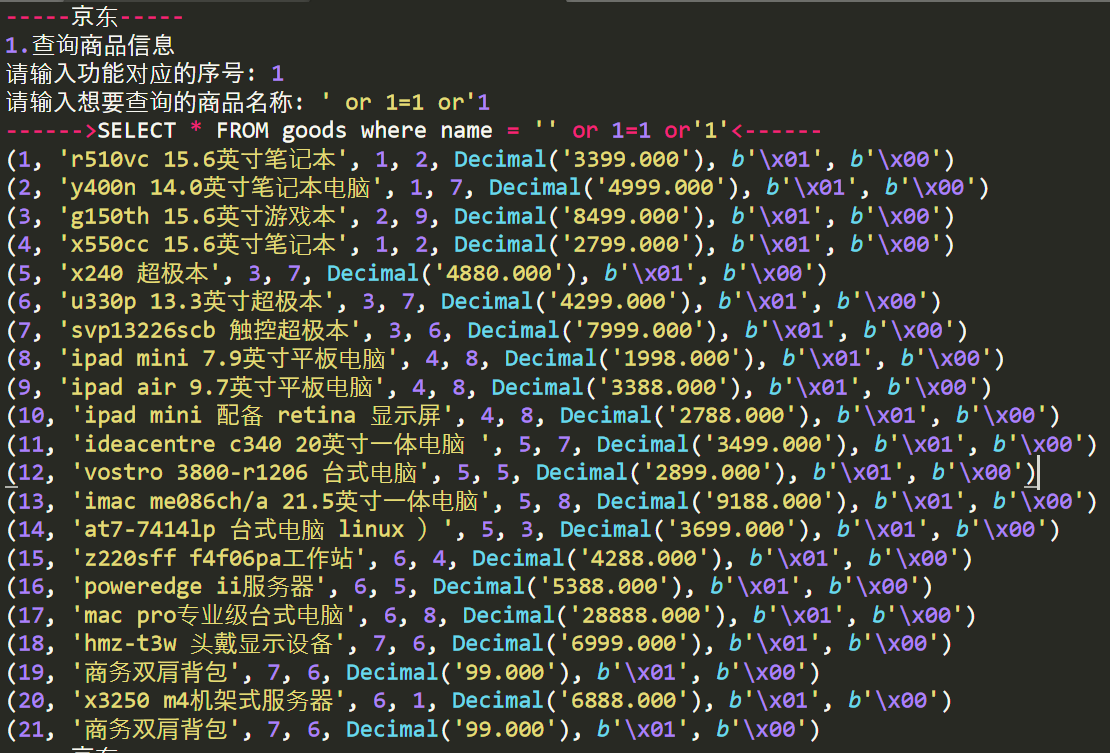
因为使用动态拼接SQL,所以在应该输入的地方拼接了' or 1 = 1 or '1,打印出来的SQL为SELECT * FROM goods where name = '' or 1=1 or'1',SQL恒真,相当于where条件失效,等价于SELECT * FROM goods,导致整表的数据被查询出来。
安全的方式,构造参数列表
params = []
sql = 'SELECT * FROM goods where name = %s'
self.cursor.execute(sql, params)
from pymysql import connect

class JD(object):

    def __init__(self):

        # 创建connect连接

        self.conn = connect(host='127.0.0.1', port=3306, user='root',

                            password='123456', database='jing_dong', charset='utf8')

        # 获得cursor对象

        self.cursor = self.conn.cursor()

    def execute_sql(self, sql):

        self.cursor.execute(sql)

        for temp in self.cursor.fetchall():

            print(temp)

    def get_info_by_name(self):

        """根据名字查询一个商品"""

        find_name = input('请输入想要查询的商品名称: ')

        params = [find_name]

        sql = 'SELECT * FROM goods where name = %s'

        self.cursor.execute(sql, params)

        print(self.cursor.fetchall())

        print('------>%s<------' % sql)

    @staticmethod

    def print_menu():

        print('-----京东-----')

        print('1.查询商品信息')

        return input('请输入功能对应的序号: ')

    def run(self):

        while True:

            op = self.print_menu()

            if op == '1':

                self.get_info_by_name()

            else:

                print('输入错误...')

def main():

    jd = JD()

    jd.run()

if __name__ == '__main__':

    main()
SQL注入执行效果
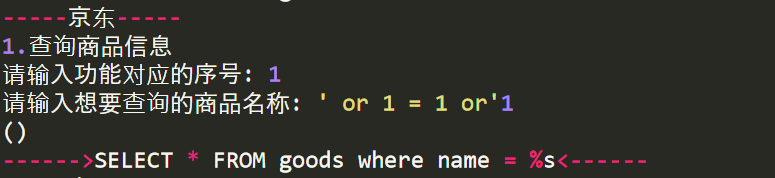
注意:如果要有多个参数,需要进行参数化。
params = [数值1, 数值2...],此时SQL语句要有多个%s
笔记:Python防止SQL注入的更多相关文章
- python防止sql注入的方法
python防止sql注入的方法: 1. 使用cursor.execute(sql, args)的参数位: sql_str = "select * from py_msgcontrol.py ...
- Python防止sql注入
看了网上文章,说的都挺好的,给cursor.execute传递格式串和参数,就能防止注入,但是我写了代码,却死活跑不通,怀疑自己用了一个假的python 最后,发现原因可能是不同的数据库,对于字符串的 ...
- java学习笔记38(sql注入攻击及解决方法)
上一篇我们写了jdbc工具类:JDBCUtils ,在这里我们使用该工具类来连接数据库, 在之前我们使用 Statement接口下的executeQuery(sql)方法来执行搜索语句,但是这个接口并 ...
- python 防止sql注入字符串拼接的正确用法
在使用pymysql模块时,在使用字符串拼接的注意事项错误用法1 sql='select * from where id="%d" and name="%s" ...
- Python 防止mysql 注入的两种方式
Python防止sql注入一般有两种方法 1.escape_string MySQLdb.escape_string(param) 注意:如果报错出现 'ascii' codec can't en ...
- 视图,sql注入问题,事物,存储过程
视图:本质是一张虚拟的表数据来自select语句用途是保障原表安全 功能1:隐藏部分数据,开放指定数据功能2:因为视图可以将查询结果保存的特性,我们可以用视图来达到减少书写sql语句的功能 例如:se ...
- 干货 | 精选《SQL注入、渗透、反病毒》学习总结集锦给你们~
学到手的都是本事,如果觉得对你有帮助也欢迎分享给身边的基友们吧! 分享干货,手留余香哦~ 本次“开学季拜师活动”的徒弟们在师父的精心指导下,在短短5天内得到了迅速地成长,以前或当时遇到的问题都能够柳暗 ...
- 使用C#winform编写渗透测试工具--SQL注入
使用C#winform编写渗透测试工具--SQL注入 本篇文章主要介绍使用C#winform编写渗透测试工具,实现SQL注入的功能.使用python编写SQL注入脚本,基于get显错注入的方式进行数据 ...
- MySQL数据库学习笔记(九)----JDBC的ResultSet接口(查询操作)、PreparedStatement接口重构增删改查(含SQL注入的解释)
[声明] 欢迎转载,但请保留文章原始出处→_→ 生命壹号:http://www.cnblogs.com/smyhvae/ 文章来源:http://www.cnblogs.com/smyhvae/p/4 ...
随机推荐
- ajax 重复提交
1.一次点击事件触发两次请求,找到的原因是重复引用了同一个.js文件,后台返回来的数据是个页面,在这个页面里面又引用了.js,所以导致一次点击多次请求
- ping命令的应用
Ping命令是工作在 TCP/IP网络体系结构中应用层的一个服务命令, 主要功能是向特定的目的主机发送 ICMP(Iternet Control Message Protocol 因特网报文控制协议) ...
- error C1010: 在查找预编译头时遇到意外的文件结尾。是否忘记了向源中添加“#include "stdafx.h"”?
解决方案: 属性>预编译头>不使用预编译头>应用
- JUC源码分析-集合篇:并发类容器介绍
JUC源码分析-集合篇:并发类容器介绍 同步类容器是 线程安全 的,如 Vector.HashTable 等容器的同步功能都是由 Collections.synchronizedMap 等工厂方法去创 ...
- JUC源码分析-集合篇(七)PriorityBlockingQueue
JUC源码分析-集合篇(七)PriorityBlockingQueue PriorityBlockingQueue 是带优先级的无界阻塞队列,每次出队都返回优先级最高的元素,是二叉树最小堆的实现. P ...
- 调用U9的标准接口
- 使用PHP如何去除字符串结尾的字符
前言 在工作中遇到一个需求:一串字符串,如"迅雷官方下载"."快播5.0下载",需要去掉他们结尾的"官方下载"和"下载" ...
- 关于第一次将STM32与电脑连接情况
安装了Keil(ARM)版本之后,不管是自己编程,还是配套的程序运行.我们都想把它下载到STM32芯片里面,在板子上运行.这里介绍几种方法. 1.用J-LINK下载调试. 这个工具,可以直接点击kei ...
- H5在js中向指定的元素添加样式
今天在做一个按钮的功能控制,点击之后,要根据判断条件,修改按钮的样式,然后就发现了一个巨好用的方法, <button type="button" id="btn_A ...
- mongodb java操作常用写法
MongoDB 将数据存储为一个文档,数据结构由键值(key=>value)对组成.MongoDB 文档类似于 JSON 对象.字段值可以包含其他文档,数组及文档数组.下面介绍的是用java操作 ...