
【2017-04-20】Sql字符串注入式攻击与防御,实体类,数据访问类
字符串攻击
所谓sql字符串注入式攻击就是在用户输入界面输入通过精心编制的含有某种指令的字符串,来改变C#中连接数据库要执行的sql语句,从而对数据库进行攻击性操作
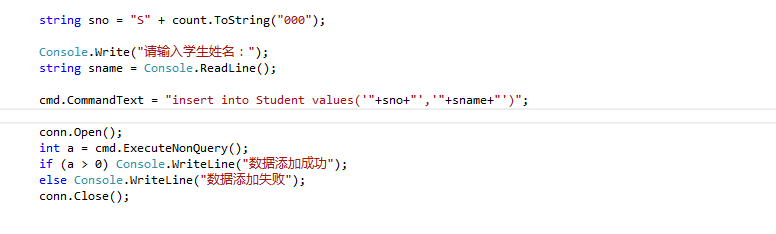
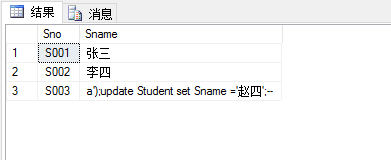
在用户输入界面输入 a');update Student set Sname ='伊伊';--
则数据库Sname一列都讲变为 伊伊
原理:用户输入的代码将c#中的sql语句中的sname替换掉了,就变成了下边的黑客想执行的sql语句。
insert into Student values('"+sno+"','a');update Student set Sname ='伊伊';--')
攻击防御
将C#中操作数据库执行的sql语句中的字符串拼接换成占位符,通过使用此占位符来进行防字符串攻击,这样,占位符所代表的的仅仅是字符串,不带有代码含义
用占位符进行防御之后不会改变表的其他内容,会将这句代码原封不动的存到数据库中而不会改变c#中的sql语句。
使用占位符时最好先清除一次,防止受到之前占位符的影响

开发项目三层架构:界面层、业务逻辑层、数据访问层
其中数据访问层分为:
1、实体类
数据库中的表映射为一个类,类名与表名一致。表中的每一列,都为该类下的成员变量和属性也就是最简单的封装
把数据库中的表名变为类的类名。
把数据库中的每一个列,变为实体类中的成员变量和属性
列名与属性名一致。成员变量名:在列名前边加上下划线
using System;

using System.Collections.Generic;

using System.Linq;

using System.Text;

namespace ConsoleApplication1.App_Code

{

    public class Users

    {

        private int _Ids;

        public int Ids

        {

            get { return _Ids; }

            set { _Ids = value; }

        }

        private string _UserName;

        public string UserName

        {

            get { return _UserName; }

            set { _UserName = value; }

        }

        private string _PassWord;

        public string PassWord

        {

            get { return _PassWord; }

            set { _PassWord = value; }

        }

        private string _NickName;

        public string NickName

        {

            get { return _NickName; }

            set { _NickName = value; }

        }

        private bool _Sex;

        public bool Sex

        {

            get { return _Sex; }

            set { _Sex = value; }

        }

        private DateTime _Birthday;

        public DateTime Birthday

        {

            get { return _Birthday; }

            set { _Birthday = value; }

        }

        private string _Nation;

        public string Nation

        {

            get { return _Nation; }

            set { _Nation = value; }

        }

    }

}
2、数据访问类
将某个表的数据库操作写成一个一个方法,放入到此类中,供外部调用
using System;

using System.Collections.Generic;

using System.Linq;

using System.Text;

using System.Data.SqlClient;

namespace ConsoleApplication2.App_Code

{

    public class UsersData

    {

        SqlConnection conn = null;

        SqlCommand cmd = null;

        public UsersData()

        {

            conn = new SqlConnection("server=.;database=Data0216;user=sa;pwd=123");

            cmd = conn.CreateCommand();

        }

        public List<Users> SelectAll()

        {

            List<Users> list = new List<Users>();

            cmd.CommandText = "select *from Users";

            conn.Open();

            SqlDataReader dr = cmd.ExecuteReader();

            while (dr.Read())

            {

                Users u = new Users();

                u.Ids = Convert.ToInt32(dr["ids"]);

                u.UserName = dr["UserName"].ToString();

                u.PassWord = dr["PassWord"].ToString();

                u.NickName = dr["NickName"].ToString();

                u.Sex = Convert.ToBoolean(dr["Sex"]);

                u.Birthday = Convert.ToDateTime(dr["Birthday"]);

                u.Nation = dr["Nation"].ToString();

                list.Add(u);

            }

            conn.Close();

            return list;

        }

        public void Insert(Users u)

        {

            cmd.CommandText = "insert into Users values(@username,@password,@nickname,@sex,@birthday,@nation)";

            cmd.Parameters.Clear();

            cmd.Parameters.AddWithValue("@username", u.UserName);

            cmd.Parameters.AddWithValue("@password", u.PassWord);

            cmd.Parameters.AddWithValue("@nickname", u.NickName);

            cmd.Parameters.AddWithValue("@sex", u.Sex);

            cmd.Parameters.AddWithValue("@birthday", u.Birthday);

            cmd.Parameters.AddWithValue("@nation", u.Nation);

            conn.Open();

            int a= cmd.ExecuteNonQuery();

            if (a > ) Console.WriteLine("添加数据成功");

            else Console.WriteLine("添加数据失败");

            conn.Close();

        }

    }

}
【2017-04-20】Sql字符串注入式攻击与防御,实体类,数据访问类的更多相关文章
- 【2017-04-20】Sql字符串注入式攻击与防御
一.攻击 所谓sql字符串注入式攻击就是在用户输入界面输入一串sql语句,来改变C#中连接数据库要执行的sql语句 通过你写的程序,直接来执行我想要执行的sql语句 例如:在这么一个程序中,sname ...
- SQL的注入式攻击方式和避免方法
SQL 注入是一种攻击方式,在这种攻击方式中,恶意代码被插入到字符串中,然后将该字符串传递到 SQL Server 的实例以进行分析和执行.任何构成 SQL 语句的过程都应进行注入漏洞检查,因为 SQ ...
- C#-黑客-数据库访问-字符串的攻击和防御
C#中用基本的方法对数据库进行增删改查,会被黑客利用,写入其他的代码以实现对数据库的数据进行其他的操作.例如: 对下列数据库的某个信息进行修改操作 修改代码: using System; using ...
- 支持SQL Server数据库又支持MongoDB数据库的数据访问设计
网站整体架构建议采用工厂模式 分别包括:数据访问层DAL,数据访问接口层IDAL,工厂层DALFactory,业务逻辑层,显示层这样的架构方式 在WebConfig配置采用何种数据库的数据访问层 &l ...
- ADO.net 防止SQL 字符串注入攻击
规避SQL注入 如果不规避,在黑窗口里面输入内容时利用拼接语句可以对数据进行攻击 如:输入Code值 p001' union select * from Info where '1'='1 //这样可 ...
- 2017.04.20 Adams仿真介绍
Adams 仿真 | 验证"隐性机器人模型"概念,提高视觉伺服精度 产品:Adams行业:科研优势: 1.Adams 仿真可精确预测机器人的位置和方位 2.仿真在理论工作验证中起着 ...
- 简单数据访问类,生成简单SQL,自动转换成java对象
import java.util.HashMap; import java.util.List; import java.util.Map; import org.slf4j.Logger; impo ...
- 浅谈C#.NET防止SQL注入式攻击
1#region 防止sql注入式攻击(可用于UI层控制) 2 3/// 4/// 判断字符串中是否有SQL攻击代码 5/// 6/// 传入用户提交数据 7/// true-安全:f ...
- 防止sql注入式攻击 SQL注入学习——三层架构
解决方案是:1.首先在UI录入时,要控制数据的类型和长度.防止SQL注入式攻击,系统提供检测注入式攻击的函数,一旦检测出注入式攻击,该数据即不能提交:2.业务逻辑层控制,通过在方法内部将SQL关键字用 ...
随机推荐
- http请求的基本介绍
响应码 1xx:接收到请求并且继续处理 ,这个是一瞬间的状态,一般不关注 2xx:请求已被接收,理解,处理,表示正确 3xx:请求重定向 4xx:客户请求语法错误或者请求资源不存在,这个是客户端错误 ...
- 在Linux下用C语言实现短信收发
本文来自CSDN博客,转载请标明出处:http://blog.csdn.net/lyserver/archive/2008/10/01/3007090.aspx 首先,我根据功能需要创建了几个头文件 ...
- java 网络编程(一)InetAddress
package cn.sasa.net; import java.net.InetAddress; import java.net.UnknownHostException; public class ...
- 【PyQt5-Qt Designer】鼠标+键盘事件
重定义鼠标响应+键盘响应事件 一,每个事件都被封装成相应的类: pyqt中,每个事件类型都被封装成相应的事件类,如鼠标事件为QMouseEvent,键盘事件为QKeyEvent等.而它们的基类是QEv ...
- python 去除微软的BOM
傻逼微软会给文件前面加上efbbbf, 导致开发人员浪费很多时间在排错上,下面通过python代码来实现去除微软BOM的功能 用法很简单,指定可能含有BOM开头的文件,并且将微软的\r\n 换成lin ...
- MATLAB中产生随机数的那些函数
1.产生从imin~imax的m*n矩阵 randi([imin,imax],m,n); 2.产生1~n的无重复随机整数 randperm(n);
- discuz优化10个小技巧
Discuz论坛是国内使用最多的论坛系统,现在最新版为X 3.4,X3.4 从 2018 年 1 月 1 日起只在官方 Git 发布,地址:https://gitee.com/ComsenzDiscu ...
- 如何区分DDR1 DDR2 DDR3内存条
DDR1,DDR2,DDR3内存条(DDR是Double Data Rate双倍速率同步动态随机存储器的英文缩写)就是俗称的一二三代内存条.这三种内存条工艺不同,接口不同,性能不同,互不兼容.要区分它 ...
- css中根据不同分辨率设置不同样式
@media screen and (max-width: ) { .tab__content{width: %} }
- vue中让input框自动聚焦
created(){ this.changfouce(); }, methods: { //在vue生命周期的created()钩子函数进行的DOM操作要放在Vue.nextTick()的回调函数中, ...