
kali上部署dvwa漏洞测试平台
kali上部署dvwa漏洞测试平台
一、获取dvwa安装包并解压
二、赋予dvwa文件夹相应权限
三、配置Mysql数据库
四、启动apache2和mysql服务
五、在网页配置dvwa
六、登陆到DVWA
一.获取dvwa安装包并解压
1.从Github获取dvwa压缩包:
wget https://github.com/ethicalhack3r/DVWA/archive/master.zip
2.解压并释放到指定文件夹 /var/www/html
unzip -o -d /var/www/html master.zip
3.进入到/var/www/html文件夹,把解压的文件夹DVWA-master重命名为dvwa
二.赋予dvwa文件夹相应权限
先停止apache2服务,以防万一,在终端输入:
service apache2 stop

赋予dvwa文件夹相应的755权限,接着在终端中输入:
chmod -R 755 /var/www/html/dvwa

赋予dvwa文件夹内文件相应的755权限,接着在终端中输入:
cd /var/www/html/dvwa/

chmod 755 hackable/uploads/

chmod 755 external/phpids/0.6/lib/IDS/tmp/phpids_log.txt

chmod 755 config/

三、配置Mysql数据库
Kali2018默认是的MariaDB数据库,并不是Mysql,不能按照Mysql的配置来不然会报错。
开启MySQL服务,打开终端输入以下命令:
service mysql start

运行如下命令连接 MySQL ,默认是进入MariaDB
需要注意,此时需要输入的密码默认是空,不需要填写,直接Enter跳过即可
mysql -uroot -p
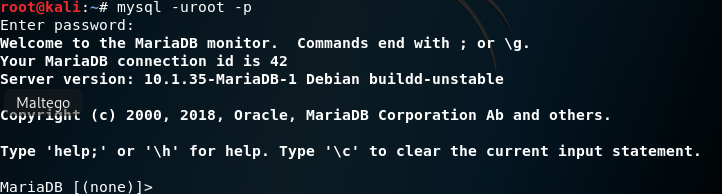
进入mysql,并将mysql的密码改为 password
use mysql

update user set password=PASSWORD('password') where User='root';

接着逐行进行如下命令行操作:
create user dvwa;

grant all on dvwa.* to dvwa@localhost identified by 'password';

flush privileges;

grant all on dvwa.* to 'dvwa'@'%';

flush privileges;
exit;
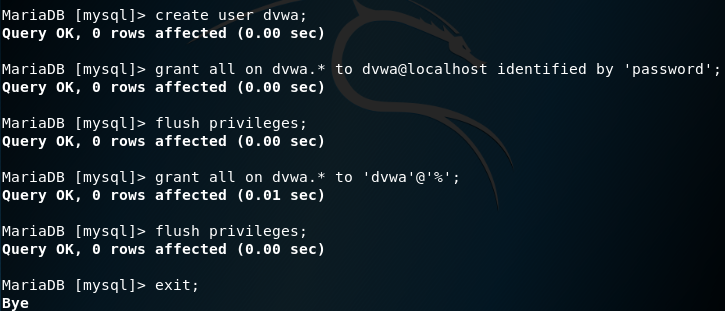
修改配置文件
vi /var/www/html/dvwa/config/config.inc.php

将内部的数据库链接配置修改,根据刚刚的设定,用户名是dvwa,密码是password
需要把如下部分改为dvwa和password
'db_user' = 'dvwa';

'db_password' = 'password';
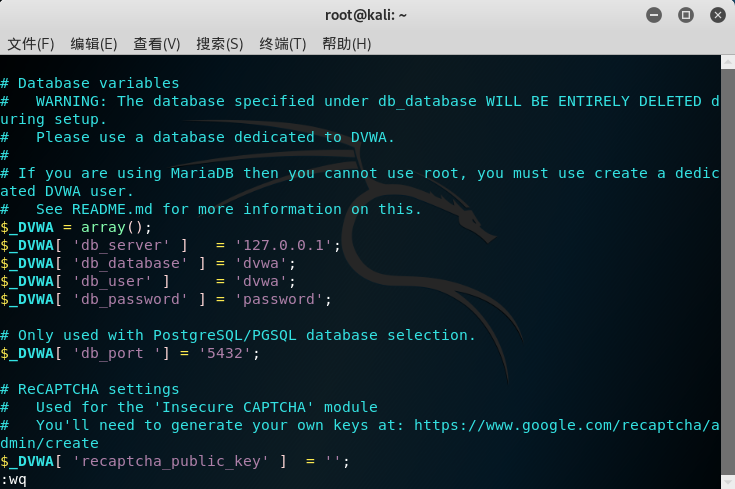
四、启动apache2和mysql服务
命令行启动apache2和mysql服务
service apache2 start

service mysql start

五、在网页配置dvwa
打开kaili的浏览器,地址栏输入 localhost/dvwa,就会跳转到如下界面:
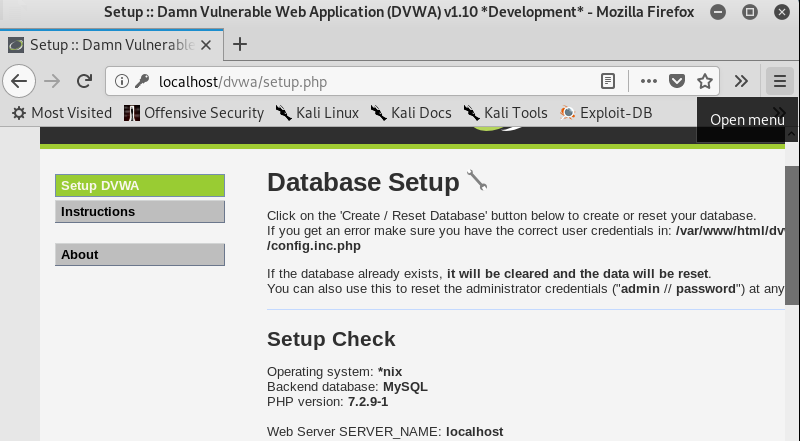
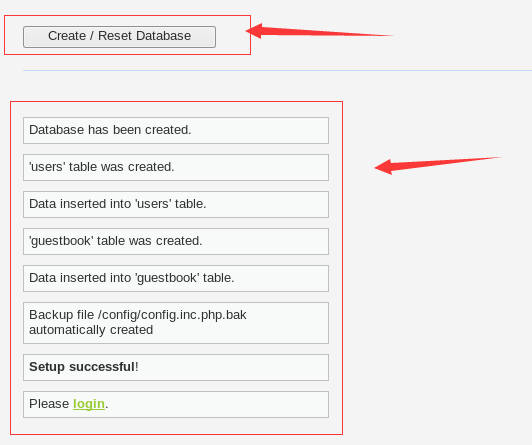
点击Create/Reset Database,进行DVWA的数据库配置
成功界面:
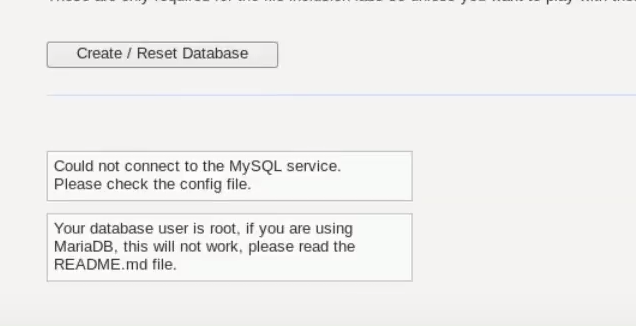
失败界面:(注意检查数据库配置和config文件内的配置)
六、登陆到DVWA
默认用户名和密码是admin/password
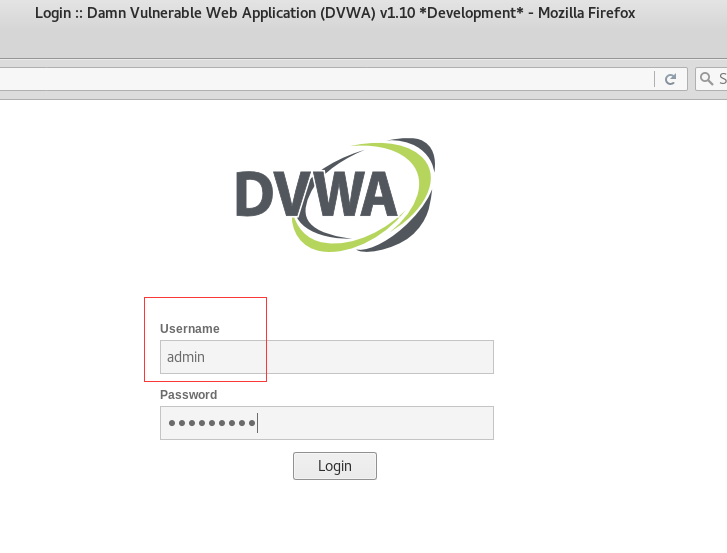
成功登陆靶机

kali上部署dvwa漏洞测试平台的更多相关文章
- 各种Web漏洞测试平台
Sqli Lab支持报错注入.二次注入.盲注.Update注入.Insert注入.Http头部注入.二次注入练习等.支持GET和POST两种方式. https://github.com/Audi-1 ...
- PJzhang:centos7上LNMP方式安装dvwa漏洞测试环境
猫宁!!! 参考链接:https://www.jianshu.com/p/5491ce5bfbac https://www.cnblogs.com/wujuntian/p/8183952.html h ...
- DVWA漏洞演练平台 - 文件上传
DVWA(Damn Vulnerable Web Application)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web应用,旨在为安全专业人员测试自己的专业技能和工具提供合法的环境,帮助w ...
- DVWA漏洞演练平台 - SQL注入
SQL注入,就是通过把SQL命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令,具体来说,它是利用现有应用程序将(恶意的)SQL命令注入到后台数据库引擎执 ...
- 移动APP云测试平台测评分析
随着智能手机的普及率和渗透率越来越高,App开发软件也越来越多.有专家预测,2017年的App应用下载量将会突破2500亿,整个移动科技市场规模将会达到770亿美元.身处在这个"移动&quo ...
- kali linux 2.0下搭建DVWA渗透测试演练平台
DVWA (Dam Vulnerable Web Application)DVWA是用PHP+MySQL编写的一套用于常规WEB漏洞教学和检测的WEB脆弱性测试程序.包含了SQL注入.XSS.盲注等常 ...
- Kali部署DVWA和OWASPBWA
自己的备忘录,这里记录Kali部署DVWA和OWASPBWA,其中遇到的问题会在下一篇文章记录 DVWA(Damn Vulnerable Web App)是一个基于PHP/MySql搭建的Web应用程 ...
- [原创]在HP DL380 G7服务器上部署基于Ubuntu Server 16.04 和 VirtualBox的云平台
对于一线开发人员来说,一提到虚拟机平台,往往会让人联想到在价格昂贵的服务器上部署VMware vSphere之类软件来实现. 笔者作为一个资深码农,也是一直梦寐着在自己家中打造一个真正的家庭私有云,秒 ...
- teprunner测试平台部署到Linux系统Docker
本文是一篇过渡,在进行用例管理模块开发之前,有必要把入门篇开发完成的代码部署到Linux系统Docker中,把部署流程走一遍,这个过程对后端设计有决定性影响. 本地运行 通过在Vue项目执行npm r ...
随机推荐
- B. Planning The Expedition
题目链接:http://codeforces.com/contest/1011/problem/B 题目大意: 输入的n,m代表n个人,m个包裹. 标准就是 每个人一开始只能选定吃哪一个包裹里的食物, ...
- cartographer 安装问题
安装主要参考hitcm教程: http://www.cnblogs.com/hitcm/p/5939507.html 这里只说安装过程中遇到的问题, ceres-solver 与 eigen3 版本不 ...
- struct 与 class 的区别
C++中的struct对C中的struct进行了扩充,它已经不再只是一个包含不同数据类型的数据结构了,它已经获取了太多的功能. struct能包含成员函数吗? 能! struct能继承吗? 能!! s ...
- js里的回调函数
function a(callback) // 定义一个函数 ,需要传入的参数是callback 然后callback的类型为一个函数{console.log("callback还表示传 ...
- python装饰器@用法
这个是我见过比较好的讲解链接: [廖雪峰的官方网站 - 装饰器]
- Adam优化算法
Question? Adam 算法是什么,它为优化深度学习模型带来了哪些优势? Adam 算法的原理机制是怎么样的,它与相关的 AdaGrad 和 RMSProp 方法有什么区别. Adam 算法应该 ...
- Lavarel - 模块间复用代码
代码复用在项目中早晚会遇到,这不在用 Laravel 给博客增加 Feed 订阅功能 就到了需要将生成网页 description 的函数提取出来,在文章显示与 Feed 生成的两个 Controll ...
- tensorflow-安装
1.pip安装(最好在虚拟环境中安装) →更新pip:pip install --upgrade pip →安装最新版tensorflow(GPU):pip install tensorflow-gp ...
- jquery中对父节点和子节点的利用
<tr id='new_tr'> <td id="td_1">td1</td> <td id="td_2">td ...
- python 全栈开发,Day9(函数的初始,返回值,传参,三元运算)
一.函数的初始 比如python没有len()方法,如何求字符串的长度使用for循环 s = 'fdshfeigjoglfkldsja' count = 0 for i in s: count += ...