
JAVAEE——BOS物流项目10:权限概述、常见的权限控制方式、apache shiro框架简介、基于shiro框架进行认证操作
1 学习计划
1、演示权限demo
2、权限概述
n 认证
n 授权
3、常见的权限控制方式
n url拦截权限控制
n 方法注解权限控制
4、创建权限数据模型
n 权限表
n 角色表
n 用户表
n 角色权限关系表
n 用户角色关系表
5、apache shiro框架简介
n 官网和下载
n 框架核心功能
n 框架调用流程
6、基于shiro框架进行认证操作
2 演示权限demo
如何运行项目:
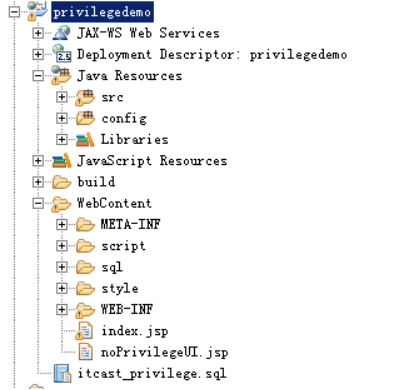
第一步:在eclipse中引入上面的项目
第二步:创建一个数据库privilegedemo,并执行项目中的sql脚本
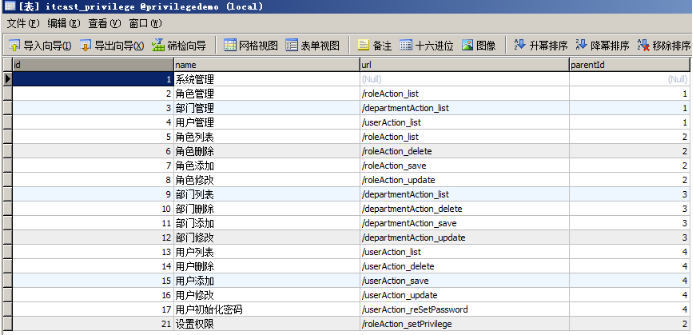
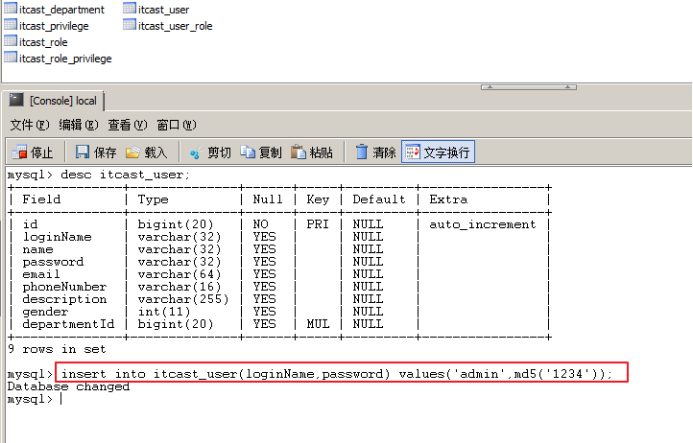
第三步:启动项目,可以完成自动建表,为itcast_user表插入一条初始化数据
3 权限概述
认证:系统提供的用于识别用户身份的功能,通常登录功能就是认证功能-----让系统知道你是谁??
授权:系统授予用户可以访问哪些功能的许可(证书)----让系统知道你能做什么??
4 常见的权限控制方式
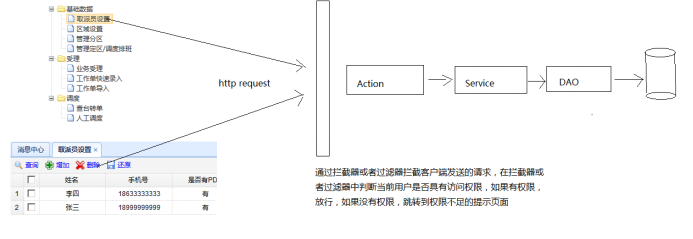
4.1 URL拦截权限控制
底层基于拦截器或者过滤器实现
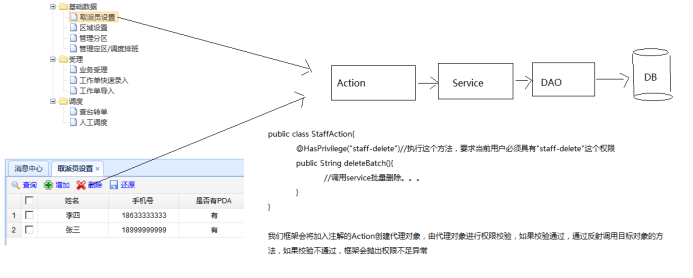
4.2 方法注解权限控制
底层基于代理技术实现,为Action创建代理对象,由代理对象进行权限校验
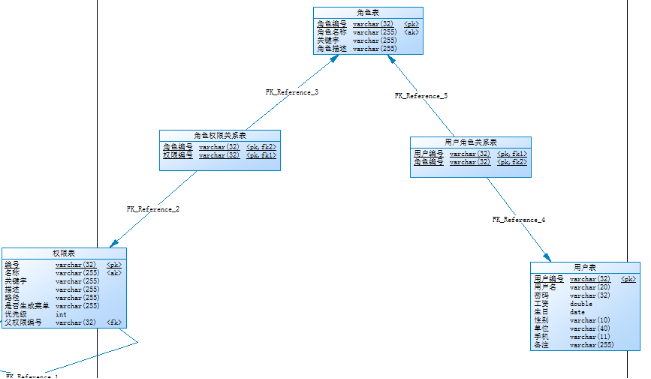
5 创建权限数据模型
l 权限表
l 角色表
l 用户表
l 角色权限关系表
l 用户角色关系表
角色就是权限的集合,引入角色表,是为了方便授权
6 apache shiro框架简介
官网:shiro.apache.org
l 下载文件:
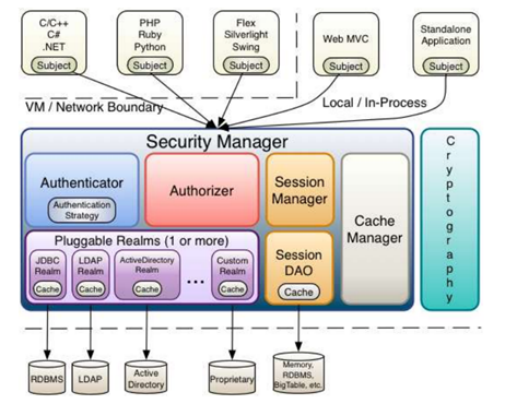
l shiro框架的核心功能:
认证
授权
会话管理
加密
l shiro框架认证流程
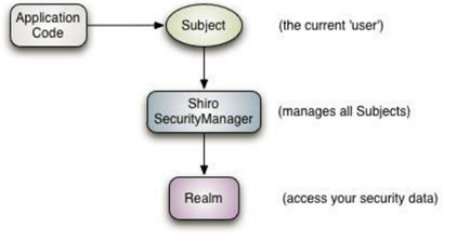
Application Code:应用程序代码,由开发人员负责开发的
Subject:框架提供的接口,代表当前用户对象
SecurityManager:框架提供的接口,代表安全管理器对象
Realm:可以开发人员编写,框架也提供一些,类似于DAO,用于访问权限数据
7 在BOS项目中应用shiro框架进行认证
第一步:引入shiro框架相关的jar
        <!-- 引入shiro框架的依赖 -->

        <dependency>

            <groupId>org.apache.shiro</groupId>

            <artifactId>shiro-all</artifactId>

            <version>1.2.2</version>

        </dependency>
第二步:在web.xml中配置spring框架提供的用于整合shiro框架的过滤器(记得放在struct过滤器的上方)
    <!-- 配置shiro框架过滤器 -->

    <filter>

        <filter-name>shiroFilter</filter-name>

        <filter-class>org.springframework.web.filter.DelegatingFilterProxy</filter-class>

    </filter>

    <filter-mapping>

        <filter-name>shiroFilter</filter-name>

        <url-pattern>/*</url-pattern>

    </filter-mapping>
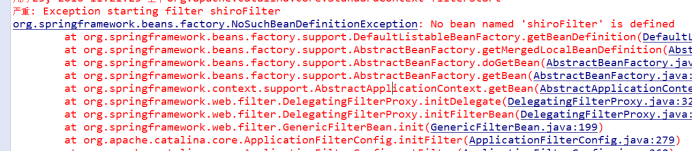
启动tomcat服务器,抛出异常:spring工厂中不存在一个名称为“shiroFilter”的bean对象
第三步:在spring配置文件中配置bean,id为shiroFilter
    <!-- 配置shiro过滤器工厂bean -->

    <bean id="shiroFilter" class="org.apache.shiro.spring.web.ShiroFilterFactoryBean">

        <property name="securityManager" ref="securityManager"/>

        <property name="loginUrl" value="/login.jsp"/>

        <property name="successUrl" value="/index.jsp"/>

        <property name="unauthorizedUrl" value="/unauthorized.jsp"/>

        <property name="filterChainDefinitions">

            <value>

                /css/** = anon

                /js/** = anon

                /images/** = anon

                /login.jsp* = anon

                /validatecode.jsp* = anon

                /userAction_login.action = anon

                /page_base_staff.action = perms["staff"]

                /* = authc

            </value>

        </property>

    </bean>
/**的意思是所有文件夹及里面的子文件夹
/*是所有文件夹,不含子文件夹
/是web项目的根目录
一级和多级的区别
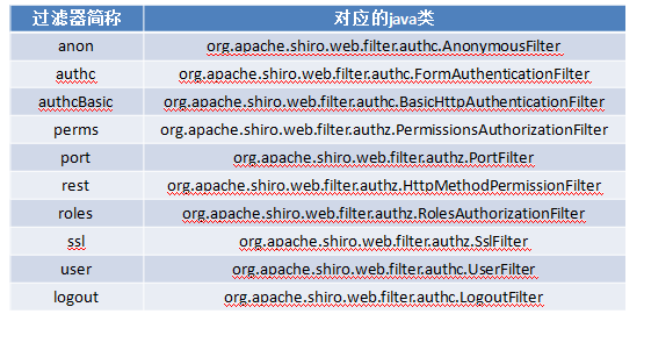
框架提供的过滤器:anon代表可以匿名访问....
第四步:配置安全管理器
    <bean id="securityManager" class="org.apache.shiro.web.mgt.DefaultWebSecurityManager">

    </bean>
第五步:修改UserAction中的login方法,使用shiro提供的方式进行认证操作
public String login() {

        String key = (String) ServletActionContext.getRequest().getSession().getAttribute("key");

        if (StringUtils.isNotBlank(key) && checkcode.equals(key)) {

            // 验证码正确

            Subject subject = SecurityUtils.getSubject();

            //用户密码令牌

            AuthenticationToken token = new UsernamePasswordToken(model.getUsername(),MD5Utils.md5(model.getPassword()));

            try{

                subject.login(token);

                User u = (User) subject.getPrincipal();

                ServletActionContext.getRequest().getSession().setAttribute("User", u);

            }catch(Exception e){

                e.printStackTrace();

                return LOGIN;

            }

            return "home";

        } else {

            // 验证码错误

            this.addActionError("输入的验证码错误!");

            return LOGIN;

        }

    }
第六步:自定义realm,并注入给安全管理器
public class BOSRealm extends AuthorizingRealm{

    @Autowired

    private IUserDao userDao;

    //认证方法

    protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken token) throws AuthenticationException {

        System.out.println("realm中的认证方法执行了。。。。");

        UsernamePasswordToken mytoken = (UsernamePasswordToken)token;

        String username = mytoken.getUsername();

        //根据用户名查询数据库中的密码

        User user = userDao.findUserByUserName(username);

        if(user == null){

            //用户名不存在

            return null;

        }

        //如果能查询到,再由框架比对数据库中查询到的密码和页面提交的密码是否一致

        AuthenticationInfo info = new SimpleAuthenticationInfo(user, user.getPassword(), this.getName());

        return info;

    }

    //授权方法

    protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principals) {

        // TODO Auto-generated method stub

        return null;

    }
最后修改一下spring配置文件里面的securityManger,注入Realm:
    <bean id="securityManager" class="org.apache.shiro.web.mgt.DefaultWebSecurityManager">

        <property name="realm" ref="bosRealm"/>

    </bean>

    <bean id="bosRealm" class="com.xyp.bos.realm.BOSRealm"/>
JAVAEE——BOS物流项目10:权限概述、常见的权限控制方式、apache shiro框架简介、基于shiro框架进行认证操作的更多相关文章
- JAVAEE——BOS物流项目11:在realm中授权、shiro的方法注解权限控制、shiro的标签权限控制、总结shiro的权限控制方式、权限管理
1 学习计划 1.在realm中进行授权 2.使用shiro的方法注解方式权限控制 n 在spring文件中配置开启shiro注解支持 n 在Action方法上使用注解 3.★使用shiro的标签进行 ...
- JAVAEE——BOS物流项目13:Quartz概述、创建定时任务、使用JavaMail发送邮件、HighCharts概述、实现区域分区分布图
1 学习计划 1.Quartz概述 n Quartz介绍和下载 n 入门案例 n Quartz执行流程 n cron表达式 2.在BOS项目中使用Quartz创建定时任务 3.在BOS项目中使用Jav ...
- JAVAEE——BOS物流项目01:学习计划、搭建环境、主页设计(jQuery EasyUI)
1 学习计划 1.项目概述 项目背景介绍 2.搭建项目开发环境 数据库环境 maven项目搭建 svn环境搭建 3.主页设计(jQuery EasyUI) layout页面布局 accordion折叠 ...
- JAVAEE——BOS物流项目03:学习计划、messager、menubutton、登陆拦截器、信息校验和取派员添加功能
1 学习计划 1.jQuery easyUI messager使用方式 n alert方法 n confirm方法 n show方法 2.jQuery easyUI menubutton使用方式 3. ...
- JAVAEE——BOS物流项目09:业务受理需求分析、创建表、实现自动分单、数据表格编辑功能使用方法和工作单快速录入
1 学习计划 1.业务受理需求分析 n 业务通知单 n 工单 n 工作单 2.创建业务受理环节的数据表 n 业务通知单 n 工单 n 工作单 3.实现业务受理自动分单 n 在CRM服务端扩展方法根据手 ...
- JAVAEE——BOS物流项目05:OCUpload、POI、pinyin4J、重构分页代码、分区添加、combobox
1 学习计划 1.实现区域导入功能 n OCUpload一键上传插件使用 n 将文件上传到Action n POI简介 n 使用POI解析Excel文件 n 完成数据库操作 n 使用pinyin4J生 ...
- JAVAEE——BOS物流项目07:WebService入门、apache CXF入门、基于CXF发布CRM服务
1 学习计划 1.WebService入门 n 什么是WebService n 调用网络上的WebService服务 n SOAP和WSDL概念 n 基于JDK1.7发布一个简单的WebService ...
- JAVAEE——BOS物流项目08:配置代理对象远程调用crm服务、查看定区中包含的分区、查看定区关联的客户
1 学习计划 1.定区关联客户 n 完善CRM服务中的客户查询方法 n 在BOS项目中配置代理对象远程调用crm服务 n 调整定区关联客户页面 n 实现定区关联客户 2.查看定区中包含的分区 n 页面 ...
- JAVAEE——BOS物流项目12:角色、用户管理,使用ehcache缓存,系统菜单根据登录人展示
1 学习计划 1.角色管理 n 添加角色功能 n 角色分页查询 2.用户管理 n 添加用户功能 n 用户分页查询 3.修改Realm中授权方法(查询数据库) 4.使用ehcache缓存权限数据 n 添 ...
随机推荐
- C# 一个初学者对 依赖注入 IOC 的理解( 含 Unity 的使用)
通过 人打电话 来谈谈自己对IOC的理解 版本1.0 public class Person { public AndroidPhone Phone { get; set; } public void ...
- centOs6.5配置jdk及其注意事项
1.下载jdk1.7 百度云链接: https://pan.baidu.com/s/15vXLO2eV18eVvmt-R5jGnQ 密码: 1gd6 2.解压压缩包 通过终端在/usr/local下新 ...
- Python之格式化输出,初始编码以及运算符
一.题型 1.使用while循环输入 1 2 3 4 5 6 8 9 10 count = 0 while count < 10: count += 1 #count = count + ...
- 云计算 IaaS,SaaS,PaaS的区别?一个通俗易懂的吃货文章
来自一篇吃货文章了: ———————————————————— <img src="https://pic2.zhimg.com/a55676f8e1b084a398f8cd5 ...
- Django(博客系统):文章内容使用django-ckeditor、文章简介使用django-tinymce
文章内容使用django-ckeditor 1)安装django-ckeditor pip install django-ckeditorpip install Pillow 2)在settings. ...
- 如何在node和vue前后端分离的项目中使用极客验证,用node的方式
1.用express的脚手架和vue-cli的脚手架搭建的项目目录如下图 2.在vue-client的src/component新建一个login.vue文件,作为登录页面,代码如下 <temp ...
- 闭包(closure)
大牛的讲解,点击 我们首先需要有作用域的概念,点击 那么什么是闭包? 官方的解释是:闭包是一个拥有许多变量和绑定了这些变量的环境的表达式(通常是一个函数),因而这些变量也是该表达式的一部分. 广义上的 ...
- 关于CORS跨域问题的理解
起因 因为这段时间一个项目前后端分别部署在不同服务器的需要,抽空学习了一下CORS问题,不足之处,欢迎指教. 什么是CORS CORS是一个w3c标准,全称是"跨域资源共享"(Cr ...
- Ubuntu+vscode打不开
前沿: vscode链接 参考链接 问题: 之前在Ubuntu上安装chrome, 结果chrome没装成功, 还把vscode给qiu坏了, 貌似是当时安装chrome时提示要升级一个包. 后来发现 ...
- node.js使用node-xlsx读写数据
下面是包含了读写的样例: var xlsx = require('node-xlsx'); var fs = require('fs'); // 读取文件内容 var data = xlsx.pars ...