
【Mac】小技巧:实现ssh服务器别名免密登录
前言
我们平常使用ssh user@host然后输入密码的方式来远程链接一个服务器,但是,如果要管理的服务器太多,记住这些服务器的IP和用户名、密码就是一个复杂的工作。当然,我们可以把这些信息用文档记录下来,然后一个个的复制粘贴。
那么难道就没有更简便的方法吗?答案肯定是有的,让我们先来看看效果:
bingo@Mac ~$ ssh k8s

Last login: Sun Sep 30 10:12:32 2018 from 10.0.*.*

[root@test173vm1@docker ~]#
如上所示,直接ssh ️k8s就完成了登陆k8s服务器的操作。下面我们来介绍怎么进行配置。
给服务器配置别名
配置
配置别名(alias)的过程比较简单,在~/.ssh/config这个文件(如果目录下没有这个文件,可以新建一个)接着按下面格式添加服务器信息:
# 服务器1

Host 别名

    HostName IP地址

    Port 22

    User 用户名

# 服务器2

Host 别名

    HostName IP地址

    Port 22

    User 用户名

...

# 更多服务器
测试
信息添加保存后,不用做其他任何操作,就可以直接在终端使用了,比如前文演示的命令:
ssh k8s
但是这一步只是省去了记忆IP的过程,要想登陆服务器还是要输入密码的:
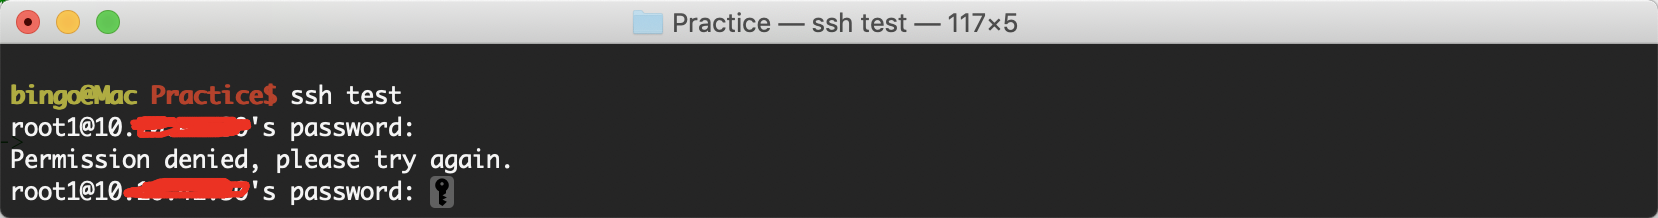
我们接着来介绍配置免密登陆的方法。
配置免密登陆
我们都知道Mac的终端没有保存密码的功能,但是可以使用Linux通用的方法来配置免密登陆。
假设我们现在有两台机器:
- 机器A:我们平常使用的主机
- 机器B:我们想要远程链接的机器
生成密匙
首先我们在机器A上面执行下面的命令来生成密匙:
ssh-keygen -t rsa
如果没有特殊配置,一路回车之后会此命令会在用户~/.ssh/目录下生成两个文件:id_rsa || id_rsa.pub前者是私钥,后者是公钥。可以这么来理解这两个文件, id_rsa.pub 是一把锁,id_rsa是这把锁的钥匙,我们可以把这把锁给别人用,但是只有掌握钥匙的我们才能打开这把锁。关于RSA更多内容大家可以自行搜索。
配置密匙
说到这里,可能很多人已经猜到了,我们接下来要做的就是把id_rsa.pub里面的内容添加到 机器B 的~/.ssh/目录下的authorized_keys中(如果没有这个文件我们可以创建一个)。
在机器B添加这个文件就像是在它上面给我们开了一扇用
id_rsa.pub锁上的小门,而我们拿着钥匙id_rsa可以开锁。
完成上面这一步之后我们就实现了ssh 别名来登陆某台服务器了。是不是很简单?快点试试吧!
上面的这些配置在每一个Linux系统中基本都可以完成。
总结
- RSA
- ssh-keygen
- ~/.ssh
参考资料:
https://www.jianshu.com/p/13545fd41849
https://blog.csdn.net/ljfrocky/article/details/46280455
https://baike.baidu.com/item/RSA算法/263310?fromtitle=RSA&fromid=210678&fr=aladdin
【Mac】小技巧:实现ssh服务器别名免密登录的更多相关文章
- SSH远程登录:两台或多台服务器之间免密登录设置
有两台(或多台)同局域网的服务器A:192.168.2.21,B:192.168.2.25.让A,B这两台服务器之间能两两互相免密登录,并且每台服务器都可以自我免密登录(自我免密登录即:ssh loc ...
- linux 安装ssh以及ssh用法与免密登录
想要免费登录就是把本地机器的id_rsa_pub的内容放到远程服务器的authorized_keys里面 一.配置yum和hosts文件 配置hosts文件: 命令:vi /etc/hosts 在文件 ...
- 两个linux服务器之间免密登录
服务器A(假设为10.64.104.11) 免密登录服务器B(10.64.104.22) 1.登录服务器A 2.生成公私钥 ssh-keygen -t rsa 3.将生成的.pub文件发送到服务器B上 ...
- docker ssh秘钥免密登录
一.概述 有一台跳板机,已经实现了免密登录后端服务器.但是我写了一个django项目,它是运行在容器中的,也需要免密登录后端服务器. 虽然可以在容器中手动做一下免密登录,但是容器重启之后,之前做的设置 ...
- Linux服务器之间免密登录设置
说明: A为linux服务器a B为linux服务器b 每台linux都有ssh的服务端和客户端,linux下的ssh命令就是一个客户端 我们常用ssh协议来进行登陆或者是文件的拷贝,都需要密码 A要 ...
- 【原】linux两台服务器之间免密登录方法
搭建集群机器192.168.0.100和192.168.0.200里,需要两台机器中间相互拷贝文件: 方式一:下载192.168.0.100机器文件到本地,再将本地文件拷贝到B机器 方式二:192.1 ...
- Hadoop SSH+IP、SSH+别名 免密登录配置
1.为什么要进行 SSH 无密码验证配置? Hadoop运行过程中需要管理远端Hadoop守护进程,在Hadoop启动以后,NameNode是通过SSH(Secure Shell)来启动和停止各个Da ...
- ssh通过密钥免密登录linux服务器
由于经常要登录远程服务器,每次都要把密码重输一遍,如下所示: # ssh 用户名@服务器IP # 用户名@服务器IP's password:这里需要手动输入密码然后回车 作为一个懒货,必须要想个办法免 ...
- kerberos&ssh 原理、免密登录搭建
原理 详细介绍 参考oracle文档:Kerberos 服务 安装过程 1.安装krb5 yum install -y krb5-server yum install krb5-workstation ...
随机推荐
- linux命令:压缩解压命令
压缩解压命令:gzip 命令名称:gzip 命令英文原意:GNU zip 命令所在路径:/bin/gzip 执行权限:所有用户 语法:gzip 选项 [文件] 功能描述:压缩文件 压缩后文件格式:g ...
- C# Bulk Operations(转)
转自http://blog.csdn.net/winnyrain/article/details/51240684 Overcome SqlBulkCopy Limitations with C# B ...
- Object-C-selector
Shape *shape=[[Shape alloc]init]; //[shape draw] SEL selDraw=@selector(draw); [shape performSelector ...
- 论文笔记:语音情感识别(五)语音特征集之eGeMAPS,ComParE,09IS,BoAW
一:LLDs特征和HSFs特征 (1)首先区分一下frame和utterance,frame就是一帧语音.utterance是一段语音,是比帧高一级的语音单位,通常指一句话,一个语音样本.uttera ...
- 数据仓库基础(十)Informatica 组件1
本文转载自:http://www.cnblogs.com/evencao/p/informatica.html Informatica主要的组件: Source Qualifier 从数据源读取数据 ...
- HTML5 -canvas拖拽、移动 绘制图片可操作移动,拖动
关于canvas 的基础知识就不多说了,可以进这个网址学习 http://www.w3school.com.cn/html5/html_5_canvas.asp 对于canvas 和 SVG 其实一开 ...
- Js基础知识2-对象、对象属性全解
Object对象 Object对象包含如下属性和方法,也就意味着一切对象(函数也是对象)都包含如下方法. 每种方法和属性在不同的对象中有不同的作用,并不是每种对象都有使用每个方法的必要. 下面是Obj ...
- git必备命令
git status 查看git的状态git add <path>的形式把我们<path>添加到索引库中,<path>可以是文件也可以是目录.git add -u ...
- ACM题目———— 一种排序(STL之set)
描述 输入 第一行有一个整数 0<n<10000,表示接下来有n组测试数据:每一组第一行有一个整数 0<m<1000,表示有m个长方形:接下来的m行,每一行有三个数 ,第一个数 ...
- c++不自动生成相关函数比如赋值、拷贝函数
默认情况下,如果没有明确声明某些函数比如赋值.拷贝函数,c++会自动生成这些函数,通常他们是对成员进行by-value拷贝,有些时候,赋值.拷贝对象并无什么意义或者不合理,比如对于socket或者th ...