
CentOS7添加入windows2008的AD域
采用域控对用户权限进行限制的时候,经常会出现需要将linux加入windows域,毕竟windows的AD域超级强大。用户名可以由windows进行统一管理,方便办公使用。下面简单介绍如何进行配置。
Linux : CentOS Linux release 7.2.1511 (Core)
Windows: windows 2008 R2 Enterprise DataCenter完全安装版
如何配置Windows AD域不进行介绍。请自行百度。很简单。
windows 的域名为 sumoning.com 服务器 ip为10.2.84.84
下面配置CentOS7 的yum 和 dns
 mv /etc/yum.repos.d /etc/yum.repos.d.bak

 mkdir /etc/yum.repos.d

 cd /etc/yum.repos.d

 wget http://mirrors.163.com/.help/CentOS7-Base-163.repo

 yum makecahce

 echo "nameserver 10.2.48.84" >> /etc/resolv.conf
安装必须的软件包
yum install -y krb5-workstation realmd sssd samba-common adcli oddjob oddjob-mkhomedir samba samba-common-tools
SSSD是红帽企业版Linux6中新加入的一个守护进程,该进程可以用来访问多种验证服务器,如LDAP,Kerberos等,并提供授权。
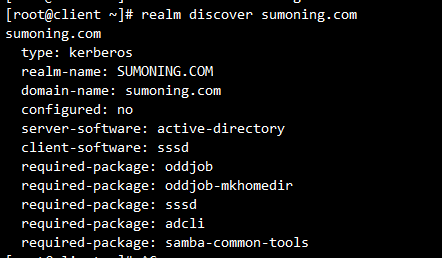
发现 域控服务器
realm discover sumoning.com
加入域控服务器
realm join sumoning.com
如果密码输入正确则如下如所示

列出域控服务器
realm list

域控服务器中的用户为test,可以使用如下两种方式进行登陆
 su - test@sumoning.com

 su - sumoning\\test
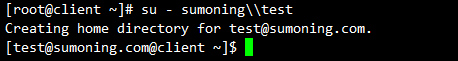
使用root用户切换到其他用户都不需要输入密码
修改配置文件,使用户不需要用域名就可以登陆
vim /etc/sssd/sssd.conf
 [sssd]

 domains = sumoning.com

 config_file_version =

 services = nss, pam

 [domain/sumoning.com]

 ad_domain = sumoning.com

 krb5_realm = SUMONING.COM

 realmd_tags = manages-system joined-with-samba

 cache_credentials = True

 id_provider = ad

 krb5_store_password_if_offline = True

 default_shell = /bin/bash                       #登陆时的默认shell

 ldap_id_mapping = True

 use_fully_qualified_names = False               # True改成False

 fallback_homedir = /home/%u@%d                  # 家目录

 access_provider = ad
重启sssd服务
systemctl restart sssd
下面就可以愉快的使用ms的账户进行Linux的登陆了。
简单介绍realm的几种使用方法
.realm discover -v [realm-name]

    Discover available realm                        发现域

.realm join -v [-U user] realm-name

   Enroll this machine in a realm                   加入域

.realm leave -v [-U user] [realm-name]

   Unenroll this machine from a realm               加入域

.realm list

   List known realms                                列出域

.realm permit [-ax] [-R realm] user ...

   Permit user logins                               允许某些域用户或者域组用户登陆

.realm deny --all [-R realm]

   Deny user logins                                 不允许域登陆
CentOS7添加入windows2008的AD域的更多相关文章
- 【内网渗透笔记】Windows2008 R2搭建域控制器
0x00 前言 将网络中的多台计算机逻辑上组织到一起,进行集中管理,这种区别于工作组的逻辑环境叫做域(domain).域是日常计算机管理的一种很有效手段,因此,域控制器自然而然就在成域环境中最重要的角 ...
- freeradius整合AD域作anyconncet认证服务器
一.服务器要求 Radius服务器:centos6.6.hostname.selinux disabled.stop iptables AD域服务器:Windows Server 2008 R2 E ...
- 如何查看/统计当前AD域控制器的活动用户?
最近公司想知道某台AD域控制器上当前连接了多少活动用户? 此前个人只知道以下不是非常完善且统计起来比较麻烦的方法: 方法1:查看共享会话数.(不完全准确) 方法2:查看当前的DNS记录.(这种方法统计 ...
- AD域-让共享目录只显示用户有权限访问的文件夹
问题: 在AD域中,我们一般都会用到共享,如果有很多部门,我们可能还会按部门.职位配置权限.比如CSD,IT,PA等,但文件夹一多,用户看着就头大,而且用户没权限访问的文件夹误点击进去还会提示无权限访 ...
- AD域的安装(在Windows Server 2003中安装Active Directory)
在Active Directory中提供了一组服务器作为身份验证服务器或登录服务器,这类服务器被称作域控制器(Domain Controller,简称DC).建立一个AD域的过程实际就是在一台运行Wi ...
- AD域内DNS服务器如何解析公网域名
原创地址:http://www.cnblogs.com/jfzhu/p/4022999.html 转载请注明出处 AD域内需要有DNS服务器,用于解析域内的计算机名,但是域内的计算如何解析公网的域名呢 ...
- AD域登录验证
AD域登录验证 作者:Grey 原文地址:http://www.cnblogs.com/greyzeng/p/5799699.html 需求 系统在登录的时候,需要根据用户名和密码验证连接域服务器进行 ...
- 解决服务器SID引起虚拟机不能加入AD域用户,无法远程登录的问题
最近在公司搭建AD域控制器,发现无法在计算机真正添加域用户,也就是添加的用户虽然可以在本地登录,但是无法远程登录,尝试多种方法都无法解决,而最终原因居然是虚拟机导致的服务器的SID冲突.本文记录下该问 ...
- AD 域账号登录
域服务数据读写,有俩种模式 1.轻量级的数据读取 _domain是服务器的域名 获取连接PrincipalContext pc = new PrincipalContext(ContextType.D ...
随机推荐
- python并发编程之进程池,线程池concurrent.futures
进程池与线程池 在刚开始学多进程或多线程时,我们迫不及待地基于多进程或多线程实现并发的套接字通信,然而这种实现方式的致命缺陷是:服务的开启的进程数或线程数都会随着并发的客户端数目地增多而增多, 这会对 ...
- 坑爹的Sun JDK
Sun的这个java.lang.Throwable 源码 设计非常糟糕,完全没有扩展性, 我在IBM 的Java JDK下,继承java.lang.Throwable重新定义了一个ExceptionW ...
- C#:ListView控件如何实现点击列表头进行排序?
using System; using System.Collections; using System.Windows.Forms; namespace Common { /// <summa ...
- linux TOP命令各参数详解【转载】
实时监控或查看系统资源使用情况的工具——TOP top命令是Linux下常用的性能分析工具,能够实时显示系统中各个进程的资源占用状况,类似于Windows的任务管理器. 下面详细介绍它的使用方法: ( ...
- Git for Windows之推送本地版本库到远程仓库
Git for Windows之基础环境搭建与基础操作中介绍了Git基本环境的构建与基本的操作.生成了一个本地git版本库,本文将介绍如何将这个版本库推送到远程仓库(码云,github也可以). 1. ...
- JSP -- 从甲骨文开始
1.Oracle10gForVistaX64下载地址:http://download.oracle.com/otn/nt/oracle10g/10204/10204_vista_w2k8_x64_pr ...
- 前端组件化Polymer入门教程(4)——自定义元素
除了上一篇说到的创建自定义元素方法以外,还可以通过原生JS来创建,当你需要动态的创建元素时可以通过这种方式. template.html <link rel="import" ...
- centos 修改时区
# date 2014年 07月 22日 星期二 :: EDT # cat /etc/sysconfig/clock -------------------------- ZONE="Ame ...
- Prim Algoritm(最小生成树)
Prim Algorithm.这个算法可以分为下面几个步骤: 将顶点集V分成两个集合A和B,其中集合A表示目前已经在MST中的顶点,而集合B则表示目前不在MST中的顶点. 在B寻找与集合A连通的最短的 ...
- tsung压力测试——安装
在安装之前确保安装了以下工具: erlang 必须要有安装java环境,要不然不成功 yum install gcc yum install gcc-c++ yum install libtool y ...