
2023NepCTF-RE部分题解
2023NepCTF-RE部分题解
九龙拉棺
过反调试
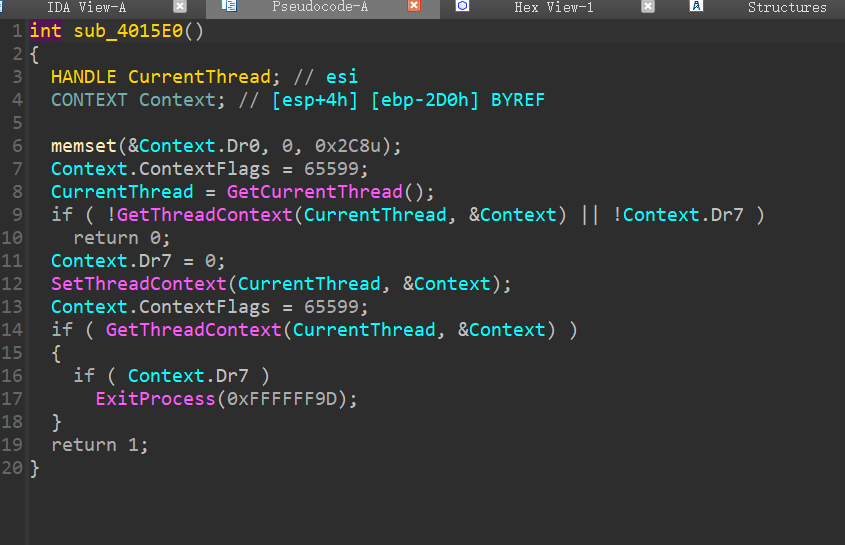
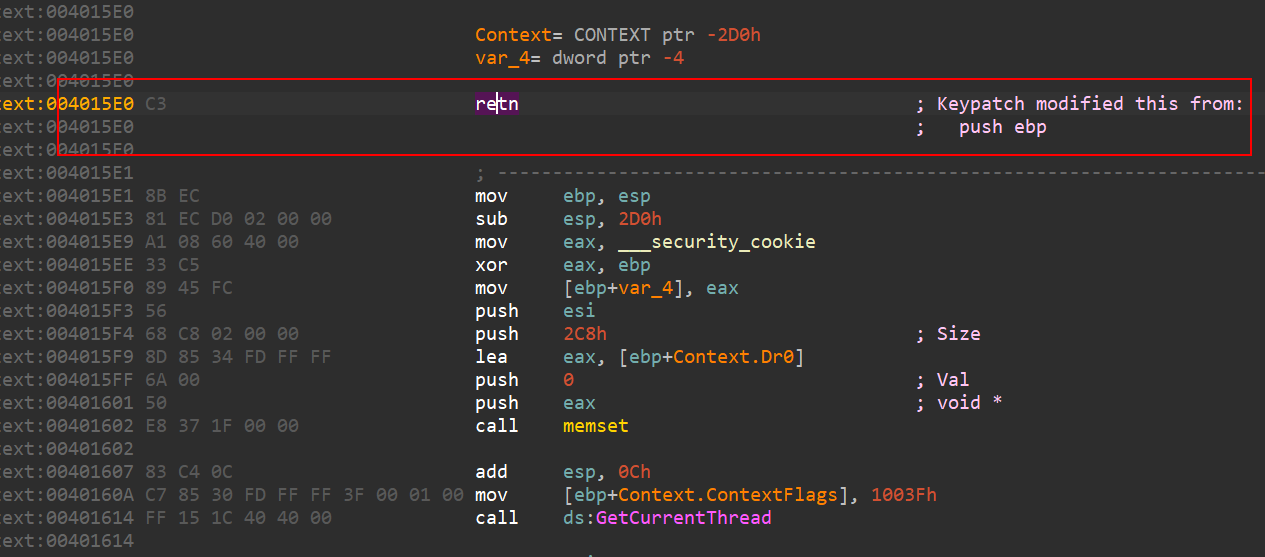
很容易发现
void __stdcall sub_401700()
里面有tea的痕迹
接出来发现只是前半部分
#include <stdio.h>

#include <stdint.h>

#include"defs.h"

#include <stdio.h>

#include <stdio.h>

#include <stdint.h>

//加密函数

void encrypt(uint32_t* v, uint32_t* k) {

    uint32_t v0 = v[0], v1 = v[1], sum = 0, i;           /* set up */

    uint32_t delta = 0x9e3779b9;                     /* a key schedule constant */

    uint32_t k0 = k[0], k1 = k[1], k2 = k[2], k3 = k[3];   /* cache key */

    for (i = 0; i < 32; i++) {                       /* basic cycle start */

        sum += delta;

        v0 += ((v1 << 4) + k0) ^ (v1 + sum) ^ ((v1 >> 5) + k1);

        v1 += ((v0 << 4) + k2) ^ (v0 + sum) ^ ((v0 >> 5) + k3);

    }                                              /* end cycle */

    v[0] = v0; v[1] = v1;

}

//解密函数

void decrypt(uint32_t* v, uint32_t* k) {

    uint32_t v0 = v[0], v1 = v[1], sum = 0xC6EF3720, i;//0xc6ef3720  /* set up */

    uint32_t delta = 0x61C88647;                     /* a key schedule constant */

    uint32_t k0 = k[0], k1 = k[1], k2 = k[2], k3 = k[3];   /* cache key */

    for (i = 0; i < 32; i++) {                         /* basic cycle start */

        v1 -= ((v0 << 4) + k2) ^ (v0 + sum) ^ ((v0 >> 5) + k3);

        v0 -= ((v1 << 4) + k0) ^ (v1 + sum) ^ ((v1 >> 5) + k1);

        sum += delta;

    }                                              /* end cycle */

    v[0] = v0; v[1] = v1;

}

int main() {

    uint32_t enc[17] = {

    0x88AFD2D6, 0x3FBE45A7, 0x27AAD1B9, 0x8CB3E51E, 0x09348FFA, 0xE19F3C42, 0xFFDD0D86, 0xEDB97383,

    0x12C4C0BF, 0x1B67BD19, 0xF7A514D6, 0x18F95254, 0xAB100CB0, 0x00CBA137, 0x02A91712, 0xC58D0D9E,0

    };

    int sum = 0;

    uint32_t v[2] = { 1,2 }, k[4] = { 1,2,3,4 };

    for (int i = 0; i < 16; i += 2)

    {

        decrypt(&enc[i], k);

    }

    puts((char*)enc);//NepCTF{c9cdnwdi3iu41m0pv3x7kllzu8pdq6mt9n2nwjdp6kat8ent4dhn5r158

    return 0;

}
卡在找后半段flag校验的地方很久,
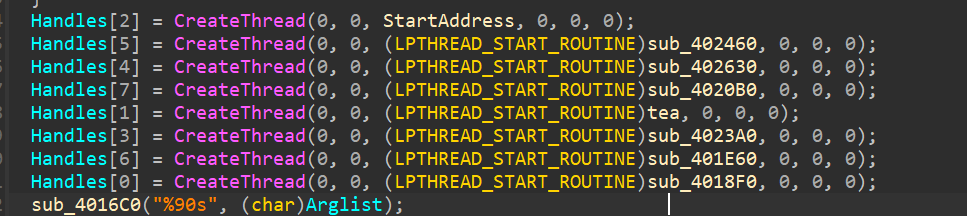
这里其实有优先级
按创建顺序开始
tea后面的函数是根据密文直接校验的结果进行判断
。
慢慢看
void __usercall StartAddress(int a1@<ebp>)
里面
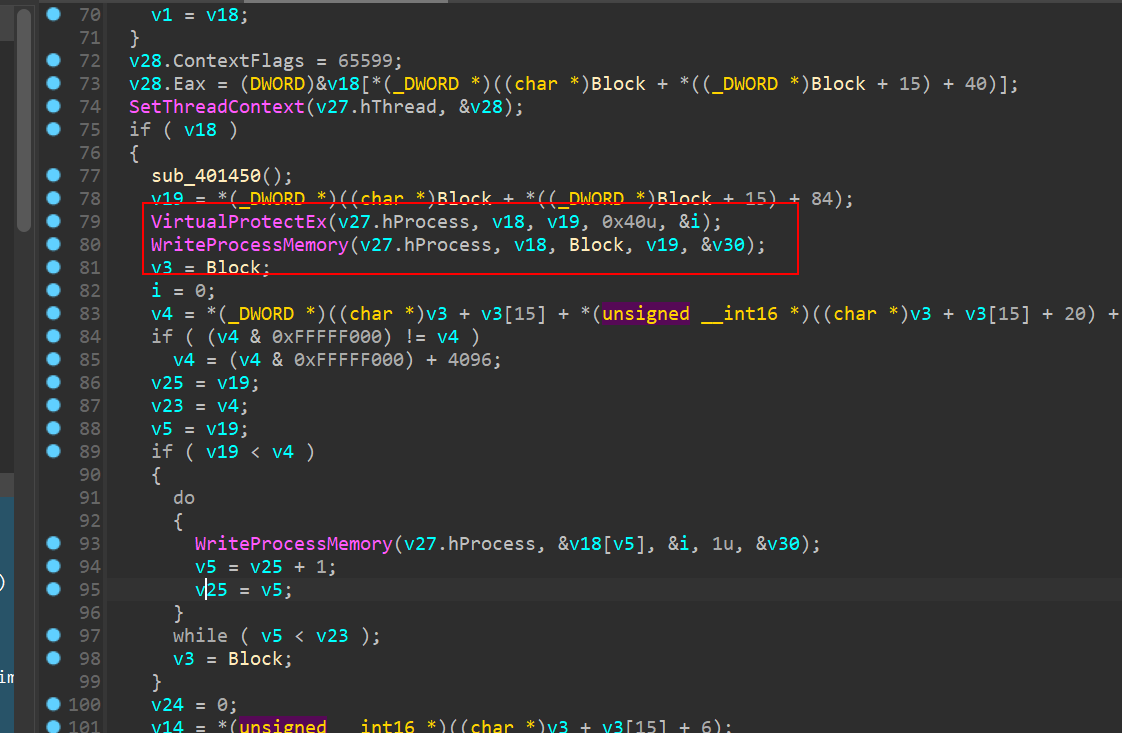
断点下在这,明显在内存看到MZ标识
这里使用idapython没把数据提取出来
纯shift+f12拉出来的

#include <stdio.h>

#include <stdint.h>

#include"defs.h"

#include <stdio.h>

//加密函数

void encrypt(uint32_t* v, uint32_t* k) {

    uint32_t v0 = v[0], v1 = v[1], sum = 0, i;           /* set up */

    uint32_t delta = 0x9e3779b9;                     /* a key schedule constant */

    uint32_t k0 = k[0], k1 = k[1], k2 = k[2], k3 = k[3];   /* cache key */

    for (i = 0; i < 32; i++) {                       /* basic cycle start */

        sum += delta;

        v0 += ((v1 << 4) + k0) ^ (v1 + sum) ^ ((v1 >> 5) + k1);

        v1 += ((v0 << 4) + k2) ^ (v0 + sum) ^ ((v0 >> 5) + k3);

    }                                              /* end cycle */

    v[0] = v0; v[1] = v1;

}

//解密函数

void decrypt(uint32_t* v, uint32_t* k) {

    uint32_t v0 = v[0], v1 = v[1], sum = 0xC6EF3720, i;//0xc6ef3720  /* set up */

    uint32_t delta = 0x61C88647;                     /* a key schedule constant */

    uint32_t k0 = k[0], k1 = k[1], k2 = k[2], k3 = k[3];   /* cache key */

    for (i = 0; i < 32; i++) {                         /* basic cycle start */

        v1 -= ((v0 << 4) + k2) ^ (v0 + sum) ^ ((v0 >> 5) + k3);

        v0 -= ((v1 << 4) + k0) ^ (v1 + sum) ^ ((v1 >> 5) + k1);

        sum += delta;

    }                                              /* end cycle */

    v[0] = v0; v[1] = v1;

}

int main() {

    uint32_t enc[17] = {

   0 };

    enc[0] = 0x1DC74989;

    enc[1] = 0xD979AF77;

    enc[2] = 0x888D136D;

    enc[3] = 0x8E26DB7F;

    enc[4] = 0xC10C3CC9;

    enc[5] = 0xC3845D40;

    enc[6] = 0xC6E04459;

    enc[7] = 0xA2EBDF07;

    enc[8] = 0xD484388D;

    enc[9] = 0x12F956A2;

    enc[10] = 0x5ED7EE59;

    enc[11] = 0x43137F85;

    enc[12] = 0xEF43F9F0;

    enc[13] = 0xB29683AA;

    enc[14] = 0x8E3640B4;

    enc[15] = 0xc2d36177;

    int sum = 0;

    uint32_t v[2] = { 1,2 }, k[4] = { 18,52,86,120 };

    for (int i = 0; i < 16; i += 2)

    {

        decrypt(&enc[i],k);

    }

    puts((char*)enc);

    return 0;

}
后64位flag
拼凑一下
Review
这里有反调试,patch就好
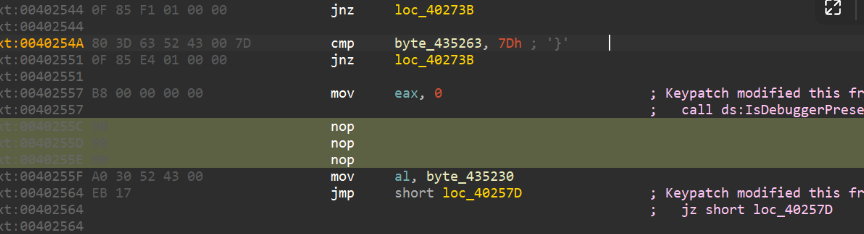
需要对aes的key进行爆破,有2位根据相等位置生成,xxtea加密后,有个异常处理,里面进行~操作
from Crypto.Cipher import AES

from ctypes import *

def MX(z, y, total, key, p, e):

  temp1 = (z.value >> 5 ^ y.value << 2) + (y.value >> 3 ^ z.value << 4)

  temp2 = (total.value ^ y.value) + (key[(p & 3) ^ e.value] ^ z.value)

  return c_uint32(temp1 ^ temp2)

def encrypt(n, v, key):

  delta = 0x9e3779b9

  rounds = 6 + 52 // n

  total = c_uint32(0)

  z = c_uint32(v[n - 1])

  e = c_uint32(0)

  while rounds > 0:

    total.value += delta

    e.value = (total.value >> 2) & 3

    for p in range(n - 1):

      y = c_uint32(v[p + 1])

      v[p] = c_uint32(v[p] + MX(z, y, total, key, p, e).value).value

      z.value = v[p]

    y = c_uint32(v[0])

    v[n - 1] = c_uint32(v[n - 1] + MX(z, y, total, key, n - 1, e).value).value

    z.value = v[n - 1]

    rounds -= 1

  return v

def decrypt(n, v, key):

  delta = 0x9e3779b9

  rounds = 6 + 52 // n

  total = c_uint32(rounds * delta)

  y = c_uint32(v[0])

  e = c_uint32(0)

  while rounds > 0:

    e.value = (total.value >> 2) & 3

    for p in range(n - 1, 0, -1):

      z = c_uint32(v[p - 1])

      v[p] = c_uint32((v[p] - MX(z, y, total, key, p, e).value)).value

      y.value = v[p]

    z = c_uint32(v[n - 1])

    v[0] = c_uint32(v[0] - MX(z, y, total, key, 0, e).value).value

    y.value = v[0]

    total.value -= delta

    rounds -= 1

  return v

Aeskey=[  0x19, 0x28, 0x6E, 0x04, 0x19, 0x28, 0x6E, 0x04, 0x46, 0x55,

  0xC8, 0x04, 0x46, 0x55, 0xC8, 0x04]

for i in range(47):

  v17=i+4

  Aeskey[3]=v17

  Aeskey[11]=v17

  enc = [0xF4, 0x9C, 0xDD, 0x41, 0x03, 0xDD, 0x5A, 0x13, 0x2E, 0x55, 0x97, 0x9E, 0xFF, 0xD5, 0x08, 0xD9, 0xF6, 0xD1,

         0x09, 0x8C, 0x68, 0x9E, 0x92, 0xFF, 0x75, 0x0F, 0x80, 0x95, 0x4B, 0x16, 0xB9, 0xC6, 0x7F, 0x54, 0x2E, 0x20,

         0x35, 0xFC, 0x1B, 0x46, 0x14, 0xAA, 0xDA, 0x5E, 0x4F, 0xBD, 0x59, 0x71]

  aes = AES.new(bytes(Aeskey), AES.MODE_ECB)  # 创建一个aes对象

  den_text = aes.decrypt(bytes(enc))  # 解密密文

  x=[i for i in den_text]

  for i in range(len(x)):

    x[i] = ~x[i]

    x[i]&=0xff

  enc1 = [int.from_bytes(x[i*4:i*4+4],'little') for i in range(12)]

  xxteakey = [0x00000019, 0x00000000, 0x0000006E, 0x00000003]

  m=decrypt(12,enc1,xxteakey)

  import libnum

  try:

    x=[libnum.n2s(i).decode()[::-1] for i in m]

    for i in x:

      print(i,end='')#NepCTF{tEA_with_AES_by_mixing_antiDebug_hahaHah}

  except :

    pass

# flag='NepCTF{'+'11112222'*5+'}'

# print(flag)

#NepCTF{1111222211112222111122221111222211112222}
待复现
2023NepCTF-RE部分题解的更多相关文章
- 2016 华南师大ACM校赛 SCNUCPC 非官方题解
我要举报本次校赛出题人的消极出题!!! 官方题解请戳:http://3.scnuacm2015.sinaapp.com/?p=89(其实就是一堆代码没有题解) A. 树链剖分数据结构板题 题目大意:我 ...
- noip2016十连测题解
以下代码为了阅读方便,省去以下头文件: #include <iostream> #include <stdio.h> #include <math.h> #incl ...
- BZOJ-2561-最小生成树 题解(最小割)
2561: 最小生成树(题解) Time Limit: 10 Sec Memory Limit: 128 MBSubmit: 1628 Solved: 786 传送门:http://www.lyd ...
- Codeforces Round #353 (Div. 2) ABCDE 题解 python
Problems # Name A Infinite Sequence standard input/output 1 s, 256 MB x3509 B Restoring P ...
- 哈尔滨理工大学ACM全国邀请赛(网络同步赛)题解
题目链接 提交连接:http://acm-software.hrbust.edu.cn/problemset.php?page=5 1470-1482 只做出来四道比较水的题目,还需要加强中等题的训练 ...
- 2016ACM青岛区域赛题解
A.Relic Discovery_hdu5982 Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 65536/65536 K (Jav ...
- poj1399 hoj1037 Direct Visibility 题解 (宽搜)
http://poj.org/problem?id=1399 http://acm.hit.edu.cn/hoj/problem/view?id=1037 题意: 在一个最多200*200的minec ...
- 网络流n题 题解
学会了网络流,就经常闲的没事儿刷网络流--于是乎来一发题解. 1. COGS2093 花园的守护之神 题意:给定一个带权无向图,问至少删除多少条边才能使得s-t最短路的长度变长. 用Dijkstra或 ...
- CF100965C题解..
求方程 \[ \begin{array}\\ \sum_{i=1}^n x_i & \equiv & a_1 \pmod{p} \\ \sum_{i=1}^n x_i^2 & ...
- JSOI2016R3 瞎BB题解
题意请看absi大爷的blog http://absi2011.is-programmer.com/posts/200920.html http://absi2011.is-programmer.co ...
随机推荐
- 2020-10-16:CAS知道么?底层实现? 会引发什么问题?如何解决ABA问题?
福哥答案2020-10-16:#福大大架构师每日一题# 简单回答:cmpxchg原子指令.aba,循环开销大,一个共享变量. [知乎](https://www.zhihu.com/question/4 ...
- 2020-10-28:go中,好几个go程,其中一个go程panic,会产生什么问题?
福哥答案2020-10-28: 1.运行时恐慌,当panic被抛出异常后,如果我们没有在程序中添加任何保护措施的话,程序就会打印出panic的详细情况之后,终止运行.2.有panic的子协程里的def ...
- 2021-09-24:给定一个正整数 n ,输出的第 n 项。前五项如下:1:1。2:11。3:21。4:1211。5:111221。第一项是数字 1 。描述前一项,这个数是 1 即 “ 一 个 1
2021-09-24:给定一个正整数 n ,输出的第 n 项.前五项如下:1:1.2:11.3:21.4:1211.5:111221.第一项是数字 1 .描述前一项,这个数是 1 即 " 一 ...
- ToolStrip1
Private Sub ToolStrip1_ItemClicked(sender As Object, e As ToolStripItemClickedEventArgs) Handles Too ...
- 都说 C++ 没有 GC,RAII: 那么我算个啥?(赠书福利)
*以下内容为本人的学习笔记,如需要转载,请声明原文链接微信公众号「ENG八戒」https://mp.weixin.qq.com/s/7A9-tGZxf4w_7eZl3OUQ4A 学过 Java.C# ...
- Qt+QtWebApp开发笔记(四):http服务器使用Session和Cookie实现用户密码登录和注销功能
前言 前面实现了基础的跳转,那么动态交互中登录是常用功能. 本篇实现一个动态交互的简单登录和注销功能,在Qt中使用Session和Cookie技术. Demo 下载地址 链接:ht ...
- 图书机读目录MARC简介,ISO格式目录数据生成
一.简介 机读目录(Machine-Readable Catalogue,MARC),是利用计算机读取和处理书目信息,是计算机编目的产品. 它以代码形式和特定的结构将书目信息记录在计算机的存储载体上, ...
- tar 命令压缩时报错 Removing leading `/' from member names 解决方法
原文:https://www.cnblogs.com/operationhome/p/9802554.html 在使用tar命令进行压缩打包的时候我们常常会遇到下面的错误.虽然它不会影响我们最后的压缩 ...
- 【.NET深呼吸】将XAML放到WPF程序之外
上一篇水文中,老周说了一下纯代码编写 WPF 的大概过程.不过,还是不够的,本篇水文中咱们还要更进一步. XAML 文件默认是作为资源打包进程序中的,而纯代码编写又导致一些常改动的东西变成硬编码了.为 ...
- Git 多账号配置
本地登录多账号并连接对应的远程仓库,主要就是 密钥配对,我这里刚开始配了密钥也将密钥复制到ssh但是还是连接不到第二个远程仓库,后来发现是需要 密钥代理 1.在当前项目下更改git账号信息: git ...