
20155324《网络对抗》Exp07 网络欺诈防范
20155324《网络对抗》Exp07 网络欺诈防范
实践内容
- 简单应用SET工具建立冒名网站
- ettercap DNS spoof
- 结合应用两种技术,用DNS spoof引导特定访问到冒名网站
实验环境
攻击机:Kali
靶机:windows XP SP3和windows 7
应用SET工具建立冒名网站
- 要让冒名网站在别的主机上也能看到,需要开启本机的
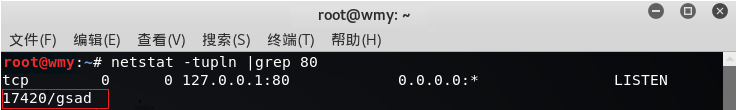
Apache服务,并且要将Apache服务的默认端口改为80,先在kali中使用netstat -tupln |grep 80指令查看80端口是否被占用,如图所示是我之前打开的Apache服务,如果有其他服务在运行的话,用kill+进程ID杀死该进程:
- 使用
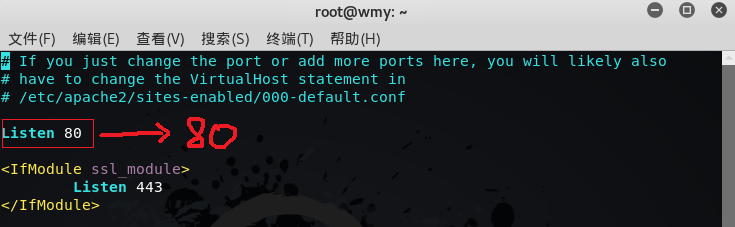
sudo vi /etc/apache2/ports.conf指令修改Apache的端口配置文件,如图所示,将端口改为80:
输入命令apachectl start开启Apache服务,接着打开一个新的终端窗口,输入setoolkit打开SET工具:

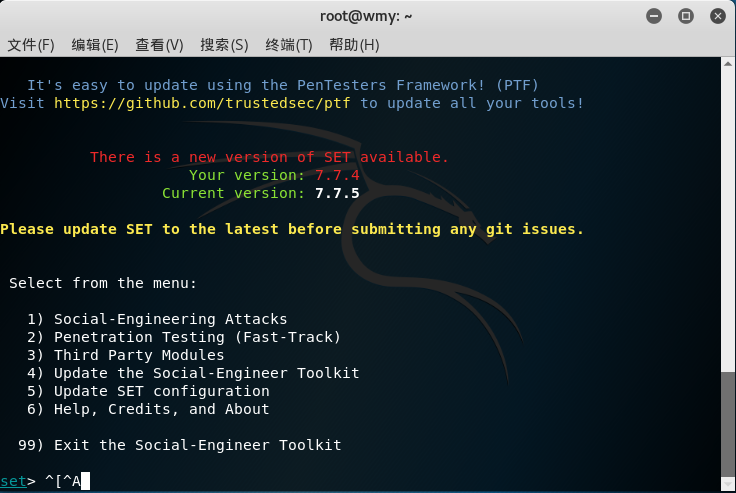
然后开始按照步骤选择。
- 选择1进行社会工程学攻击;
- 接着选择2即钓鱼网站攻击向量;
- 选择3即登录密码截取攻击;
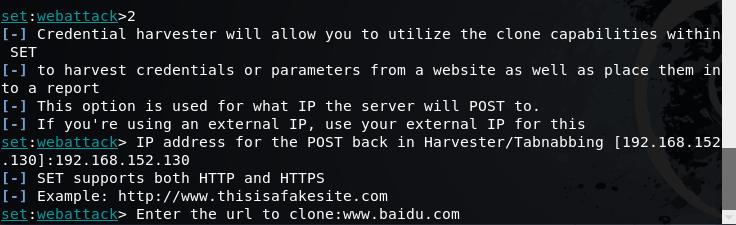
- 选择2进行克隆网站;
- 接着输入攻击机的IP地址,也就是kali的IP地址:
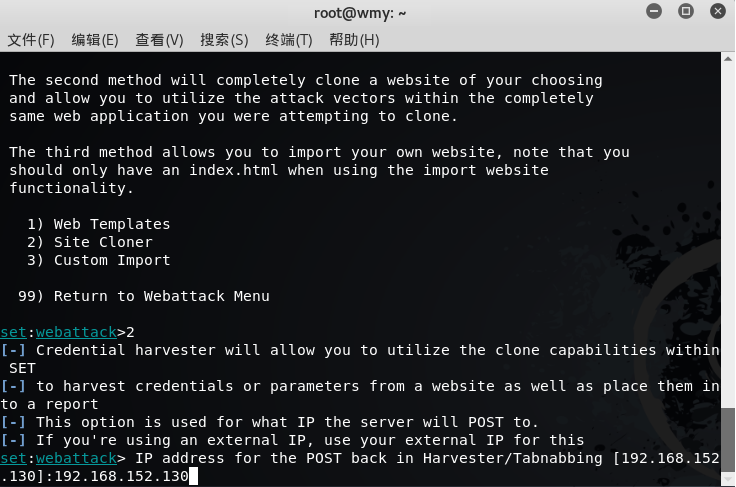
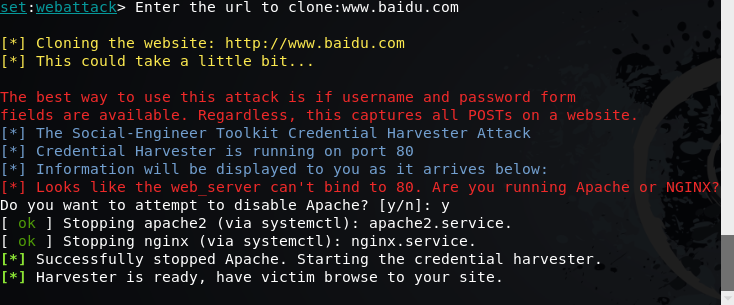
按照提示输入要克隆的url之后,用户登录密码截取网页已经在攻击机的80端口上准备就绪:
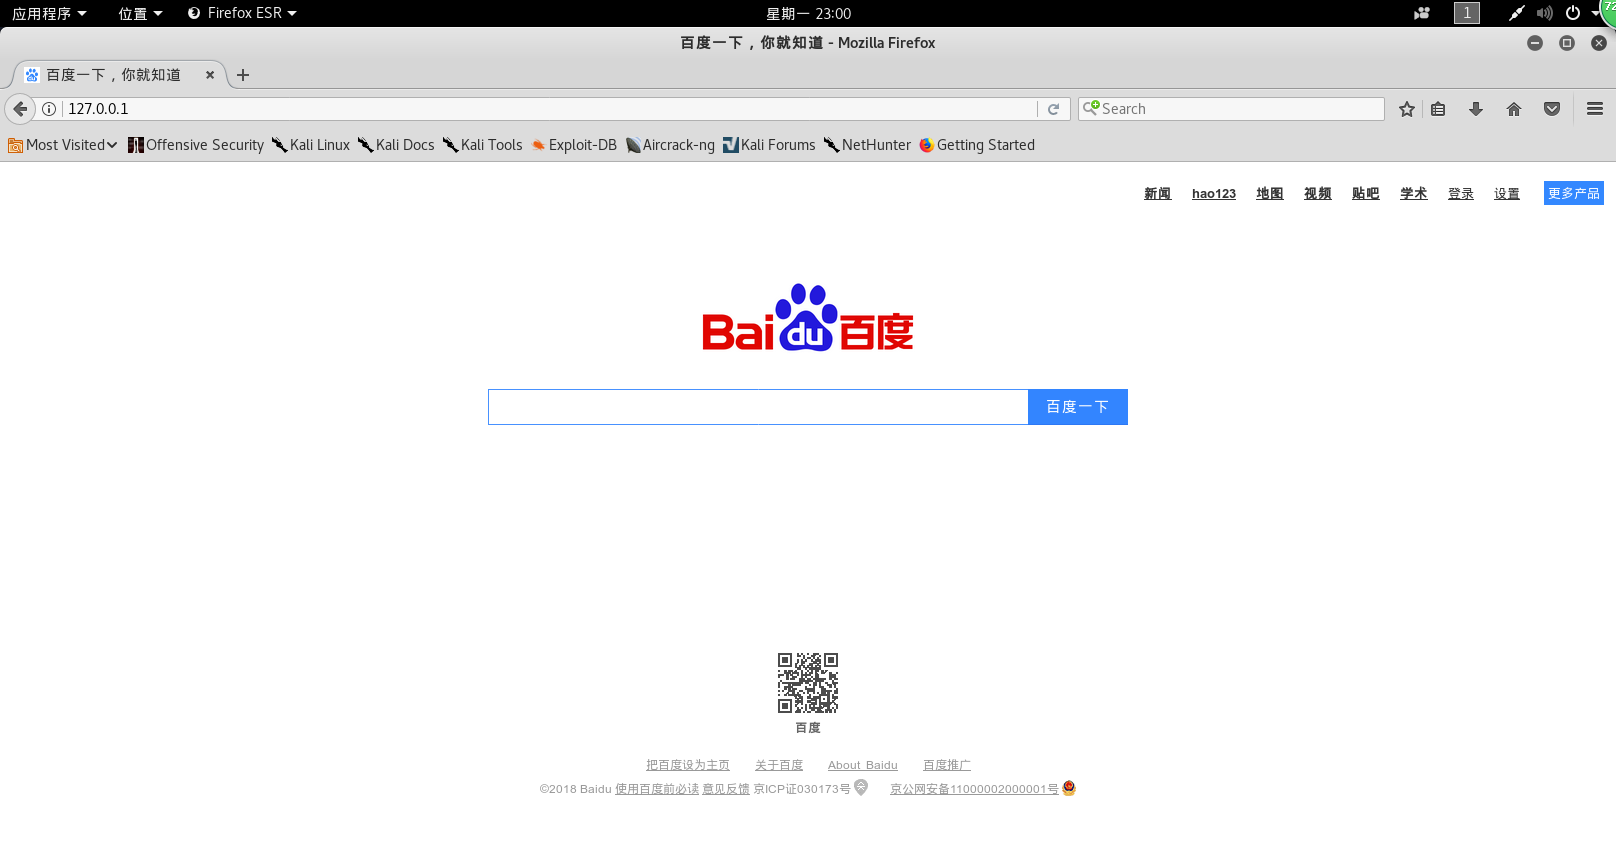
看到如下提示表示钓鱼网站搭建成功,可以在kali攻击机下输入网址:127.0.0.1查看钓鱼网站是否设置成功:
输入网址http://short.php5developer.com/,如下图所示输入kali的ip后,点击short,得到伪装地址
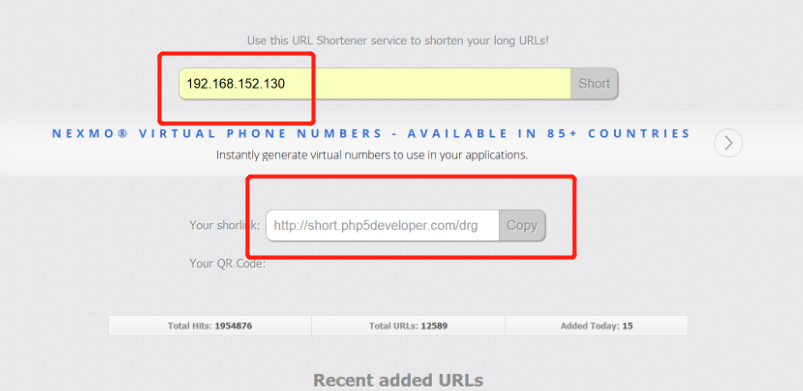
测试:在浏览器中输入地址http://short.php5developer.com/drg 会发现有一个跳转提示,等待10秒后会接入Kali的IP地址能正常显示自己搭建的钓鱼网站,表示初步成功:
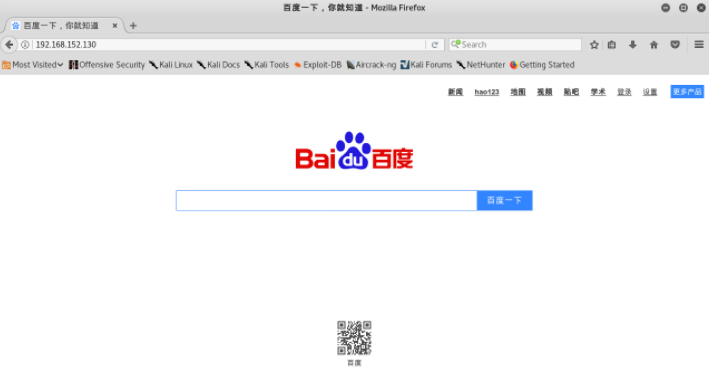
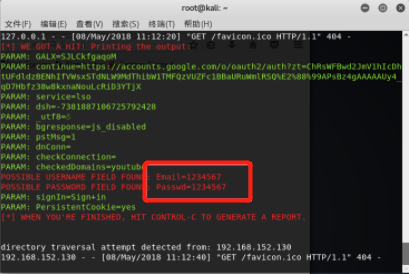
攻击方会收到靶机输入的信息然后生成时间为名的文件
攻击失败
选择2.google
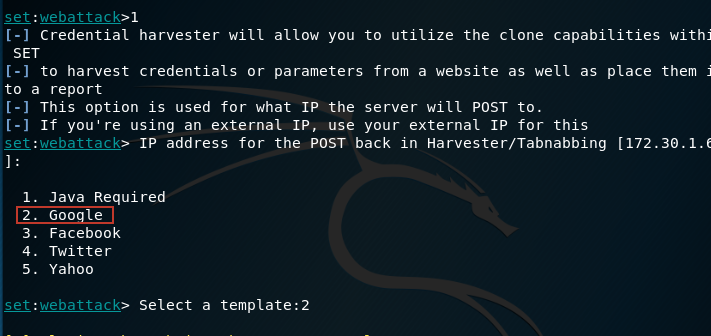
攻击成功:
实验二 dns spoof攻击
因为需要结合两个工具实现用DNS spoof引导特定访问到冒名网站,千万不要关闭apache2,否则被解析出来的kali的ip不能关联到冒名网站上。
首先用ifconfig eth0 promisc指令把kali变成混杂模式
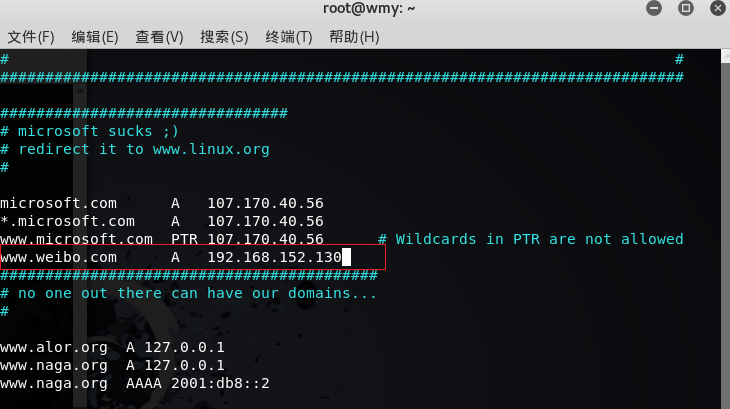
输入命令vi /etc/ettercap/etter.dns文件添加下面的指令,将微博的网页导向自己Kali的地址:
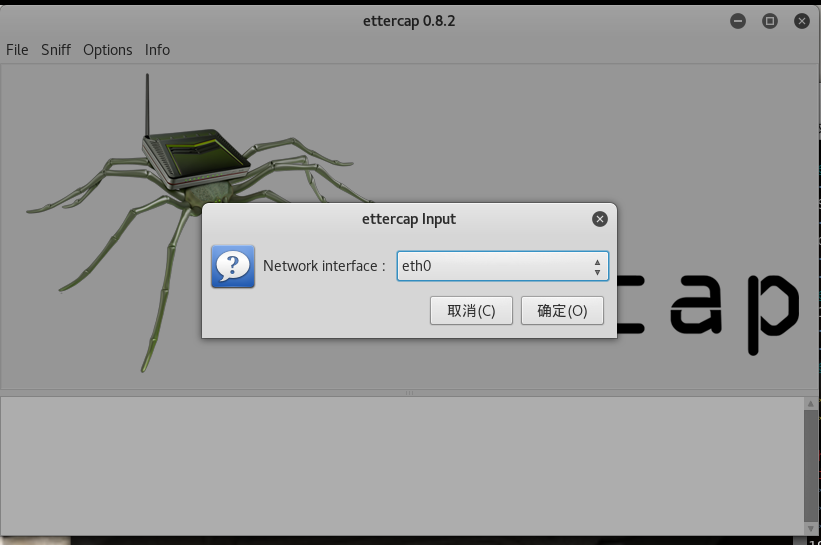
在kali中输入ettercap -G打开ettercap,点击工具栏中Sniff——>unified sniffin,选eth0——>ok:
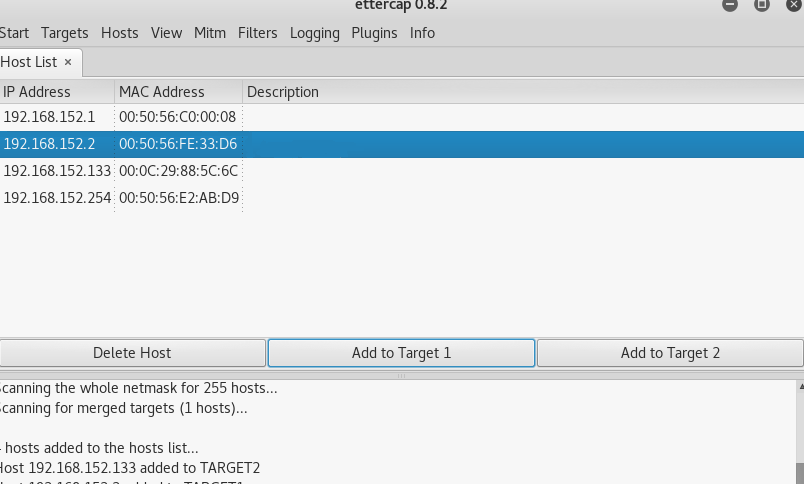
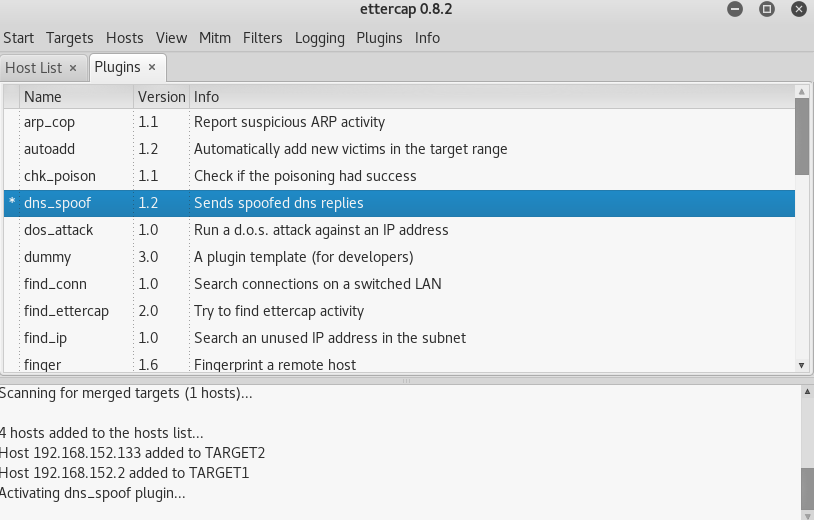
在工具栏中的host下点击扫描子网,并查看存活主机,将kali网观的ip加入Target 1,将靶机ip添加到Target 2;选择添加一个dns欺骗的插件。双击就可以使用。
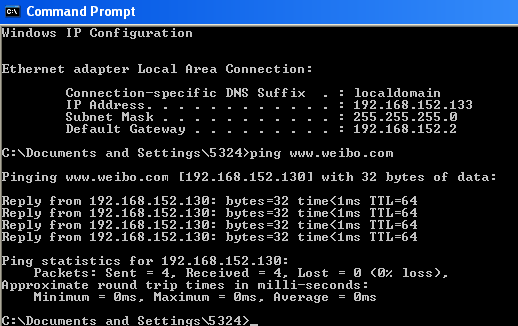
开启嗅探之后ping的结果,可以看到设置好ettercap之后微博的IP变成了kali的IP:
在ettercap里可以看到靶机ping微博的记录:

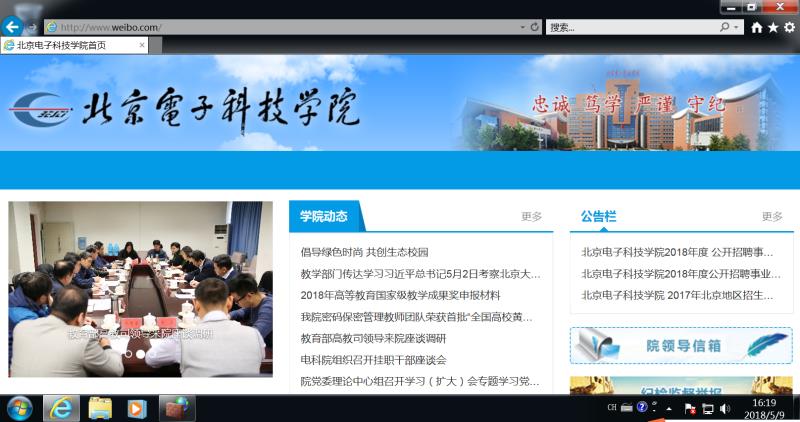
先利用第一步的步骤克隆一个登录页面,然后再通过第二个实验实施DNS欺骗,接着在靶机上输入微博的网址 www.weibo.com ,可以发现成功登录了我们的冒名网站:
实验后回答问题
1.通常在什么场景下容易受到DNS spoof攻击
在公共共享网络里,并且同一网段可以ping通的网络非常容易被攻击。
2.在日常生活工作中如何防范以上两攻击方法
不在不信任的公开网络环境中上网;注意检查其ip地址(界面可以被冒名但ip地址不会变)
实验总结与体会
对于本次实验来说还是相对于之前比较简单的,跟着步骤一步一步的就能做出来也没有遇到什么问题,就是以后要小心一点冒名网站,说不定什么时候我就被攻击了,呜呜呜。
20155324《网络对抗》Exp07 网络欺诈防范的更多相关文章
- 20155309南皓芯 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 20155323刘威良 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 20155217《网络对抗》Exp07 网络欺诈防范
20155217<网络对抗>Exp07 网络欺诈防范 实践内容 简单应用SET工具建立冒名网站 ettercap DNS spoof 结合应用两种技术,用DNS spoof引导特定访问到冒 ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 2017-2018-2 20155303『网络对抗技术』Exp7:网络欺诈防范
2017-2018-2 『网络对抗技术』Exp7:网络欺诈防范 --------CONTENTS-------- 一.原理与实践说明 1.实践目标 2.实践内容概述 3.基础问题回答 二.实践过程记录 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155204《网络对抗》Exp7 网络欺诈防范
20155204<网络对抗>Exp7 网络欺诈防范 一.基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击 在不安全的网络环境下访问网站. 2.在日常生活工作中如何防范以上两 ...
随机推荐
- mysql解压包安装教程
1.下载压缩包,地址1(官网下载):https://www.mysql.com/downloads/ 地址2(百度网盘):https://pan.baidu.com/s/12lnpcr3thBe9 ...
- maven-3.5.3通过eclipse打包问题(1)
1.maven版本:3.5.3 2.ide: Eclipse Oxygen.2 (4.7.2)(Version: 3.9.2.RELEASE) 3. 配置ide 错误原因: 解决方法以及运行结果:
- 卸载或安装Git出现Invalid drive错误的解决方案【简记】
前言:工作中由于公司的电脑(SSD+HDD)硬盘(HDD)突然坏了,只剩下一个系统盘(SSD).然后就是有个比较紧急的需求正在做,申请换的新硬盘不能立刻换上,因为工作的机器不在公司,操作远程机器工作, ...
- excel身份证验证(附带防止粘贴导致校验失效的函数)
一.检验函数 =IF(LEN(A1)=18,MID("10X98765432",MOD(SUMPRODUCT(MID(A1,ROW(INDIRECT("1:17" ...
- serialize()与serializeArray()
1.了解serialize()与serializeArray() serialize()序列化表单元素,用于ajax请求, serializeArray()序列化表单元素,类似于serialize,但 ...
- HP LasterJet 3050驱动安装技巧,面向win7,8,8.1,10
最近上咸鱼淘二手打印机,看中了这款打印机,HP官网一查发现还是有新驱动的,比较激动就下单买了,200元自提也不贵,打印效果勉强凑合,打印图片有不太明显的白线,不知是何原因····· 买来插上电脑,自动 ...
- Hybrid App—Hybrid App开发模式介绍和各种开发模式对比
什么是Hybrid App 最开的App开发只有原生开发这个概念,但自从H5广泛流行后,一种效率更高的开发模式Hybrid应运而生,它就是"Hybrid模式".Hybrid APP ...
- 2 OpenWrt路由器系统开发与网页设计
https://www.zhongkerd.com/news/content-729.html 摘 要: 目前商用WiFi路由器已应用到多个领域,商家通过给用户提供一个稳定免费WiFi热点达到吸引客户 ...
- diskpart 的简单使用
- Mysql外键约束--转载
链接:http://www.cnblogs.com/xuanan/p/7240923.html#undefined 一.外键约束 1.什么是外键? 外键指的是其他表中的主键,当做该表的外键. 2.创建 ...