
kali linux之漏洞扫描
发现弱点:基于端口服务扫描结果版本信息,搜索已公开的漏洞数据库
使用弱点扫描器实现漏洞管理
弱点扫描类型(扫描结果不能确定是不是准确的,应该综合对待威胁)
主动扫描:有身份验证,无身份验证
被动扫描:镜像端口抓包,其他来源
漏洞基本概念:
CVSS(Common Vulerability Scoring System)
通用漏洞评分系统------工业标准
描述安全漏洞严重程度的统一-----评分方案
Base Metric:代表着漏洞的原始属性,不受时间与环境的影响,又由Exploitability可执行性与影响程度Impact 度量。
Temporal Metric:反应漏洞随着时间推移的影响而不受环境影响,举个简单的例子,随着一个漏洞软件的补丁不断增加,该漏洞的CVSS分数会随之减少。
Environmental Metric:代表特定环境下执行漏洞的分数,允许根据相应业务需求提高或者降低该分值。
漏洞利用代码查询网站
https://www.exploit-db.com/

kali自带的查询功能--searchsploit
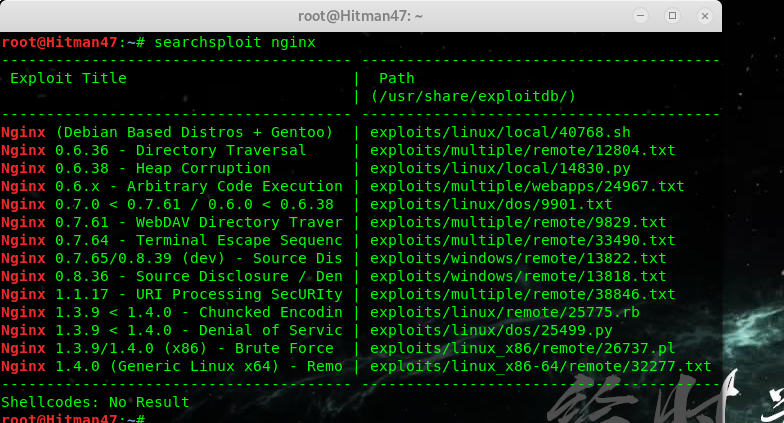
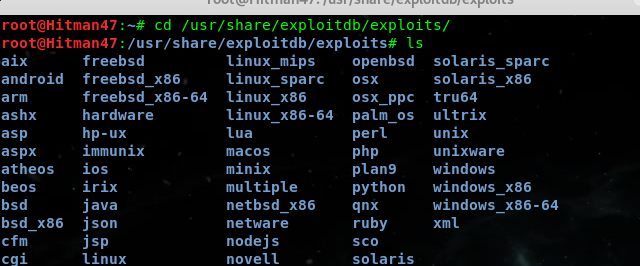
绝对路径
nmap脚本扫描(如扫描ms10-061---stuxnet蠕虫利用的四个漏洞之一,Print Spooler权限不当,打印机请求可在系统目录创建文件,执行恶意代码)
lanman apl枚举共享打印机
远程共享打印机名称
smb-enum-shares枚举共享 身份认证参数----smbuser,smbpassword(如果不知道可以不选)


openvas
nessus的分支,管理系统目标漏洞,免费开源,kali2.0后没有安装,需要手动安装(apt-get install openvas)
安装好后,它会自动配置,不用再手动安装数据库,同步数据库,获取证书等
安装 openvas-setup
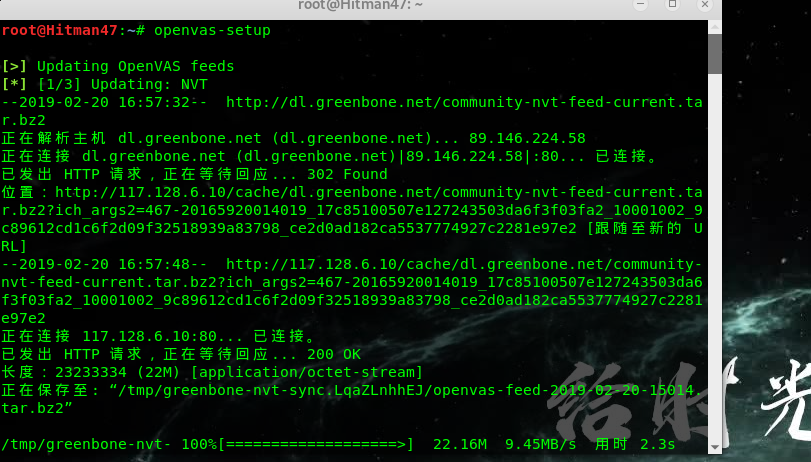
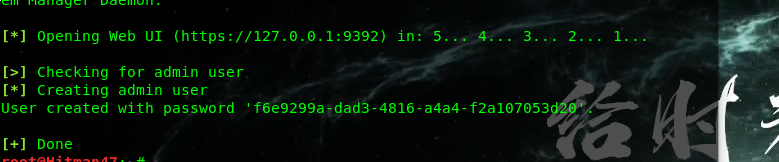
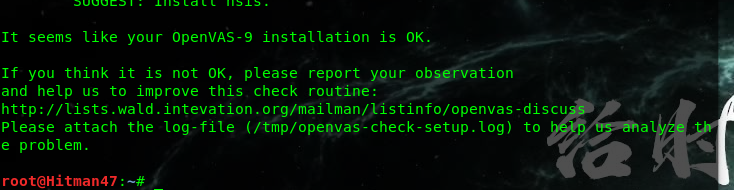
openvas-check-setup 检查安装结果
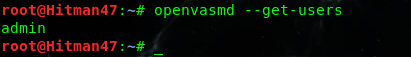
openvasmd --get-users 查看当前帐号
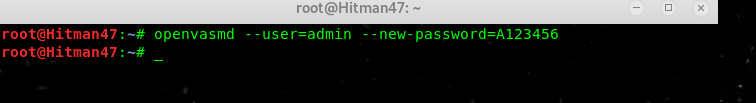
openvasmd --user=admin --new-password=A123456 修改密码
openvas-feed-update 升级(刚安装完成是最新的版本,这里就不更新了)
启动/停止
登录界面

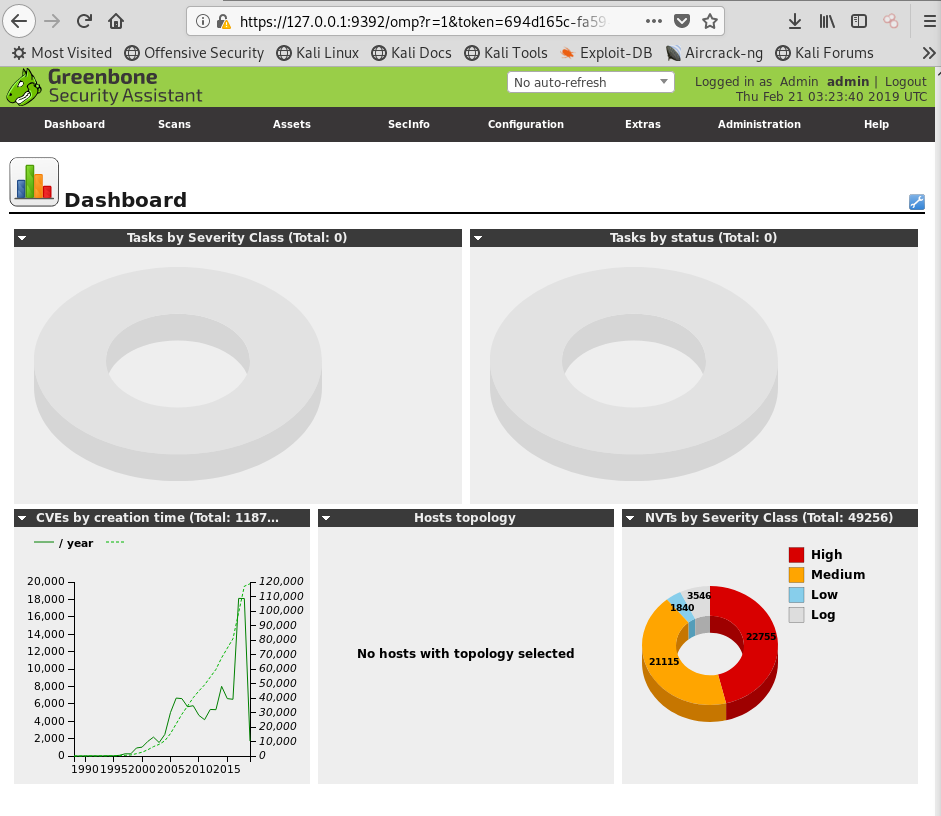
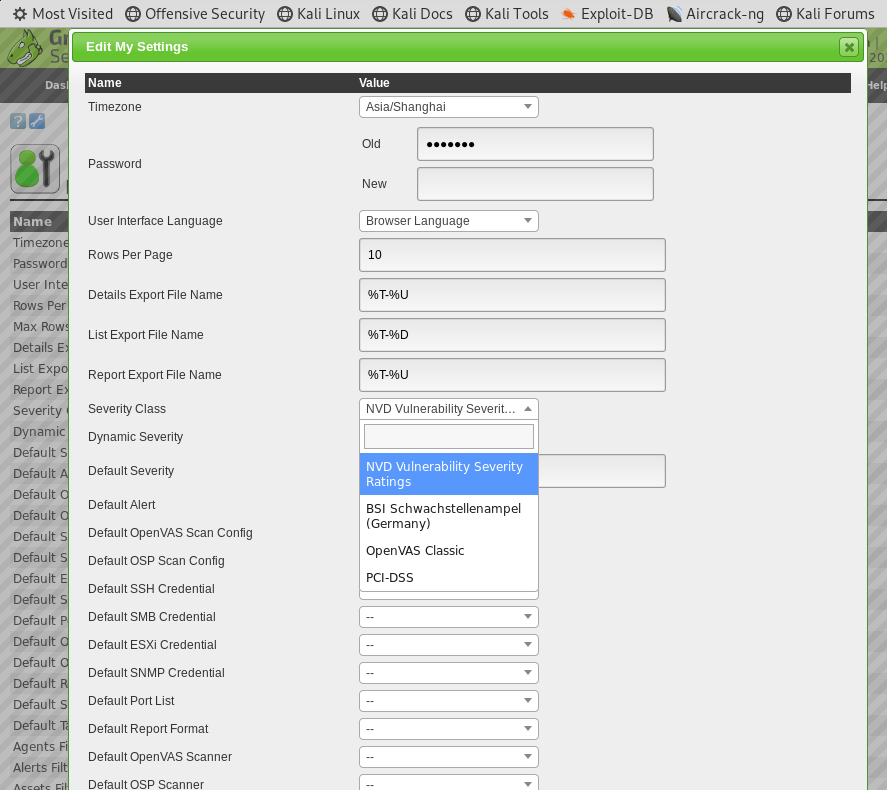
Severity Class 使用哪个漏洞库,默认是美国的漏洞库
扫描配置选项是在这个选项里面
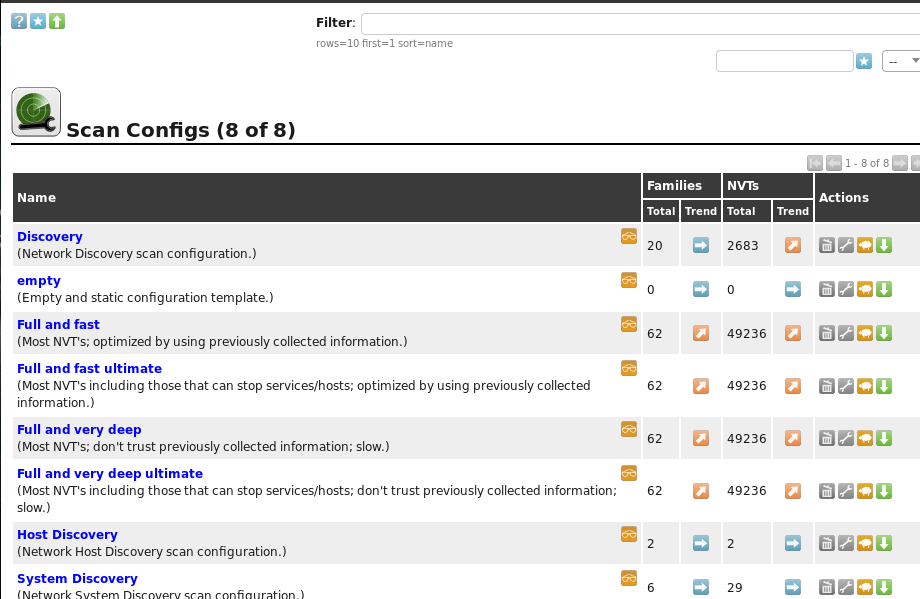
scan configs里面,五角星是创建自定义漏扫选项,也有默认配置好的扫描选项
自定义一个专门扫描linux的漏洞选项

扫描目标在scans选项里面的tasks
进入到里面继续选择五角星,new一个扫描目标
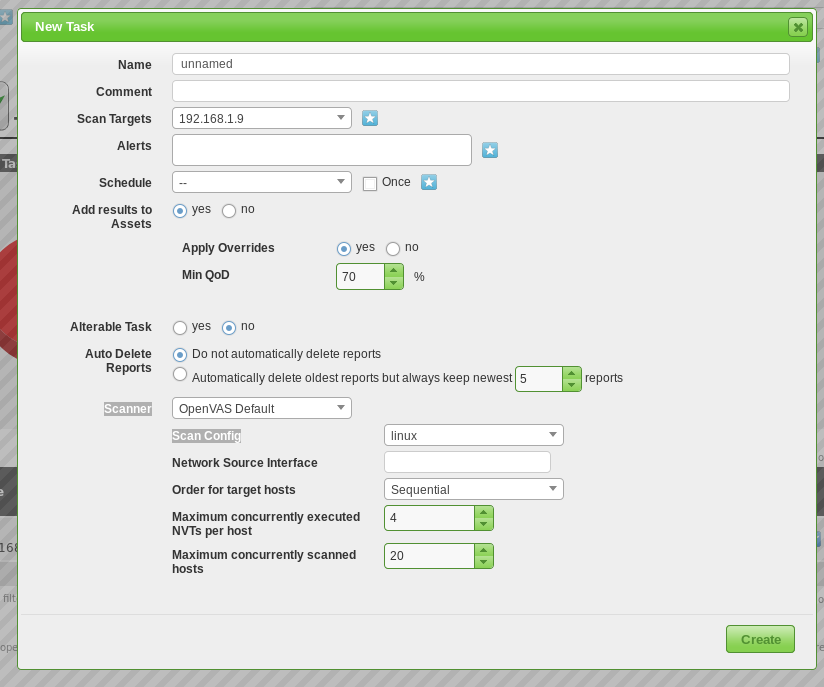
填写上目标主机
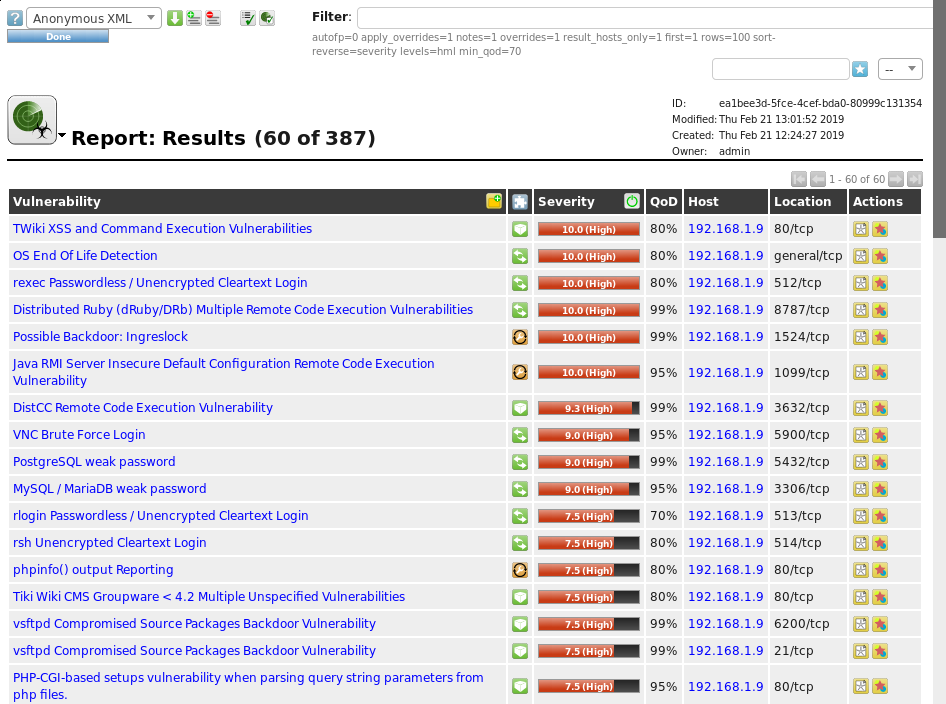
扫描结果
类似的还有nessus和nexpose,这里就不做演示了
友情链接 http://www.cnblogs.com/klionsec
http://www.cnblogs.com/l0cm
http://www.cnblogs.com/Anonyaptxxx
http://www.feiyusafe.cn
kali linux之漏洞扫描的更多相关文章
- Kali linux安装漏洞扫描工具Nessus指南
引子:Nessus是著名信息安全服务公司tenable推出的一款漏洞扫描与分析软件,号称是"世界上最流行的漏洞扫描程序,全世界超过75,000个组织在使用它".虽然这个扫描程序能够 ...
- kali 系列学习04 - 漏洞扫描
一.比较三类漏洞扫描工具 1.Rapid7 Nexpose 适合较大网络 2.Nessus 更经济,可以申请个人版,搞之后硬盘占用达到20G 以上2个是商业软件,使用容易上手,输入IP地址就能完成所有 ...
- linux系统漏洞扫描工具lynis
lynis 是一款运行在 Unix/Linux 平台上的基于主机的.开源的安全审计软件.Lynis是针对Unix/Linux的安全检查工具,可以发现潜在的安全威胁.这个工具覆盖可疑文件监测.漏洞.恶意 ...
- kali linux之端口扫描
端口对应网络服务及应用端程序,服务端程序的漏洞通过端口攻入 发现开放的端口,有更具体的攻击面 nmap hping3 scapy都可以 nmap隐蔽扫描 扫描抓包 nmap僵尸扫描 先发现僵尸机,僵尸 ...
- linux web漏洞扫描arachni
1. 下载arachni https://www.arachni-scanner.com/download/下载Linux x86 64bit 2. 上次解压直接使用 tar xzf arachni- ...
- kali linux之服务扫描
识别开放端口上运行的应用.识别目标操作系统,提高攻击效率 banner捕获(软件开发商,软件名称,服务类型,版本号-----直接发现已知的漏洞和弱点) 服务识别 操作系统识别 snmp分析(简单网络管 ...
- ApacheCN Kali Linux 译文集 20211020 更新
Kali Linux 秘籍 中文版 第一章 安装和启动Kali 第二章 定制 Kali Linux 第三章 高级测试环境 第四章 信息收集 第五章 漏洞评估 第六章 漏洞利用 第七章 权限提升 第八章 ...
- Kali Linux渗透基础知识整理(二)漏洞扫描
Kali Linux渗透基础知识整理系列文章回顾 漏洞扫描 网络流量 Nmap Hping3 Nessus whatweb DirBuster joomscan WPScan 网络流量 网络流量就是网 ...
- Kali Linux渗透基础知识整理(三):漏洞利用
漏洞利用阶段利用已获得的信息和各种攻击手段实施渗透.网络应用程序漏洞诊断项目的加密通信漏洞诊断是必须执行的.顾名思义,利用漏洞,达到攻击的目的. Metasploit Framework rdeskt ...
随机推荐
- openstack 租户ip 手动配置 openstack静态租户ip
作者:[吴业亮]云计算开发工程师 博客:http://blog.csdn.net/wylfengyujiancheng 1.综述: 在日常开发和生产环境中经常需要将OpenStack虚拟机配置一个静态 ...
- Win8.1(64bit) Hyper-V 安装Ubuntu 14.04LTS(64 bit)
为了学习在Linux平台下开发,时隔将近一年多,重新搭建开发环境. 写文档确实很费时间,不过还是很有必要写的,这么一个简单的事情花了接近3个小时才算最终大功告成. 像这种连环嵌套的问题,一旦超过了1个 ...
- Apple Ad Hoc
Apple Ad Hoc 发布测试 App只能通过Ad Hoc分享给绑定我们账号的设备上,所以至是一百台 1.官网member Center创建Ad Hoc证书 2.在官网下载Ad Hoc证书到mac ...
- Markdown使用简单示例(每一个使用对应一个实际的markdown语法)
1.标题示例:通过"#"数量表示几级标题.(一共只有1~6级标题,1级标题字体最大) 标题一 #标题一 标题二 #标题二 标题三 ###标题三 标题四 ####标题四 标题五 ## ...
- Zookeeper Api(java)入门与应用
如何使用 Zookeeper 作为一个分布式的服务框架,主要用来解决分布式集群中应用系统的一致性问题,它能提供基于类似于文件系统的目录节点树方式的数据存储,但是 Zookeeper 并不是用来专门存储 ...
- Ant之build.xml详解---可用
Ant的概念 :在Eclipse中使用Ant Ant是Java平台下非常棒的批处理命令执行程序,能非常方便地自动完成编译,测试,打包,部署等等一系列任务,大大提高开发效率. Ant和make命令很像. ...
- mysql视图总结
http://www.2cto.com/database/201508/427083.html 一. 视图概述 视图是一个虚拟表,其内容由查询定义.同真实的表一样,视图包含一系列带有名称的列和行数据. ...
- Android模拟器出现emulator-5554 disconnected! Cancelling activity launch !的解决办法
关于 emulator-5554 disconnected! Cancelling 'xxx activity launch'!的问题,解决方法: d: cd D:/Program Files/and ...
- 网页开发中调用iframe中的函数或者是dom元素
iframe中的代码 <!DOCTYPE html> <html xmlns="http://www.w3.org/1999/xhtml"> <hea ...
- c语言实践 1/1+1/2+1/3+1/4+...+1/n
给定一个n求这个分式的和. int n = 1; float sum = 0; float frac = 0; int i = 1; scanf_s("%d",&n); w ...