
Linux安全加固(二)禁止普通用户su到root/设置SSH终端接入白名单/修改history条数
一、禁止普通用户su到root管理员、设置可以su到root的白名单
1、首先看一下正常情况

2、可以看到普通用户使用su root命令,输入密码即可登录到root用户
3、下面开始配置禁止所有普通用户su到root,打开配置文件,使用命令vim /etc/pam.d/su

4、取消配置文件这一行的注释,保存退出。
5、返回普通用户lu,再次使用su命令尝试切换至root
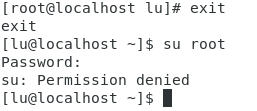
6、此时发现配置已经生效,su命令被拒绝,无法切换了。
7、接下来设置允许某些用户可以su到root
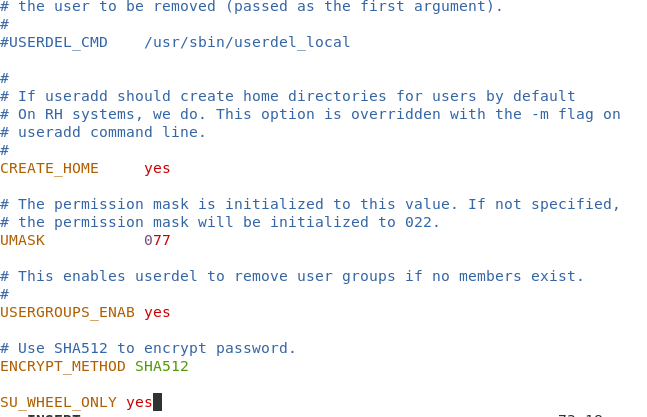
8、使用root用户。打开/etc/login.defs文件,在文件结尾添加SU_WHEEL_ONLY yes ,保存退出
8、接下来就将可以将用户添加到wheel组,就可以让他拥有su命令的权限。usermod -G wheel lu
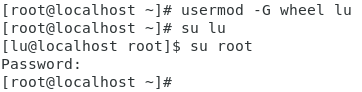
9、发现已经可以成功su到root了
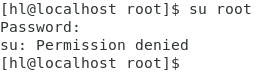
10、此时只有普通用户lu可以使用su到root,其他普通用户依然无法su,使用hl验证一下
二、通过配置hosts.allow和hosts.deny限制SSH/TELNET终端接入,设置白名单
首先查看Redhat6虚拟机的IP地址
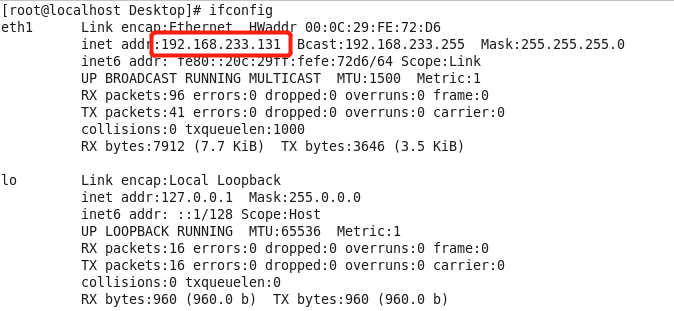
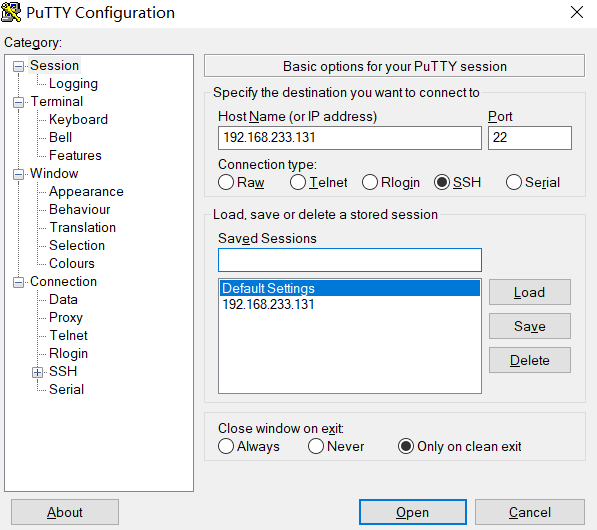
打开putty输入IP,登录
此时可以成功登录
1、首先配置拒绝接入的IP地址。以root用户登录Redhat,打开/erc/hosts.deny文件

在配置文件结尾添加拒绝规则,保存退出

使用putty再次登录试验一下,被拒绝了

2、配置允许接入的IP地址。使用root用户打开/erc/hosts.文件
可以添加允许的单个IP或是允许的网段,添加规则是这样的
|
允许内容 |
书写格式(改成自自需要的IP或IP段) |
|
ssh允许单个ip |
sshd:192.168.233.1 |
|
ssh允许ip段 |
sshd:192.168.233. |
|
telnet允许单个ip |
in.telnetd:192.168.233.1 |
|
telnet允许ip段 |
in.telnetd:192.168.233. |
添加自己本机地址保存(注意:此时添加的是本地VMnet8的地址,而不是无限局域网的VLAN地址),试一下
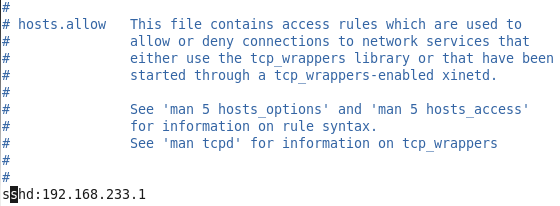
使用putty连接
发现此时可以连通
那么设置本机所在网段试一下
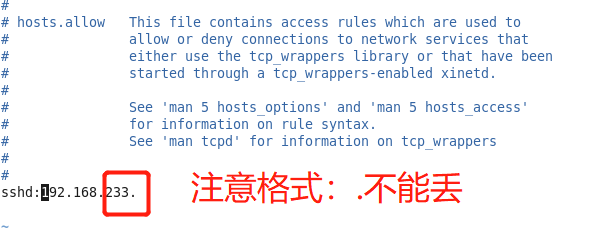
网段方式也可以通。
备注:
1、配置配置hosts.allow和hosts.deny文件后不用重启服务也能生效
2、hosts.allow的优先级要大于hosts.deny
三、修改history条数
首先使用history查看一下

虽然现在记录的命令不多,但其中不乏一些非常敏感的信息,比如管理员密码,细思极恐
想要查看当前history条数可以使用echo $HISTSIZE 命令
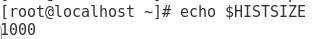
现在我们对他进行修改。使用管理员账户,打开/etc/profile配置文件,找到图片中所示的字段 HISTSIZE=1000

将条数修改为10保存退出。
使用命令source /etc/profile,使他现在生效,现在查看history条数

使用history看看什么效果
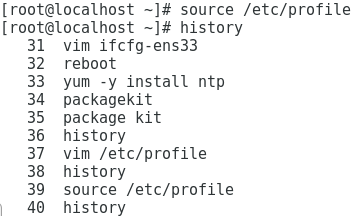
现在可以看到,history只记录了最后10条命令
Linux安全加固(二)禁止普通用户su到root/设置SSH终端接入白名单/修改history条数的更多相关文章
- Linux禁止普通用户su至root
linux系统为了限制权限,有时候需要禁止普通用户su到root用户 为禁止普通用户su至root,需要分别修改/etc/pam.d/su和/etc/login.defs两个配置文件. 二.详细配置 ...
- centOS禁止普通用户su到root
1.关于su的相关权限涉及到两个文件,分别为/etc/pam.d/su和/etc/login.defs两个配置文件. 2.禁止普通用户su到root,配置如下: 去除/etc/pam.d/su文件中如 ...
- Linux 禁止普通用户su到root
Linux账户权限管理上为了防止普通用户通过su切换到root用户,需要修改/etc/pam.d/su和/etc/login.defs两个配置文件. Step1:修改 /etc/pam.d/su文件 ...
- 普通用户su 到root,无需密码方式,及iptables封掉本机某个端口,core文件配置
一. 普通用户su到root无需密码: 随着服务器越来越多,普通用户转到root下,去查密码表是个很繁琐的事,发现有如下方式比较方便(需要root操作) vi /etc/pam.d/su 将 aut ...
- linux(十二)之用户管理
前面学习了那么多关于linux的东西,相信大家都对linux应该 有一个大概的了解了.现在给大家分享的是linux中的用户管理,接下来让我们进入正题吧! 今天其实放松了一整天了,有点后悔自己没有把这些 ...
- Linux将端口设置进防火墙的白名单
1.先检查linux服务器的端口是否被防火墙拦住 `telnet 172.168.1.101 8080后面跟端口号,如果连接上证明是防火墙白名单.如果没有配置 vi /etc/sysconfig/ip ...
- linux修改history记录数
在linux系统下.history命令会保存多少条命令呢?曾在一本书上说,如果注销系统,那么会将所有的历史命令都定入到~/.bash_history, 但只保留1000条命令(这个是由默认的shell ...
- 检查是否使用PAM认证模块禁止wheel组之外的用户su为root
编辑su文件(vi /etc/pam.d/su),在开头添加下面两行: auth sufficient pam_rootok.so 和 auth required pam_wheel.so group ...
- [Linux]Ubuntu下如何将普通用户提升到root权限
转至:http://jingyan.baidu.com/album/6181c3e0780131152ef153ff.html?picindex=0&qq-pf-to=pcqq.c2c 在u ...
随机推荐
- Rsync学习之旅上
rsync 简介 什么是rsync rsync是一款开源的,快速的,多功能的,可实现全量及增量的本地或远程数据同步备份的优秀工具. 全量:将全部数据,进行传输覆盖 增量:只传输差异部分的数据 实现增量 ...
- java数字前面补充0公共方法
- Git系列 —— 记一次Mac上git push时总是403的错误
问题: 今天从github上clone下一个项目,然后修改后git push时总是出现: remote:Permission to lixyou/rw-split-plugin.git defined ...
- 小结 python 实战中遇到的几种需要化名的情境
笑来在<自学是门手艺>的<2.4.3 化名与匿名>中,讲到了函数的化名.经过几个月的实战,我发现,实际上化名无处不在.我有时也会称之为"别称",意思一样.函 ...
- Win 10下安装 Redis
目录 写在前面 一.安装环境 二.下载windows版本的Redis 三.安装Redis 四.安装服务 五.启动服务 六.测试Redis 七.常用的Redis服务. 写在前面 Redis 是一个开源使 ...
- Eclipse集成Git做团队开发:分支管理
在日常开发工作中,我们通常使用版本控制软件管理团队的源代码,常用的SVN.Git.与SVN相比,Git有分支的概念,可以从主分支创建开发分支,在开发分支测试没有问题之后,再合并到主分支上去,从而避免了 ...
- Git 分支的一些特殊的使用方式:Bug分支/feature分支/储存现场/
参考链接:https://www.liaoxuefeng.com/wiki/896043488029600/900388704535136 一般都与dev分支进行合并 Bug分支 Bug分支也是一个分 ...
- 任意图像尺寸变成目标尺寸(包含相应的boxes的变换)
def image_preporcess(image, target_size, gt_boxes=None): image = cv2.cvtColor(image, cv2.COLOR_BGR2R ...
- Python基础之面向对象编程
面向对象编程 —— Object Oriented Programming 简写 OOP 01. 面向对象基本概念 我们之前学习的编程方式就是 面向过程 的 面向过程 和 面向对象,是两种不同的 编程 ...
- drf--认证组件
目录 认证简介 用户认证RBAC(Role-Based Access Control) 局部使用 全局使用 源码分析 认证简介 使用场景:有些接口在进行访问时,需要确认用户是否已经登录,比如:用户需要 ...