
exchange 2010 邮件服务器owa证书更新
exchange 2010应用环境
- 四台前端服务器,两台位于DMZ区,两台位于办公网环境,办公网和DMZ的服务器做了NLB负载均衡,操作系统为windows server 2008 r2.
- 目前前端https绑定的是企业自颁发的sha1证书,加密套件为系统默认.
- 默认开启了RC4
- 使用了非安全的协议SSL_V2.0及SSL_V3.0
更改需求
- 将DMZ区两台服务器IIS证书替换为公网的sha256证书
- 关闭RC4
- 禁用SSL_V2.0及SSL_V3.0,启用TLS_V1.2,TLS_V1.1,TLS_V1.0(默认已启用)协议
- 更新加密套件的优先顺序,配置Forward secrecy
操作
购买证书
由于公司有统一人员负责证书事宜,只提供了相关的域名,最终拿到手的是证一个私钥(private.key)及一个cer(20170928.cer)证书文件。需要将cer证书文件转为pfx类型的证书,然后导入服务器-个人区域。
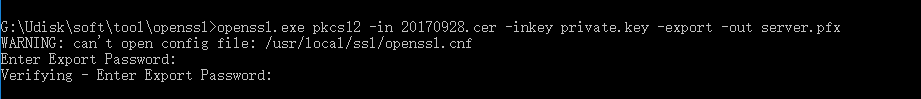
*openssl.exe pkcs12 -in 20170928.cer -inkey private.key -export -out server.pfx
输入两次证书密码,就可以导出证书文件server.pfx
* 需要安装完整的证书链,否则证书不能正常的使用。绑定证书
iis管理器选择刚刚导入的证书,绑定到https禁用RC4
将以下代码保存为rc4.reg并导入系统Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Ciphers] [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Ciphers\RC4 128/128]
"Enabled"=dword:00000000 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Ciphers\RC4 40/128]
"Enabled"=dword:00000000 [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Ciphers\RC4 56/128]
"Enabled"=dword:00000000禁用ssl,启用tls
将以下代码保存为ssl.reg并导入系统
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols]

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 2.0]

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 2.0\Client]

"DisabledByDefault"=dword:00000001

"Enabled"=dword:00000000

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 2.0\Server]

"Enabled"=dword:00000000

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 3.0]

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 3.0\Client]

"Enabled"=dword:00000000

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\SSL 3.0\Server]

"Enabled"=dword:00000000

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.1]

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.1\Client]

"Enabled"=dword:00000001

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.1\Server]

"Enabled"=dword:00000001

"DisabledByDefault"=dword:00000000

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.2]

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.2\Client]

"Enabled"=dword:00000001

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols\TLS 1.2\Server]

"Enabled"=dword:00000001

"DisabledByDefault"=dword:00000000- 更新加密套件
可以运行gpedit.smc,选择计算机-管理模板-网络-ssl密码套件 启用并将$cipherSuitesOrder的值填入,参数之间用英文状态下的逗号隔开
以下为powershell脚本

$cipherSuitesOrder = @(

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P521',

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P384',

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P256',

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA_P521',

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA_P384',

  'TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA_P256',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256_P521',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA_P521',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256_P384',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256_P256',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA_P384',

  'TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA_P256',

  'TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256_P256',

  'TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA_P256',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256_P256',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA_P521',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA_P384',

  'TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA_P256',

  'TLS_DHE_DSS_WITH_AES_256_CBC_SHA256',

  'TLS_DHE_DSS_WITH_AES_256_CBC_SHA',

  'TLS_DHE_DSS_WITH_AES_128_CBC_SHA256',

  'TLS_DHE_DSS_WITH_AES_128_CBC_SHA',

  'TLS_DHE_DSS_WITH_3DES_EDE_CBC_SHA',

  'TLS_RSA_WITH_AES_256_CBC_SHA256',

  'TLS_RSA_WITH_AES_256_CBC_SHA',

  'TLS_RSA_WITH_AES_128_CBC_SHA256',

  'TLS_RSA_WITH_AES_128_CBC_SHA',

  'TLS_RSA_WITH_RC4_128_SHA',

  'TLS_RSA_WITH_3DES_EDE_CBC_SHA'

)

$cipherSuitesAsString = [string]::join(',', $cipherSuitesOrder)

New-ItemProperty -path 'HKLM:\SOFTWARE\Policies\Microsoft\Cryptography\Configuration\SSL\00010002' -name 'Functions' -value $cipherSuitesAsString -PropertyType 'String' -Force | Out-Null
exchange 2010 邮件服务器owa证书更新的更多相关文章
- Exchange 2010邮件服务器的搭建和部署
Exchange主要是针对内部网或者企业网用户进行搭建的邮件服务器软件,利用它能够很快地搭建安全性较高的内部网邮件系统. 本次搭建在个人环境中实践,纯属爱好折腾,分四步骤,1.搭建windows 20 ...
- Windows Server 2008 R2 配置Exchange 2010邮件服务器
windows server 服务器系统搭建邮件服务器一般两种情况: 1:Winmail server 软件 2:Exchange 参考教程:http://www.cnblogs.com/zhongw ...
- exchange 2010入门到精通
exchange 2010入门到精通 Exchange产品介绍和功能演示 Exchange是什么 目前最受欢迎企业级邮件服务器产品 市场占有率70%(2011数据) 微软消息协作平台中核心产品 Exc ...
- Exchange 2010 邮箱大小限制原则
在 Exchange中文站 的QQ群(68280328)里经常会有朋友问到关于 Exchange 2010 邮件大小限制的问题,因为有许多地方,而且定义的内容又是同样的,所以,让本来很简单的限制原则变 ...
- 邮件服务器hMailServer管理工具hMailServer Administrator汉化(转)
//实现:邮件服务器hMailServer管理工具hMailServer Administrator的汉化 //环境: Windows Server 2008 R2 hMailServer Admin ...
- Exchange 2010 服务器邮件传输配额设置详解
在企业的邮件系统管理中,传输邮件的大小配额关系到邮件队列.邮件传输速度以及关系到该附件是否能正常发送,直接关系到用户体验.为此,传输邮件大小的设置,也经常是企业邮件管理员比较迷惑的地方.如下: 1) ...
- Exchange邮件服务器安全
Exchange是由微软推出的用于企业环境中部署的邮件服务器.Exchange在逻辑上分为三个层次:网络层(network layer).目录层(directory layer).消息层(messag ...
- Exchange 2010 OWA部分用户不能访问
Exchange 2010 OWA部分用户不能访问 http://blog.csdn.net/xuhuojun/article/details/17364619
- Exchange Server 2010邮件策略与遵从性
本文档附带了一个附档,里面详细的描述了如何在Exchange Server 2010中配置如下内容: 1.邮件分类 2.免责申明 3.配置信息隔离墙 4.邮件审核 5.Exchange 2010与AD ...
随机推荐
- js跳出循环:break 、continue 、return
js跳出循环:break .continue .return 本文虽然讲的是js里跳出循环的方法,但是jquery其实就是在js的基础上封装而来的,所以一些js里的语法应用,在jquery里也是通用的 ...
- 解决Linux下pcieport 0000:00:1c.5问题导致的系统根目录/磁盘空间不足
最近刚换了笔记本,拿到本后在win10基础装上Ubuntu 16.04双系统,有个问题是每次关机都会报一堆pcie问题,并且经常没声音,声音问题通过上一篇文章暂时解决,然后就没在意了,可是几天后出现系 ...
- 深入理解java集合框架之---------Arraylist集合
ArrayList简介 ArrayLIst是动态数组,用MSDN的说法就是Array的复杂版本,它提供了动态的增加和减少元素,实现了Collection和List接口,可以灵活的设置数组的大小,要注意 ...
- 浅谈内存映射I/O(MMIO)与端口映射I/O(PMIO)的区别
最近在看NVMeDirect和SPDK的源码,觉得有必要梳理一下MMIO和PMIO的区别.关于MMIO和PMIO,维基百科上是这么讲滴, Memory-mapped I/O (MMIO) and po ...
- [PY3]——内置数据结构(1)——列表及其常用操作
列表及其常用操作_xmind图 about列表 列表是一个序列,用于顺序存储数据 列表分为两种:ArrayList(用数组实现).LinkedList(用链表实现) 定义与初始化 #l ...
- 记一次接口调用耗时服务端PHP-FPM配置调优
最近测试人员不时有反馈,APP首页打开会出现除了基本的页面布局,需要展示数据的地方都是空白. 想着最近首页接口有过调整,新增数据.会不会是接口改动导致的?? 但APP首页接口都是读取redis的,应该 ...
- 微信授权获取code(微信支付)
摘要:最近在做h5支付,然后发现一个问题,微信自带浏览器不支持h5支付,然后后台又做了一个微信支付的接口,然后要传code参数,代码写好总结后,就发到这里记录一下: 因为有两个支付接口,所以首先判断打 ...
- linux和Android的Makefile和android.mk
1. makefile 1.1 gcc的参数 -Wall: 是打开警告开关, -O: 代表默认优化,可选:-O0不优化,-O1低级优化,-O2中级优化,-O3高级优化,-Os代码空间优化. -g ...
- D3基础--数轴
转载请注明出处! 概述: 与比例尺类似,D3的数轴实际上也使用来定义参数的函数.但与比例尺不同的是,调用数轴函数并不会返回值,而是会生成数轴相关的可见元素.包括:轴线,标签和刻度. 但是要注意数轴函数 ...
- c# 旋转图片 无GDI+一般性错误
using (System.Drawing.Bitmap backgroudImg = System.Drawing.Bitmap.FromFile(DoubleClickPicInfo.FileNa ...