
【JS 逆向百例】Ether Rock 空投接口 AES256 加密分析
关注微信公众号:K哥爬虫,持续分享爬虫进阶、JS/安卓逆向等技术干货!
声明
本文章中所有内容仅供学习交流,抓包内容、敏感网址、数据接口均已做脱敏处理,严禁用于商业用途和非法用途,否则由此产生的一切后果均与作者无关,若有侵权,请联系我立即删除!
逆向目标
- 目标:Ether Rock(一种数字货币)空投接口 AES256 加密分析
- 主页:
aHR0cHM6Ly9ldGhlcnJvY2submV0L2FpcmRyb3Av - 接口:
aHR0cHM6Ly9ldGhlcnJvY2submV0L2FpcmRyb3Atc3VibWl0 - 逆向参数:Form Data:
content: U2FsdGVkX1/XnffSPZONOHb...key: jrwBwX2ll38bu/FFql+bAUYrRG8Ij...
逆向分析
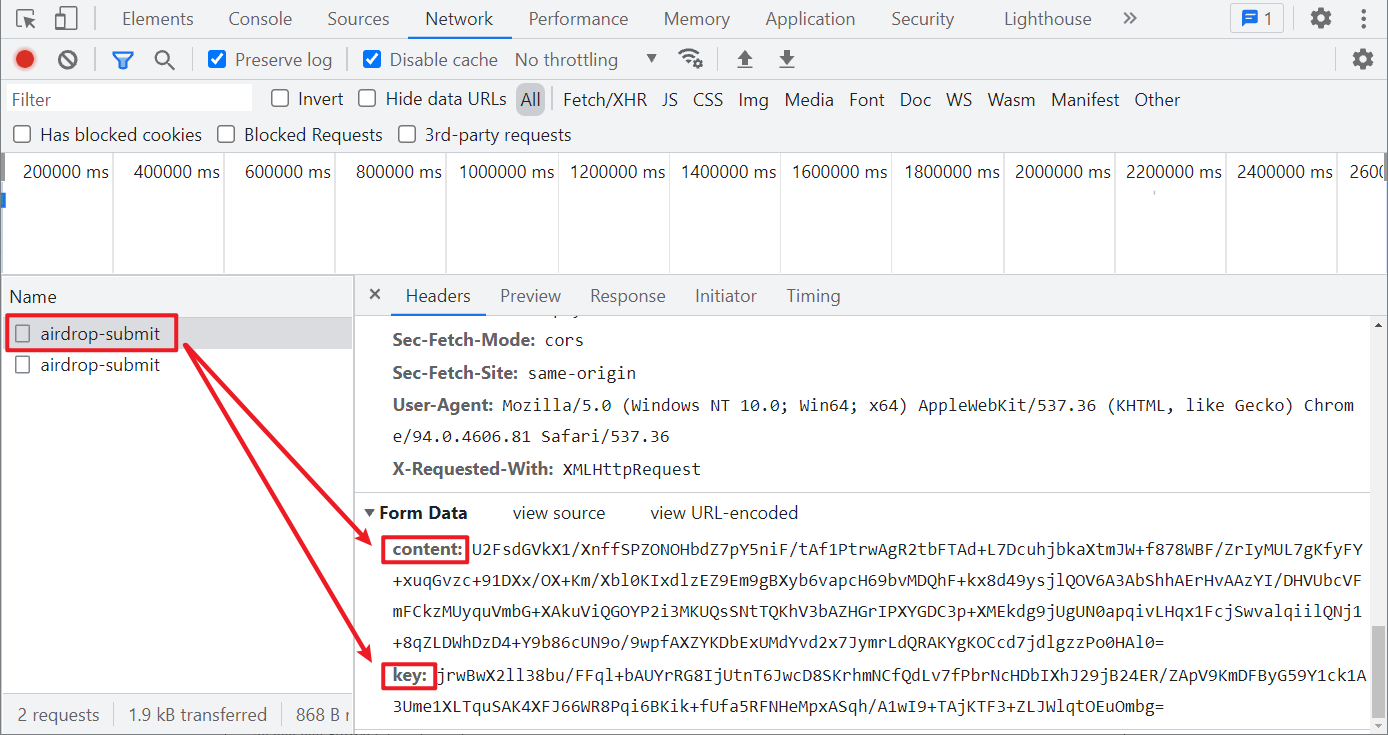
来到空投页面,随便输入一个 ETH 钱包地址,点击提交,可抓包到提交接口,POST 请求,Form Data 里 content 和 key 参数均经过了加密处理,如下图所示:
老方法,尝试直接搜索,结果很多,不利于快速定位,XHR 断点,很容易定位到加密位置,如下图所示:
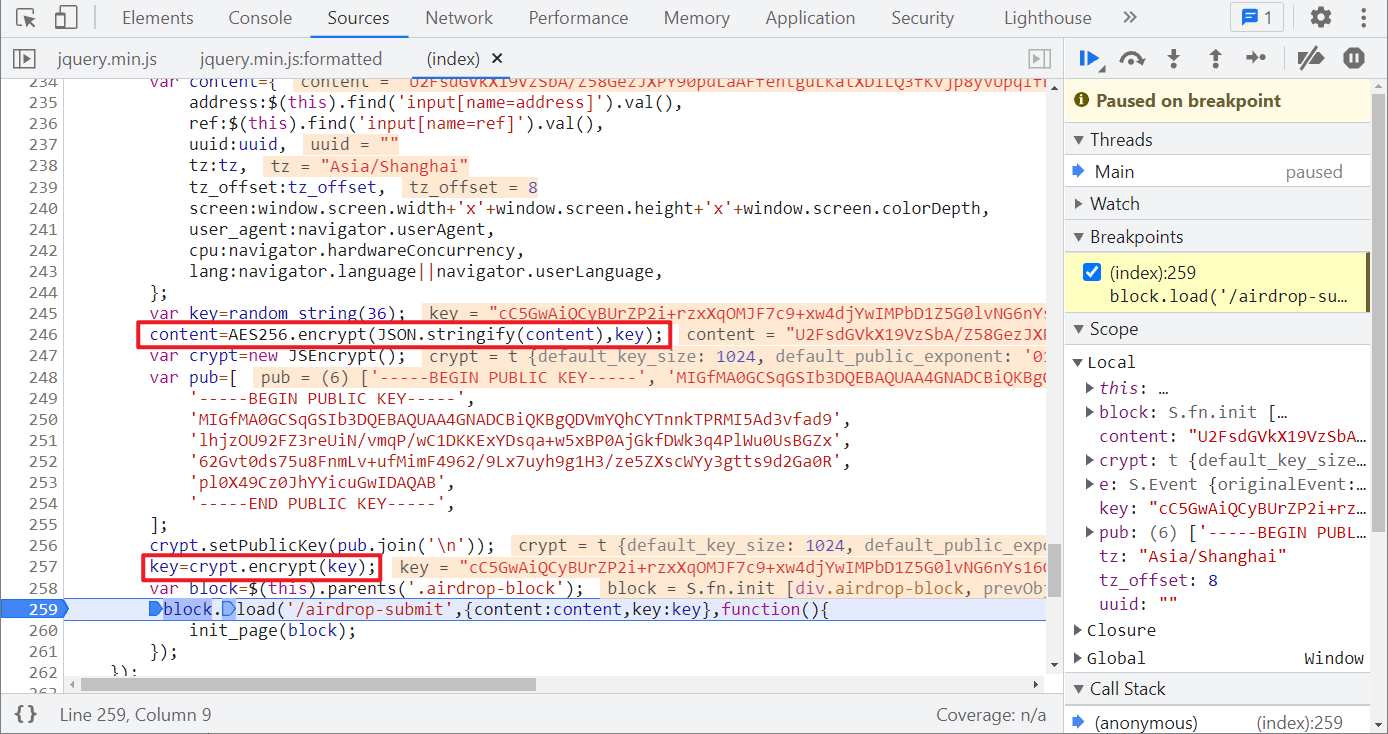
一步一步分析,首先定义了 content 对象:
var content={

    address:$(this).find('input[name=address]').val(),

    ref:$(this).find('input[name=ref]').val(),

    uuid:uuid,

    tz:tz,

    tz_offset:tz_offset,

    screen:window.screen.width+'x'+window.screen.height+'x'+window.screen.colorDepth,

    user_agent:navigator.userAgent,

    cpu:navigator.hardwareConcurrency,

    lang:navigator.language||navigator.userLanguage,

};
address 是钱包地址,ref、uuid 为空,tz 是时区,tz_offset 是时区偏移量,即当前时区与格林尼治标准时间(GMT)的差,screen 是屏幕相关信息,user_agent 是浏览器信息,cpu 是处理器数量,lang 是语言。这些值除了 address 以外都可以固定。
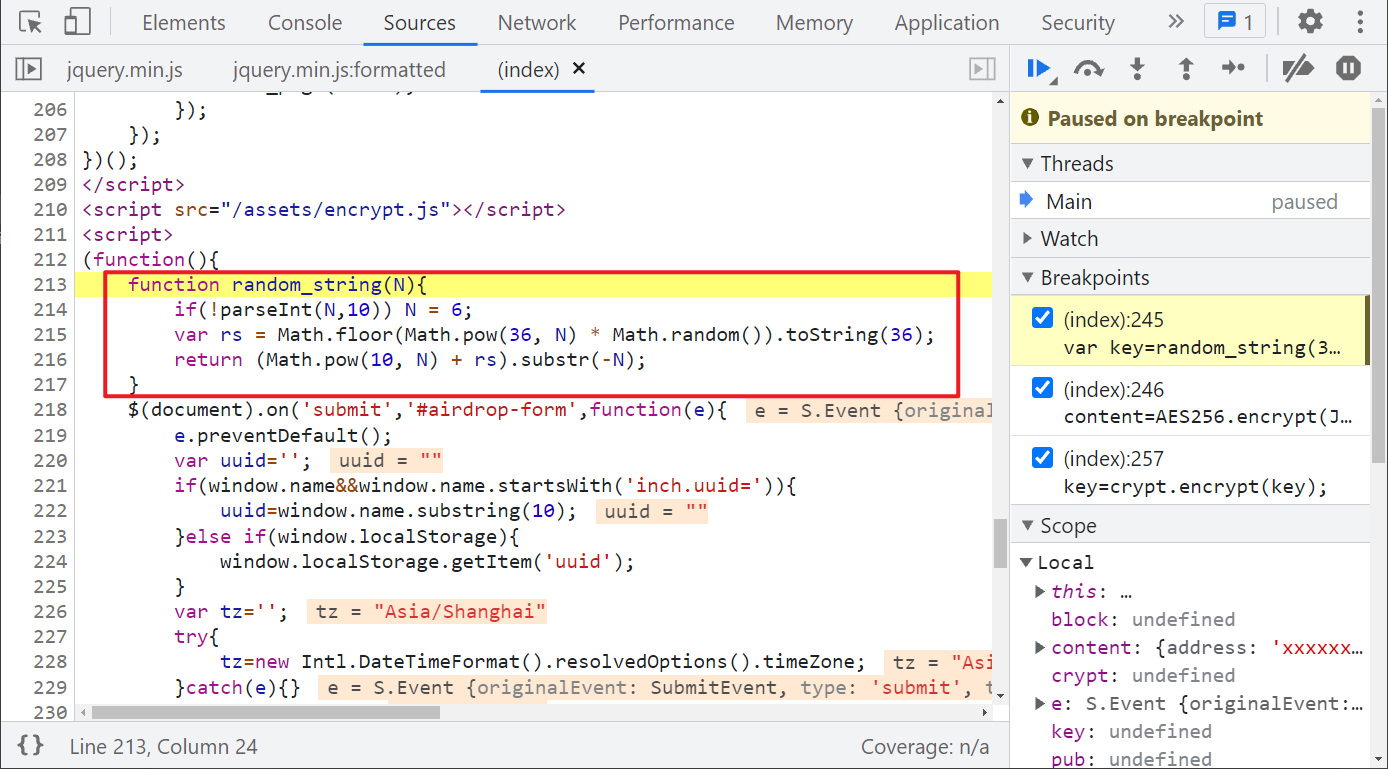
接下来定义了一个 key:var key=random_string(36);,跟进 random_string() 方法,可以看到是进行了一些取随机值和幂运算,可以直接 copy 下来,如下图所示:
接着将定义的 content 和生成的 key 进行了一个叫做 AES256 的加密:content=AES256.encrypt(JSON.stringify(content),key); 这里 AES256 一般是指的密钥长度为 32 bytes(256 bit / 8)的 AES 加密,但是不要被名称迷惑,我们跟进去看看:
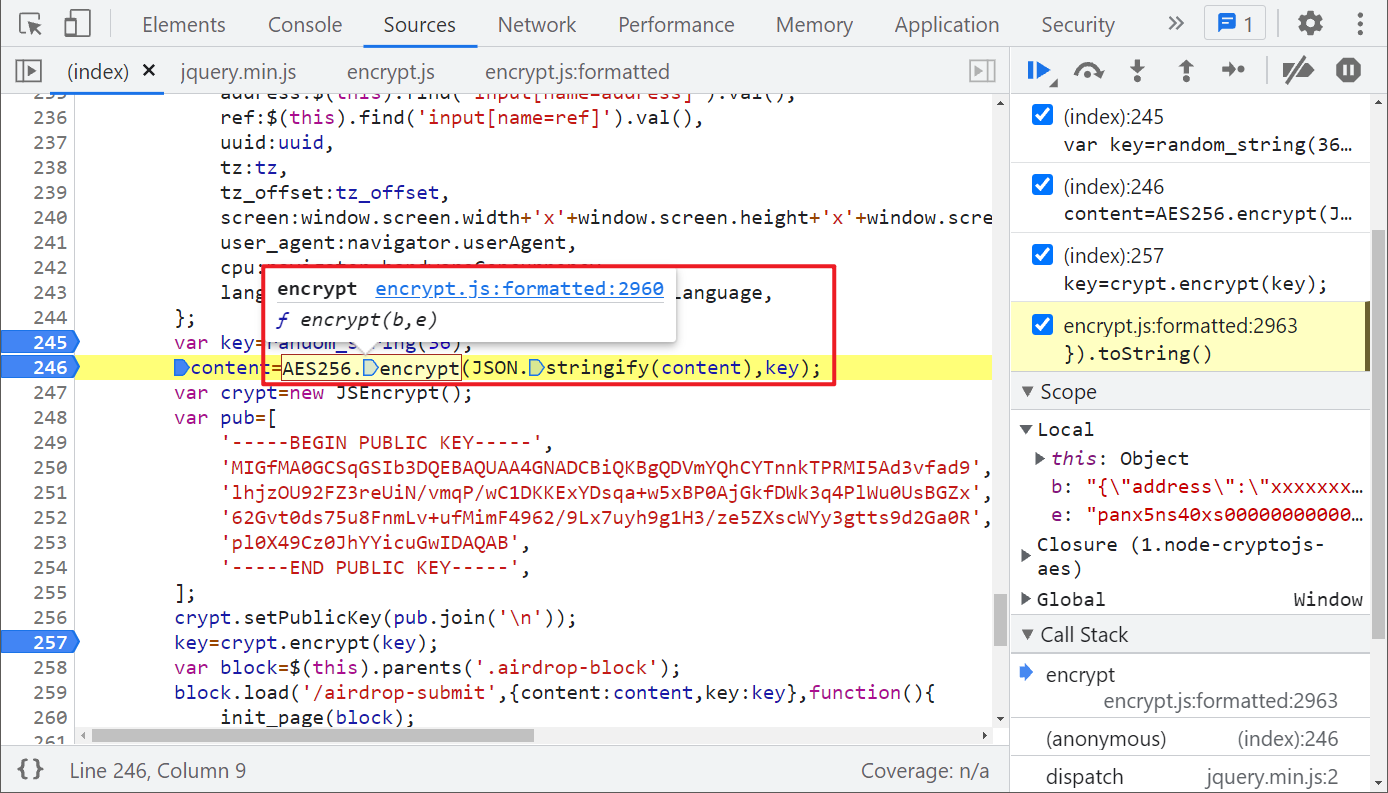
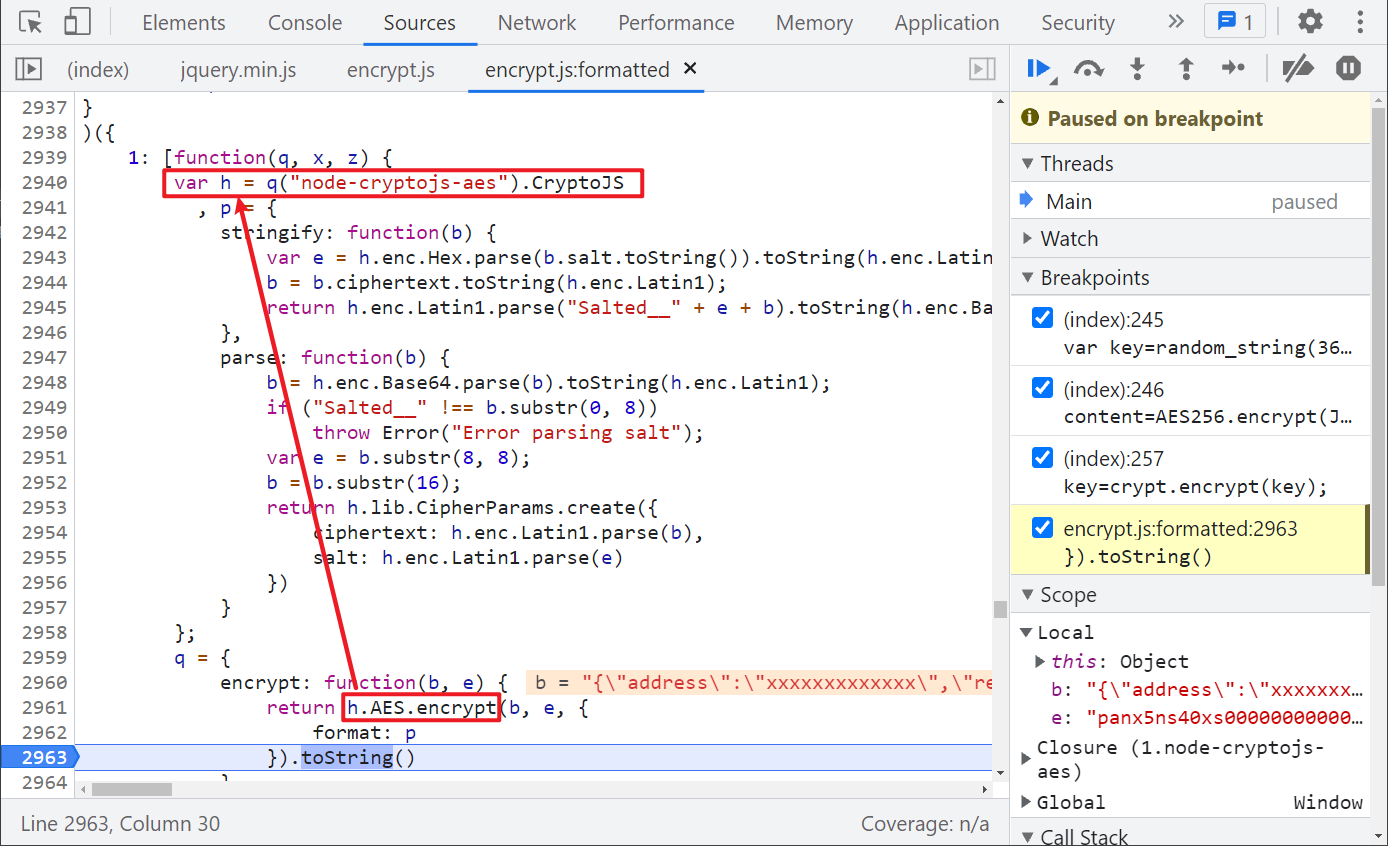
可以看到实际上是调用了 h.AES.encrypt() 方法,往上看这个 h,可以看到是引用了 node-cryptojs-aes,支持 AES 对称密钥加密,这里就比较简单了,我们在本地也直接引入这个库即可,至此,content 的加密方式就找到了。
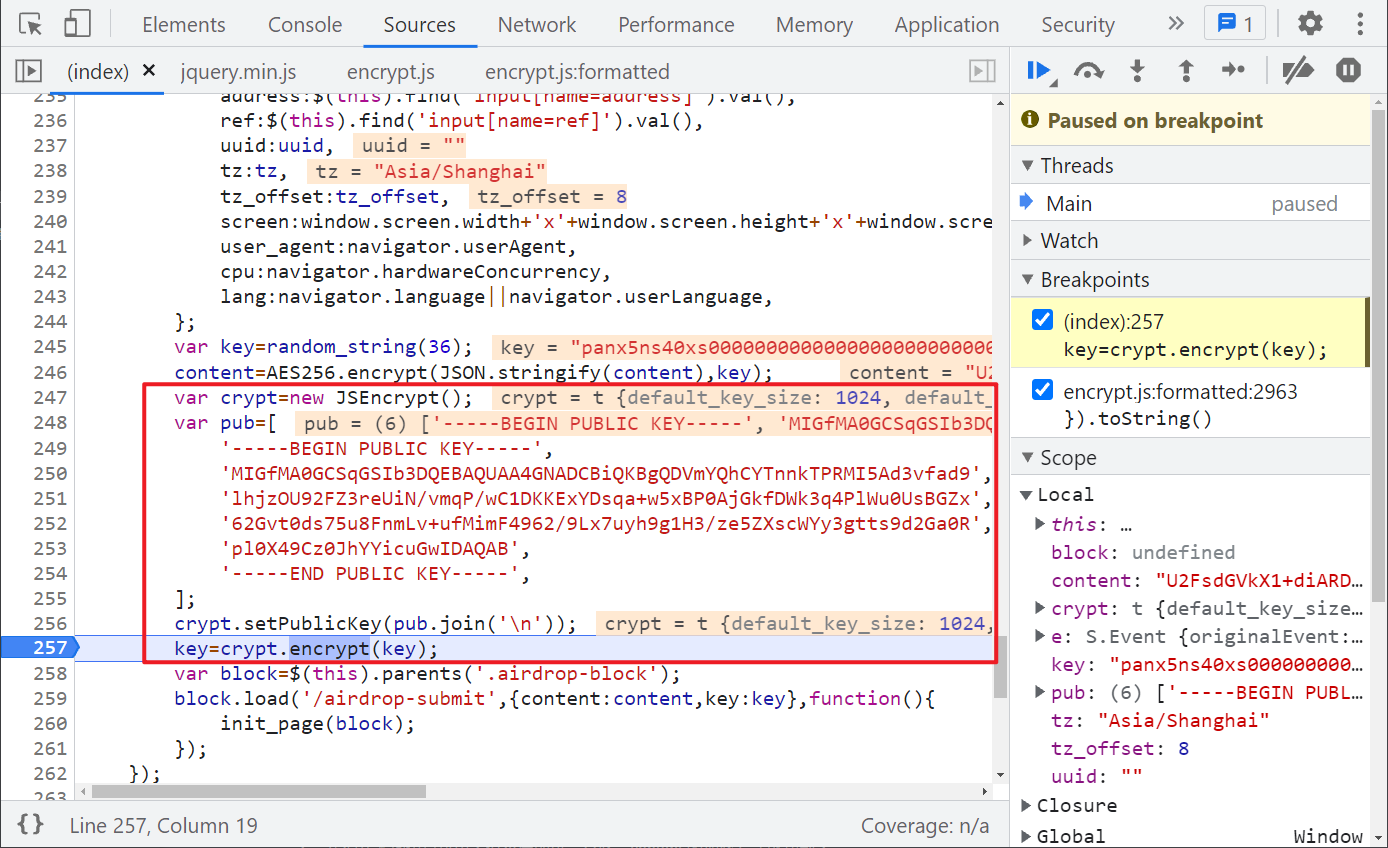
接下来看 key 值,这个就更简单了,很明显用的是 jsencrypt 库,对原来生成的 36 位字符串的 key 进行了 RSA 加密,同样在本地直接引用库即可。
完整代码
GitHub 关注 K 哥爬虫,持续分享爬虫相关代码!欢迎 star !https://github.com/kgepachong/
以下只演示部分关键代码,不能直接运行! 完整代码仓库地址:https://github.com/kgepachong/crawler/
JavaScript 加密代码
function randomString(N) {

    if (!parseInt(N, 10)) N = 6;

    var rs = Math.floor(Math.pow(36, N) * Math.random()).toString(36);

    return (Math.pow(10, N) + rs).substr(-N);

}

var h = require("node-cryptojs-aes").CryptoJS

    , p = {

    stringify: function (b) {

        var e = h.enc.Hex.parse(b.salt.toString()).toString(h.enc.Latin1);

        b = b.ciphertext.toString(h.enc.Latin1);

        return h.enc.Latin1.parse("Salted__" + e + b).toString(h.enc.Base64)

    },

    parse: function (b) {

        b = h.enc.Base64.parse(b).toString(h.enc.Latin1);

        if ("Salted__" !== b.substr(0, 8))

            throw Error("Error parsing salt");

        var e = b.substr(8, 8);

        b = b.substr(16);

        return h.lib.CipherParams.create({

            ciphertext: h.enc.Latin1.parse(b),

            salt: h.enc.Latin1.parse(e)

        })

    }

};

var e = randomString(36);

function getContent(address) {

    var b = JSON.stringify({

        "address": address,

        "ref": "",

        "uuid": "",

        "tz": "Asia/Shanghai",

        "tz_offset": 8,

        "screen": "1920x1080x24",

        "user_agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/94.0.4606.81 Safari/537.36",

        "cpu": 8,

        "lang": "zh"

    })

    return h.AES.encrypt(b, e, {

        format: p

    }).toString()

}

function getKey() {

    JSEncrypt = require("jsencrypt")

    var crypt = new JSEncrypt();

    var pub = [

        '-----BEGIN PUBLIC KEY-----',

        'MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQDVmYQhCYTnnkTPRMI5Ad3vfad9',

        'lhjzOU92FZ3reUiN/vmqP/wC1DKKExYDsqa+w5xBP0AjGkfDWk3q4PlWu0UsBGZx',

        '62Gvt0ds75u8FnmLv+ufMimF4962/9Lx7uyh9g1H3/ze5ZXscWYy3gtts9d2Ga0R',

        'pl0X49Cz0JhYYicuGwIDAQAB',

        '-----END PUBLIC KEY-----',

    ];

    crypt.setPublicKey(pub.join('\n'));

    key = crypt.encrypt(e);

    return key

}

function getContentAndKey(address) {

    result = {

        "key": getKey(),

        "content": getContent(address)

    }

    return result

}

// 测试样例

// console.log(getContentAndKey("xxxxxxxxxxxxxxxx"))
Python 代码
# ==================================

# --*-- coding: utf-8 --*--

# @Time    : 2021-11-24

# @Author  : 微信公众号:K哥爬虫

# @FileName: airdrop_submit.py

# @Software: PyCharm

# ==================================

import execjs

import requests

def get_content_and_key(address):

    with open("get_content_and_key.js", encoding="utf-8") as f:

        ether_rock_js = f.read()

    content_and_key_dict = execjs.compile(ether_rock_js).call('getContentAndKey', address)

    return content_and_key_dict

def airdrop_submit(content_and_key_dict):

    submit_url = "脱敏处理,完整代码关注 GitHub:https://github.com/kgepachong/crawler"

    headers = {

        "Accept": "text/html, */*; q=0.01",

        "Accept-Language": "zh,zh-CN;q=0.9,en-US;q=0.8,en;q=0.7",

        "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/94.0.4606.81 Safari/537.36",

        "X-Requested-With": "XMLHttpRequest",

        "Host": "脱敏处理,完整代码关注 GitHub:https://github.com/kgepachong/crawler",

        "Origin": "脱敏处理,完整代码关注 GitHub:https://github.com/kgepachong/crawler",

    }

    data = {

        "content": content_and_key_dict["content"],

        "key": content_and_key_dict["key"]

    }

    response = requests.post(url=submit_url, data=data, headers=headers)

    print(response.text)

def main():

    address = input("请输入ETH钱包地址领取空投: ")

    content_and_key_dict = get_content_and_key(address)

    airdrop_submit(content_and_key_dict)

if __name__ == '__main__':

    main()
【JS 逆向百例】Ether Rock 空投接口 AES256 加密分析的更多相关文章
- JS逆向实战11——某金属集团动态cookie加密
本文来自:来自: https://www.cnblogs.com/zichliang/ 目标网站 aHR0cDovL3d3dy50bm1nLmNvbS5jbi9pbmZvcm1hdGlvbi9pbmZ ...
- JS逆向实战13——某市公共资源交易中心Cookie混淆加密
"本文地址:https://www.cnblogs.com/zichliang/p/17346860.html 目标网站 aHR0cDovL2xkZ2d6eS5obmxvdWRpLmdvdi ...
- 通过JS逆向ProtoBuf 反反爬思路分享
前言 本文意在记录,在爬虫过程中,我首次遇到Protobuf时的一系列问题和解决问题的思路. 文章编写遵循当时工作的思路,优点:非常详细,缺点:文字冗长,描述不准确 protobuf用在前后端传输,在 ...
- Java设计模式百例 - 观察者模式
观察者(Observer)模式定义了一种一对多的依赖关系,让多个观察者对象同时监听某一个主题对象,主体对象的状态变化会通知所有观察者对象.观察者模式又叫做发布-订阅(Publish/Subscribe ...
- 网络爬虫之记一次js逆向解密经历
1 引言 数月前写过某网站(请原谅我的掩耳盗铃)的爬虫,这两天需要重新采集一次,用的是scrapy-redis框架,本以为二次爬取可以轻松完成的,可没想到爬虫启动没几秒,出现了大堆的重试提示,心里顿时 ...
- 我去!爬虫遇到JS逆向AES加密反爬,哭了
今天准备爬取网页时,遇到『JS逆向AES加密』反爬.比如这样的: 在发送请求获取数据时,需要用到参数params和encSecKey,但是这两个参数经过JS逆向AES加密而来. 既然遇到了这个情况,那 ...
- python爬虫之企某科技JS逆向
python爬虫简单js逆向案例在学习时需要用到数据,学习了python爬虫知识,但是在用爬虫程序的时候就遇到了问题.具体如下,在查看请求数据时发现返回的数据是加密的信息,现将处理过程记录如下,以便大 ...
- python爬虫之JS逆向
Python爬虫之JS逆向案例 由于在爬取数据时,遇到请求头限制属性为动态生成,现将解决方式整理如下: JS逆向有两种思路: 一种是整理出js文件在Python中直接使用execjs调用js文件(可见 ...
- JS逆向之补环境过瑞数详解
JS逆向之补环境过瑞数详解 "瑞数" 是逆向路上的一座大山,是许多JS逆向者绕不开的一堵围墙,也是跳槽简历上的一个亮点,我们必须得在下次跳槽前攻克它!! 好在现在网上有很多讲解瑞数 ...
- JS逆向之浏览器补环境详解
JS逆向之浏览器补环境详解 "补浏览器环境"是JS逆向者升职加薪的必备技能,也是工作中不可避免的操作. 为了让大家彻底搞懂 "补浏览器环境"的缘由及原理,本文将 ...
随机推荐
- 火山引擎ByteHouse:ClickHouse如何保证海量数据一致性
更多技术交流.求职机会,欢迎关注字节跳动数据平台微信公众号,回复[1]进入官方交流群 背景 ClickHouse是一个开源的OLAP引擎,不仅被全球开发者广泛使用,在字节各个应用场景中也可以看到它的身 ...
- Dapper.Lite 使用教程
以MySQL数据库为例 一. 安装 NuGet搜索Dapper.Lite并安装最新版本. NuGet搜索MySqlConnector并安装最新版本. 也可以使用MySql.Data库,但MySqlCo ...
- vmware中 centos 突然不能联网,ens33丢失,见了鬼了..........
本人笔记本上vmware中centos允许一直很稳定,今天启动centos准备docker打包,结果发现不能联网了!!! ifconfig一下,发现ens33没了,见鬼了吧! 于是一通vmware虚拟 ...
- Windows | 安装 Docker 遇到的 WSL 2 installation is incomplete 报错的解决方案
控制面板中打开 Windows功能,在其中勾选 适用于 Linux 的 Windows 子系统 下载 WSL 更新包(非最新版本的也会报错) 更新包下载链接:https://wslstorestora ...
- 智能制造之 SMT 产线监控管理可视化
前言 随着<中国制造2025>的提出,制造业迎来了全新的发展机遇.更多的企业将制造业信息化技术进行广泛的应用,如 MES 系统.数字孪生以及生产管理可视化等技术的研究应用,已经成为社会各界 ...
- VUE里使用iframe在更改了src之后对应的网页并未刷新解决方案
在vue 里使用iframe,在更新src后页面并未刷新, 在更改iframe src属性值之前加上这一句即可 document.getElementById(iframe的id).contentWi ...
- Ubuntu22.04上使用systemctl命令配置开机自启动服务、脚本、命令
systemctl介绍 systemctl是Linux系统上用于管理系统服务(systemd单元)的命令行工具.它可以用来启动.停止.重启.禁用.启用.查询和管理系统服务的状态. 以下是一些常用的sy ...
- 解决JedisNoReachableClusterNodeException,No reachable node in cluster报错
通过jedis连接redis集群时报如下的错误:JedisNoReachableClusterNodeException,No reachable node in cluster 本机连接均正常: ...
- 解决Xshell/Xftp提示“要继续使用此程序必须应用到最新的更新或者新版本”(临时规避和彻底解决方案)
一.xshell与xftp登录时提示,但是更新却又每次都失败,无法登录 二. 临时规避方案:手动修改日期为1年前,问题解决软件可以打开,但是每次启动都要手动修改,甚是麻烦 三.彻底解决方案,修改xs ...
- 安装MicroStation软件、Terrasolid插件的方法
本文介绍在Win10电脑中,安装MicroStation软件与Terrasolid插件合集的详细方法. 首先,我们需要有MicroStation软件与Terrasolid插件合集的安装包:这些 ...