
cookie跨站脚本漏洞解决方案
近日项目碰到一个跨脚本注入的问题:
这安全测评工具也是厉害了,直接将脚本注入到cookie里头,以前没有碰到这样的情况。
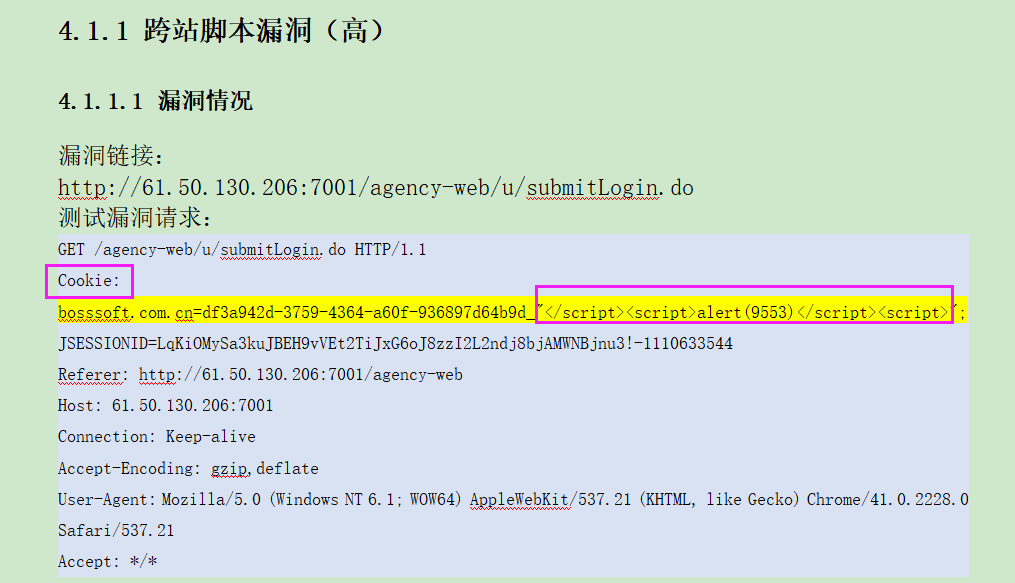
之前写过一篇文章过滤跨脚本注入的问题。《浅谈XSS攻击原理与解决方法》关于跨脚本注入的问题,不晓得原理的同学可以看下。但是里头没有处理cookie注入的问题。接下来介绍下如何处理。
关键代码在这里:首先获取到cookie,检查下是否有敏感字符,如果有的话,就进行替换。
//防止cookie跨站注入问题,替换敏感字符。

         Cookie[] cookies = ((HttpServletRequest) request).getCookies();

         if(cookies!=null) {

            for(Cookie cookie: cookies){

                if(CookieFilterUtil.isValidate(cookie.getValue())){

                    cookie.setValue(CookieFilterUtil.xssClean(cookie.getValue()));

                    Cookie newCookie=cookie;

                    cookie.setMaxAge();

                    ((HttpServletResponse) response).addCookie(newCookie);

                    break;

                }

             }

         }
CookieFilter.java
public class CookieFilterUtil {

     //将敏感字符进行替换

     public static String xssClean(String value) {

            //ClassLoaderUtils.getResourceAsStream("classpath:antisamy-slashdot.xml", XssHttpServletRequestWrapper.class)

            if (value != null) {

                // NOTE: It's highly recommended to use the ESAPI library and

                // uncomment the following line to

                // avoid encoded attacks.

                // value = encoder.canonicalize(value);

                value = value.replaceAll("\0", "");

                // Avoid anything between script tags

                Pattern scriptPattern = Pattern.compile("<script>(.*?)</script>",

                        Pattern.CASE_INSENSITIVE);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid anything in a src='...' type of expression

                scriptPattern = Pattern.compile("src[\r\n]*=[\r\n]*\\\'(.*?)\\\'",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid anything in a href='...' type of expression

                scriptPattern = Pattern.compile("href[\r\n]*=[\r\n]*\\\"(.*?)\\\"",

                                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                            | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

                // Remove any lonesome </script> tag

                scriptPattern = Pattern.compile("</script>",

                        Pattern.CASE_INSENSITIVE);

                value = scriptPattern.matcher(value).replaceAll("");

                // Remove any lonesome <script ...> tag

                scriptPattern = Pattern.compile("<script(.*?)>",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid eval(...) expressions

                scriptPattern = Pattern.compile("eval\\((.*?)\\)",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid expression(...) expressions

                scriptPattern = Pattern.compile("expression\\((.*?)\\)",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid javascript:... expressions

                scriptPattern = Pattern.compile("javascript:",

                        Pattern.CASE_INSENSITIVE);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid vbscript:... expressions

                scriptPattern = Pattern.compile("vbscript:",

                        Pattern.CASE_INSENSITIVE);

                value = scriptPattern.matcher(value).replaceAll("");

                // Avoid onload= expressions

                scriptPattern = Pattern.compile("onload(.*?)=",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                value = scriptPattern.matcher(value).replaceAll("");

            }

              return value;

    }

    //校验是否含有敏感字符

    public static boolean isValidate(String value) {

            //ClassLoaderUtils.getResourceAsStream("classpath:antisamy-slashdot.xml", XssHttpServletRequestWrapper.class)

            boolean flag=false;

            if (value != null) {

                // NOTE: It's highly recommended to use the ESAPI library and

                // uncomment the following line to

                // avoid encoded attacks.

                // value = encoder.canonicalize(value);

                value = value.replaceAll("\0", "");

                // Avoid anything between script tags

                Pattern scriptPattern = Pattern.compile("<script>(.*?)</script>",

                        Pattern.CASE_INSENSITIVE);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid anything in a src='...' type of expression

                scriptPattern = Pattern.compile("src[\r\n]*=[\r\n]*\\\'(.*?)\\\'",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid anything in a href='...' type of expression

                scriptPattern = Pattern.compile("href[\r\n]*=[\r\n]*\\\"(.*?)\\\"",

                                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                            | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Remove any lonesome </script> tag

                scriptPattern = Pattern.compile("</script>",

                        Pattern.CASE_INSENSITIVE);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Remove any lonesome <script ...> tag

                scriptPattern = Pattern.compile("<script(.*?)>",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid eval(...) expressions

                scriptPattern = Pattern.compile("eval\\((.*?)\\)",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid expression(...) expressions

                scriptPattern = Pattern.compile("expression\\((.*?)\\)",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid javascript:... expressions

                scriptPattern = Pattern.compile("javascript:",

                        Pattern.CASE_INSENSITIVE);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid vbscript:... expressions

                scriptPattern = Pattern.compile("vbscript:",

                        Pattern.CASE_INSENSITIVE);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

                // Avoid onload= expressions

                scriptPattern = Pattern.compile("onload(.*?)=",

                        Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                | Pattern.DOTALL);

                if(scriptPattern.matcher(value).find()){

                    flag=true;

                    return flag;

                }

            }

            return flag;

          }

}
XssFilter.java
public class XssFilter implements Filter {

    @Override

    public void init(FilterConfig filterConfig) throws ServletException {

    }

    @Override

    public void doFilter(ServletRequest request, ServletResponse response,

            FilterChain chain) throws IOException, ServletException {

         //防止cookie跨站注入问题,替换敏感字符。

         boolean flag=false;

         Cookie[] cookies = ((HttpServletRequest) request).getCookies();

         if(cookies!=null) {

            for(Cookie cookie: cookies){

                if(CookieFilterUtil.isValidate(cookie.getValue())){

                    flag=true;

                    cookie.setValue(CookieFilterUtil.xssClean(cookie.getValue()));

                    Cookie newCookie=cookie;

                    cookie.setMaxAge();

                    ((HttpServletResponse) response).addCookie(newCookie);

                    break;

                }

             }

         }

         //如果存在跨站注入问题,跳转到登录页。

         if(!flag){

             String path = ((HttpServletRequest) request).getContextPath();

             String protAndPath = request.getServerPort() ==  ? "" : ":"

                     + request.getServerPort();

             String basePath = request.getScheme() + "://"

                     + request.getServerName() + protAndPath + path + "/";

             String returnUrl = basePath+"login.do";

             request.setCharacterEncoding("UTF-8");

             response.setContentType("text/html; charset=UTF-8"); // 转码

             response.getWriter().println(

                           "<script language=\"javascript\">if(window.opener==null){window.top.location.href=\""

                                   + returnUrl

                                   + "\";}else{window.opener.top.location.href=\""

                                   + returnUrl

                                   + "\";window.close();}</script>");

         }else{

             chain.doFilter(new XssHttpServletRequestWrapper((HttpServletRequest) request), response);

         }

    }

    @Override

    public void destroy() {

    }

}
这儿的操作如果有敏感字符,那么就调整到登录首页,删除cookie,当然也可以不处理,像以下代码这样
 //防止cookie跨站注入问题,替换敏感字符。

         Cookie[] cookies = ((HttpServletRequest) request).getCookies();

         if(cookies!=null) {

            for(Cookie cookie: cookies){

                if(CookieFilterUtil.isValidate(cookie.getValue())){

                    cookie.setValue(CookieFilterUtil.xssClean(cookie.getValue()));

                    Cookie newCookie=cookie;

                    cookie.setMaxAge();

                    ((HttpServletResponse) response).addCookie(newCookie);

                    break;

                }

             }

         }

         chain.doFilter(new XssHttpServletRequestWrapper((HttpServletRequest) request), response);
xss过滤器实现XssHttpServletRequestWrapper.java
public class XssHttpServletRequestWrapper extends HttpServletRequestWrapper {

    public XssHttpServletRequestWrapper(HttpServletRequest request) {

        super(request);

    }

    @SuppressWarnings("rawtypes")

    public Map<String,String[]> getParameterMap(){

        Map<String,String[]> request_map = super.getParameterMap();

        Iterator iterator = request_map.entrySet().iterator();

        while(iterator.hasNext()){

            Map.Entry me = (Map.Entry)iterator.next();

            String[] values = (String[])me.getValue();

            for(int i =  ; i < values.length ; i++){

                values[i]=HtmlRegexpUtil.fiterHtmlByTagArr(values[i]);

                values[i] = xssClean(values[i]);

            }

        }

        return request_map;

    }

     public String[] getParameterValues(String paramString)

      {

        String[] arrayOfString1 = super.getParameterValues(paramString);

        if (arrayOfString1 == null)

          return null;

        int i = arrayOfString1.length;

        String[] arrayOfString2 = new String[i];

        for (int j = ; j < i; j++){

            arrayOfString1[j]=HtmlRegexpUtil.fiterHtmlByTagArr(arrayOfString1[j]);

            arrayOfString2[j] = xssClean(arrayOfString1[j]);

        }

        return arrayOfString2;

      }

      public String getParameter(String paramString)

      {

        String str = super.getParameter(paramString);

        if (str == null)

          return null;

        return xssClean(str);

      }

      public String getHeader(String paramString)

      {

        String str = super.getHeader(paramString);

        if (str == null)

          return null;

        str = str.replaceAll("\r|\n", "");

        return xssClean(str);

      }

      private String xssClean(String value) {

        //ClassLoaderUtils.getResourceAsStream("classpath:antisamy-slashdot.xml", XssHttpServletRequestWrapper.class)

        if (value != null) {

            // NOTE: It's highly recommended to use the ESAPI library and

            // uncomment the following line to

            // avoid encoded attacks.

            // value = encoder.canonicalize(value);

            value = value.replaceAll("\0", "");

            // Avoid anything between script tags

            Pattern scriptPattern = Pattern.compile("<script>(.*?)</script>",

                    Pattern.CASE_INSENSITIVE);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid anything in a src='...' type of expression

            scriptPattern = Pattern.compile("src[\r\n]*=[\r\n]*\\\'(.*?)\\\'",

                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                            | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid anything in a href='...' type of expression

            scriptPattern = Pattern.compile("href[\r\n]*=[\r\n]*\\\"(.*?)\\\"",

                                Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                                        | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

            // Remove any lonesome </script> tag

            scriptPattern = Pattern.compile("</script>",

                    Pattern.CASE_INSENSITIVE);

            value = scriptPattern.matcher(value).replaceAll("");

            // Remove any lonesome <script ...> tag

            scriptPattern = Pattern.compile("<script(.*?)>",

                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                            | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid eval(...) expressions

            scriptPattern = Pattern.compile("eval\\((.*?)\\)",

                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                            | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid expression(...) expressions

            scriptPattern = Pattern.compile("expression\\((.*?)\\)",

                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                            | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid javascript:... expressions

            scriptPattern = Pattern.compile("javascript:",

                    Pattern.CASE_INSENSITIVE);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid vbscript:... expressions

            scriptPattern = Pattern.compile("vbscript:",

                    Pattern.CASE_INSENSITIVE);

            value = scriptPattern.matcher(value).replaceAll("");

            // Avoid onload= expressions

            scriptPattern = Pattern.compile("onload(.*?)=",

                    Pattern.CASE_INSENSITIVE | Pattern.MULTILINE

                            | Pattern.DOTALL);

            value = scriptPattern.matcher(value).replaceAll("");

        }

          return value;

          }

}
cookie跨站脚本漏洞解决方案的更多相关文章
- WordPress FunCaptcha插件跨站脚本漏洞
漏洞名称: WordPress FunCaptcha插件跨站脚本漏洞 CNNVD编号: CNNVD-201311-431 发布时间: 2013-11-29 更新时间: 2013-11-29 危害等级: ...
- WordPress Checkout插件跨站脚本漏洞和任意文件上传漏洞
漏洞名称: WordPress Checkout插件跨站脚本漏洞和任意文件上传漏洞 CNNVD编号: CNNVD-201311-015 发布时间: 2013-11-04 更新时间: 2013-11-0 ...
- WordPress Tweet Blender插件跨站脚本漏洞
漏洞名称: WordPress Tweet Blender插件跨站脚本漏洞 CNNVD编号: CNNVD-201310-645 发布时间: 2013-10-30 更新时间: 2013-10-30 危害 ...
- WordPress WooCommerce ‘hide-wc-extensions-message’参数跨站脚本漏洞
漏洞名称: WordPress WooCommerce ‘hide-wc-extensions-message’参数跨站脚本漏洞 CNNVD编号: CNNVD-201310-501 发布时间: 201 ...
- WordPress Videowall插件‘page_id’参数跨站脚本漏洞
漏洞名称: WordPress Videowall插件‘page_id’参数跨站脚本漏洞 CNNVD编号: CNNVD-201310-502 发布时间: 2013-10-23 更新时间: 2013-1 ...
- WordPress MORE+主题‘prettyPhoto’跨站脚本漏洞
漏洞名称: WordPress MORE+主题‘prettyPhoto’跨站脚本漏洞 CNNVD编号: CNNVD-201310-284 发布时间: 2013-10-23 更新时间: 2013-10- ...
- WordPress Bradesco Gateway插件‘falha.php’跨站脚本漏洞
漏洞名称: WordPress Bradesco Gateway插件‘falha.php’跨站脚本漏洞 CNNVD编号: CNNVD-201309-451 发布时间: 2013-09-26 更新时间: ...
- WordPress Sharebar ‘page’参数跨站脚本漏洞
漏洞名称: WordPress Sharebar ‘page’参数跨站脚本漏洞 CNNVD编号: CNNVD-201309-468 发布时间: 2013-09-26 更新时间: 2013-09-26 ...
- WordPress mb.miniAudioPlayer插件多个跨站脚本漏洞
漏洞名称: WordPress mb.miniAudioPlayer插件多个跨站脚本漏洞 CNNVD编号: CNNVD-201309-469 发布时间: 2013-09-26 更新时间: 2013-0 ...
随机推荐
- 什么是Zero-Copy?
概述 考虑这样一种常用的情形:你需要将静态内容(类似图片.文件)展示给用户.那么这个情形就意味着你需要先将静态内容从磁盘中拷贝出来放到一个内存buf中,然后将这个buf通过socket传输给用户,进而 ...
- eclipse显示结果窗口字体大小
设置前的字体大小 设置后的字体大小 步骤
- PermutationsUnique,求全排列,去重
问题描述:给定一个数组,数组里面有重复元素,求全排列. 算法分析:和上一道题一样,只不过要去重. import java.util.ArrayList; import java.util.HashSe ...
- tyvj 1091 等差数列 dp
P1091 等差数列 时间: 1000ms / 空间: 131072KiB / Java类名: Main 背景 广东汕头聿怀初中 Train#3 Problem 3 描述 等差数列的定义是一个数列S, ...
- WPF中关于配置文件的读取
在WPF中的配置文件的读取也是经常用到的一个操作,虽然很基础,但是也记录一下,以后忘记了可以看一看. 首先就是先新建一个Application Configuration Flie后缀名是.confi ...
- 地图Legend控件的使用
http://support.esrichina-bj.cn/2011/0318/1150.html
- 装饰类——wpf
decorator:在元素“周围”设置外边框.背景或者二者. adorner:在已存在的Visual “之上”叠加Visual. AdornerDecorator:为可视化树中其下面的元素提供一个装 ...
- 使用命令行启动spring boot项目
1.找到项目路径 cd target 2.敲命令--------java -jar xxxx.jar ------------------------------------------------- ...
- Struts08---全局结果和全局异常的配置
01.创建测试页面 <%-- 验证全局结果 和 局部结果 --%> <a href="user/UserAction_add">新增用户</a> ...
- python基础之多线程与多进程(二)
上课笔记整理: 守护线程的作用,起到监听的作用 一个函数连接数据库 一个做守护线程,监听日志 两个线程同时取一个数据 线程---->线程安全---->线程同时进行操作数据. IO操作--- ...