
从零开始学安全(四十三)●Wireshark分析ICMP(IP)协议
存活时间与IP分片
这里我们首先来研究一下关于IP协议的两个非常重要的概念:存活时间与IP分片。存活时间(TTL,Time to Live)用于定义数据包的生存周期,也就是在该数据包被丢弃之前,所能够经历的时间,或者能够经过的最大路由数目。这个值是在数据包被创建的时候设置的,而且通常在每次发往一个路由器的时候会实现自减一的操作。一旦TTL的值变为了0,那么这个数据包就会被丢弃。由于TTL的值在技术上是基于时间的,那么一个非常繁忙的路由器可能会将TTL的值减去不止1,但是一般来说,我们还是可以认为一个路由设备在多数情况下只会将TTL的值减去1
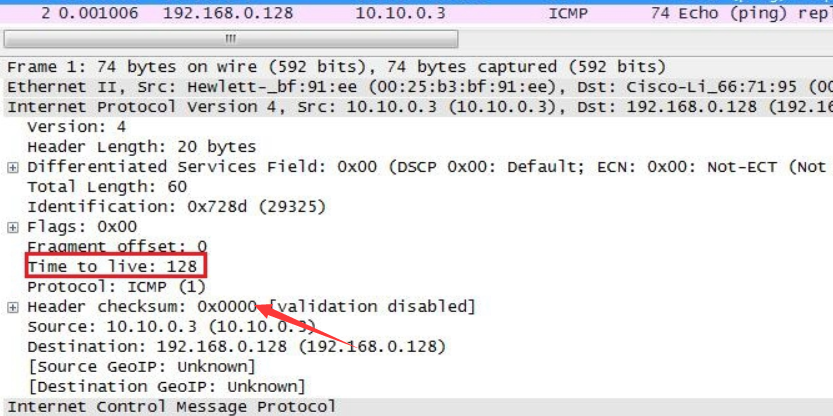
这个捕获文件中包含有两个ICMP(Internet Control Message Protocol,Internet控制报文协议)数据包,它使用了IP协议进行数据包的传递,我们可以利用Packet Details面板来展开IP的头部信息进行分析。
在这里可以看到,IP的版本号为4,IP头的长度是20字节,总长度是60字节,并且TTL的值是128。其实这个捕获文件是从IP地址为10.10.0.3的设备将一个ICMP请求发往了IP地址为192.168.0.128的设备上。也就是使用了ping来测试设备之间的通信。而这个捕获文件就是在源主机上被创建的。

可以发现,这里的TTL值变成了127,比原来的TTL少了1。就算我们不知道这个网络的结构,那么也可以由TTL值推断出这两台设备之间是有一个路由器的,正是由于有一个路由器,才使得TTL的值减少了1。
接下来我们研究一下IP分片。IP数据包的分片指的是将一个数据流分为更小的片段,是IP用于解决跨越不同类型的网络时可靠传输的一个特性。数据包的分片主要基于OSI模型第二层的数据链路层协议所使用的最大传输单元(MTU,Maximum Transmission Unit)的大小,以及使用这些第二层协议的设备配置情况。在多数情况下,第二层所使用的数据链路层协议是以太网。而以太网的默认MTU是1500,那么以太网的网络上所能传输的最大数据包的大小就是1500字节,注意这里面并不包括14字节大小的以太网头部本身。
当一个设备准备传输一个IP数据包时,会首先将这个数据包的大小和将要把这个数据包传出去的网络接口的MTU进行比较,从而确定是否需要将这个数据包分片。如果数据包的大小大于MTU,那么这个数据包就会被分片。步骤如下:
(1)设备将数据分为若干个可以成功进行传输的数据包。
(2)每个IP头的总长度域(Total Length)会被设置为每个分片的片段长度。
(3)更多分片标志(More fragments)将会在数据流的所有数据包中设置为1,最后一个数据包则为0(not set)。
(4)IP头中分片部分的分片偏移将会被设置。
(5)数据包被发送出去。
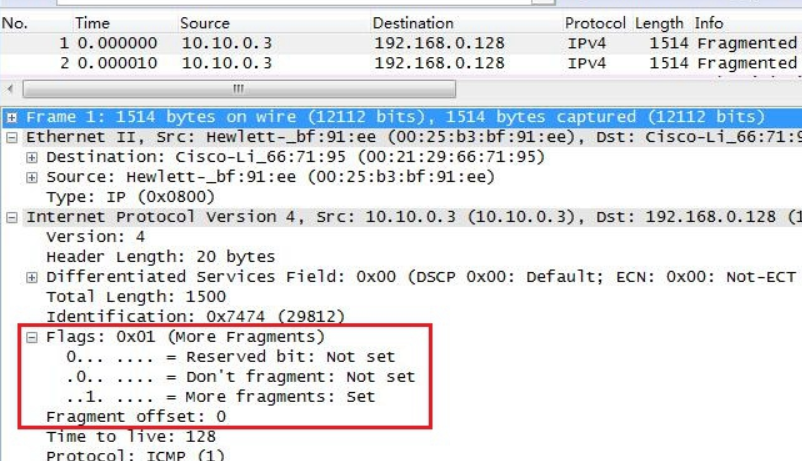
这里我们重点关注的是更多分片标志(More fragments)以及分片偏移(Fragment offset)。由于说在这个数据包中,更多分片标志被设置为了1,意味着这是一个分片数据包,并且接收设备还需要等待接收序列中的另一个数据包。而分片偏移被设置为了0,说明这个数据包是一系列分片偏移中的第一个。接下来查看一下第二个数据包的IP头:

这个数据包同样被设置了更多分片标志,而接下来的分片偏移的值是1480,这是因为前一个分片是1500字节,但是其中包含有20字节的IP头,因此到这里分片偏移就成了1480。再看一下第3个数据包:
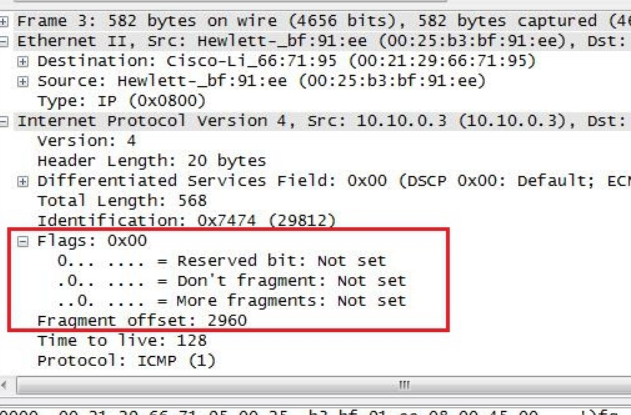
这个数据包并没有设定更多分片标志位,说明这是整个数据流的最后一个分片。并且其分片偏移被设定为2960,也就是1480加上1480的结果。这三个分片之所以会被认为来自于同一个数据序列,是因为在Identification中,这三个数据包的值都是0x7474。

从零开始学安全(四十三)●Wireshark分析ICMP(IP)协议的更多相关文章
- [转]使用wireshark分析TCP/IP协议中TCP包头的格式
本文简单介绍了TCP面向连接理论知识,详细讲述了TCP报文各个字段含义,并从Wireshark俘获分组中选取TCP连接建立相关报文段进行分析. 一.概述 TCP是面向连接的可靠传输协议,两个进程互发数 ...
- wireshark抓包分析——TCP/IP协议
本文来自网易云社区 当我们需要跟踪网络有关的信息时,经常会说"抓包".这里抓包究竟是什么?抓到的包又能分析出什么?在本文中以TCP/IP协议为例,简单介绍TCP/IP协议以及如何通 ...
- Mina、Netty、Twisted一起学(四):定制自己的协议
在前面的博文中,介绍一些消息分割的方案,以及MINA.Netty.Twisted针对这些方案提供的相关API.例如MINA的TextLineCodecFactory.PrefixedStringCod ...
- 从零开始学安全(四十一)●初识Wireshark
wireshark:Beyond Compare是一个网络封包分析软件.网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料.Wireshark使用WinPCAP作为接口,直接与 ...
- 2.wireshark分析之TCP协议(一)
(1) TCP是怎么样的协议? TCP是一种面向连接(连接导向)的.可靠的基于字节流的传输层通信协议.TCP将用户数据打包成报文段,它发送后启动一个定时器,另一端收到的数据进行确认.对失序的数据重新排 ...
- 从零开始学安全(四十二)●利用Wireshark分析ARP协议数据包
wireshark:是一个网络封包分析软件.网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料.Wireshark使用WinPCAP作为接口,直接与网卡进行数据报文交换,是目前 ...
- 从零开始学安全(四十四)●TCP三次握手四次挥手
wireshark:Beyond Compare是一个网络封包分析软件.网络封包分析软件的功能是撷取网络封包,并尽可能显示出最为详细的网络封包资料.Wireshark使用WinPCAP作为接口,直接与 ...
- 使用 WireShark 分析 TCP/IP 三次握手 和 四次挥手
TCP 三次握手 示意图 Wireshark 抓包注意事项 为了演示一个TCP三次握手建立连接的过程,我们通过 Chrome 访问一个网页. 已知 HTTP 协议就是建立在TCP链接上的 比如访问以下 ...
- 从零开始学安全(四)●Vmware CentOS 7 添加静态ip联网
一.虚拟网络编辑器配置 1.VMnet8设置(不需要改动) 2.NAT设置(不需要改动) 3.DHCP设置(CentOS IP地址段设置,不需要改动) 二.虚拟机设置(网络适配器选择NAT模式) 三. ...
随机推荐
- 监督学习——logistic进行二分类(python)
线性回归及sgd/bgd的介绍: 监督学习--随机梯度下降算法(sgd)和批梯度下降算法(bgd) 训练数据形式: (第一列代表x1,第二列代表 x2,第三列代表 数据标签 用 0/ ...
- uiautomator——简单的将自动化测试与截图对比相结合使用的小例子!
1.在使用uiautomator进行自动化测试过程当中,执行某些动作之后,要进行判断是否已执行的动作成功时,需要添加检查点来判断,因此添加判断点除了使用id.text.view等方式进行之外,存在一种 ...
- 【Azkaban搭建】---Azkaban 3.25.0搭建细则 超实用
一.前述 Azkaban是一个工作流调度工具,因为需要各个任务之间有依赖关系,传统的Crontab 任务已经不能满足. 所以需要建立一套工作流引擎.相比Ooize来说,Azkaban的优势是作为一个客 ...
- python输出彩色字体
Python终端如何输出彩色字体 实现过程: 终端的字符颜色是用转义序列控制的,是文本模式下的系统显示功能,和具体的语言无关. 转义序列是以ESC开头,即用\033来完成(ES ...
- 网络协议 终章 - GTP 协议:复杂的移动网络
前面都是讲电脑上网的情景,今天我们就来认识下使用最多的移动网络上网场景. 移动网络的发展历程 你一定知道手机上网有 2G.3G.4G 的说法,究竟这都是什么意思呢?有一个通俗的说法就是 ...
- 基于promise对小程序http请求方法封装
原因是我不想每次请求都复制粘贴那么长的请求地址,所以我把前边那一坨请求地址作为基础地址,只传后台给的路由就ok,而且,并不是每次请求都要显示正在加载,这对小程序体验很差,所以,我加了个形参,用来判断是 ...
- WebSocket协议详解与c++&c#实现
摘要: 随着手机游戏.H5游戏以及微信小游戏的普及,越来越多的客户端-服务器端的通讯采用websocket协议.Websocket协议是全双工的.基于数据帧的.建立在tcp之上的长连接协议.Webso ...
- 卷积神经网络之LeNet
开局一张图,内容全靠编. 上图引用自 [卷积神经网络-进化史]从LeNet到AlexNet. 目前常用的卷积神经网络 深度学习现在是百花齐放,各种网络结构层出不穷,计划梳理下各个常用的卷积神经网络结构 ...
- [Linux] host dig nslookup查询域名的DNS解析
root@VM-38-204-ubuntu:~# host baidu.com baidu.com has address 220.181.57.216 baidu.com has address 1 ...
- 访问者模式 Visitor 行为型 设计模式(二十七)
访问者模式 Visitor <侠客行>是当代作家金庸创作的长篇武侠小说,新版电视剧<侠客行>中,开篇有一段独白: “茫茫海外,传说有座侠客岛,岛上赏善罚恶二使,每隔十年 ...