
如何通过AzureAD平台提供的授权方式访问sharepoint online
官方文档:
1.https://docs.microsoft.com/zh-cn/previous-versions/azure/dn645543(v=azure.100)?redirectedfrom=MSDN
2.https://docs.microsoft.com/zh-cn/previous-versions/azure/dn645545%28v%3dazure.100%29
AzureAD的简单介绍:Azure Active Directory(Azure AD)使用OAuth 2.0使您能够授权对Azure AD租户中的Web应用程序和Web API的访问。 OAuth 2.0的Azure AD实施符合OAuth 2.0 RFC 6749,并已扩展为保护第三方Web API。此设计使您可以将AAD用作开发的Web应用程序和Web API的完整安全平台。
上个本篇要用到的图:

在开始之前需要拥有一个AzureAD,我申请的是Office365的开发者账号,其中包括Sharepoint online和AzureAD的订阅。在AzureAD上注册一个客户端app,按上文提到的我们通过这个app来访问SharePoint online。
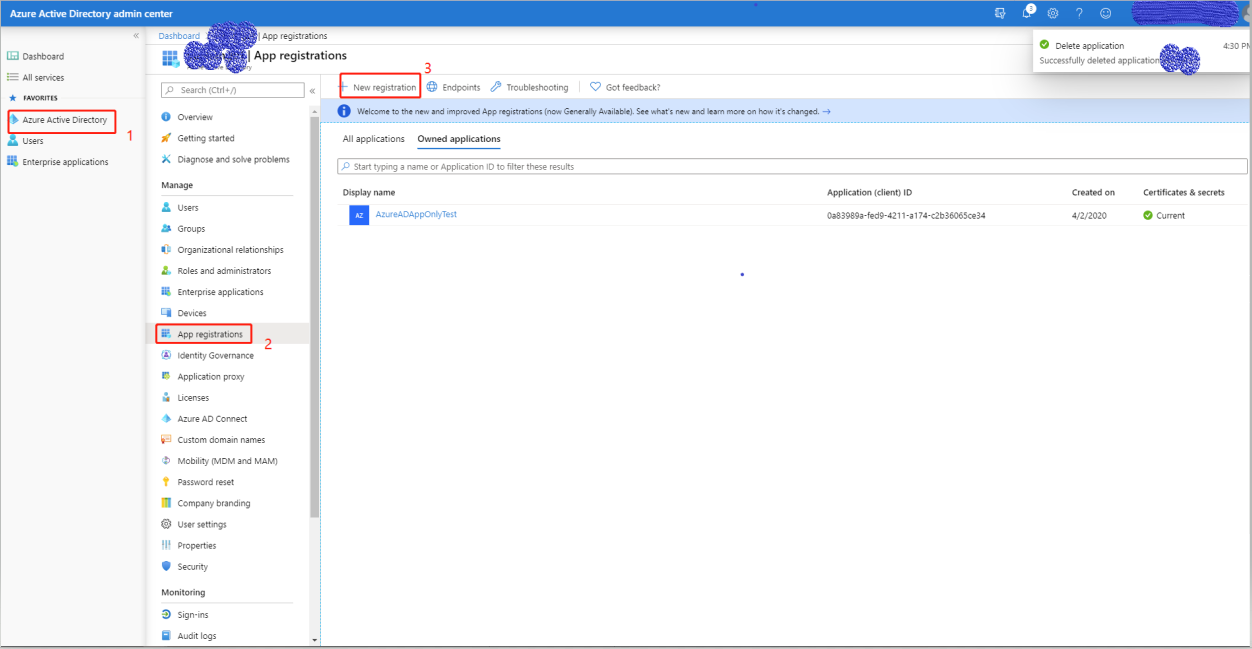
1.首先我们进入AzureAD注册一个app
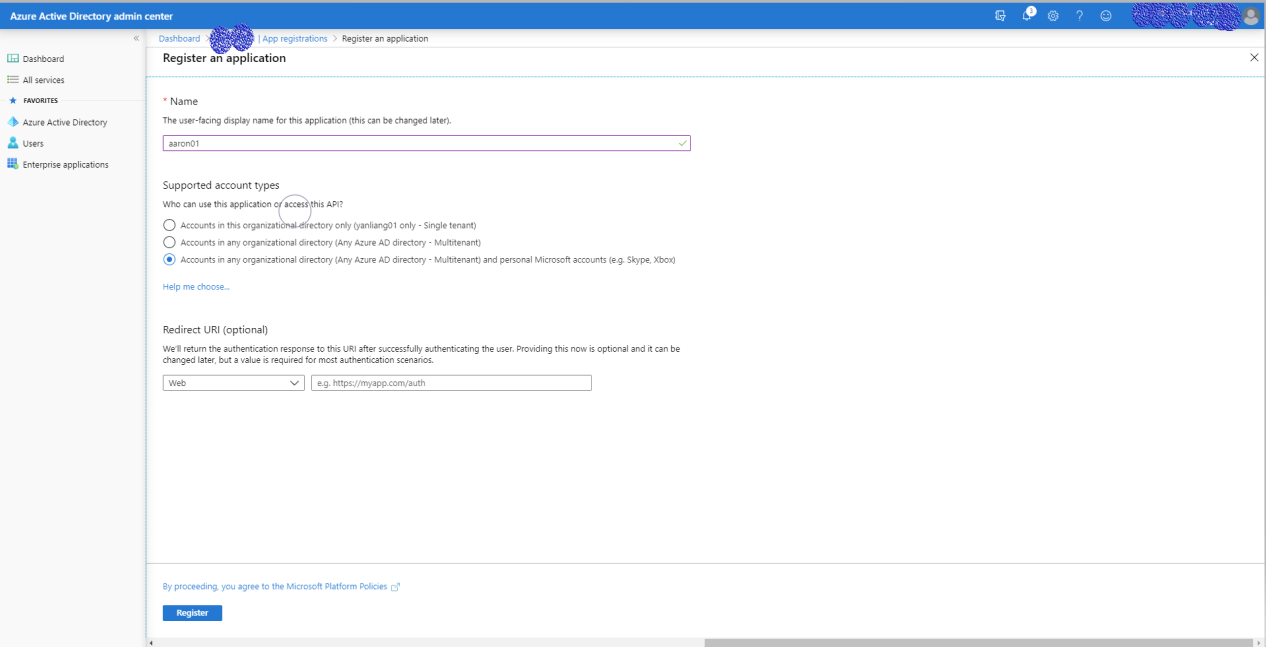
2.填入name,选择app的访问账户类型和app类型。我们用户选择第三种,app选择web ,以及一个访问时返回的url。
3.这是创建之后的app基础信息(很重要的信息)。
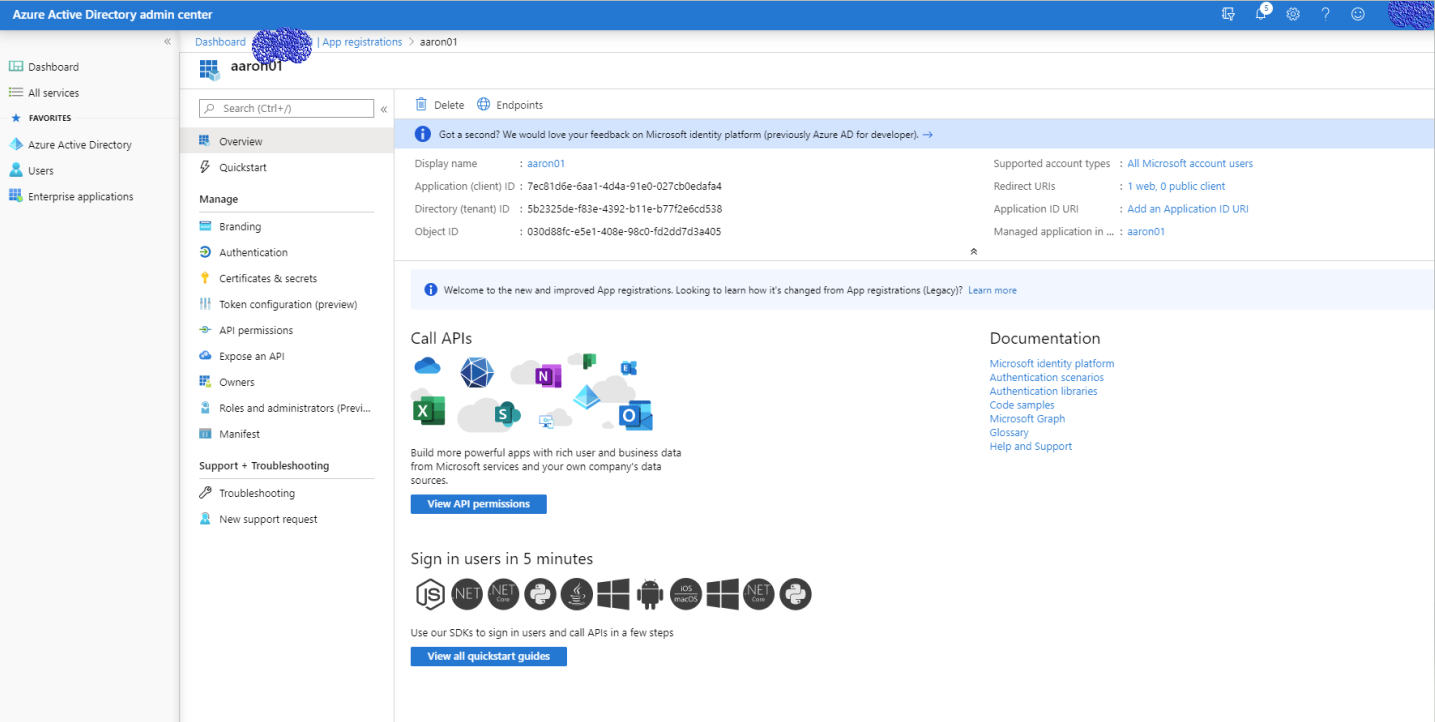
通过上面的步骤,我们成功注册了一个应用程序。
之后我们通过使用用户名密码或者用户名证书这两种方式来获取Token。
1.在上面步骤我们只是申请了一个app,接下来需要一个密码(密码需要保存,创建之后会隐藏)。申请步骤如下
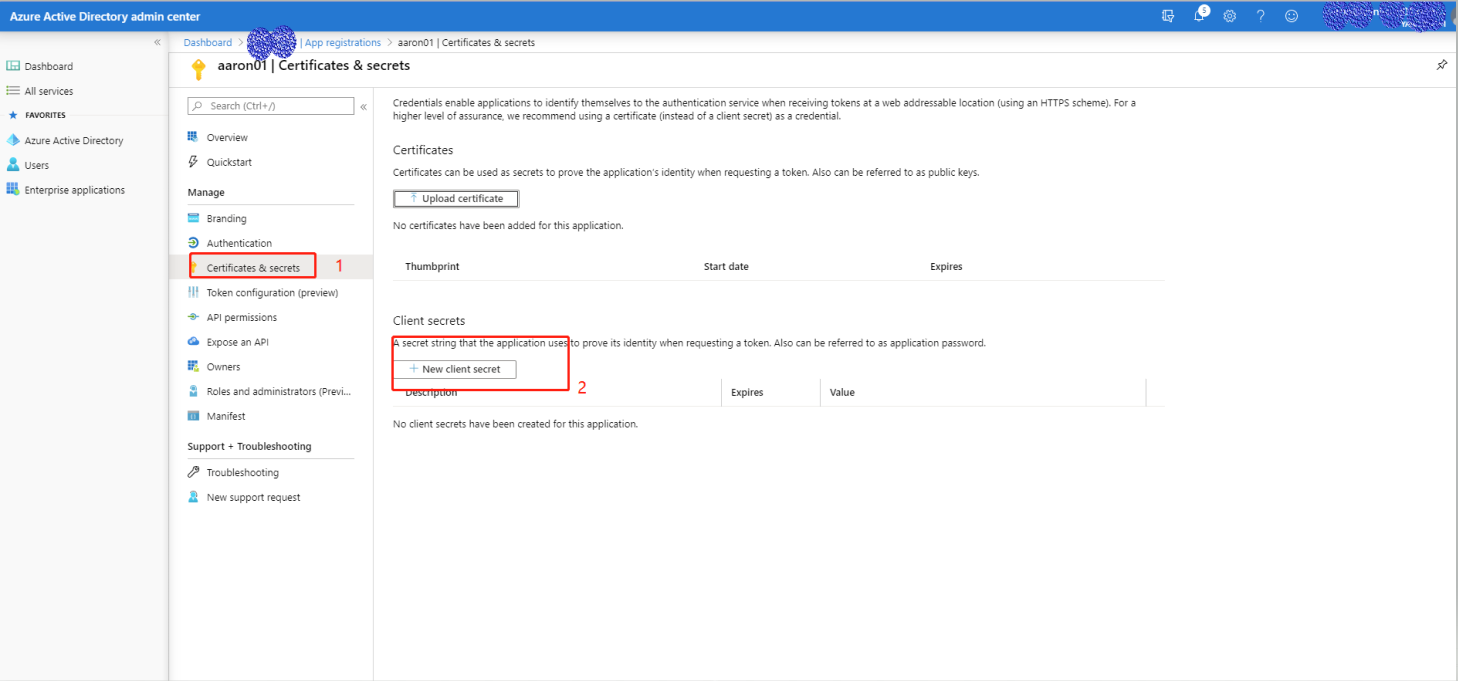
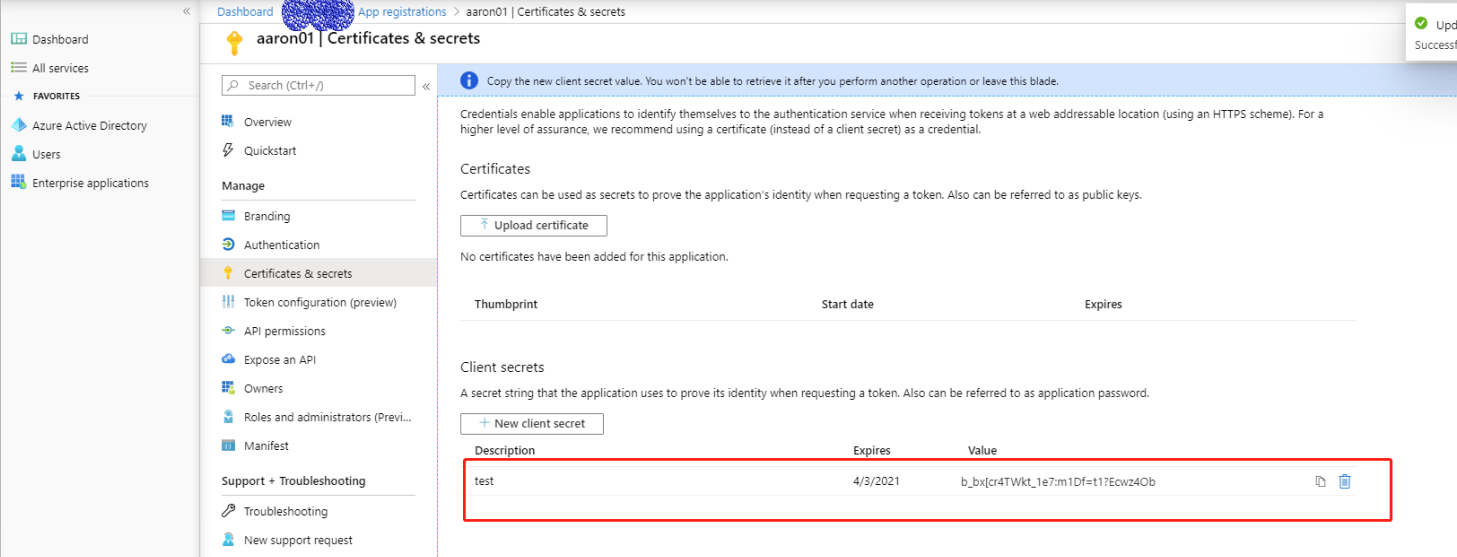
条件满足上代码,token即在AuthenticationResult对象中:
  public async static Task<AuthenticationResult> AcquireTokenAsync(string resource, string tenantId,string clientId,string clientSecret)

         {

             if(string.IsNullOrEmpty(resource) || string.IsNullOrEmpty(tenantId) || string.IsNullOrEmpty(clientId) || string.IsNullOrEmpty(clientSecret))

             {

                 throw new Exception("The parameters can not be null or empty");

             }

             AuthenticationContext authenticationContext = new AuthenticationContext($"https://login.microsoftonline.com/{tenantId}");

             ClientCredential clientCredential = new ClientCredential(clientId, clientSecret);

             AuthenticationResult authenticationResult = await authenticationContext.AcquireTokenAsync(resource, clientCredential);

             return authenticationResult;

         }
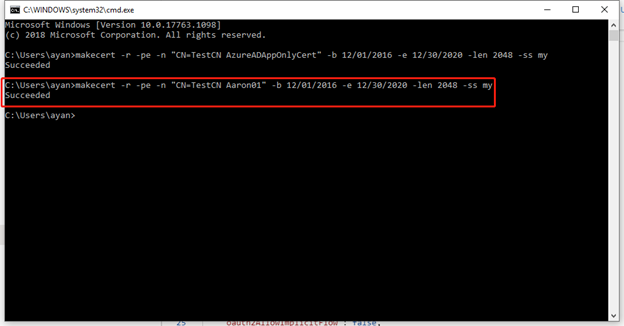
2.第二种方式是通过证书的方式获取token,首先准备证书,先自制一个安装在本地。
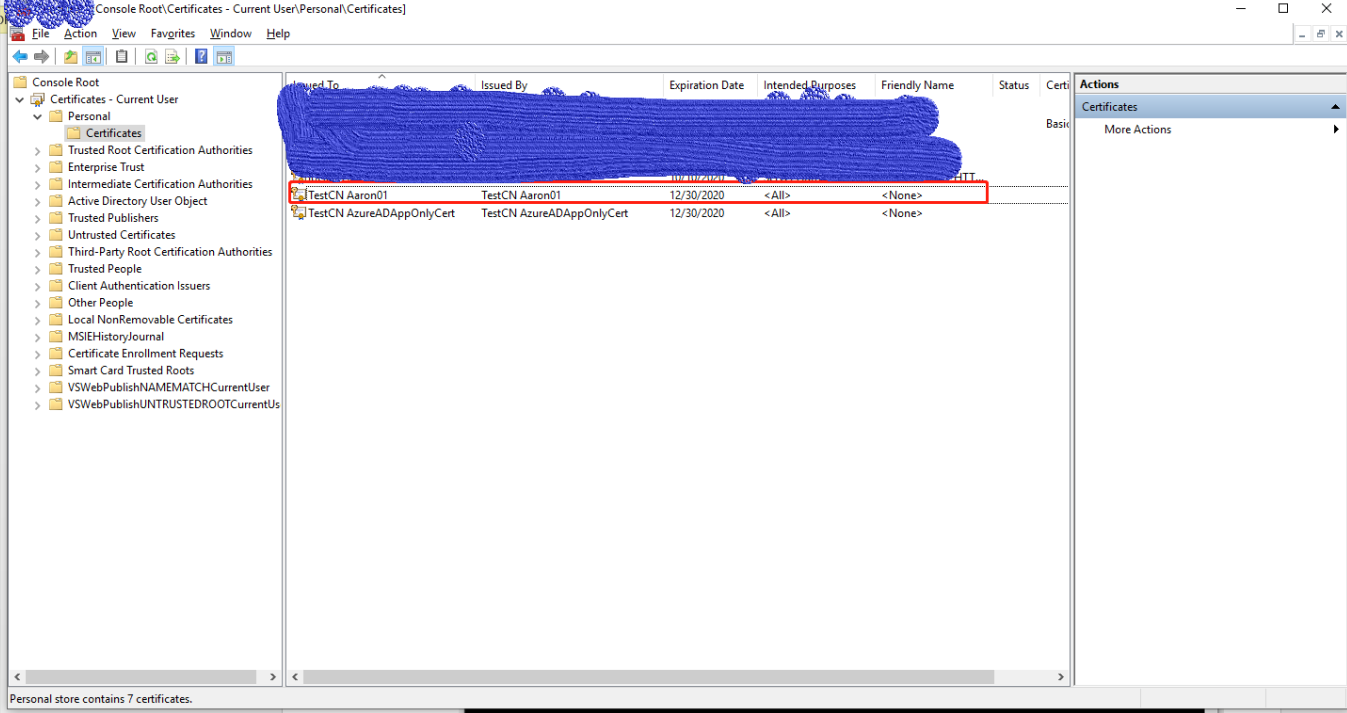
打开mmc,证书位置
接着我们导出一个cer证书和一个带密码的pfx证书。接下来我们要用到powershell来生成证书凭证,红框中是我们需要更新到AzureAD上的。
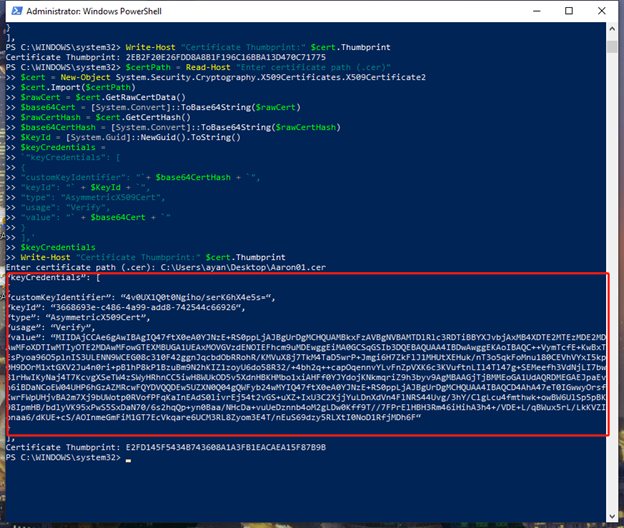
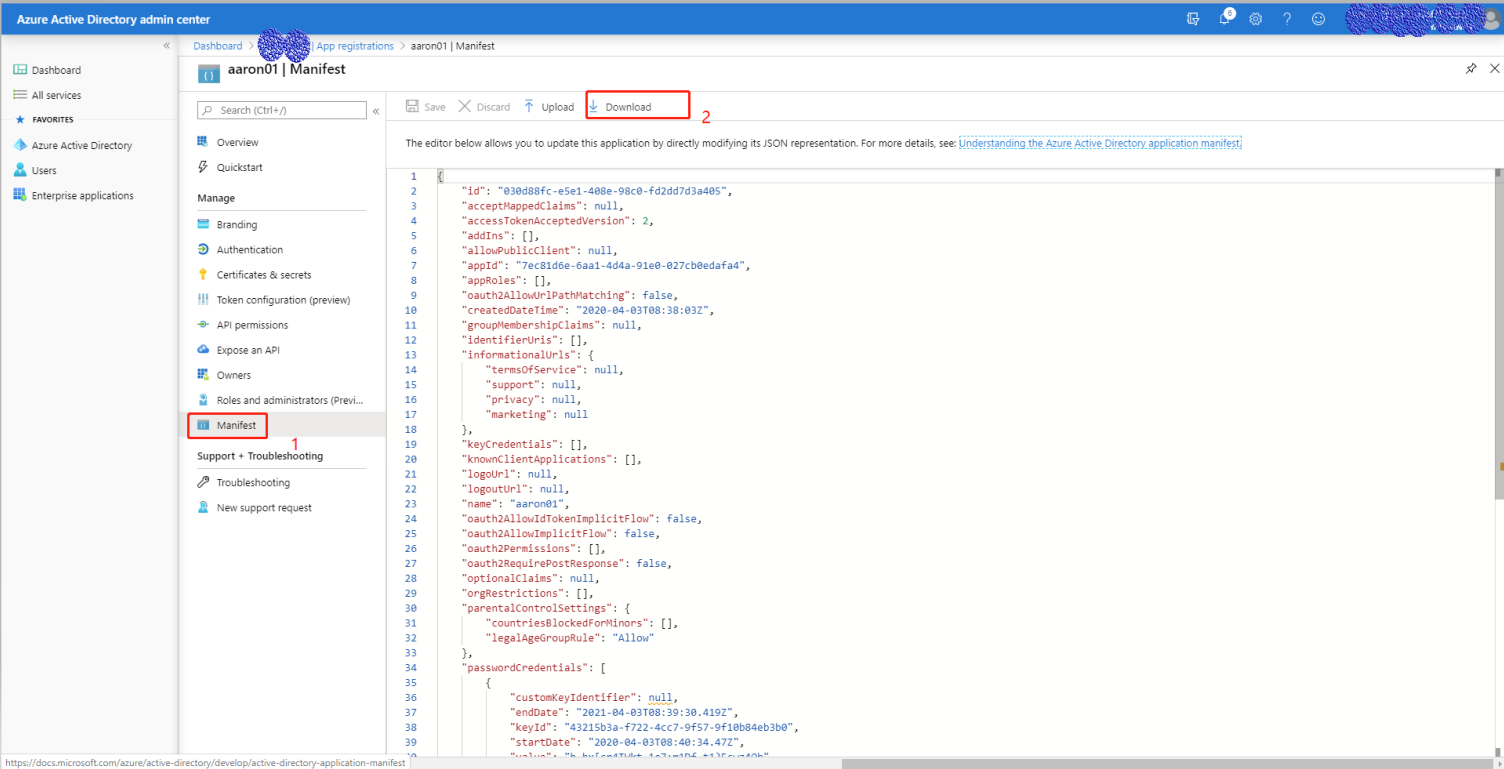
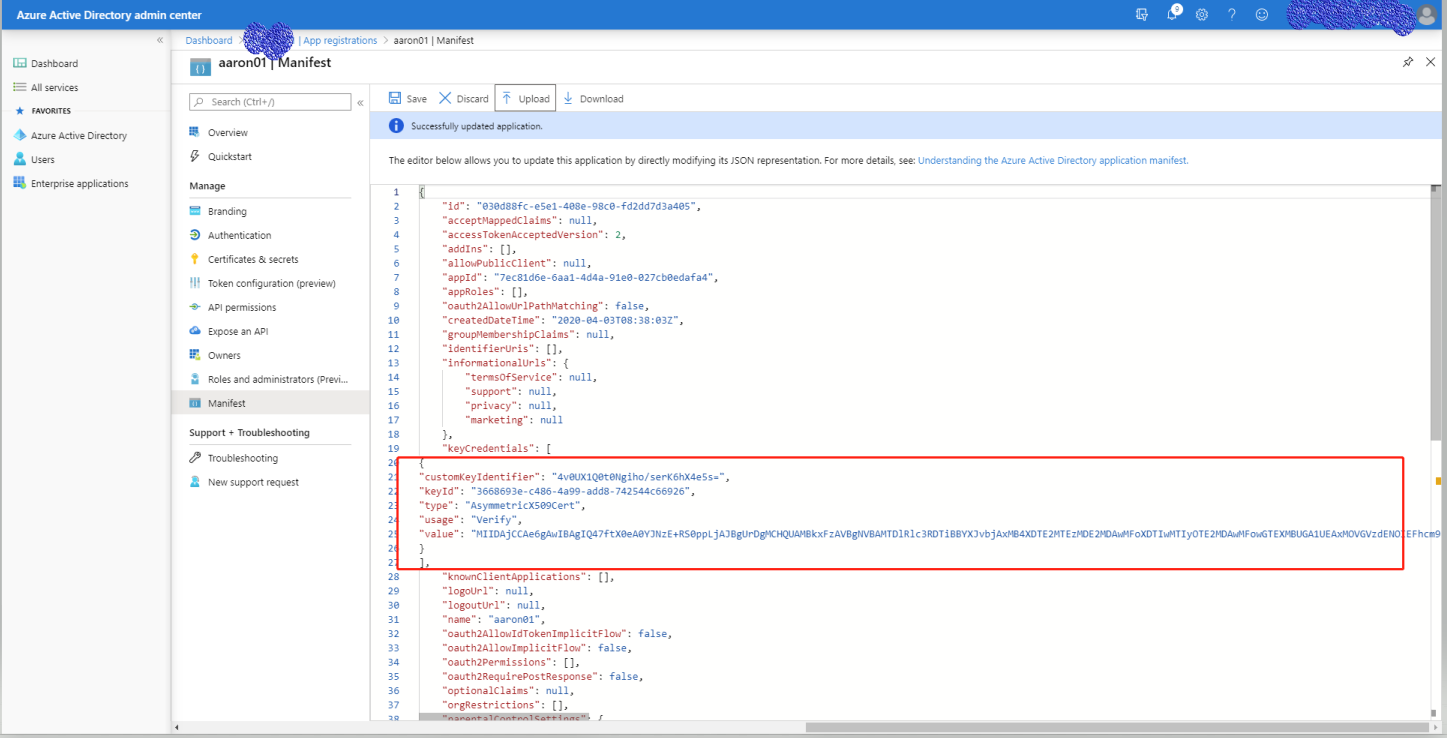
下载app manifest将拷贝的keyCredentials内容复制进去再重新上传(或者通过powershell的方式实现更新不需要下载再上传)。
更新之后如下:
最后的一步,需要给这个app赋予权限,按自己需求分配:
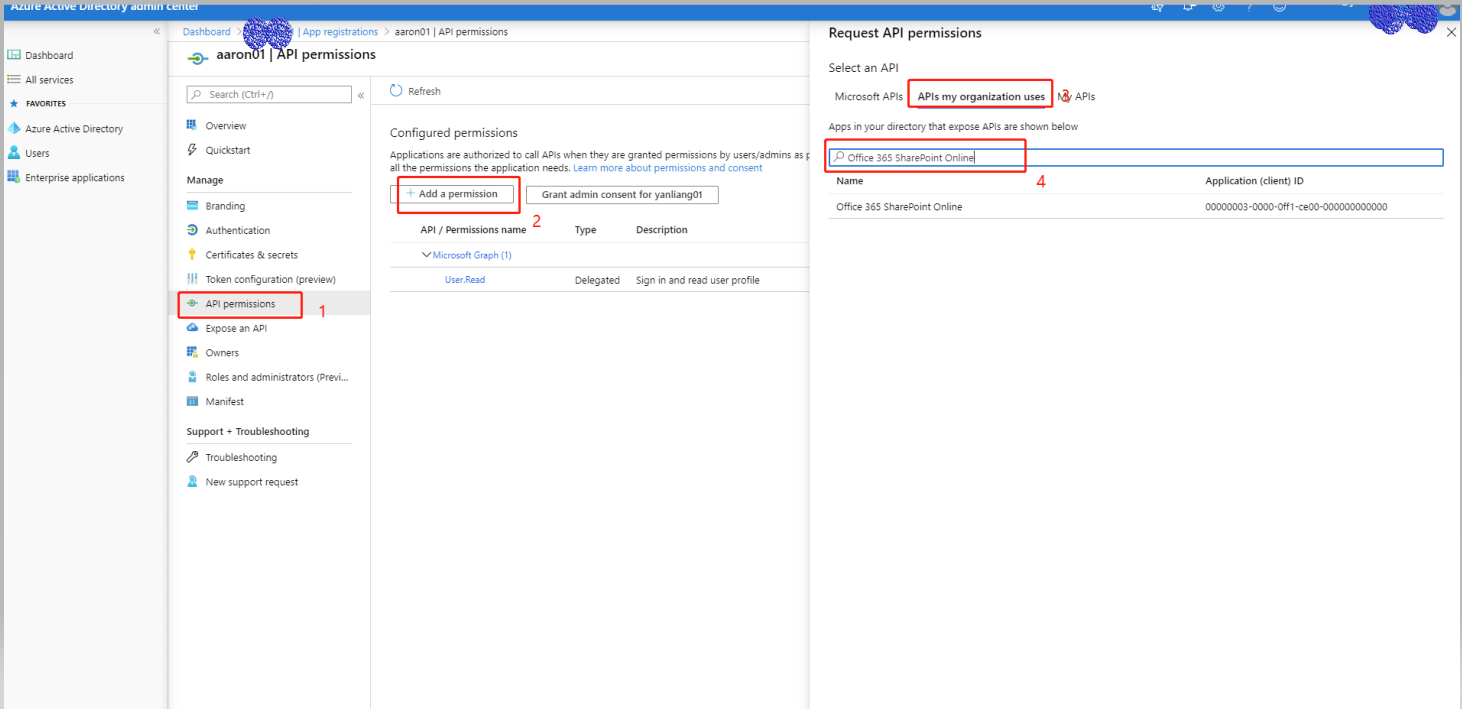
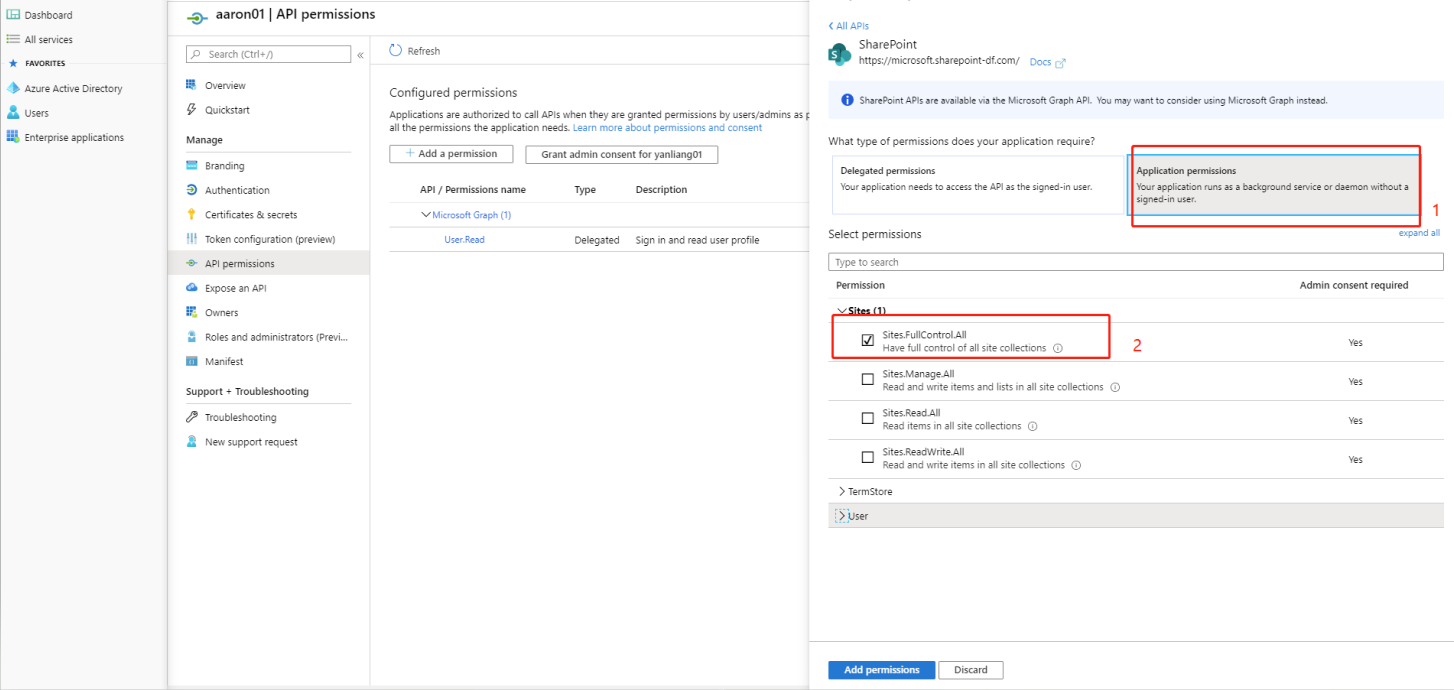
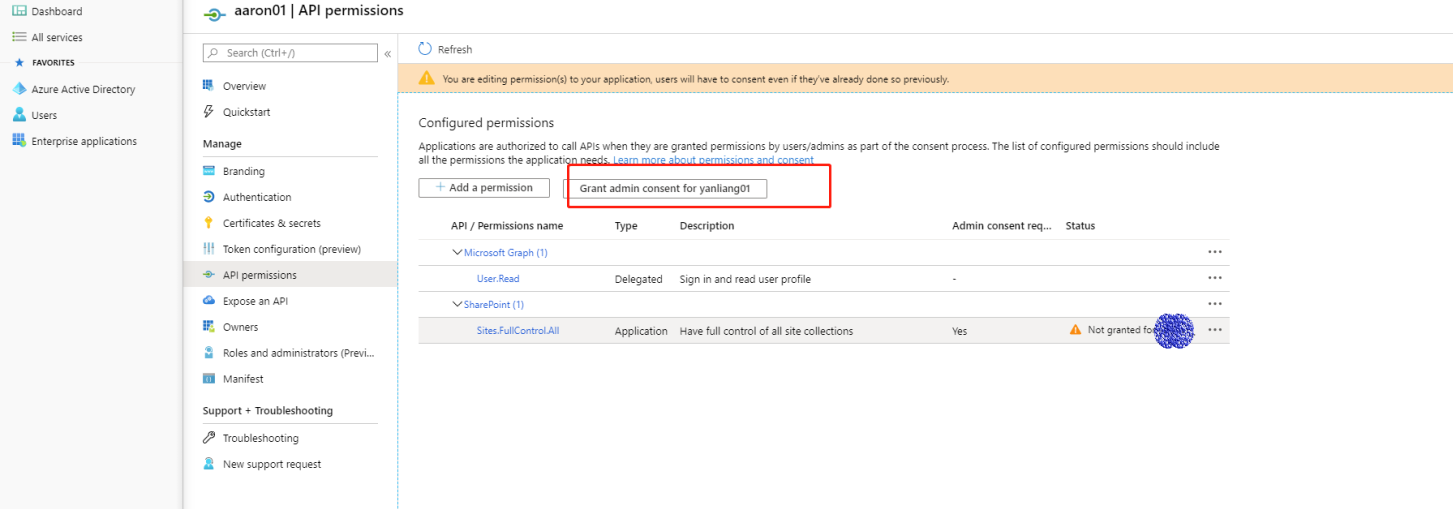
另外需要获取租户管理员的承认
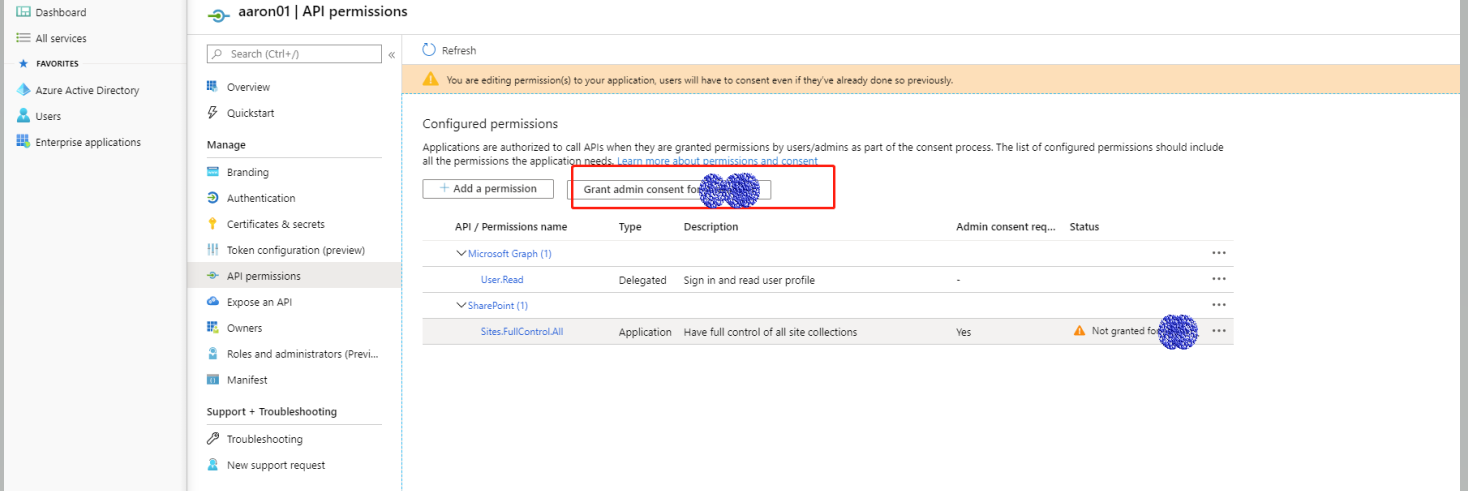
条件满足上代码:
  public async static Task<AuthenticationResult> AcquireTokenAsync(string resource, string tenantId,string clientId,string certficatePath,string certificatePassword)

         {

             if (string.IsNullOrEmpty(resource) || string.IsNullOrEmpty(tenantId) || string.IsNullOrEmpty(clientId) || string.IsNullOrEmpty(certficatePath))

             {

                 throw new Exception("The parameters can not be null or empty");

             }

             X509Certificate2 certificate = new X509Certificate2(certficatePath, certificatePassword, X509KeyStorageFlags.MachineKeySet);

             string authority = $"https://login.windows.net/{tenantId}";

             AuthenticationContext authenticationContext = new AuthenticationContext(authority, false);

             ClientAssertionCertificate cac = new ClientAssertionCertificate(clientId, certificate);

             AuthenticationResult authenticationResult = await authenticationContext.AcquireTokenAsync(resource, cac);

             return authenticationResult;

         }
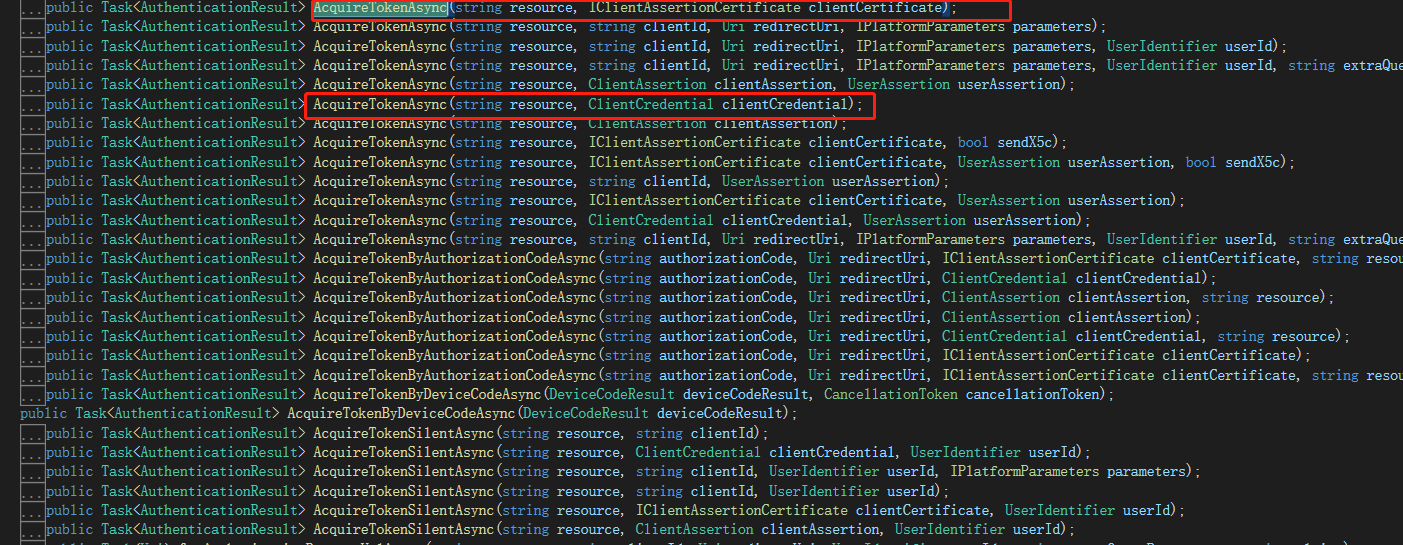
AzureAD提供了如下多种方法去获取token,上面只是简单测试了其中的两种,原理大致相同。token获取的步骤是通用的,不仅仅是SharePoint online,也可以是office365下的各个产品或者任何一个应用程序或者一个api,都它可以通过AzureAD来管理授权。
如何通过AzureAD平台提供的授权方式访问sharepoint online的更多相关文章
- 【.NET Core项目实战-统一认证平台】第十四章 授权篇-自定义授权方式
[.NET Core项目实战-统一认证平台]开篇及目录索引 上篇文章我介绍了如何强制令牌过期的实现,相信大家对IdentityServer4的验证流程有了更深的了解,本篇我将介绍如何使用自定义的授权方 ...
- 项目一:第十二天 1、常见权限控制方式 2、基于shiro提供url拦截方式验证权限 3、在realm中授权 5、总结验证权限方式(四种) 6、用户注销7、基于treegrid实现菜单展示
1 课程计划 1. 常见权限控制方式 2. 基于shiro提供url拦截方式验证权限 3. 在realm中授权 4. 基于shiro提供注解方式验证权限 5. 总结验证权限方式(四种) 6. 用户注销 ...
- [转]OAuth 2.0 - Authorization Code授权方式详解
本文转自:http://www.cnblogs.com/highend/archive/2012/07/06/oautn2_authorization_code.html I:OAuth 2.0 开发 ...
- OAuth 2.0 - Authorization Code授权方式详解
I:OAuth 2.0 开发前期准备 天上不会自然掉馅饼让你轻松地去访问到人家资源服务器里面的用户数据资源,所以你需要做的前期开发准备工作就是把AppKey, AppSecret取到手 新浪获取传送门 ...
- .NET Core中 实现H5微信登录(静默授权方式)
需求 假设现在有一个H5需要有微信登录.手机号登录.邮箱登录 三种登录方式.让我们一起来看看微信登录如何实现吧 界面: 最终实现的效果图(登录成功后返回个人页): 因为微信登录目前没有实现移动端的其他 ...
- OAuth 2.0 授权方式讲解,规范实践和应用
基于实践说规范 网上看了一些OAuth 2.0的授权方法,尽管讲解的没有什么逻辑性错误,但是存在一个问题,那就是单纯的讲解协议规范却脱离了实际的应用,缺少干货,所以才有了这篇文章,内容基于实际业务进行 ...
- OAuth2.0学习(1-7)授权方式4-客户端模式(Client Credentials Grant)
授权方式4-客户端模式(Client Credentials Grant) 客户端模式(Client Credentials Grant)指客户端以自己的名义,而不是以用户的名义,向"服务提 ...
- OAuth2.0学习(1-6)授权方式3-密码模式(Resource Owner Password Credentials Grant)
授权方式3-密码模式(Resource Owner Password Credentials Grant) 密码模式(Resource Owner Password Credentials Grant ...
- OAuth2.0学习(1-5)授权方式2-简化模式(implicit grant type)
授权方式2-简化模式(implicit grant type) 简化模式(implicit grant type)不通过第三方应用程序的服务器,直接在浏览器中向认证服务器申请令牌,跳过了"授 ...
随机推荐
- 力扣题解-面试题58 - II. 左旋转字符串
题目描述 字符串的左旋转操作是把字符串前面的若干个字符转移到字符串的尾部.请定义一个函数实现字符串左旋转操作的功能. 比如,输入字符串"abcdefg"和数字2,该函数将返回左旋转 ...
- vue-cli搭建vue项目
1 安装node,npm npm i node npmnode -v npm -v 2 查看webpack版本,这里要注意,webpack如果为4.0,可能不兼容vue-cli 先卸载 npm un ...
- 系列13 docker asp.net core部署
一.介绍 本篇完整介绍asp.net core web api如何部署到docker容器中,并通过外部访问web api服务.在编写完成dockerfile之后,可以通过docker [image ...
- 解惑求助-关于NetCore2.2中间件响应的问题
背景介绍:基于netcore2.2开发api接口程序,自定义了一个异常捕获中间件,用于捕获未经处理的异常以及状态码404.500等访问(设计的出发点就是,出现了非200的响应,我这边全部会进行处理成2 ...
- js 文本框只能输入数字和点
http://www.jb51.net/article/51102.htm 手机端 只能输入数字,能输小数点.且只能2位小数 oninput="this.value=this.value.r ...
- 机器学习决策树ID3算法,手把手教你用Python实现
本文始发于个人公众号:TechFlow,原创不易,求个关注 今天是机器学习专题的第21篇文章,我们一起来看一个新的模型--决策树. 决策树的定义 决策树是我本人非常喜欢的机器学习模型,非常直观容易理解 ...
- Windows系统下pthread环境配置
记录下win7系统,vc6.0++编译器下配置POSIX多线程环境的步骤. 配置 下载地址 ftp://sourceware.org/pub/pthreads-win32/ 我下载的版本是 fpthr ...
- SPOJ687 Repeats
本篇是罗穗骞<后缀数组——处理字符串的有力工具>的读书笔记. 知识点: 后缀数组.RMQ 解题思路: 枚举长度 \(L\),然后检查长度为 \(L\) 的子串最多能连续重复几次. 对于给定 ...
- 【C++】常见易犯错误之数值类型取值溢出与截断(1)
1. 数据类型数值范围溢出 如标题所述,该错误出现的原因是由于变量的值超出该数据类型取值范围而导致的错误. 例题如下: (IDE环境:C-Free,编译器为mingw5,如下图) # include ...
- [JavaWeb基础] 001.简单的JavaWeb代码和Tomcat配置部署
简介: 其实说明白了就是J2EE应用开发,前端可以有很多的展现方式,后端由Java做逻辑运算和数据支撑.适用于创建服务器应用程序和服务,为搭建具有可伸缩性.灵活性.易维护性的商务系统提供了良好的机制. ...