
ssh免密登陆和加密解密
一 丶实现无密码的远程管理
1.生成公钥 私钥
[root@room9pc14 桌面]# ssh-keygen
[root@room9pc14 桌面]# ls /root/.ssh/
2.上传公钥到虚拟机A
[root@room9pc14 桌面]# ssh-copy-id root@192.168.4.7
3.上传公钥到虚拟机B
[root@room9pc14 桌面]# ssh-copy-id root@192.168.4.207
4.补充在真机上
[root@room9pc14 桌面]# ssh-add (声明私钥)
二、加密与解密
对称加密:加密/解密用同一个密钥
非对称加密:加密/解密用不同的密钥 {公钥(加密)、私钥(解密)}
口令认证登录 PasswordAuthentication no|yes
密钥对认证登录
对称加密
DES,Data Encryption Standard
AES,Advanced Encryption Standard
非对称加密
RSA,Rivest Shamirh Adleman
DSA,Digital Signature Algorithm
Hash散列技术,用于信息摘要(数据完整性)
MD5,Message Digest Algorithm 5
SHA,Secure Hash Algorithm
特点:
1. 根据输入的文本(长度不限),生成固定长度(比如128位)的摘要文本
2. 只要输入的文本不同,则生成的摘要文本也不一样
GPG非对称加密/解密:
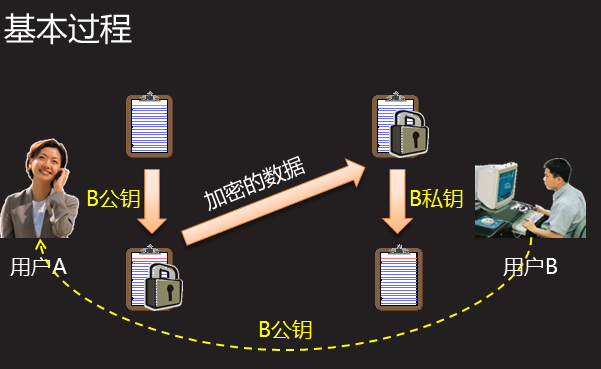
GPG介绍:
GNU Privacy Guard
最流行的数据加密、数字签名工具软件
例题:
#useradd usera
#useradd userb
#echo 123456 | passwd --stdin usera
#echo 123456 | passwd --stdin userb
+++++++++++++++++++++++++++
gpg 做对称加/解密
usera ------ > userb
发 接
加 解
#ssh -X usera@localhost
#head -5 /etc/passwd > a.txt
#cat a.txt
#gpg -c a.txt (提示输入密码)
# ls a.txt.gpg
# mv a.txt.gpg /tmp/
#ssh -X userb@localhost
#gpg -d /tmp/a.txt.gpg > my.txt (提示输入密码)
#cat my.txt
+++++++++++++++++++++++++++
gpg 做非对称加/解密
uesra ------- > userb
发 接
加 解
公钥 私钥
userb
ssh -X userb@localhost
1 创建秘钥对(公钥 私钥)
#rm -rf ~/.gnupg
#gpg --gen-key
#ls ~/.gnupg
pubring.gpg(公钥) secring.gpg(私钥)
2 导出公钥
#gpg -a --export [真实姓名] > /tmp/userb.pub
usera
ssh -X usera@localhost
1 导入userb用户的公钥
#rm -rf ~/.gnupg
#gpg --import /tmp/userb.pub
#ls ~/.gnupg
2 使用公钥加密明文文件,共享给userb用户
#tail -5 /etc/passwd > test.txt
#gpg -e -r [真实姓名] test.txt
#ls test.txt.gpg
#mv test.txt.gpg /tmp/
3 userb用户使用私钥解密共享的加密文件
#gpg -d /tmp/test.txt.gpg > my2.txt (提示输入密码,调用私钥的密码)
#cat my2/tmp/test.txt.gpg
+++++++++++++++++++++++++++++++
gpg 做数字签名(私钥签名 公钥验证签名)
软件签名与验证过程
软件官方以私钥对软件包执行数字签名
用户下载软件包、软件官方的公钥
以官方公钥验证软件包签名,确保软件完整性
userb
#head -2 /etc/passwd > my4.txt
#gpg -b my4.txt (要求输入私钥密码) //数字签名
#ls my4.txt.sig
#mv my4.txt* /tmp/
#ls /tmp/my4.txt*
#gpg --fingerprint
usera
#gpg --verify /tmp/my4.txt.sig
ssh免密登陆和加密解密的更多相关文章
- SSH免密登陆原理及实现
声明:作者原创,转载注明出处. 作者:帅气陈吃苹果 一.SSH简介 SSH(Secure Shell)是一种通信加密协议,加密算法包括:RSA.DSA等. RSA:非对称加密算法,其安全性基于极其困难 ...
- ssh免密登陆:sshpass -p [passwd] ssh -p [port] root@192.168.X.X
正文: ssh免密登陆:sshpass -p [passwd] ssh -p [port] root@192.168.X.X
- ssh免密登陆配置
目录 ssh免密登陆 在A工作站上输入 B服务器上输入 登陆 ssh初次登陆询问 1.单次取消 2.ansible中增加链接参数 3.修改ansible配置参数[推荐] 4.修改服务器上的ssh_co ...
- Linux Hadoop集群搭建第二步:--------SSH免密登陆
内容和Linux 搭建 Hadoop集群--Jdk配置相关联 三台虚拟机的操作 Linux SSH免密登陆: 参考网址:http://www.cnblogs.com/999-/p/6884861.ht ...
- ssh免密登陆及时间设置
1.ssh-keygen -t rsa -P '' -f ~/.ssh/id_rsa // 在自己主机生成私钥和公钥 2.scp id_rsa.pub centos@s201:/home/centos ...
- SSH免密登陆配置过程和原理解析
SSH免密登陆配置过程和原理解析 SSH免密登陆配置过很多次,但是对它的认识只限于配置,对它认证的过程和基本的原理并没有什么认识,最近又看了一下,这里对学习的结果进行记录. 提纲: 1.SSH免密登陆 ...
- [提供可行性脚本] RHEL/CentOS 7 多节点SSH免密登陆
实验说明: 在自动化部署时,会经常SSH别的机器去操作,然而每次的密码认证却很令人烦躁,尤其是很长的密码,因此SSH免密登陆就显得必不可少: 在机器数目很多的时候,使用更过的往往是Ansible分发并 ...
- 使用rsync基于ssh免密登陆进行备份或目录同步
日常工作中有很多的备份工作,rsync是一个很不错的工具,尝试使用基于ssh免密登陆的方式进行备份,测试成功,是可行且方便的方法,撰文记之,以备后用: 1.A主机root用户对B主机root用户做ss ...
- 【Linux】ssh-copy-id三步实现ssh免密登陆
一.本地机器上使用ssh-keygen产生公钥私钥对 ssh-keygen -t rsa -C "XXXX@163.com" --->执行完会在~/.ssh/下生成公钥私钥对 ...
随机推荐
- oracle函数 exp(y)
[功能]返回e的y次幂(e为数学常量) [参数]y,数字型表达式 [返回]数字 [示例] select exp(3),exp(0),exp(-3) from dual; 返回:20.0855369,1 ...
- poj 3862 && LA 4589 Asteroids (三维凸包+多面体重心)
3862 -- Asteroids ACM-ICPC Live Archive 用给出的点求出凸包的重心,并求出重心到多边形表面的最近距离. 代码如下: #include <cstdio> ...
- Oracle备库宕机启动解决方案
简介 ORA-10458: standby database requires recovery ORA-01196: 文件 1 由于介质恢复会话失败而不一致 ORA-01110: 数据文件 1: ' ...
- Mysql怎样控制replace替换的次数?
我想把“ABC是ABC”替换成“123是ABC”,也就是找出第一个ABC替换成123,MYSQL命令应该怎么写? UPDATE data SET body=REPLACE(body, 'ABC', ' ...
- [转]C#操作Memcached帮助类
在VS中安装Memcached,直接在NuGet下搜索Memcached,选择第一个进行安装: 服务端资源下载地址:https://pan.baidu.com/s/1gf3tupl 接下来开始写程序, ...
- React 蚂蚁金服+ Antd 组件使用技巧
安装antd 组件 yarn add antd -D import { Card,Button,Table,From,Modal ,Select } from 'antd'; .引入就可以使用了 ...
- 机器学习——HMM & CRF
整理自: https://blog.csdn.net/woaidapaopao/article/details/77806273?locationnum=9&fps=1 HMM CRF HMM ...
- H3C备份/恢复下次启动配置文件
- eslint的使用和配置
eslint的使用和配置 什么是eslint ESLint 是在 ECMAScript/JavaScript 代码中识别和报告模式匹配的工具,它的目标是保证代码的一致性和避免错误.在许多方面,它和 J ...
- Little Elephant and Array CodeForces - 220B (莫队)
The Little Elephant loves playing with arrays. He has array a, consisting of npositive integers, ind ...