
kali linux fuzz工具集简述
模糊测试是一种自动化软件测试技术,涉及提供无效,意外或随机数据作为计算机程序的输入。 然后监视程序是否存在异常,例如崩溃,内置代码断言失败或潜在的内存泄漏。 通常,模糊器用于测试采用结构化输入的程序。 例如,以文件格式或协议指定该结构,并将有效与无效输入区分开。 有效的模糊器生成“有效”的半有效输入,因为它们不会被解析器直接拒绝,但会在程序中更深层次地创建意外行为,并且“足够无效”以暴露尚未正确处理的极端情况。
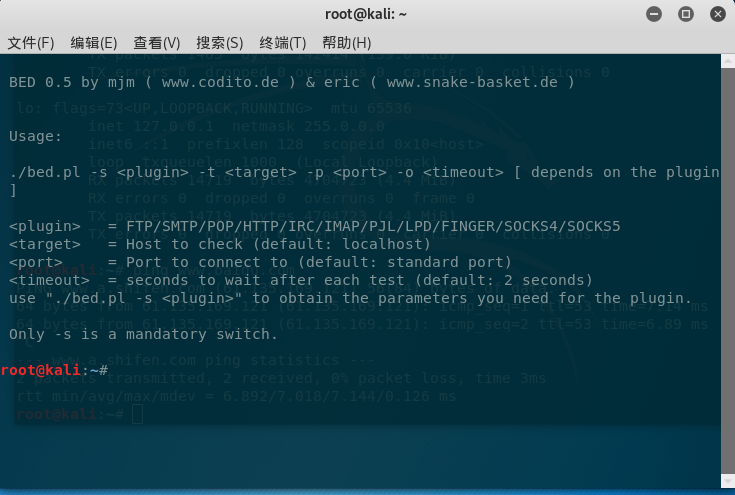
Bed.pl
BED代表Bruteforce Exploit Detector。 它旨在检查守护进程是否存在潜在的缓冲区溢出,格式化字符串等。
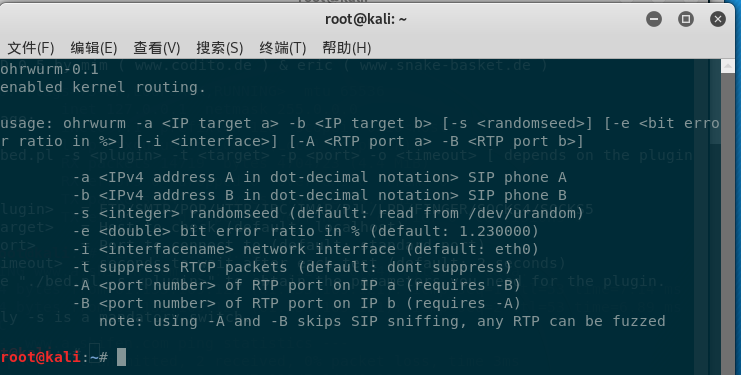
ohrwurm
ohrwurm是一款小巧简单的RTP模糊器,已在少数SIP电话上成功通过测试。 特征:
- 读取SIP消息以获取RTP端口号的信息
- 通过提供RTP端口号可以省略读取SIP,从而可以对任何RTP流量进行模糊测试
- 可以抑制RTCP流量以避免编解码器
- 了解“嘈杂的线条”
- 特别注意打破RTP处理本身
- RTP有效载荷模糊了恒定的BER
- BER是可配置的
- 需要来自dsniff的arpspoof来进行MITM攻击
- 要求两部电话都在交换局域网中(GW操作只能部分工作)
界面:
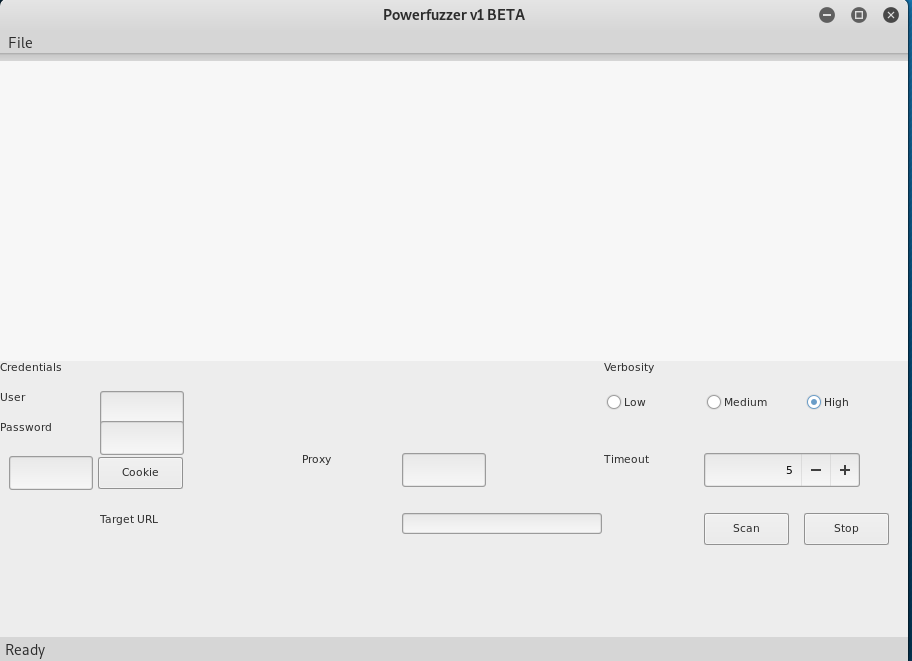
PowerFuzzer
Powerfuzzer是一个高度自动化且完全可定制的Web模糊器(基于HTTP协议的应用程序模糊器),基于许多其他可用的开源模糊器以及从众多安全资源和网站收集的信息。 它旨在用户友好,现代,有效和工作。
目前,它能够识别这些问题:
- 跨站点脚本(XSS)
- 注入(SQL,LDAP,代码,命令和XPATH)
- CRLF
- HTTP 500状态(通常表示可能的错误配置/安全漏洞,包括缓冲区溢出)
本工具设计和编码为模块化和可扩展。 添加新检查应该只需要添加新方法。
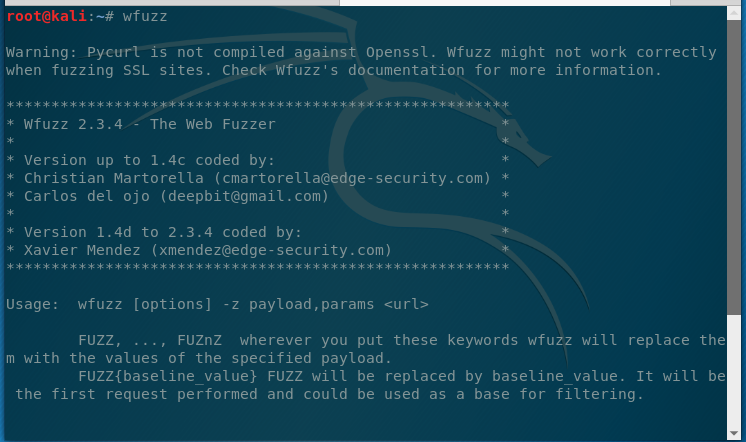
Wfuzz
Wfuzz是一个用于强制Web应用程序的工具,它可用于查找未链接的资源(目录,servlet,脚本等),bruteforce GET和POST参数,用于检查不同类型的注入(SQL,XSS,LDAP等), bruteforce表单参数(用户/密码),模糊测试等。
一些功能:
- 具有多个词典的多注入点功能
- 递归(当做目录暴力时)
- 帖子,标题和身份验证数据强制执行
- 输出到HTML
- 彩色输出
- 通过返回码,字数,行号,正则表达式隐藏结果
- 模糊的饼干
- 多线程
- 代理支持
- SOCK支持
- 请求之间的时间延迟
- 身份验证支持(NTLM,Basic)
- 所有参数bruteforcing(POST和GET)
- 每个有效负载多个编码器
- 与迭代器的有效负载组合
- 基线请求(过滤结果)
- 蛮力HTTP方法
- 多代理支持(通过不同代理的每个请求)
- HEAD扫描(资源发现速度更快)
- 为已知应用程序量身定制的字典(Weblogic,Iplanet,Tomcat,Domino,Oracle 9i,Vignette,Coldfusion等等)
界面:
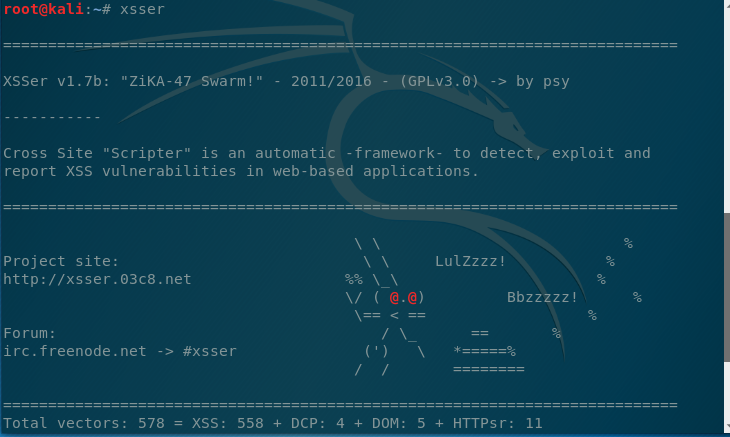
XSSer
跨站点“Scripter”(又名XSSer)是一种自动框架,用于检测,利用和报告基于Web的应用程序中的XSS漏洞。 它包含几个试图绕过某些过滤器的选项,以及各种特殊的代码注入技术。
kali linux fuzz工具集简述的更多相关文章
- kali linux 一些工具及命令集1(搜集DNS信息)
DNS信息收集 1.dnsdict6 用于查看ipv6的dns信息,国内很少ipv6,基本无用 2.dnsmap 收集dns信息,同类别还有dnsenum,dnswalk 使用dnsmap需先找到 ...
- linux 系统工具集
Htop Htop是一款非常先进的交互式实时Linux进程监测工具.它非常类似Linux top命令,但是有一些丰富的功能特性,比如易于使用的界面,可用于管理进程.快捷键.进程的垂直和水平视图以及其他 ...
- 2016.6.17 kali Linux 隧道工具
隧道工具的基本概念: 1.在计算机网络中,隧道工具是指使用一种网络协议去封装另一种网络协议的技术. 2.通常用来数据伪装或者穿越防火墙,在入侵目标系统后,可用来提升权限和权限维持. Kali中的隧道工 ...
- Linux 性能工具集
系统级别: 下面这些工具利用内核的计数器在系统软硬件的环境中检查系统级别的活动. vmstat: 虚拟内存和物理内存的统计,系统级别. mpstat: 每个CPU 的 使用情况. iostat: 每个 ...
- 在vps上安装 kali linux
在渗透测试过程中,很多时候我们需要反弹一个shell回来.使用empire也好,MSF也好,其他工具也好,都避不开公网IP的问题.这时候我们就需要一个VPS来进一步进行渗透测试. 建立通道连接的方式有 ...
- kali linux 入侵window实例
我使用Kali Linux的IP地址是192.168.0.112:在同一局域网内有一台运行Windows XP(192.168.0.108)的测试电脑. 本文演示怎么使用Metasploit入侵win ...
- kali linux 数据库分析工具简述
bbqsql SQL盲注可能很难被利用. 当可用的工具工作时,它们运行良好,但是当它们不工作时,您必须编写自定义的东西. 这是耗时且乏味的. BBQSQL可以帮助你解决这些问题. BBQSQL是一个用 ...
- kali linux 渗透测试视频教程 第五课 社会工程学工具集
第五课 社会工程学工具集 文/玄魂 教程地址:http://edu.51cto.com/course/course_id-1887.html 目录 第五课社会工程学工具集 SET SET的社会工程 ...
- Kali Linux 弱点分析工具全集
『弱点分析』与『信息收集』类工具的定位非常不同,其中包含大量的模糊测试工具.正确使用这些工具,将有助于我们发现可能存在的零日漏洞.同时此类工具中还包含了大量VoIP相关的渗透测试工具,这可能是安全人员 ...
随机推荐
- cocos2d JS 本地缓存存储登陆记住账号密码->相当于C++中的UserDefault
在cocos-js 3.0以上的版本中,当我们用到本地存储的时候,发现以前用到的UserDefault在JS中并没有导出,而是换成了LocalStorage. 在LocalStorage.h文件中我们 ...
- cocos2d JS 利用定时器实现-倒计时功能
//创建一个定时器 cc.director.getScheduler().schedule(this, this.updates, 1, cc.REPEAT_FOREVER, 0, false, &q ...
- HttpContext.Current.Items的用途
HTTP是一个无状态的协议.每次的请求都是独立的,它的执行情况和结果与前面的请求和之后的请求是无直接关系的,它不会受前面的请求应答情况直接影响,也不会直接影响后面的请求应答情况.而实际上,我们的系统往 ...
- string.Format格式化输出
staticstring Format (string format,object arg0):将指定字符串中的一个或多个格式项替换为指定对象的字符串表示形式 (1)格式化货币(跟系统的环境有关,中文 ...
- 8.一个页面从输入 URL 到页面加载显示完成,这个过程中都发生了什么?
注:这题胜在区分度高,知识点覆盖广,再不懂的人,也能答出几句, 而高手可以根据自己擅长的领域自由发挥,从URL规范.HTTP协议.DNS.CDN.数据库查询. 到浏览器流式解析.CSS规则构建.lay ...
- Bukkit插件编程中.yml配置文件的创建和读取
package com.sklm.config; import java.io.BufferedOutputStream; import java.io.BufferedReader; import ...
- python deque
Deque objects support the following methods: append(x)¶ Add x to the right side of the deque. append ...
- Python全栈-数据库存储引擎
一.存储引擎概述 在个人PC机中,不同的文件类型有不同的处理机制进从存取,例如文本用txt打开.保存:表格用excel读.写等.在数据库中,同时也存在多种类型的表,因此数据库操作系统中也应拥有对各种表 ...
- CSS选择符-----伪类选择符
Element:hover E:hover { sRules } 设置元素在其鼠标悬停时的样式 <!DOCTYPE html> <html> <head> < ...
- Solid Dominoes Tilings (轮廓线dp打表 + 容器)
第一步先打一个表,就是利用轮廓线DP去打一个没有管有没有分界线组合数量的表 #include<bits/stdc++.h> using namespace std; ; <<; ...