
Shiro快速入门
1.什么是Shiro
Shiro是Java的一个安全框架, 完成权限控制的任务.
权限控制的基本功能: 认证(让系统知道你是谁); 授权(让系统知道你能做什么)
权限控制常用的技术: 过滤器/拦截器, 或者使用代理模式
权限控制的数据模型: 权限表-(多对多)-角色表-(多对多)-用户表
shiri的组成
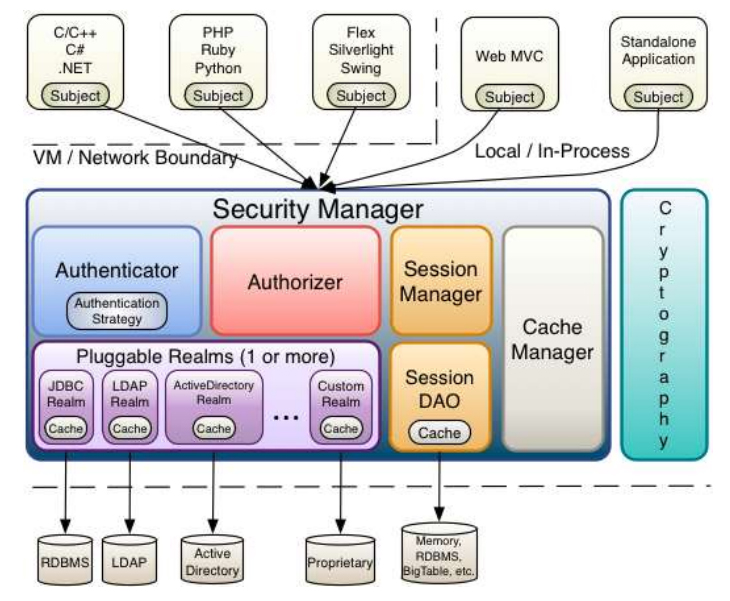
shiro的调用流程
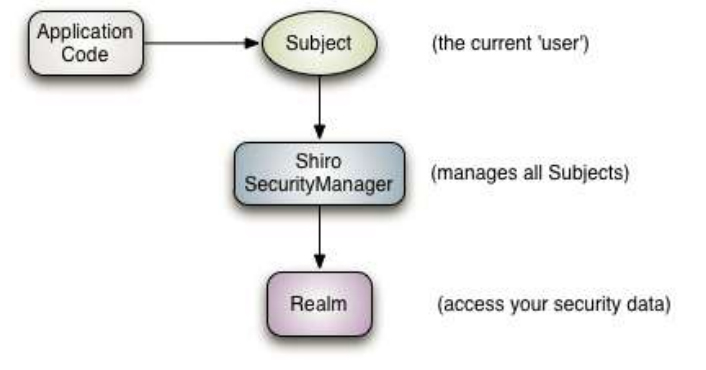
Application code:应用程序代码
Subject:当前用户
SecurityManager:安全管理器,shiro框架的核心对象,管理各个组件
Realm:获取权限信息, 决定subject的访问权限, 可以有多个
2.Shiro的使用
2.1登录
Subject subject = SecurityUtils.getSubject();

UsernamePasswordToken token = new UsernamePasswordToken(username, password);

try{

    // 注意:登录不成功以抛异常的方式通知

    subject.login(token);

}catch (UnknownAccountException e) {

    // 没找到用户名

}catch (IncorrectCredentialsException e) {

    // 用户名密码不匹配

}catch (AuthenticationException e) {

    // 其他登录错误

}

if (subject.isAuthenticated()) {

    // 登录成功后, 取回认证时通过签名存储的对象

    User user = (User) subject.getPrincipal();

}
2.2 在realm里管理用户~权限
public class MyRealm extends AuthorizingRealm {


  // 登录及认证

    @Override

    protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken token) throws AuthenticationException {

        // 获得登录用的token

        UsernamePasswordToken token = (UsernamePasswordToken) token;

        // 获得封装的username

        String username = token.getUsername();

        User user = userDao.findByUsername(username);

        if (null == user) {

            return null;

        } else {

            // 获得真正的password

            String password = user.getPassword();

            // 创建简单认证对象, 返回给安全管理器

            // 参数一:可放入任何对象的签名, 执行subject.login()方法后可从subject.getPrincipal()取回

            // 参数二:封装真正的密码, 交由安全管理器比对

            // 参数三:当前realm的名称

            SimpleAuthenticationInfo info = new SimpleAuthenticationInfo(user, password, this.getClass().getSimpleName());

            return info;

        }

    }

    // 授权

    @Override

    protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principals) {

        // 获得签名, 可做进一步查询

        User user = (User) principals.getPrimaryPrincipal();

        // 创建简单授权对象

        SimpleAuthorizationInfo info = new SimpleAuthorizationInfo();

        //授予perms["keyword"]

        info.addStringPermission("staff");

        //授予role["keyword"]

        info.addRole("staff");

        return info;

    }

}
2.3 配置及管理访问目标~权限
2.3.1 过滤器方式:
web.xml
  <!-- shiro过滤器, 从spring工厂拿, beanname为"shiroFilter" -->

  <filter>

      <filter-name>shiroFilter</filter-name>

      <filter-class>org.springframework.web.filter.DelegatingFilterProxy</filter-class>

  </filter>

  <filter-mapping>

      <filter-name>shiroFilter</filter-name>

      <url-pattern>/*</url-pattern>

  </filter-mapping>
applicationContext.xml
  <!-- shiro: 自定义的realm -->

    <bean id = "userDefineRealm" class="com.zx.bos.shiro.UserDefineRealm"></bean>

    <!-- 二级缓存-->

    <bean id="ehCacheManager" class="org.apache.shiro.cache.ehcache.EhCacheManager">

        <property name="cacheManagerConfigFile" value="classpath:ehcache.xml"></property>

    </bean>

    <bean id="securityManager" class="org.apache.shiro.web.mgt.DefaultWebSecurityManager">

        <!-- realm需注册给安全管理器 -->

        <property name="realm" ref = "userDefineRealm"></property>

        <!-- 使用ehcache二级缓存, 没必要频繁查询权限 -->

        <property name="cacheManager" ref="ehCacheManager"></property>

    </bean>

    <!-- shiro使用方式1, 对URL进行控制  -->

    <bean id = "shiroFilter" class = "org.apache.shiro.spring.web.ShiroFilterFactoryBean">

        <!-- 注入安全管理器 -->

        <property name="securityManager" ref="securityManager"></property>

        <!-- 未登录时跳转到登录页面 -->

        <property name="loginUrl" value="/login.jsp"/>

        <!-- 登录成功页面 -->

        <property name="successUrl" value="/index.jsp"/>   <!-- 登录后跳转到登陆前被拦截的页面, 不跳转至此 -->

        <!-- 权限不足提示页面 -->

        <property name="unauthorizedUrl" value="/unauthorizedUrl.jsp"/>

        <!-- URL拦截规则 -->  <!-- 有先后顺序 从上往下匹配 -->

        <property name="filterChainDefinitions">

            <value>

                /css/** = anon

                /images/** = anon

                /js/** = anon

                /login.jsp* = anon   <!-- 后面带参数 -->

                /validatecode.jsp* = anon
          /page_base_staff.action = roles["staff"]

                /userAction_login.action = anon

                /* = authc

            </value>

        </property>

    </bean>
anon:可以匿名使用。
authc:需要认证(登录)才能使用
roles:可以带参数, 参数可以多个,例如roles["admin,guest"], 表示每个参数都通过才算通过
perms:可以带参数, 参数可以多个,perms["user:add:*,user:modify:*"]
port:port[8081]表示当请求的url的端口不是8081时跳转到schema://serverName:8081?queryParams
user:必须存在用户,登录操作时不做检查
2.3.2 注解方式:
    <!-- shiro使用方式2, 使用注解对方法进行控制. 不同于url方式权限不足时跳转界面,它直接抛出异常 -->

    <!-- 代理 -->

    <bean class="org.springframework.aop.framework.autoproxy.DefaultAdvisorAutoProxyCreator">

        <property name="proxyTargetClass" value="true"></property>   <!-- 使用cglib创建代理对象,  默认false用jdk动态代理 -->

    </bean>

    <!-- 切面类 -->

    <bean class="org.apache.shiro.spring.security.interceptor.AuthorizationAttributeSourceAdvisor">

        <property name="securityManager" ref="securityManager"/>

    </bean>
注意捕获权限不足时抛出的异常. 如果在struts里需要配置
struts.xml
<global-results>

    <result name="unauthorizedUrl">/unauthorizedUrl.jsp</result>

</global-results>

<!-- 接收异常 -->

<global-exception-mappings>

    <exception-mapping result="unauthorizedUrl" exception="org.apache.shiro.authz.AuthorizationException"></exception-mapping>

</global-exception-mappings>
void someMethod();
过滤器方式是根据访问的URL进行控制。允许使用*通配URL,所以可以进行粗粒度,也可以进行细粒度控制。
2.4 在JSP页面使用shiro标签
<shiro:notAuthenticated> 没有登录
<shiro:hasRole name="abc"> 拥有角色abc
<shiro:lacksRole name="abc"> 没有角色abc
<shiro:hasPermission name="abc"> 拥有权限资源abc
<shiro:lacksPermission name="abc"> 没有abc权限资源
<shiro:principal> 取回签名对象
Shiro快速入门的更多相关文章
- Apache Shiro 快速入门教程,shiro 基础教程
第一部分 什么是Apache Shiro 1.什么是 apache shiro : Apache Shiro是一个功能强大且易于使用的Java安全框架,提供了认证,授权,加密,和会话管理 ...
- Shiro学习总结(2)——Apache Shiro快速入门教程
第一部分 什么是Apache Shiro 1.什么是 apache shiro : Apache Shiro是一个功能强大且易于使用的Java安全框架,提供了认证,授权,加密,和会话管理 如同 spr ...
- Apache Shiro 快速入门教程,shiro 基础教程 (这篇文章非常好)
第一部分 什么是Apache Shiro 1.什么是 apache shiro : Apache Shiro是一个功能强大且易于使用的Java安全框架,提供了认证,授权,加密,和会话管理 ...
- shiro 快速入门详解。
package com.aaa.lee.shiro; import org.apache.shiro.SecurityUtils; import org.apache.shiro.authc.*; i ...
- Shiro第四篇【Shiro与Spring整合、快速入门、Shiro过滤器、登陆认证】
Spring与Shiro整合 导入jar包 shiro-web的jar. shiro-spring的jar shiro-code的jar 快速入门 shiro也通过filter进行拦截.filter拦 ...
- Shiro官方快速入门10min例子源码解析框架2-Session
Shiro自身维护了一套session管理组件,它可以独立使用,并不单纯依赖WEB/Servlet/EJB容器等环境,使得它的session可以任何应用中使用. 2-Session)主要介绍在quic ...
- Spring Boot:快速入门教程
什么是Spring Boot? Spring Boot是由Pivotal团队提供的全新框架,其设计目的是用来简化新Spring应用的初始搭建以及开发过程.该框架使用了特定的方式来进行配置,从而使开发人 ...
- Web Api 入门实战 (快速入门+工具使用+不依赖IIS)
平台之大势何人能挡? 带着你的Net飞奔吧!:http://www.cnblogs.com/dunitian/p/4822808.html 屁话我也就不多说了,什么简介的也省了,直接简单概括+demo ...
- SignalR快速入门 ~ 仿QQ即时聊天,消息推送,单聊,群聊,多群公聊(基础=》提升)
SignalR快速入门 ~ 仿QQ即时聊天,消息推送,单聊,群聊,多群公聊(基础=>提升,5个Demo贯彻全篇,感兴趣的玩才是真的学) 官方demo:http://www.asp.net/si ...
随机推荐
- windows7下RabbitMQ的安装
一.下载资源 Rabbit MQ 是建立在强大的Erlang OTP平台上,因此安装Rabbit MQ的前提是安装Erlang.(在官网自行选择版本) 1.otp_win64_20.2.exe 下载地 ...
- 【JUnit】junit4的几个assert方法
版权声明:本文为博主原创文章,未经博主同意不得转载. https://blog.csdn.net/zhtao01/article/details/27858225 在静态类junit.framewor ...
- Maven学习笔记—私服(包含maven的setting.xml配置)
为什么要用远程仓库(私服) 如果没有私服,我们所需的所有构件都需要通过maven的中央仓库和第三方的maven仓库下载到本地,而一个团队中的所有人都重复的从maven仓库下载构件,这样就加大了中央仓库 ...
- c++ 11nullptr
1. 引入nullptr的原因 引入nullptr的原因,这个要从NULL说起.对于C和C++程序员来说,一定不会对NULL感到陌生.但是C和C++中的NULL却不等价.NULL表示指针不指向任何对象 ...
- begoo——对象的CRUD操作
如果已知主键的值,那么可以使用这些方法进行CRUD操作 对object操作的四个方法Read/Insert/Update/Delete o := orm.NewOrm() user := new(Us ...
- Codeforces Round #475 (Div. 2)
B. Messages 题意:有n个消息分别在ti的时候收到.设所有消息收到时初始值为A,每过一秒,其值减去B.当在某一秒选择读某个消息时,获值为当前消息的值:如果在某一秒结束的时候,手上有k则消息未 ...
- maven自动化构建deploy
<project xmlns="http://maven.apache.org/POM/4.0.0" xmlns:xsi="http://www.w3.org/20 ...
- Unity 碰撞检测 OnTriggerEnter 入门
当我们需要检测两个物体A和B发生碰撞的时候,必须要满足一下条件 1:A和B必须有碰撞边界,你可以点开一个A,在属性窗口点击AddComponent,在physis(物理)目录下看到以下这些 ,根据形状 ...
- 【转】Matlab使用过程中内存不足问题的总结
使用matlab过程中经常会出现内存不足的问题,这里转载一篇来自http://blog.csdn.net/xiaojidan2011/article/details/8089532 的博文,解决这一问 ...
- 格式化字符串--format用法
print("hello {leon}".format(leon="world!")) #format 是一个格式化字符穿的方法. print("he ...