
20155210 EXP6 信息搜集与漏洞扫描
20155210 EXP6 信息搜集与漏洞扫描
信息搜集
外围信息搜集
通过DNS和IP挖掘目标网站的信息
whois 域名注册信息查询
- 我们通过输入
whois qq.com可查询到3R注册信息,包括注册人的姓名、组织和城市等信息
如图:

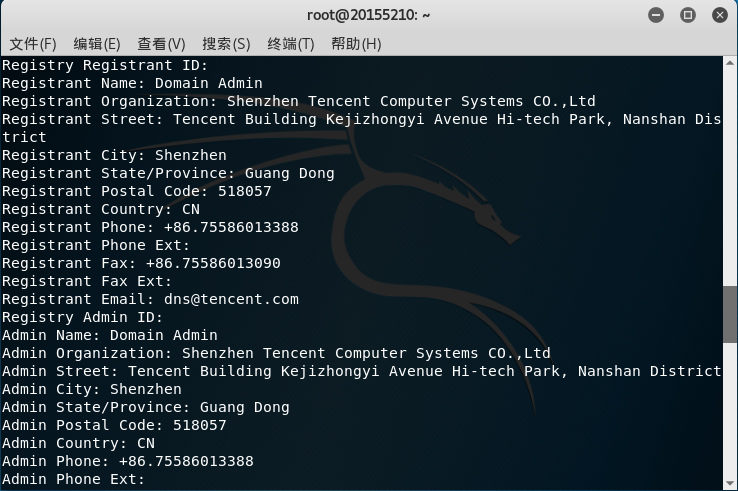
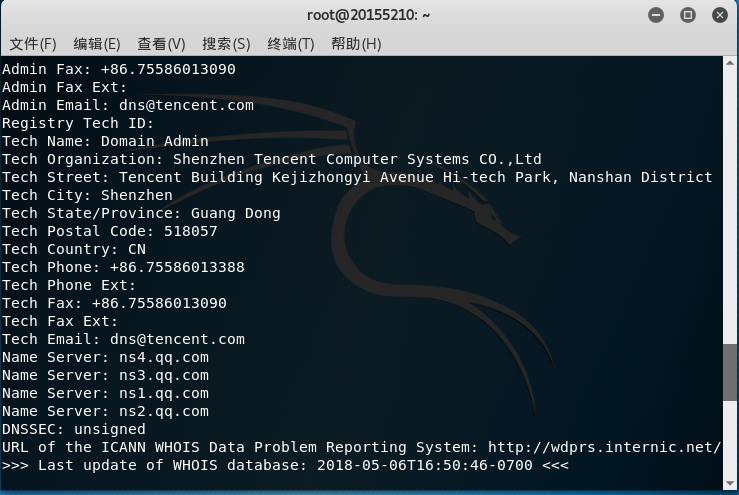
- 注意:进行whois查询时去掉www等前缀,因为注册域名时通常会注册一个上层域名,子域名由自身的域名服务器管理,在whois数据库中可能查询不到。
nslookup,dig域名查询
- 我们输入
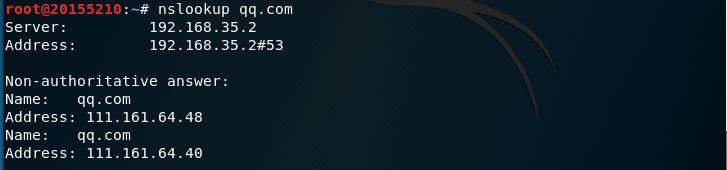
nslookup qq.com,可以得到DNS解析服务器保存的Cache的结果,但并不是一定准确的
如图:
- 我们输入
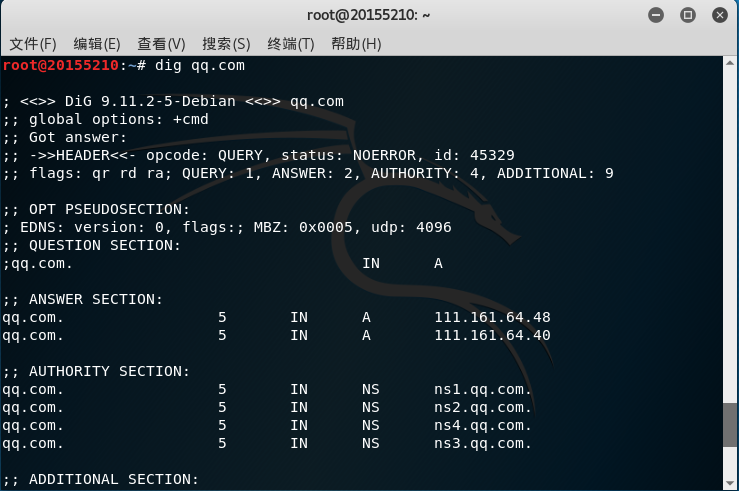
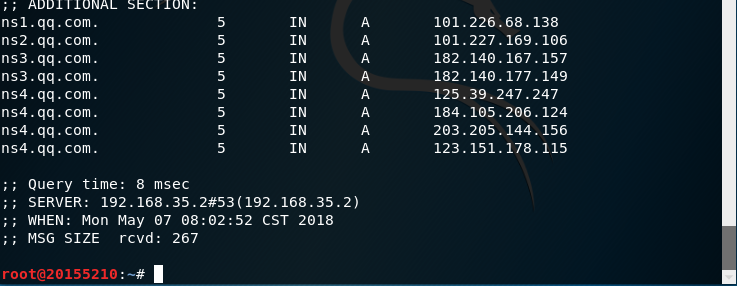
dig qq.com,可以从官方DNS服务器上查询精确的结果
如图:
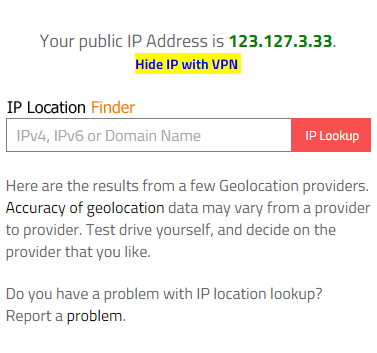
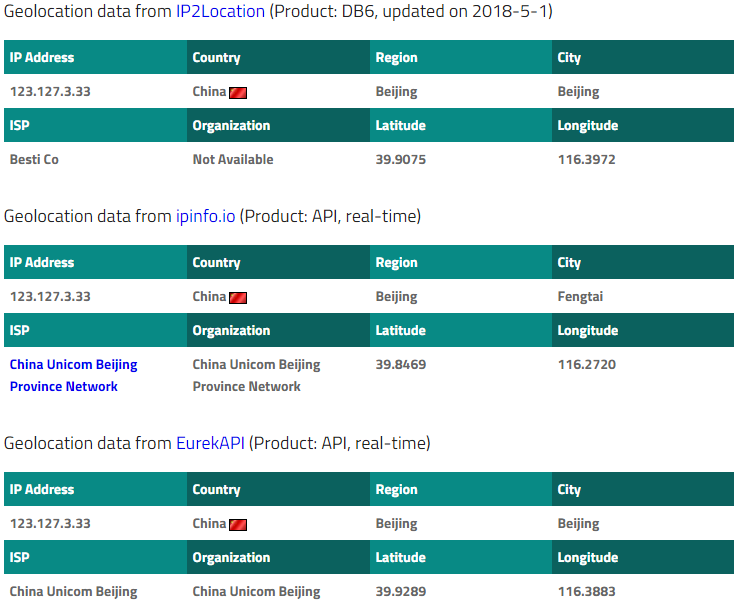
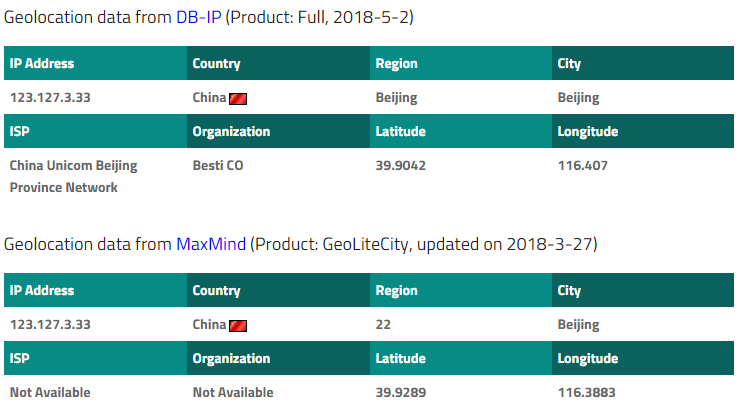
IP Location 地理位置查询
- IP Location此网站有多个地理位置提供商:
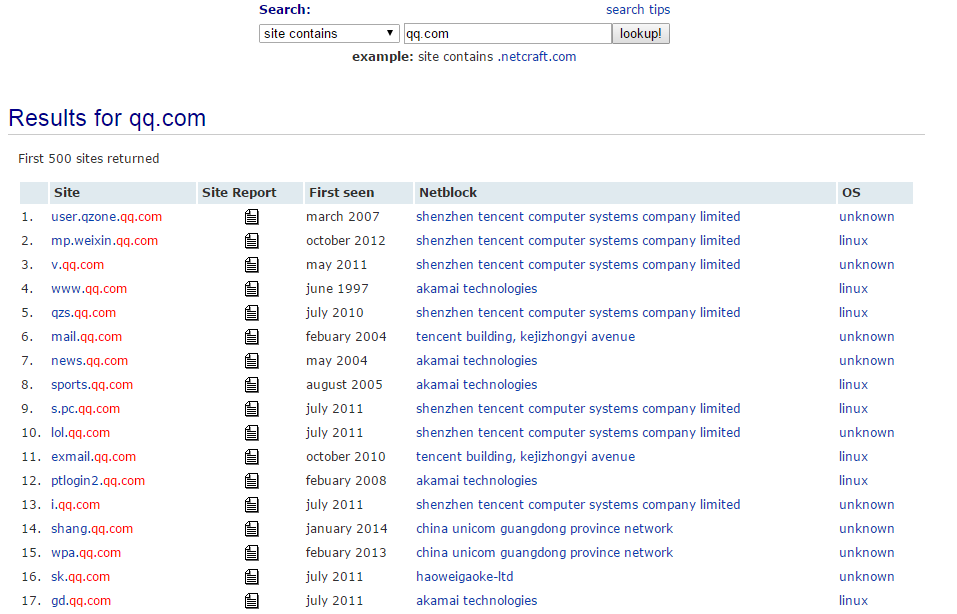
netcraft提供的信息查询服务
- 比如查询正在运行,域名为qq.com的
如图:
IP2反域名查询
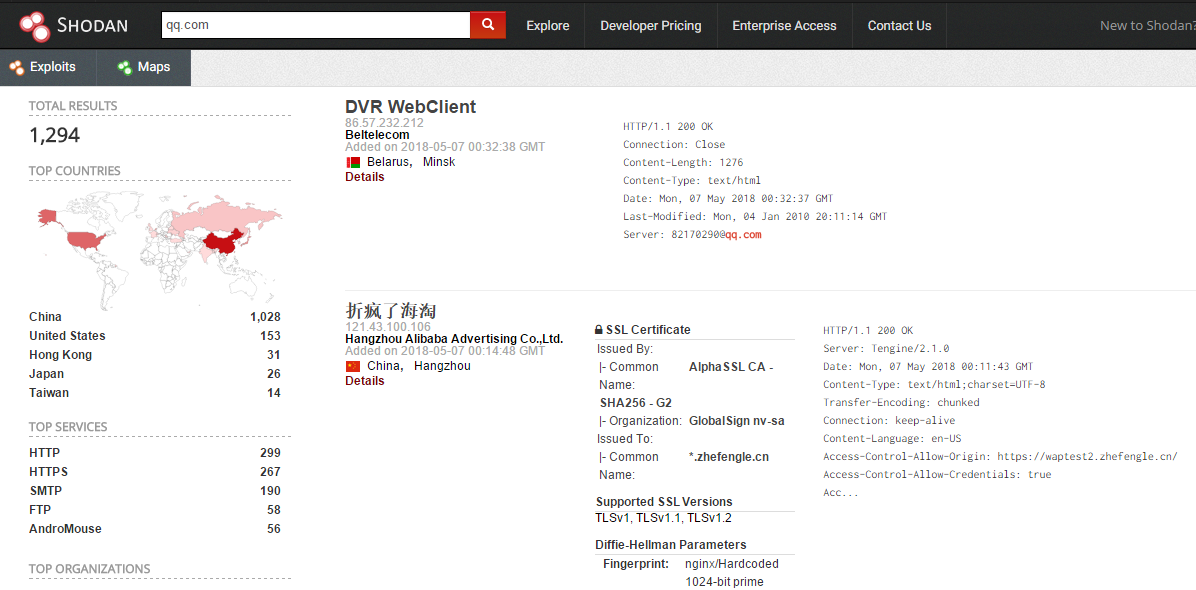
- 通过在shodan搜索引擎可以进行反域名查询:
通过搜索引擎进行信息搜集
dir_scanner暴力猜解网址目录结构
开启msf:
msfconsole依次输入如下代码,即可搜索rhosts网段
use auxiliary/scanner/http/dir_scanner

set THREADS 50

set RHOSTS www

exploit
搜索特定类型的文件
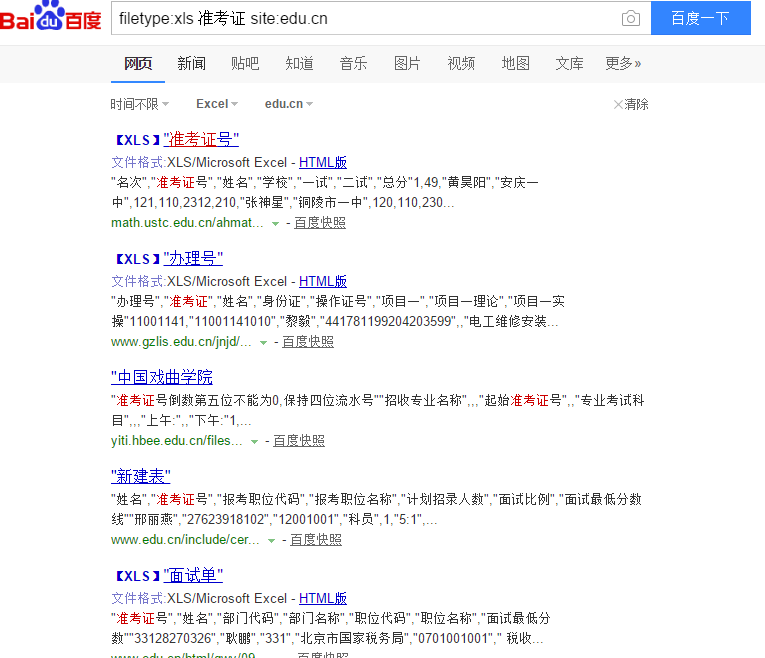
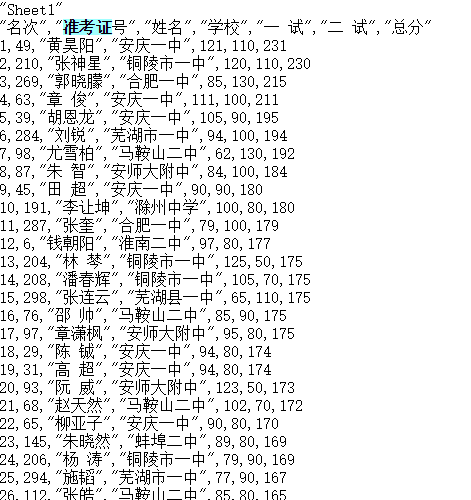
有些网站会链接通讯录,订单等敏感的文件,可以进行针对性的查找
在网页直接搜索
filetype:xls 准考证 site:edu.cn
如图:
其他举例
site:搜索范围限定在特定站点中
如果知道某个站点中有自己需要找的东西,就可以把搜索范围限定在这个站点中,提高查询效率。
- Filetype:搜索范围限定在指定文档格式中
查询词用Filetype语法可以限定查询词出现在指定的文档中,支持文档格式有pdf,doc,xls,ppt,rtf,all(所有上面的文档格式)。对于找文档资料相当有帮助。
- intitle:搜索范围限定在网页标题
网页标题通常是对网页内容提纲挈领式的归纳。把查询内容范围限定在网页标题中,有时能获得良好的效果。
IP路由侦查(利用traceroute命令)
- windows:
如图:
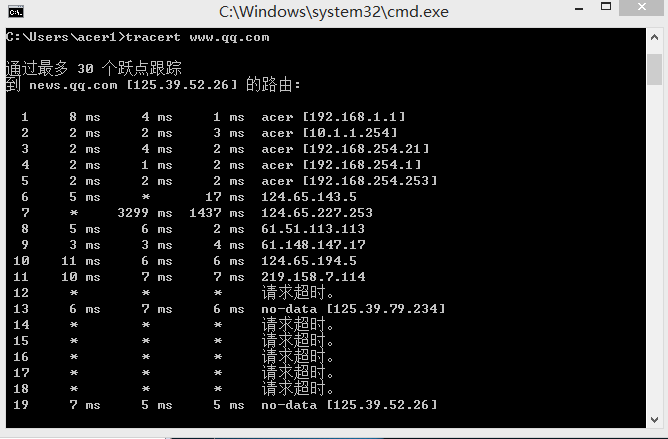
- kali:
如图:

主机探测和端口扫描
活跃主机扫描
ICMP Ping命令
如图:

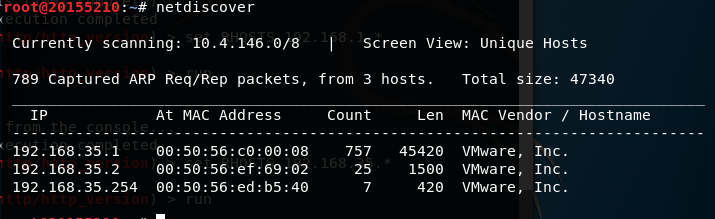
netdiscover发现
- 在linux下可以通过执行
netdiscover命令直接对私有网段192.168..进行主机探测
如图:
NMAP扫描
-sT:TCP connect扫描

-sS:TCP syn扫描

-sF/-sX/-sN:通过发送一些标志位以避开设备或软件的检测

-sP:ICMP扫描

-sU:探测目标主机开放了哪些UDP端口

-sA:TCP ACk扫描

-sV:查看版本

-Pn:在扫描之前,不发送ICMP echo请求测试目标是否活跃

-O:辨识操作系统等信息

-F:快速扫描模式

-p<端口范围>:指定端口扫描范围
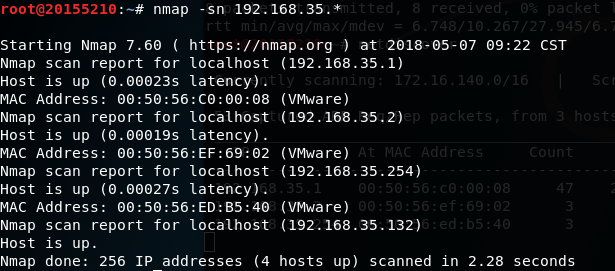
主机发现:
nmap -sn 192.168.35.*
如图:
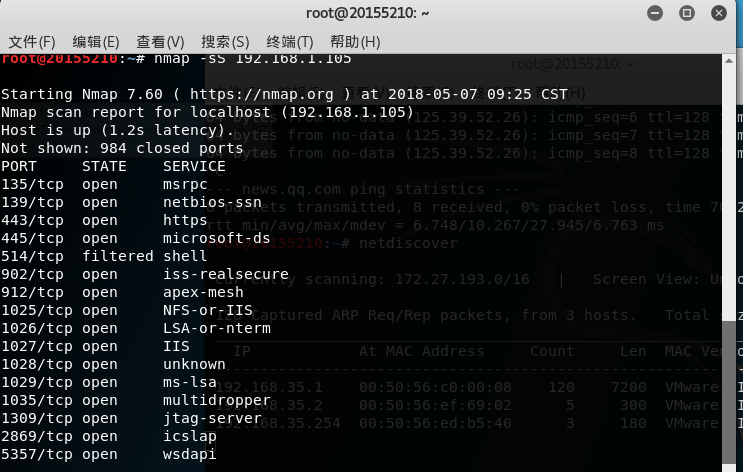
使用TCP/SYN方式对目标主机
nmap -sS 192.168.1.105(主机windows ip)进行扫描
如图:
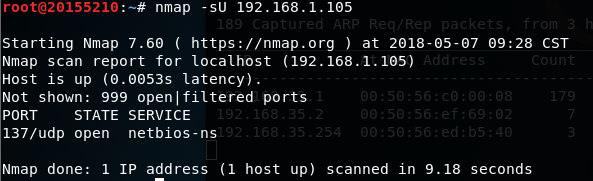
扫描UDP端口:
nmap -sU 192.168.1.105
如图:
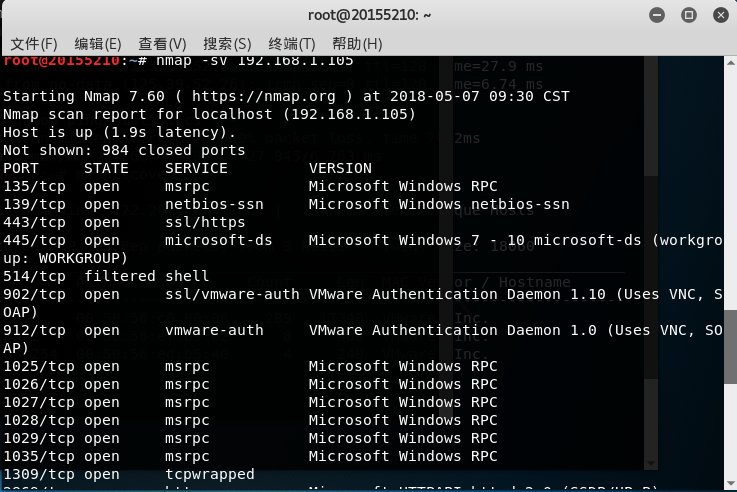
版本检测:
nmap -sV 192.168.1.105
如图:
http80服务查点
开启msf:
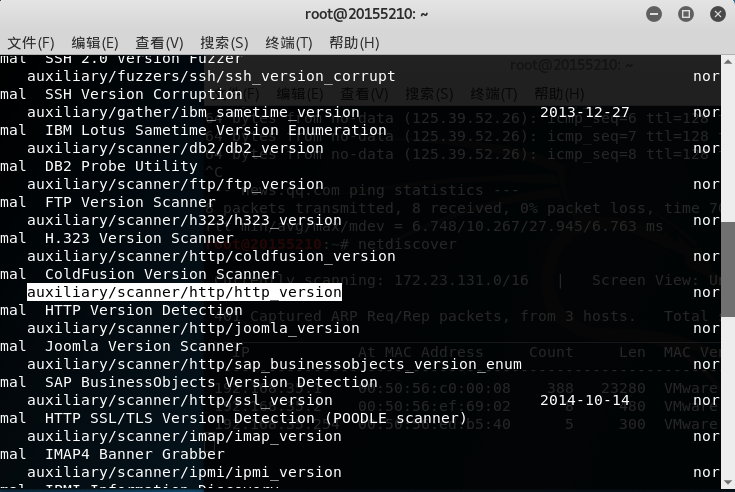
msfconsole可以通过输入指令
search _version查看msf中可提供的查点辅助模块,看到有如下模块可以应用
如图:
选择使用模块:
use auxiliary/scanner/http/http_version然后对所要扫描的网段进行设置,即设置RHOSTS,我设置的是192.168.35.*(取决于wlan)
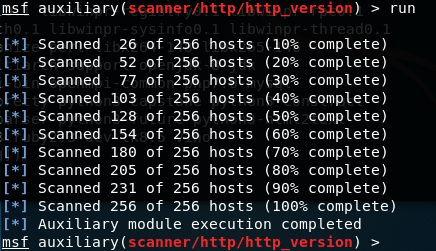
- 发现并没有打开80端口的ip地址
漏洞扫描
第一步:检查安装状态,开启VAS
apt-get update更新软件包列表
apt-get dist-upgrade获取到最新的软件包,对有更新的包进行下载并安装
apt-get install openvas重新安装OpenVAS工具
第二步:配置OpenVAS服务(会出现各种问题)
- 输入
openvas-check-setup检查安装状态
第三步:开始漏洞扫描
- 我对我主机win8,进行了扫描
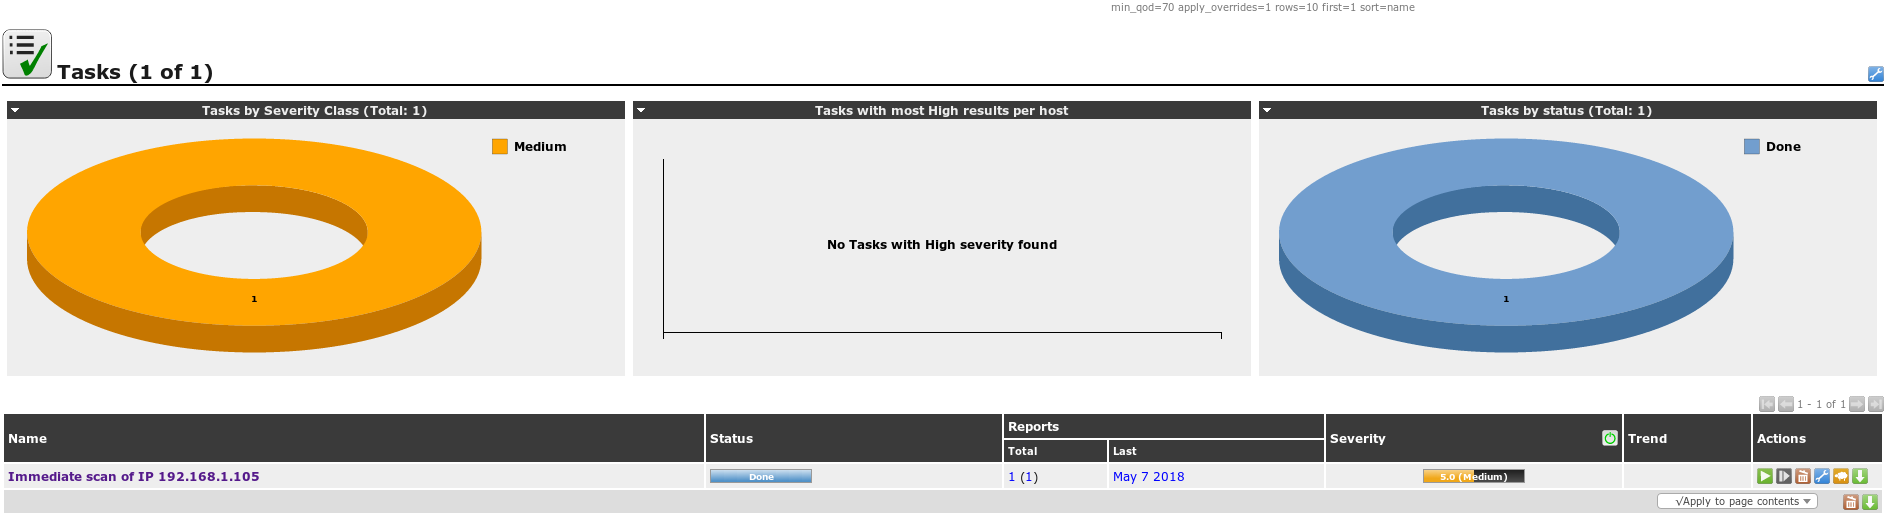
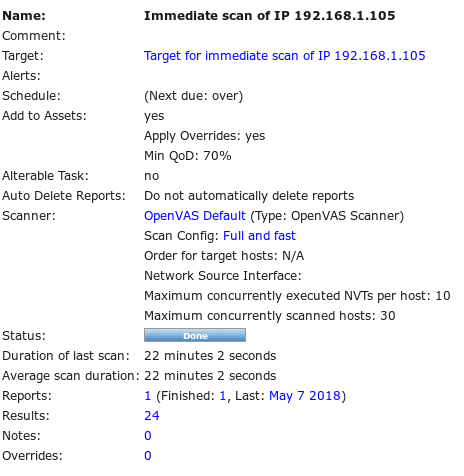
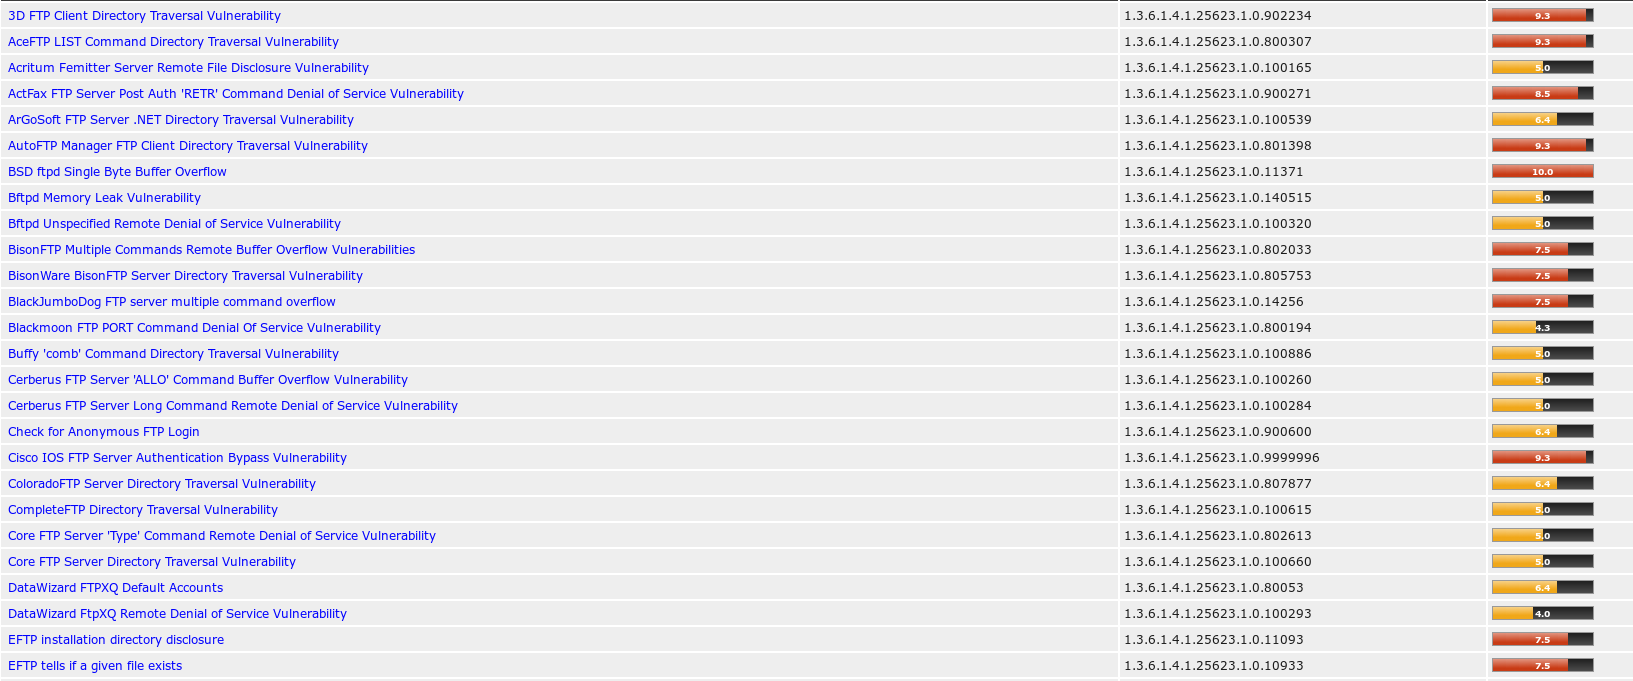
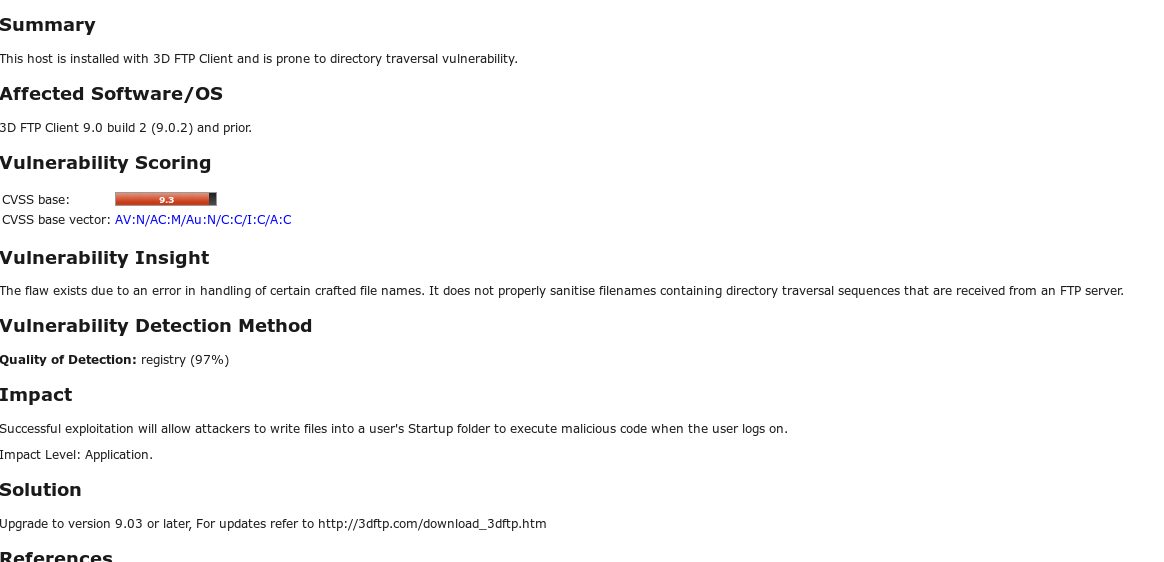
实验问题回答
(1)哪些组织负责DNS,IP的管理。
全球根服务器均由美国政府授权的ICANN统一管理,负责全球的域名根服务器、DNS和IP地址管理。
全球一共有5个地区性注册机构:ARIN主要负责北美地区业务,RIPE主要负责欧洲地区业务,APNIC主要负责亚太地区业务,LACNIC主要负责拉丁美洲美洲业务,AfriNIC负责非洲地区业务。
(2)什么是3R信息。
注册人(Registrant) 、注册商(Registrar) 、官方注册局(Registry)
(3)评价下扫描结果的准确性
扫描较为准确
利用nmap时通过与windows进行对比,大致相同
openvas扫描漏洞的效果很好,对漏洞分析的很全面,并给出漏洞的解决方法
实验体会
openvas部分出现了很多问题,最后也虽然解决了,但是并没有理解是为什么解决的。
shodan,netcraft引擎非常强大
20155210 EXP6 信息搜集与漏洞扫描的更多相关文章
- 2018-2019-2 20165232 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165232 <网络对抗技术> Exp6 信息搜集与漏洞扫描 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容. 各种搜索技巧的应 D ...
- 2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描
2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描 实验目标 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术: 主机发现.端口扫描.O ...
- 2018-2019-2 20165221 【网络对抗技术】-- Exp6 信息搜集与漏洞扫描
2018-2019-2 20165221 [网络对抗技术]-- Exp6 信息搜集与漏洞扫描 目录 1. 实践目标 2. 实践内容 3. 各种搜索技巧的应用 a. 搜索网址的目录结构 b.使用IP路由 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165325 <网络对抗技术> Exp6 信息搜集与漏洞扫描 实验内容(概要) 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术 ...
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描 - 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口 ...
- 2018-2019-2 20165235 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165235 <网络对抗技术> Exp6 信息搜集与漏洞扫描 1.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 2.实践内容 (1)各种搜索技巧的应 ...
- 网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描
网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服 ...
- 2018-2019-2 网络对抗技术 20162329 Exp6 信息搜集与漏洞扫描
目录 Exp6 信息搜集与漏洞扫描 一.实践原理 1. 间接收集 2. 直接收集 3. 社会工程学 二.间接收集 1. Zoomeye 2. FOFA 3. GHDB 4. whois 5. dig ...
- Exp6 信息搜集与漏洞扫描 20165110
Exp6 信息搜集与漏洞扫描 20165110 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描 ...
随机推荐
- 关于ajax 传递的参数
ajax 发送的数据,默认都是字符串,不能直接传递list(列表),或者dict(字典). 若要 传递list(列表),或者dict(字典),需要进行一些操作. list 需要进行列表序列化,在aja ...
- JSP内置对象——response对象
看一个实例: 运行结果: 出现了一个很奇怪的现象,这个outer对象输出的字符串,跑到顶部去了.这个呢也就说明了response对象获得的writer对象的输出总是前于我们的内置对象.(respons ...
- encode()、decode()字符编码问题
python3中,更改了默认的编码方式,更改为了unicode 前提知识: utf-8与Unicode的关系:https://baike.baidu.com/item/UTF-8/481798?fr= ...
- HTML中meta标签作用及属性总结
在前端开发中编写html静态网页模板时,head标签内总是会带上许多meta标签,大多数时候并不十分了解这些标签的具体作用,只是别人写了我们也写上吧! 今天小编特意查询了一下关于网页中meta标签的作 ...
- Vue组件学习
根据Vue官方文档学习的笔记 在学习vue时,组件学习比较吃力,尤其是组件间的通信,所以总结一下,官方文档的组件部分. 注册组件 全局组件 语法如下,组件模板需要使用一个根标签包裹起来.data必须是 ...
- 在命令行中创建Django项目
1.终端先进入你要放项目的目录. 在命令行输入:django-admin startproject 项目名 .回车,此时创建了一个项目. 例:django-admin startproject my ...
- MySQL索引与Index Condition Pushdown(employees示例)
实验 先从一个简单的实验开始直观认识ICP的作用. 安装数据库 首先需要安装一个支持ICP的MariaDB或MySQL数据库.我使用的是MariaDB 5.5.34,如果是使用MySQL则需要5.6版 ...
- mysql INSERT的几个语法 IGNORE|REPLACE|LOW_PRIORITY | DELAYED
INSERT IGNORE 与INSERT INTO的区别就是INSERT IGNORE会忽略数据库中已经存在 的数据,如果数据库没有数据,就插入新的数据,如果有数据的话就跳过这条数据.这样就可以保留 ...
- Python新建/删除文件夹
新建以当前日期为名的文件夹 import datetime,os,shutil today = datetime.datetime.now().date().strftime('%Y%m%d') pa ...
- java基础学习总结——异常处理
一.异常的概念 异常指的是运行期出现的错误,也就是当程序开始执行以后执行期出现的错误.出现错误时观察错误的名字和行号最为重要.