
Django操作cookie实例
cookie项目文件:
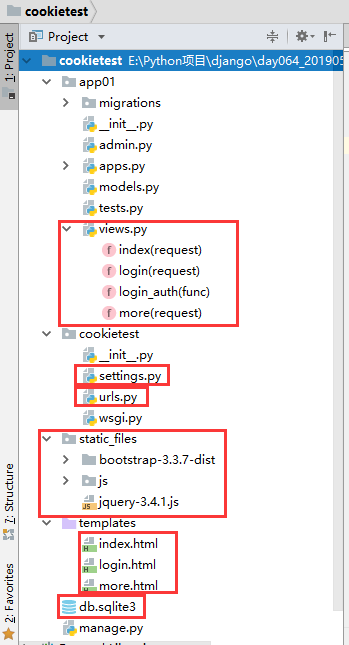
templates模板:
login.html
 {% load static %}

 <!DOCTYPE html>

 <html lang="en">

 <head>

     <meta charset="UTF-8">

     <title>login</title>

 </head>

 <body>

 <div>

     用户名:<input type="text" id="username"><br>

     密码:<input type="password" id="password"> <br>

     <button id="submit">登录</button><pan id="warning" style="color: red"></pan>

     {% csrf_token %}

 </div>

 </body>

 <script src="{% static 'jquery-3.4.1.js' %}"></script>

 <!--<script src="{% static 'js/login.js' %}"></script>--><!--ajax中有url的反向解析,只能放在html模板中-->

 <script>

  $(function () {

         $('#submit').click(function () {

             $.ajax({

                 url:"{% url 'login' %}",

                 type:'post',

                 data:{

                     username:$('#username').val(),

                     password:$('#password').val(),

                     csrfmiddlewaretoken:$('input[name=csrfmiddlewaretoken]').val(),//可以直接放在headers里边

                 },

                 success:function (response) {

                     if (response.status===0){

                         //$('#submit').after('<span><i>账号或密码有误</i></span>')

                         $('#warning').text('账号或密码有误')

                     }else if (response.status===1){

                         location.href=response.url

                     }

                 }

             })

         })

     });

 </script>

 </html>
login.html
index.html
 <!DOCTYPE html>

 <html lang="en">

 <head>

     <meta charset="UTF-8">

     <title>index</title>

 </head>

 <body>

 <div>

     <h1>欢迎来到首页</h1>

 </div>

 <a href='{% url 'more' %}'>more</a>

 </body>

 </html>
index.html
more.html
 <!DOCTYPE html>

 <html lang="en">

 <head>

     <meta charset="UTF-8">

     <title>more</title>

 </head>

 <body>

 <div><h1>更多信息</h1></div>

 </body>

 </html>
more.html
viwes.py
 from django.shortcuts import render, HttpResponse, redirect

 from django.urls import reverse

 from django.http import JsonResponse

 #cookie的使用,更多的用session

 def login(request):

     if request.method == 'GET':

         return render(request, 'login.html')

     elif request.method == 'POST':

         name = request.POST.get('username')

         psd = request.POST.get('password')

         if name == 'yang' and psd == '':

             dic = {'status': 1, 'url': reverse('index')}

             rep = JsonResponse(dic)

             rep.set_cookie('login', True)

             rep.set_cookie('name', name)

         else:

             dic = {'status': 0, 'url': reverse('login')}

             rep = JsonResponse(dic)

         return rep

 #(1)普通视图函数内部检验登录状态

 '''

 #登陆成功之后才能访问主页

 def index(request):

     # print(request.COOKIES)

     if request.COOKIES.get('login'):

         return render(request, 'index.html')

     else:

         return redirect('login')

 # 登录成功之后才能访问

 def more(request):

     if request.COOKIES.get('login'):

         return render(request, 'more.html')

     else:

         return redirect('login')

 '''

 #(2)用装饰器实现状态检验

 # 登录状态认证装饰函数

 def login_auth(func):

     def inner(request):

         if request.COOKIES.get('login'):

             return func(request)

         else:

             return redirect('login')

     return inner

 @login_auth

 def index(request):

     return render(request, 'index.html')

 @login_auth

 def more(request):

     return render(request, 'more.html')
views.py
urls.py
 from django.conf.urls import url

 from django.contrib import admin

 from app01 import views

 urlpatterns = [

     url(r'^admin/', admin.site.urls),

     url(r'^login', views.login, name='login'),

     url(r'^index/', views.index, name='index'),

     url(r'^more/', views.more, name='more'),

 ]
urls.py
Django操作cookie实例的更多相关文章
- 在pycharm中批量插入表数据、分页原理、cookie和session介绍、django操作cookie
昨日内容回顾 ajax发送json格式数据 ''' 1. urlencoded 2. form-data 3. json ''' 1. ajax $.ajax({ data: JSON.stringi ...
- Django 操作Cookie与Session
目录 Cookie Session Django中操作Cookie 基本操作 基于cookie的登录装饰器 Django中操作Session 基本操作 Session流程解析 基于session的登录 ...
- Django(33)Django操作cookie
前言 cookie:在网站中,http请求是无状态的.也就是说即使第一次和服务器连接后并且登录成功后,第二次请求服务器依然不能知道当前请求是哪个用户.cookie的出现就是为了解决这个问题,第一次登录 ...
- django操作cookie和session
一.cookie:保存在客户端浏览器上的键值对 Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会 ...
- Django操作session实例
session项目文件: templates模板: login.html {% load static %} <!DOCTYPE html> <html lang="en& ...
- Django操作cookie
浏览器清空cookie快捷键:ctrl+shift+delete,cookie中包含csrf认证信息 获取Cookie request.COOKIES['key'] request.COOKIES.g ...
- 12 Django之Cookie和Session
一.什么是Cookie Cookie的由来 大家都知道HTTP协议是无状态的. 无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接 ...
- {Django基础八之cookie和session}一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session
Django基础八之cookie和session 本节目录 一 会话跟踪 二 cookie 三 django中操作cookie 四 session 五 django中操作session 六 xxx 七 ...
- [py]flask操作cookie&django的seesion和cookie机制
浏览器同源策略(same-origin policy) csrf攻击防御核心点总结 django的cookie和session操作-7天免登录 flask操作cookie&django的see ...
随机推荐
- Docker基本使用(一)
一.为什么使用容器? 1. 上线流程繁琐开发->测试->申请资源->审批->部署->测试等环节2. 资源利用率低普遍服务器利用率低,造成过多浪费3. 扩容/缩容不及时业务 ...
- Struts2漏洞利用
Struts漏洞合集 Struts-S2-013漏洞利用 受影响版本 Struts 2.0.0 - Struts 2.3.14.1 漏洞利用 任意命令执行POC: ${(#_memberAccess[ ...
- 深度解析国内首个云原生数据库POLARDB的“王者荣耀”
随着移动互联网.电子商务的高速发展,被使用最多的企业级开源数据系统MySQL面临着巨大挑战--为迎接"双11"的高并发要提前做好分库分表;用户不断激增要将读写分离才能应对每天上亿次 ...
- Git初始化本地代码及提交到服务器
2019独角兽企业重金招聘Python工程师标准>>> 1.先安装Git客户端 2.进入需要提交的文件夹目录 3.打开Git Bash,点击右键中的Git Bash 打开git命令窗 ...
- 虚拟化VMware之虚拟机备份(1)
之虚拟机备份() 模版:是一种开放,公用.安全的虚拟机压缩格式,通常使用的是扩展名为.ova可以在多个主流虚拟化平台下进行操作 是和 通过技术协作推出的基于磁盘的备份和恢复的新一代解决方案,可靠且易部 ...
- servlet温故知新
重新学习了一遍servlet-api的文档,做一些记录. 有道云的笔记直接复制到博客上格式会乱,因此直接放上有道云的链接:http://note.youdao.com/noteshare?id=915 ...
- libevent(二)尾队列 && 最小堆
本文主要研究libevent中用来存储事件的两个结构体. 尾队列 具体定义位于queue.h中. #define TAILQ_HEAD(name, type) \ struct name { \ st ...
- LeetCode 572. 另一个树的子树 | Python
572. 另一个树的子树 题目来源:https://leetcode-cn.com/problems/subtree-of-another-tree 题目 给定两个非空二叉树 s 和 t,检验 s 中 ...
- Codeforces Round #575 (Div. 3) 昨天的div3 补题
Codeforces Round #575 (Div. 3) 这个div3打的太差了,心态都崩了. B. Odd Sum Segments B 题我就想了很久,这个题目我是找的奇数的个数,因为奇数想分 ...
- 修改MySQL表中的字段属性
登录数据库 >mysql -u root -p 数据库名称 查询所有数据表 mysql>show tables; 查询表的字段信息 mysql>desc 表名称; 1.修改某个表的字 ...