
springSecurity初识-练气初期
1.写在前面
Spring Security是一个框架,提供针对常见攻击的身份验证,授权和保护。通过对命令式和反应式应用程序的一流支持,它是保护基于Spring的应用程序的事实标准。
Spring Security是spring AOP思想的具体实现。它基于servlet过滤器实现访问控制。它提供了完善的认证机制和方法级的授权功能。是一款非常优秀的权限管理框架 (画外音:学起来有点复杂,相对于Shiro)。
2. Spring Security主要jar包功能介绍
spring-security-core.jar
核心包,任何Spring Security功能都需要此包。
spring-security-web.jar
web工程必备,包含过滤器和相关的Web安全基础结构代码。
spring-security-config.jar
用于解析xml配置文件,用到Spring Security的xml配置文件的就要用到此包。
spring-security-taglibs.jar
Spring Security提供的动态标签库,jsp页面可以用。
3.基本使用
3.1 与spring、springmvc整合
第一步:在pom.xml中引入相关jar包
   <dependency>

           <groupId>org.springframework.security</groupId>

           <artifactId>spring-security-web</artifactId>

           <version>5.3.4.RELEASE</version>

       </dependency>

       <dependency>

           <groupId>org.springframework.security</groupId>

           <artifactId>spring-security-config</artifactId>

           <version>5.3.4.RELEASE</version>

       </dependency>
第二步:配置web.xml,添加spring Sercuity过滤器链
<filter>

       <filter-name>springSecurityFilterChain</filter-name>

   <filter-class>       org.springframework.web.filter.DelegatingFilterProxy

    </filter-class>

</filter>

<filter-mapping>

        <filter-name>springSecurityFilterChain

        </filter-name>

        <url-pattern>/*</url-pattern>

</filter-mapping>
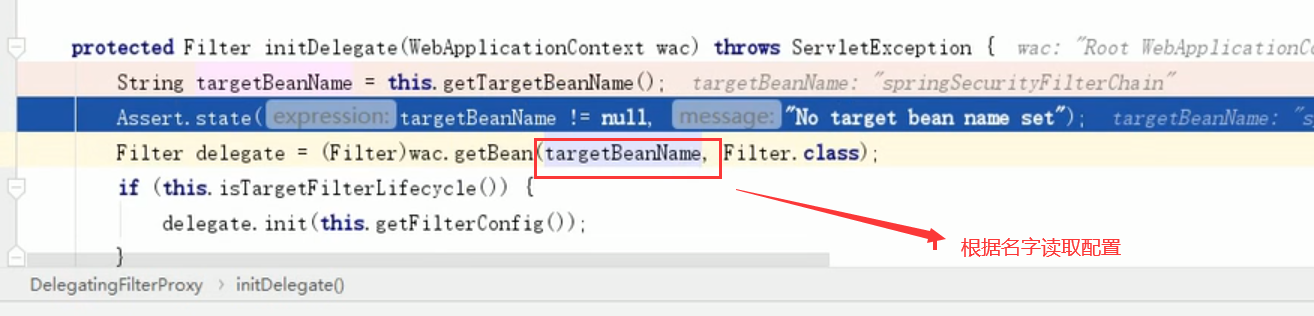
注意:过滤器名称必须叫springSecurityFilterChain
为啥?因为在过滤器链初始化的时候,它是根据id读取的web.xml得到springSecurityFilterChain的相关配置。
第三步:添加spring security核心配置文件
配置文件名称随便起
<?xml version="1.0" encoding="UTF-8"?>

<beans xmlns="http://www.springframework.org/schema/beans"

xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"

xmlns:context="http://www.springframework.org/schema/context"

xmlns:aop="http://www.springframework.org/schema/aop"

xmlns:tx="http://www.springframework.org/schema/tx"

xmlns:security="http://www.springframework.org/schema/security"

xsi:schemaLocation="http://www.springframework.org/schema/beans

http://www.springframework.org/schema/beans/spring-beans.xsd

http://www.springframework.org/schema/context

http://www.springframework.org/schema/context/spring-context.xsd

http://www.springframework.org/schema/aop

http://www.springframework.org/schema/aop/spring-aop.xsd

http://www.springframework.org/schema/tx

http://www.springframework.org/schema/tx/spring-tx.xsd

http://www.springframework.org/schema/security

http://www.springframework.org/schema/security/spring-security.xsd">

<!--设置可以用spring的el表达式配置Spring Security并自动生成对应配置组件(过滤器)-->

<security:http auto-config="true" use-expressions="true">

<!--使用spring的el表达式来指定项目所有资源访问都必须有ROLE_USER或ROLE_ADMIN角色-->

<security:intercept-url pattern="/**" access="hasAnyRole('ROLE_USER','ROLE_ADMIN')"/>

</security:http>

<!--设置Spring Security认证用户信息的来源-->

<security:authentication-manager>

<security:authentication-provider>

<security:user-service>

<security:user name="user" password="{noop}user"

authorities="ROLE_USER" />

<security:user name="admin" password="{noop}admin"

authorities="ROLE_ADMIN" />

</security:user-service>

</security:authentication-provider>

</security:authentication-manager>

</beans>
关于配置文件的说明:
- auto-config = “true”:表示自动加载spring security配置文件。这个值必须为true,不然将无法使用spring security;
- use-expressions="true" :使用spring的el表达式来配置springSecurity
- pattern=“/**”:拦截所有路径;
- access="hasAnyRole('ROLE_USER','ROLE_ADMIN')":必须要有ROLE_USER或者ROLE_ADMIN角色才能访问资源;
- {noop}:spring security默认是加密认证,添加此字段表示不加密认证。
第四步:将spring security配置文件添加到spring配置文件中
    <!--引入SpringSecurity主配置文件-->

    <import resource="classpath:spring-security-config.xml"/>
关于将spring security添加到spring容器而不是springMVC容器的说明:
学过springMVC的同学都知道,当spring工程中引入springMVC后,整一个工程当中有两个IOC容器:父容器spring和子容器springMVC。子容器可以访问父容器的内容,而父容器不能访问子容器的内容。对于外界来说,它只能访问子容器springMVC而不能访问父容器spring。
如果把spring容器比作一个国家的所有资源,那么springmvc容器就是这个国家提供给外界访问的一个关口。所有像访问这个国家的资源的人,都必须通过springmvc这个关口去访问。(提供凭证[参数]给controller,再由controller调用service完成资源访问)。
所以,为了不暴露spring security的相关代码,故而我们将spring security加载到spring容器内。
第五步:运行项目,打开浏览器输入http:127.0.0.1:8080/index即可看到如下效果,
这个页面是spring security的默认登录页面。输入前面定义的username和password即可登录.

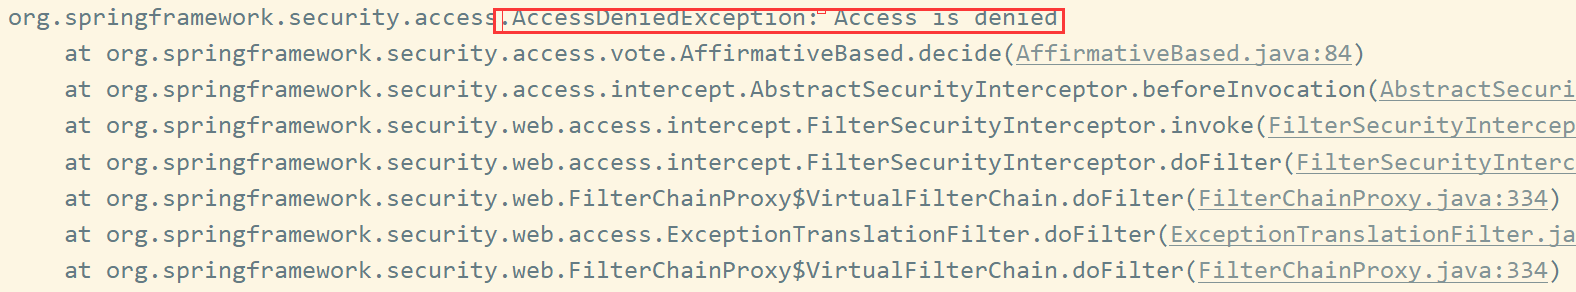
同时,打开idea控制台可以发现抛出了AccessDeniedException,因为你还没有通过认证。
END
至此,关于spring security的入门案例就结束了。后面将逐步更新spring security的内容。
此外,关于文章排序,在我的博客里暂时不用1、2、3、4、5、6而是使用修仙境界:炼气、筑基、结丹、元婴、化神、炼虚、合体、大乘等。
代码下载:https://github.com/code81192/art-demo/tree/master/spring-security-demo1
springSecurity初识-练气初期的更多相关文章
- shiro认证流程源码分析--练气初期
写在前面 在上一篇文章当中,我们通过一个简单的例子,简单地认识了一下shiro.在这篇文章当中,我们将通过阅读源码的方式了解shiro的认证流程. 建议大家边读文章边动手调试代码,这样效果会更好. 认 ...
- Shiro入门学习---使用自定义Realm完成认证|练气中期
写在前面 在上一篇文章<shiro认证流程源码分析--练气初期>当中,我们简单分析了一下shiro的认证流程.不难发现,如果我们需要使用其他数据源的信息完成认证操作,我们需要自定义Real ...
- Spring Security使用数据库数据完成认证--练气后期2
写在前面 没错,这篇文章还是练气后期!但作者我相信筑基指日可待! 在前一篇文章当中,我们简单地分析了一下Spring Security的认证流程,知道了如果想要实现对自己用户数据(账户.角色.权限)的 ...
- shiro入门学习--使用MD5和salt进行加密|练气后期
写在前面 在上一篇文章<Shiro入门学习---使用自定义Realm完成认证|练气中期>当中,我们学会了使用自定义Realm实现shiro数据源的切换,我们可以切换成从关系数据库如MySQ ...
- C++ 练气期之一文看懂字符串
C++ 练气期之细聊字符串 1. 概念 程序不仅仅用于数字计算,现代企业级项目中更多流转着充满了烟火气的人间话语.这些话语,在计算机语言称为字符串. 从字面上理解字符串,类似于用一根竹签串起了很多字符 ...
- Spring Security拦截器加载流程分析--练气中期
写在前面 上回我们讲了spring security整合spring springmvc的流程,并且知道了spring security是通过过滤器链来进行认证授权操作的.今天我们来分析一下sprin ...
- Spring Security认证流程分析--练气后期
写在前面 在前一篇文章中,我们介绍了如何配置spring security的自定义认证页面,以及前后端分离场景下如何获取spring security的CSRF Token.在这一篇文章中我们将来分析 ...
- Spring Security自定义认证页面(动态网页解决方案+静态网页解决方案)--练气中期圆满
写在前面 上一回我们简单分析了spring security拦截器链的加载流程,我们还有一些简单的问题没有解决.如何自定义登录页面?如何通过数据库获取用户权限信息? 今天主要解决如何配置自定义认证页面 ...
- C++ 练气期之指针所指何处
1. 指针 指针是一种C++数据类型,用来描述内存地址. 什么是内存地址? 内存中的每一个存储单元格都有自己的地址,地址是使用二进制进行编码.地址从形态上看是一个整型数据类型.但是,它的数据含义并不表 ...
随机推荐
- 递归-N皇后问题
// // #include <stdio.h> /*可以用回溯,但是我已经不太熟悉回溯了!!!!!!!!呜呜呜 * */ #include <iostream> #inclu ...
- 如何阅读一本书——分析阅读Pre
如何阅读一本书--分析阅读Pre 前情介绍 作者: 莫提默.艾德勒 查尔斯.范多伦 初版:1940年,一出版就是全美畅销书榜首一年多.钢铁侠Elon.Musk学过. 需要注意的句子: 成功的阅读牵涉到 ...
- Checkbutton基本写法
1.Checkbutton(self 窗口对象,text 按钮显示内容,variable 绑定变量->一起变化, onvalue 用户点击时得到的值,offvalue 没有点击得到的值) sel ...
- 线程_multiprocessing实现文件夹copy器
import multiprocessing import os import time import random def copy_file(queue,file_name,source_fold ...
- PHP date_parse() 函数
------------恢复内容开始------------ 实例 返回一个包含指定日期的详细信息的关联数组: <?phpprint_r(date_parse("2013-05-01 ...
- PDOStatement::debugDumpParams
PDOStatement::debugDumpParams — 打印一条 SQL 预处理命令(PHP 5 >= 5.1.0, PECL pdo >= 0.9.0) 说明 语法 bool P ...
- 网络滴神,TCP!
TCP在网络协议(网络协议见这篇文章)中的重要性就相当于女朋友对于程序员的重要一样,这么说你应该知道有多重要了吧. 1. 三次握手 TCP在进行数据的传输之前必须先建立连接,建立之后才能进行数据的传 ...
- 3.深入k8s:Deployment控制器
Deployment可以做到很便捷的管理Pod,只需要在Deployment中描述一下希望的Pod状态时什么,包括定义Pod副本数.滚动升级和回滚应用.扩容和缩容.暂停和继续Deployment等,然 ...
- angular2+ 组件间通信
angular2+ 不同于react的redux,vue的vuex,angular2+其实可实现数据状态管理的方法很多,以下方案一般也足够支撑普通业务: 父子组件通信 1.1 父组件向子组件传递信息( ...
- Spring与Mybatis整合占位符无法解析问题
问题:写了一个新的dao接口,进行单元测试时提示: Initialization of bean failed; nested exception is org.springframework.bea ...