
Jmeter、Postman之RSA加密登录接口测试
方法1:直接用在线加密工具进行加密,得到密码
方法2:postman工具
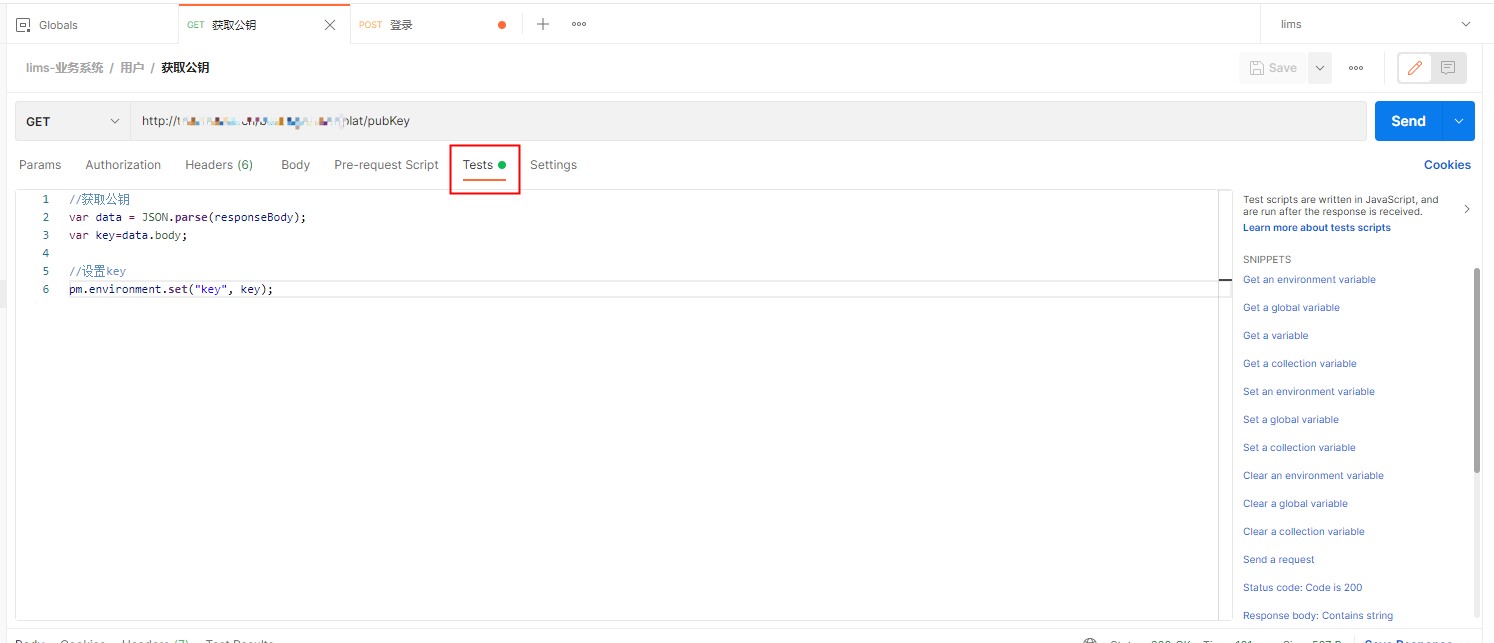
//获取公钥

var data = JSON.parse(responseBody);

var key=data.body;

//设置key

pm.environment.set("key", key);
步骤2:使用加密后的密码登录
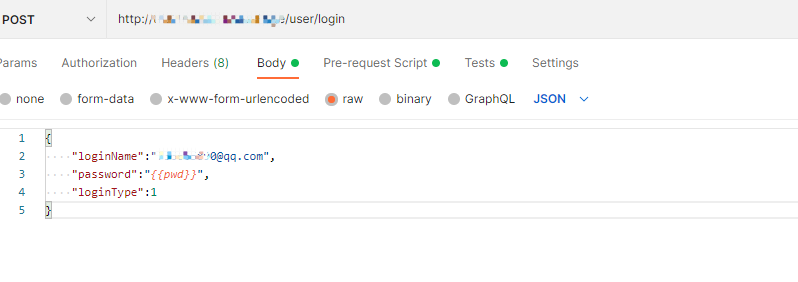
(2)Pre-request Script使用上一步的公钥+密码进行加密
//--------------以下为需要加密的内容,可以根据需求定义多个------------------//

var clearText = '123456';   //clearText 对应{{pwd}}的明文,和{{pwd}}的格式要一致

// var clearText = '{"arg1":"def","arg2":123,"arg3":7.89}'; json格式

//获取变量中的公钥

const encrypt_key = pm.variables.get("key");

//const forge_url = 'https://gitee.com/lzq1357/various/raw/master/forge_min.js';

//forge_min.js来自:https://raw.githubusercontent.com/loveiset/RSAForPostman/master/forge.js

//---------------------------------------------------------------------//

//var forge_js =pm.variables.get("forgejs");

//eval("forge_js");

if (!pm.globals.has("forgeJS")) {

    pm.sendRequest("https://gitee.com/lzq1357/various/raw/master/forge_min.js", function (err, res) {

        if (err) {

            console.log(err);

        } else {

            pm.globals.set("forgeJS", res.text());

        }

    })

} else {

    eval(pm.globals.get("forgeJS"));

}

function encryptRsa(encrypt_key, clearText) {

    console.info('cleartext: ' + clearText);

    //注意此处上下的BEGIN PRIVATE KEY不要删除,框架自带的

    const public_key = '-----BEGIN PUBLIC KEY-----\n'

        + encrypt_key

        + '\n-----END PUBLIC KEY-----';

    var publicKey = forge.pki.publicKeyFromPem(public_key);

    var buffer = forge.util.createBuffer(clearText, 'utf8');

    var bytes = buffer.getBytes();

    var encryptedText = forge.util.encode64(publicKey.encrypt(bytes, 'RSAES-PKCS1-V1_5', {

        md: forge.md.sha256.create(),

        mgf1: {

            md: forge.md.sha1.create()

        }

    })

    );

    console.info('encryptedText: ' + encryptedText);

    return encryptedText;

};

//------------------以下内容根据需要修改定义,可以加密多个字段------------------------//

var encryptedText = encryptRsa(encrypt_key, clearText);

postman.setEnvironmentVariable("pwd", encryptedText);     //设置环境变量pwd
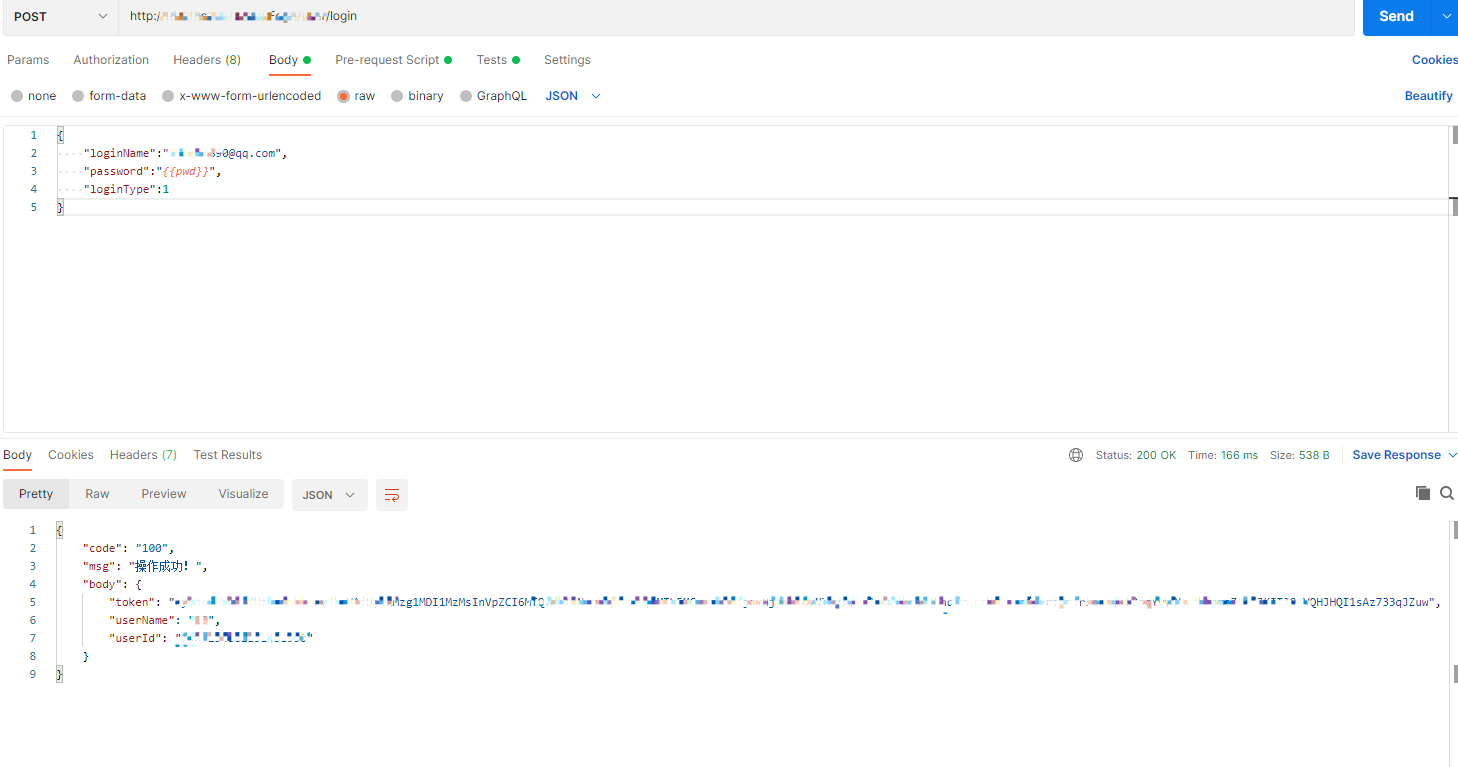
//获取token

var data = JSON.parse(responseBody);

var token=data.body.token;

pm.environment.set("token", token);
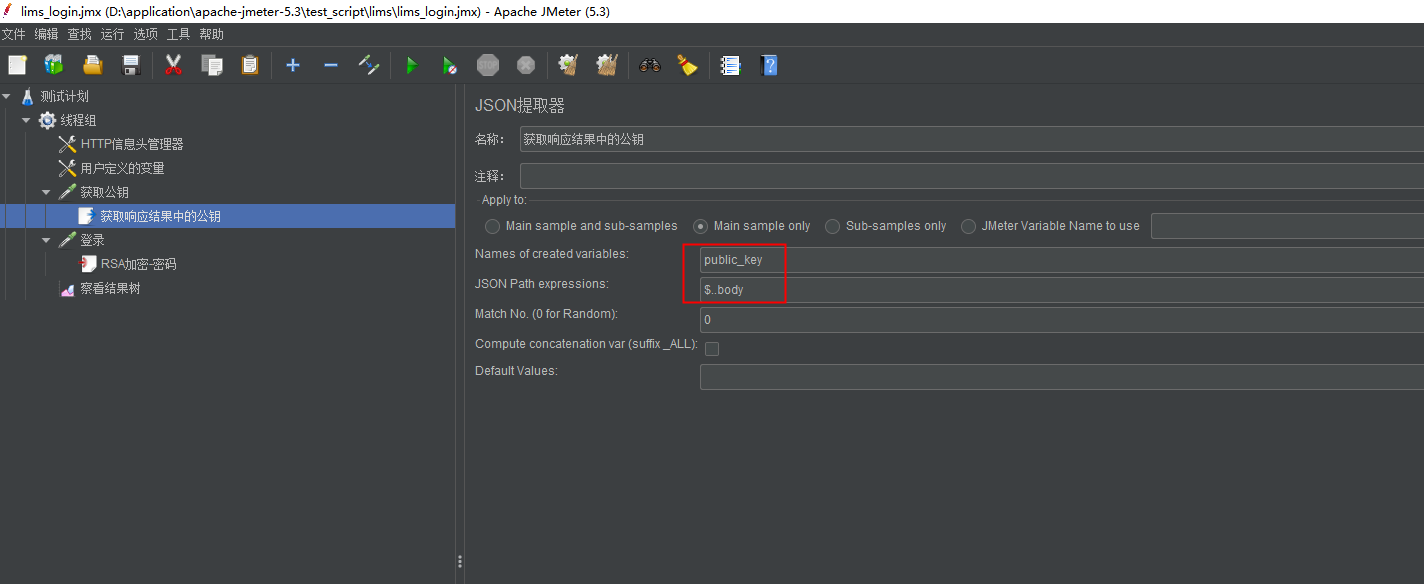
方法3:Jmeter
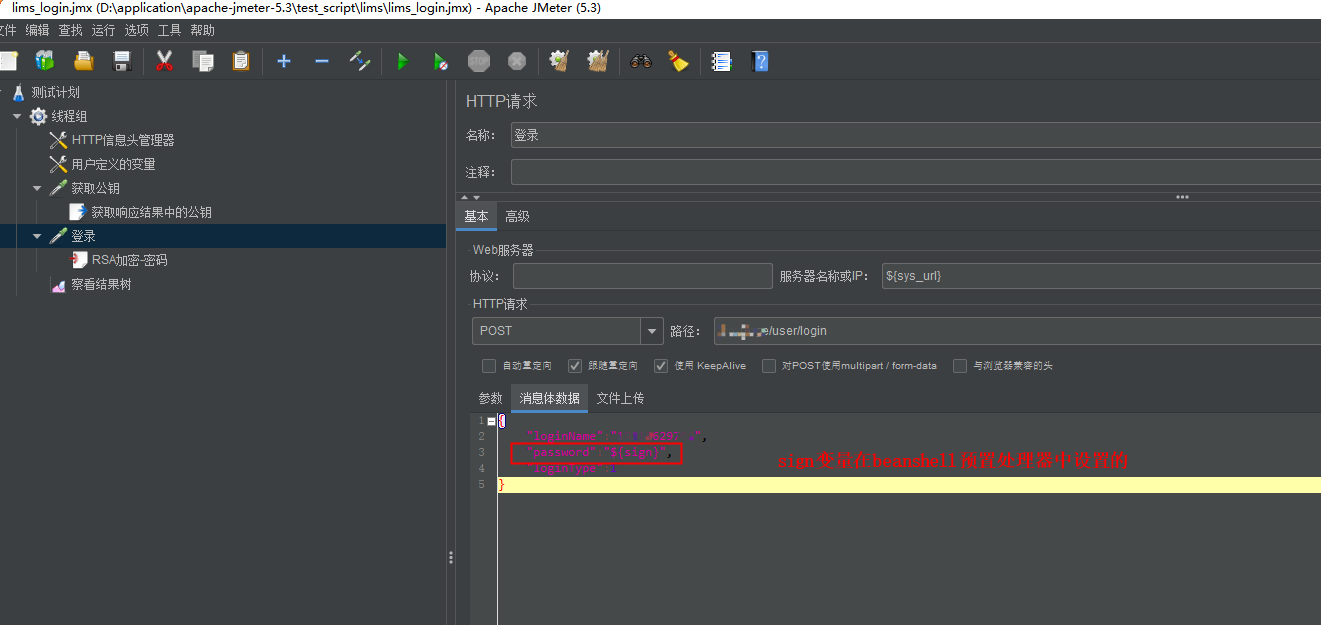
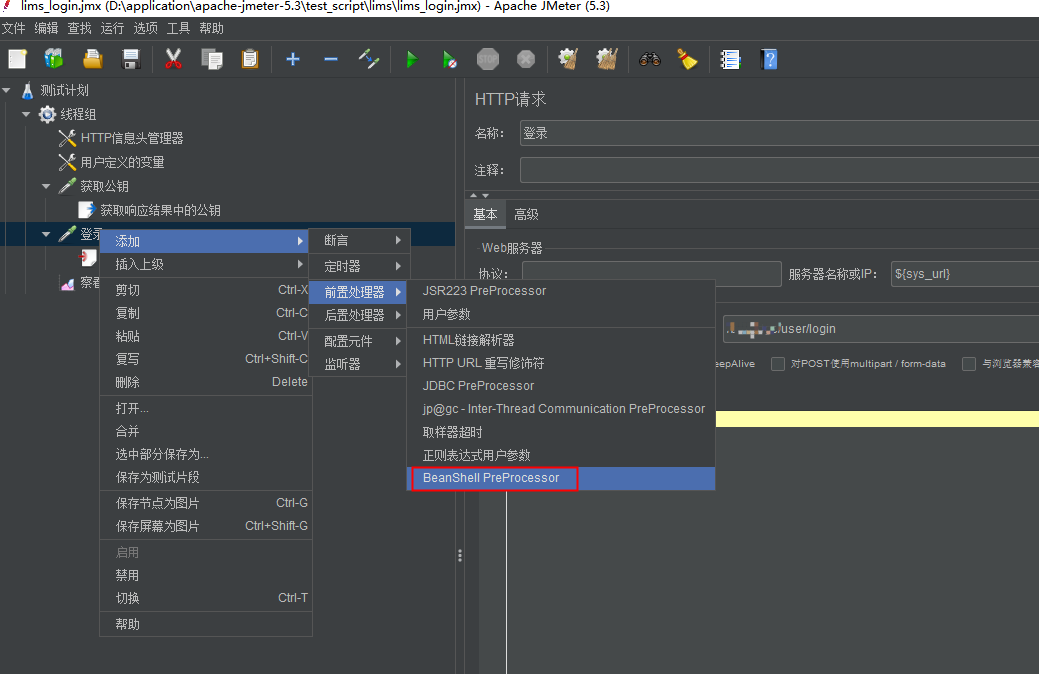
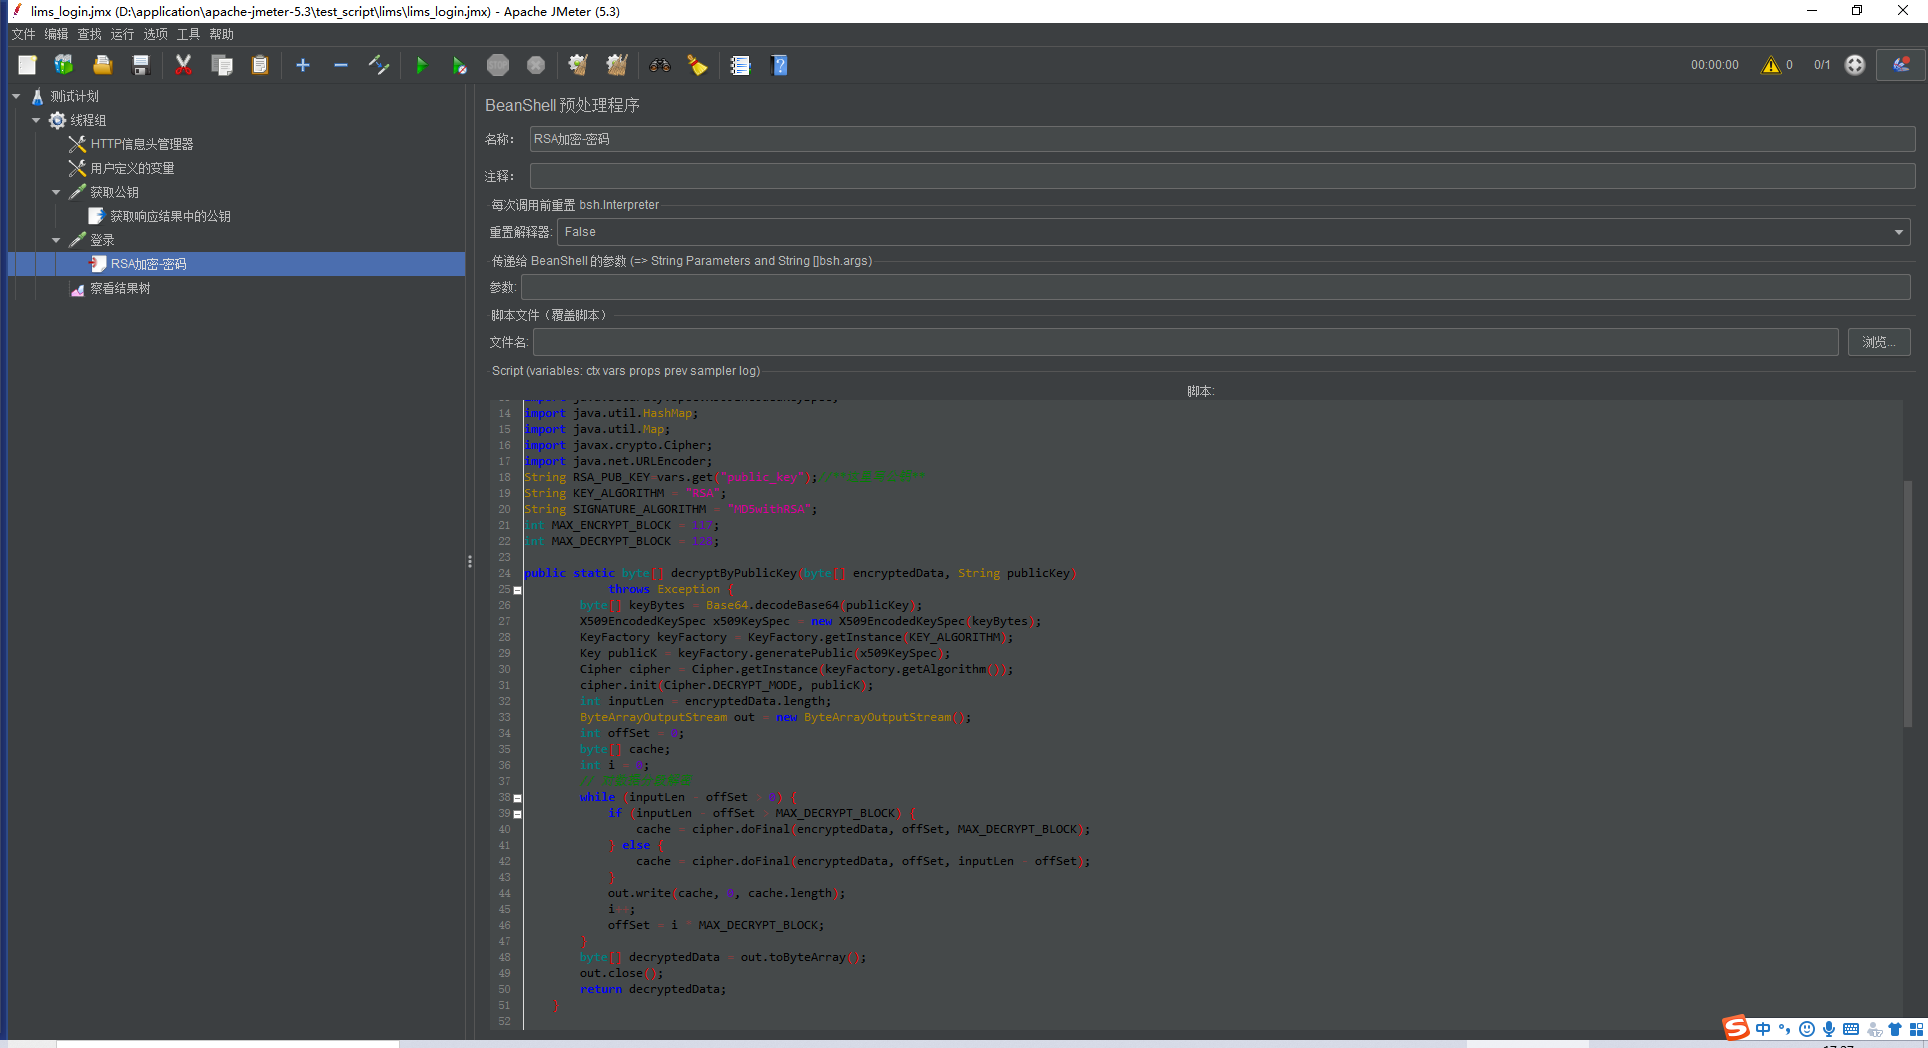
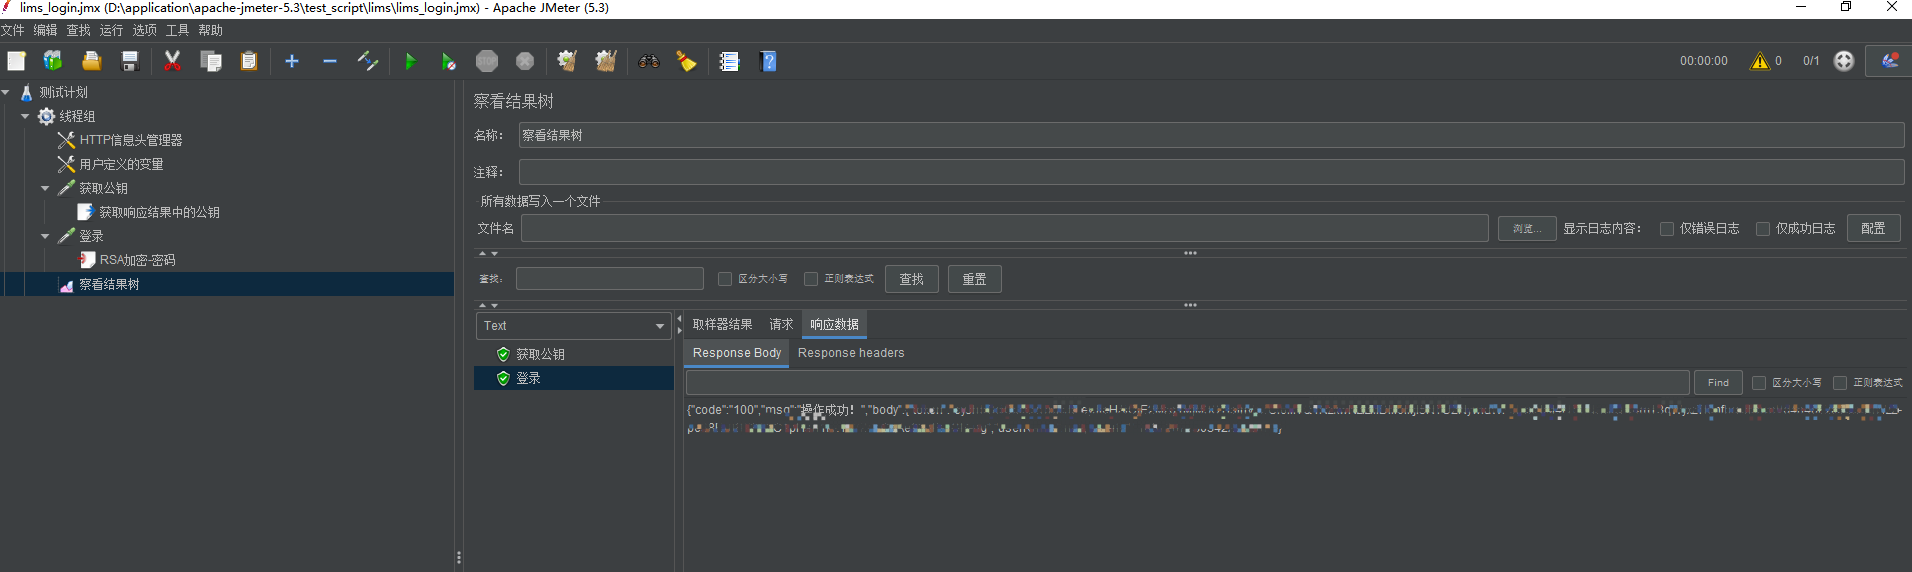
import org.apache.commons.codec.binary.Base64;

import java.io.ByteArrayOutputStream;

import java.security.Key;

import java.security.KeyFactory;

import java.security.KeyPair;

import java.security.KeyPairGenerator;

import java.security.PrivateKey;

import java.security.PublicKey;

import java.security.Signature;

import java.security.interfaces.RSAPrivateKey;

import java.security.interfaces.RSAPublicKey;

import java.security.spec.PKCS8EncodedKeySpec;

import java.security.spec.X509EncodedKeySpec;

import java.util.HashMap;

import java.util.Map;

import javax.crypto.Cipher;

import java.net.URLEncoder;

String RSA_PUB_KEY=vars.get("public_key");//**这里写公钥**

String KEY_ALGORITHM = "RSA";

String SIGNATURE_ALGORITHM = "MD5withRSA";

int MAX_ENCRYPT_BLOCK = 117;

int MAX_DECRYPT_BLOCK = 128;

public static byte[] decryptByPublicKey(byte[] encryptedData, String publicKey)

            throws Exception {

        byte[] keyBytes = Base64.decodeBase64(publicKey);

        X509EncodedKeySpec x509KeySpec = new X509EncodedKeySpec(keyBytes);

        KeyFactory keyFactory = KeyFactory.getInstance(KEY_ALGORITHM);

        Key publicK = keyFactory.generatePublic(x509KeySpec);

        Cipher cipher = Cipher.getInstance(keyFactory.getAlgorithm());

        cipher.init(Cipher.DECRYPT_MODE, publicK);

        int inputLen = encryptedData.length;

        ByteArrayOutputStream out = new ByteArrayOutputStream();

        int offSet = 0;

        byte[] cache;

        int i = 0;

        // 对数据分段解密

        while (inputLen - offSet > 0) {

            if (inputLen - offSet > MAX_DECRYPT_BLOCK) {

                cache = cipher.doFinal(encryptedData, offSet, MAX_DECRYPT_BLOCK);

            } else {

                cache = cipher.doFinal(encryptedData, offSet, inputLen - offSet);

            }

            out.write(cache, 0, cache.length);

            i++;

            offSet = i * MAX_DECRYPT_BLOCK;

        }

        byte[] decryptedData = out.toByteArray();

        out.close();

        return decryptedData;

    }

    public static byte[] encryptByPublicKey(byte[] data, String publicKey)

            throws Exception {

        byte[] keyBytes = Base64.decodeBase64(publicKey);

        X509EncodedKeySpec x509KeySpec = new X509EncodedKeySpec(keyBytes);

        KeyFactory keyFactory = KeyFactory.getInstance(KEY_ALGORITHM);

        Key publicK = keyFactory.generatePublic(x509KeySpec);

        // 对数据加密

        Cipher cipher = Cipher.getInstance(keyFactory.getAlgorithm());

        cipher.init(Cipher.ENCRYPT_MODE, publicK);

        int inputLen = data.length;

        ByteArrayOutputStream out = new ByteArrayOutputStream();

        int offSet = 0;

        byte[] cache;

        int i = 0;

        // 对数据分段加密

        while (inputLen - offSet > 0) {

            if (inputLen - offSet > MAX_ENCRYPT_BLOCK) {

                cache = cipher.doFinal(data, offSet, MAX_ENCRYPT_BLOCK);

            } else {

                cache = cipher.doFinal(data, offSet, inputLen - offSet);

            }

            out.write(cache, 0, cache.length);

            i++;

            offSet = i * MAX_ENCRYPT_BLOCK;

        }

        byte[] encryptedData = out.toByteArray();

        out.close();

        return encryptedData;

    }

    String str = vars.get("pwd");//**这里写密码**

String result ="";

try {

    result = Base64.encodeBase64String(encryptByPublicKey(str.getBytes(), RSA_PUB_KEY));

    result1 = encryptByPublicKey(str.getBytes(), RSA_PUB_KEY);

    System.out.println(result);

} catch (Exception e) {

    // TODO Auto-generated catch block

    e.printStackTrace();

}

print(result);

vars.put("sign",result); //最终得到的结果设置为参数sign

return result1;
Jmeter、Postman之RSA加密登录接口测试的更多相关文章
- LoadRunner 12 模拟 RSA加密 登录的实现(JS)
LR 12 中 web_js_run API 非常坑,只能调用一个 JS 文件:更坑的是,不能通用 一个JS调用另外一个JS:(可能有,但在网上找了N个国家,都没有找到!如有,还请朋友告之,谢谢.) ...
- React Native + Nodejs 使用RSA加密登录
想用rn做个RSA(非对称加密)登录 基本流程就是在服务端生成RSA后,将“公钥”发到客户端,然后客户端用“公钥”加密信息发送到服务端,服务务端用私钥解密. 过程不复杂,问题在于,nodejs和rn都 ...
- RSA加密登录
1.首先下载前端JS加密框架:jsencrypt 2.后台添加解密帮助类:RSACrypto(参考文章最后) 3.在登录页面先引入jquery.min.js,在引入jsencrypt.min.js 4 ...
- app与后台的token、sessionId、RSA加密登录认证与安全解决方案
一.登录机制 粗略地分析, 登录机制主要分为登录验证.登录保持.登出三个部分.登录验证是指客户端提供用户名和密码,向服务器提出登录请求,服务器判断客户端是否可以登录并向客户端确认. 登录认保持是指客户 ...
- 用户登录密码RSA加密后传输的实现,非明文密码传输
在用户登录页面,用户输入密码后,在传送到服务器端时,为防止在密码传送过程中,被如360这种东东给拦截到, 需要在传送前对密码进行加密,然后再传送! 利用RSA加密,在客户端使用公钥对密码进行加密,在服 ...
- python RSA加密解密及模拟登录cnblog
1.公开密钥加密 又称非对称加密,需要一对密钥,一个是私人密钥,另一个则是公开密钥.公钥加密的只能私钥解密,用于加密客户上传数据.私钥加密的数据,公钥可以解密,主要用于数字签名.详细介绍可参见维基百科 ...
- Postman+Postman interceptor的安装和使用-解决把chrome浏览器登录状态同步到postman进行有依赖的接口测试 Postman 使用方法详解
Postman+Postman interceptor的安装和使用-解决把chrome浏览器登录状态同步到postman进行有依赖的接口测试 问题引入:做接口测试时,有依赖关系的接口往往不好测试( ...
- (原创)VS2017 C# 运行 Javasrcipt RSA 加密用户名登录 Java开发的服务器
第一次写博客. 最近想做一个Web的自动登录,用户名和密码是RSA加密过的,后台是用的JAVA,我只会点C#,抓包什么都搞定了(使用的是Fiddler),不过由于C#和RSA的加密方式不同,我搞了N天 ...
- 【转】 我的java web登录RSA加密
[转] 我的java web登录RSA加密 之前一直没关注过web应用登录密码加密的问题,这两天用appscan扫描应用,最严重的问题就是这个了,提示我明文发送密码.这个的确很不安全,以前也大概想过, ...
- robotframework 接口测试 +RSA 加密
首先,实现RSA加密,需要用到pycrypto这个库,这个库又依赖openssl,所以需要先下载openssl,具体教程可以参考http://bbs.csdn.net/topics/392193545 ...
随机推荐
- ES6-新增方法
一.字符串的新增方法 1.includes方法(实例的方法): 应用: 代码优化: (1)先使用includes方法判断是url中否包含? (2)如果包含?, 再判断url最后一位字符是不是?或&am ...
- 设置apt安装软件时是否保留下载的deb包(apt不清理/apt下载软件包)
原文:https://blog.csdn.net/FoxBryant/article/details/123226245 不喜欢CSDN,记录一下. 默认情况下使用apt install安装包时,会自 ...
- 通过adb查看手机app的包名
在进行App自动时,需要查看手机应用包名.Activity的信息,下面介绍一种简单的查看手机应用的信息: 1.启动手机的app 2.使用adb shell dumpsys window | finds ...
- sql 行转列分析 以后再也不用记了
表scores 请转成的横表是这样子的: // ::::我们来分析下:首先 姓名这一列肯定是不重复的姓名[重复也没办法了 这需求只能这样了] 因此 我们用group by [姓名] 然后姓名这一列就有 ...
- Wix Setting language and code page attributes
When you localize your MSI package, you'll need to alter your Productand Package elements to suit. T ...
- 有null值的子查询,子查询加排序,速度大幅提升
意外发现,如果子查询结果有大量null值,加上一个排序,最后查询速度飞起
- python3 小知识
本博客分为三部分,一是字典和函数结合,代替if-else判断语句:二是数组的元素带有括号:三是完整代码.图片略多. 1. 字典和函数结合,代替if-else判断语句 写函数时经常会遇到一个函数的某 ...
- dynamics 365 复制(克隆)现有组织
很多时候需要复制现有的开发环境作为新的开发环境,以保留原有测试数据,旧的开发环境作为问题修复环境,以下是复制步骤: 1. 登录数据库服务器,备份现有数据库 2. 还原数据库为新的数据库名称 3. 在前 ...
- 时间处理及interval函数运用
MySql时间操作1.interval的说明1.1.当函数使用时,即interval(),为比较函数,如:interval(10,1,3,5,7); 结果4:原理:10为被比较数,后面1,3,5,7为 ...
- Java 01-Java常用类 System
System类:系统类,主要用于获取系统的属性和方法,没有构造方法 System的属性都是静态属性,方法都是静态方法 方法: 获取当前系统时间 currentTimeMillis() 返回的是毫秒值 ...