
20155209林虹宇Exp4 恶意代码分析
Exp4 恶意代码分析
系统运行监控
使用schtasks指令监控系统运行
新建一个txt文件,然后将txt文件另存为一个bat格式文件

在bat格式文件里输入以下信息

然后使用管理员权限打开cmd,输入schtasks /create /TN netstat /sc MINUTE /MO 2 /TR "c:\netstatlog.bat"
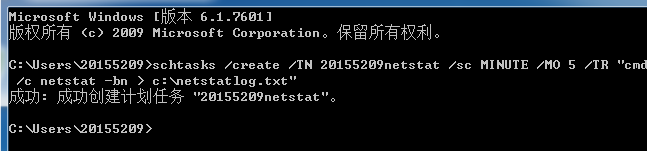
建立一个每两分钟记录计算机联网情况的任务,进入控制面板任务计划里查看一下。
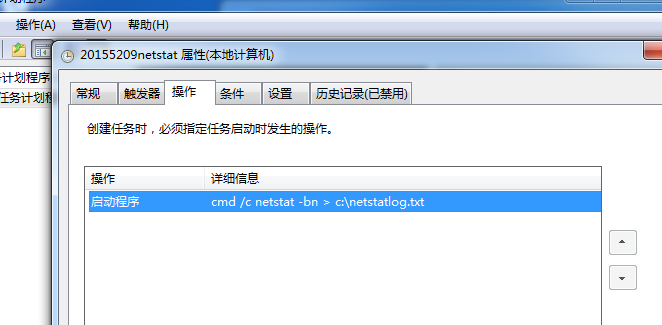
查看一下txt文件里面的信息
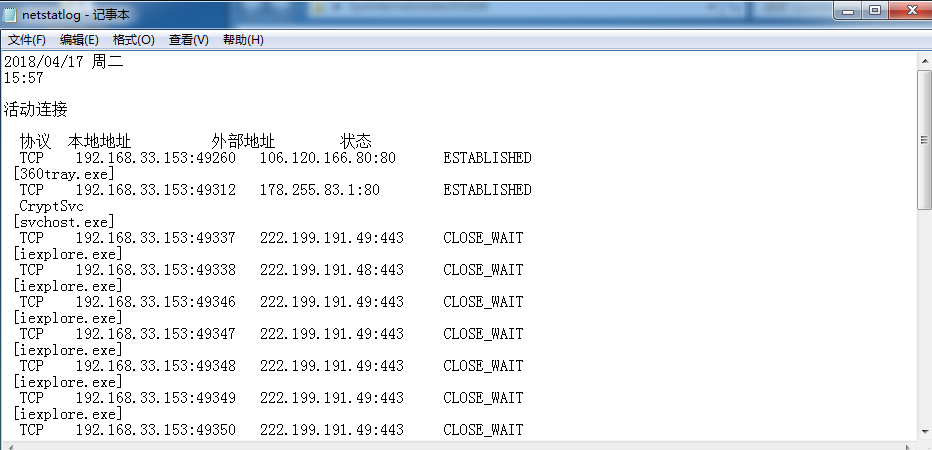
- 由于我的是win7抓的联网信息,是一个txt的文件编码问题,我的excel是在mac下的,复制之后全是乱码,我只能用用excel把所有进程的名字过滤出来,然后分析。

- 这其中有我认识的进程,360进程,迅雷进程,我自己的后门进程,微软的操作系统进程。
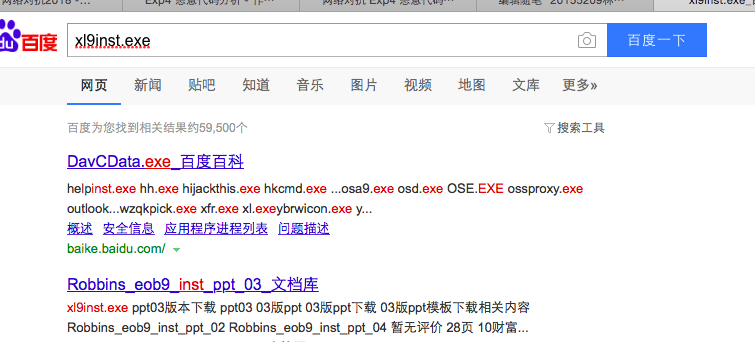
有俩进程没有见过,上百度搜索了一下,然后发现是一个迅雷中的程序文件
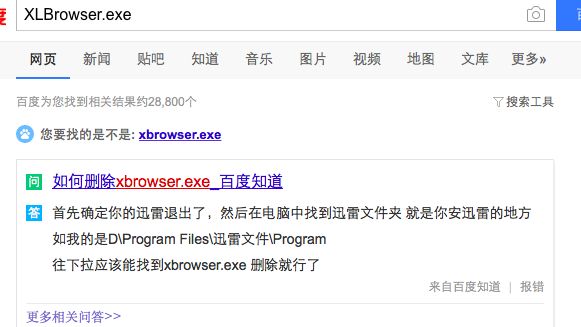
还有一个百度也不知道是什么物种,这应该就是有问题的东西
安装配置sysinternals里的sysmon工具,实现日志的分析
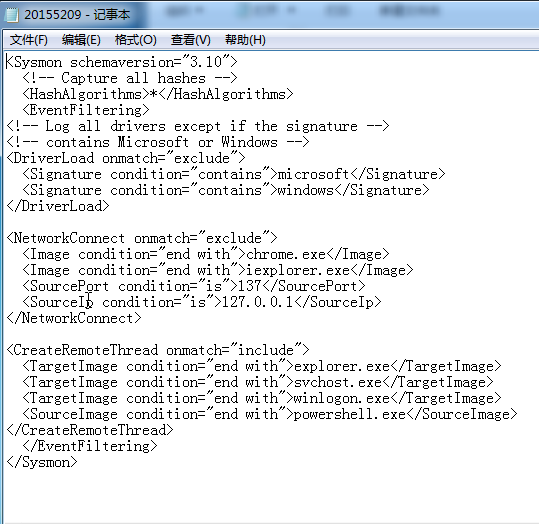
在配置文件里输入老师给出的默认代码。
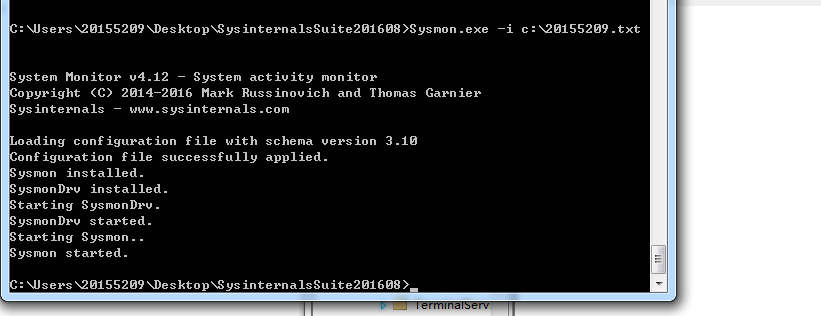
使用sysmon.exe -i 20155209.txt进行安装
在事件查看器下找到Operational,查看其中的日志信息。
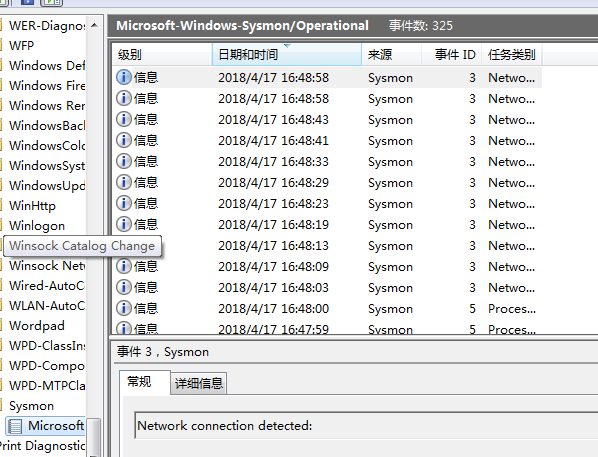
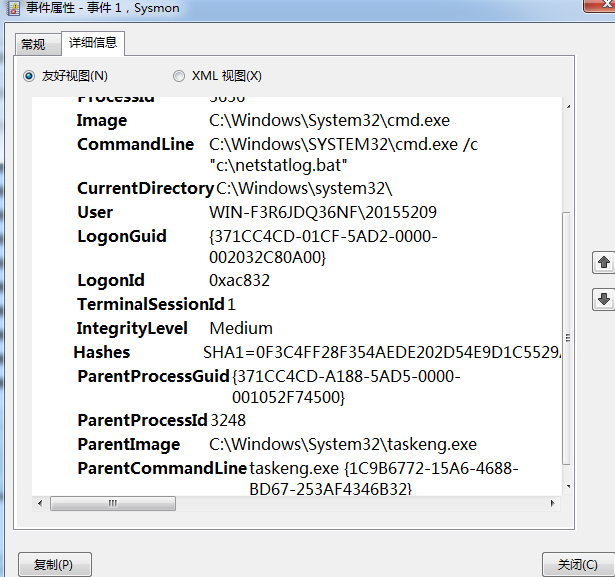
- 查看几个典型的日志信息。
运行netstatlog。bat的事件信息
一个网页上网的事件信息
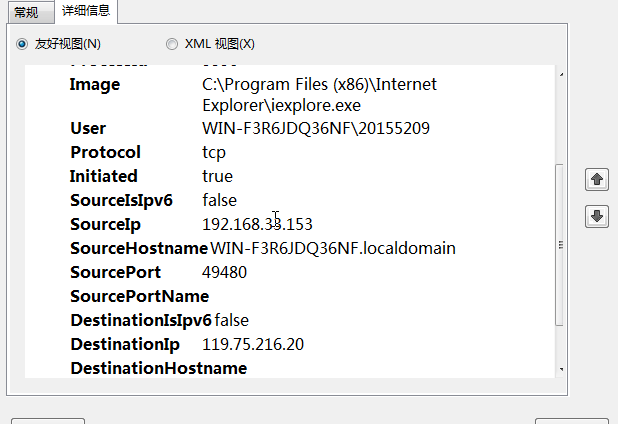
查找信息中的ip,发现是百度网络

一个360的运行事件信息
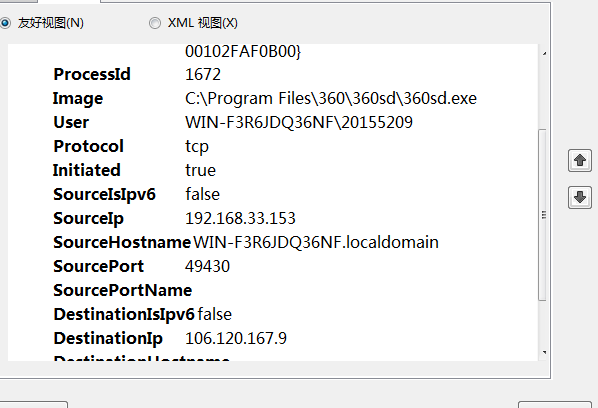
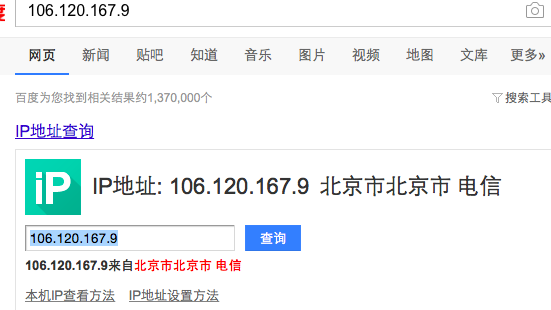
查找信息中的ip,是北京市的电信网络
恶意软件分析
用virscan网站分析
对一个后门程序进行分析
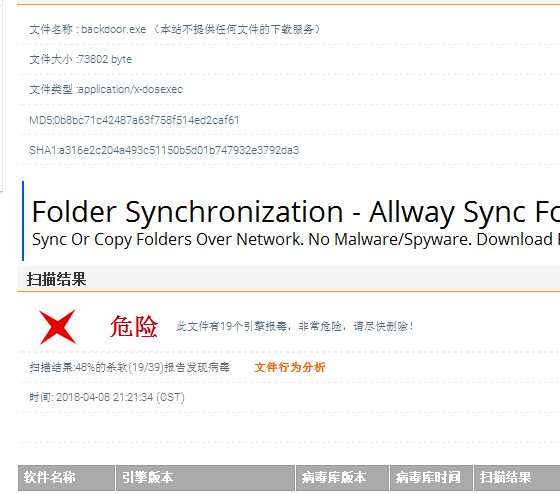
- 查看文件行为分析
这是这个程序文件的基本信息

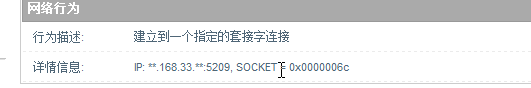
这个网络行为中有设置的回连ip和端口
注册表行为信息
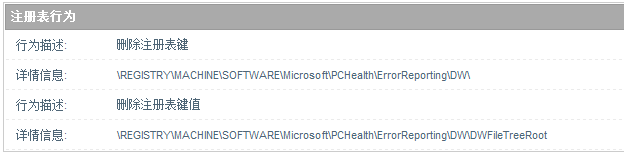
还有两个其他行为的信息

用systracer工具分析恶意软件
- 使用实验二的过程,用msf生成最简单的后门,然后攻击win,到回联成功。
使用systracer抓取三个快照,分别是没有被攻击时、攻击回联后、攻击后进行一个拍照。

选取没有被攻击的1快照和被攻击的2快照进行比较
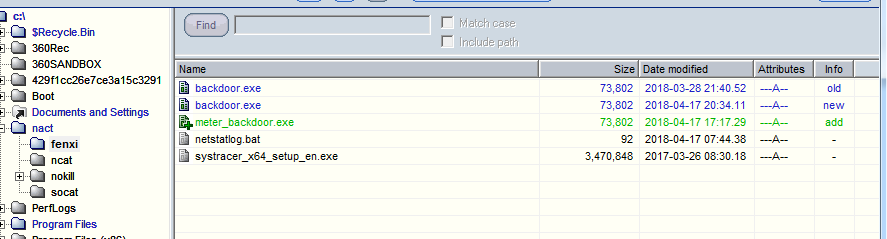
明显的文件变化,就是我拷入win的后门文件
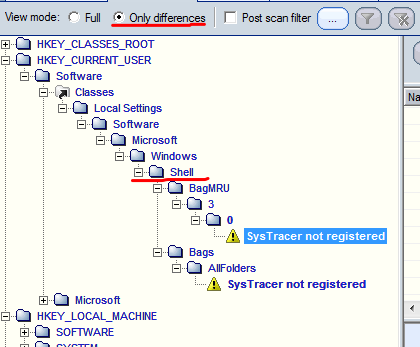
查看改变了的注册表信息,可能是没有权限看不到具体信息,但是可以知道哪些注册表内发生了变化,其中就有shell,应该是有回联后使用了shell
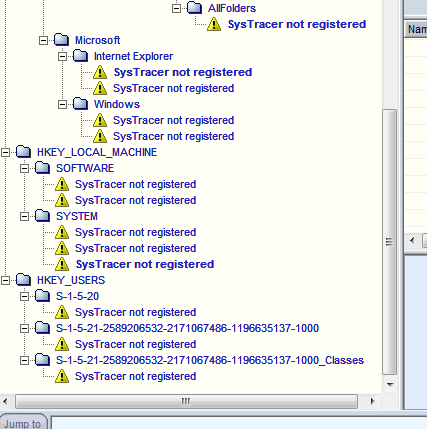
可以看到修改的文件和目录
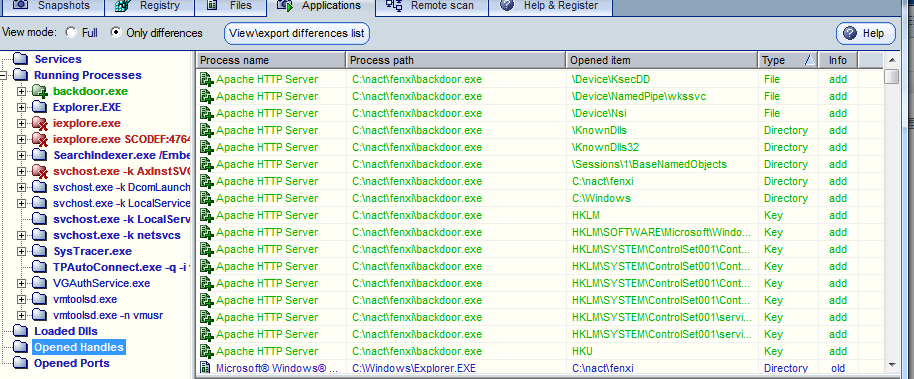
可以看到连接的kali的ip和端口

可以看到后门启动时运行的dll文件
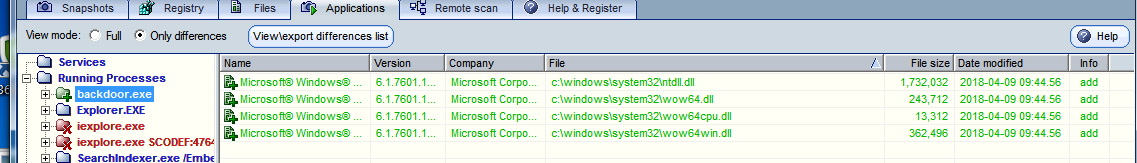
- 选取被攻击的快照2和拍照了的快照3
大多变化都差不多,但是有一个可以明显看到使用了多媒体程序服务,表示用了拍照。
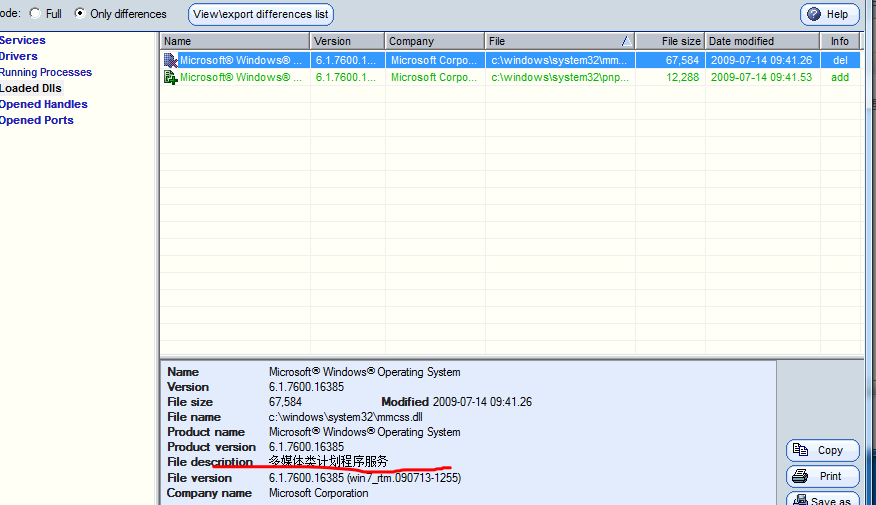
使用wireshark分析恶意软件回连情况
使用wireshark开始抓包,然后开始操作回联,得到wireshark包,截屏有用信息。
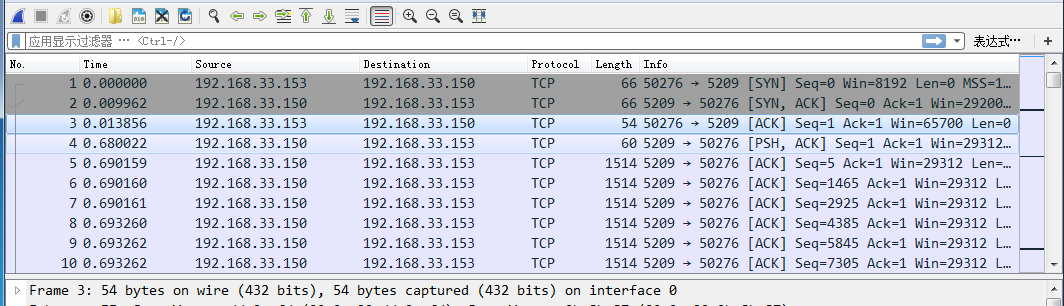
可以看到攻击kali的ip和端口号,也有开始回联的三次握手信息。
使用Process Monitor分析恶意软件
直接找到我的后门软件点开进行查看
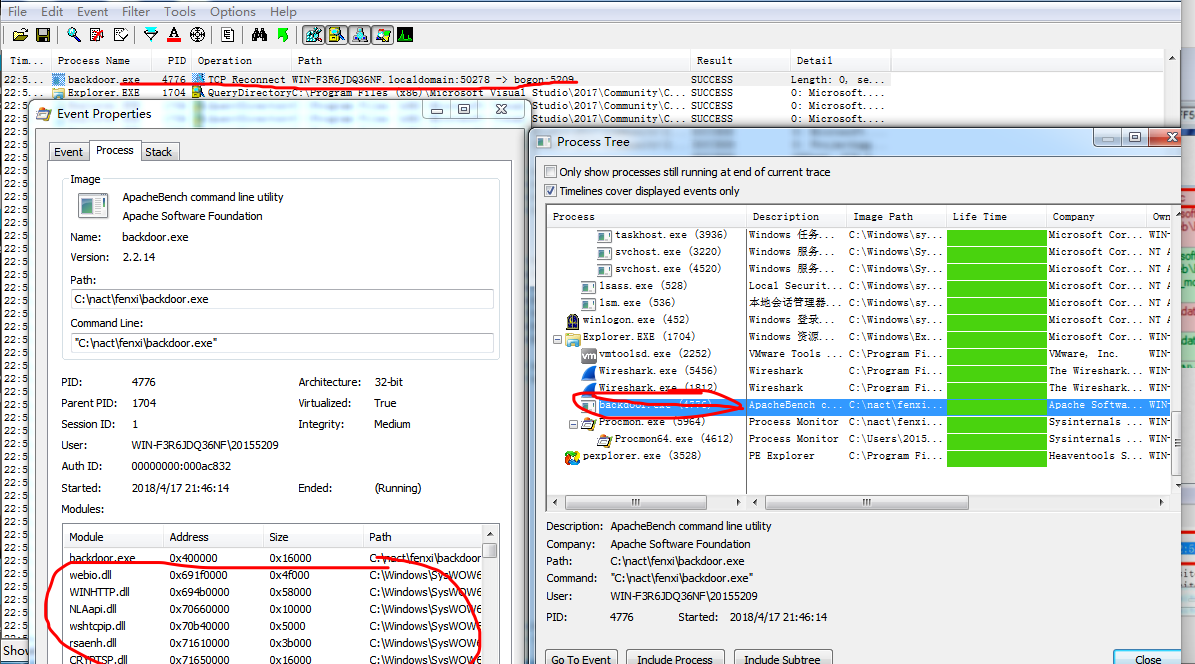
可以看到我回联kali设置的端口号,以及运行时需要的dll文件。
使用Process Explorer分析恶意软件
- 通过PE explorer打开后门文件,可以查看PE文件编译的一些基本信息,导入导出表等。
查看该文件的基本信息,处理器为i386

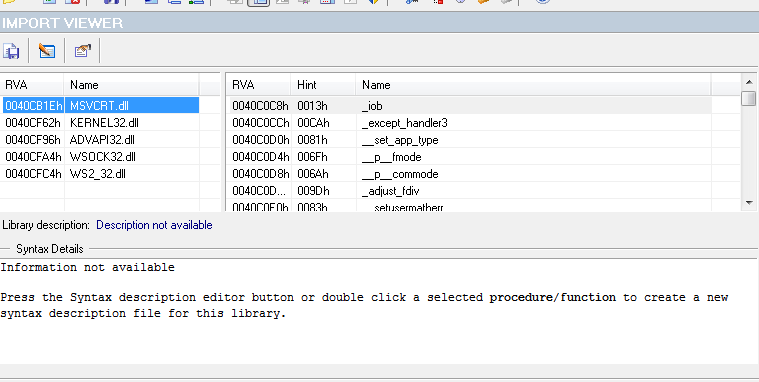
查看导入表,查看所用的dll
使用PEiD分析恶意软件
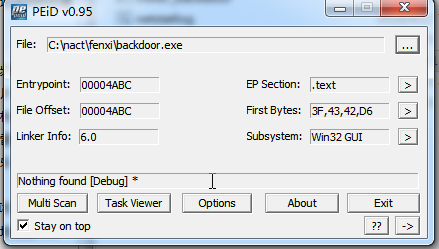
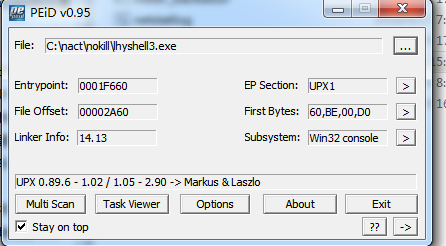
- peid可以查看后门文件的加壳信息,可用于分析免杀。
先看一个没有加壳的。
再看一个加过壳的。
基础问题回答
- 如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么。请设计下你想监控的操作有哪些,用什么方法来监控。
- 如果感觉正在被攻击可以直接用wireshark抓个包看看。
- 监控都在干什么,使用schtasks指令,建一个文件,保存所有联网信息,然后分析。
- 通过修改配置文件,使用sysmon工具,查看相应日志
- 如果已经确定是某个程序或进程有问题,你有什么工具可以进一步得到它的哪些信息。
- 分析方法有好多种,我感觉最简单的就是将文件放到virscan网站上来分析,分析出的东西比较关键,可以看懂。
- 然后感觉最有效的是用systracer工具,可以抓好多个快照,然后对比快照信息。
20155209林虹宇Exp4 恶意代码分析的更多相关文章
- 2017-2018-2 20155314《网络对抗技术》Exp4 恶意代码分析
2017-2018-2 20155314<网络对抗技术>Exp4 恶意代码分析 目录 实验要求 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 静态分析 1.1 使用virsca ...
- 20155209林虹宇逆向及Bof基础实验报告
20155209林虹宇逆向及Bof基础实验报告 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符 ...
- 2018-2019-2 网络对抗技术 20165232 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165232 Exp4 恶意代码分析 1.实践目标 监控你自己系统的运行状态,看有没有可疑的程序在运行. 分析一个恶意软件,就分析Exp2或Exp3中生成后门 ...
- 2018-2019 20165237网络对抗 Exp4 恶意代码分析
2018-2019 20165237网络对抗 Exp4 恶意代码分析 实验目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行. 1.2是分析一个恶意软件,就分析Exp2或Exp3中生成后 ...
- 2018-2019-2 20165325 网络对抗技术 Exp4 恶意代码分析
2018-2019-2 20165325 网络对抗技术 Exp4 恶意代码分析 实验内容(概要) 一.系统(联网)运行监控 1. 使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,逐步排查并且 ...
- 2018-2019-2 网络对抗技术 20165206 Exp4 恶意代码分析
- 2018-2019-2 网络对抗技术 20165206 Exp4 恶意代码分析 - 实验任务 1系统运行监控(2分) (1)使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP ...
- 2018-2019-2 20165239《网络对抗技术》Exp4 恶意代码分析
Exp4 恶意代码分析 实验内容 一.基础问题 1.如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪些,用什么方法来监控. •使用w ...
- 2018-2019 20165235 网络对抗 Exp4 恶意代码分析
2018-2019 20165235 网络对抗 Exp4 恶意代码分析 实验内容 系统运行监控 使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里.运行一段时间并分析该文件 ...
- 2018-2019-2 网络对抗技术 20162329 Exp4 恶意代码分析
目录 Exp4 恶意代码分析 一.基础问题 问题1: 问题2: 二.系统监控 1. 系统命令监控 2. 使用Windows系统工具集sysmon监控系统状态 三.恶意软件分析 1. virustota ...
随机推荐
- 【node+小程序+web端】简单的websocket通讯
[node+小程序+web端]简单的websocket通讯 websoket是用来做什么的? 聊天室 消息列表 拼多多 即时通讯,推送, 实时交互 websoket是什么 websocket是一个全新 ...
- Expo大作战(一)--什么是expo,如何安装expo clinet和xde,xde如何使用
简要:本系列文章讲会对expo进行全面的介绍,本人从2017年6月份接触expo以来,对expo的研究断断续续,一路走来将近10个月,废话不多说,接下来你看到内容,讲全部来与官网 我猜去全部机翻+个人 ...
- [我的阿里云服务器] —— WordPress Permalink Settings
前言: 固定链接(Permalink)是博客日志.分类及其他博客内容列表的永久URL. 别人可以通过固定链接链接到你的文章上,你也可以在email中发送某篇日志的链接. 所有日志的URL应为永久性.固 ...
- Python+Selenium笔记(十三):Page Object设计模式
(一) 前言 简单的说就是分为2层,页面class 和测试class. 页面class:分为父类和子类(子类指具体的页面,每一个页面都创建一个类),父类中定义公有的属性和方法(操作). #对面向对象有 ...
- JAVA EE期末项目-校园小商店
校园小商店 一.项目成员及分工 我(计科二班袁文雪)和队友(计科二班蒋媛)设计了一款面对校园的网上购物商店. 我的工作:理解分析代码,编写文档. 二.项目需求分析 网上商店系统主要是实现学生网上选商品 ...
- 【SPL标准库专题(8)】 Datastructures:SplFixedArray
SplFixedArray主要是处理数组相关的主要功能,与普通php array不同的是,它是固定长度的,且以数字为键名的数组,优势就是比普通的数组处理更快. 类摘要 SplFixedArray im ...
- svn Please execute the 'Cleanup' command. 问题解决
1由于使用svn 更新文件出错,导致svn中断,然后就一直循环出现 ‘’Please execute the 'Cleanup' command‘’ 问题: 查找网上方案 . 有使用sqlite3 ...
- CentOS7 配置静态 ip
1. 为 CentOS7 配置静态 ip 1.1 修改文件/etc/sysconfig/network-scripts/ifcfg-ens33 sudo vi /etc/sysconfig/netwo ...
- 进程控制编程——Linux编程
1.进程的创建 编写一段程序,使用系统调用fork( )创建两个子进程,在系统中有一个父进程和两个子进程活动.让每个进程在屏幕上显示一个字符:父进程显示字符“a”,子进程分别显示字符“b” 和“c”. ...
- Linux磁盘空间占满问题快速定位
1.df -h命令查看系统盘与各个磁盘的占用空间比率 [tidb@:vg_adn_tidbCkhsTest:172.31.30.62 /dev]$df -Th Filesystem Type Size ...