
linux 常用命令(三)ssh
linux 常用命令(三)SSH
一、SSH 安装及免密登陆
(1) SSH 安装并配置
CentOS 默认已安装了 SSH client、SSH server,打开终端执行如下命令进行检验
rpm -qa | grep ssh
如果返回的结果如下图所示,包含了 SSH client 跟 SSH server,则不需要再安装
若需要安装,则可以通过 yum 进行安装:
yum -y install openssh-clients openssh-server openssh
注:sshd 在 openssh-server,ssh 在 openssh-clients,ssh-keygen 在 openssh 中。
接着执行如下命令测试一下 SSH 是否可用:
ssh localhost
此时会有如下提示(SSH 首次登陆提示),输入 yes 。然后按提示输入密码,这样就登陆到本机了。
[root@master home]# ssh localhost

The authenticity of host 'localhost (::1)' can't be established.

ECDSA key fingerprint is bd:66:a8:94:98:d5:0b:f3:bc:e9:5c:41:4c:ca:b3:d4.

Are you sure you want to continue connecting (yes/no)? yes

Warning: Permanently added 'localhost' (ECDSA) to the list of known hosts.

root@localhost's password:

Last login: Fri Apr 20 07:07:31 2018 from 192.168.2.1
但这样登陆是需要每次输入密码的,我们需要配置成 SSH 无密码登陆比较方便。
(2) SSH 免密登陆
首先在 client 端用 ssh-keygen 生成公私秘钥对,并将公钥追加到 server 端的 ~/.ssh/authorized_keys 文件中:
rm ./id_rsa*                   # 删除之前生成的公匙(如果有)

ssh-keygen -t rsa              # 会有提示,都按回车就可以

ssh-keygen -t rsa -P '' -f ~/.ssh/id_rsa

scp ~/.ssh/id_rsa.pub hadoop@192.168.2.110:/home/hadoop/.ssh   # 将生成的公钥拷贝到远程服务器上

cat id_rsa.pub >> authorized_keys   # 加入授权

chmod 600 ./authorized_keys         # 修改文件权限,否则无法登陆,亲测

ssh-copy-id hadoop@192.168.2.110    # 或直接远程授权,不需要拷贝
注意: 一定要 chmod 来一下,不然无法起作用。此时 client 再次 ssh server 就无需输入密码就可以直接登陆了。
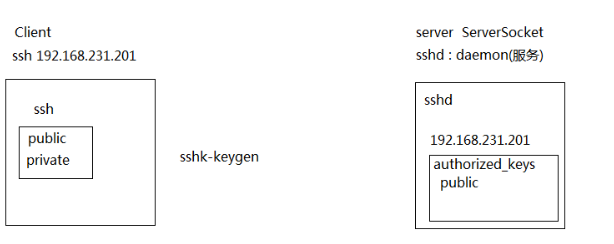
1. sshd 在 openssh-server
2. ssh 在 openssh-clients
3. ssh-keygen 在 openssh
(3) SSH 配制
scp 是 secure copy 的简写,用于在 Linux 下进行远程拷贝文件,类似于 cp 命令,不过 cp 只能在本机中拷贝。执行 scp 时会要求输入 slave1 上 hadoop 用户的密码(hadoop)。
sudo vim /etc/ssh/sshd_config

RSAAuthentication yes       # 启用 RSA 认证

PubkeyAuthentication yes    # 启用公钥私钥配对认证方式
二、常用命令
scp ~/.ssh/id_rsa.pub hadoop@slave1:/home/hadoop/                  # 远程拷贝

scp /home/hadoop/hadoop-2.7.6.tar.gz hadoop@slave1:`pwd`     # 远程拷贝

ssh root@sdw2 'chown -R hadoop:hadoop  /usr/local/hadoop'      # 远程执行命令
三、踩过的坑
问题 1 :Authentication refused: bad ownership or modes for directory /home/oracle
/var/log/secure 日志看到是权限问题:Dec 21 14:54:55 SHLT-TB-ORACLEBAK sshd[12347]: Authentication refused: bad ownership or modes for directory /home/oracle (tailf /var/log/secure)
ssh -vvv 192.168.2.101 # 查看详细日志,用于排错
sshd为了安全,对属主的目录和文件权限有所要求。如果权限不对,则 ssh 的免密码登陆不生效。
用户目录权限为 755

rsa_id.pub 及authorized_keys权限一般为644

rsa_id权限必须为600。
四、互信脚本 - expect
用脚本实现 SSH 互信,依赖 expect 服务
yum install -y tcl tclx tcl-devel expect
4.1 expect 语法
vi ssh.sh

#!/usr/bin/expect

set timeout 30

spawn ssh test@192.168.140.111      # 执行 shell 命令

expect "password:"

send "pwd\r"

interact                # 执行完成后保持交互状态,而不是退出远程终端
(1) [#!/usr/bin/expect] 注意:这一行需要在脚本的第一行。
(2) [set timeout 30] 单位:s。
(3) [spawn ssh test@192.168.140.111] spawn 用来传递交互指令。
(4) [expect "password:"] 判断上次输出结果里是否包含“password:”的字符串。
(5) [send "pwd\r"] 执行交互动作。
(6) [interact] 执行完成后保持交互状态,而不是退出远程终端。
useradd test

echo pwd | passwd --stdin test
执行 expect ssh.sh 后会登陆到 192.168.140.111 上。
4.2 ssh 互信脚本
#!/bin/expect

# 循环 1000 台机器的IP地址,生成密钥文件 authorized_keys

for ip in {cat ip.list}

do

    ssh user@$ip ssh-keygen -t rsa  &>/dev/null

    expect{

        "yes/no" { send "yes\r";exp_continue}

        "password:"{send "$passwd\r";exp_continue}

    }

    cat ~/.ssh/id_rsa.pub > ~/.ssh/authorized_keys &> /dev/null

    exit

    if [ !-f ~/.ssh/authorized_keys ]; then

       touch ~/.ssh/authorized_keys

    fi

    ssh user@$ip cat ~/.ssh/authorized_keys >> ~/.ssh/authorized_keys  &> /dev/null

    expect {

        "yes/no" { send "yes\r";exp_continue}

        "password:"{send "$passwd\r";exp_continue}

    }

done

# scp authorized_keys 文件到各台机器上面。

for ip in {cat ip.list}

do

    scp ~/.ssh/authorized_keys user@$ip:~/.ssh/

    expect {

        "yes/no" { send "yes\r";exp_continue}

        "password:"{send "$passwd\r";exp_continue}

    }

done
每天用心记录一点点。内容也许不重要,但习惯很重要!
linux 常用命令(三)ssh的更多相关文章
- linux常用命令三
linux常用命令三 系统信息 arch 显示机器的处理器架构(1) uname -m 显示机器的处理器架构(2) uname -r 显示正在使用的内核版本 dmidecode -q 显示硬件系统部件 ...
- linux常用命令(三)
文件搜索命令 which 命令;可以用于查询某个命令所存在的路径,由此可知道谁可以使用它.附加可以看到命令的别名记录,就是在ls的时候会自动对文件夹上色.前面章节讲过. whereis 命令;可以找到 ...
- linux 常用命令(三)——(centos7)MySql 5.7添加用户、删除用户与授权
一.创建用户:以root用户登录到数据库进行用户创建 命令: CREATE USER 'username'@'host' IDENTIFIED BY 'password'; 例如: CREATE US ...
- Linux常用命令(三)查看当前计算机各方面信息
1.查看cpu: top 2.查看当前linux版本:name -a 查看当前运行的内核版本:cat /pro/version 查看发行版本信息:cat /etc/issue 查看上面所有信息:lsb ...
- Linux 常用命令三 touch mkdir
一.touch命令 创建一个文件: wang@wang:~/workpalce/python$ ls wang@wang:~/workpalce/python$ .txt wang@wang:~/wo ...
- Linux Linux常用命令三
在Vim中可以直接查看文件编码 :set fileencoding 即可显示文件编码格式. touch 创建文件或修改文件时间 touch [options] file-list 参数 file-li ...
- Linux第二篇【系统环境、常用命令、SSH连接、安装开发环境】
系统环境 我们知道Windows的出色就在于它的图形界面那一块,而Linux对图形界面的支持并不是那么友好-其实我们在Windows下对图形界面进行的操作都是得装换成命令的方式的! 当然了,我们在Ub ...
- Linux常用命令大全(三)
Linux常用命令大全(三) 文件类型 普通文件(文本文件.数据文件.可执行的二进制文件) 目录文件 同上 差别:由成对的"I节点号.文件名"构成的列表 设备文件 (字符设备.块设 ...
- Linux学习笔记 一 第三章 Linux常用命令
第三章Linux常用命令 一.文件处理命令 1.命令格式 2.目录处理命令:ls 3.目录处理命令:mkdir 4.文件处理命令: touch
随机推荐
- 用PLSQL Developer 查看连接因子 tnsnames.ora
1 2
- 【python】安装pymongo时出错
在python2.7的环境下,使用pip install pymongo安装模块报以下错误: Could not install packages due to an EnvironmentError ...
- FileInputStream.FileOutputStream执行图片复制
/** * 需求:拷贝一个图片 * 思路: * 1.创建一个字符输入流和图片相关联. * 2.用字节写入流对创建图片文件,用于存储到图片数据. * 3.通过循环续写,完成数据的存储. * 4.关闭资源 ...
- 第十章 优先级队列 (xa2)左式堆:合并
- 01背包 hdu1864
题目链接:http://acm.hdu.edu.cn/showproblem.php?pid=1864 注意事项: 在这里所有输入的价格都是两位小数(题目没说,看论坛才知道的). 这里单项价格不能超过 ...
- css设置input不显示光标
把光标颜色设置为透明色和父类一样就看不出来了,就好像取消了 caret-color: transparent; 设置了这个属性后,无论如何点击都好像没有光标似的
- 2018年全国多校算法寒假训练营练习比赛(第四场)B:道路建设
传送门:https://www.nowcoder.net/acm/contest/76/B 时间限制:C/C++ 1秒,其他语言2秒 空间限制:C/C++ 65536K,其他语言131072K 64b ...
- laravel5.6上传图片及显示
借鉴大神博客:https://blog.csdn.net/tony_110/article/details/80105099文档:http://laravelacademy.org/post/8965 ...
- Win10 安装 Anaconda3 用 Anaconda3 安装TensorFlow 1.2 (只支持python3.5)
Win10 安装 Anaconda3 1.安装Anaconda3 选择相应的Anaconda进行安装,下载地址点击这里,下载对应系统版本的Anaconda,官网现在的版本是Anaconda 4.3.1 ...
- django序列化单表的4种方法的介绍
这里主要是讲序列化单表的几种方法 先看下models中设计的表结构 from django.db import models # Create your models here. class Book ...