
nginx ssl 自签证书实验
两台服务器
11.11.11.3 (生成证书然后到CA服务上注册)
11.11.11.4 (nginx服务、CA证书签发)
1、建立CA服务器(11.3)
、在CA上生成私钥文件 在/etc/pki/CA/private

[root@ca]# cd /etc/pki/CA/

[root@ca CA]# (umask ;openssl genrsa -out private/cakey.pem )

、在CA上生成自签署证书  必须在/etc/pki/CA目录下

[root@ca CA]# openssl req -new -x509 -key private/cakey.pem -out cacert.pem -days

-new 为生成新的证书,会要求用户填写相关的信息

-x509 通常用于自签署证书,生成测试证书或用于CA自签署

-key私钥位置

-days申请的天数(默认30天)

-out生成位置

Country Name ( letter code) [XX]:CN

State or Province Name (full name) []:HeNan

Locality Name (eg, city) [Default City]:Zhengzhou

Organization Name (eg, company) [Default Company Ltd]:yanqi

Organizational Unit Name (eg, section) []:system

Common Name (eg, your name or your server's hostname) []:cahost.zzidc.com

Email Address []:@qq.com
[root@ca CA]# touch index.txt
[root@ca CA]# echo 01 > serial
2、给http服务器发放证书
[root@nginx ~]# mkdir /etc/nginx/ssl

[root@nginx ~]# cd /etc/nginx/ssl/

[root@nginx ssl]# (umask ; openssl genrsa -out nginx.key )

[root@nginx ssl]# openssl req -new -key nginx.key -out nginx.csr

#信息跟CA上生成的保持一致

Country Name ( letter code) [XX]:CN

State or Province Name (full name) []:HeNan

Locality Name (eg, city) [Default City]:Zhengzhou

Organization Name (eg, company) [Default Company Ltd]:yanqi

Organizational Unit Name (eg, section) []:system

Common Name (eg, your name or your server's hostname) []:cahost.zzidc.com

Email Address []:@qq.com

[root@nginx ssl]# scp nginx.csr 11.11.11.3:/tmp/
3、在CA上给http服务器签署证书
[root@ca ~]# openssl ca -in /tmp/nginx.csr -out /etc/pki/CA/certs/nginx.crt -days

Using configuration from /etc/pki/tls/openssl.cnf

Check that the request matches the signature

Signature ok

Certificate Details:

        Serial Number:  (0x1)

        Validity

            Not Before: Feb  ::  GMT

            Not After : Feb  ::  GMT

        Subject:

            countryName               = CN

            stateOrProvinceName       = HeNan

            organizationName          = yanqi

            organizationalUnitName    = system

            commonName                = cahost.zzidc.com

            emailAddress              = @qq.com

        X509v3 extensions:

            X509v3 Basic Constraints:

                CA:FALSE

            Netscape Comment:

                OpenSSL Generated Certificate

            X509v3 Subject Key Identifier:

                :4E:B6:B5:C2:B8:B8:3F:B4:E7::::D3:E8:3A::::

            X509v3 Authority Key Identifier:

                keyid:6B::D0:CD:C9:1A::7E:3B::EC:BE:6B:AB:E4::2C::2A:

Certificate is to be certified until Feb  ::  GMT ( days)

Sign the certificate? [y/n]:y

 out of  certificate requests certified, commit? [y/n]y

Write out database with  new entries

Data Base Updated

[root@ca ~]#
4、生成完需要拷贝到http服务器上 也用scp命令
[root@ca ~]# scp /etc/pki/CA/certs/nginx.crt 11.11.11.4:/etc/nginx/ssl
5、nginx配置
[root@nginx ~]# vim /etc/nginx/conf.d/vhost_ssl.conf

server {

  listen  ssl;

  server_name cahost.zzidc.com;

  root /data/nginx/vhost1;

  access_log /var/log/nginx/vhost1_ssl_access.log main;

  ssl on;

  ssl_certificate /etc/nginx/ssl/nginx.crt;

  ssl_certificate_key /etc/nginx/ssl/nginx.key;

  ssl_protocols sslv3 TLSv1 TLSv1. TLSv1.;

  ssl_session_cache   shared:SSL:10m;    #共享session内存空间为10M,1M的会话为4千;这个是4万

  ssl_session_timeout 10m;

}

[root@nginx conf.d]# nginx -t

nginx: the configuration file /etc/nginx/nginx.conf syntax is ok

nginx: configuration file /etc/nginx/nginx.conf test is successful

[root@nginx conf.d]# service nginx restart

Redirecting to /bin/systemctl restart nginx.service

[root@nginx conf.d]# netstat -luntp|grep

tcp               0.0.0.0:             0.0.0.0:*               LISTEN      /nginx: mas
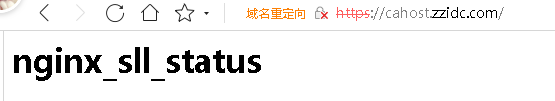
nginx ssl 自签证书实验的更多相关文章
- golang使用ssl自签证书通信
证书是自签名生成的,另外lets encrypt证书免费发放,而且众多大厂都已经开始支持了,不过这只是个例子,无所谓验证有效和权威性了 服务器端 package main import ( " ...
- openssl实现CA自签证书和颁发数字证书
1. 测试环境准备: CA签署服务器:192.168.2.181 WEB服务器:192.168.2.180 CA安装openssl WEB服务器使用nginx 2. CA生成自签证书: 2.1 为C ...
- nginx ssl
SSL 私钥/etc/pki/CA/ (umask 077;openssl genrsa -out private/cakey.pem 2048) 自签证书 openssl req -new -x50 ...
- Nginx SSL配置
一.SSL 原理 ① 客户端( 浏览器 )发送一个 https 请求给服务器② 服务器要有一套证书,其实就是公钥和私钥,这套证书可以自己生成,也可以向组织申请,服务器会把公钥传输给客户端③ 客户端收到 ...
- Ubuntu 18.04使用OpenSSL自签证书(证书支持多IP及多域名,谷歌浏览器无警告)
前言 在HTTPS数据传输的过程中,需要用SSL/TLS对数据进行加密和解密,以保证网络传输过程中数据的机密性.HTTPS协议可以大致分为两个部分:其一是协商密钥,首先当Client向Web Serv ...
- nginx + SSL优化配置
nginx + SSL优化配置: #http段添加如下配置项: http { ssl_prefer_server_ciphers on; #设置协商加密算法时,优先使用我们服务端的加密套件,而不是客户 ...
- nginx - ssl 配置 - globelsign ssl
前提: 3个文件 - domain.csr.domain.key.xxx.cer 简述: 1. 本地生成 .key文件 [附件] 2. 再利用key文件,生成csr(certificate Secu ...
- 0109 ubuntu nginx ssl
1. sudo apt-get install openssl libssl-dev # ./configure --with-http_stub_status_module --with-http_ ...
- nginx+ssl 服务器 双向认证
项目后台服务器采用nginx+tomcat 负载均衡架构 不久 访问协议有http升级为https 对服务器认证采用沃通的ssl证书 nginx ssl证书安装 参照沃通官方文档 他们有技术支持沟通 ...
随机推荐
- WebView使用_WebView监听网页下载_DownloadManager使用
最近在做一个较简单的项目:通过一个webview来显示一个网页的App 这个网页有下载的功能,关于这一功能需要用到两个知识点: 1.webview监听网页的下载链接.(webview默认情况下是没有开 ...
- [疑难杂症]__点击win10屏幕最上方的边界会莫名其妙打开Internet Explorer浏览器,不胜其烦(2次ps:已解决!!!).
关于问题描述: 每次误点到屏幕上边界会莫名打卡Internet Explorer浏览器(一开始开以为是自带的Edge浏览器,后来在查找相关解决方法的时候才发现并不是同一款浏览器) 这个问题存在好久了, ...
- Linux常用命令-vim
vim的基本模式 1普通模式Normal mode 输入vim命令后进入的就是普通模式. 2插入模式Insert mode 这是内容修改编辑的模式, 在普通模式进入插入模式方法 按i或insert 在 ...
- 未能写入输出文件“c:\Windows\Microsoft.NET\Framework64\v4.0.30319\Temporary ASP.NET Files\root\106f9ae8\cc0e1169\App_global.asax.haz99mum.dll”--“拒绝访问。 ”
在本地开发环境没问题,但是发布到服务器出现:未能写入输出文件“c:\Windows\Microsoft.NET\Framework64\v4.0.30319\Temporary ASP.NET Fil ...
- HttpClient Timeout waiting for connection from pool 问题解决方案
错误:org.apache.http.conn.ConnectionPoolTimeoutException: Timeout waiting for connection from pool 前言 ...
- IceCTF 图片隐写
blue monday 下载一个文件,知道是MIDI文件,后缀改为.mid可以直接播放 一开始以为是两种乐器构成摩斯密码,后来在winhex里看字符发现了每一段的第一个字母恰好有flag的形式,于是提 ...
- 设计模式-----Builder模式
前言 近日,看到Myabtis中组件中SqlSessionFactory由SqlSessionFactoryBuilder().build()生成时,且采用Builder模式,遂记录学习之. SqlS ...
- Oracle字符串函数
Oracle字符串函数 平常我们用Oracle主要有两种字符串类型1.char始终为固定的长度,如果设置了长度小于char列的值,则Oracle会自动用空格填充的.当比较char时,Oracle用空格 ...
- SQL Server中锁与事务隔离级别
SQL Server中的锁分为两类: 共享锁 排它锁 锁的兼容性:事务间锁的相互影响称为锁的兼容性. 锁模式 是否可以持有排它锁 是否可以持有共享锁 已持有排它锁 否 否 已持有共享锁 否 是 SQL ...
- [转]使用@Test 也可以从spring容器中获取依赖注入
转自:http://blog.csdn.net/u010987379/article/details/52091790 @RunWith(SpringJUnit4ClassRunner.class) ...