
反射解决微信开发加解密illegal key size,不需要修改JDK jar包
在微信开发时,消息接口时,涉及到消息加密,抛出了 java.security.InvalidKeyException: Illegal key size 的异常,异常堆栈如下:
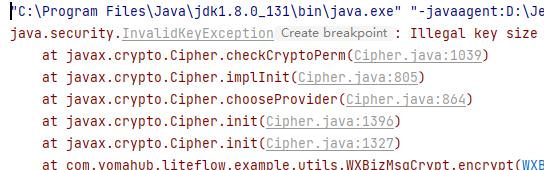
按照网上的解决方案,都是要求替换JDK目录下两个jar包,
对于一些生产系统 这种方式就不是很方便了,经过探索,发现一种方案,通过反射机制来解决
查看JDK源码,Cihper.checkCryptoPermcheckCryptoPerm,代码如下
    private void checkCryptoPerm(CipherSpi var1, Key var2) throws InvalidKeyException {

        if (this.cryptoPerm != CryptoAllPermission.INSTANCE) {

            AlgorithmParameterSpec var3;

            try {

                var3 = this.getAlgorithmParameterSpec(var1.engineGetParameters());

            } catch (InvalidParameterSpecException var5) {

                throw new InvalidKeyException("Unsupported default algorithm parameters");

            }

            if (!this.passCryptoPermCheck(var1, var2, var3)) {

                throw new InvalidKeyException("Illegal key size or default parameters");

            }

        }

    }
其中主要的就是 this.cryptoPerm != CryptoAllPermission.INSTANCE ,找到cryptoPerm初始化的位置,有一个方法
    private void initCryptoPermission() throws NoSuchAlgorithmException {

        if (!JceSecurity.isRestricted()) {

            this.cryptoPerm = CryptoAllPermission.INSTANCE;

            this.exmech = null;

        } else {

            this.cryptoPerm = getConfiguredPermission(this.transformation);

            String var1 = this.cryptoPerm.getExemptionMechanism();

            if (var1 != null) {

                this.exmech = ExemptionMechanism.getInstance(var1);

            }

        }

    }
意思是,如果 JceSecurity.isRestricted() 返回true,则使用CryptoAllPermission.INSTANCE实例 否则需要进行key的校验,因此修改这个方法就行了
isRestricted方法的内容如下:
final class JceSecurity {

private static final boolean isRestricted; //默认情况下为true

    static boolean isRestricted() {

        return isRestricted;

    }

}
isRestricted这是一个private static final变量,可通过反射的方式修改
反射修改private field值的方法是
Field field = Class.forName("类名").getDeclaredField("属性名");

field.setAccessible(true);

field.set(null,值); // 如果是static,第一个参数填null,否则填实例对象
由于这个属性的final的,需要对Field.class再反射一次,从modifiers中去掉final属性:
Field modifiersField = Field.class.getDeclaredField("modifiers");

modifiersField.setAccessible(true);

modifiersField.setInt(field, field.getModifiers() & ~Modifier.FINAL);
完整的代码:
//解决微信开发时,InvalidKeyException:illegal Key Size的问题

//反射获取isRestrictedfield
Field field = Class.forName("javax.crypto.JceSecurity").getDeclaredField("isRestricted");

//这个field是 private static final的,需要找到这个field的modifiers,将final去掉,才能修改
Field modifiersField = Field.class.getDeclaredField("modifiers");
modifiersField.setAccessible(true);
modifiersField.setInt(field, field.getModifiers() & ~Modifier.FINAL);

//修改field
field.setAccessible(true);
field.set(null,false);
执行完整的代码后,加密/解密正常,用微信企业号默认的SDK,测试加密通过


import com.yomahub.liteflow.example.utils.WXBizMsgCrypt;

import java.lang.reflect.Field;

import java.lang.reflect.Modifier;

public class Test {

    public static void main(String[] args) throws Exception {

        //解决微信开发时,InvalidKeyException:illegal Key Size的问题

        //反射获取isRestrictedfield

        Field field = Class.forName("javax.crypto.JceSecurity").getDeclaredField("isRestricted");

        //这个field是 private static final的,需要找到这个field的modifiers,将final去掉,才能修改

        Field modifiersField = Field.class.getDeclaredField("modifiers");

        modifiersField.setAccessible(true);

        modifiersField.setInt(field, field.getModifiers() & ~Modifier.FINAL);

        //修改field

        field.setAccessible(true);

        field.set(null,false);

        String sToken = "QDG6eK";

        String sCorpID = "wx5823bf96d3bd56c7";

        String sEncodingAESKey = "jWmYm7qr5nMoAUwZRjGtBxmz3KA1tkAj3ykkR6q2B2C";

        WXBizMsgCrypt wxcpt = new WXBizMsgCrypt(sToken, sEncodingAESKey, sCorpID);

        String sRespData = "<xml><ToUserName><![CDATA[mycreate]]></ToUserName><FromUserName><![CDATA[wx5823bf96d3bd56c7]]></FromUserName><CreateTime>1348831860</CreateTime><MsgType><![CDATA[text]]></MsgType><Content><![CDATA[this is a test]]></Content><MsgId>1234567890123456</MsgId><AgentID>128</AgentID></xml>";

        String sReqTimeStamp = "1409659813";

        String sReqNonce = "1372623149";

        String result = wxcpt.EncryptMsg(sRespData,sReqTimeStamp,sReqNonce);

        System.out.println(result);

    }

}
反射解决微信开发加解密illegal key size,不需要修改JDK jar包的更多相关文章
- aes加解密 Illegal key size
做aes加密时,发生一个奇怪的错误,在本地环境是好的,发布到测试环境就出问题, java.security.InvalidKeyException: Illegal key size 想到本地环境之前 ...
- java 加密 解密 Illegal key size
java.security.InvalidKeyException: Illegal key size 今天遇到一个奇怪的问题. 自己做的加签验签功能已经没有问题了,本地测试通过,同事放到服务器上 ...
- AES的256位密钥加解密报 java.security.InvalidKeyException: Illegal key size or default parameters 异常的处理及处理工具
一.出现的现象为了数据代码在传输过程中的安全,很多时候我们都会将要传输的数据进行加密,然后等对方拿到后再解密使用.我们在使用AES加解密的时候,在遇到128位密钥加解密的时候,没有进行什么特殊处理:然 ...
- 微信 AES 解密报错 Illegal key size 三种解决办法
微信 AES 解密报错 Illegal key size Java 环境 java version "1.8.0_151" Java(TM) SE Runtime Environm ...
- AES加解密异常java.security.InvalidKeyException: Illegal key size
AES加解密异常 Java后台AES解密,抛出异常如下:java.security.InvalidKeyException: Illegal key size Illegal key size or ...
- 使用delphi+intraweb进行微信开发4—微信消息加解密
示例代码已经放出!请移步使用delphi+intraweb进行微信开发1~4代码示例进行下载,虽为示例代码但是是从我项目中移出来的,封装很完备适于自行扩展和修改. 在上一讲当中我做了个简单的微信文本消 ...
- Java企业微信开发_Exception_02_java.security.InvalidKeyException: Illegal key size
今天换了重新装了一个jdk,然后运行昨天还好好的企业微信工程,结果启动的时候就给我报了这么个错: java.security.InvalidKeyException: Illegal key size ...
- Java 解密错误InvalidKeyException: Illegal key size解决方法
做解密操作,出现如下错误 java.security.InvalidKeyException: Illegal key size // 设置解密模式为AES的CBC模式 Cipher cipher = ...
- 微信退款异步通知报错Illegal key size or default parameters 的解决办法
问题原因: Java几乎各种常用加密算法都能找到对应的实现.因为美国的出口限制,Sun通过权限文件(local_policy.jar.US_export_policy.jar)做了相应限制.因此存在一 ...
随机推荐
- 使用ipmitool工具来使用串口连接远程主机
https://www.ibm.com/developerworks/cn/linux/l-ipmi/index.html ipmitool -H 9.13.2.213 -U root -P xxxx ...
- java高级用法之:无所不能的java,本地方法调用实况
目录 简介 JDK的本地方法 自定义native方法 总结 简介 相信每个程序员都有一个成为C++大师的梦想,毕竟C++程序员处于程序员鄙视链的顶端,他可以俯视任何其他语言的程序员. 但事实情况是,无 ...
- KCP协议:从TCP到UDP家族QUIC/KCP/ENET
行文前先安利下<再深谈TCP/IP三步握手&四步挥手原理及衍生问题-长文解剖IP >.<再谈UDP协议-浅入理解深度记忆> KCP协议科普 KCP是一个快速可靠协议,能 ...
- Material Design with the Android Design Support Library
Material Design with the Android Design Support Library 原文http://www.sitepoint.com/material-design-a ...
- volatile 变量和 atomic 变量有什么不同?
Volatile 变量可以确保先行关系,即写操作会发生在后续的读操作之前, 但它并不 能保证原子性.例如用 volatile 修饰 count 变量那么 count++ 操作就不是原子 性的. 而 A ...
- prometheus-存储
采集到的样本以时间序列的方式保存在内存(TSDB 时序数据库)中,并定时保存到硬盘中 prometheus一般会保留15天 prometheus按照block块的方式来存储数据,每2小时为一个时间单位 ...
- 学习docker(三)
一.Docker介绍 1.docker容器 docker是宿主机的一个进程,通过namespace实现了资源隔离,通过cgroup实现了资源限制, 通过写时复制技术(copy-on-write)实现了 ...
- 链接克隆的设置和kvm 安装
1.重新定义udev规则 删除 /etc/udev/rules.d/70-persistent-net.rules 网卡信息 # > /etc/udev/rules.d/70-p ...
- s函数
Matlab 中S-函数模板翻译 10.0 基础知识 (1)Simulink仿真过程 Simulnk仿真分为两步:初始化.仿真循环.仿真是由求解器控制的,求解器主要作用是:计算模块输出.更新模块离散状 ...
- 还能这样?把 Python 自动翻译成 C++
作者:byronhe,腾讯 WXG 开发工程师 一.问题背景 随着深度学习的广泛应用,在搜索引擎/推荐系统/机器视觉等业务系统中,越来越多的深度学习模型部署到线上服务. 机器学习模型在离线训练时,一般 ...